InCyber Forum Europe振り返り:DevSecOpsのエキスパートが語る4つのヒント

2024年8月14日
0 分で読めます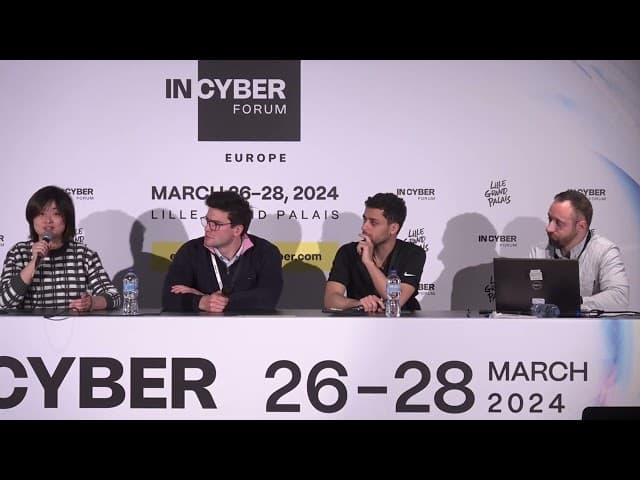
セキュリティを開発の早い段階に組み込み、問題修正の責任を共有する方法を検討する際、何から始めればよいか迷うこともあるでしょう。既存のプロセスに最適なツールはどれでしょうか?アプリケーションセキュリティの重要性を広く伝えるには、どのような方法が効果的でしょうか?そして、ツールを選んだ後、開発者に実際に使ってもらうにはどうすればよいでしょうか?
InCyber Forum Europeでは、3人の専門家が集まり、こうした疑問に答えました。登壇者は、Snykのお客様であるManulifeのGrace Law氏、SnykのパートナーであるGitGuardianのEric Fourrier氏、そしてSnykのChaaban Barakat氏です。それぞれが、適切なツールやプロセスの選び方、認知度の高め方、DevSecOpsを実践に結び付ける方法について、独自の視点を持ち寄りました。DevSecOpsを構想から現実にしたい組織に向けて、特に役立つヒントをご紹介します。
組織の文化に合ったセキュリティツールを選ぶ
適切なツールを選ぶことは、DevSecOpsのアプローチを実現したい組織にとって
最も大きな課題の一つです。多くのセキュリティチームが知るように、アプリケーションセキュリティツールを導入することと、開発チームに実際に使ってもらうことは別問題です。
Chaaban Barakat氏によると、ツールが組織の文化に合わず、セキュリティ関連のタスクを自分ごととして担える環境を作れない場合、開発者に利用してもらうことが大きな課題になります。同氏はこう述べています。「セキュリティツールがすでに導入されているのに、使われていないことはよくあります。使われない理由は2つあります。ツールの問題、つまり連携や操作が難しい、動作が遅い、誤検知が多い、修正しにくいといった問題です。もう一つは文化や人の問題で、DevSecOpsに対する当事者意識がないことです。」
この課題に対処するには、組織は既存のワークフローに適合し、不要なノイズを発生させないツールを戦略的に選ぶ必要があります。Grace Law氏はこう述べています。「100件の脆弱性を特定できても、誤検知が1,000件出るツールはたくさんあります。そうなると、誰もレポートを真剣に受け止めなくなります。また、脆弱性を一つずつ検証しなければならず、セキュリティチームの負担も大きくなります。」
ツールは正確であるだけでなく、当事者意識を育むため、既存のワークフローにシームレスに適合する必要があります。Eric Fourrier氏によると、開発ワークフローとの互換性は、責任を共有するアプローチを促すうえで極めて重要です。ツールを既存の開発パイプラインにシームレスに組み込めれば、開発者はフロー状態を中断してセキュリティテストを実行する必要がありません。
同氏はこう述べています。「今の開発者は、フロントエンド、バックエンド、インフラなど、実に多くの技術を習得しなければなりません。それに加えて、セキュリティエンジニアや推進役も求められています。一方で、開発者100人に対してセキュリティエンジニアは1人です。だからこそ、セキュリティポリシーを実際に連携させ、開発者のワークフローに組み込めるツールを提供して、協力し合えるようにする必要があります。」
Snykのソリューションは、開発者を第一に考えたセキュリティツールを提供し、既存の開発環境に容易に統合することで、こうした原則を体現しています。ManulifeによるSnykの導入は、適切なツールを選ぶことで、ワークフローを妨げずにセキュリティ対策を大きく向上できることを示しています。
コミュニケーションを重ねる
セキュリティツールを選んだら、組織全体の開発チームに向けてセキュリティ意識の向上と教育を戦略的に進めることが重要です。Law氏はこう述べています。「意識を高めることは本当に重要です。コミュニケーションも非常に重要です。開発者の意識を変え、セキュリティは支援するためにあると伝える必要があります。セキュリティは、アプリケーションのデプロイを妨げるものではありません。だから、私たちは事前に十分な情報を共有し、開発者と一緒に取り組めるチームだと伝えています。」
ただし、開発チームへの教育や意識向上の具体的な計画は、組織がこれまでセキュリティツールをどのように扱ってきたかによって変わります。Barakat氏はこう述べています。「企業の成熟度によります。セキュリティツールを使い慣れている企業もありますが、開発者が問題の修正やセキュリティツールの利用に慣れていない場合、コミュニケーションは難しくなります。そうした場合は、新しいことを紹介し、意識を高めていく必要があります。これは社内で進めることができます。セキュリティチャンピオンにプログラムを推進してもらう方法もあります。」
また、ライブハッキングを実施して意識向上を図ることもあります。」
Snykは、脆弱性に関する明確で実行可能なインサイトを提供し、こうしたコミュニケーションの取り組みを支援します。このアプローチにより、Manulifeのようなチームは、セキュリティの重要性と問題への効果的な対処方法を開発者に伝え、組織全体でセキュリティを共有責任として定着させることができます。
適切なKPIを測定する
登壇者は、DevSecOpsの取り組みを始めるにあたり、適切なKPIを追跡する重要性も強調しました。Fourrier氏は、まず「被害の拡大を食い止める」アプローチを推奨しました。これは、「新たなシークレットや脆弱性がコードベースに入り込むのを防ぐことです。これを実現するには、先ほどお話しした、セキュリティを開発の早い段階に組み込むこと、開発者の利用促進、そして教育が有効です。まず最適化すべきKPIはこれです。」
しかし最終的には、組織の主要なセキュリティ指標は、それぞれの優先事項や体制を反映したものであるべきです。Barakat氏はこう述べています。「企業ごとに最初の目標は異なります。これまで、ツールの動作が遅かったり導入が難しかったりして、すべてのリポジトリをスキャンできていないのであれば、まずは保有するすべてのリポジトリをスキャンすることが目標になるかもしれません。」
AppSecの新たなトレンドに注目する
DevSecOpsに終わりはありません。全体的なアプローチの改善に活用できる新たなテクノロジーやプロセスが、次々と登場します。登壇者は、アプリケーションセキュリティをより良く変えていくと考える主なトレンドをいくつか紹介しました。
アプリケーションセキュリティ体制管理(ASPM):経営層が組織全体のリスク低減状況を俯瞰できるようにする
開発者エクスペリエンスへの注目の高まり:セキュリティコントロールが開発チームの日々のワークフローに与える影響を見直し、既存のプラクティスへの支障を最小限に抑える
レポートだけでなく修正を重視:コンプライアンス対応のために脆弱性の一覧を作るだけではなく、開発者がコードの問題を実際に修正できるようにする
SnykによるDevSecOps導入の支援
Manulifeは、DevSecOpsの実践を強化するためにSnyk Open Source、Snyk Code、Snyk Containerを利用しています。開発者を第一に考えたSnykのセキュリティアプローチにより、組織は既存の開発プラクティスに沿ってツールを導入し、大規模にリスクを低減できます。Snykのソリューションは既存のIDE、リポジトリ、CI/CDパイプラインに簡単に統合でき、開発者はプルリクエストの段階で自分のコードをテストして修正できます。CLI内で実行可能な修正アドバイスを提供するため、開発者は数分で脆弱性に対処できます。
Snyk Open Sourceを活用することで、Manulifeはオープンソースの依存関係に含まれる脆弱性を特定し、修正できます。Snyk Codeを使えば、開発者は開発サイクルの早い段階で独自コードのセキュリティ問題を検出できます。また、Snyk Containerにより、コンテナ化されたアプリケーションを最初から安全に保つことができます。
さらに、ASPM製品のSnyk AppRiskは、アプリケーションリスクの全体像をリーダーに提供し、ビジネスクリティカルなアプリケーションや業務に対する重大な脅威を、先回りして軽減できるようにします。
効果的なDevSecOpsプログラムの立ち上げについて詳しくは、InCyberのプレゼンテーション全編をご覧ください。