Java DTOを使ってセキュリティを確保する方法

2022年10月11日
0 分で読めますJavaのデータ転送オブジェクト(DTO)は、サブシステム間でデータを受け渡すオブジェクトです。データを集約するためのエンタープライズ設計パターンであり、サブシステム間で必要となるシステムコールの回数を減らし、それに伴うオーバーヘッドを軽減することを主な目的としています。
この記事では、最新のJavaアプリケーションでDTOがどのように使われているか、アプリケーションにどのようなメリットをもたらすか、そして意図しないデータ漏えいを防ぐことでJava DTOがセキュリティ向上にどう役立つかを解説します。
POJO、Java Bean、Value Objectとは
名前のとおり、Plain Old Java Object(POJO)は一般的なJavaオブジェクトです。Java言語で定められた制約以外に、特定の制限に縛られることはなく、どのようなクラスでもPOJOになり得ます。再利用性と可読性を高めるために作られます。
Java Beanは、JavaBean標準に準拠したPOJOです。この標準では、すべてのプロパティをprivateにし、getterメソッドとsetterメソッドを使ってアクセスします。また、引数なしのコンストラクタを用意するなど、いくつかの要件があります。
つまり、Java BeanはすべてPOJOですが、POJOがすべてJava Beanというわけではありません。
Value Objectは、単純なデータエンティティを表す小さなオブジェクトです。ただし、通常は識別子を持ちません。現在、JavaではValue Objectを利用できませんが、JDKのメンテナーがJEP 401の一環として導入に取り組んでいます。それまでは、代わりにPOJOを作成する必要があります。
Data Transfer Objectの実装
DTOはPOJOとして実装できますし、Java Beanとして実装することもできます。最も重要なのは、たとえばプレゼンテーション層やドメインモデルなど、異なる要素の関心事をDTOによって分離することです。
これを説明するために、小規模なRESTサービスを例に見てみましょう。コーヒーと顧客を扱うコーヒーショップがあるとします。この2つは、システム内で別々のドメインエンティティです。顧客のお気に入りのコーヒーを知りたい場合、FavoriteCoffeDTOで表される集約データを返すAPIを作成します。
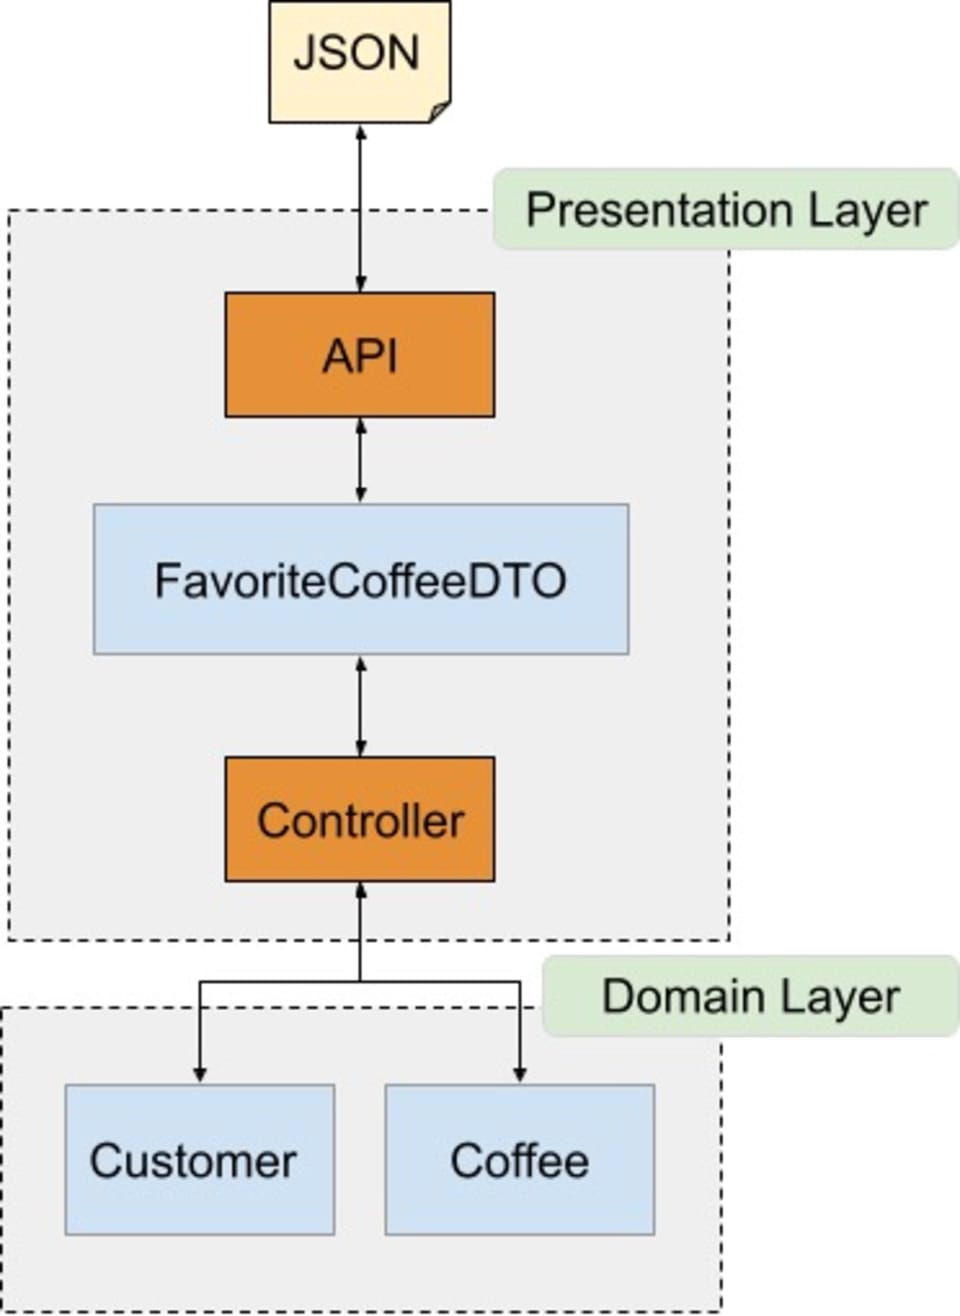
コードは次のようになります。
上記の実装では、ドメイン層とプレゼンテーション層を分離しました。これにより、コントローラーで2つのドメインエンティティをDTOにマッピングできるようになります。
この例ではフィールドをprivateにしたため、アクセスにはgetterメソッドとsetterメソッドを作成する必要があります。DTOでは、JavaBean標準に全面的または部分的に従う方法がよく選ばれます。もちろん必須ではないので、要件に合った方法を自由に選べます。ほかにも、すべてのフィールドをpublicにして直接アクセスする方法(次の例を参照)や、全引数コンストラクタとgetterメソッドを使って不変オブジェクトにする方法があります。
最後に、より新しいJavaバージョンにアップデートしている場合は、DTOにJavaのレコードを使う方法もあります。Javaのレコードはシンプルな不変クラスで、定義しなくても全引数コンストラクタ、アクセサーメソッド、toString()、hashCode()が自動的に提供されます。コードが簡潔になり、読みやすさも向上します。レコードのアクセサーメソッドにはgetやsetの接頭辞がないため、Java Bean仕様に準拠しない点に注意してください。
優れたDTOとは
DTOの目的は、プロセス間でデータを受け渡すことです。そのため、優れたDTOには、システムの該当部分で必要とされる情報だけが含まれます。先ほどのAPIの例では、顧客の名前とお気に入りのコーヒーの注文内容を返せば十分です。ビジネスロジックなど、ほかの情報を追加する必要はありません。DTOはできるだけシンプルで、小さく、分かりやすく保つのが基本です。
また、DTOを初期化した後は、その状態を変更したり更新したりしないのが望ましいです。そのため、DTOには不変のデータ構造が適しています。DTOは変更されるべきでないデータだけを保持するため、Javaのレコードは特におすすめです。JacksonなどのJSONシリアライゼーションライブラリがJavaのレコードをサポートしている点もメリットです。
DTOのセキュリティに関する考慮事項
このDTOパターンを使うと、ドメインモデルとプレゼンテーション層を分離できることはすでに確認しました。サブシステムやAPIで必要なデータだけを含み、ビジネスロジックを持たないシンプルなDTOは、セキュリティの向上にも役立ちます。
概念実証(PoC)でよく見られるのは、ドメインエンティティの情報をすべて出力してしまうことです。その結果、システム外で不要なデータが利用可能になり、データ漏えいにつながるおそれがあります。
DTOを使わずに、顧客全員を検索する機能をAPIに実装したとします。
顧客オブジェクトが前の例と同じ場合、すでに必要以上の情報を表示しています。idや、お気に入りのcoffeesの一覧まで必要でしょうか。顧客に自宅住所などの情報を追加すると、状況はさらに悪化します。
エンドポイントでデータを絞り込まなければ、意図せず情報漏えいが発生します。多くの国では、フルネームと自宅住所の提供はプライバシー侵害にあたるためです。DTOを使ってAPIとデータモデルを分離していれば、マッピングを行うコントローラーがDTOに必要なフィールドだけを設定するため、こうした事態を防げます。後からドメインモデルに情報を追加した場合でも、DTOを使えば個人を特定できる情報が不用意に漏れるのを防げます。
推奨事項
JavaでDTOを使ってサブシステムを分離するのは、一般的に有効な方法です。エンジニアリングの観点では、異なるレイヤー間のラウンドトリップを減らせます。また、セキュリティの観点では、意図しないデータ漏えいの防止に役立ちます。セキュリティのためには、DTOを用途ごとに作成し、再利用を最小限に抑えることをおすすめします。複数の機能でDTOを再利用する場合は、変更前に、そのDTOがどこで使われているかを把握しておきましょう。
基本として、DTOは簡潔に保ち、可能であればビジネスロジックを含めず、特定の機能に必要なデータだけを提供します。最後に、DTOには不変性が適していると考えています。Java 16で正式リリースされたJavaのレコードは、JavaでDTOを実装する優れた方法です。
Javaセキュリティについて詳しく知りたい方は、次のリソースをご覧ください。
無料のオンラインJavaコードチェッカーツールもお試しください。Snyk Codeエンジンが、コードのセキュリティと品質に関する問題をどのように分析するか確認できます。
よくある質問
DTOとは何ですか?
DTOはData Transfer Object(データ転送オブジェクト)の略です。アプリケーション内の異なるプロセス間でデータを受け渡すオブジェクトを指します。DTOはデータを集約することで、クライアントとサーバー間のメソッド呼び出し回数を減らす目的で設計されています。また、アプリケーションのドメインモデルとプレゼンテーション層など、エンティティ間の密結合を防ぎます。
JavaにおけるDTOとは何ですか?
JavaのData Transfer Objectは、通常、ビジネスロジックを持たないPOJO(Plain Old Java Object)です。一般に、使用するメソッド間のデータ受け渡しという目的に合わせた、フラットなデータ構造を持ちます。JavaのDTOは、privateフィールドとgetterメソッド、setterメソッドを備えたJavaBeanの規約に従うことがありますが、必須ではありません。
DTOはPOJOと同じものですか?
簡単に言えば、DTOはPOJOですが、すべてのPOJOがDTOというわけではありません。Data Transfer Objectは、プロセス間でデータを受け渡すための特定のPOJOです。
DTOを使うのは良いプラクティスですか?
はい。適切に実装されたDTOは、密結合とメソッド呼び出しを減らし、セキュリティを高めてデータ漏えいを防ぎます。
DAOとDTOの違いは何ですか?
DAOはData Access Object(データアクセスオブジェクト)の略で、ビジネスロジックと永続化層を分離するパターンで使われます。DAOは、更新、削除、保存などのCRUD操作によく使われます。一方、DTOはサブシステム間でデータを受け渡すことだけを目的としたオブジェクトであり、ビジネスロジックを含めるべきではありません。
Capture the Flagを始めよう
オンデマンドのバーチャル入門ワークショップを見て、Capture the Flagの課題の解き方を学びましょう。


