202 1年11月1日、 「 Trojan Source: Invisible Vulnerabilities 」と 題した 論文が 公開されました。 この 論文では、 攻撃者が Unicodeの 双方向制御文字を 利用して、 一見 無害な コードベースに 悪意ある ソースコードを 紛れ込ませる 手口が 説明されています。 この 攻撃では、 難読化された 悪意ある ソースコードを レビュー担当者に コメントと 誤認させます。
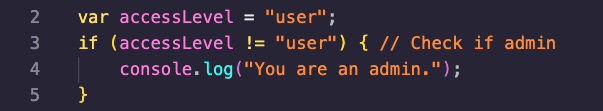
以下は、 JavaScriptの ソースコードで Trojan Source攻撃が 使われた 例を VS Codeで 表示した ものです。
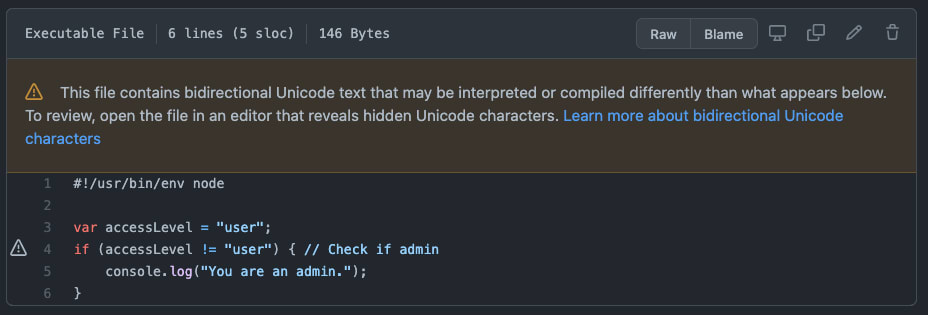
では、 この スクリーンショットでは どうでしょうか。
上記の ソースコードの 問題に 気づきましたか? 気づかなかった 場合は、 コードの スニペットを もう 少し 詳しく 見てみてください。
ここでは 何が 起きているのでしょうか。 これは Stretched String 型の 攻撃です。 3行目の コードは、 条件式が accessLevel変数と userの 値が 等しいかどうかを チェックしているように 見えます。 行末には ロジックチェックに ついての コメントが あり、 無害に 思えるかもしれませんが、 実際は まったく 異なります。
実際には、 3行目で Unicodeの 双方向制御文字が 使われており、 accessLevel変数を チェックする 文字列の 実際の 値が 隠されています。 コンパイラが 実行する 3行目の 実際の 内容は 次の とおりです。
この 論文では、 双方向制御文字を 悪用して ソースコードに 悪意ある コードを 挿入する 手法と して、 Commenting-Out 、Stretched String 、Invisible Functions 、Homoglyph Function の 各タイプを 紹介しています。 研究者たちは、 これら すべての 攻撃を JavaScriptで 実行する 例を、 GitHubの trojan-sourceリポジトリ で 公開しています。
双方 向制御文字の 利用は 新しい 手法ですが、 この 種の 攻撃自体は 新しい ものではなく、 過去の メーリングリストや 掲示板でも 取り上げられています。 たとえば、 RTL/LTR文字の 使用禁止に 関する 201 7年の Golangの Issue や、 201 1年の Bugzillaの 投稿 「 [BiDi] Misleading display of bidirectional strings when RLO, LRO or PDF is used 」が あります (閲覧には Google Cacheを 利用してください)。
ソースコード内のTrojan Source攻撃を検出する コード編集や コードレビューに 使っている プラットフォームや ツールでは、 危険な 双方向Unicode文字を 強調表示できない 場合が あります。 つまり、 すでに コードベースに 双方向制御文字が 含まれている 可能性が あります。
では、 ソースコードに 双方向Unicode文字が 含まれているかどうか、 どうすれば 確認できるでしょうか。 その ために、 ディレクトリを スキャンするか、 標準入力 ( STDIN)から 読み込んで テキスト内に 含まれる Unicode文字を 検出する anti-trojan-sourceと いう npmパッケージ を 作成しました。
次のように、 npxを 使って ファイルを スキャンできます。
JavaScriptプロジェクトで ライブラリと して 使う 場合は、 次のようにします。
ESLintでJavaScriptのTrojan Source攻撃を防ぐ 編集 者注: この 記事の 初公開後、 Trojan Sourceに 関する ルールが Snyk Codeに 追加されました。 詳しくは、 Snyk Codeで Trojan Source攻撃を 防ぐ 方法 に 関する ブログ記事を ご覧ください。
すでに 存在する 問題を 見つけるだけでなく、 Trojan Source攻撃が ソースコードに 入り込まないよう、 事前に コードベースを 保護する ことが 重要です。 JavaScriptコミュニティでは、 コード品質や スタイルの 基準を 適用する ために、 ESLintやさまざまな プラグインを よく 利用しています。
そこで、 eslint-plugin-anti-trojan-sourceを 使えば、 ESLint プラグインを 導入して、 双方向Unicode文字が 原因で 悪意ある 可能性の ある コードを 開発者や 継続的インテグレーション/ビルドシステムが 誤って マージしないように できます。
JavaScriptプロジェクトでの ESLint設定例を 紹介します。
脆弱な コードスニペットが コードベースに 入り込んだ 場合の 出力例です。
エコシステムでは、Trojan Source攻撃にどのように対処しているのでしょうか。 VS Codeなどの IDEは、 これらの Unicode文字を 強調 表示する バージョンを リリースしました 。 これに より、 プログラマーは コードの レビューや 編集時に 文字に 気づき、 適切な 文脈で 対応できます。 同様に、 GitHubも 警告を 公開 し、 双方向文字が 使われている 場合、 GitHub上で 表示される コードベース内の 危険な Trojan Sourceの 使用箇所が 強調 表示されるようになりました。
出典: https://github.com/nickboucher/trojan-source/blob/main/JavaScript/stretched-string.js
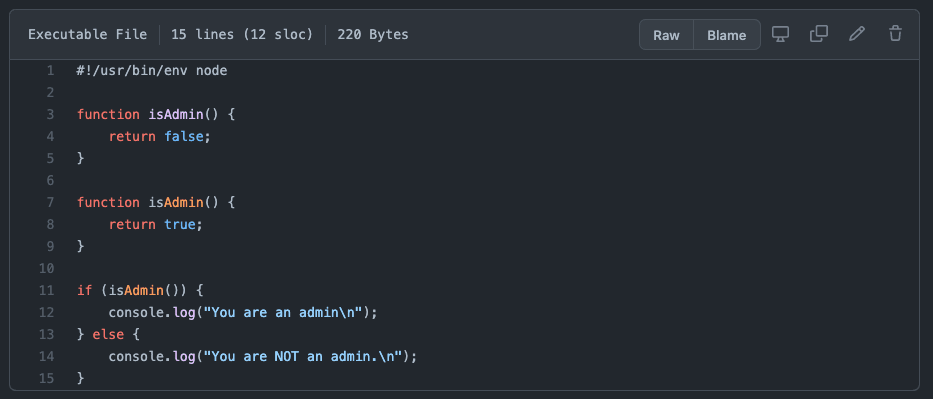
ただし、 GitHubが 強調表示するのは、 あらゆる 種類の トロイの 木馬型攻撃ではありません。 たとえば、 論文で 取り上げられ、 Invisible Functions と 名付けられた 次の ケースを 見てみましょう。
上の JavaScriptコードスニペットから わかるように、 この コードを レビューしても GitHubから 警告は 表示されません。 実際には 何が 起きているのでしょうか。
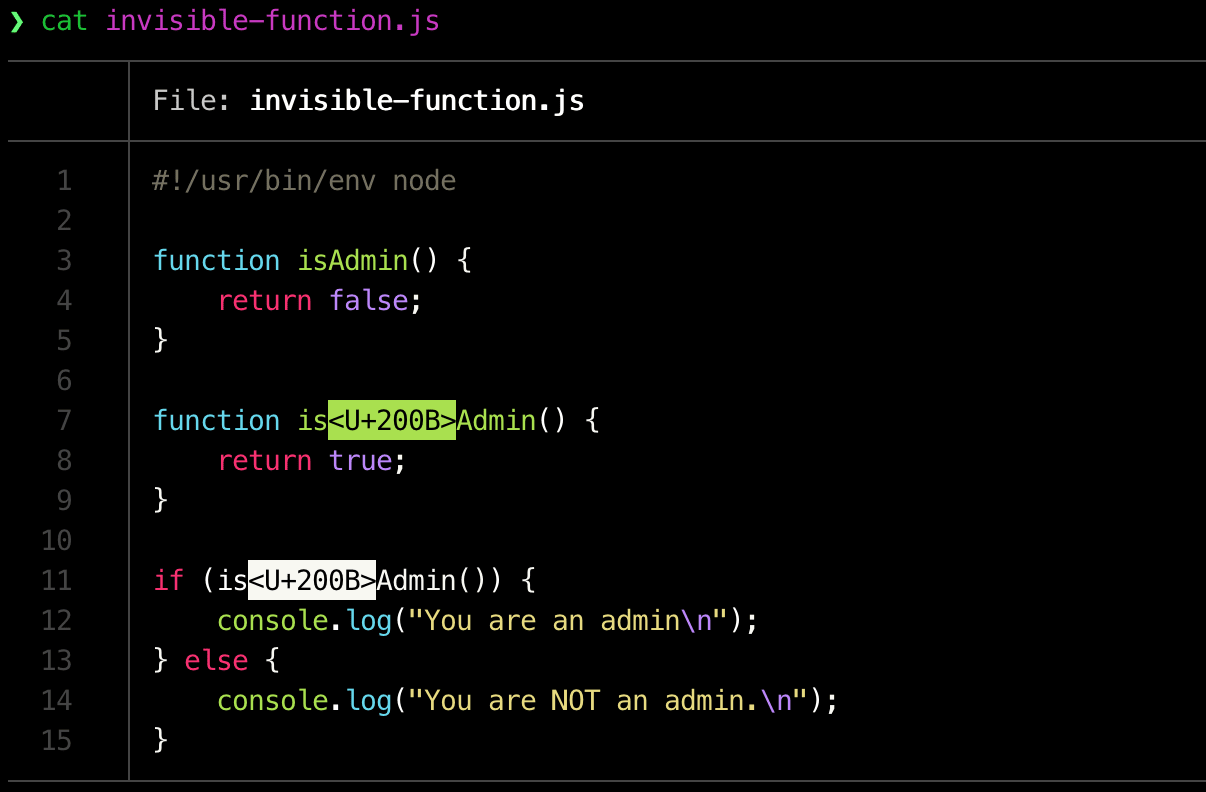
7行目の 関数宣言には、 U200Bと して 識別される ゼロ幅スペースの Unicode制御文字が 使われています。 その ため、 正当な function isAdmin()関数のように 見えます。
UNIXの catツールを クローンし、 より 優れた 構文ハイライトと Git連携を 備えた bat などの ツールを 使って コードを 出力すれば、 これを 確認できます。
一方、 Zig などの 一部の 言語ランタイムでは、 ソースコード内で Unicodeの 双方向文字を 検出した 場合に コンパイラエラーを 出す ことが 前向きに 検討されています。 また、 明示的な コメントを 記述すれば、 エラーを 回避できます。
Trojan Source攻撃に関する参考資料 この 記事が、 Trojan Source攻撃と JavaScriptエコシステムでの 発生例に ついて 理解する 一助と なれば 幸いです。 攻撃に ついて さらに 詳しく 知りたい方は、 次の 資料を ご覧ください。
Snyk Codeで Trojan Source攻撃を 防ぐ 方法 に 関する ブログ記事
Trojan Source公式サイト: https://www.trojansource.codes
コード例と 概念実証を 含む Trojan Source公式リポジトリ: https://github.com/nickboucher/trojan-source
Trojan Sourceの 公式発表ブログ 記事: https://www.lightbluetouchpaper.org/2021/11/01/trojan-source-invisible-vulnerabilities
最先端の インテリジェンスで コードを 保護 わずか 30分で、 Snyk Codeの SAST機能を 幅広く ご紹介します。