
Webキャッシュポイズニング攻撃を防ぐ方法

Najia Gul
2023年9月11日
18 分で読めますWebキャッシュポイズニングは、
この
Webキャッシュの仕組みと重要性
Webキャッシュは、
Webキャッシュを
ブラウザーキャッシュ:ブラウザーキャッシュでは、
Webブラウザーが 静的リソースの コピーを ユーザーの デバイスに 保存します。 ユーザーが Webサイトに 再度アクセスすると、 ブラウザーは 以前 ダウンロードした ファイルが キャッシュに あるか 確認します。 ファイルが まだ 有効であれば、 サーバーに 新たな リクエストを 送る 代わりに、 キャッシュから 取得します。 サーバーキャッシュ:ブラウザーキャッシュが
クライアント側で 行われるのに 対し、 サーバーキャッシュでは、 後で 再利用できるよう コンテンツを サーバー自体に 保存します。 ユーザーが オリジンサーバーに リクエストを 送ると、 キャッシュは 生成された レスポンスの コピーを 保存します。 その後、 同じ コンテンツへの リクエストが あれば、 オリジンサーバーの 代わりに キャッシュから コピーを 配信します。 コンテンツデリバリーネットワーク
(CDN) キャッシュ:CDNは、 静的な Webコンテンツを キャッシュして 配信する、 地理的に 分散した サーバーネットワークです。 ユーザーが その コンテンツに 再度アクセスする 場合、 ユーザーの 場所に 最も 近い エッジサーバーが リクエストを 処理します。 これに より、 すべての リクエストを オリジンサーバーが 処理する 必要が なくなります。
キャッシュを
しかし、
機密情報を
Webキャッシュポイズニング攻撃の仕組み
Webキャッシュポイズニングは、
脆弱な
標的を 特定する :攻撃者は、 設定ミスや 不適切な 入力検証など、 キャッシュ機構に 潜在的な 問題が ある Webサイトを 探します。 HTTPリクエストを
操作する :攻撃者は、 脆弱性を 悪用する よう 細工した HTTPリクエストを 標的の Webサイトに 送信します。 キャッシュ機構を
悪用する :攻撃者は さまざまな 手法を 使い、 独自の 悪意ある コンテンツを 注入したり、 キャッシュ内の 既存コンテンツを 改ざんしたりします。 改ざんされた
コンテンツを 配信する :攻撃が 完了すると、 その後 キャッシュに 届いた リクエストには、 正規の コンテンツではなく、 汚染された コンテンツが 返されます。
Webキャッシュポイズニング攻撃が
さらに
よくあるWebキャッシュポイズニング攻撃の手法
キャッシュポイズニング攻撃から
HTTPヘッダーの
操作:攻撃者は HTTPヘッダーを 改変し、 悪意の ある コンテンツを 正規の URLや キャッシュキーに 関連付ける ことがあります。 たとえば、 Cache-ControlHTTPヘッダーを操作して、 キャッシュシステムに 攻撃者の コンテンツを 保存させる ことができます。 これに より、 正規の コンテンツが 変更された 後でも、 同じ リソースを リクエストした ユーザーに 悪意の ある ペイロードを 配信できるようになります。 クエリ文字列の
操作:攻撃者は、 Webアプリケーションに よる クエリ文字列の 処理方法を 悪用できます。 URLに 付加された クエリパラメーターを 操作し、 同じ リソースに 対して 複数の キャッシュバリエーションを 作成します。 その 中に 悪意の ある ペイロードを 含める 可能性も あります。 Cookieの
操作:攻撃者は Cookieの 値や 属性を 改変して、 キャッシュを 汚染する こともできます。 正規ユーザーの セッションと して キャッシュシステムに 攻撃者の コンテンツを 保存させる ために、 この 手法を 使います。
ただし、
HTTPヘッダーの操作によるキャッシュポイズニング攻撃
ここでは、
この
それでは、
キャッシュミドルウェアは、originalURLはhttp://example.com/user?userId=1の/user?userId=1)。
しかし、X-Forwarded-Hostヘッダーが、X-Forwarded-Hostの${req.query.userId}, you’re accessing from ${req.headers['x-forwarded-host']}!」)。
攻撃の
攻撃者は
X-Forwarded-Hostヘッダーにfoo."><script>alert(document.cookie)</script>を設定し、 /user?userId=1へのGETリクエストを送信します。 サーバーは
ヘッダーの 値を 含む あいさつ文を 生成し、 キー /user?userId=1でキャッシュして、 攻撃者に 返します。 その後、
/user?userId=1へのリクエストには、 毎回 キャッシュから 悪意の ある あいさつ 文が 返されます。
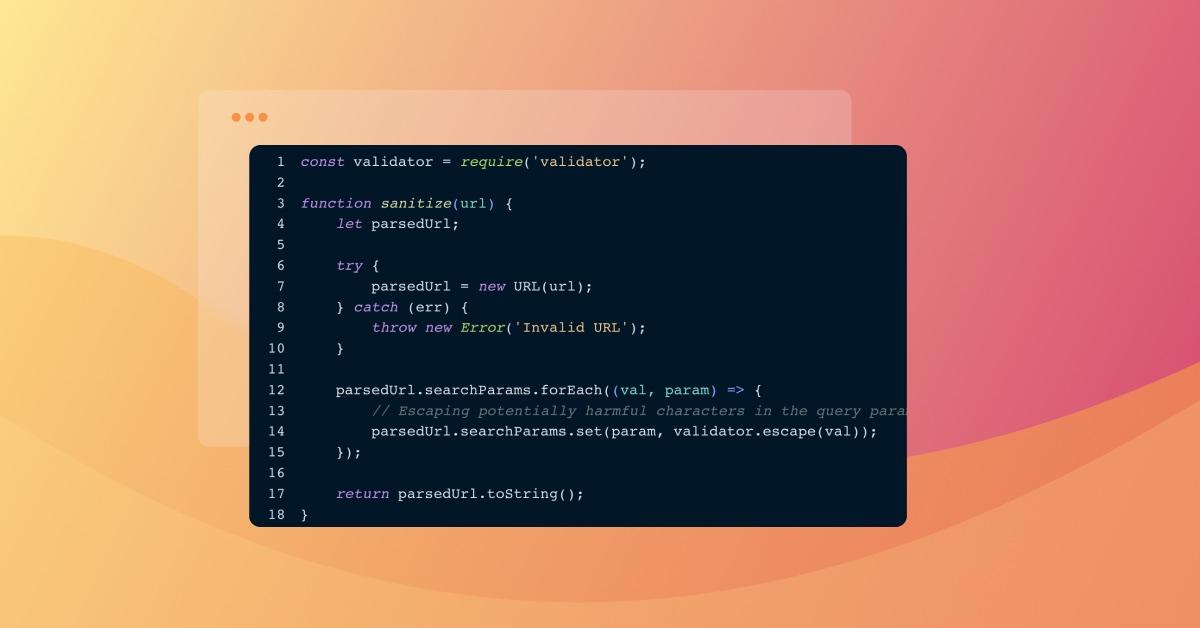
上記の
実装したsanitize関数をreq.originalUrlから
さらに、
ここではisFQDN関数をX-Forwarded-Hostヘッダーに400 Bad Requestステータスを
このX-Forwarded-Host headerを
Webキャッシュポイズニングを防ぐためのベストプラクティス
Webキャッシュポイズニングを
キャッシュ機構の
キャッシュキーの
正規化:キャッシュキーを 正規化すると、 入力形式や 大文字・小文字の 違いに よる バリエーションを 防ぎやすくなります。 ユーザー入力を
検証する :厳格な 入力検証と サニタイズを 実施する ことで、 キャッシュポイズニングに つながるインジェクション攻撃を 防止できます。 具体的には、 入力の フィルタリング、 許可リストに よる パラメーター制限、 正規表現に よる チェックなどが あります。 キャッシュ制御ヘッダー:キャッシュ制御ヘッダーを
使うと、 キャッシュの 動作を 適切に 管理し、 リスクを 軽減できます。 たとえば 「no-store」や 「no-cache」などの ヘッダーを 使えば、 機密データが キャッシュされるのを 防げます。 サードパーティーの
入力を 信用しない :ヘッダー、 Cookie、 クエリ文字列など、 サードパーティーからの 入力を 利用する 際は 注意が 必要です。 キャッシュ関連の 処理に 使う 前に、 すべての 外部入力を 十分に 検証し、 サニタイズしてください。 ユーザーが 提供する データは すべて 悪意の ある ものと 想定し、 攻撃者が 細工した コンテンツを キャッシュに 注入できないよう、 厳格な 入力検証と フィルタリングを 適用しましょう。 Webアプリケーションファイアウォール
(WAF)を 使う :堅牢な WAFを 導入すると、 キャッシュポイズニングの 試みを 検出して ブロックできます。 WAFは 受信リクエストを 分析し、 キャッシュポイズニングを 示す 不審な パターンを 特定します。 こうした リクエストを 警告または ブロックするよう WAFを 設定すれば、 攻撃に 対する 防御層を 追加できます。
Webキャッシュポイズニング攻撃の監視と検出
適切な
もう
Webキャッシュポイズニング攻撃の
Snykなどの
脆弱性スキャナーを 使って、 一般的な キャッシュポイズニングの 脆弱性を 自動的に 特定できます。 キャッシュ診断・分析ツールを
使えば、 キャッシュ設定の 分析、 キャッシュ動作の 監視、 異常の 検出に 役立ちます。
開発者に
Snykの
まとめ
Webキャッシュポイズニング攻撃は、
こうした
こうした


