誇大な期待から信頼へ:安全なAI開発の基盤を築く


2025年7月21日
0 分で読めます生成AIとエージェント型AIは、誰がソフトウェアを書くのかから、安全なアーキテクチャの定義に至るまで、あらゆるものを変えつつあります。先日ニューヨークで開催されたSnykのLighthouseイベントでは、クラウド、セキュリティ、開発の各チームのリーダーが集まり、重要な問いに向き合いました。AIを活用してスピードを上げながら、信頼を損なわないためにはどうすればよいのか?その答えは?まず可視性を確保し、セキュリティ・バイ・デザインを組み込み、決してコードの背後にいる人々を見失わないことです。
本質的な変化:AIは単なるツールではなく、ビジネスモデルです。
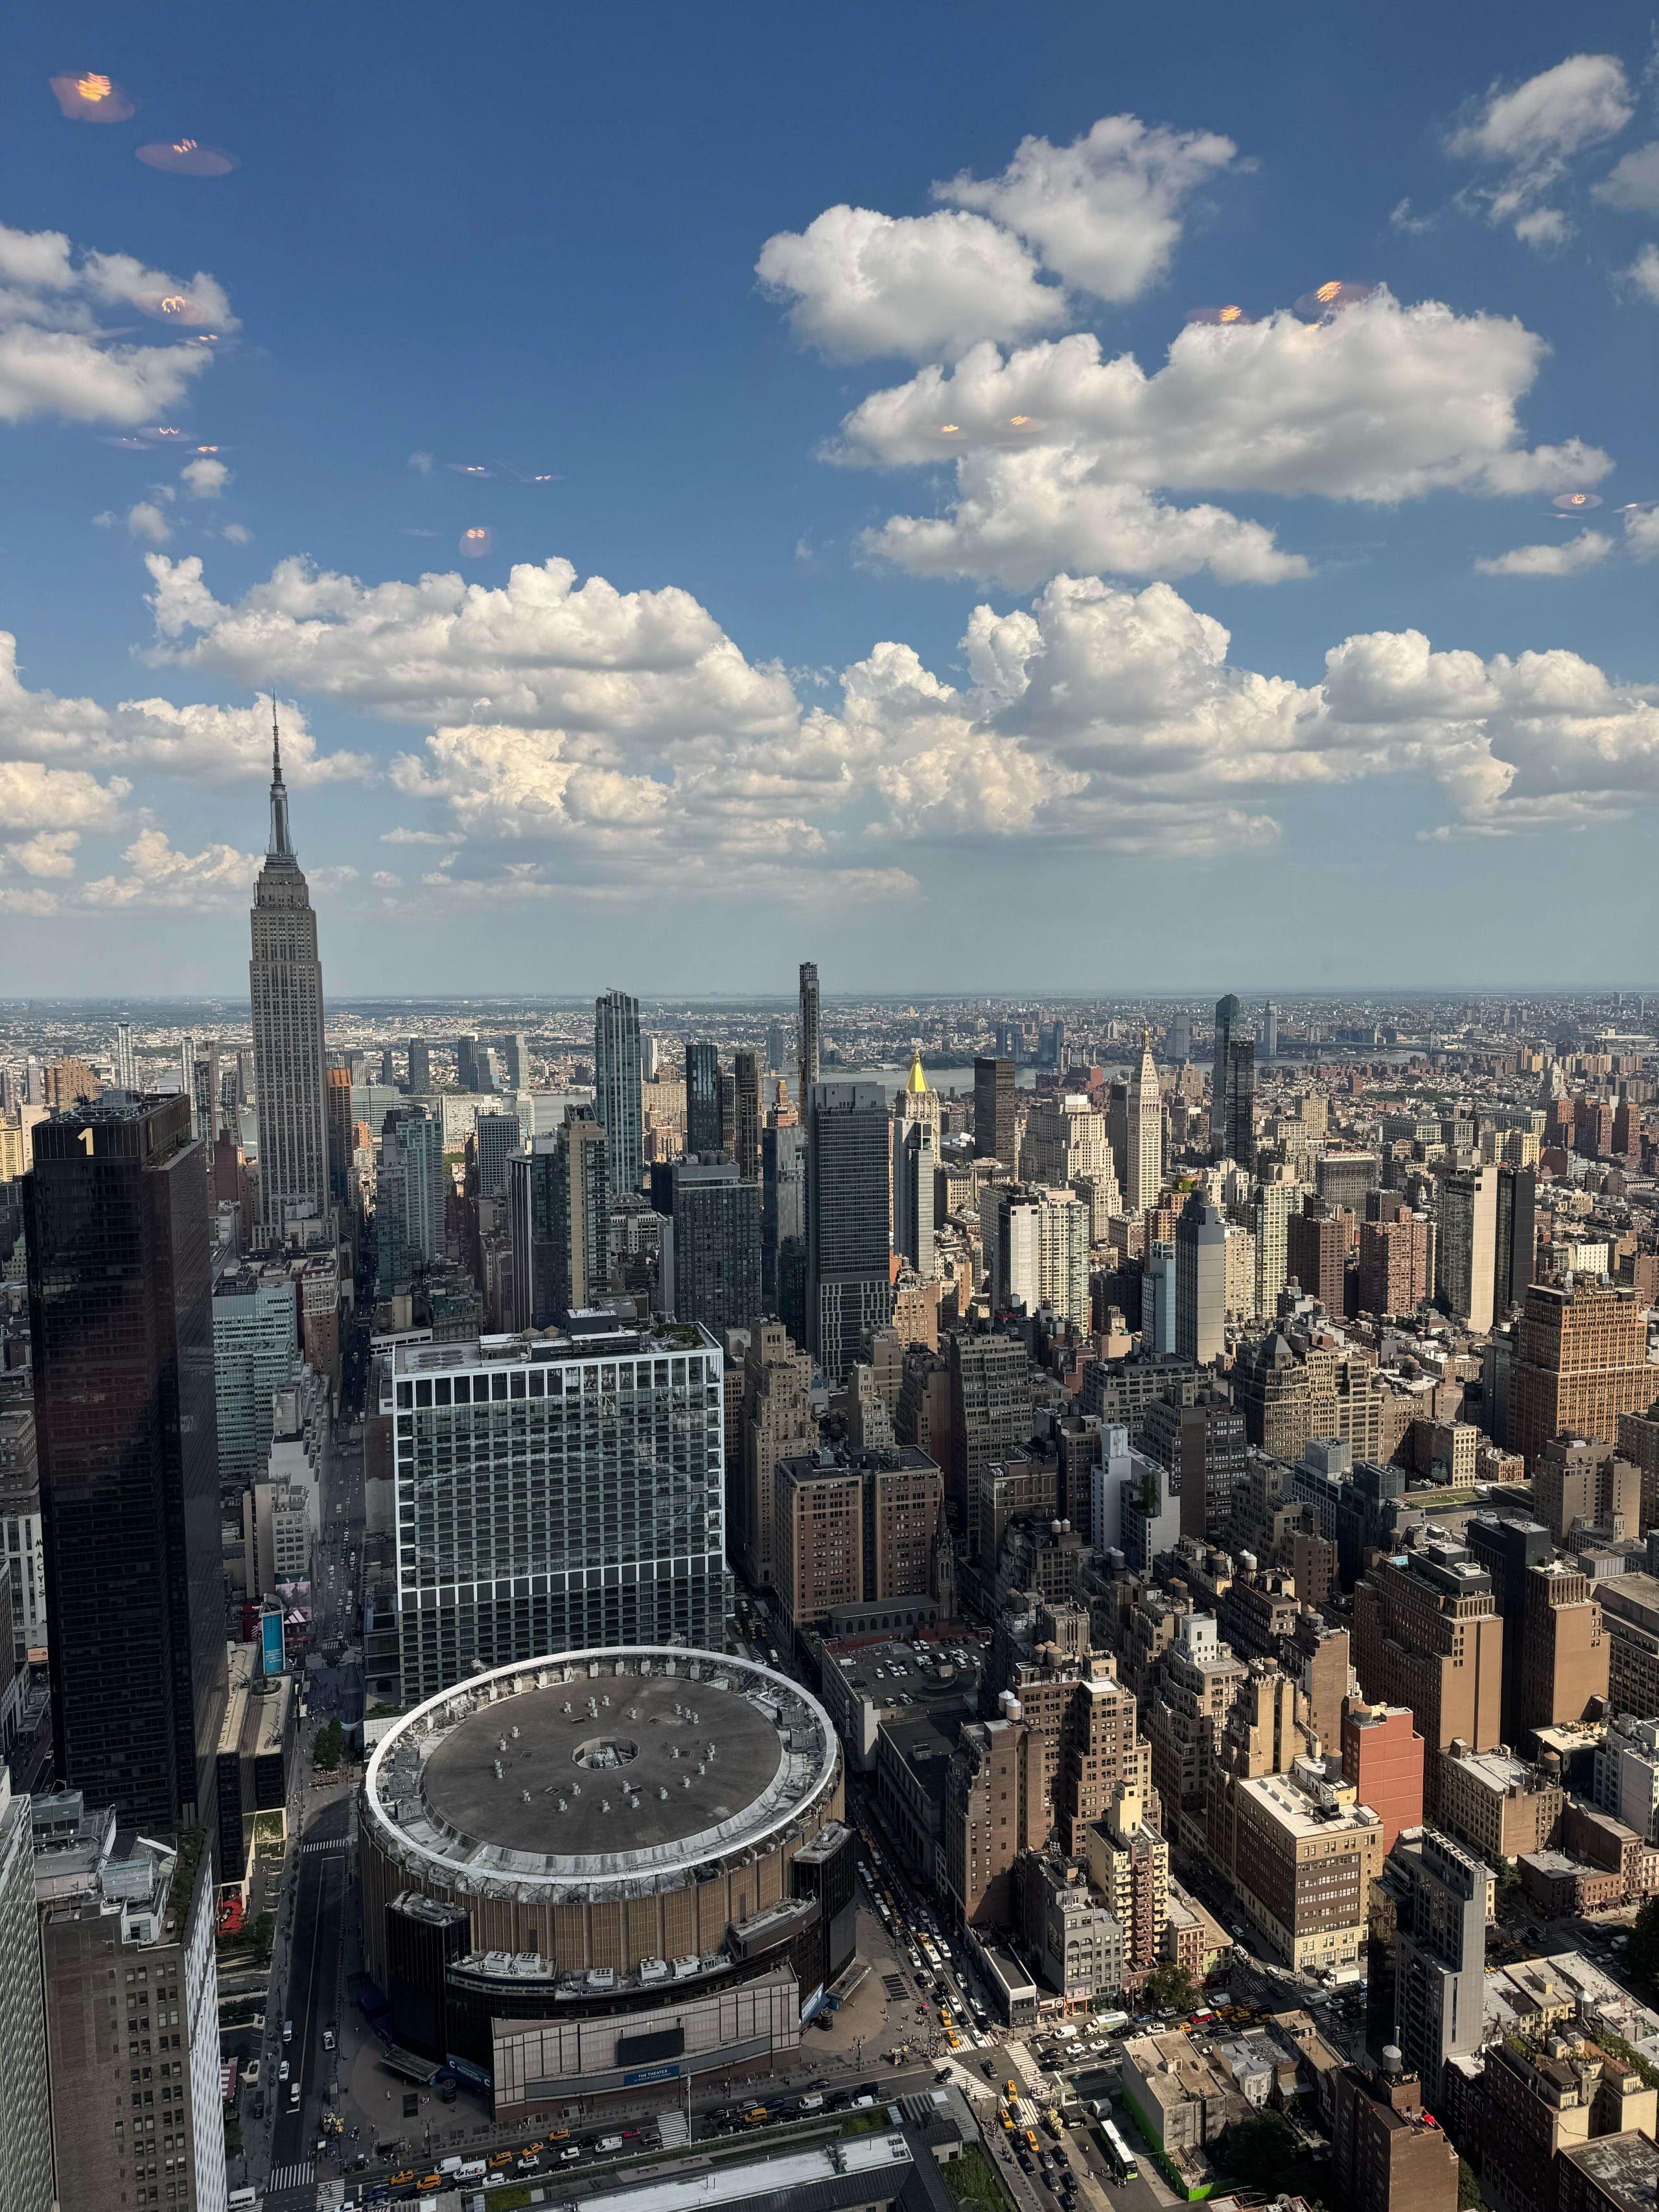
マンハッタンにあるAccentureのオフィスで開催されたこの招待制イベントは、会話に負けないほど壮大なスカイラインを背景に、テクノロジーイベントというより経営者サミットのような雰囲気でした。CISO、プラットフォームエンジニア、そして開発をリードする人々など、業界各地から集まった参加者は、AIが技術スタックだけでなく、組織図やワークフロー、役員会での議論まで、どのように変えているかを語り合いました。
一貫して語られていたのは、AIセキュリティは任意ではなく、基盤となるものだということです。
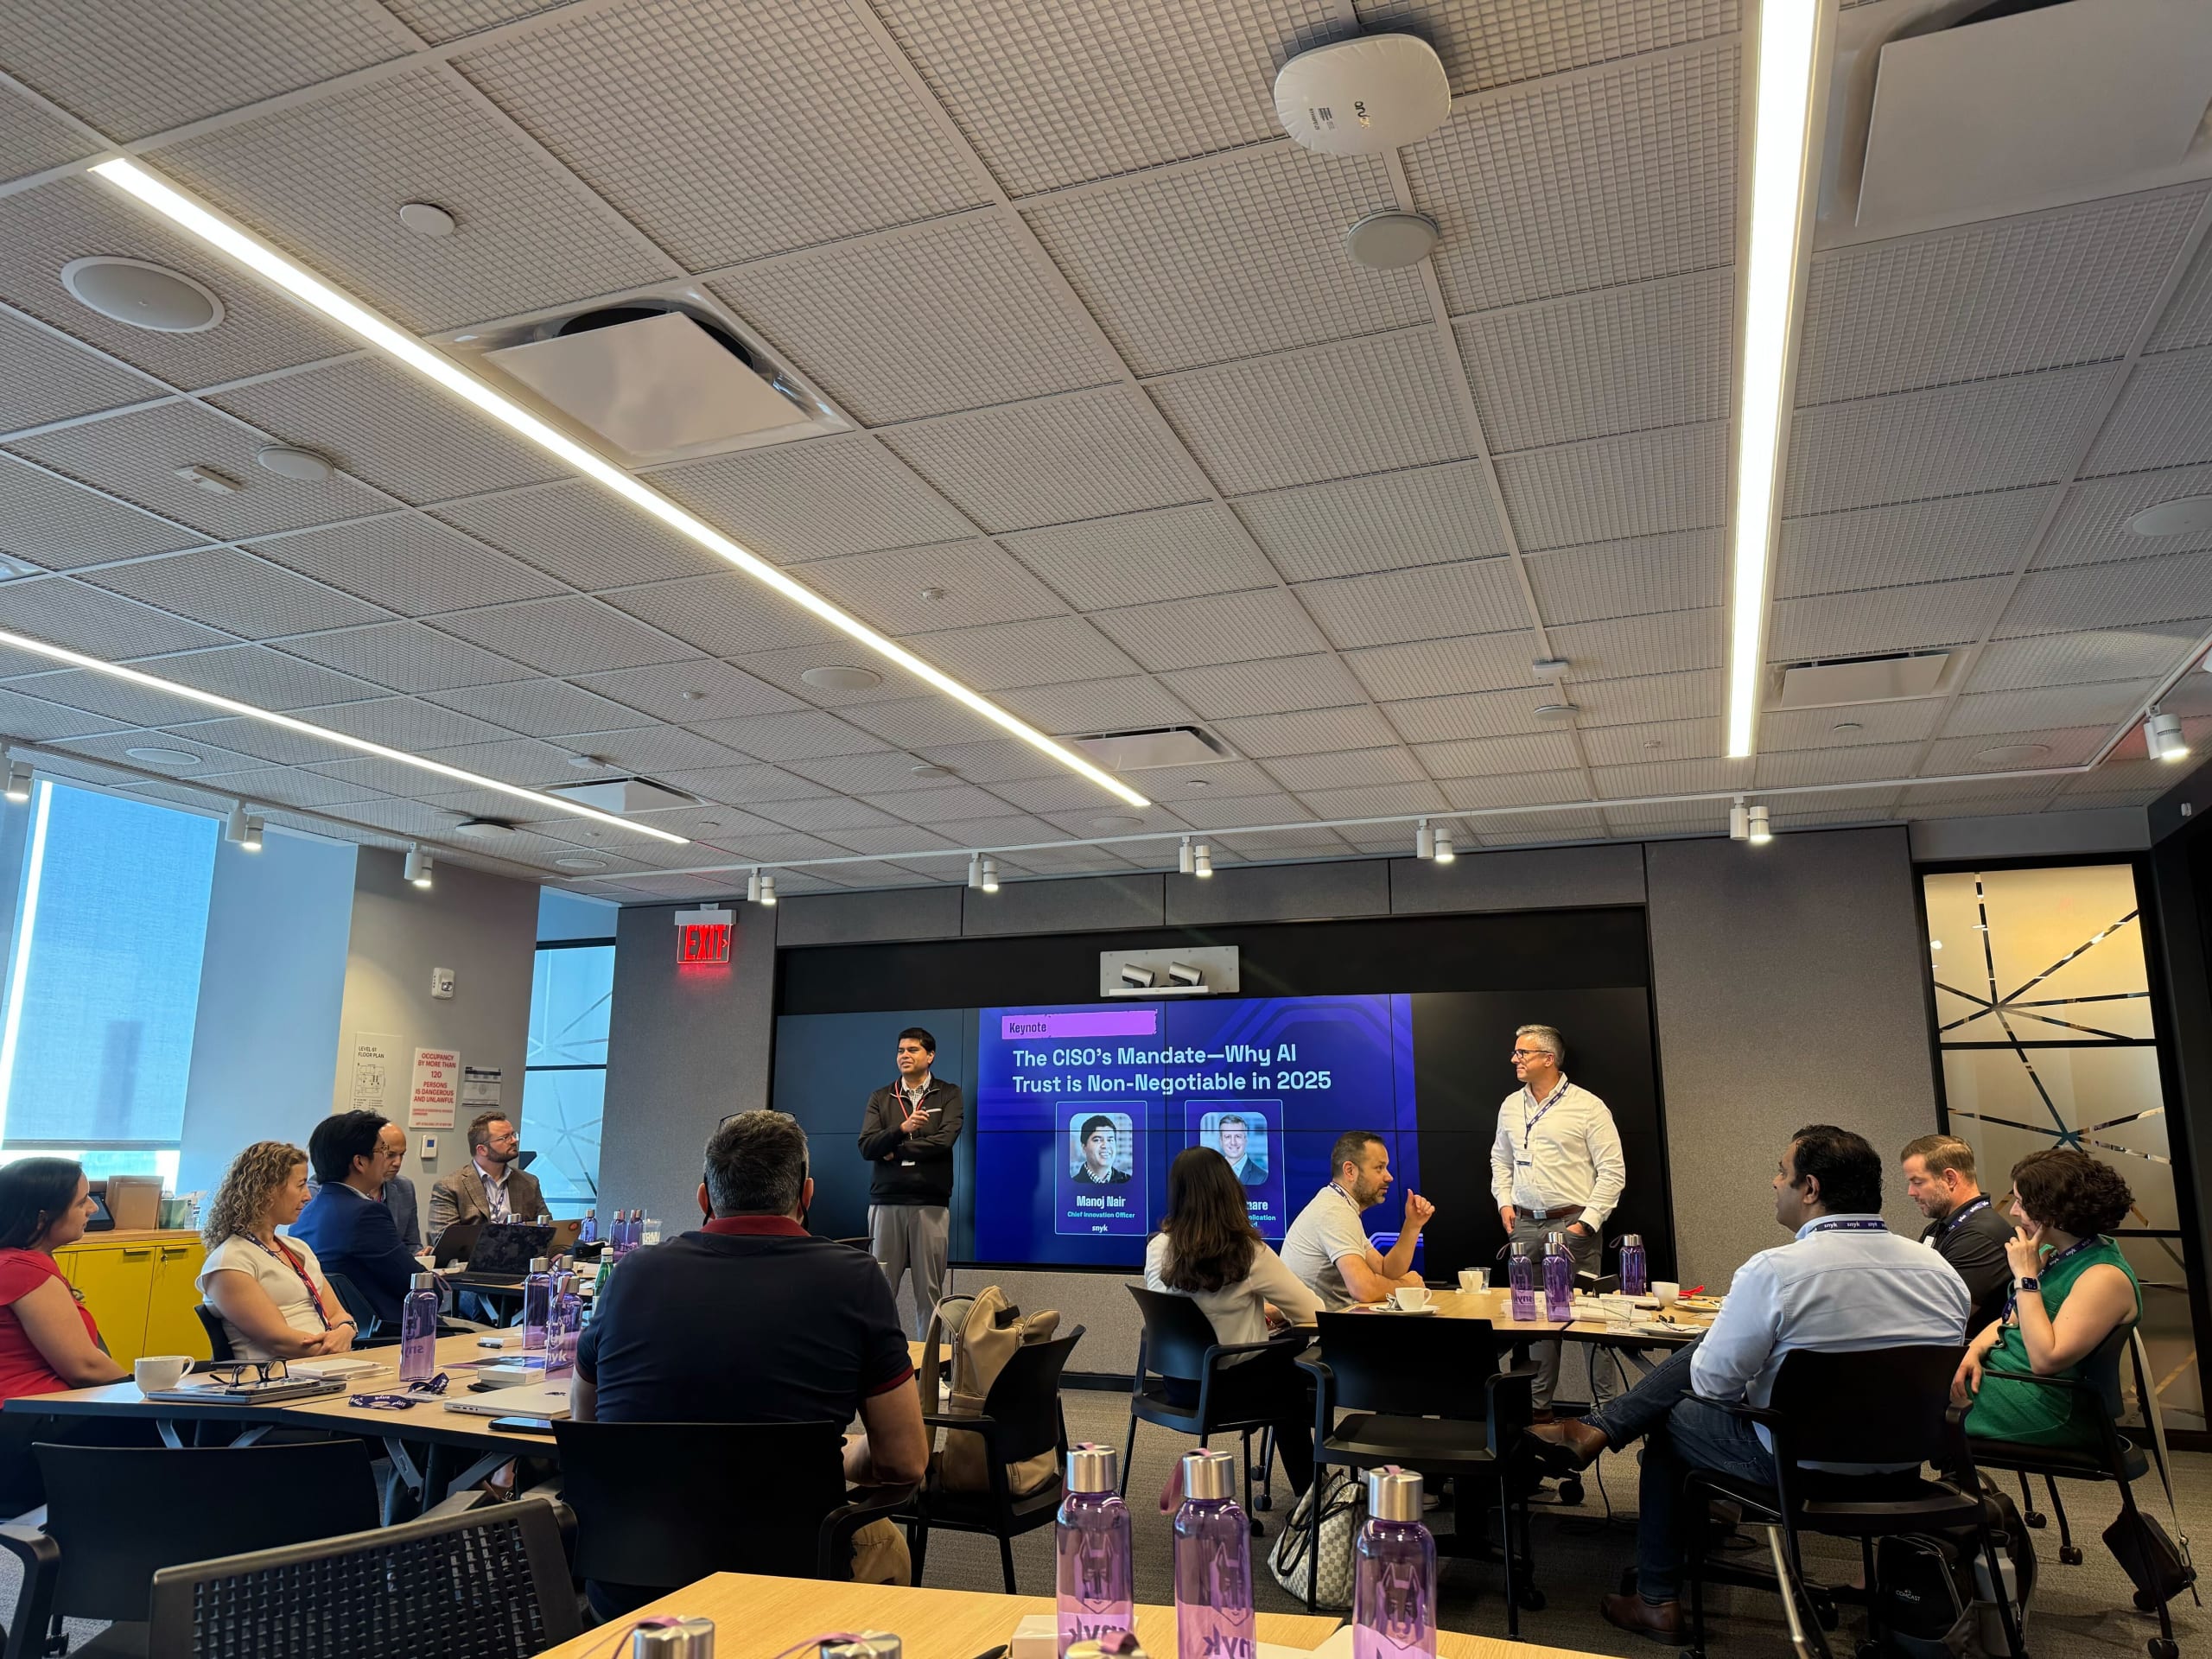
Snykの最高イノベーション責任者であるManoj Nairは、AI生成コードにまつわる課題をいくつか説明しました。既存のコードベースでトレーニングされたAIコードアシスタントは、好ましくない習慣を助長し、脆弱性を持ち込む可能性があります。ある顧客からは、Copilotを使用するグループで脆弱性が2倍に増えたとの報告もありました。
Accentureのマネージングディレクター、John Delmareが指摘したように、「AIはビジネス変革として捉える必要があります。そこには、最初からセキュリティを組み込まなければなりません」。今日、信頼を業務に組み込めていない組織は、まもなく後れを取り戻すことになるでしょう。
AIへの信頼:安全なイノベーションの新たな基準
静的なコードやルールベースのエンジンは過去のものです。AIネイティブアプリが登場し、従来のソフトウェアとは異なる振る舞いをします。リアルタイムで生成し、推論し、反応し、ユーザーとやり取りします。
結論は明らかです。AIセキュリティなしにAIへの信頼は築けません。そして、AIへの備えなしにAIセキュリティは実現できません。
その備えは、シフトレフトとシフトライトから始まり、LLMのレッドチームテストやAI-BOMから、自律型エージェントのランタイムファジングまで、あらゆるものをカバーします。
ここで重要になるのがAIへの備えです。それは一度きりのチェックリストではなく、可視性、責任の明確化、継続的なガードレールを重視する姿勢への転換です。
しかし、議論は技術面だけにとどまりませんでした。
今や誰もがアプリを作れます。それがすべてを変えます。
ChatGPTにプロンプトを入力してワークフローのロジックを生成したら、どうなるでしょう?その人はアプリの作成者です。
ニューヨークのLighthouseイベントでは、この変化について活発な議論が交わされました。ソフトウェア開発の民主化によって、セキュリティの責任も民主化される必要があるという点を、さまざまな角度から考察しました。
つまり、脅威モデリングはもはやエンジニアだけのものではありません。法務チーム、プロダクトリーダー、そしてもちろんセキュリティ担当者も、エージェント型システム、確率的な出力、隠れたツールチェーンに固有のリスクについて認識を共有する必要があります。
これはDevSecOps 2.0ではありません。AIネイティブのセキュリティです。これが新たな現実です。
阻害要因ではなく、ガードレールでDevSecOpsを加速する
もちろん、AIの波はリスクであるだけでなく、大きな推進力でもあります。チームは、生成AIを使ってコード生成を高速化し、ドキュメント作成を拡大し、脆弱性の修正案まで提案している事例を共有しました。しかし、全員が一致していた点が一つあります。
スピードが強みになるのは、安全性が確保されている場合だけです。
だからこそ、AIへの信頼を業務に組み込むには、静的なチェックだけでは不十分です。AIのSDLC全体を網羅するガードレールを構築する必要があります。モデルがどこで稼働し、何とやり取りし、本番環境でどのように振る舞いを変えていくのかを把握する必要があります。
チャットボットが許可なく航空券を大幅割引で販売したり、無料特典を提供したりする事態を望むチームはいません。
文化は隠れた成長促進要因
その日を通して、何度も話題に上った言葉がありました。それは「文化」です。
スキャンも必要です。オブザーバビリティも必要です。しかし何よりも、開発、プラットフォーム、セキュリティ、ビジネスの各チームを横断する、組織全体での責任共有が必要です。
セキュリティチームは、AIネイティブなイノベーションの新たな波に向けた教育者、推進者、ポリシー設計者にならなければなりません。
チームへの信頼なしに、AIへの信頼は成り立ちません。
おそらく、それこそが今回のLighthouseでの議論を特別なものにしたのでしょう。知見だけでなく、率直に語り合う姿勢。探求し、不確実さを認め、より良いものを目指して協力する意欲です。
次は?ニューヨークからシリコンバレーへ
ニューヨークでのイベントは始まりにすぎません。次はLighthouse Silicon Valleyで、安全なAI開発がいかに実質的なビジネス価値を生み出すかを引き続き探ります。アーキテクチャから文化まで、ソフトウェアの未来がAIネイティブであり、信頼を基盤とすることは明らかです。
その未来に向けて取り組んでいる方は、ぜひお話を聞かせてください。来週、ベイエリアで開催するイベントにぜひご参加ください。
最後に:AIへの信頼はSnykから始まる
私たちは、AIのセキュリティ確保は脇道の課題ではなく、最重要課題だという共通の確信を胸に、ニューヨークを後にしました。
LLMを技術スタックに組み込む場合も、エージェントのワークフローを見直す場合も、明らかなことが一つあります。信頼は後から付け加えられません。最初から組み込む必要があります。
だからこそSnykは、AI Trust Platformを構築しています。
チームがAI資産を可視化できるようにするため
場当たり的な緊急対応から、予防へと移行するため
スピードに合わせてセキュリティを拡張するため
ソフトウェアが自ら考える時代には、セキュリティも先を見越して考える必要があるからです。
シリコンバレー Lighthouse イベント
AIへの信頼を加速
AI、ソフトウェア開発、ガバナンスが交わる領域で生まれるセキュリティ上の課題と機会をご紹介します。