安全でないKubernetes設定をソースで修正
2020年4月8日
0 分で読めますKubernetesの設定ファイルに潜むセキュリティ問題を見つけて修正できる、Snykの新機能を本日より一般公開します。
シフトレフトする構成管理
従来、開発者の責任はコードを書くことだけで、品質は別の担当者が管理し、デプロイはさらに別の担当者が行い、本番環境での運用はまた別のチームが担っていました。しかし近年、専門家による支援やコンサルティングを受けながら、開発チームが担う責任の範囲はますます広がっています。ソフトウェアのパッケージングはITの専門領域から、開発者がDockerfileを書くものへと変わりました。「自分で作ったものは自分で運用する」というDevOpsの考え方が広まり、開発チームが本番環境のサービスを所有するようになりました。そして今、Infrastructure as CodeやTerraform、Kubernetes、AWS CloudFormationといったツールの普及に伴い、設定管理も開発者の領域になりつつあります。
Snykの創業者の一人であるGuy Podjarnyは最近、アプリケーションの対象範囲の拡大について執筆しました。Snykでは長年、こうした変化がセキュリティに何をもたらすのか、そして新たな責任を担う開発者をどう支援できるのかを考えてきました。
アプリケーションの脆弱性をまとめて管理
アプリケーションの対象範囲が広がるにつれ、さまざまな種類のセキュリティ問題が開発者の担当領域に入ってきています。Snykはすでに、Java、Python、GoなどのアプリケーションやDockerコンテナイメージに含まれる脆弱な依存関係を見つける支援をしています。今回、Kubernetesの設定ファイルに潜むセキュリティ問題の検出と修正も支援できるようになりました。この機能だけでも強力ですが、ほかのツールと組み合わせると、さらに多くのことが可能になります。Snykを使えば、利用しているライブラリの脆弱性だけでなく、本番環境でアプリケーションを実行する設定によって、その脆弱性が攻撃者にさらされていないかどうかも確認できます。
問題を根本から修正
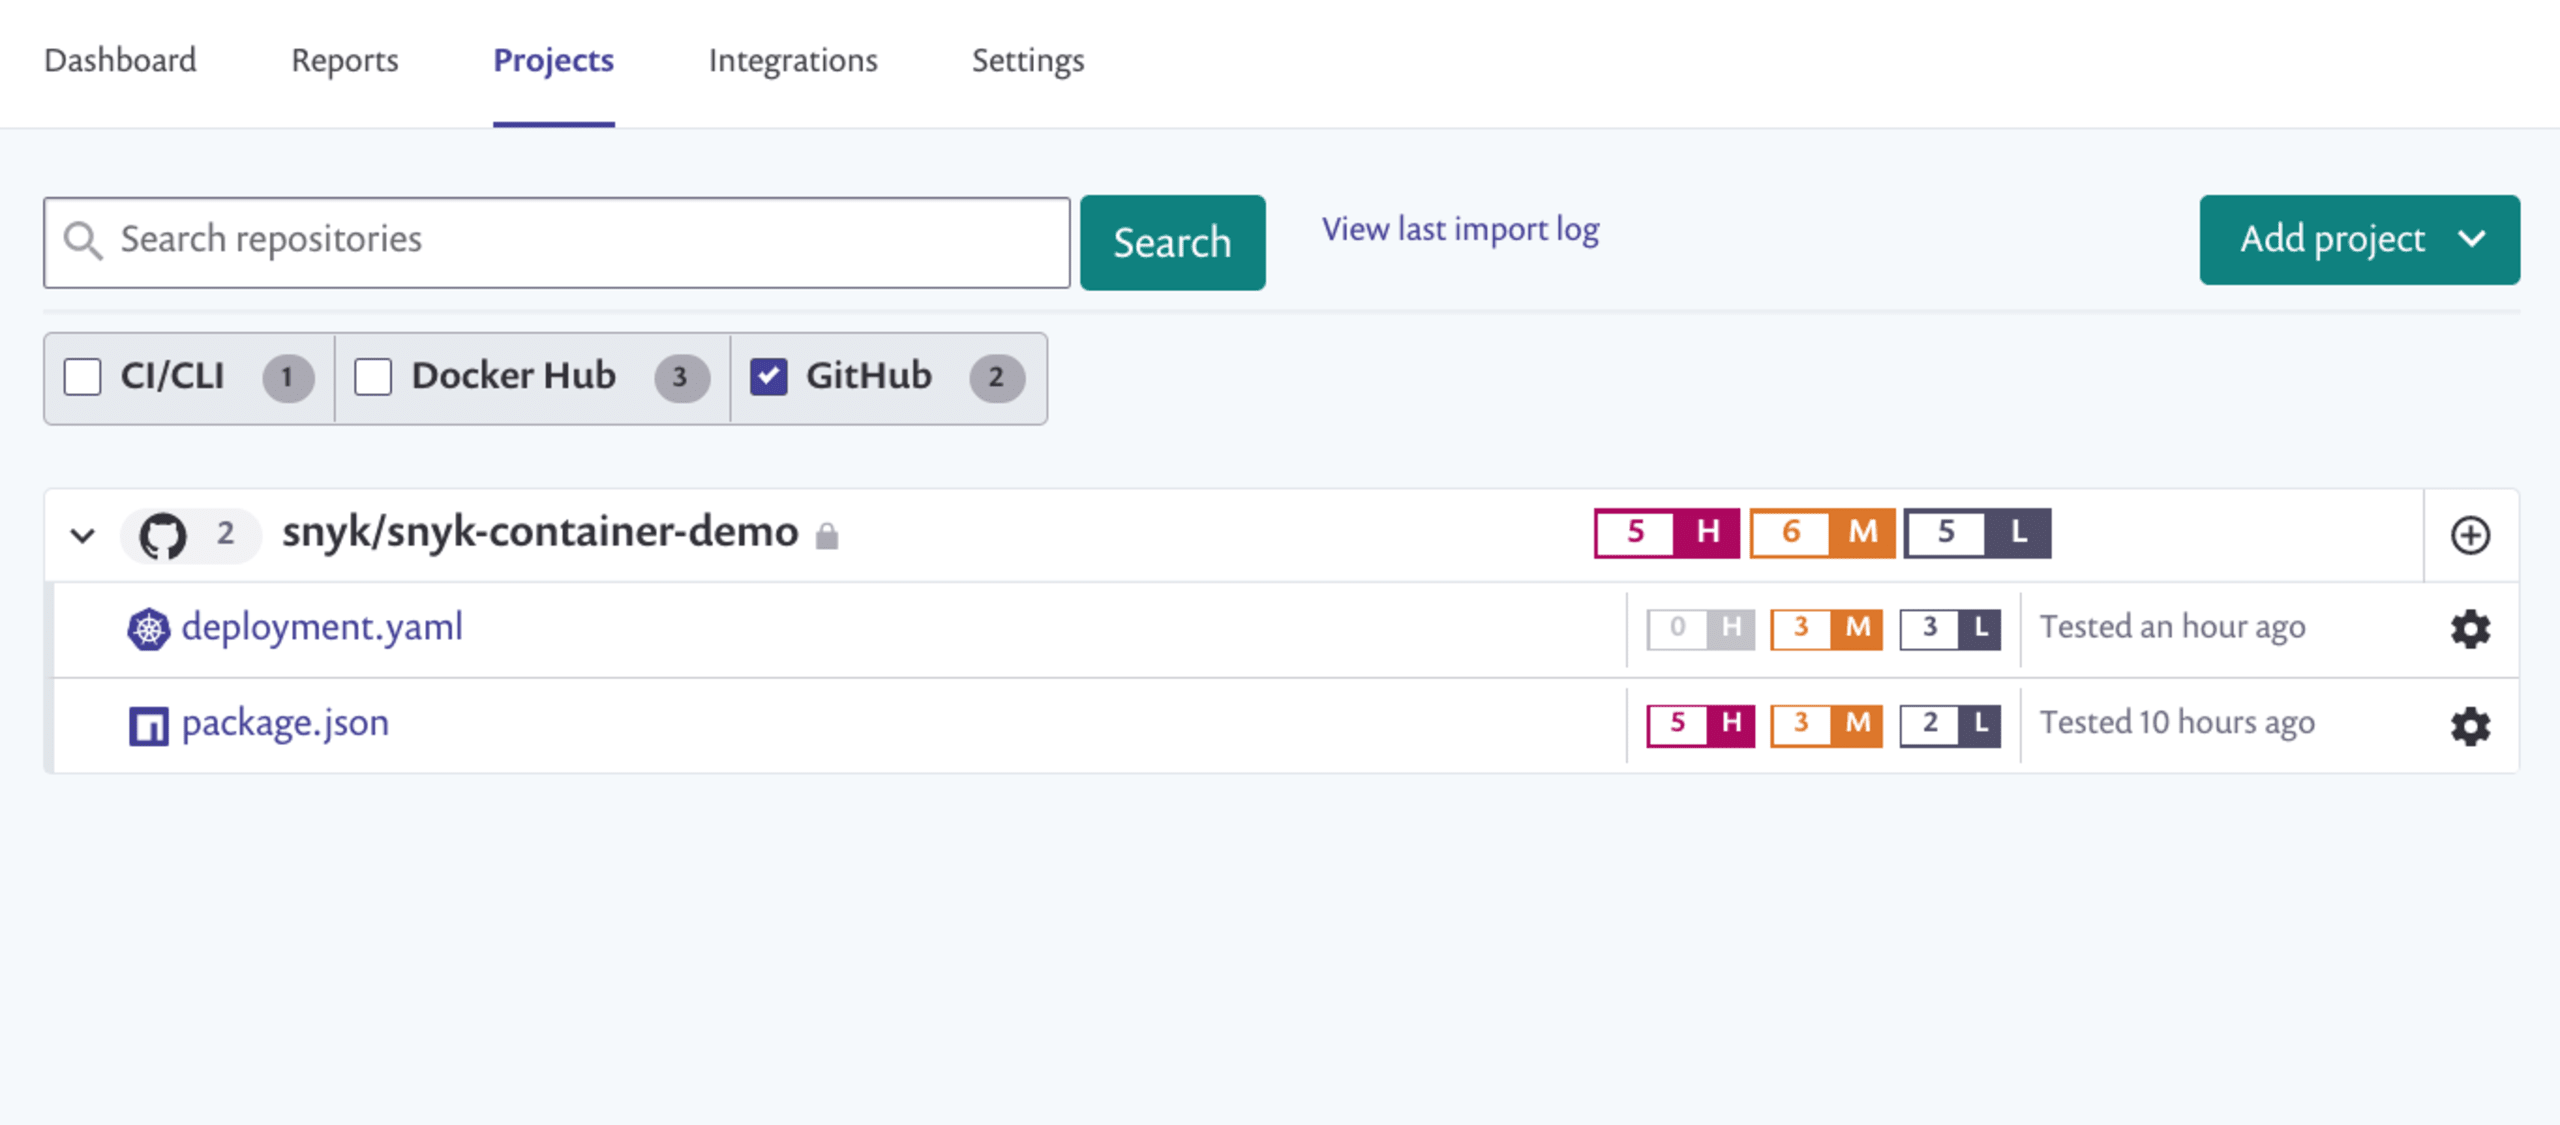
新しいKubernetes設定セキュリティ機能の初回リリースでは、選択したソース管理システムとの直接連携に注力しています。まずはGitHub、GitLab、BitBucket Cloud、Azure Reposに対応します。利用を始めるには、リポジトリをSnykにインポートするだけです。Kubernetes設定ファイル用の新しいプロジェクトが表示されます。
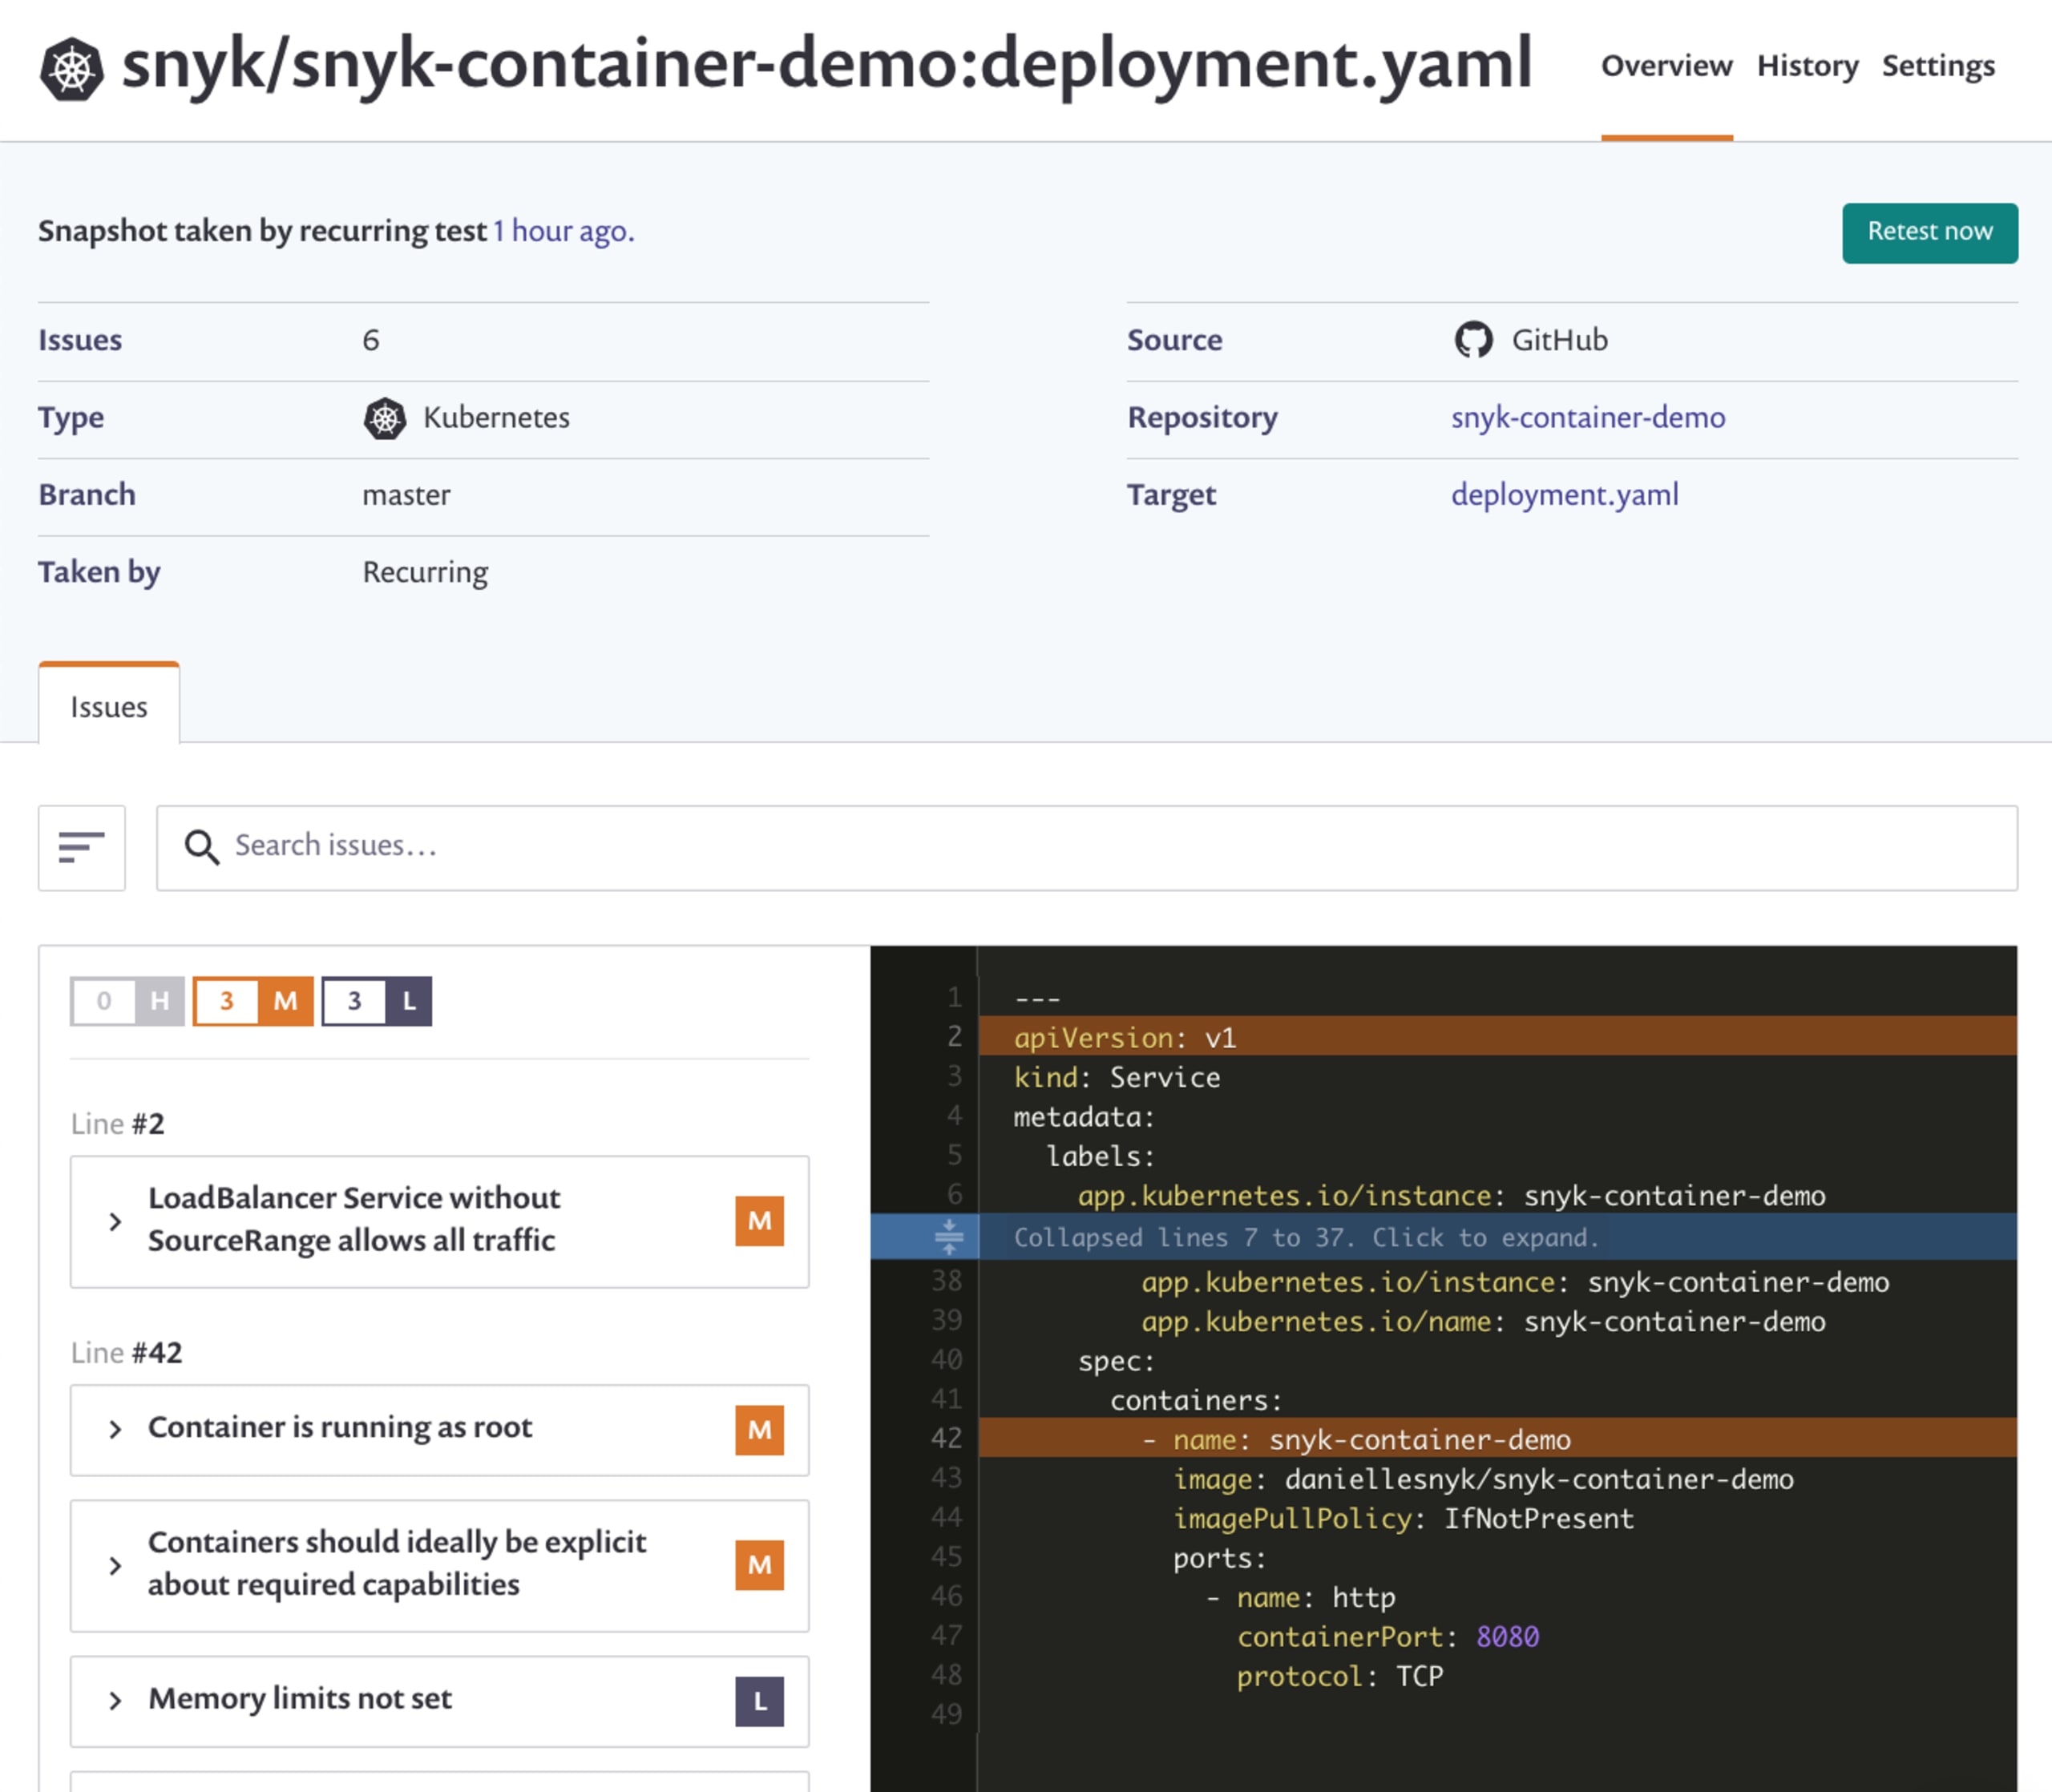
プロジェクトをクリックすると、検出されたすべての問題を確認できる新しいページが表示されます。rootで実行されているPodはありませんか?読み取り専用ファイルシステムを使わずに実行されていませんか?Linuxホストのすべての機能を使える状態になっていませんか?Snykはこうした問題を検出し、状況に応じてわかりやすく表示します。
Kubernetesの専門家でなくても使える
Kubernetesのようなプロジェクトが普及するにつれて、細かな点をすべて理解しなくても使いたいというエンドユーザーが増えています。この新機能で取り上げている内容の多くはKubernetesのコントリビューターコミュニティではよく知られていますが、それでも間違いは起こりやすいものです。Kubernetesアプリケーションをより安全にする設定項目を知らない新規ユーザーも少なくありません。この機能を通じて、より多くの開発者がKubernetesを安全に導入できるよう支援します。
新機能を今すぐお試しください
この機能は、無料プランと有料プランを含むすべてのSnykユーザーにご利用いただけます。段階的に提供を開始しており、1週間ほどですべてのアカウントで有効になる予定です。オンプレミス版のSnykをご利用のお客様は、オンプレミス環境でのサポートについて、担当チームまでお問い合わせください。
これまで機能に関する貴重なフィードバックをお寄せくださったすべてのベータユーザーに感謝します。今後も多くの機能強化を予定しています。利用を始めるには、設定手順をドキュメントでご確認ください。ぜひご意見をお聞かせください。
Capture the Flagを始めよう
オンデマンドのバーチャル入門ワークショップを見て、Capture the Flagの課題の解き方を学びましょう。


