Bitbucketのワークフローでオープンソースの脆弱性を検出する

Noa Korem
2019年1月22日
0 分で読めますSnykは、Bitbucketの新機能であるCode Insightsを実装しました。Bitbucket Serverのユーザーは、Bitbucket上でSnykの脆弱性スキャンの詳細な結果を確認できます。
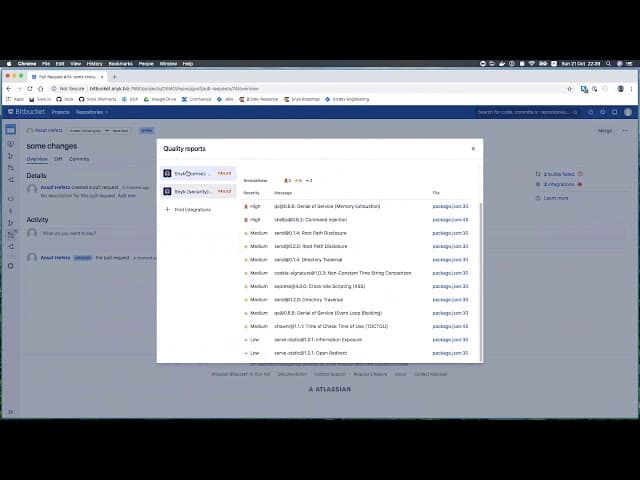
新しいインテグレーションの概要を短いデモでご覧ください。
SnykとBitbucket Serverをインテグレーションすると、開発者は日々のワークフローの中で、オープンソースの脆弱性からコードを保護できます。Snykは、開かれたすべてのプルリクエストをスキャンし、新たなオープンソースの脆弱性が持ち込まれないようにします。また、そのようなプルリクエストのマージをブロックすることもできます。さらに、リポジトリを毎日スキャンし、新たに公開された脆弱性を検出します。
新たな脆弱性が見つかった場合、Snykはその脆弱性を通知するだけでなく、修正用のプルリクエストも作成します。そこには、推奨アップグレードや、脆弱性を修正するためのSnykの精密なパッチが含まれます。
Code Insightsの実装により、開発者はSnykに移動して詳しく分析しなくても、Bitbucketで普段のワークフローを進めながらスキャン結果を分析できます。Bitbucketのプルリクエスト画面では、変更内容をSnykがスキャンして新たな脆弱性を検出し、問題を引き起こす変更の横に詳細なインライン注釈を表示します。これらの注釈により、Snykのスキャン結果を理解しやすくなり、情報に基づいた判断が可能になります。以下の画像をご覧ください。
以下の画像は、新しいプルリクエストの詳細なスキャン結果と、検出された脆弱性の詳細を示しています。

以下の画像は、脆弱性に関するインライン注釈を示しています。

Code Insightsにより、SnykはAtlassianの開発サイクル全体とシームレスに連携できるようになりました。まず、コード管理プロセスを保護するために、SnykはBitbucket Server上のプロジェクトをテスト、修正、監視します(詳しくはBitbucket ServerにSnykをインストールする方法をご覧ください)。SnykのBitbucket Pipelinesとのインテグレーションを利用すれば、ビルドとデプロイのプロセスも保護できます。安全な開発を!