重大なWebPゼロデイ脆弱性CVE-2023-4863を見つけて修正する方法


2023年10月5日
11 分で読めます先月、webmproject/libwebpライブラリを
特に、libwebpのlibwebpの
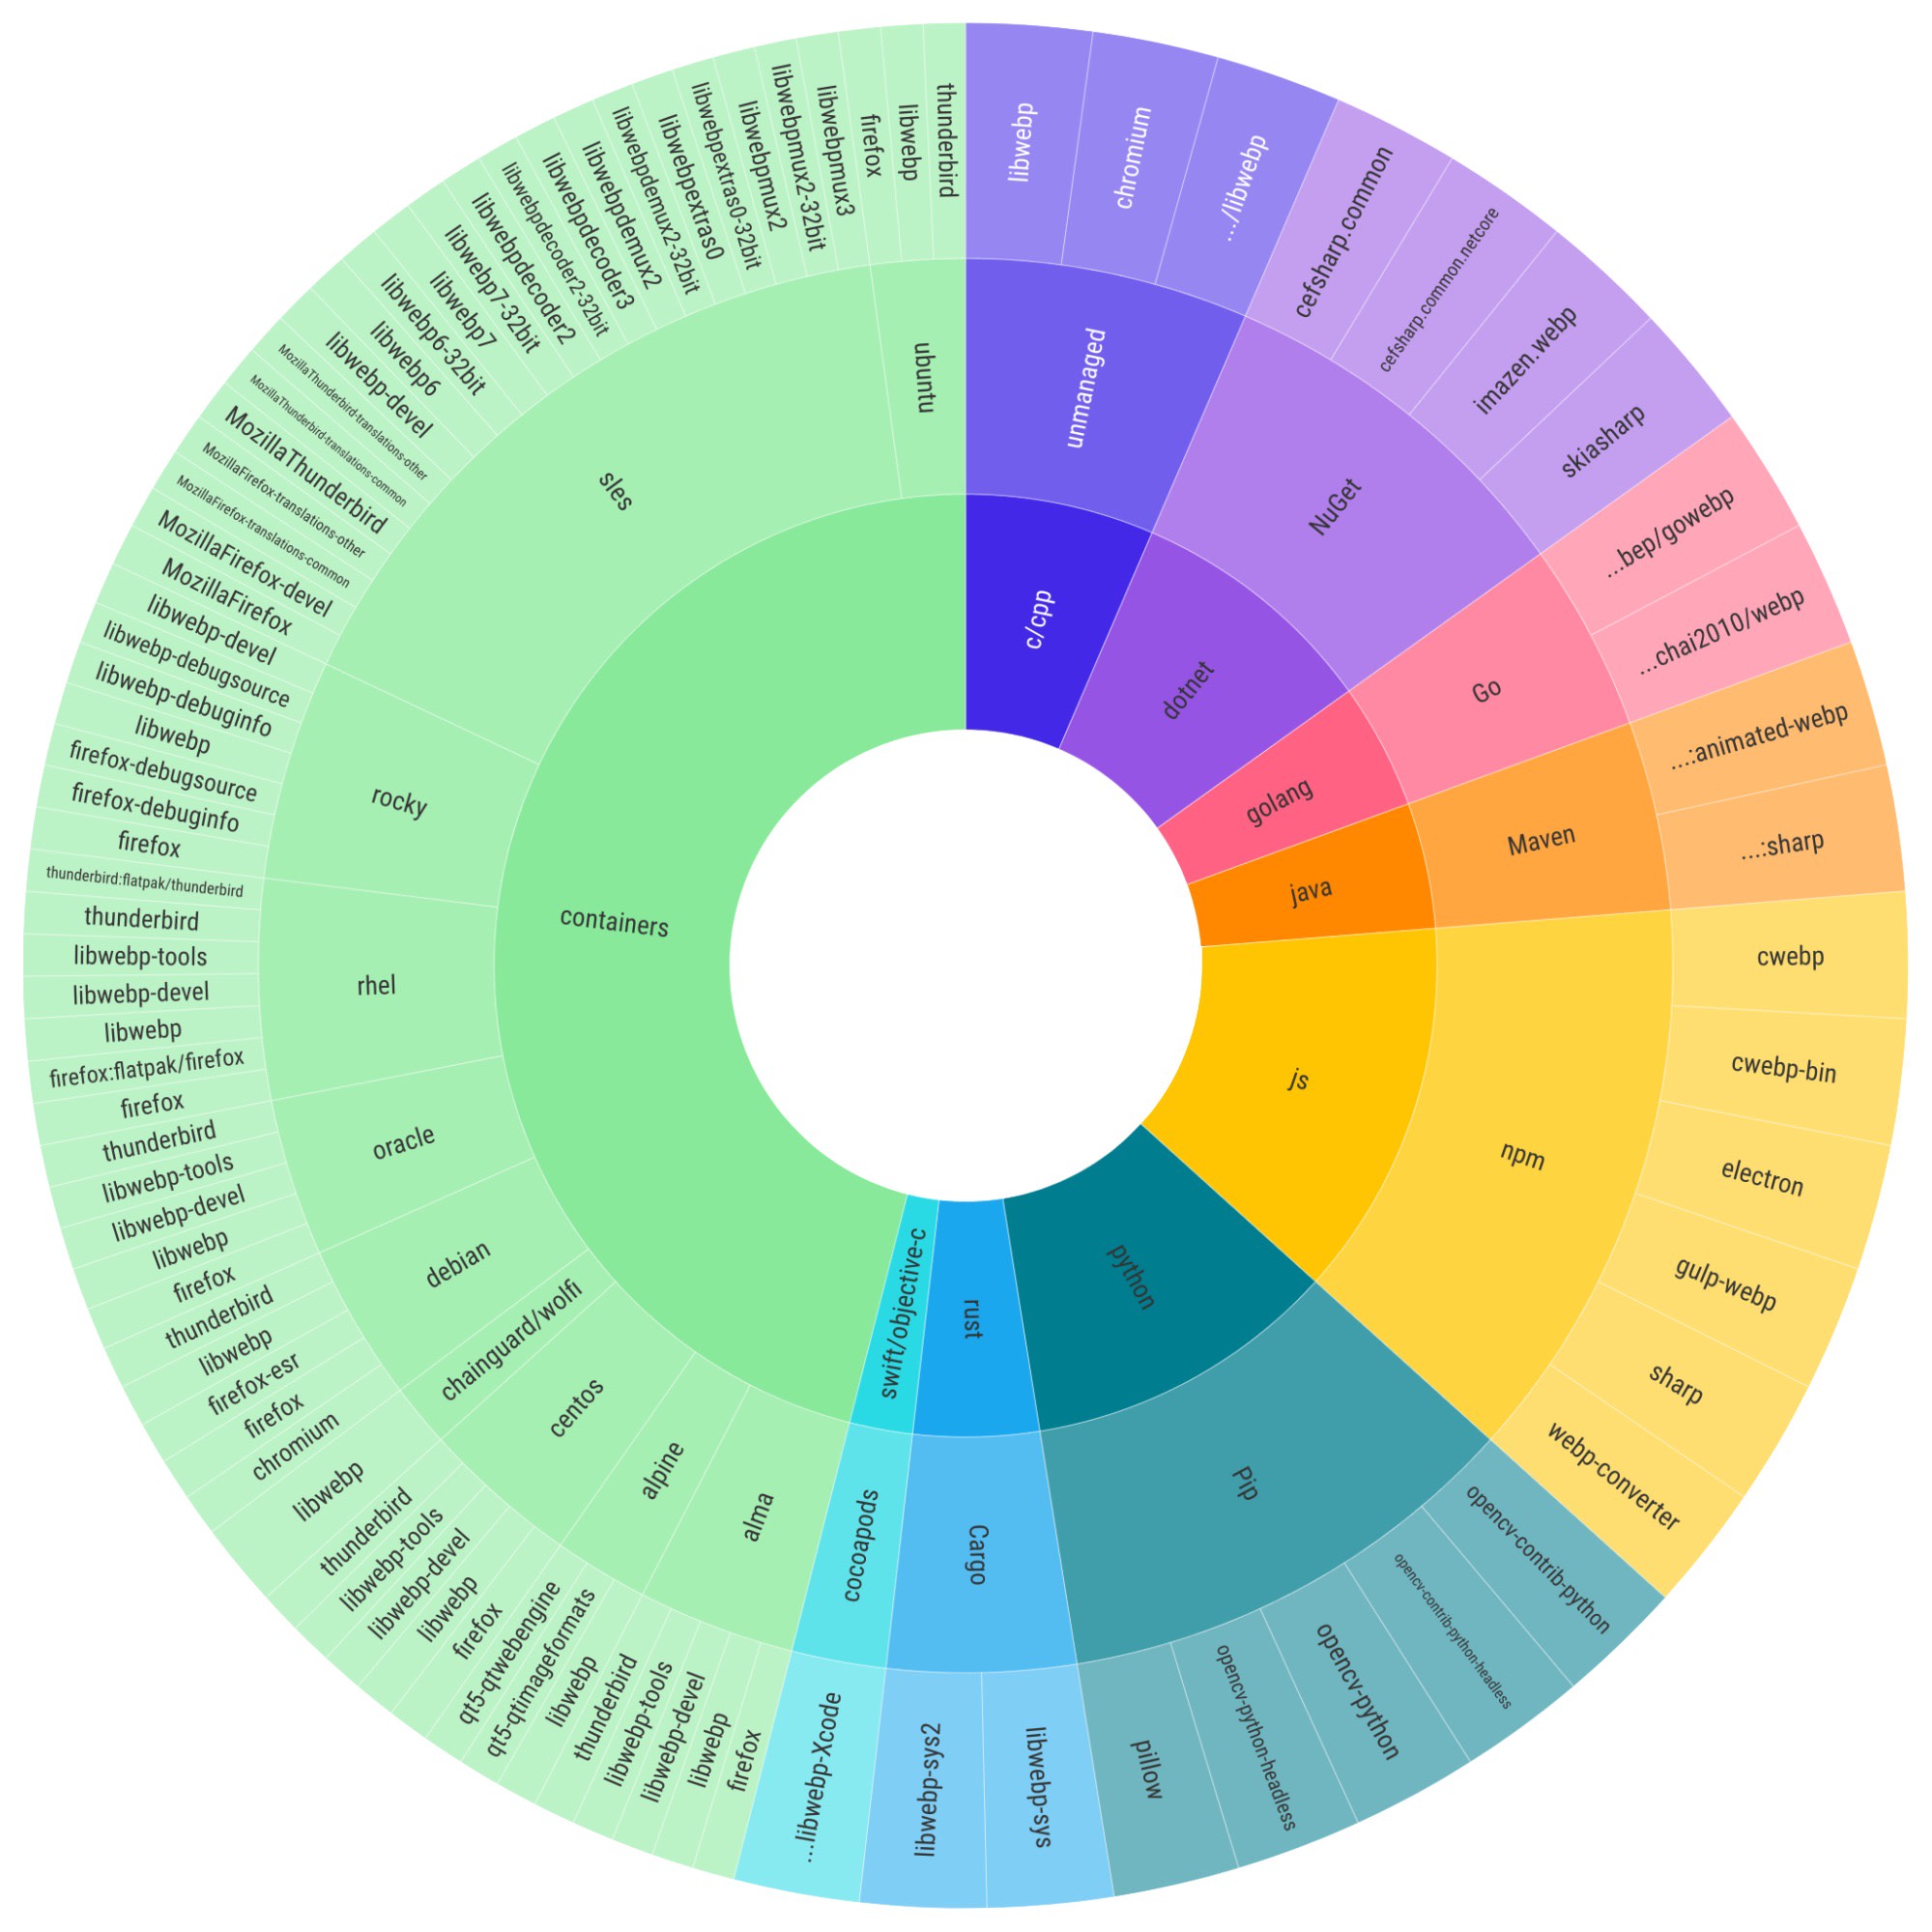
この
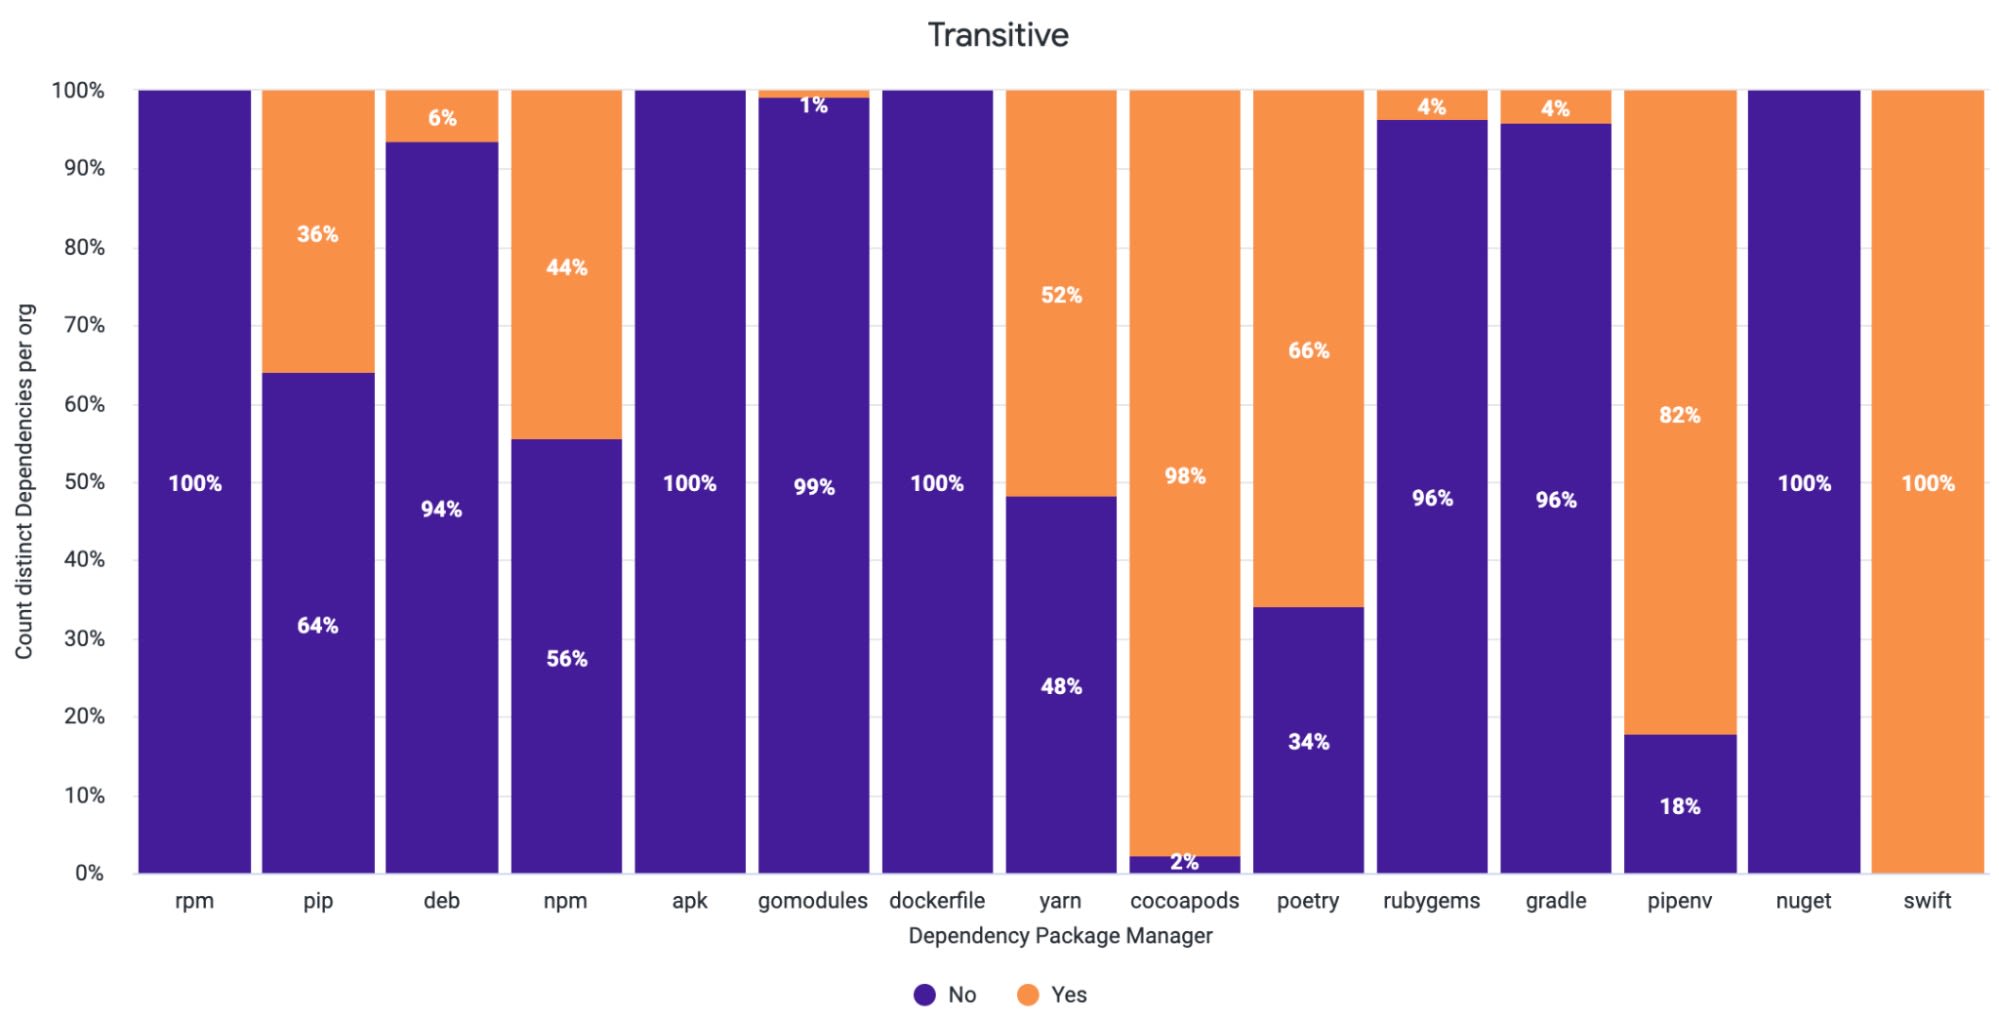
libwebpのlibwebpのlibwebpに
この
202libwebpの
CVE-2023-4863:202
3年9月11日に 登録。 CVSSスコアは 9.6、EPSSスコアは 31.86% (97パーセンタイル)。注:詳細が 明らかに なる前、 この CVEの スコアは 8.8(「高」)と 評価されていました。 CVE-2023-5129:202
3年9月25日に 登録。 CVSSスコアは 最大値の 10でしたが、CVE採番機関と して 割り当てられていた Googleに より、 重複と して 202 3年9月27日に 後日却下されました。
脆弱性の
1. libwebpの使用箇所を特定する
ゼロデイ脆弱性へのlibwebpのlibwebpは、
libwebpライブラリに直接 依存する ソフトウェア、 または 推移的依存関係を 介して 間接的に 依存する ソフトウェアは、 すべて この 脆弱性の 影響を 受けます。 .webp画像の
エンコードや デコードを 行う ソフトウェアは、 すべて この 脆弱性の 影響を 受けます。 .webp画像を
処理する ツールを バンドルしている オペレーティングシステムや コンテナイメージは、 すべて この 脆弱性の 影響を 受けます。
このlibwebpライブラリを
Snykでlibwebpの脆弱性を検出する
Snykをlibwebpの
アプリケーションの
場合は、 Snyk CLIで snyk test --unmanagedを実行すると、 リポジトリ内の 管理対象外の 依存関係を 比較して、 個々の パッケージと その 脆弱性を 検出できます。 コンテナの
場合は、 snyk container testを実行すると、 脆弱な バージョンの libwebpに依存する オペレーティングシステムの パッケージを 検出できます。
Gitリポジトリ内のlibwebpへの
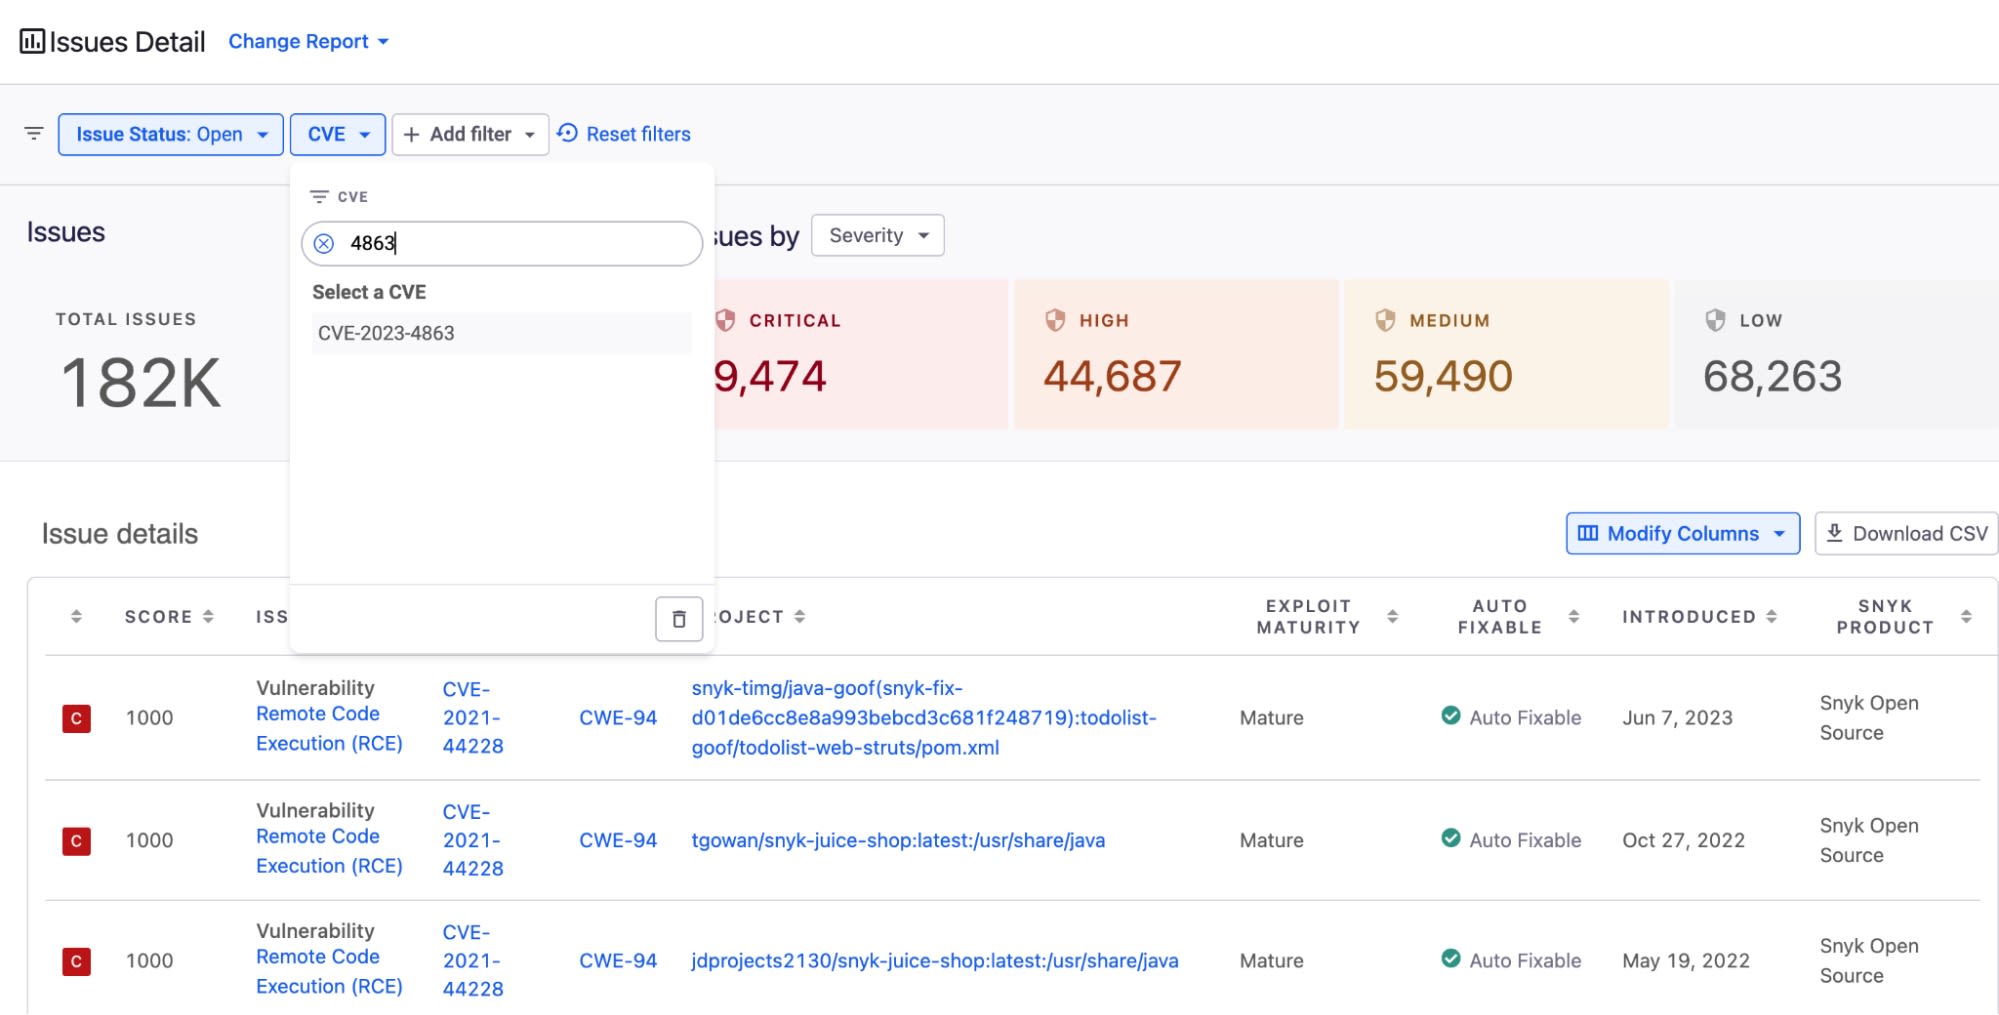
2a. libwebpを1.3.2以降にアップグレードする(オープンソース)
自動
修正:Snykを Gitリポジトリに 接続すると、 可能な 場合に 依存関係 グラフを 更新する プルリクエストを 作成できます。 その後、 アプリケーションを 再ビルドします。 手動
修正:アプリケーションで libwebpを直接 依存関係と して 使用している 場合は、 依存関係ファイルを 直接 編集し、 1.3.2以降にアップグレードできます。 その後、 アプリケーションを 再ビルドします。 手動
修正:アプリケーションで libwebpを推移的依存関係と して 使用している 場合は、 推移的な libwebp依存関係が1.3.2以降になる、 直接 依存関係の バージョンを 特定してください。 その後、 アプリケーションを 再ビルドします。
2b. libwebpを1.3.2以降にアップグレードする(コンテナ)
自動
修正:Snykを Gitリポジトリに 接続すると、 可能な 場合に Dockerfileの ベースイメージを 更新する プルリクエストを 作成できます。 https://snyk.io/test/docker/<image_name>を使って、 提案された ベースイメージへの アップグレード後も 脆弱性が 残るかどうかを 確認します。 許容できる アップグレード方法を 特定したら、 コンテナを 再ビルドします。 手動
修正:イメージに 脆弱な バージョンの libwebpが含まれており、 ベースイメージを アップグレードできない、または アップグレードを 希望しない 場合は、Snyk Containerの 修正ガイダンスを 使って 自分で アップグレードできます。例:Debianベースの イメージで、 Snyk Container CLIが 次のように 報告した 場合:
ライブラリを
3. 自動PRを活用してプロジェクトを監視する
この
こうしたlibwebpがpackage Aのpackage Aがlibwebpの1.3.2以降をsnyk monitorをlibwebpを
また、
libwebpを
Snykは、libwebpを