エンタープライズセキュリティとは? 大規模な エンタープライズセキュリティでは、 特に 次のような 課題への 対応が 求められます。
セキュリティ上の 問題が 増え続け、 開発者や セキュリティエンジニアの 時間が 浪費されている。
開発者と セキュリティエンジニアの 間で 信頼感が 薄れ、 十分に 連携できていない。
重大な 脆弱性や 修正可能な 脆弱性の 優先順位付けが できず、 脆弱性が 長期間に わたって 放置されている。
対応が 必要な 脆弱性が 膨大に ある 中で、 複数の チームに わたって 効果的な セキュリティコンプライアンスを 確保するには、 どうすれば よいでしょうか?
この エンタープライズセキュリティの ベストプラクティスを まとめた チートシートでは、 こうした 課題を 取り上げます。
チートシートを ダウンロード 。
エンタープライズセキュリティアーキテクチャや エンタープライズサイバーセキュリティソリューションを 導入する 際には、 開発チームの 作業を 遅らせたり、 ゲートを 設けたり、 妨げたりする ことなく セキュリティを 確保するなど、 アプリケーションセキュリティの 課題に 直面することになります。
Snykは 最近、 開発者を 第一に 考えた プロジェクト管理機能を 備え、 セキュリティチームと 開発チームの 生産性向上に 重点を 置く、 Enterprise Security Management at Scaleソリューションを 発表しました。 プロジェクト属性、 プロジェクトタグ、 プロジェクト単位の ポリシー、 プルリクエストの 失敗条件などの 機能は、 開発者の 対処を 支援し、 セキュリティチームが 重要な 課題に 集中できるように する 好例です。
エンタープライズセキュリティアーキテクチャを 改善する ための 対策:
脆弱性修正のために優先順位付けされたプルリクエストを作成する 課題 :バックログに 多数の セキュリティ脆弱性が あり、 開発者は 大量の 情報に 埋もれて、 セキュリティ 問題への 対処に 苦労しています。
解決策 :修正可能な 最も 重大な セキュリティ脆弱性に 集中し、 全体的な リスクを 低減します。
Snykは、 標準化された CVSSなどに よる セキュリティ脆弱性の スコアリングが 長年抱えてきた 課題を 軽減する ため、 脆弱性優先度 スコア を 導入しました。 CVSSのような スコアリングは、 セキュリティ脆弱性 が 適切な コンテキストに おいて 実際に どのような 影響を 与えるかを 開発者や アプリケーションセキュリティエンジニアが 判断する うえで、 大きな 課題と なっています。 CVSSに よる セキュリティ脆弱性の スコアリングの 課題 に ついても 詳しく 解説しています。 CVSSの 基礎を 知るうえでも 役立つ 内容です。
Snykの 優先度 スコアでは、 エクスプロイトの 成熟度、 修正の 有無、 CVSSスコアなどの データポイントを 考慮し、 脆弱性の 優先度を 0~1000の 範囲で 算出します。 スコアが 高い ほど、 脆弱性を 早急に 修正する 必要が あります。
セキュリティ脆弱性の 大量の 情報や 長い テールに 埋もれないよう、 最も 重大な 脆弱性に 集中し、 全体的な リスクと 脆弱性の 露出期間を 減らせるよう 支援します。
開発者に とって 役立ち、 実際の 行動に つながる形で、 どのように 実現できるでしょうか?
Snykの インテグレーション設定を 開き、 プロジェクト内に ある、 優先度が 最も 高く 修正可能な すべての 脆弱性に 対して プルリクエストを 作成する 機能を 有効に します。 ご安心ください。 大量の プルリクエストで 開発者を 圧倒し、 時間を 奪う ことは ありません。 新しい プルリクエストは 1日1件だけ 作成されます。 これらの プルリクエストは 対応可能で、 アップグレード経路の ある 上流パッケージの リリースが 含まれる ため、 開発チームに よる レビューや マージに かかる 手間を 最小限に 抑えられます。
セキュリティチャンピオンをレビュー担当者として自動的に割り当てる 課題 :セキュリティ修正が 自動化され、 プロジェクトリポジトリに プルリクエストが 作成されるのは 便利ですが、 誰が レビューすべきでしょうか?
解決策 :作成された プルリクエストに レビュー担当者を 自動的に 割り当てる ことで、 自動修正や 依存関係の 自動アップグレードに 対する セキュリティレビューを 標準化します。 マニフェストファイル (pom.xmlや package.jsonなど)を 最後に 変更した ユーザーを 担当者に する ことも、 セキュリティチャンピオンや チーム内の 別の メンバーを 指定して、 プルリクエストに よる 変更の レビューを 依頼する こともできます。
修正が可能な場合にのみビルドを失敗させる 課題 :開発者が オープンソースを 安全に 利用できるよう 支援したいのに、 結局は 開発者の 作業を 完全に ブロックしてしまい、 調査結果に 対して 何も 対処できないことも 少なく ありません。
解決策 :セキュリティを 受け入れ、 失敗を ノイズや 誤検知と して 片付けずに 対処できるよう、 開発者の ワークフローに 役立ち、 実際の 行動に つながる ツールを 提供しましょう。
Snykでは 細かな 設定が 可能です。 検出された 脆弱性が 高い 重大度の しきい値を 超えた 場合にのみ CIビルドを 失敗させる ことができます。 これに より、 ビルド環境の 失敗に よって 脆弱性への 対応が 必要に なった とき、 開発者は 最も 重要な 問題から 優先的に 対処できます。
セキュリティ脆弱性が 原因で CIパイプラインが 失敗した 場合、 開発者には 何を 期待しますか? おそらく 修正を 期待するでしょう。 それは 当然ですが、 多くの ツールや インテグレーションは 無条件に ビルドを 失敗させます。 ここで、 開発者を 第一に 考える Snykの 姿勢が 活きます。 CIインテグレーションには、 検出された 問題に 修正が ある 場合にのみビルドを 失敗させる フラグが あります。 これに より 開発者は、 修正が ないと わかるまで 脆弱性の トリアージに 延々と 時間を 費やすのではなく、 セキュリティ 問題の 解決に 実際に 取り組めます。
これらの セキュリティ機能を 利用するには、 GitHubなど、 お使いの 環境に 該当する インテグレーション設定を 開き、 たとえば snykが プルリクエストを テストする 際の ビルド失敗条件を 調整してください。
自社のコードから到達可能な脆弱性を優先する 課題 :どの オープンソースコンポーネントを 優先的に 修正すべきか 判断するのが 難しい。 たとえば、 次のような 悩みが あります。
解決策 :Snykは、 開発者や セキュリティエンジニアが 何百もの 脆弱性の トリアージ作業に 優先順位を 付ける 方法を 必要と している ことを 理解しています。 そこで 静的コード解析を 適用し、 使用中の サードパーティ製オープンソースライブラリに ある セキュリティ脆弱性が、 自社の コード (ファーストパーティコード)から 到達可能かどうかを 判断します。
Snykは 脆弱性が 検出された コンテキストを 理解し、 ビジネスリスクと 露出期間を 減らす ために、 修正作業の 優先順位付けを 支援します。
技術的には、 到達可能な 脆弱性を 検出する 機能は、 アプリケーションの ソースコードから プロジェクト内の オープンソース依存関係へと つながる コールグラフを 構築する Snykの アルゴリズムに 基づいています。
現時点では、 到達可能な 脆弱性の 分析に 対する Snykの サポート は Java、 Maven、 Gradleの プロジェクトに 限られ、 CLIテストまたは プロジェクトの テスト時に Snyk UIでのみ 利用できます。 Gitの サポートも 近日中に 提供予定です。
コードからの 到達 可能性に 基づいて セキュリティ脆弱性を 特定するには、 次の 手順に 従います。
最新バージョンの Snyk CLIを 使用している ことを 確認します
アプリケーションと 関連する マニフェストファイルが ある フォルダに 移動します
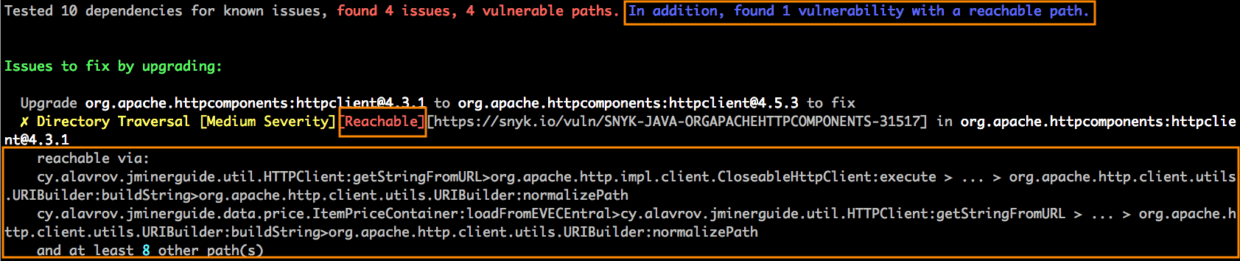
snyk test --reachableを 実行します
到達可能な 脆弱性が 見つかると、 テスト結果は 次の スクリーンショットのように 表示されます。
実は、 この 情報は すべて Snyk UIで モニタリングできます。
この マニフェストの スナップショットを Snykに 送信すると、 継続的な モニタリングと アラート通知を 利用できます。 プロジェクトを モニタリングするには、 次を 実行します。
これで、 すべての セキュリティ 問題を 到達可能な 脆弱性で フィルタリングし、 優先的に 修正する 脆弱性を 絞り込めます。
到達可能な 脆弱性の 機能に ついて 詳しく 知りたい方は、 次の ブログ記事を ご覧ください。
ライセンスコンプライアンスポリシー 課題 :法務 部門から 次のような 要望が あり、 エンタープライズセキュリティソフトウェアの 課題に 直面しています。
解決策 :Snykでは、 エンタープライズセキュリティと ライセンスコンプライアンスの 課題に、 次の 2つの 方法で 対処できます。
ソフトウェアライセンス管理 Snykの レポート タブでは、 必要に 応じて、 インポート済みの すべての プロジェクトや 組織で 使用されている ライセンスを 確認できます。
必要に 応じて 一覧を さらに 絞り込んだり、 特定の ライセンスの 影響を 受ける 依存関係や プロジェクトの 数で 並べ替えたりできます。 特定の ライセンス違反に 対処する 必要が ある 場合、 法的 要件への 対応に 優先順位を 付けるのに 役立ちます。
スプレッドシートを 使って 他の チームと 連携する ために 一覧を エクスポートする 場合は、 CSVと して エクスポート ボタンを クリックして、 ライセンスを 含む ソフトウェア部品表を 作成します。
ライセンスポリシー ソフトウェアライブラリの 不適切な 使用に よる 法的 措置の リスクや、 さらに 深刻な ライセンス違反を 避ける ため、 組織全体で ライセンスポリシーを 定める ことは 一般的です。
この 課題に 対処する ため、 Snykでは プロジェクトに ライセンスポリシーを 設定できます。 これに より、 ビルドや 継続的インテグレーションパイプラインでの ライセンスチェックを 失敗させる ことができます。
きめ細かい セキュリティポリシーを 設定し、 特定の 属性に 一致する プロジェクトに 適用できます。 適切な ガードレールを 設けながら、 チームが 十分な 裁量を 持って 自律的に 作業できるようになります。
Snyk UIで ポリシーを 設定するには、 どうすれば よいでしょうか?
ポリシーは グループレベルで 設定する ため、 グループ管理者である 必要が あります。 ポリシーは、 その グループに 属する すべての 組織と プロジェクトに 適用されます。
ご覧の とおり、 Snykでは エンタープライズの ライセンス要件に 合わせて 調整された デフォルトの ライセンスコンプライアンスポリシーが すでに 適用されています。 自社の 法的 要件に 合わせて さらに 調整する こともできます。
プロジェクトを効果的に分類する 課題 :エンタープライズセキュリティソリューションが 急務である ことは、 次のような 状況から わかります。
解決策 :ビジネスへの 影響度 属性と 技術スタックの メタデータを 設定して、 プロジェクトを セットアップします。 これに より、 サービスの 重要度に 応じた 適切な 注意喚起、 デプロイ環境の 詳細、 アプリケーションの 特性を 把握でき、 フロントエンドか バックエンドかも 適切に 示されます。
さらに 便利な ポイント :Snykでは、 お客様からの フィードバックを エンタープライズ向けセキュリティソリューションに 反映しています。 お客様の 声に 耳を 傾けているからこそ、 何を 開発すべきかが わかります。 組織内での アプリケーションの 所有者を 把握するのに 役立つ機能を もう 1つ ご紹介します。 専用の _Project owner_フィールドを 使えば、 Snykプロジェクトに アクセスできる 任意の ユーザーや 開発者を 設定できます。
動画で 確認したい 方の ために、 属性や プロジェクトタグを 使って プロジェクトを 管理する 方法を まとめた 短い 動画を ご用意しました。
Play Video: Managing Projects at Scale with Snyk
次の プロジェクト一覧を 見ると、 圧倒されてしまうかもしれません。
どの プロジェクトから 始めればよいでしょうか? 組織全体や 事業部門を 対象に、 この プロジェクト一覧を 絞り込むには どうすれば よいでしょうか?
SecOps (セキュリティ運用)に 携わっている 方なら、 こうした 課題は よく ある ものです。 セキュリティチャンピオンや グループリーダーなど、 組織の セキュリティを 担う方は、 エンタープライズセキュリティの 課題に 適切に 対処する ための サポートを 必要と している ことでしょう。
Snykでは、 この 課題を 次のように 解決します。 「百聞は 一見に 如かず」と いう ことで、 こちらを ご覧ください。 左側には、 次の 条件で プロジェクトを 絞り込む ための フィルターが 表示されています。
問題と 修正可能な 項目:非常に 強力な フィルターです。 実際に 修正可能な セキュリティ脆弱性から 開発者が 優先して 対応できるようにし、 修正できない 問題の トリアージや 検証に 時間を 費やさずに 済みます。 エンタープライズ向けセキュリティソリューションを 簡単に 実現できます。
インテグレーション:ソース別に プロジェクトを 参照できます。 Snyk CLIで 監視している プロジェクトを お探しですか? GitLabや Bitbucket Cloudの インテグレーション経由の プロジェクトを すべて 検索したいですか?
環境: どのような プロジェクトですか? フロントエンドですか? バックエンドですか? Snykの 新しい Gradle プラグインの サポート を 使って 監視している モバイルアプリケーションかもしれません。 ここですばやく 絞り込めます。
ライフサイクル:エンタープライズセキュリティアーキテクチャでは、 アプリケーションが 外部に 公開されているかどうかに 応じて、 セキュリティポリシーを 適用する 必要が ある ことが よく あります。 たとえば、 企業の 従業員だけが 社内で アクセスする アプリケーションは、 重要度が 低い 場合が あります。 この ライフサイクル属性では、 本番環境、 ステージング環境、 その 他の 環境の いずれに デプロイされているかに 基づいて、 プロジェクトを 設定・絞り込みできます。
セキュリティ関連の フィルターを 使って、 プロジェクト一覧から 簡単に 見つけられるよう、 プロジェクトを 設定した 例を ご紹介します。
エンタープライズセキュリティの ベストプラクティス・チートシート を ダウンロードする
さらに 詳しく 知りたいですか?
Snykの プロダクトチームが 解説する、 Snykを 活用して ビジネスを 効果的に 拡大する 方法 を ご覧ください。
プロジェクト属性と その 設定方法に ついては、 Snykナレッジベースの ドキュメント を ご覧ください。
Capture the Flagを 始めよう オンデマンドの バーチャル入門ワークショップを 見て、 Capture the Flagの 課題の 解き方を 学びましょう。