Snyk AppRisk Pro:アプリケーションリスク管理への包括的なアプローチ

2024年5月1日
0 分で読めます企業がSnykを活用してアプリケーションセキュリティプログラムを管理し、規模を拡大できるよう支援する、最新のアプリケーションセキュリティポスチャ管理(ASPM)製品、Snyk AppRisk Proの提供開始をお知らせします!
Snyk AppRisk Proは、革新的でエコシステムを活用したさまざまな機能に加え、新しい分析ツールを備え、Snykによる包括的なアプリケーションリスク管理を実現します。これらの機能は、Snyk AppRiskの3つの中核となる柱、すなわちアプリケーションの可視化と検出、セキュリティカバレッジ管理、リスクベースの優先順位付けを強化します。これにより、セキュリティチームと開発チームがより効果的に連携し、ビジネスにおけるアプリケーションリスクを管理できるようになります。
ランタイムインテリジェンス:Snykは、Dynatrace、SentinelOne、Sysdigなどの主要なセキュリティおよびオブザーバビリティソリューションと提携し、セキュリティチームがランタイムのコンテキストを活用してリスクを評価・管理できるようにします。
開発者のコンテキスト:Snyk AppRiskのユーザーは、BackstageやRoadieなどの開発者向けプラットフォームとの業界初のインテグレーションにより、独自の開発コンテキストを活用してカバレッジ管理と優先順位付けを効率化できるようになりました。
セキュリティカバレッジの拡大:GitGuardianやNightfall AIなどのシークレット検出ツールや、その他のASTツールとの新たなインテグレーションにより、Snyk AppRiskでアプリケーションセキュリティプログラム全体をより幅広く可視化できます。
Application Analytics:AppSecチームにプログラム全体を俯瞰する包括的な分析機能を提供します。プログラムのパフォーマンスやリスクに関するKPIの追跡、測定、レポート作成を支援します。
これらの機能をSnyk AppRisk Proでご利用いただけるようになりました!詳細については、 ライブウェビナーにご参加 いただくか、 製品ドキュメントをご覧ください。
アプリケーションに対する認識の隔たりを解消する
Snykによる「シフトレフト」は、アプリケーションリスクの低減と開発者の生産性向上を通じてお客様に大きなROIをもたらしてきました。一方で、アプリケーションリスクに対する共通認識を育むことで、セキュリティチームと開発チームの連携をさらに強化できる余地があると認識しています。
開発者は通常、自分が担当するコードや依存関係について深い知識を持っていますが、その関心は、単一のAPIやサービスなど、実際に作業しているアプリケーションの一部に限られることが少なくありません。一方、セキュリティチームはより広い視点を持ち、開発中のすべてのアプリケーションのセキュリティを担います。しかし、開発者がこれらのアプリケーションを継続的にスキャンしている確証がなく、アプリケーションの重要な領域を見落とす可能性もあります。
SDLC全体を通じてアプリケーションを継続的にスキャンしていても、両チームにはリスクプロファイルを完全に把握するために必要なコンテキストが不足しています。アプリケーションのアーキテクチャや環境、ビジネス上の重要性など、優先順位の決定に影響する疑問が生じます。
コンテキストが不足した状態で脆弱性のバックログが膨れ上がると、開発の進捗を妨げ、開発者の不満を招く、硬直したセキュリティ対策が導入されがちです。その結果、セキュリティカバレッジに死角が生まれ、ビジネスが未知のリスクにさらされます。
アプリケーションセキュリティプログラムを効果的に拡大するには、セキュリティチームと開発チームがアプリケーションに対する認識をすり合わせ、ビジネスにとっての真のリスクの特定、優先順位付け、低減に向けて効果的に連携する必要があります。
まさにこのため、こうしたコンテキストを提供する、業界初のエコシステムインテグレーションを含む新機能をSnyk AppRisk Proに追加できたことを嬉しく思います!
ランタイムインテリジェンスを活用する
開発者が書いたコードのすべてが、アプリケーションの実行時に使われるわけではありません。たとえば、開発時に依存関係として追加されたオープンソースパッケージが、実行時にアプリケーションのメモリへ読み込まれないことがあります。セキュリティの観点では、このランタイムコンテキストが、特定の脆弱性がもたらすリスクの度合いを判断するうえで重要です。開発者の体験にも大きな影響を与え、誤検知への対応に追われる状況と、対応の優先度を理解して自信を持って取り組める状況とを分ける要素になります。
Snyk AppRiskで、この重要なランタイムコンテキストをお客様に提供できるようになりました!
1月にランタイムデータの先駆者であるHeliosを買収したことを基盤に、Snyk AppRiskはDynatrace、SentinelOne、Sysdigなどの主要なセキュリティおよびオブザーバビリティソリューションと連携し、セキュリティチームが脆弱性のリスクを正確に評価できるようになりました。たとえば、このランタイムコンテキストを使うことで、セキュリティチームは、実行時にデプロイされたりメモリに読み込まれたりするオープンソースの脆弱性と、そうでないものを区別できます。アプリケーションの実行時の動作をより明確に把握することで、セキュリティチームは開発者と連携し、ビジネスにとって最大のリスクとなる脆弱性への対応にリソースを集中できます。これにより、より効率的で効果的な、開発者を第一に考えたAppSecプログラムを実現します。
Snyk AppRiskでは、このランタイムコンテキストがInsightsページに表示されます。セキュリティチームはファネルビューと柔軟なフィルターを使って、ビジネスにとって最も重要なリスクをすばやく絞り込めます。
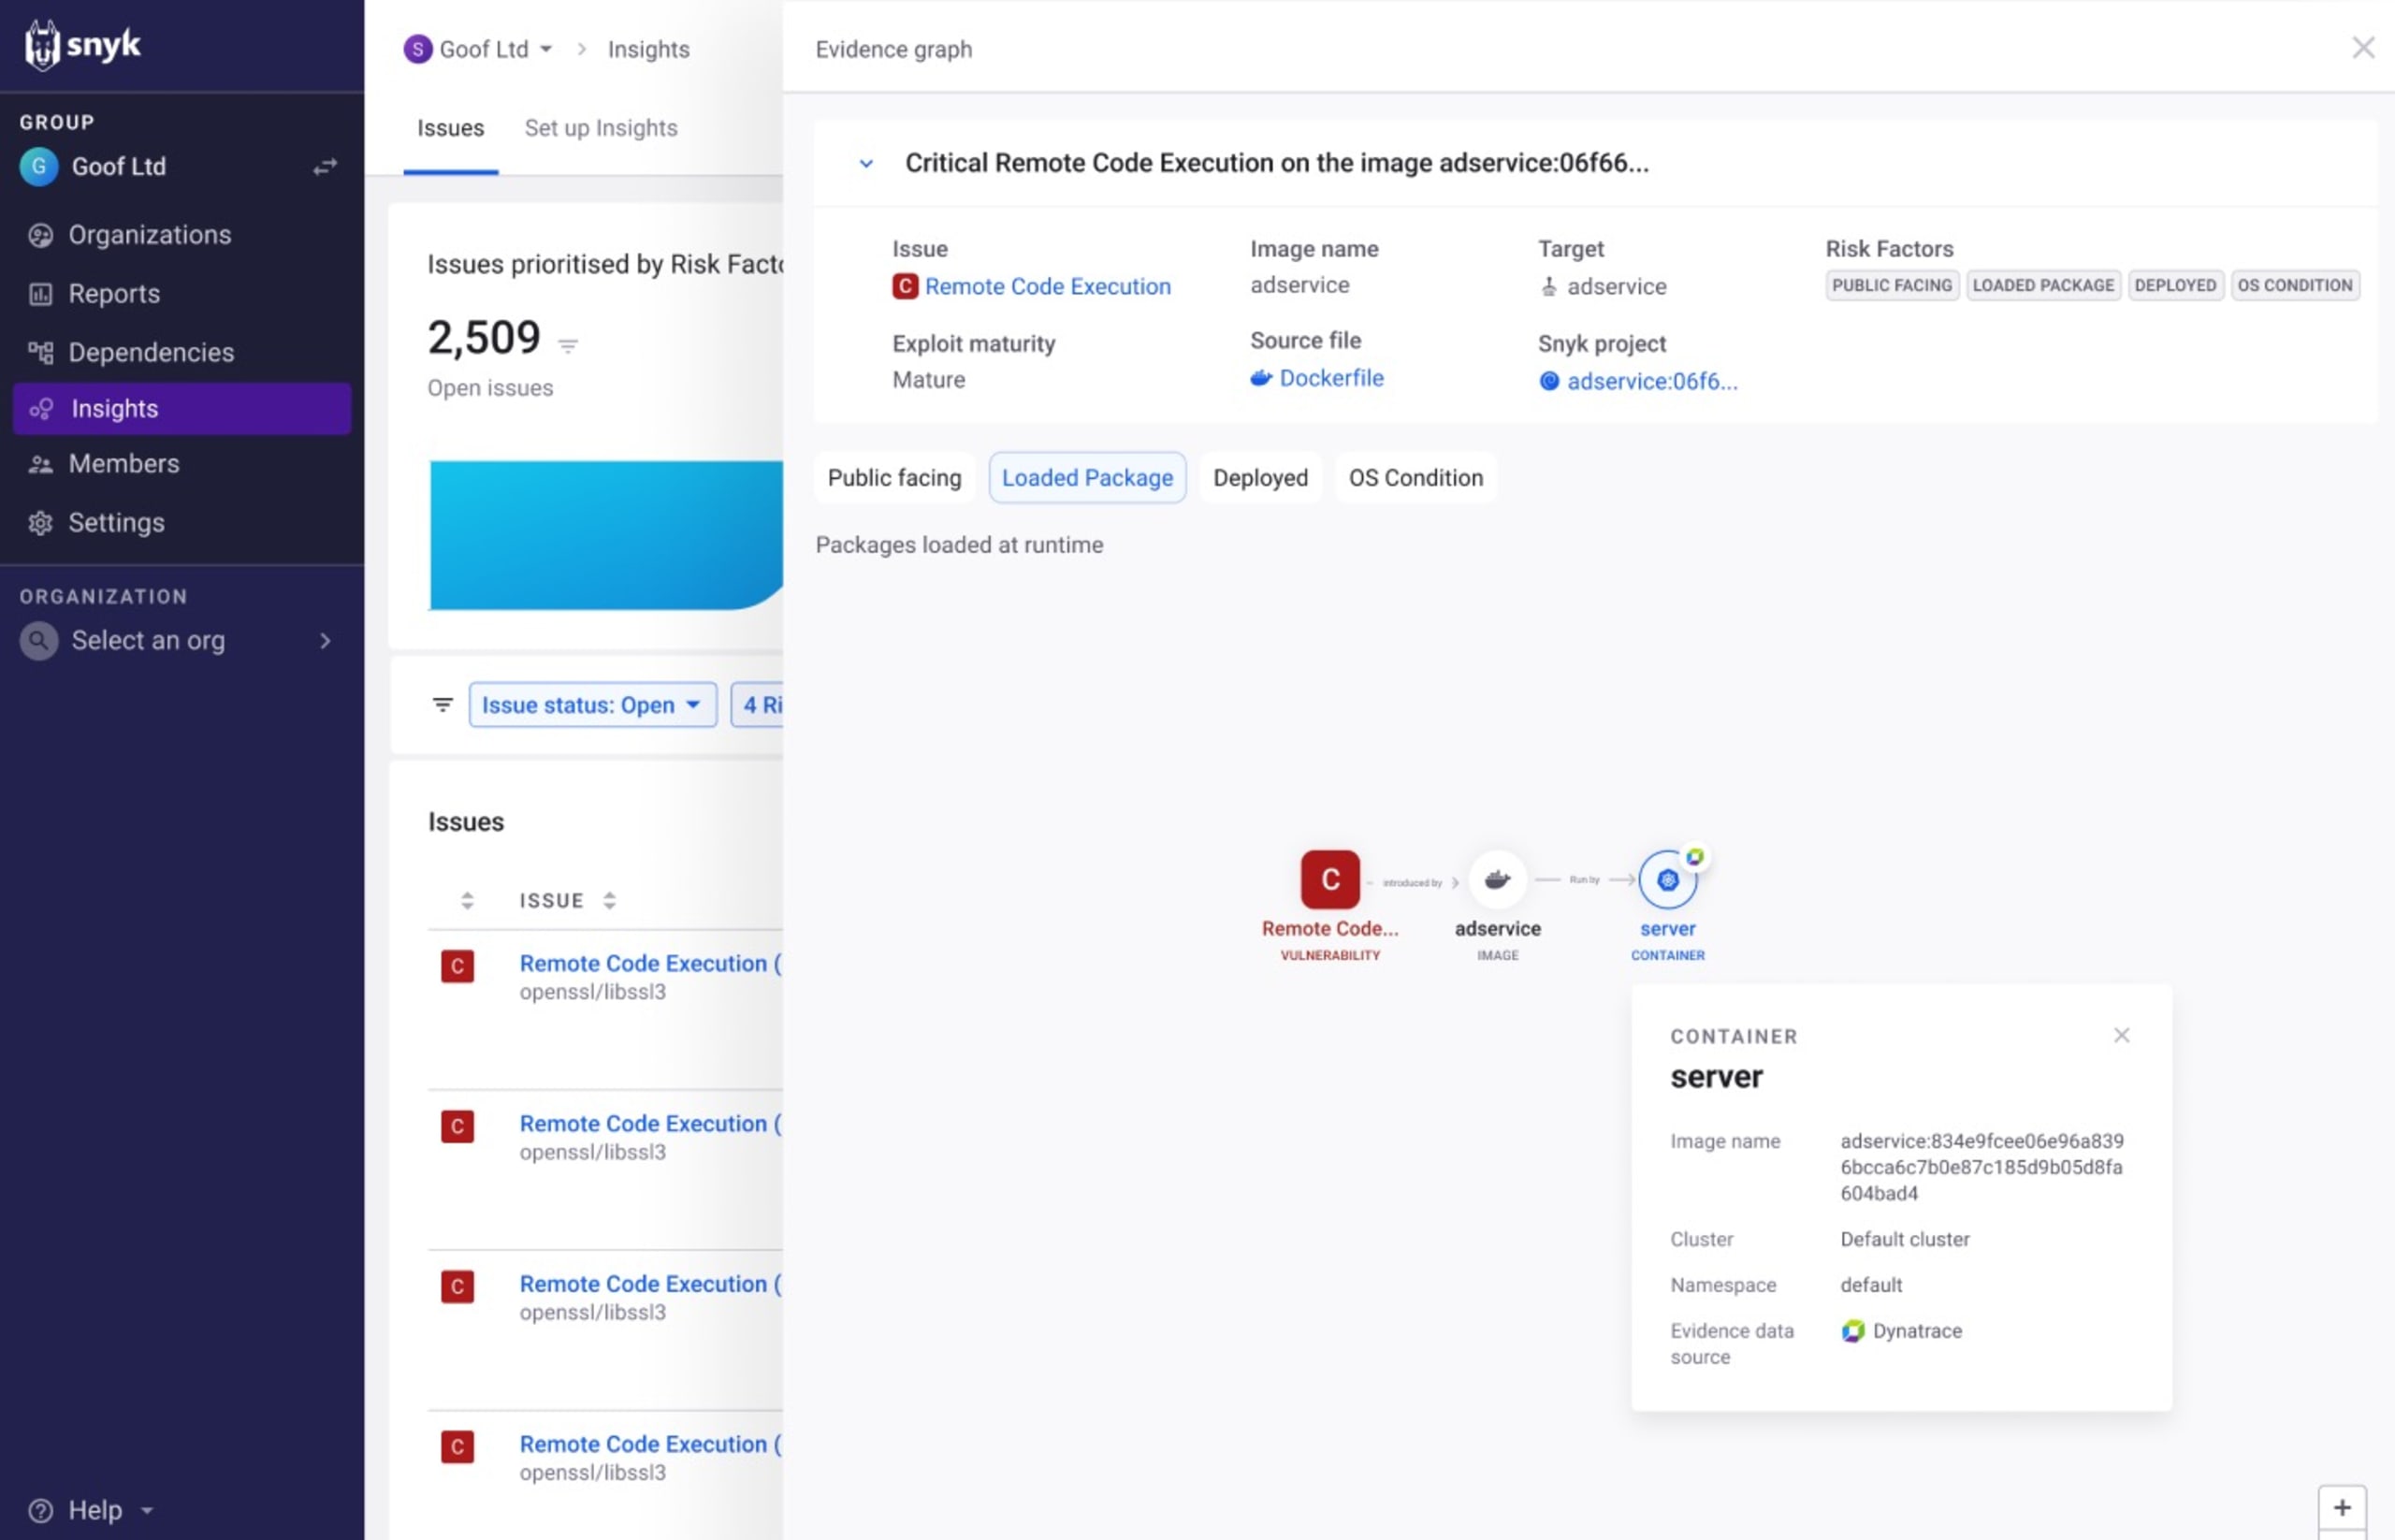
これらのパートナーインテグレーションは、さまざまなエンタープライズのセキュリティおよびオブザーバビリティ環境に対応するよう設計されています。これらのインテグレーションを利用できない場合は、Snykの新しいeBPFベースのランタイムセンサーを使用して、ランタイムコンテキストをSnyk AppRiskに取り込むことができます。このセンサーの詳細についてはこちらをご覧ください。
開発コンテキストを活用する
お客様が効果的にリスクを管理できるよう、Snyk AppRiskはアプリケーションの構築、デプロイ、実行に使用されるさまざまなアセットを検出します。これにはリポジトリ、依存関係、コンテナ、開発者などが含まれます。これらのアセットはアセットインベントリに整理され、さまざまなインテグレーションから得られる追加のコンテキストで強化されます。
Snyk AppRiskがBackstageおよびRoadieと独自に連携し、アセットに貴重な開発コンテキストを加えられるようになりました!
プラットフォームエンジニアリングの広がりとともに、開発者向けプラットフォームの導入が大きく進んでいます。Gartnerによると、市場の約75%が現在、開発者向けプラットフォームの試験導入、展開、または導入を積極的に進めています。開発者ポータルとも呼ばれるこれらのプラットフォームは、主にプラットフォーム、DevOps、開発チームがワークフローを効率化し、連携を促進し、開発ライフサイクル全体の生産性を高めるために利用しています。そのため、組織のアプリケーションや開発環境に関する豊富な情報が蓄積されており、アプリケーションリスク管理のプロセスにも活用できます。
Snyk AppRiskのお客様は、サービスの種類、コードの所有者、ライフサイクルの段階などの開発コンテキストを活用し、アプリケーションへの理解を深められるようになりました。これにより、プラットフォームチームや開発チームの視点とのすり合わせが進み、セキュリティカバレッジの向上と修正の優先順位付けに役立ちます。
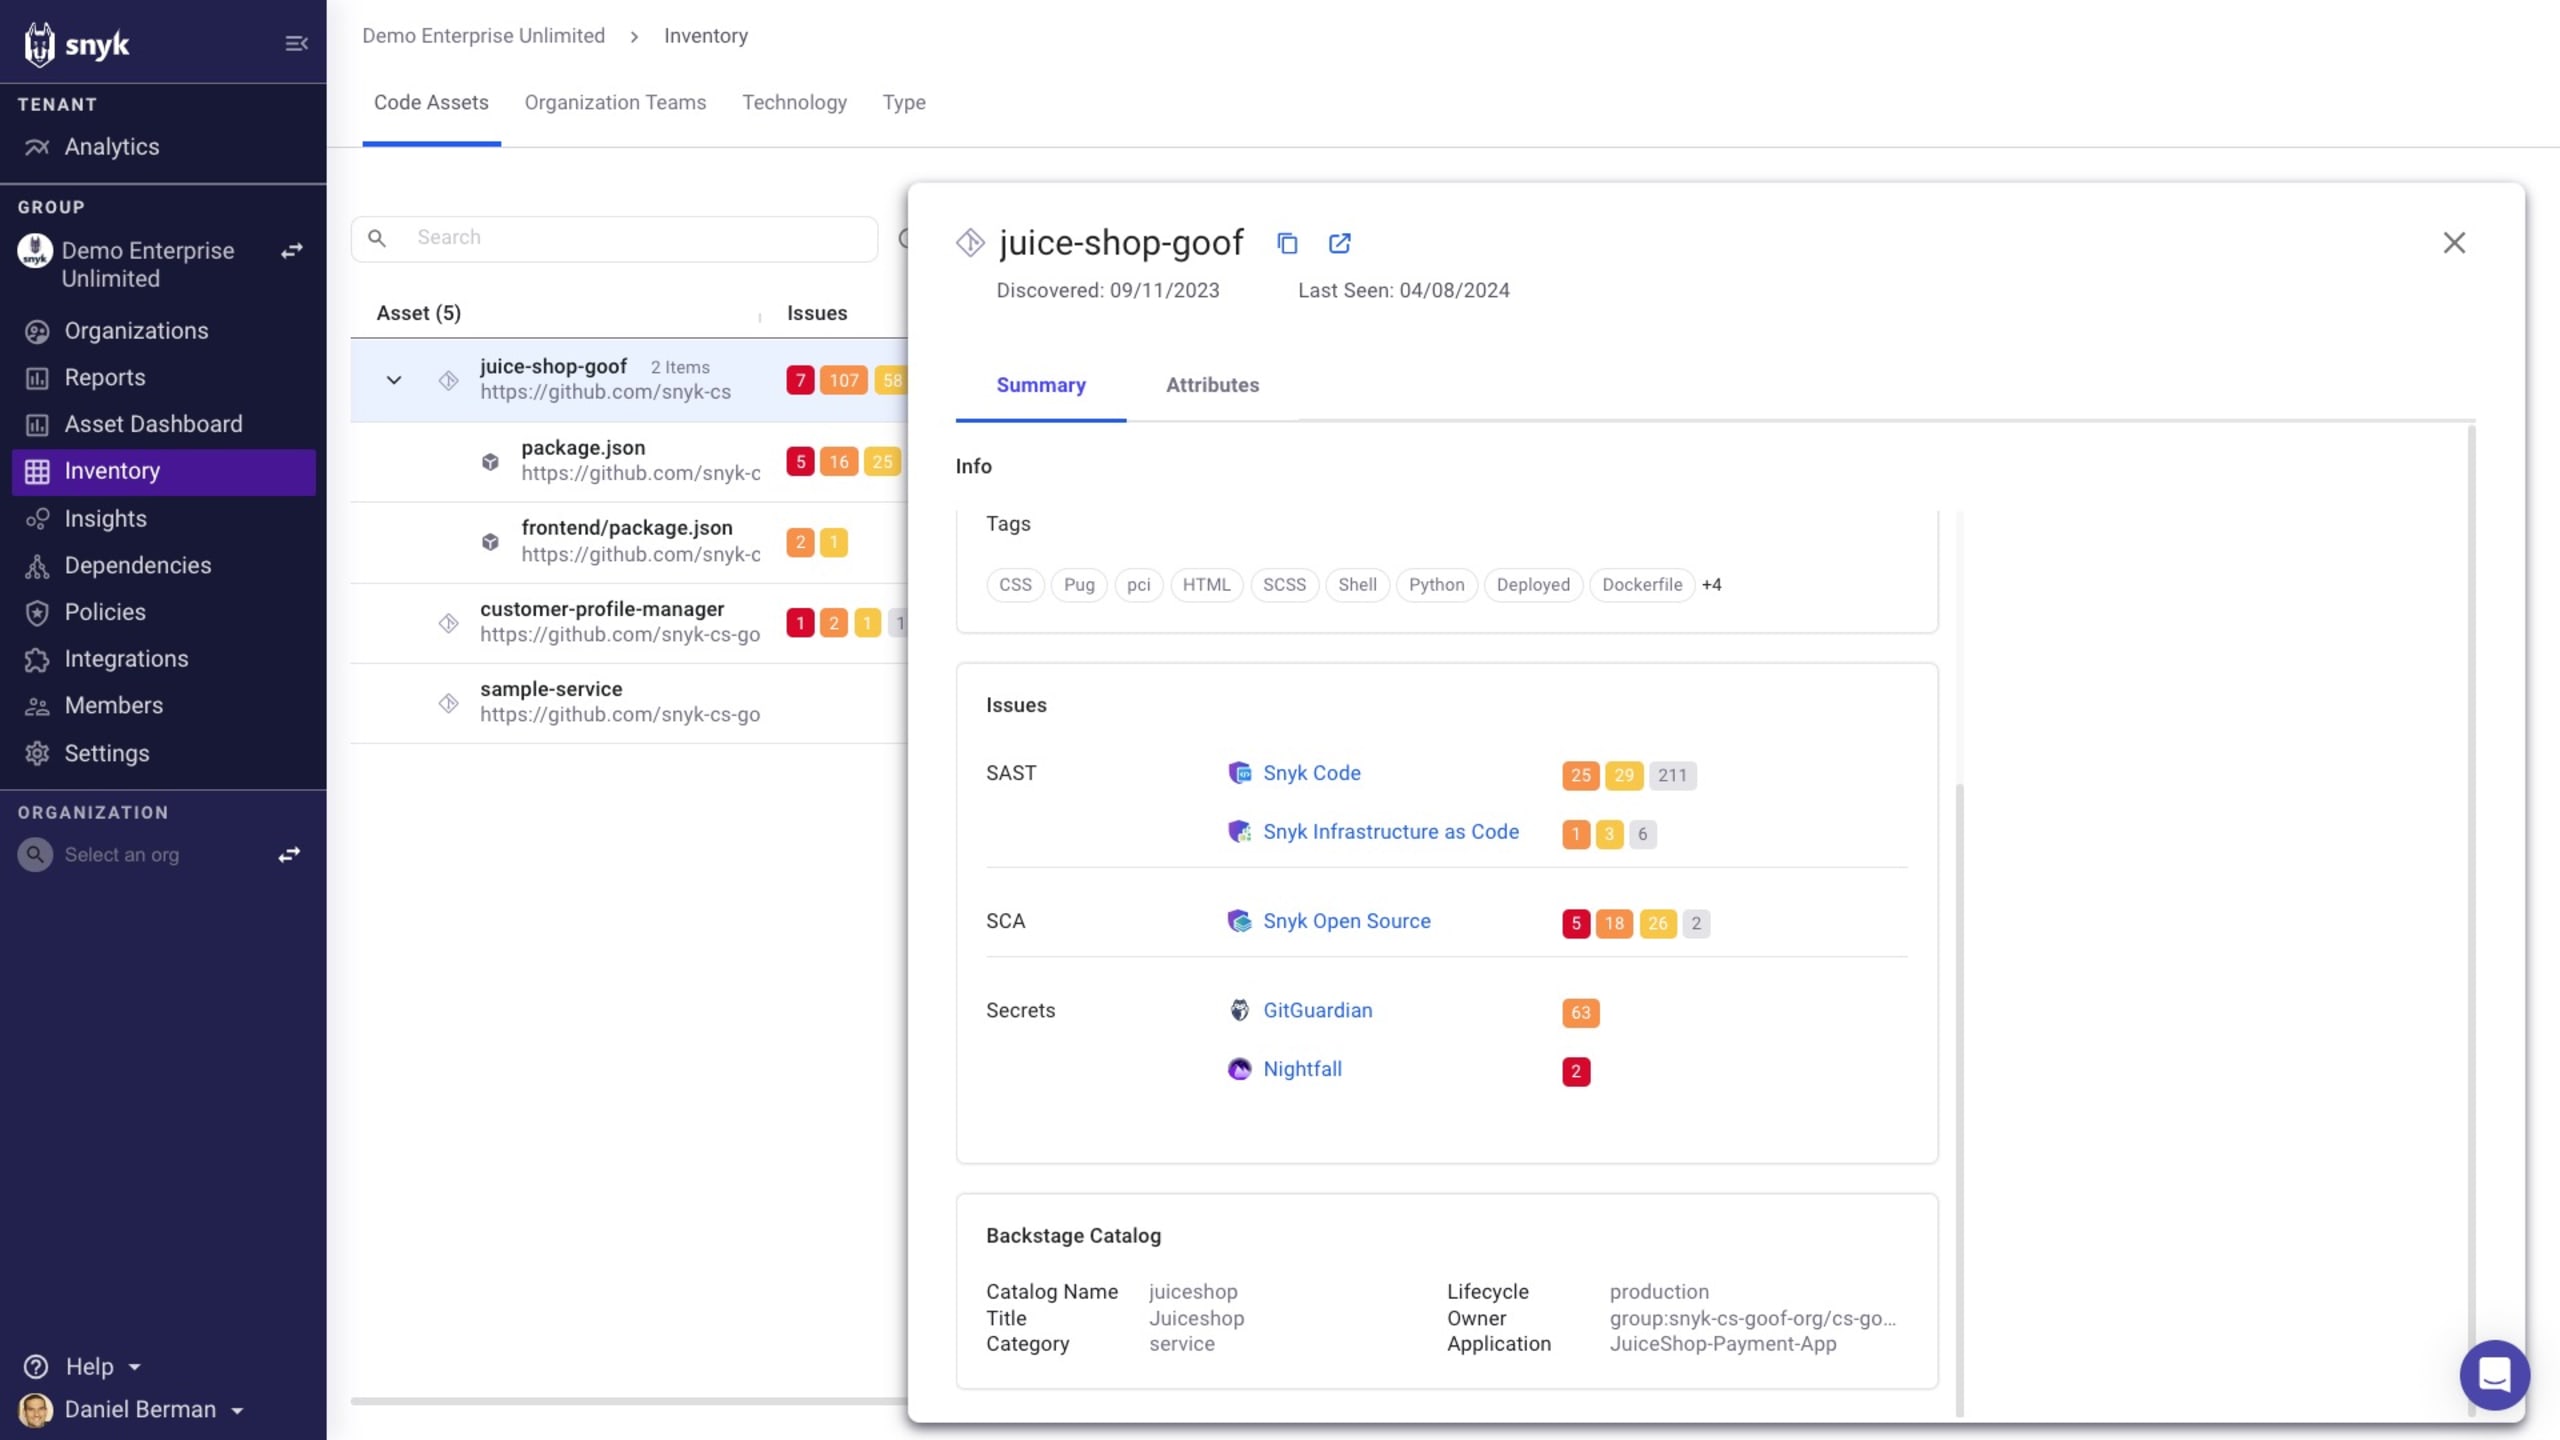
注:開発コンテキストは、Snyk AppRisk EssentialsとSnyk AppRisk Proの両方で利用できます。
セキュリティカバレッジ管理を拡充
GitGuardianおよびNightfall AIとの新たなインテグレーションにより、シークレット検出ツールのカバレッジをSnyk AppRiskで可視化できるようになり、より包括的なリスク管理が可能になりました!
Snyk AppRiskは、開発者を第一に考えたSnykのASTツール、Snyk Open Source、Snyk Container、Snyk Code、Snyk Infrastructure as Codeの上位に位置するガバナンスレイヤーとして機能し、重要なアプリケーションアセットに適切かつ一貫したセキュリティ対策が施されていることをAppSecチームが確認できるようにします。
一方で、特に大規模な企業のアプリケーションセキュリティプログラムでは、Snykのリスク可視化に加えて、他のセキュリティツールも利用される場合があることを理解しています。GitGuardianおよびNightfall AIとの最新のインテグレーションによって、Snyk AppRiskは多様なプログラム要件に対応できるようになりました。この機能強化により、共通のお客様はシークレット検出ツールが適切に導入されていることを確認し、セキュリティカバレッジをより包括的に管理できます。
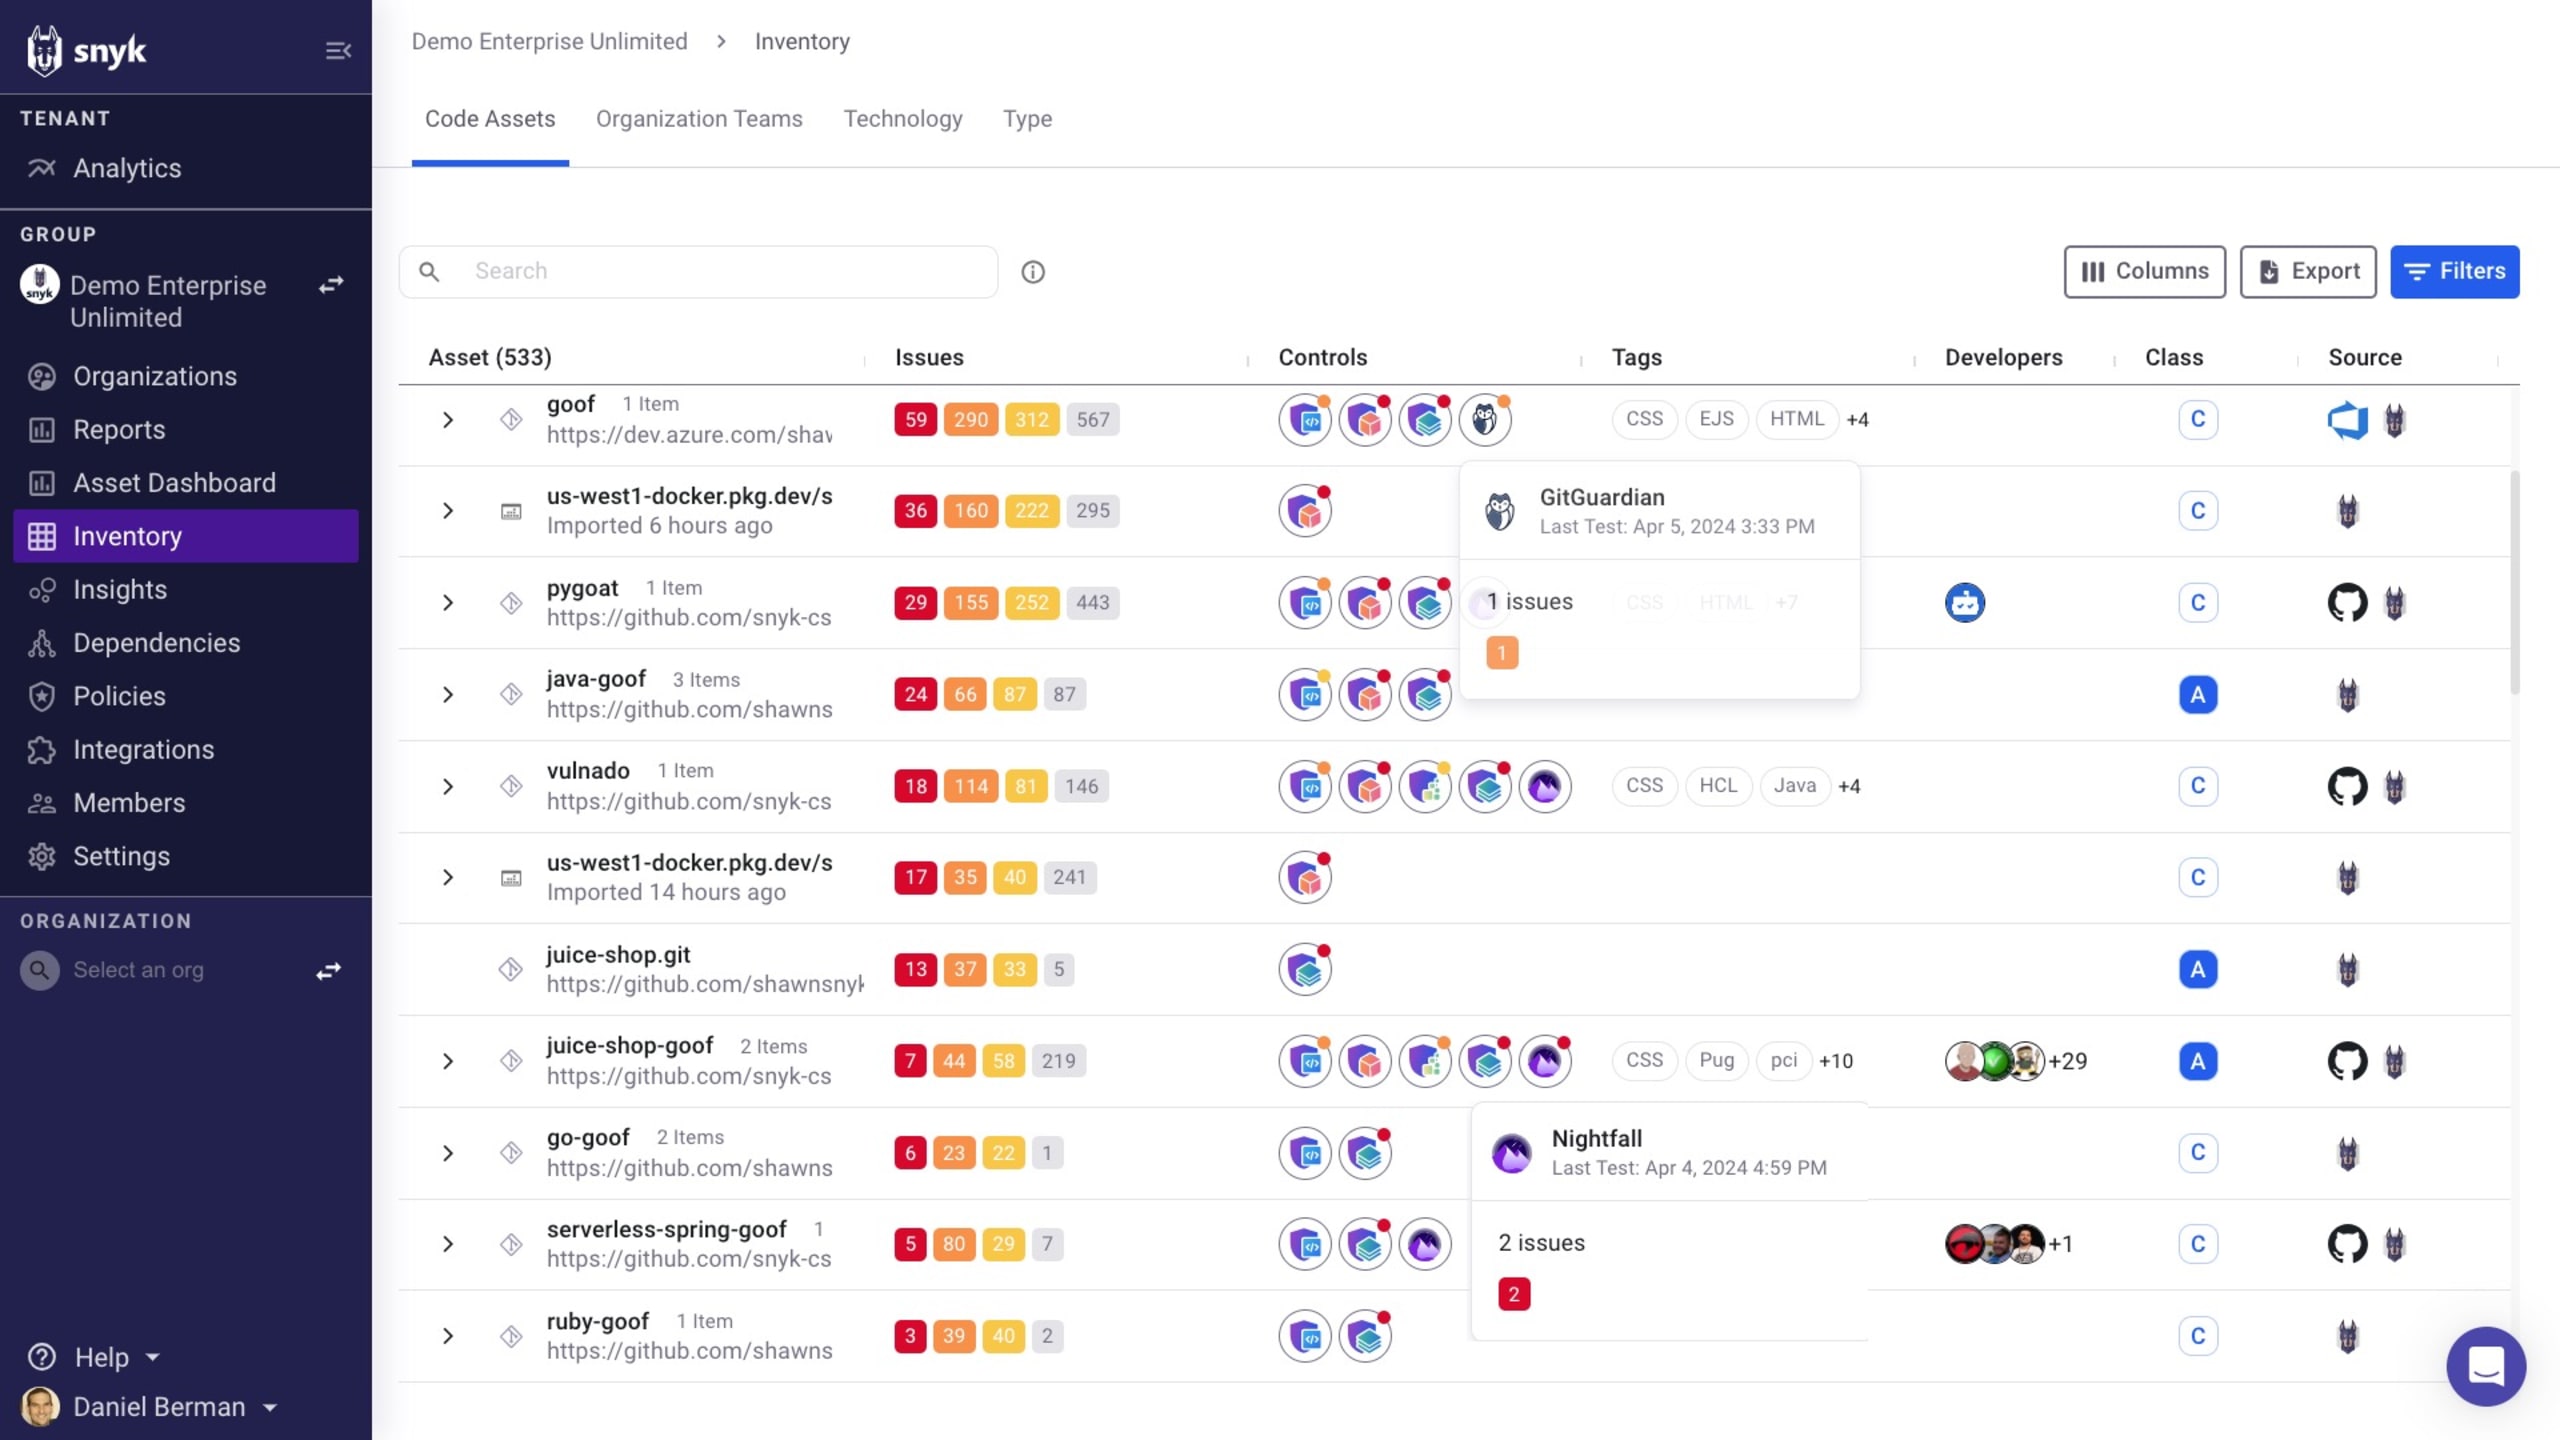
Snyk AppRiskがサポートするASTツールの全リストは、製品ドキュメントをご覧ください。
プログラムの成果を測定する
AppSecチームにプログラム全体を俯瞰する高度なレポート機能を提供するApplication Analyticsを、Snyk AppRiskでご利用いただけるようになりました。プログラムのパフォーマンスやリスクに関するKPIの追跡、測定、レポート作成を支援します。
AppSecチームが直面する主な課題の一つは、プログラムがアプリケーションリスクの低減にどれほど効果を発揮しているかを評価することです。多くのチームは、一定期間に修正した脆弱性の数や平均解決時間を集計し、レポートしています。しかし、これらの指標だけでは全体像を把握できないことがあります。チームが認識しているアプリケーションの一部については対策の状況を記録できても、認識しておらず、保護できていない部分はどうでしょうか。さらに、修正した脆弱性の数を数えるだけでは、実際にリスクをどれだけ低減できたかは測れません。
Application Analyticsを使うと、AppSecチームはイシュー、カバレッジ、アセットに関する幅広い主要業績評価指標(KPI)を確認できます。これらのKPIは、アセットの視点とアプリケーションの視点の2つから分析できます。これにより、AppSecチームはプログラムの有効性を包括的に把握できます。アプリケーションやビジネスのコンテキストを加えたKPIは、プログラムの成果をより正確に評価し、戦略を微調整するのに役立ちます。また、経営層にも全体的なROIを明確に示せます。
たとえば、Snyk AppRiskのユーザーは、ビジネス上の重要性、関連するリスクレベル、未解決のイシュー数を踏まえて、対応が必要な主要アセットをすばやく特定できます。また、さまざまなアセットのカバレッジギャップを評価し、それらを解消するプログラムの効率性を確認できます。アセットが時間とともに追加される状況を監視することで、カバレッジの低下や新たなイシューの増加が生じた理由を把握できます。
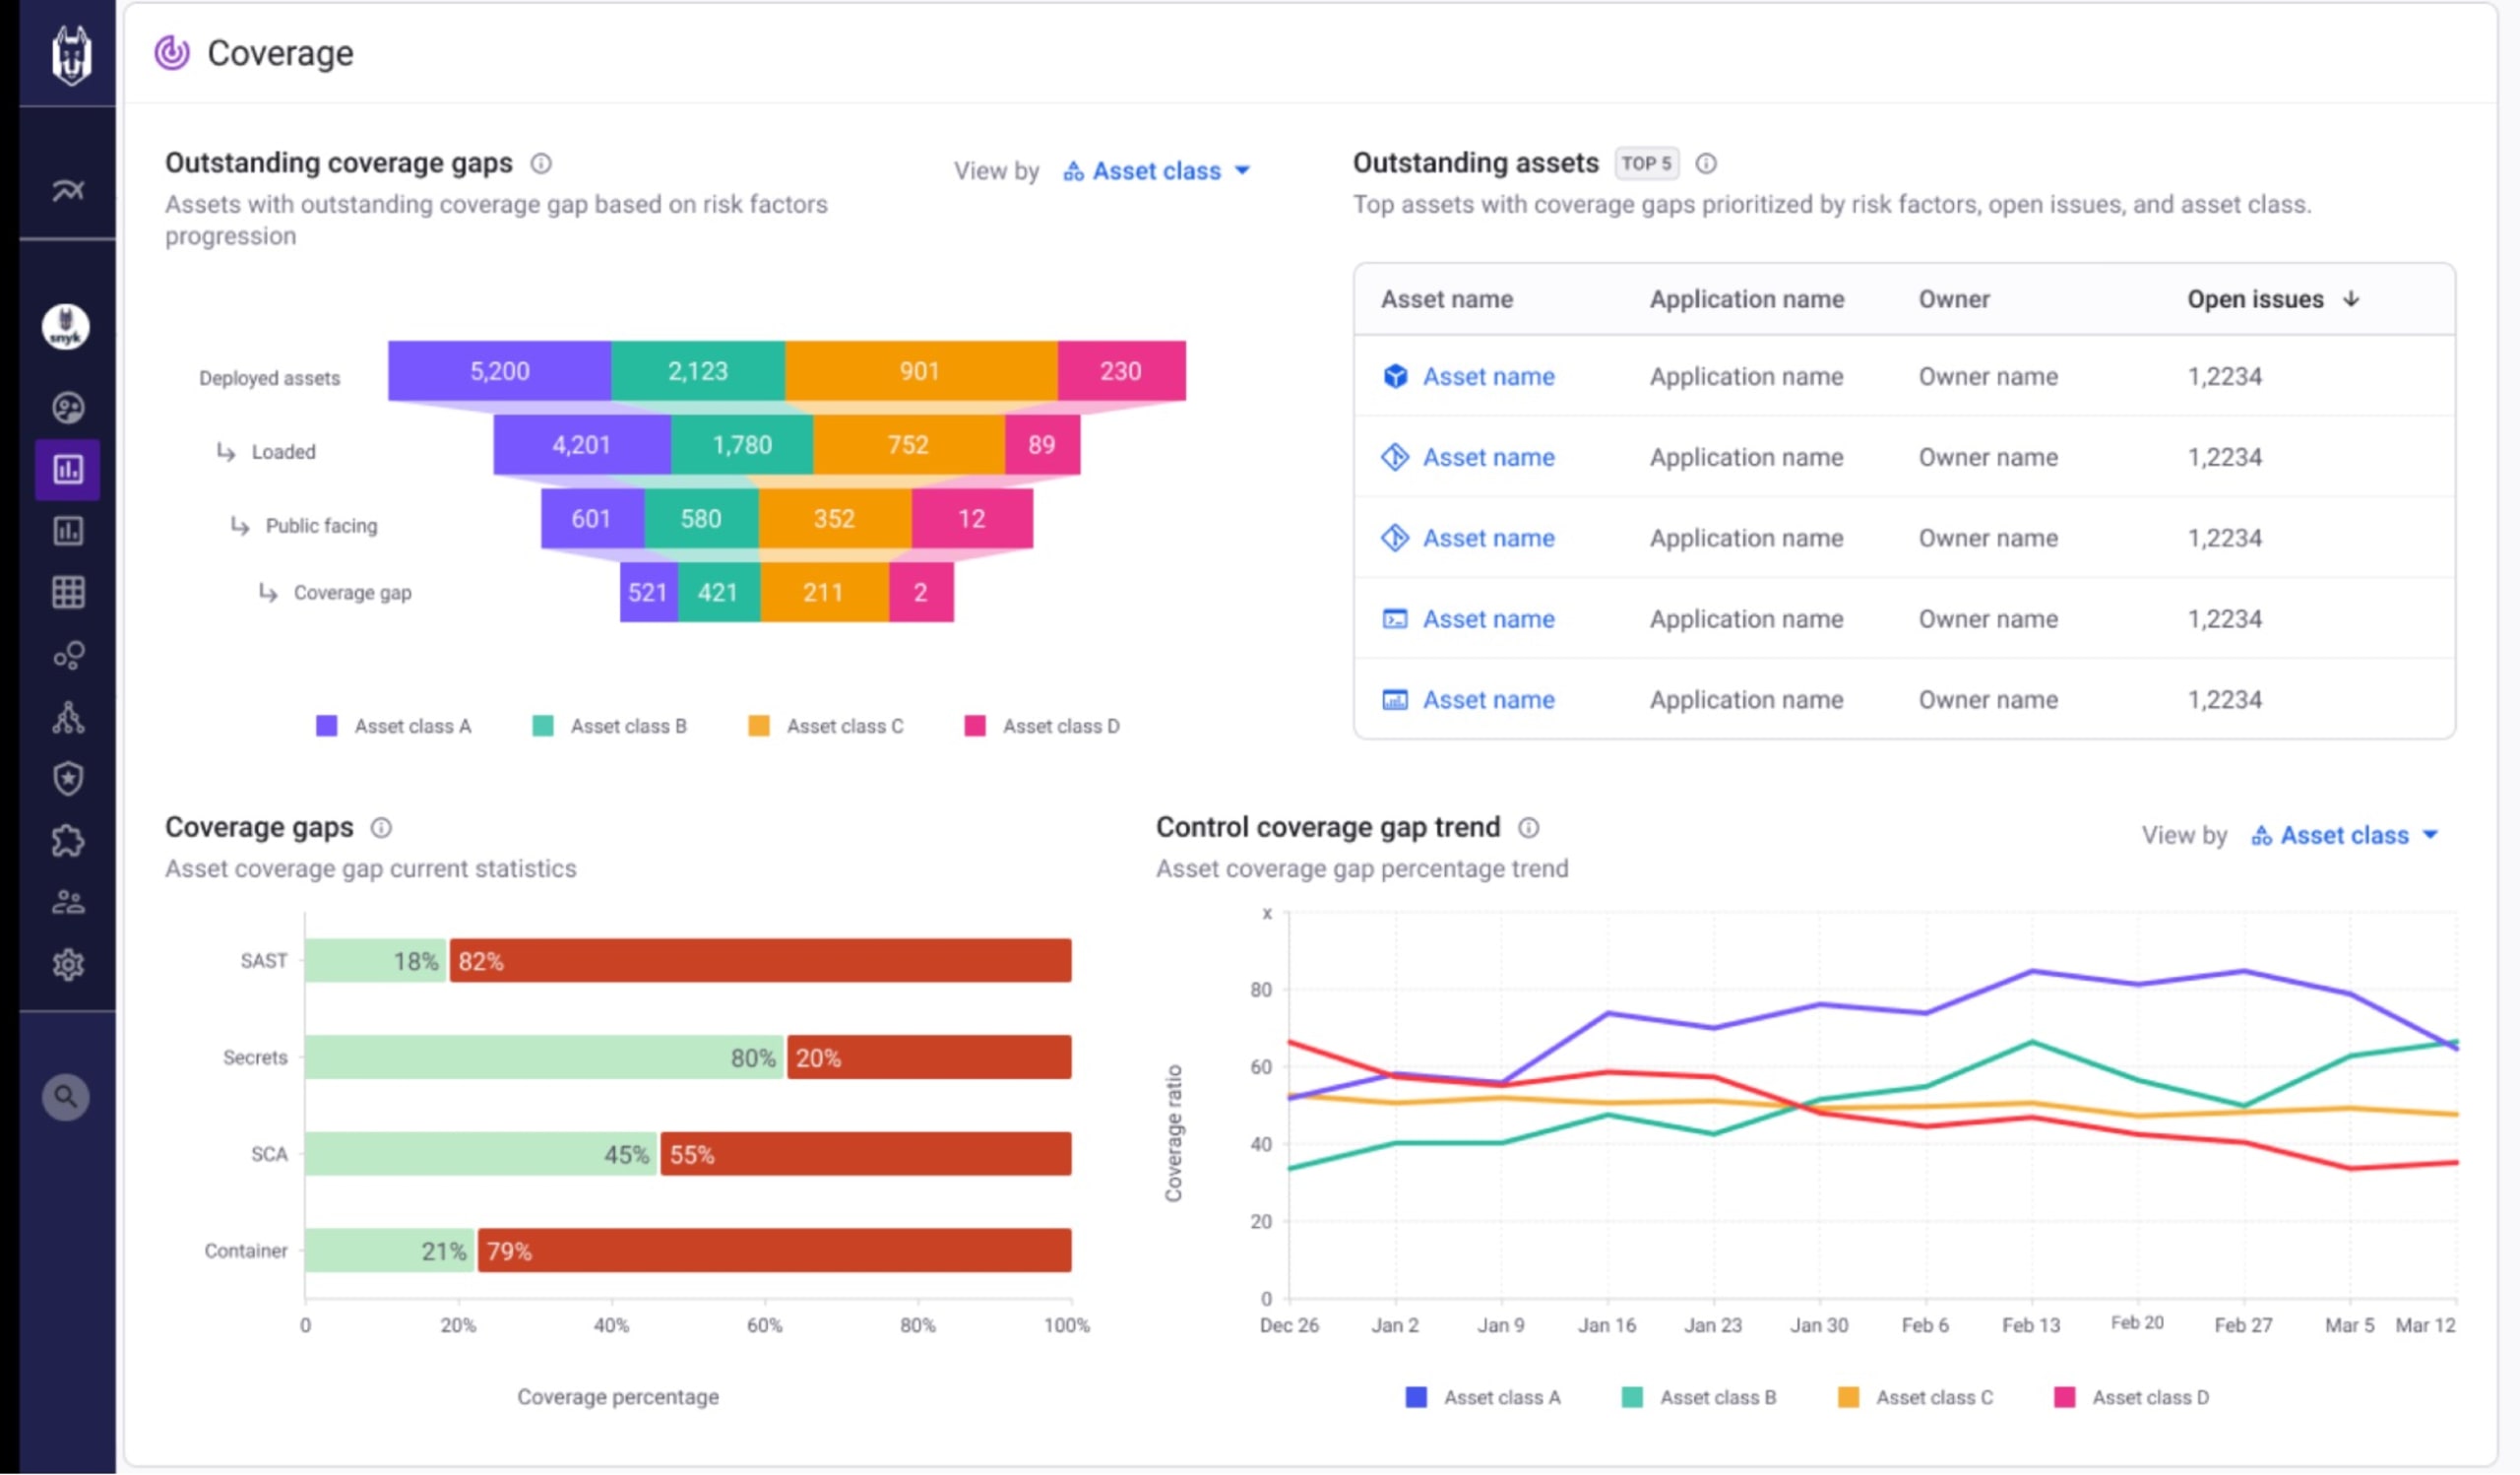
Application Analyticsの詳細については、製品ドキュメントをご覧ください。
Snyk AppRiskのさらなる進化
Snyk AppRiskは、セキュリティチームと開発者の連携を強化し、アプリケーション、リスク、修正プロセスに対する認識を一致させるために開発されました。本日発表した革新的な機能強化により、この共通認識の醸成に欠かせない可視性が大きく向上します。
今後も、コンテキストの追加や新しいデータソースとの連携、そして両チームが提供されたコンテキストを活用してリスクの予防と修正のワークフローを改善できるツールの開発を通じて、可視性の向上に取り組んでいきます。ASPMの可能性を真に実現するには、開発者のワークフローにコンテキストを組み込み、開発のペースを妨げることなく行動を促す必要があります。この分野の最新情報にもぜひご注目ください!
Snyk AppRisk Proをお使いいただけるようになりました!詳細はSnyk AppRisk製品ページをご覧いただくか、製品ドキュメントをご確認ください。また、ライブウェビナーにお申し込みいただけます。
SnykでDevSecOpsを加速
SnykとAccentureの知見を活用して、アプリケーションの複雑化やAIのハルシネーションに対処し、開発チームとセキュリティチームの連携を促進しましょう。