SnykのJSDelivrインテグレーションでパッケージの脆弱性を確認

2020年6月8日
0 分で読めますJSDelivr.comのセキュリティバッジをSnykが提供することになりました!
JSDelivrは、オープンソースやnpmパッケージ向けの主要なCDNの1つです。SnykとJSDelivrの新しいインテグレーションにより、特定のライブラリの検索ページにセキュリティバッジが表示されます。
Snykは、開発者が開発のスピードを落とすことなく、コードが依存するパッケージを慎重に選ぶことが重要だと考えています。JSDelivrインテグレーションはまさにそれを実現し、開発者が最初からより速く、より優れた、より安全なソフトウェアを提供できるよう支援します。
JSDelivrのウェブサイトで検索すると、パッケージの特定のバージョンにセキュリティ上の問題があるかどうかをすぐに確認できます。SnykのインテグレーションからSnykウェブサイトの該当する脆弱性ページに移動でき、問題の詳細を確認できます。
仕組み
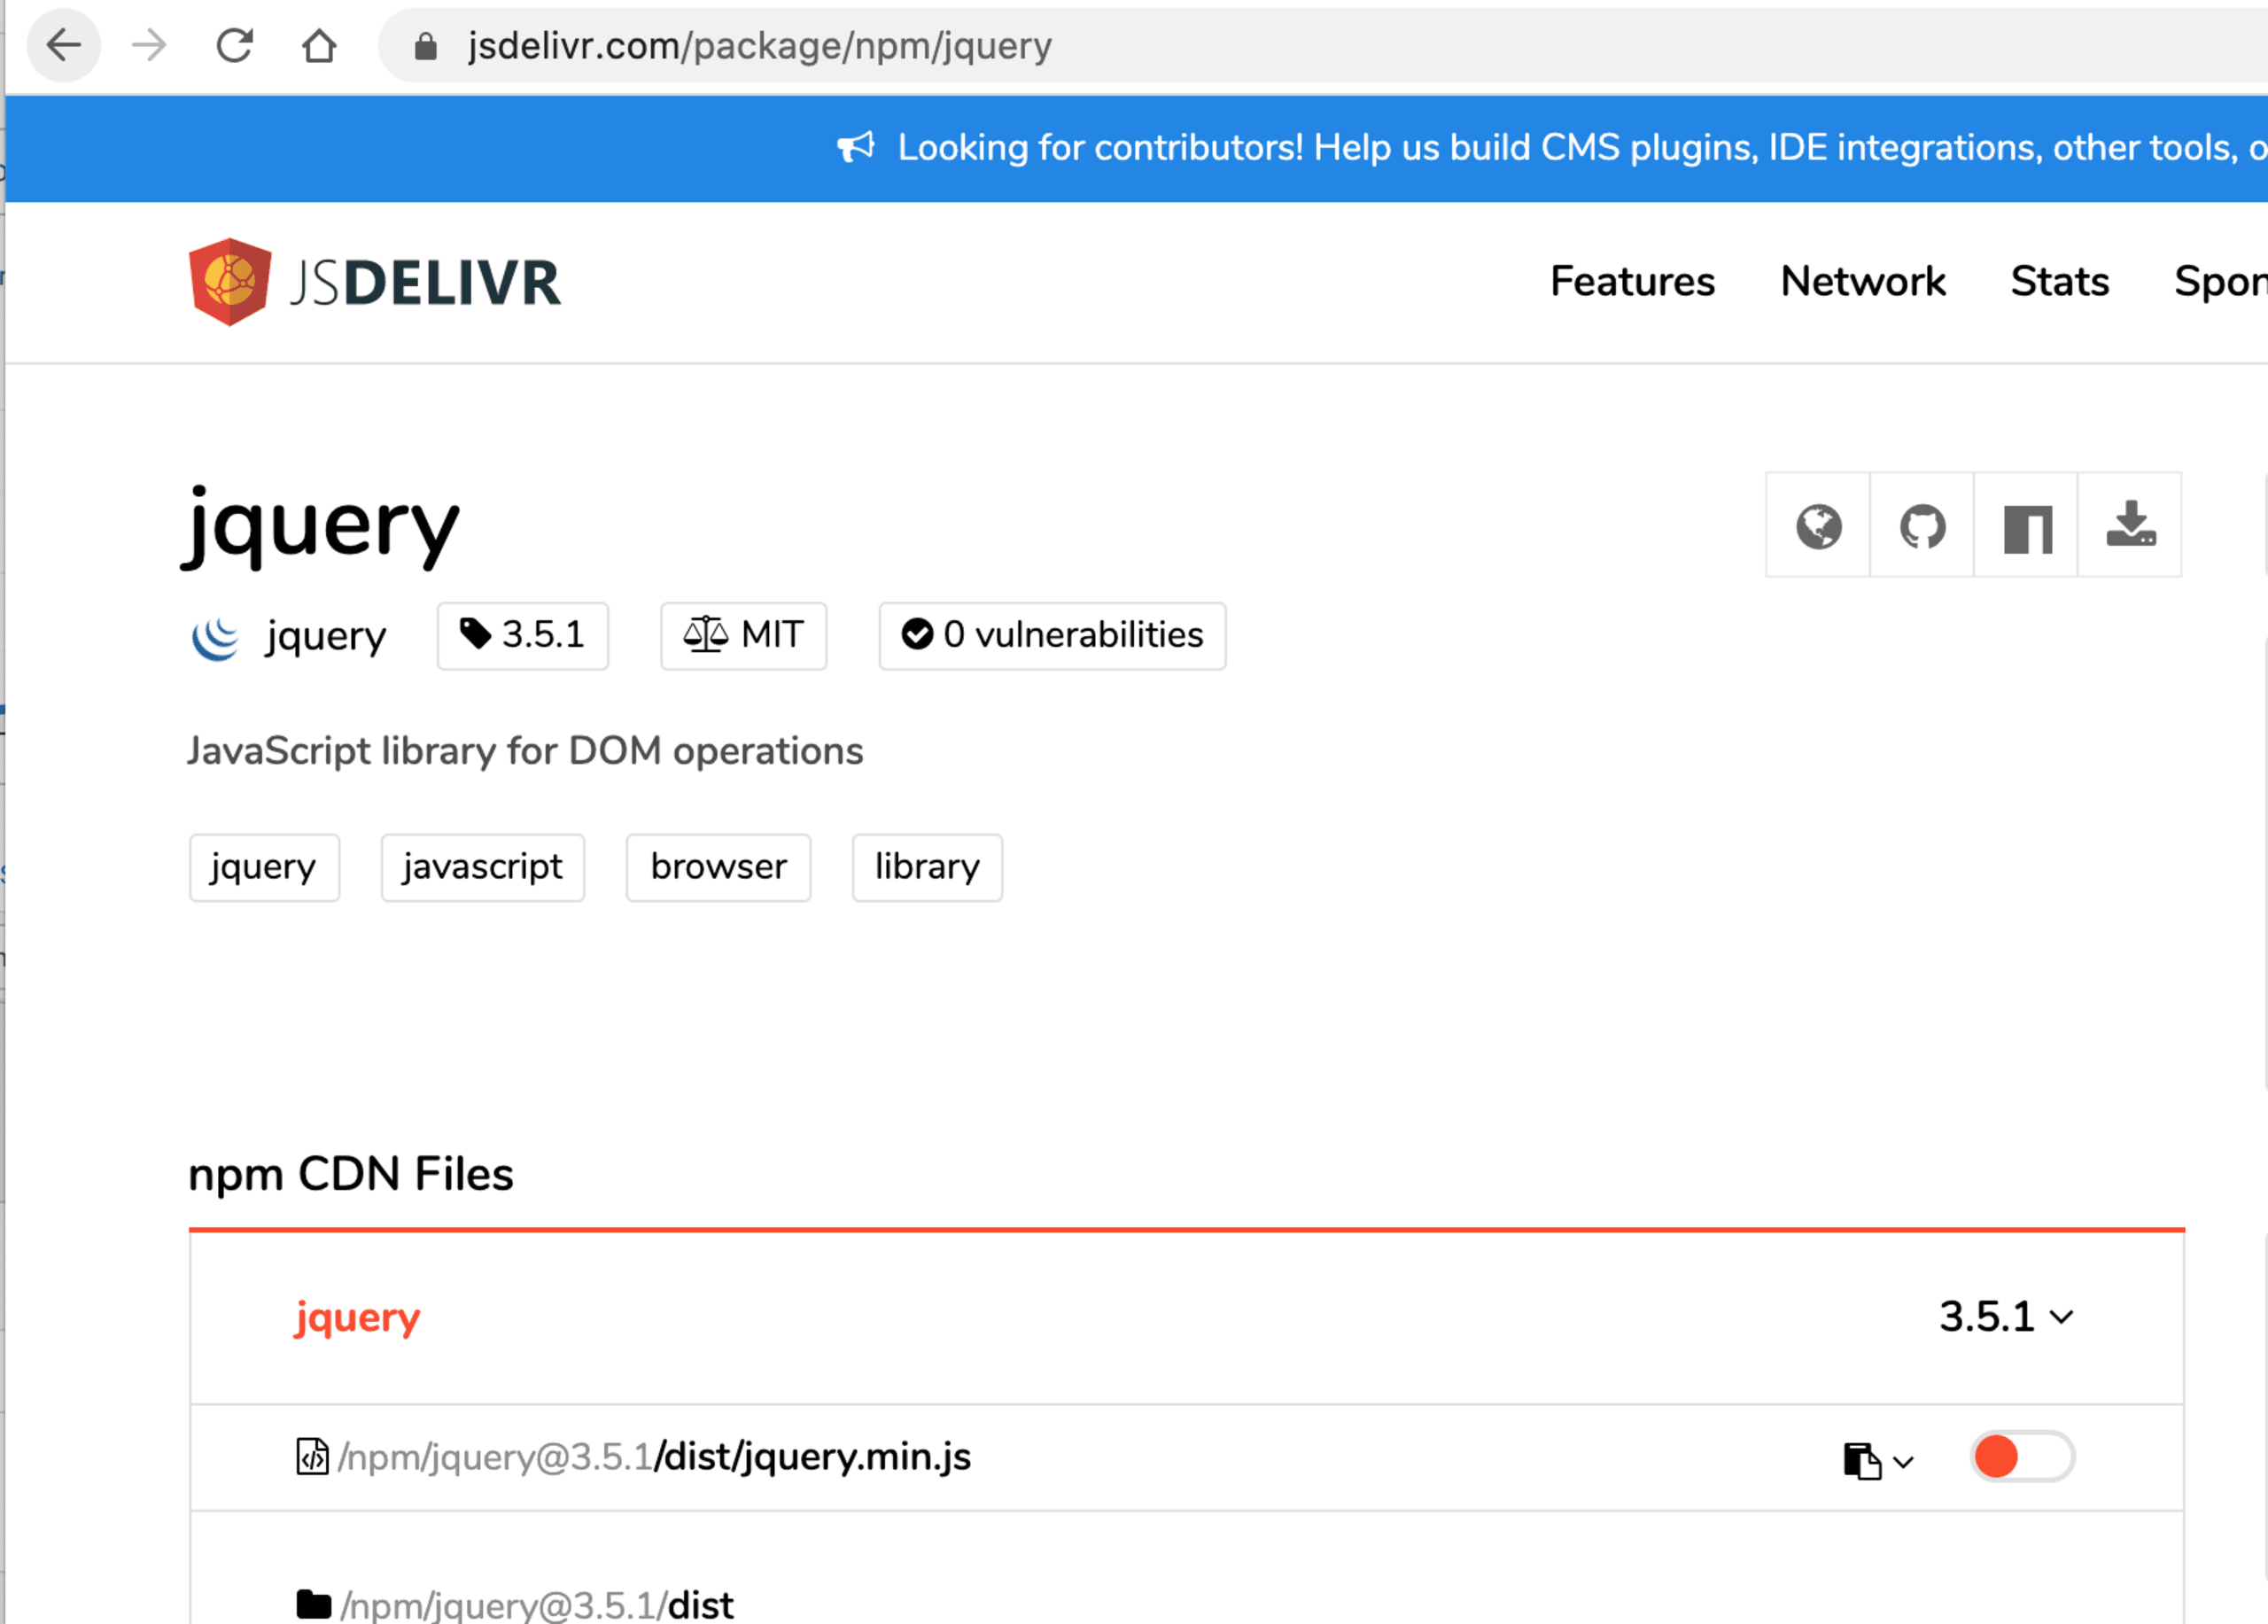
JSDelivrでnpmパッケージを検索すると、そのパッケージの脆弱性の数を示すセキュリティバッジが表示されます。たとえばjQueryの場合、執筆時点での最新バージョン(3.5.1)には問題がありません。
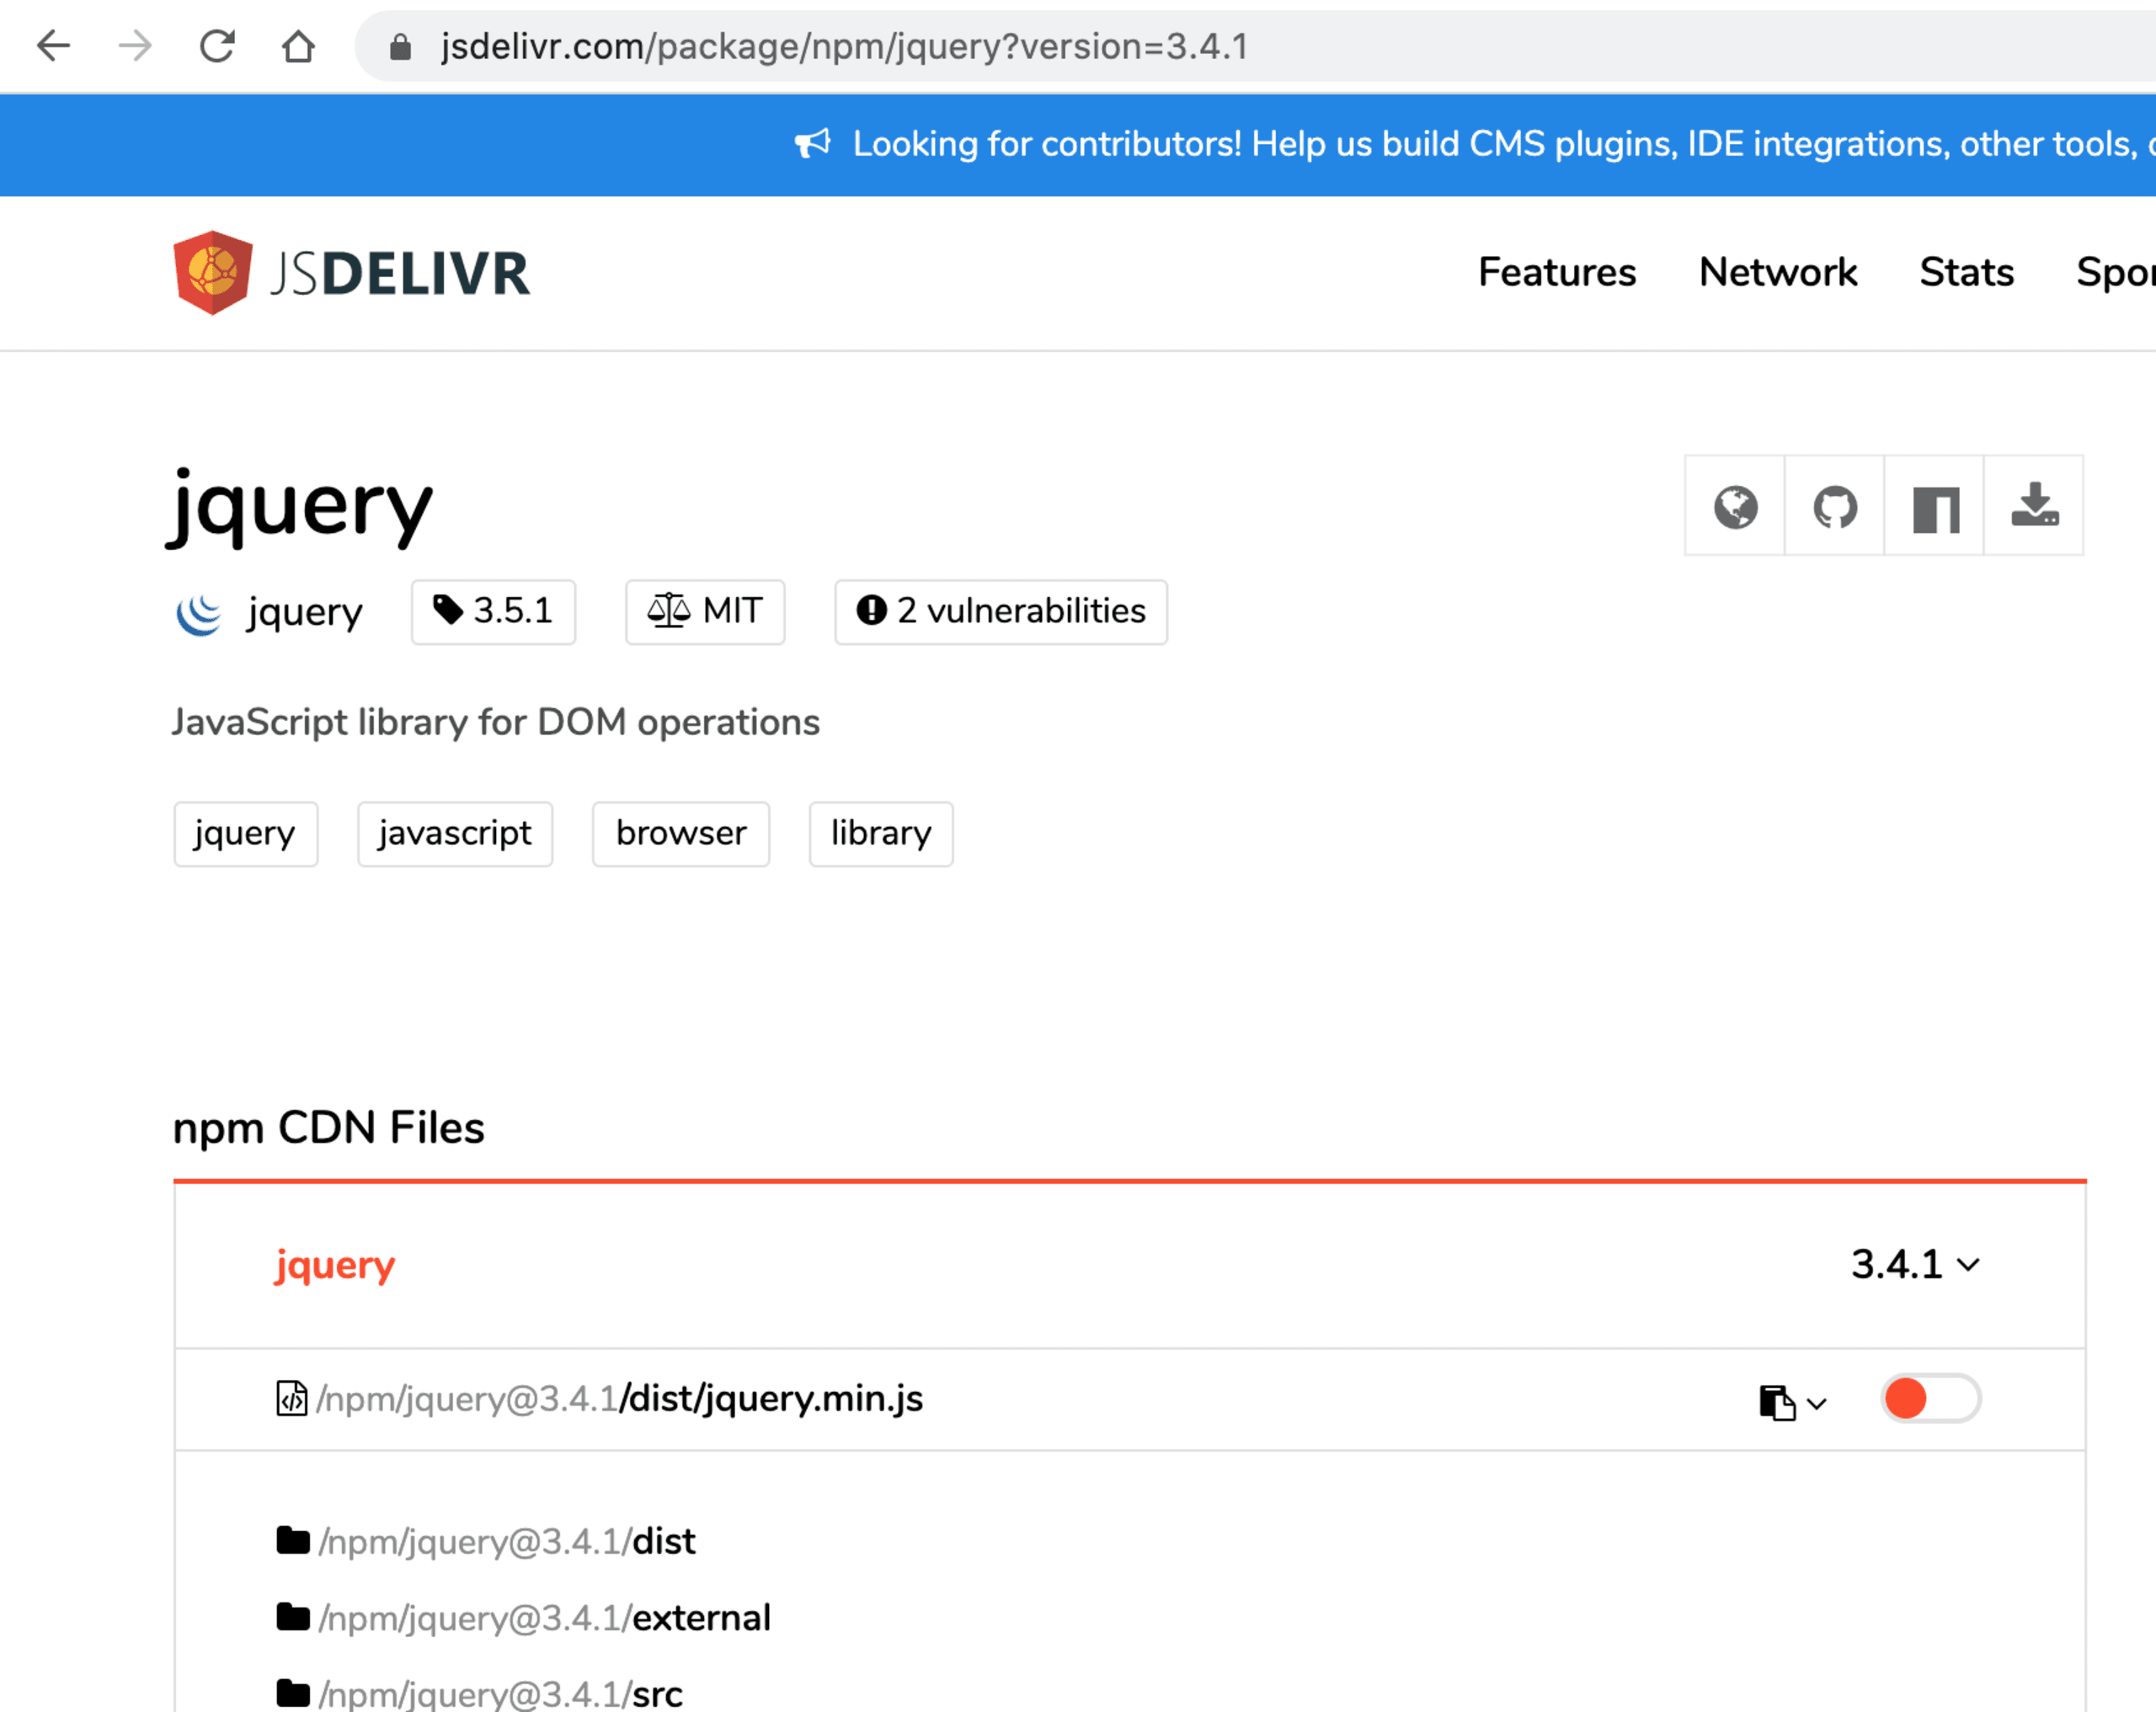
バージョンを3.4.1に変更すると、バッジがすぐに「脆弱性2件」に変わります。バッジをクリックすると、このライブラリの該当バージョンに関するSnykの脆弱性ページが開き、個々の問題について詳しく確認できます。
このインテグレーションの目的は、セキュリティに関する知見を提供し、開発者がセキュリティ上の問題に適切に対応しやすくすることです。
Snykの専門的なセキュリティ情報を活用してオープンソースプロジェクトを安全に保つために、無料のSnykアカウントをいつでも作成できることもお忘れなく!ぜひ今すぐお試しください。
Capture the Flagを始めよう
オンデマンドのバーチャル入門ワークショップを見て、Capture the Flagの課題の解き方を学びましょう。