この 記事では、 オープンソースプロジェクトの メンテナーや 開発者が DevSecOps ツールを 活用して、 セキュリティ態勢を 強化する ための ベストプラクティスを 紹介します。
JavaScriptの オープンソースエコシステムでは、 悪意の ある パッケージ に よる セキュリティインシデントや 恐ろしい 事例が 後を 絶ちません。 オープンソースエコシステムの 一員と して、 プロジェクトの メンテナーであれ利用者であれ、 誰もが 危険に さらされないように、 オープンソースの セキュリティ に 十分な 注意を 払う 必要が あります。
以下で 紹介する DevSecOpsツールと セキュリティプラクティスは、 軽量な npmプライベートプロキシ兼レジストリプロジェクト verdaccio と 緊密に 連携してきた、 Snykでの 私の 経験に 基づいています。 具体的には、 次の 内容を 取り上げます。
責任ある セキュリティ脆弱性開示ポリシーを 採用し、 セキュリティガイドラインの 一部と して プロジェクトに 明記する。
セキュリティプロセスと セキュリティガイドラインを 整備する。
すべての メンテナーと 協力者が、 GitHubと npmレジストリの 両方で 二要素認証 (2FA)を 有効に している ことを 確認する。
gitの pre-commitフックを 使用して、 開発者が コミットや リポジトリへの プッシュ時に パスワードや シークレットを 漏えいさせないようにし、 データ侵害や 機密情報の 露出を 防ぐ。
オープンソースの 依存関係の スキャンと 修正を 導入し、 サードパーティの オープンソースパッケージに 含まれる 脆弱性を 防ぎましょう。 Gitワークフローに Snykを 統合する と 役立ちます。
Snyk Advisor を 使って npmレジストリに ある 100万以上の オープンソースパッケージを 検索・比較し、 適切な npmパッケージを 選びましょう。
責任あるセキュリティ脆弱性開示ポリシーを採用する 責任ある セキュリティ脆弱性開示ポリシーが あれば、 セキュリティ研究者や ほかの ユーザーが プロジェクトに 影響する 脆弱性を 報告し、 第三者の 目に 触れない 非公開の 議論を 通じて 対応を 進められます。
非 公開の 議論に よって、 関係 者全員、 すな わちメンテナーと セキュリティ研究者が 詳細な 調査を 行い、 脆弱性の トリアージや 概念実証、そして 最終的な 修正に よる 脆弱性の 解消に 取り組めます。
修正が 利用可能に なり、 適切な 期間が 経過したら、 脆弱性を 一般に 開示できます。 ユーザーは アップグレードして セキュリティ修正を 適用できるようになります。
この プロセスに より、 プロジェクトとの 事前調整なしに 開示される 脆弱性から ユーザーを 守ることができます。
責任ある 脆弱性開示が なぜ 重要なのか、 詳しくは 責任ある 脆弱性開示を 理解する を ご覧ください。 Snyk Security Research Teamは、 オープンソースプロジェクトの メンテナー向けに プログラム を 提供しています。 チームと 連携して 脆弱性の トリアージや 修正に 取り組み、 CVEの 申請を 支援します。 この プログラムは Node.js、 Java、 .NET、 Python、 Ruby、 PHPなど、 多くの プログラミング言語の エコシステムで 利用できます / 。
セキュリティガイドラインを整備する プロジェクトには、 チームメンバー間で インシデント対応を 行う ための セキュリティプロセスを 整備し、 セキュリティ研究者に 対して セキュリティへの 備えや ポリシーを 伝える 仕組みが 必要です。
以下の 情報を 用意しておく 必要が あります。
プロジェクトの セキュリティポリシー。 たとえば、 どの 脆弱性を セキュリティ上の 問題と 見なすか、また どのような ケースが 脆弱性に 該当しないか。
責任ある セキュリティ脆弱性開示ポリシー、 または 対応する 既存 プログラムへの 参照。
プロジェクトの セキュリティリーダーへの 連絡先。 security.txt 仕様に ある 関連フィールドを 採用する ことを お勧めします。
シークレットの 漏えいを 防ぐ ——APIキーや パスワードなどの シークレットは、 簡単に ソース管理や、 一般 公開されている npmレジストリの パッケージに 混入してしまう 可能性が あります。
上記の 内容を 効果的に 伝える ため、 プロジェクトの 最上位ディレクトリに ある SECURITY.mdファイルに 記載する ことを お勧めします。
すべてのプロジェクト協力者が2FAを有効にする マルウェアに 感染していない 安全な プロジェクトの バージョンを リリースする 役割を 担う メンテナーや 協力者は、 自分たちの アカウントが 侵害されないように する 必要が あります。 npmでは、 eslint-scopeの セキュリティインシデント や mailparserの npmパッケージ などで、 すでに 同様の 事態が 発生しています。
パッケージの 侵害や マルウェアの 埋め込みは、 これまでにも 発生しており、 今後も 起こり得ます。 バックドアとは 何か を 詳しく 読み、 Node.jsで 簡単に 作成して npmに 公開できる ことを ご確認ください。
アカウント乗っ取りや パッケージ侵害の リスクを 最小限に 抑える ため、 以下を 徹底してください。
すべての 協力者が、 ソースコードリポジトリで 二要素認証 (または ほかの 多要素認証方式)を 有効に する。
パッケージの 公開権限を 持つ すべての 協力者が、 npmレジストリで 二要素認証を 有効に している こと。
プロジェクトに 既知の バックドアが ないか テストする ことも お忘れなく。
データ侵害と機密情報の露出を防ぐ オープンソースプロジェクトの 公開リポジトリを 管理する 際に よく ある 問題は、 パスワードや APIキーなどの シークレット、 その 他の 機密情報を 誤って 公開してしまいやすい ことです。
オープンソースプロジェクトでも、 社内の プライベートな インナーソースプロジェクトでも、 こうした 事態を 何度も 目に してきました。 シークレットの 漏えいに よる 影響を 受けない プロジェクトは ありません。 忘れないでください。 gitは すべてを 記録します。
gitフックを使用する 作業ディレクトリには、 SCMや パッケージレジストリへの コミット対象から 除外する .envファイルなどに、 シークレットが 含まれている 場合が あります。 しかし、 ミスは 起こり得ます。 そうした 事態に 備え、 確実に 防ぐ ための 対策が 必要です。
コミットを 静的解析する 便利な ツールが 数多く あります。 pre-commit Gitフック を 使えば、 パスワードや 機密情報を GitHubリポジトリに プッシュしようとしていないか 確認できます。 機密情報の 検出を 目的と して 設定した 正規表現パターンに 一致した 場合、 コミットは 拒否されます。 プッシュが 多少遅くなるかもしれませんが、 その 価値は 十分にあります。
たとえば GitGuardian などの ツールを CI/CDパイプラインでも 使用し、 コードや 設定ファイルから 機密情報が 見つかった 場合に ビルドを 中断する こともできます。 こうした 事態を 防ぐ チーム共通の ルールを 設ける ことは、 既存の 開発ワークフローで 不適切な 操作を 防ぐ 効果的な 方法です。
な ぜ 重要なのでしょうか?
https://github.blog/2019-05-14-git-ransom-campaign-incident-report/
https://about.gitlab.com/2019/05/14/git-ransom-campaign-incident-report-atlassian-bitbucket-github-gitlab/
パスワード漏えいを防ぐ:detect-secretsツール npmの プライベートレジストリおよびプロキシサーバーと して 使われている Verdaccio npmオープンソースプロジェクト の メンテナーや 開発者が、 パスワードや 機密情報を 漏えいさせない ことは、 セキュリティ上きわめて 重要です。
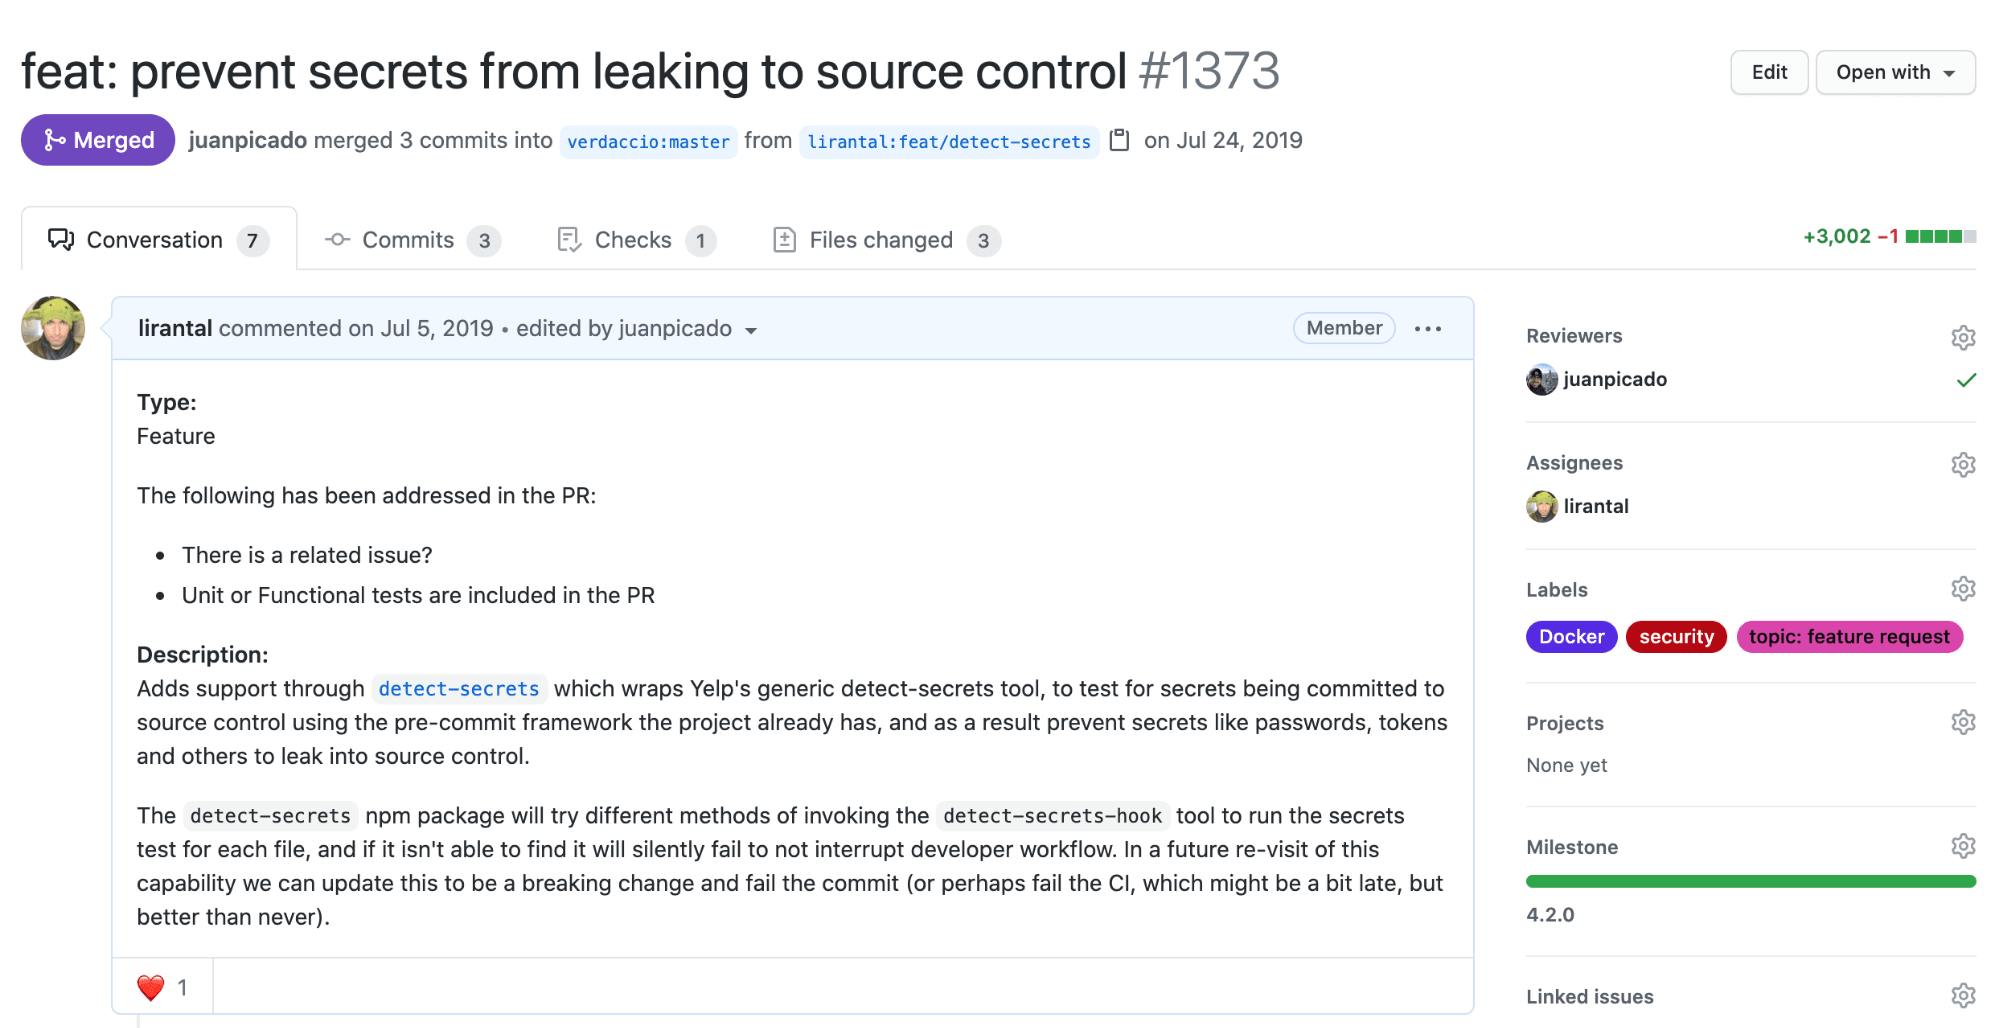
私は、 機密情報が ソース管理に 漏えいするのを 防ぐ ツールを 開発ワークフローに 追加する Pull Requestでの 共同作業 に 参加しました。
Yelpの detect-secrets プロジェクトを 選んだ 理由は、 リポジトリ内の シークレットの マニフェストを 柔軟に 管理できる ことと、 検出した シークレットを 監査する 全体的な アーキテクチャに あります。 オフラインで シークレットの マニフェストを 管理し、 追跡や 許可リストへの 登録が 可能な ほか、 gitリポジトリで ユーザーが 操作する 際に 予防策を 適用できます。
動作モード:
予 防策:シークレットが ソースコード管理に 追加されるのを 防ぐ ため、 ファイルを 引数と して 受け取り、 シークレットの 有無を 確認する detect-secrets-hook実行ファイルが 用意されています。 シークレットが 検出されると 警告を 表示し、 処理を 中断します。
監査と 許可リスト登録の ための オフラインスキャン:前述の 予防策が 適用されるのは コミット時のみの ため、 シークレットが 追加された 時点から 先の 漏えいしか 防げません。 オフラインスキャンでは、 gitリポジトリ内の すべての ファイルを スキャンして 既知の シークレットの ベースラインを 作成し、 誤検知なのか、 削除して 適切に 無効化する 必要が ある シークレットなのかを 監査できます。
2つの 動作モードは 互いに 補完し合い、 開発者の ニーズに 合わせて 個別に 導入できる 柔軟性を 備えています。
gitフックの ツールと して detect-secretsを 使う 方法は、 すべての プロジェクトに 適しているとは 限りません。 特に JavaScriptや Node.jsの プロジェクトでは、 動作する Python環境が 必要です。 プロジェクトに 支障が なければ、 次の 手順で インストールして 使い始められます。
また、 npmベースの JavaScriptおよびNode.jsプロジェクトで 使う 手順と して、 detect-secretsで 機密情報の 露出を 防ぐ 方法も ご紹介します。
JavaScript開発者向けに 予防的な pre-commit対策を 導入する ため、 以下の 2つの プロジェクト依存関係を 使用します。
husky を 使うと、 プロジェクトレベルの マニフェストと npm依存関係を 通じて、 npmプロジェクトで gitフックを 簡単に 管理できます。 JavaScript開発者が 使い慣れた ツールを 使って、 フックの 管理を 効率化できます。
lint-staged を 使うと、 ステージングされた ファイルに 対して リンターや フォーマッターなどの タスクを 実行できます。 コミット時に、 あらかじめ設定した 要件に 沿って ファイルを 更新できます。
注 :lint-stagedは 任意ですが、 JavaScriptプロジェクトで 広く 使われている 依存関係です。
lint-stagedと huskyの 両方を 開発依存関係と して 追加したら、 pre-commitフックに 必要な 設定を プロジェクトの package.jsonに 追加します。
これで、 gitの ソース管理に ファイルを 追加または 更新すると、 シークレット、 パスワード、 APIキーなどの 機密情報が ないか 確認され、 リポジトリへの コミット処理が 停止します。
注 :モノレポで、 husky と lint-staged の 依存関係が 最上位ではなく ネストされた ディレクトリに インストールされている 場合は、 .git/ディレクトリに 対応する ため、 lint-staged の 設定を 更新する 必要が あります。
シークレットのベースライン gitリポジトリ内の すべての ファイルに シークレットが 含まれていないか 確認する ため、 必要に 応じて スキャンを 実行します。
スキャンが 完了すると、 生成された 出力を 使って、 コードベース全体で 許可リストに 登録された シークレットの ベースラインを 作成できます。 JSONの 結果には、 使用した すべての プラグインの メタデータ、 スキャンの 実施日時、 シークレットの ハッシュ、 シークレットが 見つかった ファイルの 詳細が 含まれます。
READMEなどの ドキュメントに シークレットのような 文字列が 含まれている 場合が あります。 実際の シークレットではないため、 コミットして ソース管理に 残しても 問題ありません。 一方、 実際の シークレットが 見つかり、 安全に 対処する 必要が ある 場合も あります。 対処後に 新たに scanを 実行すると、 削除済みの シークレットを 含まない 新しい ベースラインが 生成されます。
コードベースで 見つかった シークレットの 修正を チームが 進められるよう、 この ツールには audit機能が あります。 ベースラインファイルを 確認しながら、 テストファイル内の シークレットなどの 誤検知か、 ソース管理に すでに 存在しており削除が 必要な 真陽性かを、 ユーザーが 対話形式で 切り替えられます。
Snykを統合して、開発スピードとセキュリティを両立する 開発スピードと セキュリティを 両立するには?
オープンソースプロジェクトの メンテナーや 協力者は、 プロジェクトに オープンソースパッケージを 取り込むことが よく あります。 さらに、 時間とともに 依存関係は 増えていきます。 次に 追加する 依存関係に 脆弱性が ない ことを、 どうすれば 確認できるでしょうか?
Verdaccioチームは、 Snykを GitHubリポジトリに 統合する gitインテグレーションを 作成しました。 CLIで セキュリティテストを 実行できる、 完全に サポートされた gitワークフローを 提供します。
Snykを すぐに 使い始めたい方は、 この ガイドで、 セキュリティ初心者から エキスパートを 目指しましょう 。 さらに、 1分35秒の 動画で Snykの 使い方を 手早く 学ぶこともできます。
Play Video: Getting Started with Snyk: Import and Test a GitHub Repository
Snyk Advisorで最適なパッケージを選ぶ Verdaccio npmプロジェクトでは、 commander などの 依存関係を 利用しています。 しかし 開発者と して、 npmパッケージの commander が 健全な プロジェクトかどうか、 どうすれば 判断できるでしょうか?
幸い、 Snyk Advisor を 使えば、 100万以上の オープンソースパッケージを 検索・比較し、 プロジェクトの メンテナンス状況、 人気度、 コミュニティ、 セキュリティ態勢など、 判断に 役立つ 重要な 要素を 数値化できます。 これらの 情報を もとに、 Snyk Advisorは パッケージの 総合的な 健全性スコアを 提示します。
Verdaccioは cookies と cors にも 依存しています。 これらの スコアは どうでしょうか? ぜひ ご自身で 確認してみてください!
おわりに まとめと して、 オープンソースプロジェクトの メンテナーや、 その 開発に 携わる 開発者が 活用できる、 さまざまな DevSecOpsツールと セキュリティ対策を 紹介しました。 パスワードが ソース管理に 漏えいするのを 防ぐ ことから、 依存関係の 脆弱性を テスト・監視する こと、 さらに Snyk Advisorを 使って 適切な npmパッケージを 選ぶ ことまで 取り上げました。
この 記事と あわせて、 次の コンテンツも ぜひ ご覧ください。
キャプチャー・ザ・フラッグを 始めよう オンデマンドの バーチャル入門ワークショップを 視聴して、 キャプチャー・ザ・フラッグの 課題の 解き方を 学びましょう。