DevOpsDays Singapore 2024:AI生成コードに潜むセキュリティ上の落とし穴

2024年4月23日
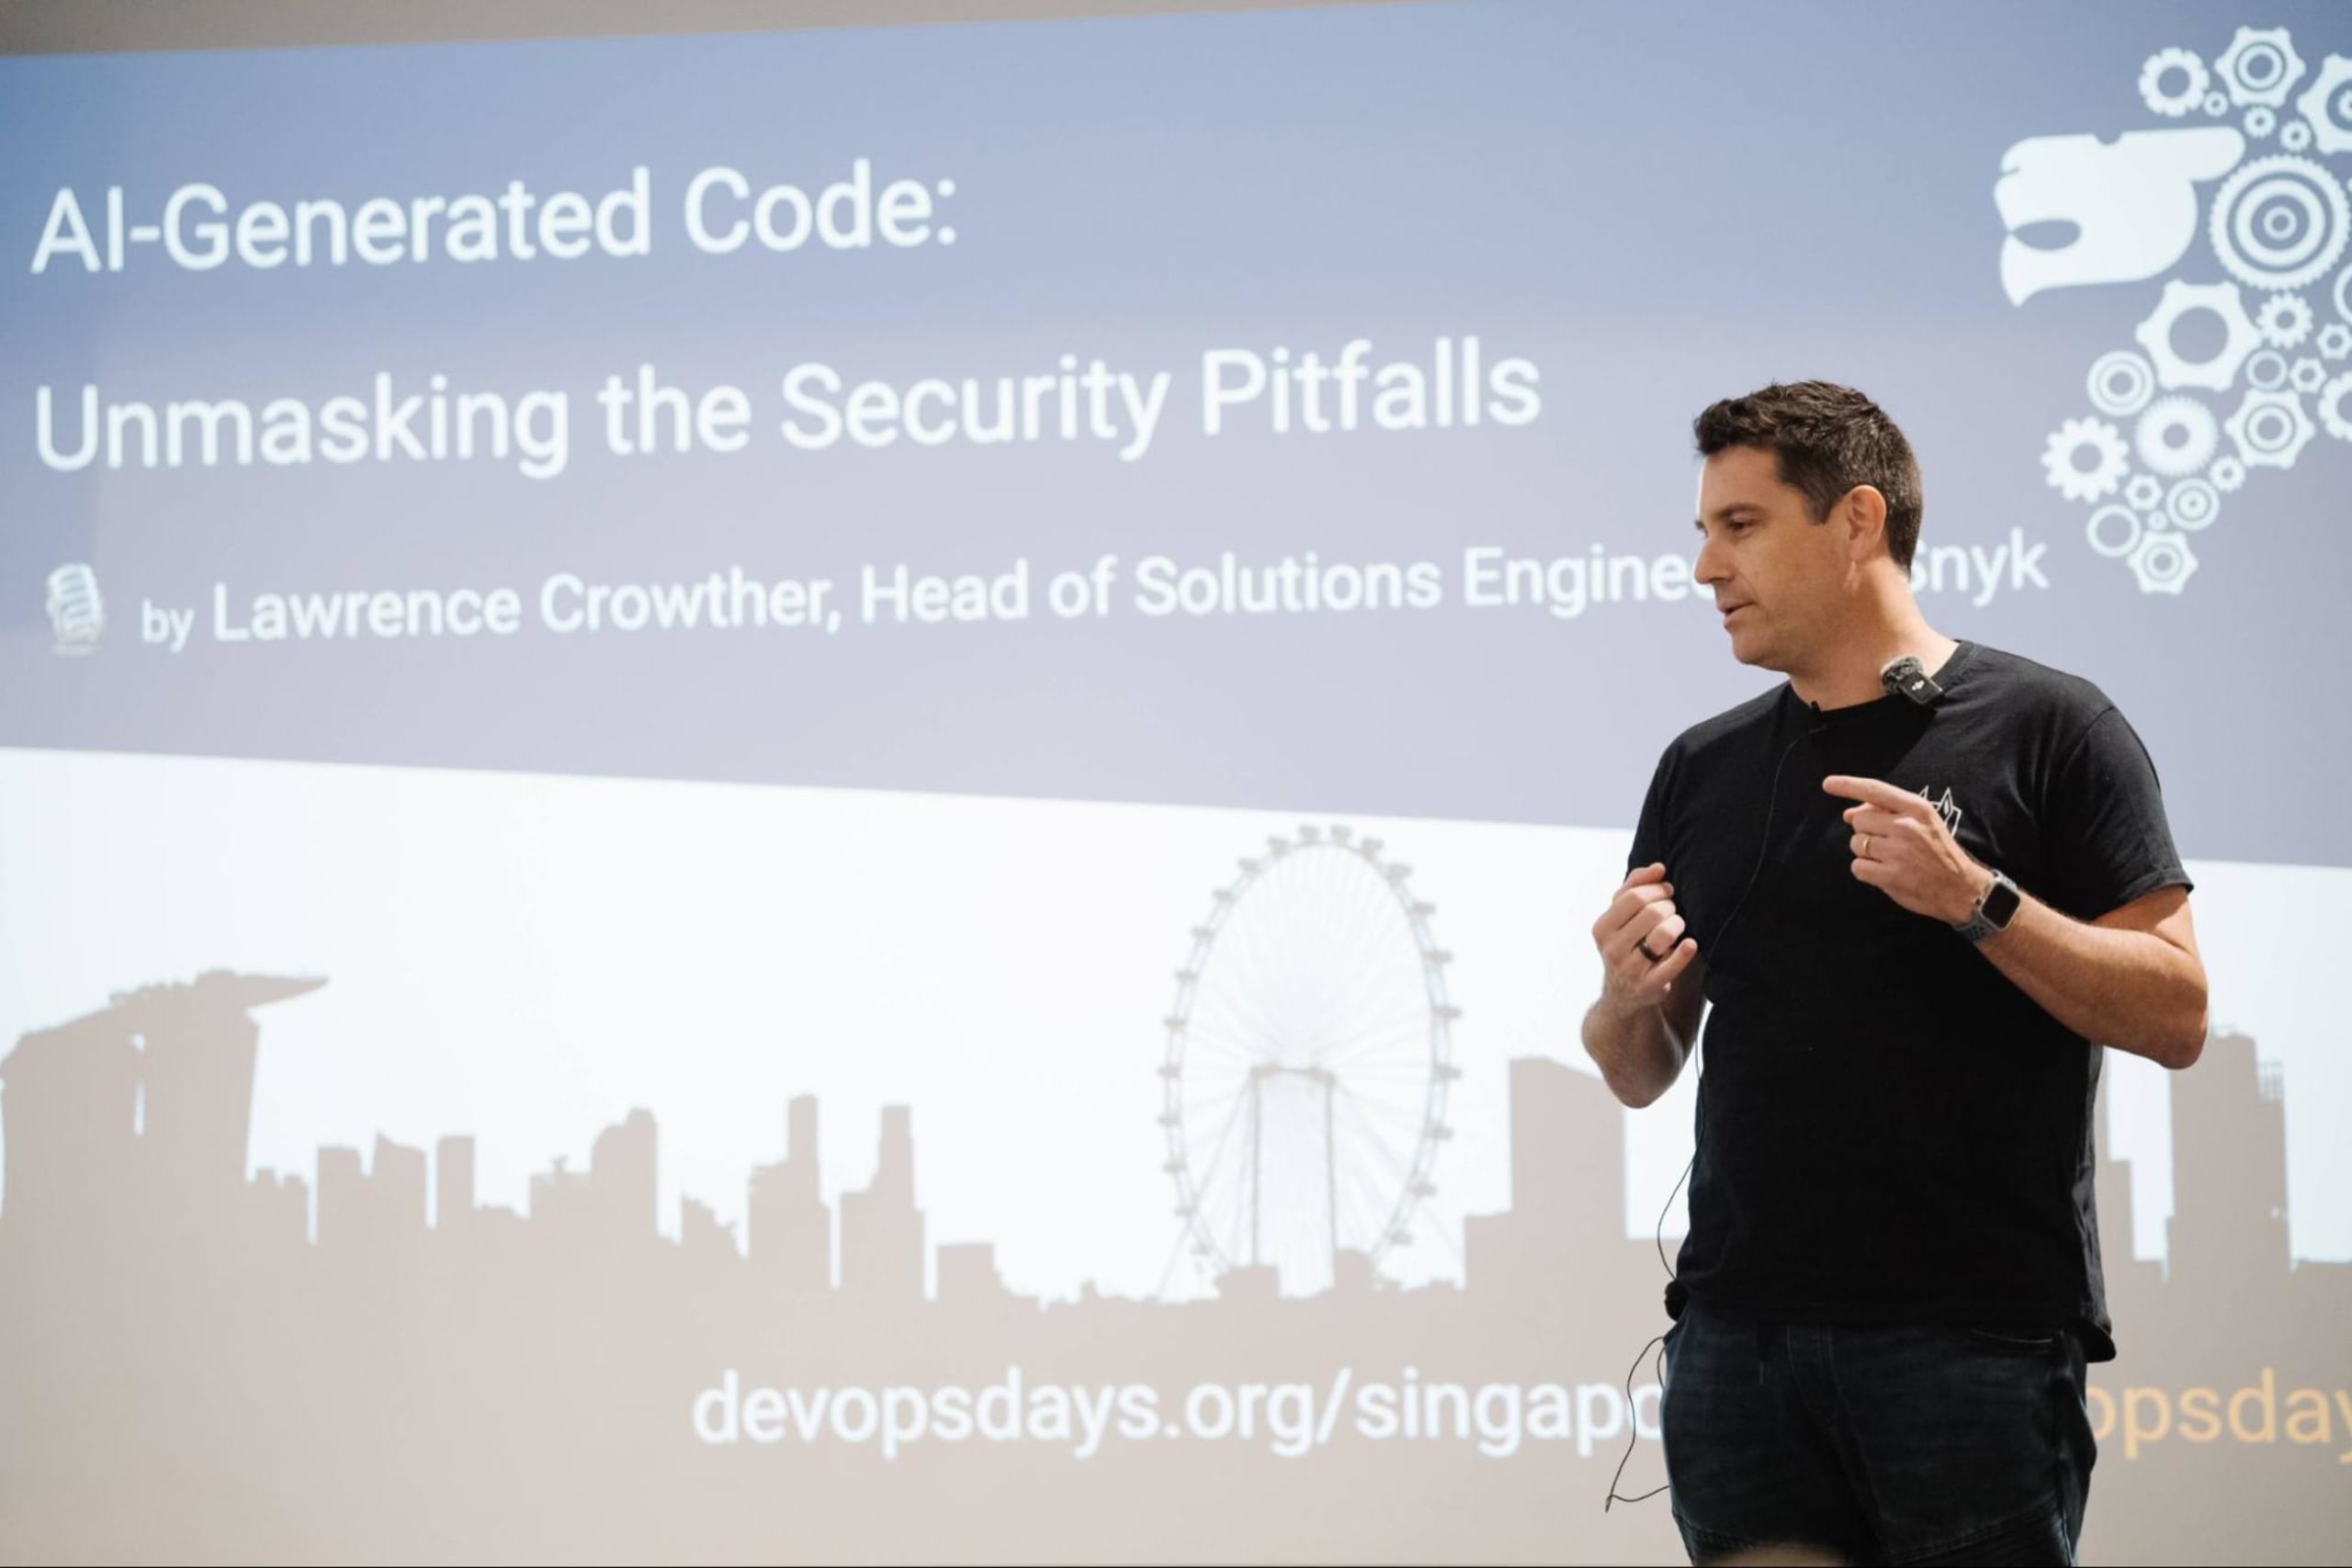
0 分で読めますDevOpsDays Singapore 2024では、応募審査を経て、Lawrence Crowtherが基調講演に登壇しました。講演では、AI生成コードがソフトウェア開発に変革をもたらす可能性と、脆弱性を招くリスクに焦点を当て、DevOpsプロセスにセキュリティを組み込む重要性について掘り下げました。進化するDevOpsの現状と、ソフトウェアセキュリティにおける新たな課題や解決策について、講演の要点をご紹介します。
ソフトウェア開発の急速に変化する現場では、Copilot、AWS Code Whisperer、GoogleのGeminiといったAIツールが、開発者のコーディング方法に変革をもたらしています。こうしたツールは、開発のスピードアップと生産性の向上を実現すると期待されています。しかし、急速に進歩するテクノロジーには課題も伴い、セキュリティもその一つです。
開発におけるAIの可能性
AIを活用したツールは開発パイプラインに組み込まれ、大きな影響をもたらしています。たとえば、AIツールによってタスクの完了が57%速くなり、完了率が27%向上するという調査結果があります。こうしたツールは、定型的なコーディング作業を自動化するだけでなく、大量のデータの解釈や、アプリケーションのセキュリティ態勢の改善にも役立ちます。
セキュリティの課題とAI
AIツールにはメリットがある一方、新たな脆弱性を持ち込むこともあります。AI生成コードには、SQLインジェクションやXSSなどのセキュリティ上の欠陥や、アプリケーションのセキュリティを損なう古いライブラリが意図せず含まれる可能性があります。たとえば、GitHub Copilotを利用するリポジトリの分析では、生成されたコードの40%に脆弱性が見つかりました。
ライブデモ:問題から解決策へ
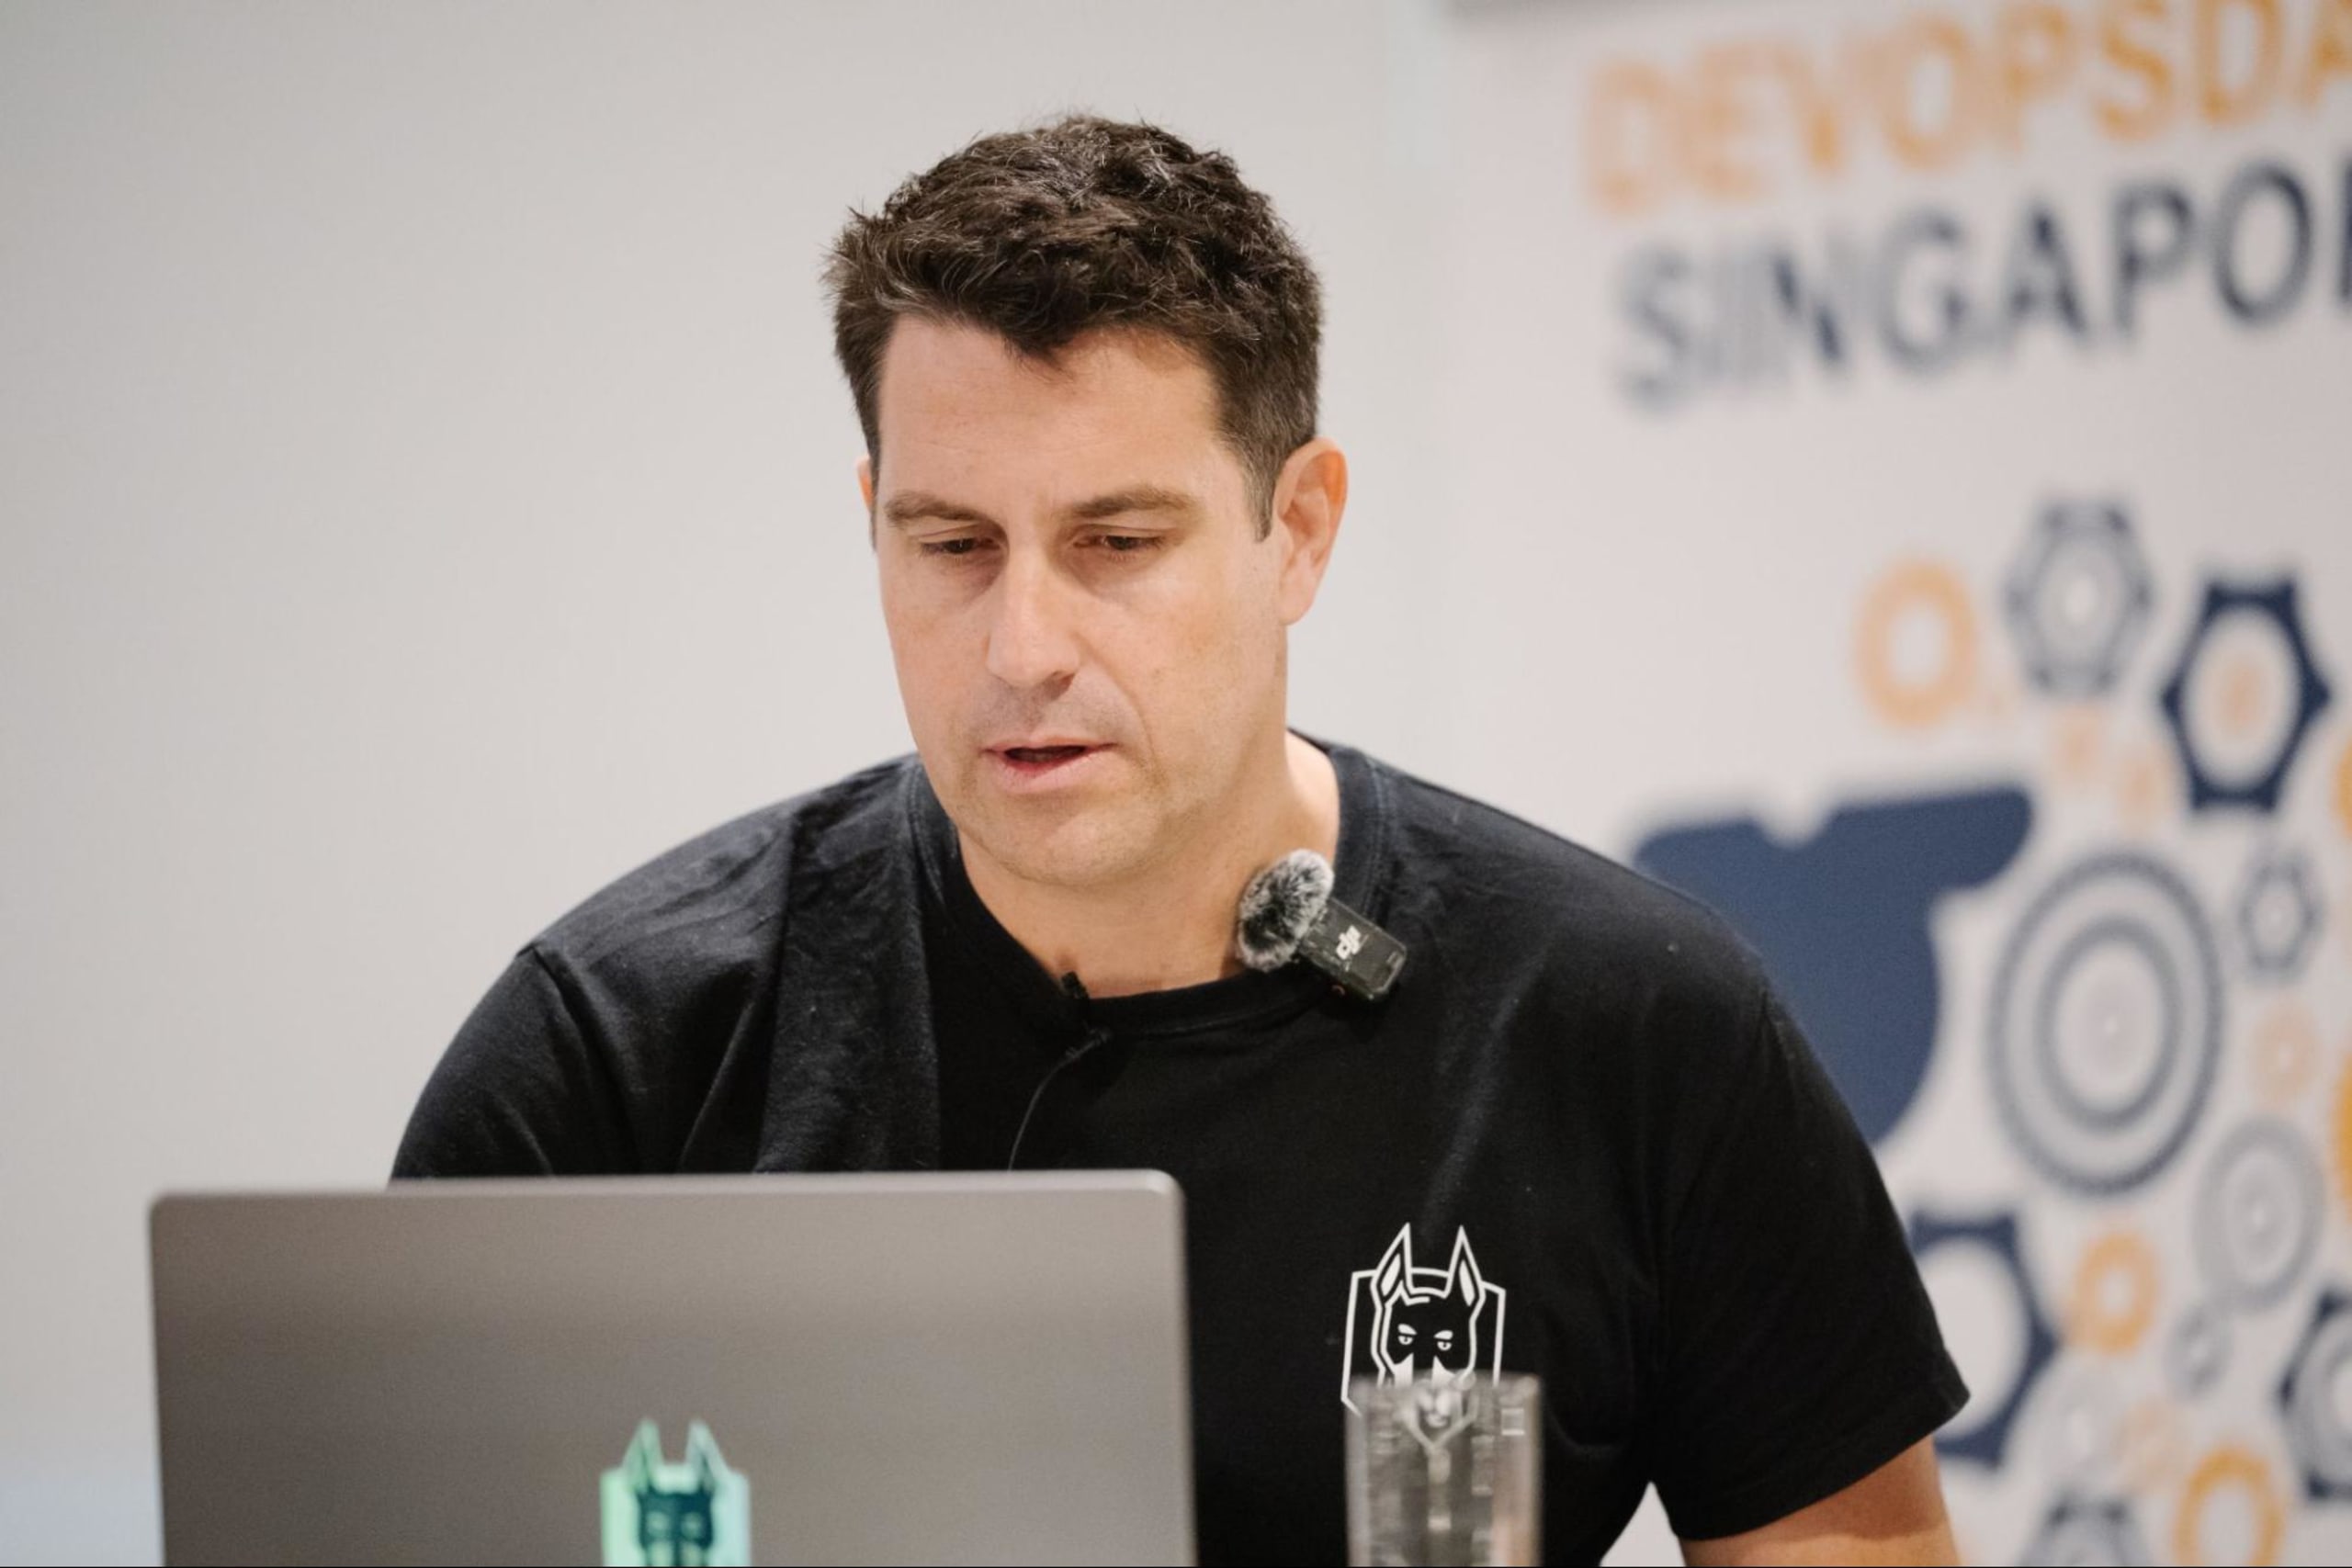
Lawrence Crowtherは講演中にライブデモを行い、こうした脆弱性がどのように発生し、リアルタイムでどう対処できるかを紹介しました。デモでは、Javaアプリケーションに検索機能を追加する際、CopilotがSQLインジェクションの脆弱性を含むSQLクエリを提案する様子を示しました。その後、適切なプロンプトを与えることで、AIが安全なコードスニペットを生成し、問題の修正を支援する方法を実演しました。
AI時代におけるセキュリティツールの役割
AIが開発ツールに組み込まれるにつれて、強固なセキュリティ対策の必要性はますます高まっています。Snykのようなツールは開発環境やGitHubに直接統合され、コードがマージされる前に脆弱性を検出して修正します。まさに「コード版Grammarly」のような存在です。こうしたセキュリティツールは、AIで強化された開発環境において、ソフトウェアの完全性と安全性を維持するために欠かせません。
重要なポイント:開発者への提言
開発にAIを取り入れることは避けられず、多くのメリットをもたらしますが、セキュリティを優先する責任も伴います。開発者は、経験の浅い開発者の成果物を確認するのと同じように、AI生成コードを注意深く精査する必要があります。開発プロセスの早い段階でセキュリティツールを導入すれば、潜在的な脆弱性を防ぎ、セキュリティを犠牲にすることなくイノベーションを実現できます。
DevOpsDays Singapore 2024でのLawrence Crowtherの講演では、AI、セキュリティ、DevOpsが交わる領域について、深い洞察が示されました。AI生成コードが一般的になるにつれて、SDLC全体を通じた静的アプリケーションセキュリティテスト(SAST)とソフトウェア構成分析(SCA)の適用範囲を拡大し、優先的に取り組む必要があります。この講演は、現在の取り組みを振り返り、より安全で効率的なソフトウェア開発の未来への道筋を示しています。
内容をさらに深く理解し、Lawrenceの見解を直接聞くには、YouTubeで講演の録画をご覧になることをおすすめします。講演を視聴することで、直接見るからこそ伝わる背景や細かなニュアンスも理解できます。動画を見ると、より詳しい知識を得て、DevOpsの実践を改善する方法を確認できます。