Snyk IDEプラグインでソフトウェアセキュリティにおける開発者の力を引き出す

Soumen Mukherjee
2022年6月23日
0 分で読めますこの記事の執筆者は Snyk Ambassadorの Soumen Mukherjeeです。Snyk Ambassadorsは、セキュリティの専門知識を共有することに情熱を注いでいます。ぜひ今すぐ 登録して、アンバサダーになりましょう!
アプリケーションセキュリティでは、セキュリティ対策を開発の早い段階に取り入れる「シフトレフト」が、今やあらゆる企業で進んでいます。
これは、問題の芽を早いうちに摘み取る戦略です。それぞれの領域のセキュリティ対策によって、コードの脆弱性、サードパーティパッケージの脆弱性、コード品質の問題といった潜在的なセキュリティ上の弱点を明らかにします。現在は、さまざまなツールが独自のアルゴリズムやエンジンを使ってこうした対策を実施し、技術チームやマネージャーが是正措置を判断するための、透明性と可視性を備えたダッシュボードを提供しています。しかし、ほとんどのツールが解決できるのは問題の一部にすぎず、すべてではありません。そのなかで今、業界で際立っているのがSnykです。Snykはすべてに対応し、使いやすく、洗練されたシームレスな方法でシフトレフトを実現できるため、私が最も信頼するツールです。
問題への対処は早い段階ほど経済的で、修正が早ければ早いほどコストが抑えられることは、広く知られています。それにもかかわらず、業界ではこの原則を実践するのに苦労しています。さまざまなツールを使い、複数のビルドパイプラインに統合している今日でも、修正コストを下げるにはシフトレフトが十分ではありません。さらに、私たちはまだ事後対応に追われており、先回りした対応ができていません。現在のツールに足りないのは、開発者が事後対応ではなく、先回りして対処できるようにする力です。たとえば、ビルドパイプラインとの統合もシフトレフトの一つですが、開発ワークフロー(運用ワークフローではなく)に、もっと早い段階から深く統合する方法があります。
DevSecOpsとSecDevOps:よりシフトレフトを実現するのはどちら?
現在、世界がDevSecOpsへと向かうなか、SecDevOpsへの移行を求める声も高まっています。
「DevSecOpsは、効率性を維持しながらセキュリティプロセスをDevOpsサイクルに組み込むことを主な目的とします。一方、SecDevOpsは、セキュリティをDevOpsプロセスに組み込む具体的な手順と同じくらい重視します。つまりSecDevOpsとは、あらゆる意思決定をセキュリティ最優先の視点で行うことです。」
Security magazine
セキュリティを最優先する考え方では、開発者が重要な役割を担います。本当の意味でシフトレフトを実現するには、現在パイプラインに組み込まれているセキュリティ対策を、開発チームがすべて利用できる必要があると私は考えています。しかし実際には、セキュリティ対策(SAST、SCA、コード品質チェック)は事後対応になっています。開発者が問題を知るころには、すでに次の作業を終えているからです。
サードパーティパッケージを利用して、コードやスタブの大部分を実装している。
ユニットテストや機能テストの作成に多くの時間をかけ、コードをフィーチャーブランチにコミットしている。
成熟度の低い環境や設定では、コードをすでに統合ブランチにマージしている。
そのため、この段階で脆弱性やコード品質、コードレベルの脆弱性に関する警告が出ると、事後対応が必要になり、修正に多大なコストがかかります。
では、どうすればよいのでしょうか。先ほど述べたとおり、問題の芽を早いうちに摘み取ることです。
IDEへシフトしましょう!
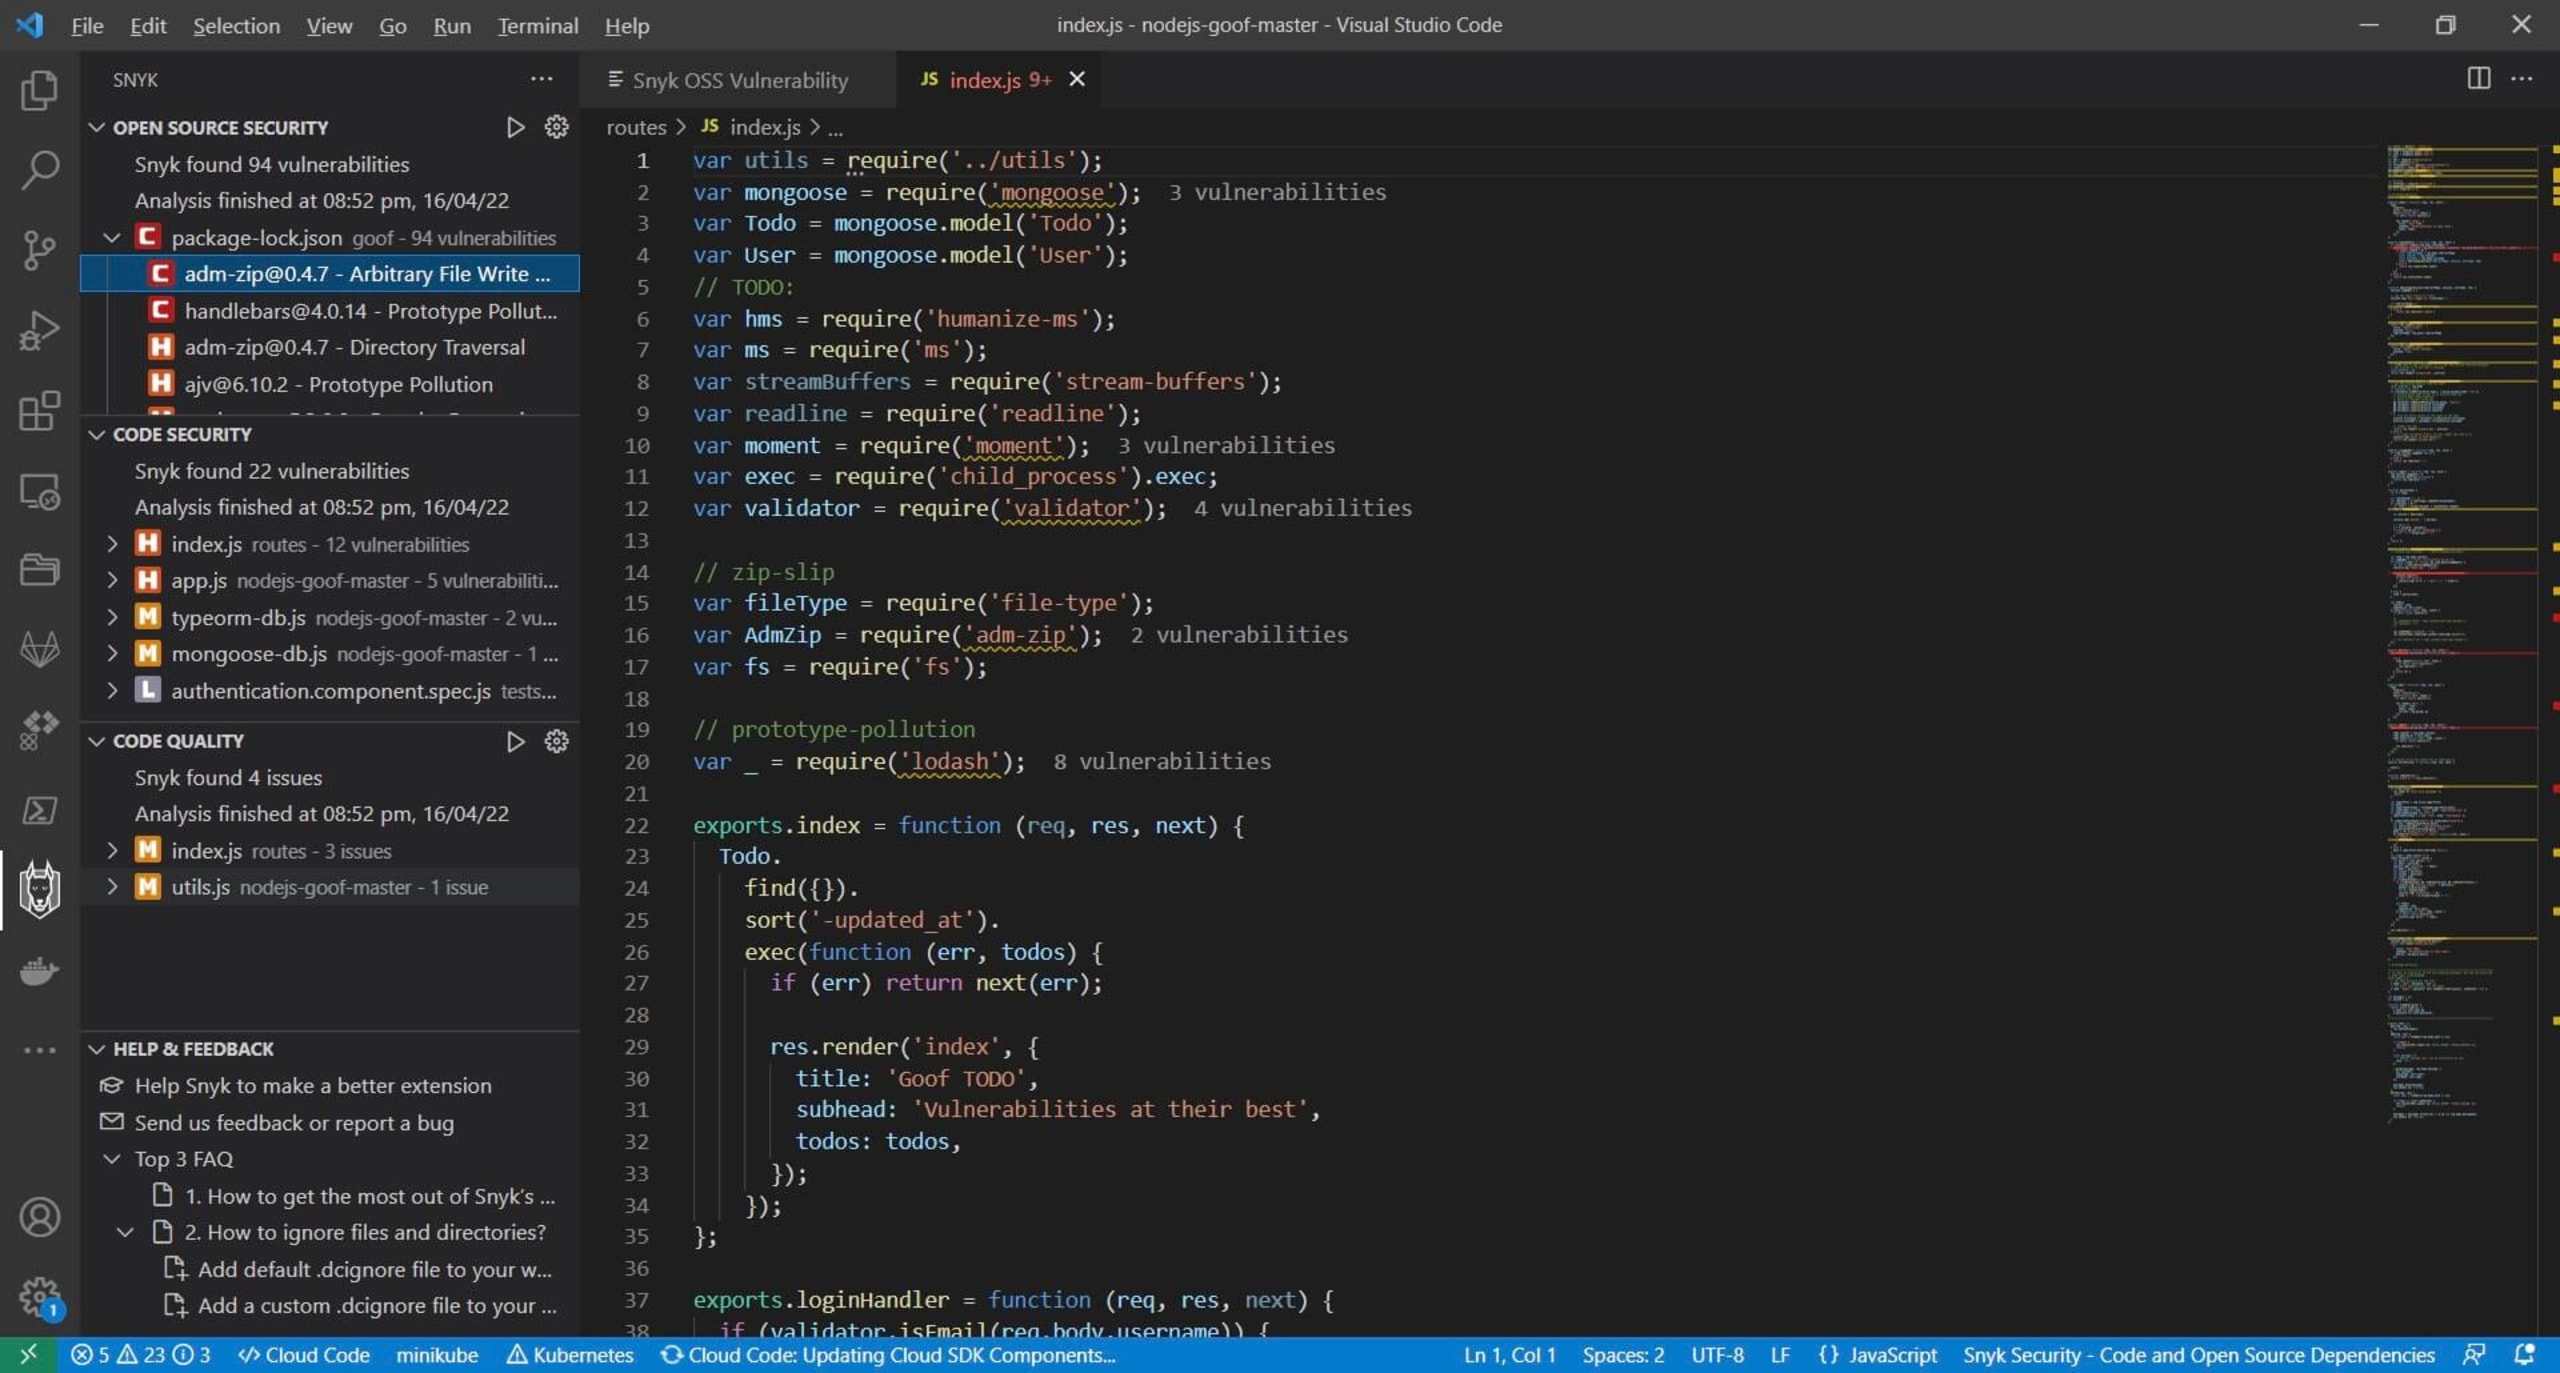
そこで活躍するのがSnyk IDEプラグインです。Snykは、オープンソース向けとSAST向けのIDEプラグインや拡張機能を幅広く提供しています。日々の開発作業のなかで、サードパーティの脆弱性、コード品質の問題、作成中のコードに潜む脆弱性など、あらゆる懸念点を開発者に知らせます。
これにより、CIで実行したり週末に対応したりする事後的なやり方から、IDEでコードを書いている最中に、安全でないコードについて警告やアドバイスを受け取る先回りのやり方へと、考え方そのものを転換できます。これこそが「シフトレフト」の本質を示す優れた例だと思います。
Snyk IDEプラグインを使えば、開発者は作業中に前述の3つの領域を可視化し、事後対応ではなく先回りして対処できるようになります。
Snyk IDEプラグインのメリット
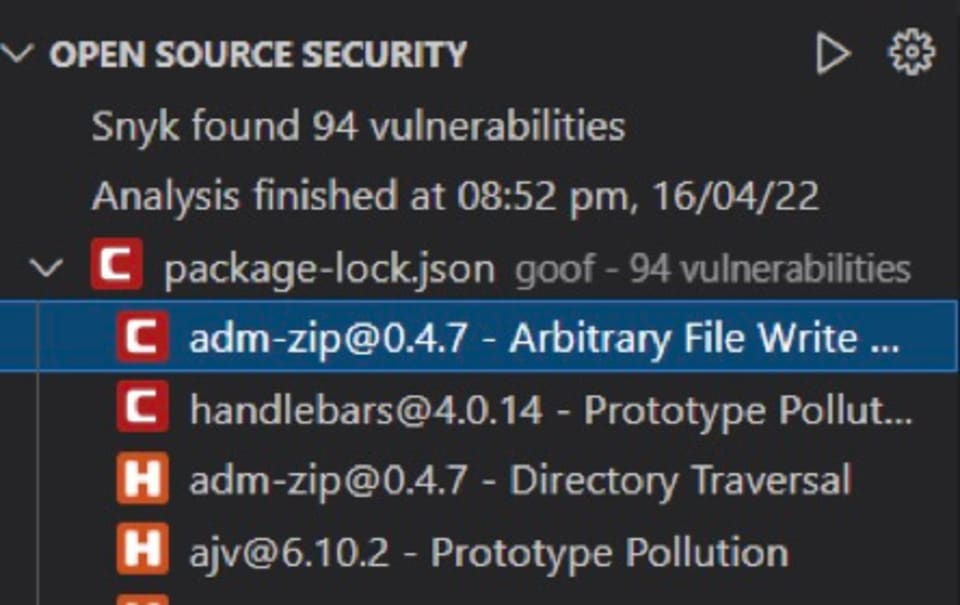
まず、オープンソースのセキュリティ問題を重要度順に整理した、厳選リストを確認できます。それぞれをクリックすると、脆弱性データベースに掲載されている詳細情報をすべて表示できます。
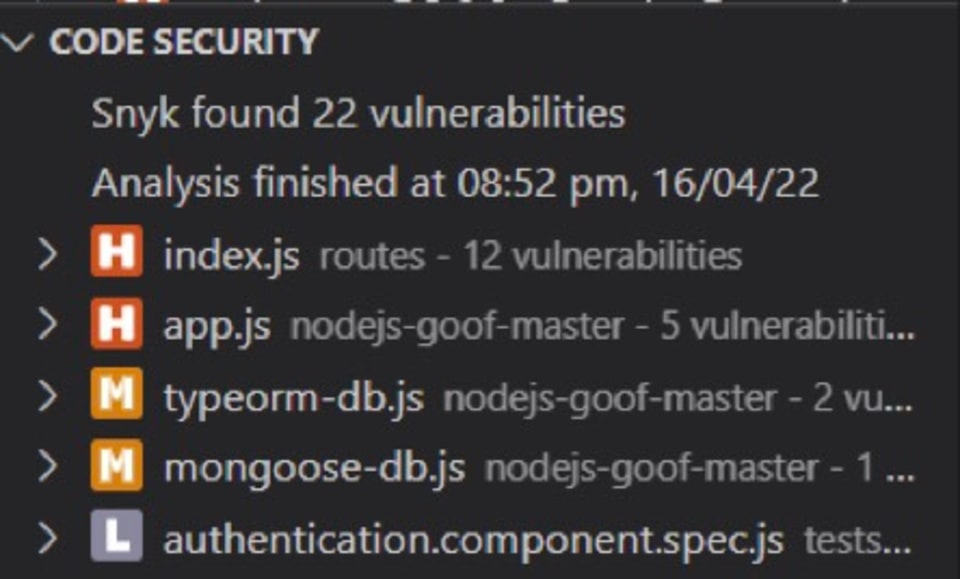
次に、コードセキュリティでは、記述したコードに潜む脆弱性の可能性を検出します。
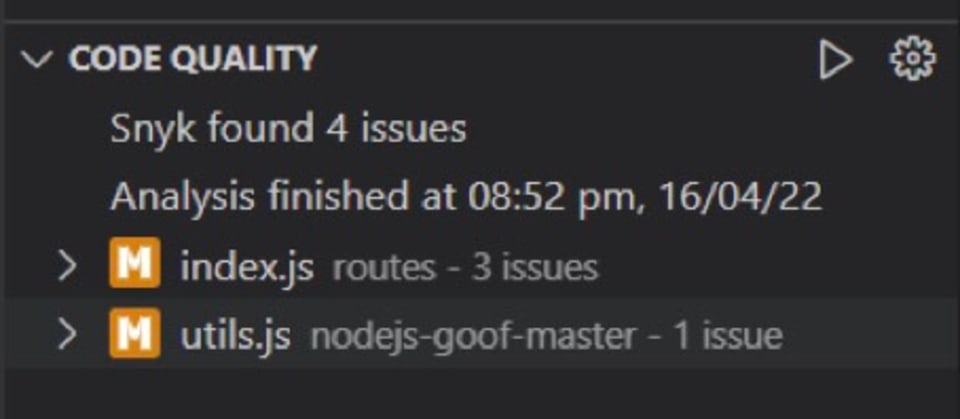
コード品質を重視する方には、IDEプラグインの3つ目の機能として、プロジェクト内のコード品質に関する問題を表示します。
Snykでチームの力を引き出す
私がおすすめするのは、シフトレフトを徹底し、開発者がブランチにコミットする前に、コード内の脆弱性を特定、修正、検証するために必要なものをすべて提供することです。Snyk IDEプラグインは、まさにこれらを実現します。さらに、プラットフォームとしてのSnykの真価を組み合わせれば、アプリケーションセキュリティにおける優れた戦略となります。
SnykがサポートするIDEの詳細はSnykのプラグインページをご覧ください。無料のSnykアカウントからご利用いただけます。
最先端のインテリジェンスでコードを保護
わずか30分で、Snyk CodeのSAST機能を幅広くご紹介します。