Cybersecurity Venturesの2023年ソフトウェアサプライチェーン攻撃レポート

2023年10月10日
0 分で読めますCybersecurity Venturesは、ソフトウェアサプライチェーン攻撃による世界全体の被害額が2031年までに約1,380億ドルに達すると予測しています。
ほとんどの企業の重要なインフラストラクチャや業務パイプラインは、複雑に絡み合ったソフトウェア、オンラインサービス、クラウドアプリケーションに依存しています。この複雑さにより、サプライチェーンのリスク管理は、今日のCISOにとって最大の課題の一つ(あるいは最大の課題)となっています。
今日、悪意のある攻撃者はエンドユーザーを直接狙うのではなく、ソフトウェアサプライチェーンの脆弱性を悪用するようになっています。こうしたソフトウェアサプライチェーン(SSC)攻撃は、近年の最も注目すべきサイバーセキュリティインシデントやデータ侵害を引き起こしています。
ソフトウェアサプライチェーンを狙った攻撃は今後も増加し、2031年までに企業に推定1,380億ドルという甚大な損害をもたらす可能性があります。Snykが協賛する2023年ソフトウェアサプライチェーン攻撃レポートのこうした統計やその他の重要な調査結果は、今すぐ先手を打ってソフトウェアサプライチェーンを保護する必要性を示しています。
今日の攻撃状況を理解する
ソフトウェアサプライチェーンを標的にすれば、サイバー犯罪者は複数の被害者を同時に侵害したり、直接攻撃するのが難しい組織に侵入したりできます。ソフトウェアサプライチェーン攻撃は他の手法よりはるかに効果的であり、今日の多くの悪意ある攻撃者にとって理想的な手段となっています。
一般的なサプライチェーン攻撃の手法には、次のようなものがあります。
ソーシャルエンジニアリング
盗まれた認証情報
内部脅威
クラウドの乗っ取り
甚大な被害をもたらした最近の攻撃事例
SolarWindsは、企業インフラストラクチャの管理・監視ソフトウェアOrionを開発したSaaSプロバイダーです。2020年、サイバー犯罪者はSolarWindsがOrionのアップデートとして配布したプラグインにバックドアを仕込みました。この悪意あるアップデートは、テクノロジー企業や政府機関を含む約18,000の顧客に影響を及ぼしました。攻撃者はその後、サイバーセキュリティ企業FireEyeなどの著名な組織を標的に、追加の攻撃を仕掛けました。
SolarWindsへの攻撃は、現実世界にまで影響を及ぼした点で特異な事例です。重要インフラのプロバイダーに影響し、エネルギーや製造業の業務を危険にさらしました。多くの大企業が何らかの形でOrionソフトウェアを使用しているため、この攻撃の余波は今も続いています。
SSC攻撃の頻度が上昇
サプライチェーン攻撃の影響を受けたソフトウェアパッケージの数は、2019年の約700件から、2022年には185,000件超に増加しました。
今日では、中小企業からFortune 500企業まで、あらゆる規模の組織が、オープンソースコンポーネント、商用ソフトウェア、独自アプリケーション、仮想ネットワーク、クラウドテクノロジーなど、多様なシステムやソフトウェアのエコシステムに依存しています。
こうした多様なエコシステムへの依存が高まるなか、Gartnerは予測によると、2025年までに世界の組織の45%がソフトウェアサプライチェーンへの攻撃を経験します。これは2021年の3倍にあたります。
Gartnerはまた、2025年までに、サプライチェーン関連企業とその最高サプライチェーン責任者(CSCO)の60%が、デジタルサプライチェーン、サードパーティとの取引、ビジネス上の関係における重要な「決定要因」として、サイバーセキュリティリスクを考慮するようになると予測しています。
ソフトウェアサプライチェーン攻撃が急速に増加しているのは、紛れもない現実です。サプライチェーンの一部が侵害される前に、ソフトウェアサプライチェーンのセキュリティを優先することが、これまで以上に重要になっています。
甚大な被害
今日のソフトウェアサプライチェーンは複雑に絡み合った網のようなもので、その一つひとつが組織への侵入口となる可能性があります。
ソフトウェアをブラウニーのミックス粉にたとえてみましょう。ミックス粉に含まれる砂糖、ココアパウダー、小麦粉などの材料は、それぞれ独自のサプライチェーンを経て届きます。同じように、ソフトウェアサプライチェーンはコード、開発ツール、プロセスの層で構成されており、それぞれが独自のソフトウェアサプライチェーンから生み出され、動作するために依存関係を必要とします。これらの層はいずれも、最終的なデジタル製品のセキュリティを脅かす可能性があります。
ソフトウェアサプライチェーンの複雑さを踏まえると、堅牢なSSCセキュリティ対策の導入が欠かせません。Cybersecurity Venturesのレポートは、ソフトウェアサプライチェーン攻撃による企業の世界全体の被害額が、2024年から2031年にかけて指数関数的に増加すると予測しています。今後の被害額は次のとおりです。
2024年: $51,750,000,000
2025年: $59,512,500,000
2026年: $68,439,375,000
2027年: $78,705,281,250
2028年: $90,511,073,437
2029年: $104,087,734,453
2030年: $119,700,894,621
2031年: $137,656,028,814
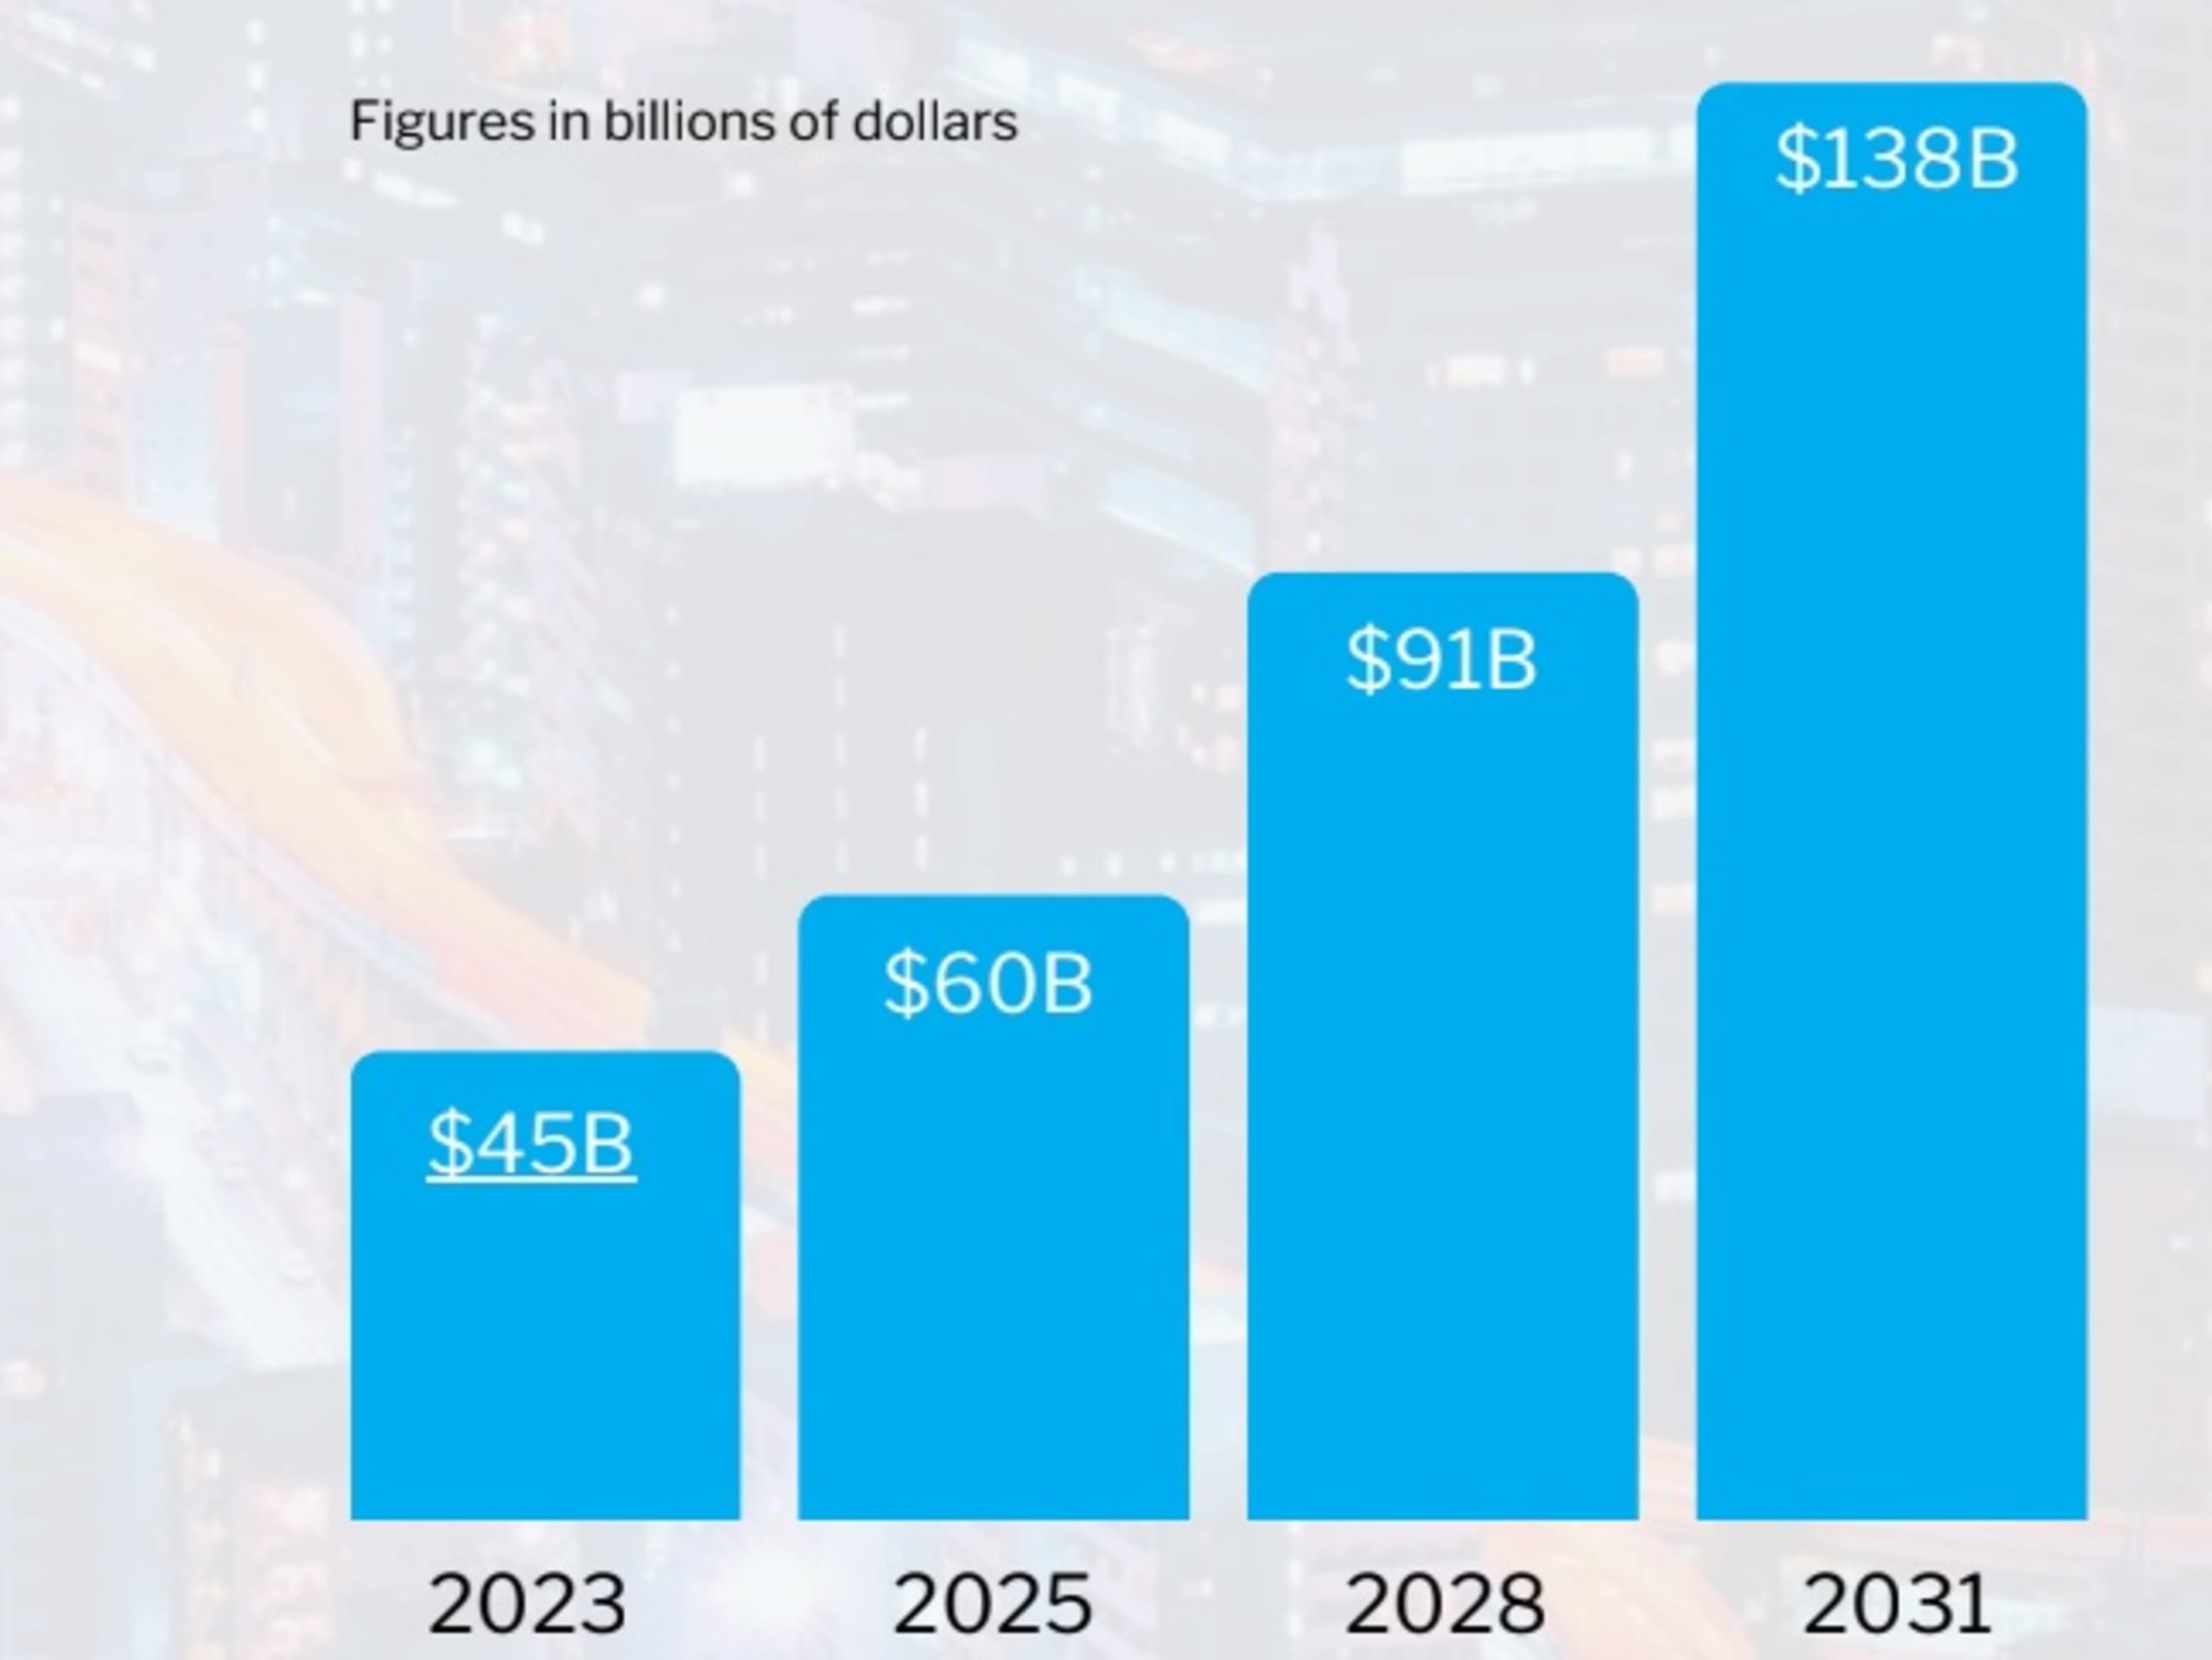
これらの数値は、ソフトウェアサプライチェーンセキュリティに今すぐ先手を打つ必要性を示しています。組織のデジタル資産を、将来のSSCリスクから守るには、今すぐ行動を起こす必要があります。
今こそ行動を起こすとき
次のソフトウェアサプライチェーン攻撃からアプリケーションをより確実に保護する準備はできていますか?今こそ、AppSecプログラムを見直すときです。
開発者はソフトウェアサプライチェーンの保護において重要な役割を担っており、攻撃のリスクを軽減するために、コーディングや製品開発のプロセスでセキュリティを優先する必要があります。開発チームを巻き込むには、まず適切なセキュリティプラクティスを導入し、セキュリティの専門家と連携するとともに、製品開発の初期段階からセキュリティを組み込みましょう。
Snykは、次のような最新アプリケーションの重要な構成要素すべてに対し、開発者を第一に考えたセキュリティ、可視性、修正を優先しています。
ライブデモを予約して、AppSecを再定義し続けるSnykの開発者ファーストのソリューションについて、詳しくご覧ください。ソフトウェアサプライチェーンセキュリティに関する統計をさらに知りたい方は、レポート全文をダウンロードしてください。