re:Invent 2022で押さえておきたいクラウドセキュリティの最新情報
Shilpi Bhattacharjee
2022年12月21日
23 分で読めます2年間の
re:Inventでは
そして
re:Inventの基調講演
ほかの
イベントは
また、AWSデータおよび機械学習担当バイスプレジデントの
AWSワールドワイドチャネルおよびアライアンス担当バイスプレジデントの
AWSの
CEO基調講演の要約
Adam Selipskyの
Adamは、
基調講演では、
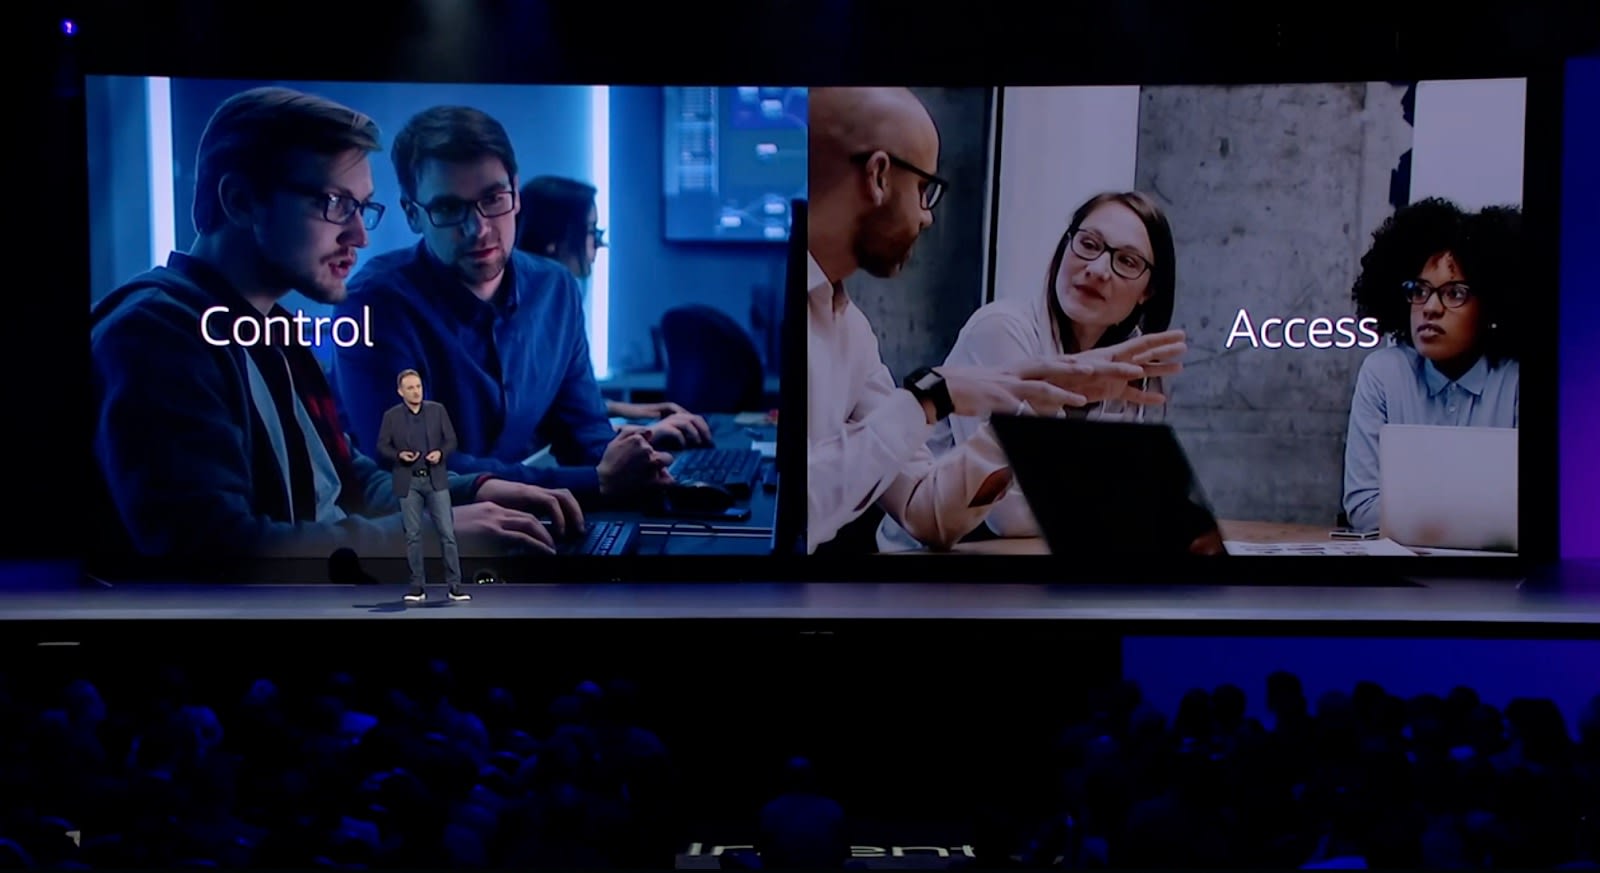
Adamは、
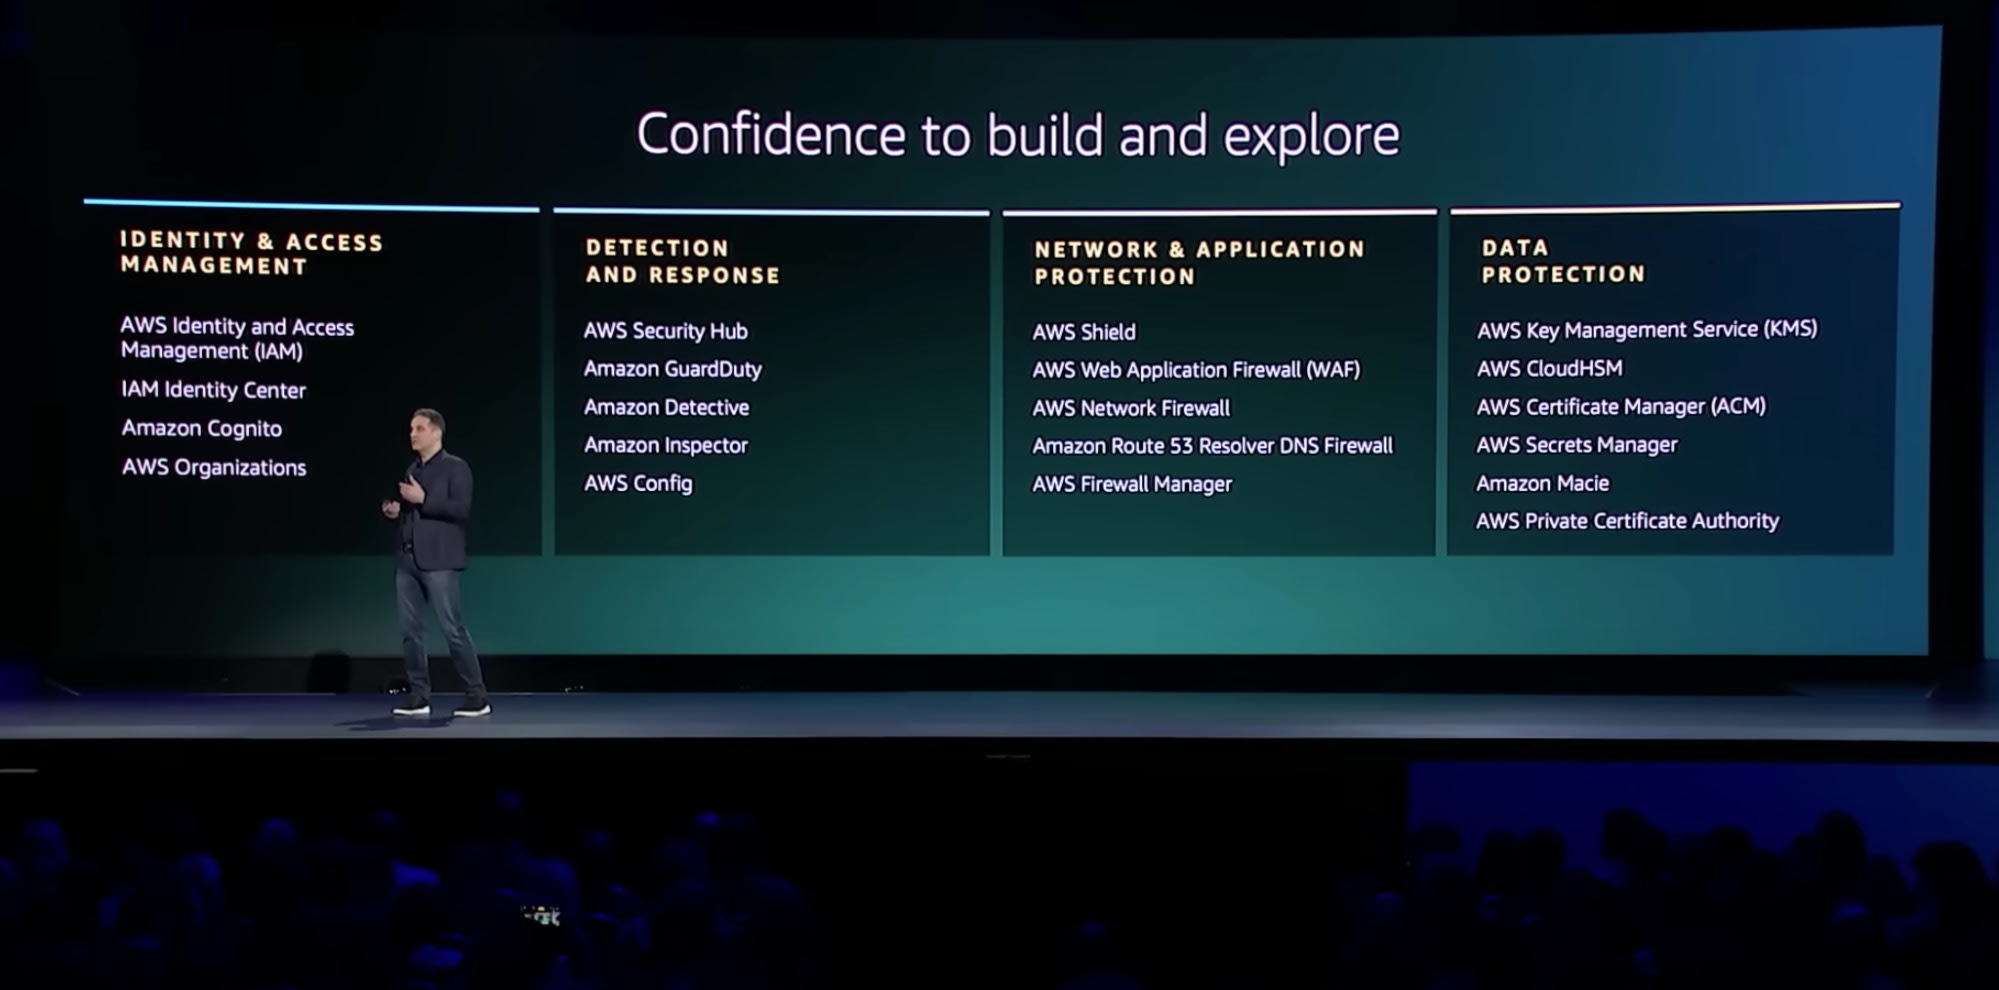
Adamに
Adamは
CTO基調講演の要約
Werner Vogelsは
クラウドに
re:Invent 2022のセキュリティ最新情報
今年の
AWSのセキュリティ製品のリリース(AWSの新しいセキュリティ製品)
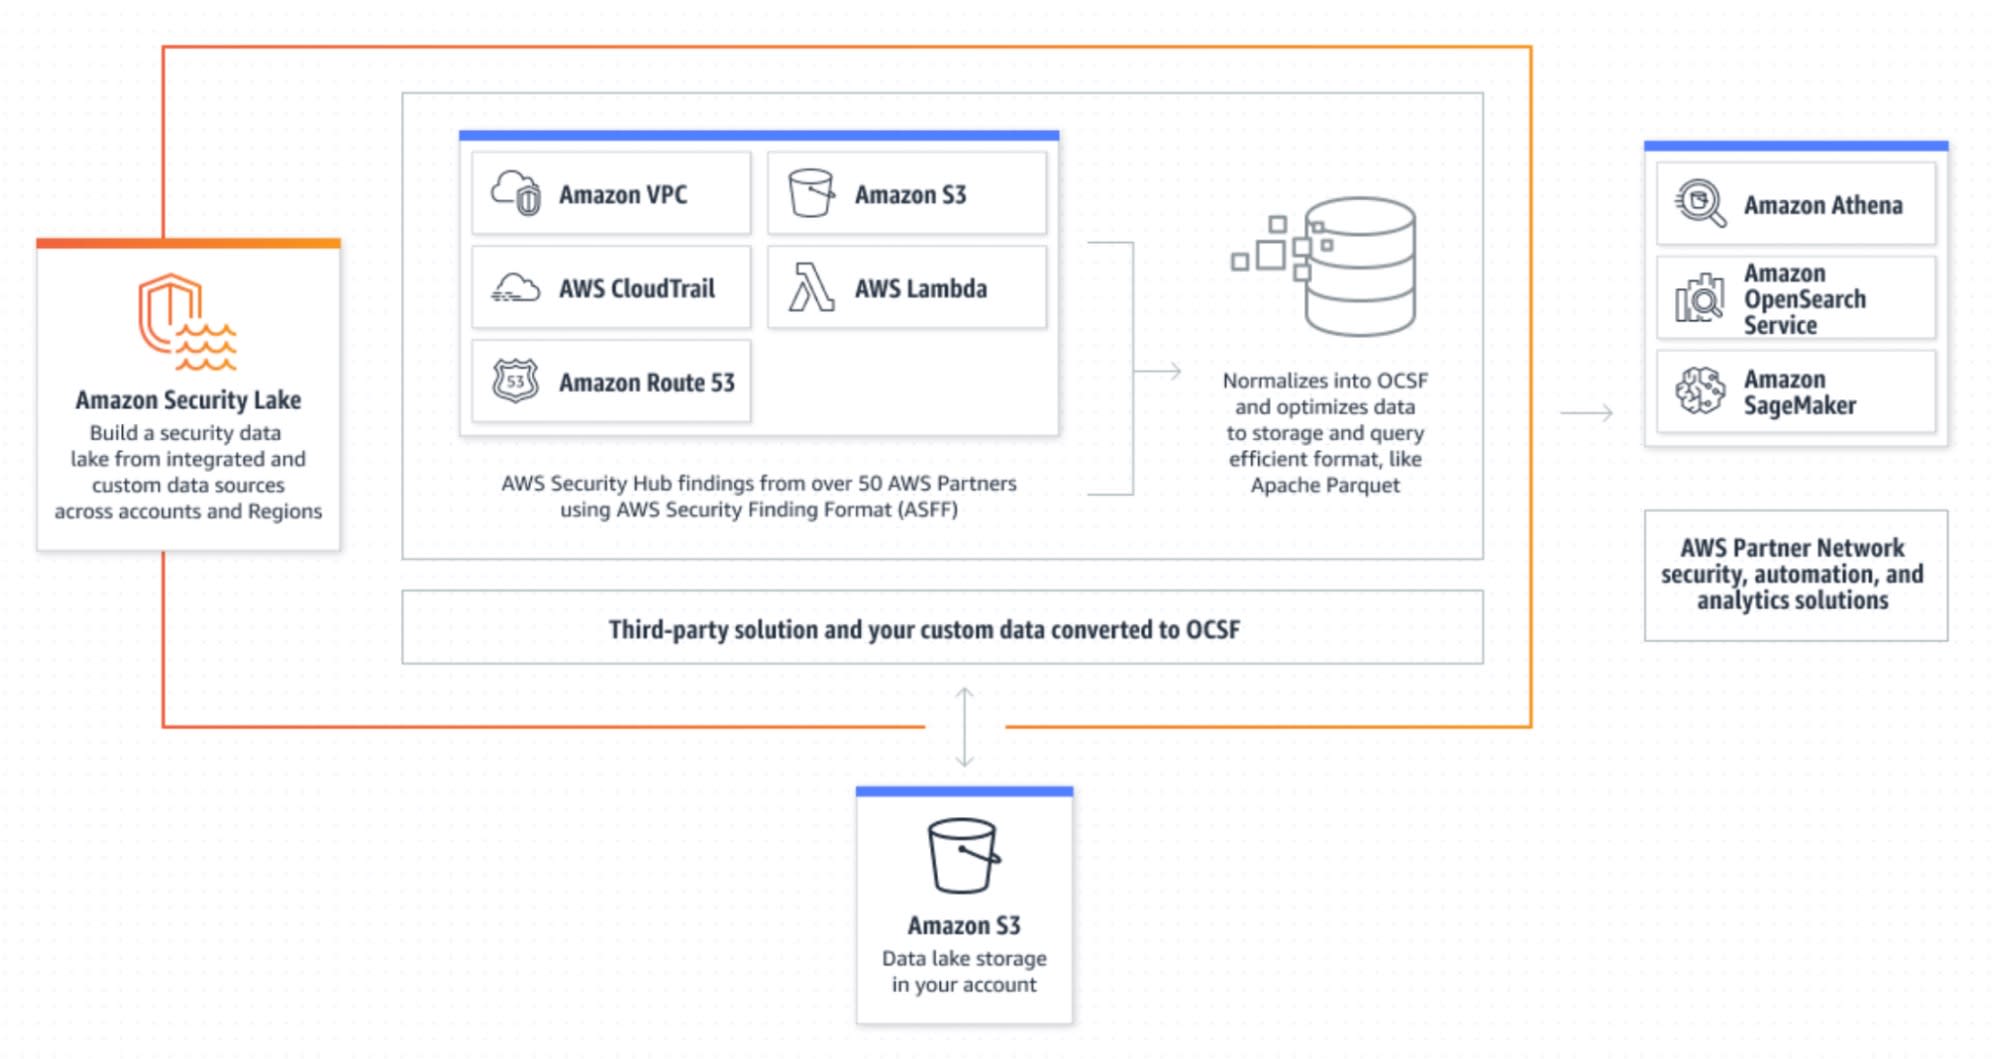
AWS Security Lakeの
プレビューが 開始– 特に 大きな 期待を 集めている サービスの 1つです。 AWSや 外部の さまざまな セキュリティデータセットを 統合し、 制御・変換する、 フルマネージド型の セキュリティデータレイクです。 Security LakeはOpen Cybersecurity Schema Frameworkを
活用しています。 これは、 スキーマ開発の ための 拡張可能な フレームワークと、 ベンダーに 依存しない 中核セキュリティスキーマを 提供する オープンソースプロジェクトです。 Security Hubとの AWSインテグレーションに 対応しており、 VPCログ、 CloudTrail、 Route53ログから 直接 データを 収集します。
AWS Verified Accessの
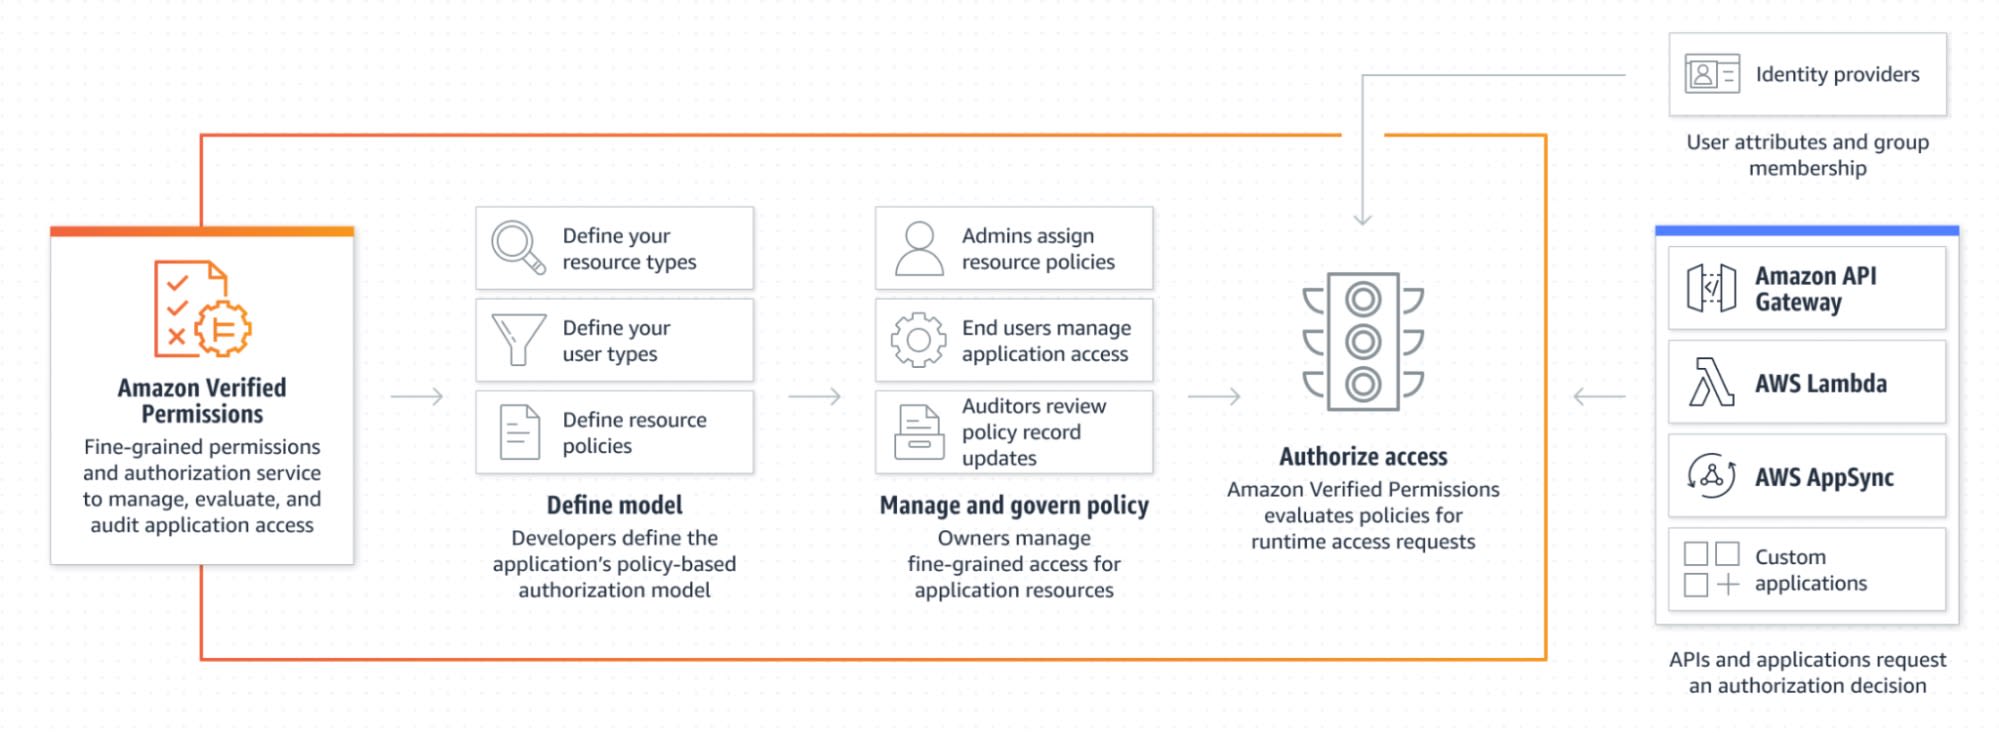
プレビューが 開始– VPNを 使わずに、 社内または リモートから アプリケーションへの 安全な アクセスを 可能に する 新しい セキュア接続サービスです。 Amazon Verified Permissionsの
プレビューが 開始– カスタムアプリケーション内の きめ細かな 権限と 認可を 管理できます。 RBAC (ロールベース)と ABAC (属性ベース)の 利点を 組み合わせた、 きめ細かな 制御を 実現します。 OPA (Open Policy Agent)の 興味深い 代替手段に なる 可能性が あると いう 声も あります。
AWSセキュリティ製品のアップデート(既存のセキュリティ製品に追加された新機能)
Amazon Inspectorが
AWS Lambda関数の 脆弱性スキャンに 対応– Amazon Inspectorは、 EC2などの アプリケーションや 設定を 対象と する AWSの 自動脆弱性管理サービスです。 これまでは EC2インスタンス、 コンテナイメージ、 Lambda関数などの 混在ワークロードを 一般的な 脆弱性に 照らして 分析する ために、 AWSの ツールと サードパーティ製ツールを 使う 必要が ありました。 今では すべて AWS上で 実行できる ため、 ほぼ リアルタイムの 脆弱性スキャンが 可能に なります。 セキュリティコミュニティからは、 歓迎すべき 変更だと いう 声が 上がっています。 Amazon GuardDuty RDS Protection (プレビュー中)と
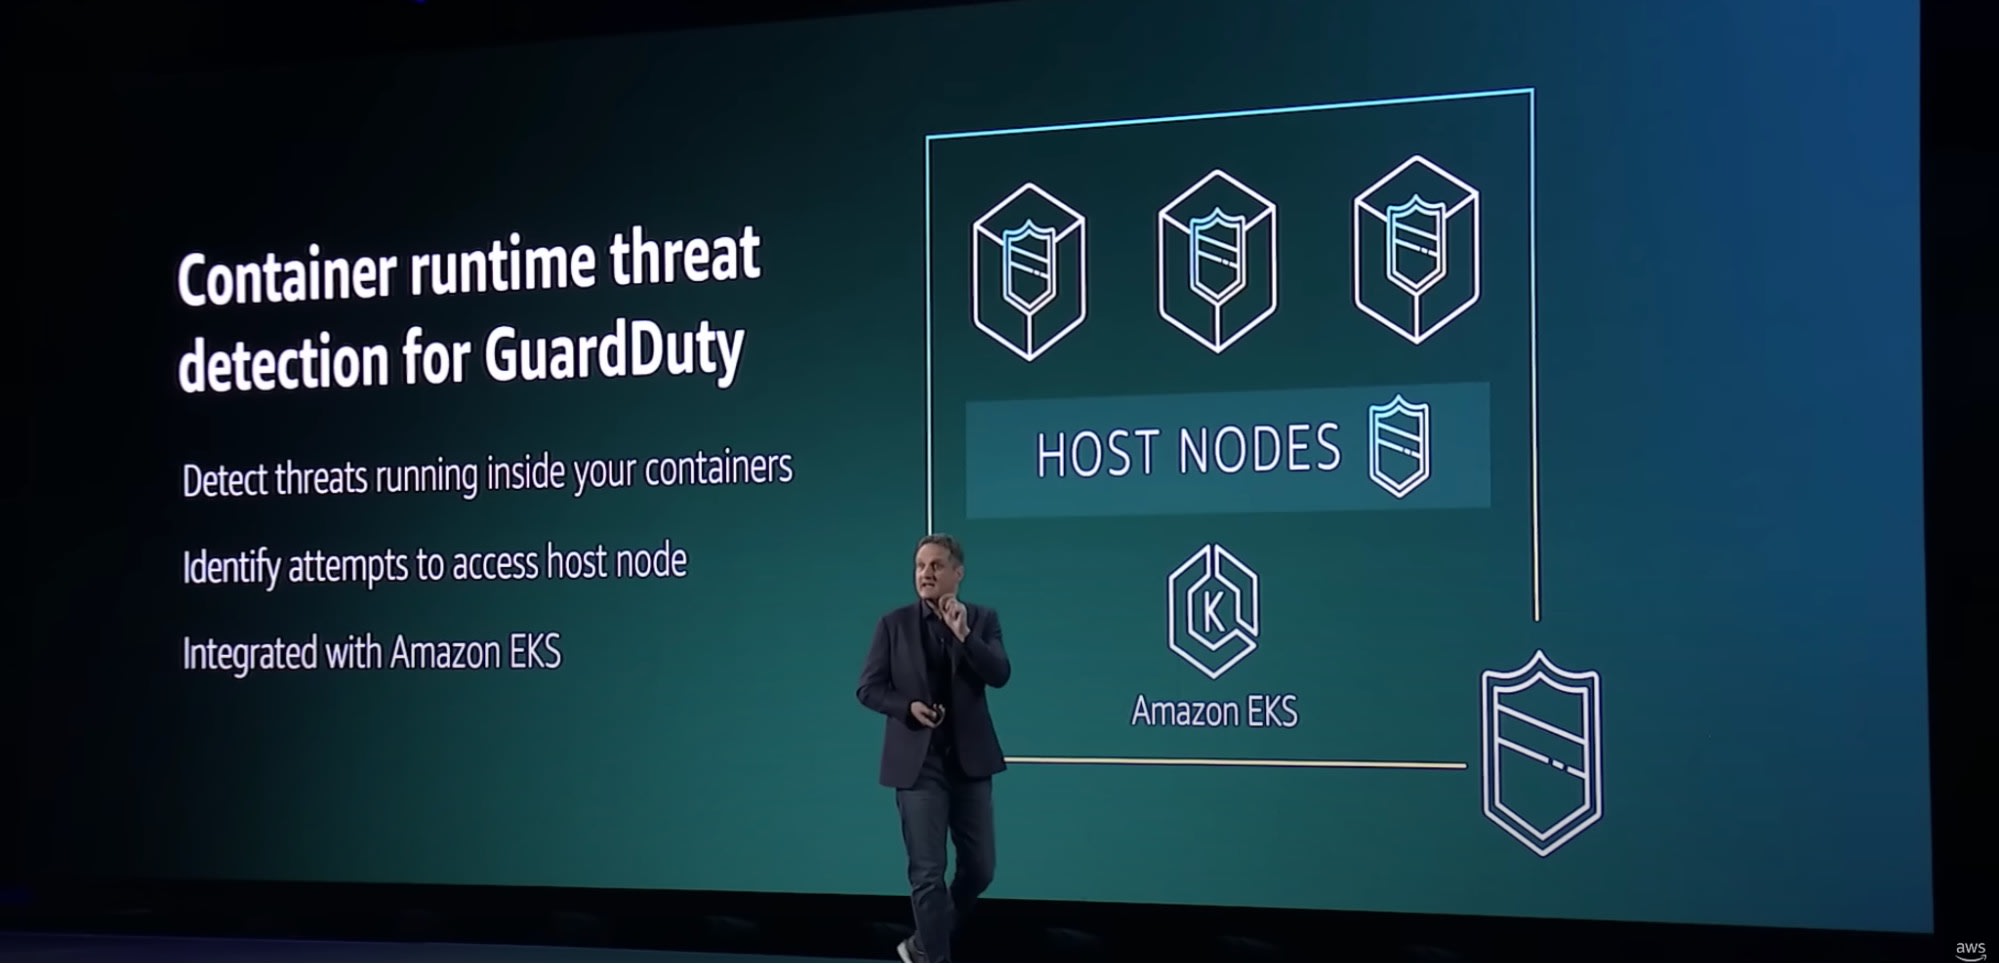
コンテナランタイム脅威検出 (近日提供予定)– Amazon GuardDutyは、 AWS環境全体を スキャンする 脅威検出サービスです。 アカウント内の データベースへの アクセスアクティビティを 監視し、 機械学習で 不審な ログインを 検出します。 今回、 Amazon Aurora (組み込みの セキュリティ、 継続的な バックアップ、 サーバーレスコンピューティング)に 保存されている データの 脅威検出に 対応しました。 検出結果の 種類も いくつか 追加されましたが、 対応しているのは 一部の バージョンのみです。対応する RDS Auroraの バージョンは こちら コンテナランタイム脅威検出では、
Amazon GuardDutyランタイム脅威検出を 使って、 コンテナ内の 脅威を 検出できます。 これは、 ファイルアクセス、 プロセス実行、 ネットワーク接続など、 ホスト上の OSレベルの 動作を 監視する、 軽量な フルマネージド型セキュリティエージェントです。 以前
ご紹介したAWS re:Inforce 2022の 振り返りでも 触れたように、AWSは 今年、 GuardDutyを 複数回アップグレードしています。 まずはAmazon GuardDuty EKS protection とAmazon GuardDuty Malware Protection for EBS volume、そして re:Inforceで 発表された Security Hubとの インテグレーションから 始まりました。
Amazon Macieの
自動データ検出– Amazon Macieは AWSの データセキュリティサービスです。 この アップデートに より、 機密データが どこ (Amazon S3)に 保存されているかを、より 低コストで 可視化できます。Amazon Macieは re:Inforceでも アップデートされ、Amazon S3オブジェクトの 新しい 検証機能が 追加されました。 AWS Control Towerに
新しい コントロールが 追加 (プレビュー中)– AWS Control Towerを 使うと、 コンソール上の ガバナンスルールを 適用、 管理できます。 新しい コントロールライブラリの セクションでは、 300を 超える コントロールを 利用でき、 マネージド型の 予防的、 検出的、 プロアクティブな コントロールを 適用できます。 AWS Control TowerからSecurity Hubの 検出的コントロールを 有効に する ことも 可能に なりました。今年初めに 発表された re:Inforceの アップデートを 見た方なら ご存じの とおり、AWS Control Towerは AWS CloudTrailの 組織ログ記録にも 対応しました。 AWS Config Rulesが
プロアクティブな コンプライアンスに 対応– コンソールで 標準リソーステンプレートの プロアクティブモードを 選択し、 展開前に コンプライアンスを テストできます。これは、 今年初めにAWS Configが コンプライアンススコアに 対応した アップデートに 続く ものです。 AWS KMS(Key Management Service)External Key Store(XKS)– 暗号化キーを
オンプレミスまたは AWS外部で 使用・保管する 必要が ある 場合も、 実現できるようになりました。 Amazon VPC
(Virtual Private Cloud)で VPC Latticeの プレビューが 開始– サービス間の 通信を 接続、 保護、 監視する ための 一貫した 方法を 提供します。 Amazon CloudWatchが
クロスアカウントオブザーバビリティに 対応– Amazon CloudWatchは、 アラーム、 ログ、 イベントを 使って スタック全体を 監視し、 アクションを 自動化できる サービスです。 この アップデートに より、 AWS、 オンプレミス、 その他の クラウドに ある リソースや アプリケーションを 監視し、 アカウントを またぐ テレメトリデータを 検索、 分析、 関連付けできるようになりました。
AWSの既存製品に追加されたセキュリティ機能(セキュリティ以外の既存製品向けのセキュリティ機能)
AWS Organizationの
委任管理者– 組織の ガバナンスポリシー管理を 委任できるようになり、 俊敏性と 分散化を 高められます。 AWS Backupが
データ保護ポリシーへの AWS CloudFormationスタックの 関連付けに 対応。(スタック内の AWS IAMや Amazon VPCなど、 ステートレスリソースも 対象です)。 さらに、Amazon Redshiftにも 対応し、 自動および 手動の スナップショットで データを 保護できます。 Amazon EventBridge Pipesが
一般提供を 開始– イベントの プロデューサーと コンシューマーを ポイントツーポイントで 接続する インテグレーションを、より シンプルで 一貫性が あり、 コスト効率よく 作成できます。 EventBridgeの 用途は イベントバスや スケジューリングにとどまりません。 「強化版パイプ」とも 呼ばれる この 機能を 使えば、 AWSサービスを 簡単に つなぎ合わせ、 高度な インテグレーションを すばやく 構築できます。
セキュリティに影響するAWSのセキュリティ以外の製品リリース
AWS Application Composer
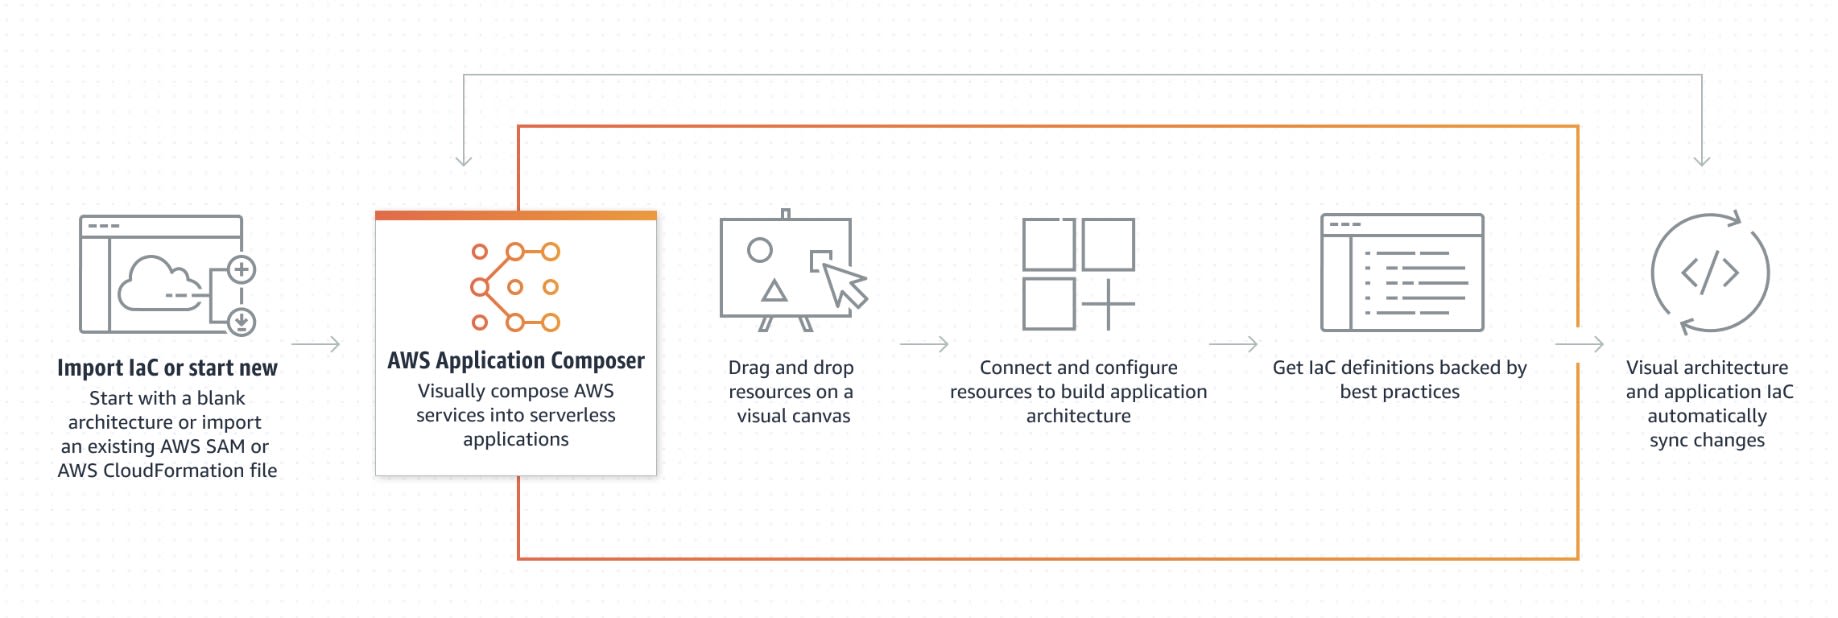
(プレビュー) – Application Composerは、 ブラウザー上で サーバーレスアプリケーションの 構築を 視覚的に 組み立てられる アプリケーションです。 既存の IaC (SAMまたは CloudFormationファイル)を ドラッグ&ドロップで 活用する ことも、 新しい アーキテクチャを 一から 作成する こともできます。 ブラウザー上で 新しい アプリケーションの 各コンポーネントを ドラッグ&ドロップし、 それらを つなげるだけです。出力されるのは、 デプロイ可能な 状態の Infrastructure as Code (IaC)です。サーバーレスに 対応した AWSサービスを 使った アプリケーション構成の 試行錯誤を なくし、 アーキテクチャ内の 各サービスに ついて、 デプロイ可能な 設定と IaCを 生成できるように する ことを 目的と しています。 一般的な
ソースコード管理ツールや Terraformとの 連携に ついては、 特に 企業が アプリケーションの デプロイに 既存の Terraformテンプレートを 使用している 場合、 情報が 限られています。
Amazon CodeCatalyst
(プレビュー) – Amazon CodeCatalystは、 ソフトウェア開発チームに 統合された プロジェクト体験を 提供する 統合ソフトウェア開発サービスです。 AWS上で アプリケーションの 計画、 コーディング、 ビルド、 テスト、 デプロイに 必要な ツールを まとめて 利用できます。 既存の
GitHubリポジトリ、 GitHub Actions、 Jiraなどと 連携できます。 アプリケーションの CI/CDパイプライン全体に 独自の ツールを 使うのではなく、 AWSが コードに 関する すべてを 集約する 場所に なろうとしているのかもしれません。 無料利用枠は ありますが、 無料の サービスではありません。 すでに
問題なく 使えている サービスが ある 場合は 必要ないかもしれませんが、 新しい プロジェクトには 適している 可能性が あります。 コード管理から 実際の パイプライン、 アプリケーションの デプロイまで、 アプリケーション開発と デプロイに 関わる すべてを 簡素化できる 可能性が あります
AWS re:Invent 2022で特に印象に残ったセッション
セキュリティ関連の
開発者を
夢中に させる :AWSに おける ビルダー体験 (DOP208-L) - 開発者エクスペリエンス担当バイスプレジデント Adam Seligman エグゼクティブに
よる インサイトパネル:クラウド時代の 企業文化の 変革 (ENT234-L) - PagerDuty、 Expedia Group、 Nubank AWS Well-Architected Frameworkの
セキュリティの 柱:大規模な クラウドセキュリティ (SUP309) - Molex AWSの
ベストプラクティス:組織化と 運用 (COP305) - Warner Bros Discovery - HBO Max コンテナの
脅威検知に 向けた AWSセキュリティサービス (SEC329-R1) - Warner Bros Discovery - HBO Max
これらの
re:Inventで
今年の