BlackhatとDefcon 2022におけるクラウドセキュリティ
Shilpi Bhattacharjee
2022年9月6日
0 分で読めますラスベガスでは、情報セキュリティコミュニティ、ハッカー、ブルーチーム、レッドチーム、バグバウンティハンター、そして今ではクラウドセキュリティ研究者も集まり、カバナで交流したり、豪華なパーティーに参加したり、サイバーセキュリティやハッキングについて学び、知見を共有したりする1週間と少しの期間があります。Blackhat、Defcon、Bsides Vegas,、The Diana Initiativeが主催する講演、ワークショップ、トレーニングが行われます。Hacker Summer Campへようこそ。
Hacker Summer Campとは?
ラスベガスで毎年開催される、1週間と少しにわたるカンファレンスやイベントを指す言葉です。Hacker Summer Campを構成するカンファレンスには、次のものがあります。
Blackhat -今年で25年目を迎えます。ブラックハットハッカーの動向を情報セキュリティコミュニティに伝えることを目的に始まりました。Hacker Summer Campの中では比較的フォーマルで企業向けのイベントで、講演(Briefingと呼ばれます)や、同時開催のイベントより技術色の強いワークショップ/トレーニングが行われます。大量のノベルティ配布もあり、ワークアウト用Tシャツのコレクションを増やしたい人(友だちのために2枚必要なんです :D)にはうれしいイベントです。
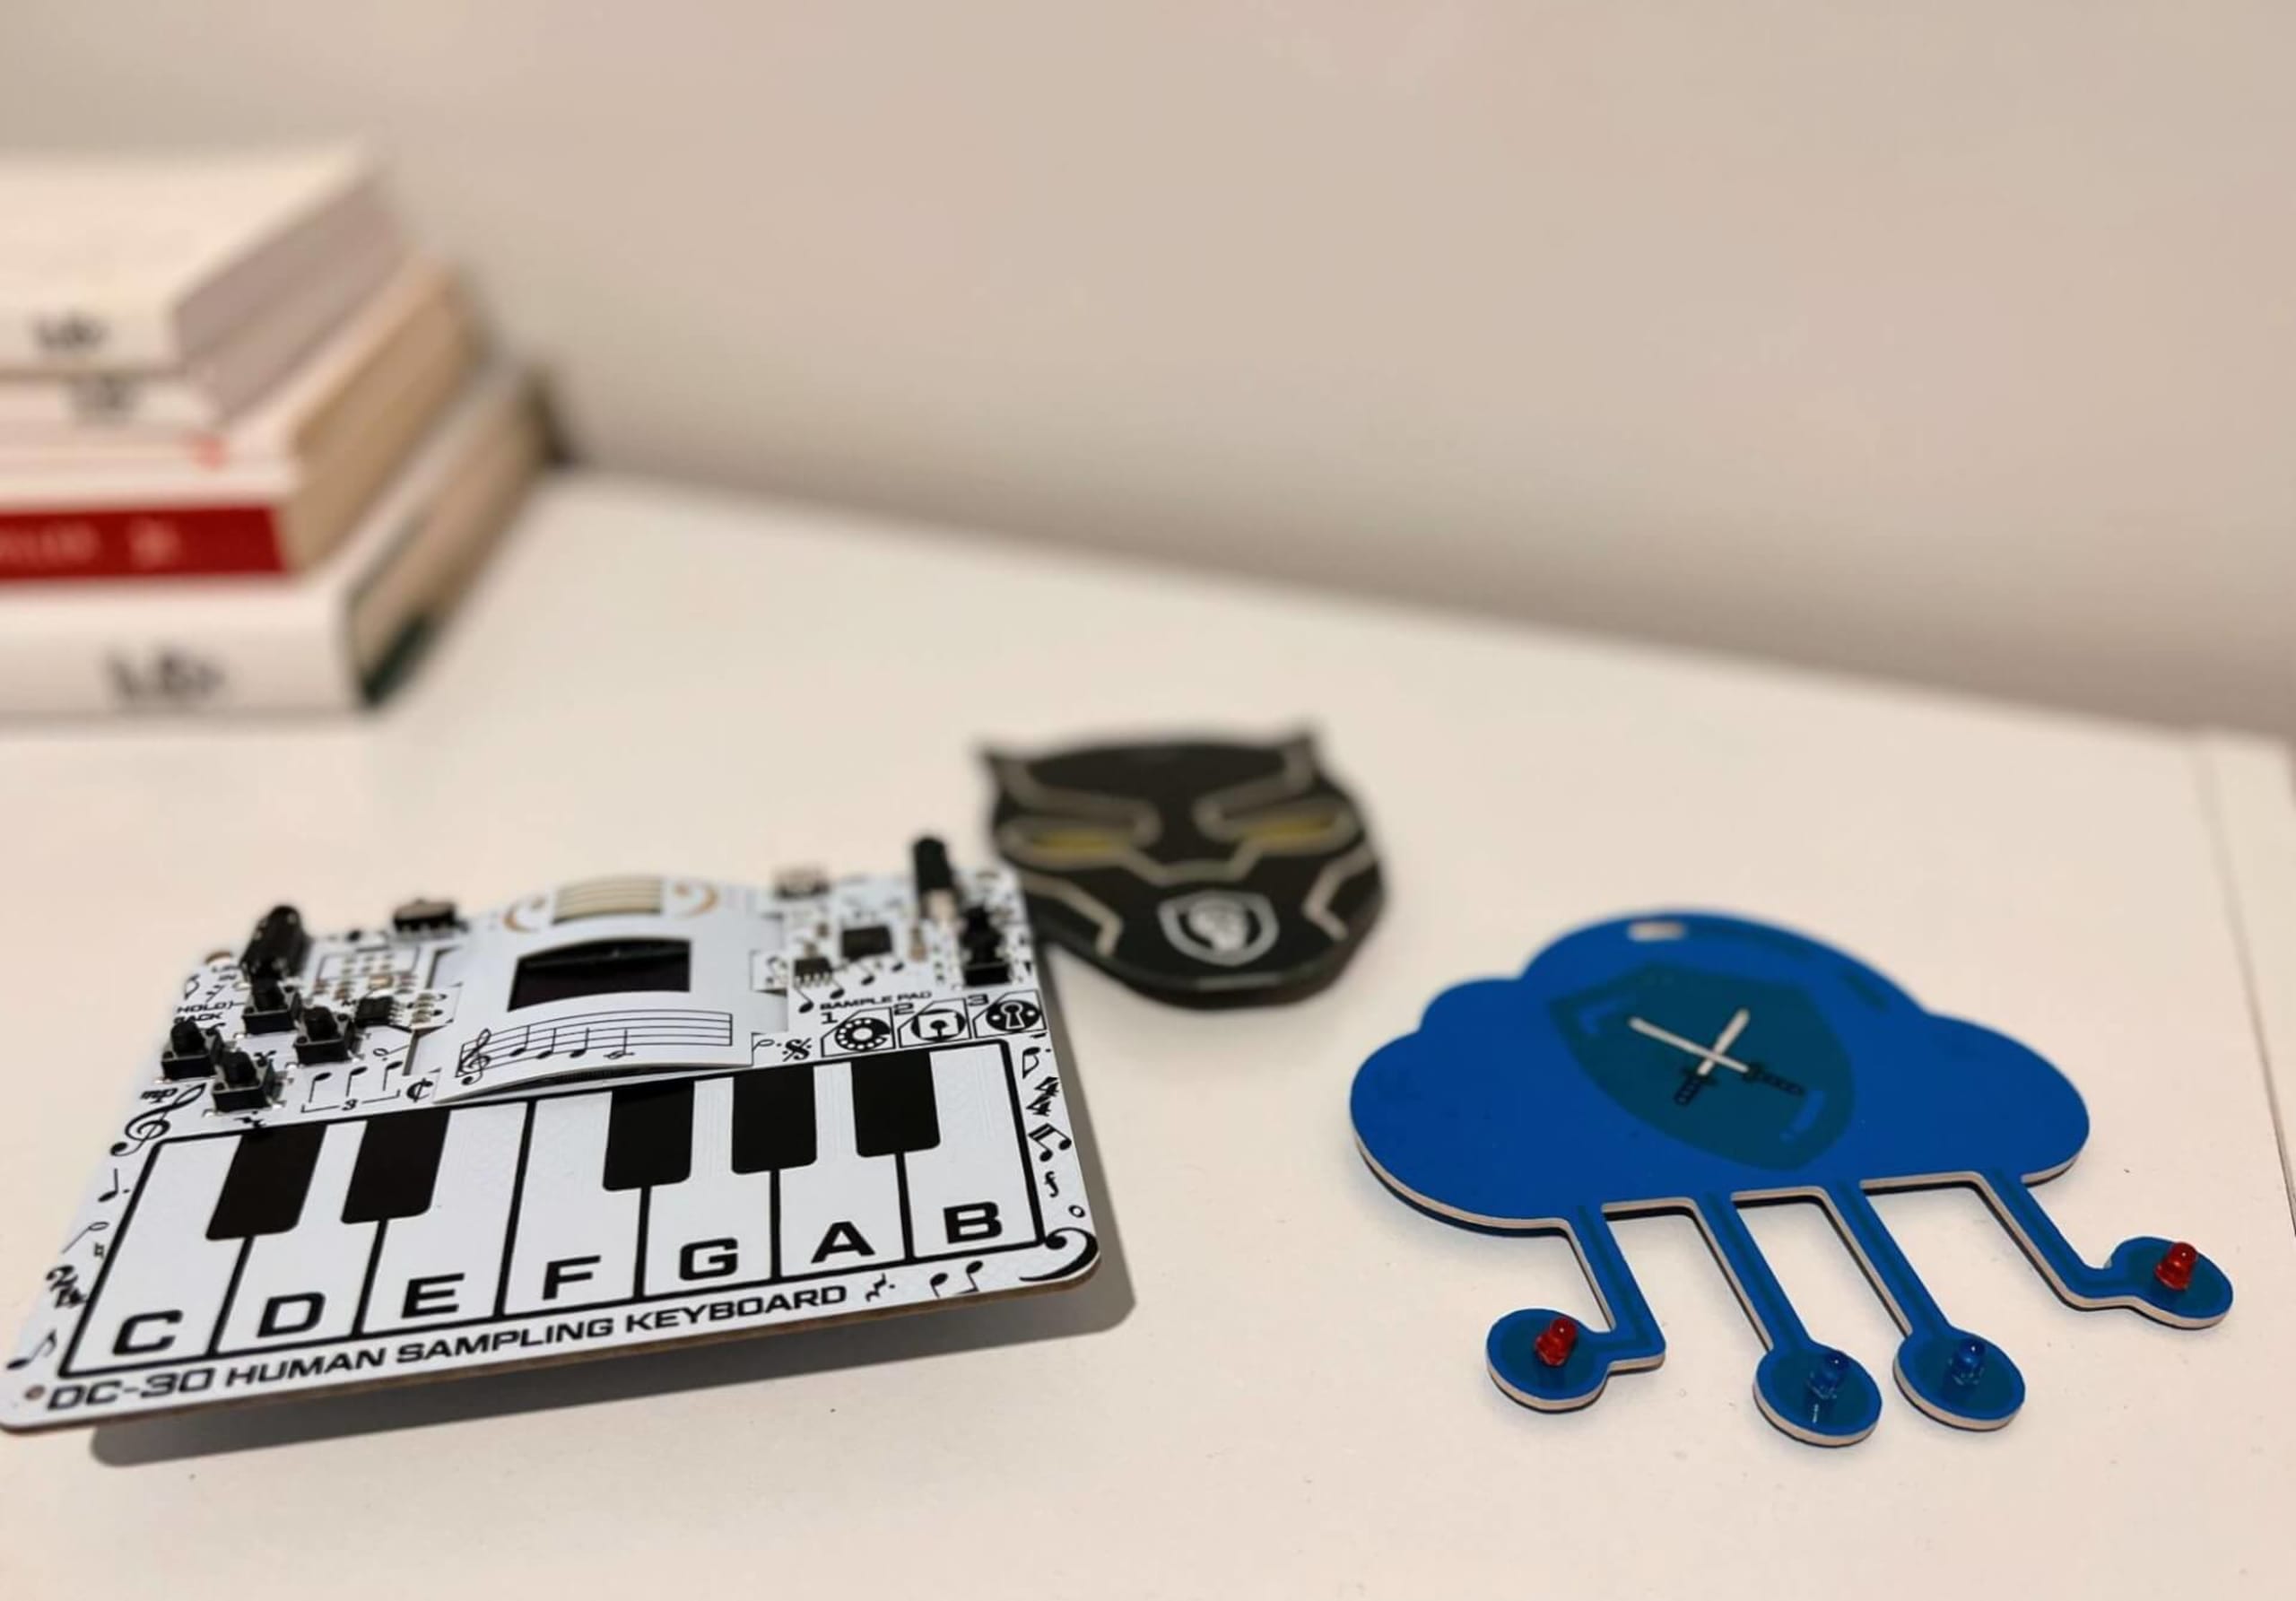
Defcon -今年で30年目を迎える、最大規模のハッカーカンファレンスです。独自のミニミートアップのような「ビレッジ」と、各ビレッジが独自のバッジを持つバッジ文化で知られています。あらゆるハッキング対象やさまざまなコミュニティをテーマにしたビレッジがあります。クラウドセキュリティに関心がある方にはCloud Villageがあり、クラウドセキュリティ関連の講演やアクティビティが数多く開催されます。また、Appsec Village、Blue Team Villageなどでも、クラウドセキュリティの講演やパネルディスカッションが行われることがあります。企業スポンサーはなく、バッジやTシャツの売上のみで運営されています。バッジはすべてハッキングできるように設計されており、ハッカー同士の交流を促すため、ほかの参加者との会話が必要な仕掛けが組み込まれているものもあります。ビレッジの全リストはこちらで確認できます。
Bsides Vegas- ほかのBsidesイベントと同様、ほかのカンファレンスと並行して開催されるコミュニティイベントです。今回はBlackhatとDefconに併催されます。サイバーセキュリティのさまざまなテーマについて、講演やトレーニングが行われます。
The Diana Initiativeは、サイバーセキュリティ業界のインクルージョン推進に取り組むカンファレンスです。
Hacker Summer Campはどんな人向け?
BSides Vegas、Diana Initiatives、DefConはいずれもコミュニティイベントです。比較的カジュアルで、CTF、ロックピッキング、偵察ゲームなどのセキュリティゲームも多く行われます。サイバーセキュリティに関心があり、同じ興味を持つ人とつながり、仲間から学びたい人なら誰でも参加できます。
Black Hatは、CISO、サイバーセキュリティのリーダーや実務者、購入を検討している製品を評価したい人(場合によっては競合製品をチェックして、ブースのデザインやノベルティをうらやましく思う人)向けの、より企業色の強いイベントです。BlackHatはCISO Summitで幕を開け、その後2日間のBriefing(講演)とTraining(トレーニング)が続きます。トレーニングは数日前に始まる場合もあります。また、オープンソースツールを発表する人が多く集まるArsenalもあります。
CISO Summitの視点
BlackhatやDefconに参加する理由について、多くのCISOに話を聞きました。BlackHatではCISO Summitだけに参加するCISOも多く、世界中のCISO(Black Hatのイベントには100か国以上から参加者が訪れます)と交流できることに加え、サイバーセキュリティ業界に入った頃から参加している友人や同僚と会える機会になっています。
今年のCISO Summitで特に好評だった講演には、Cyber War 2022(Kenneth Geers)と、Unifying Asset, Attack Surface, and Vulnerability Management(Daniel Miessler.)がありました。話を聞いたCISOは皆、ほかのイベントに参加できなかったとしても、CISO Summitだけで十分に時間をかける価値があったと感じていました。
状況は好転する前に、さらに悪化するのか?
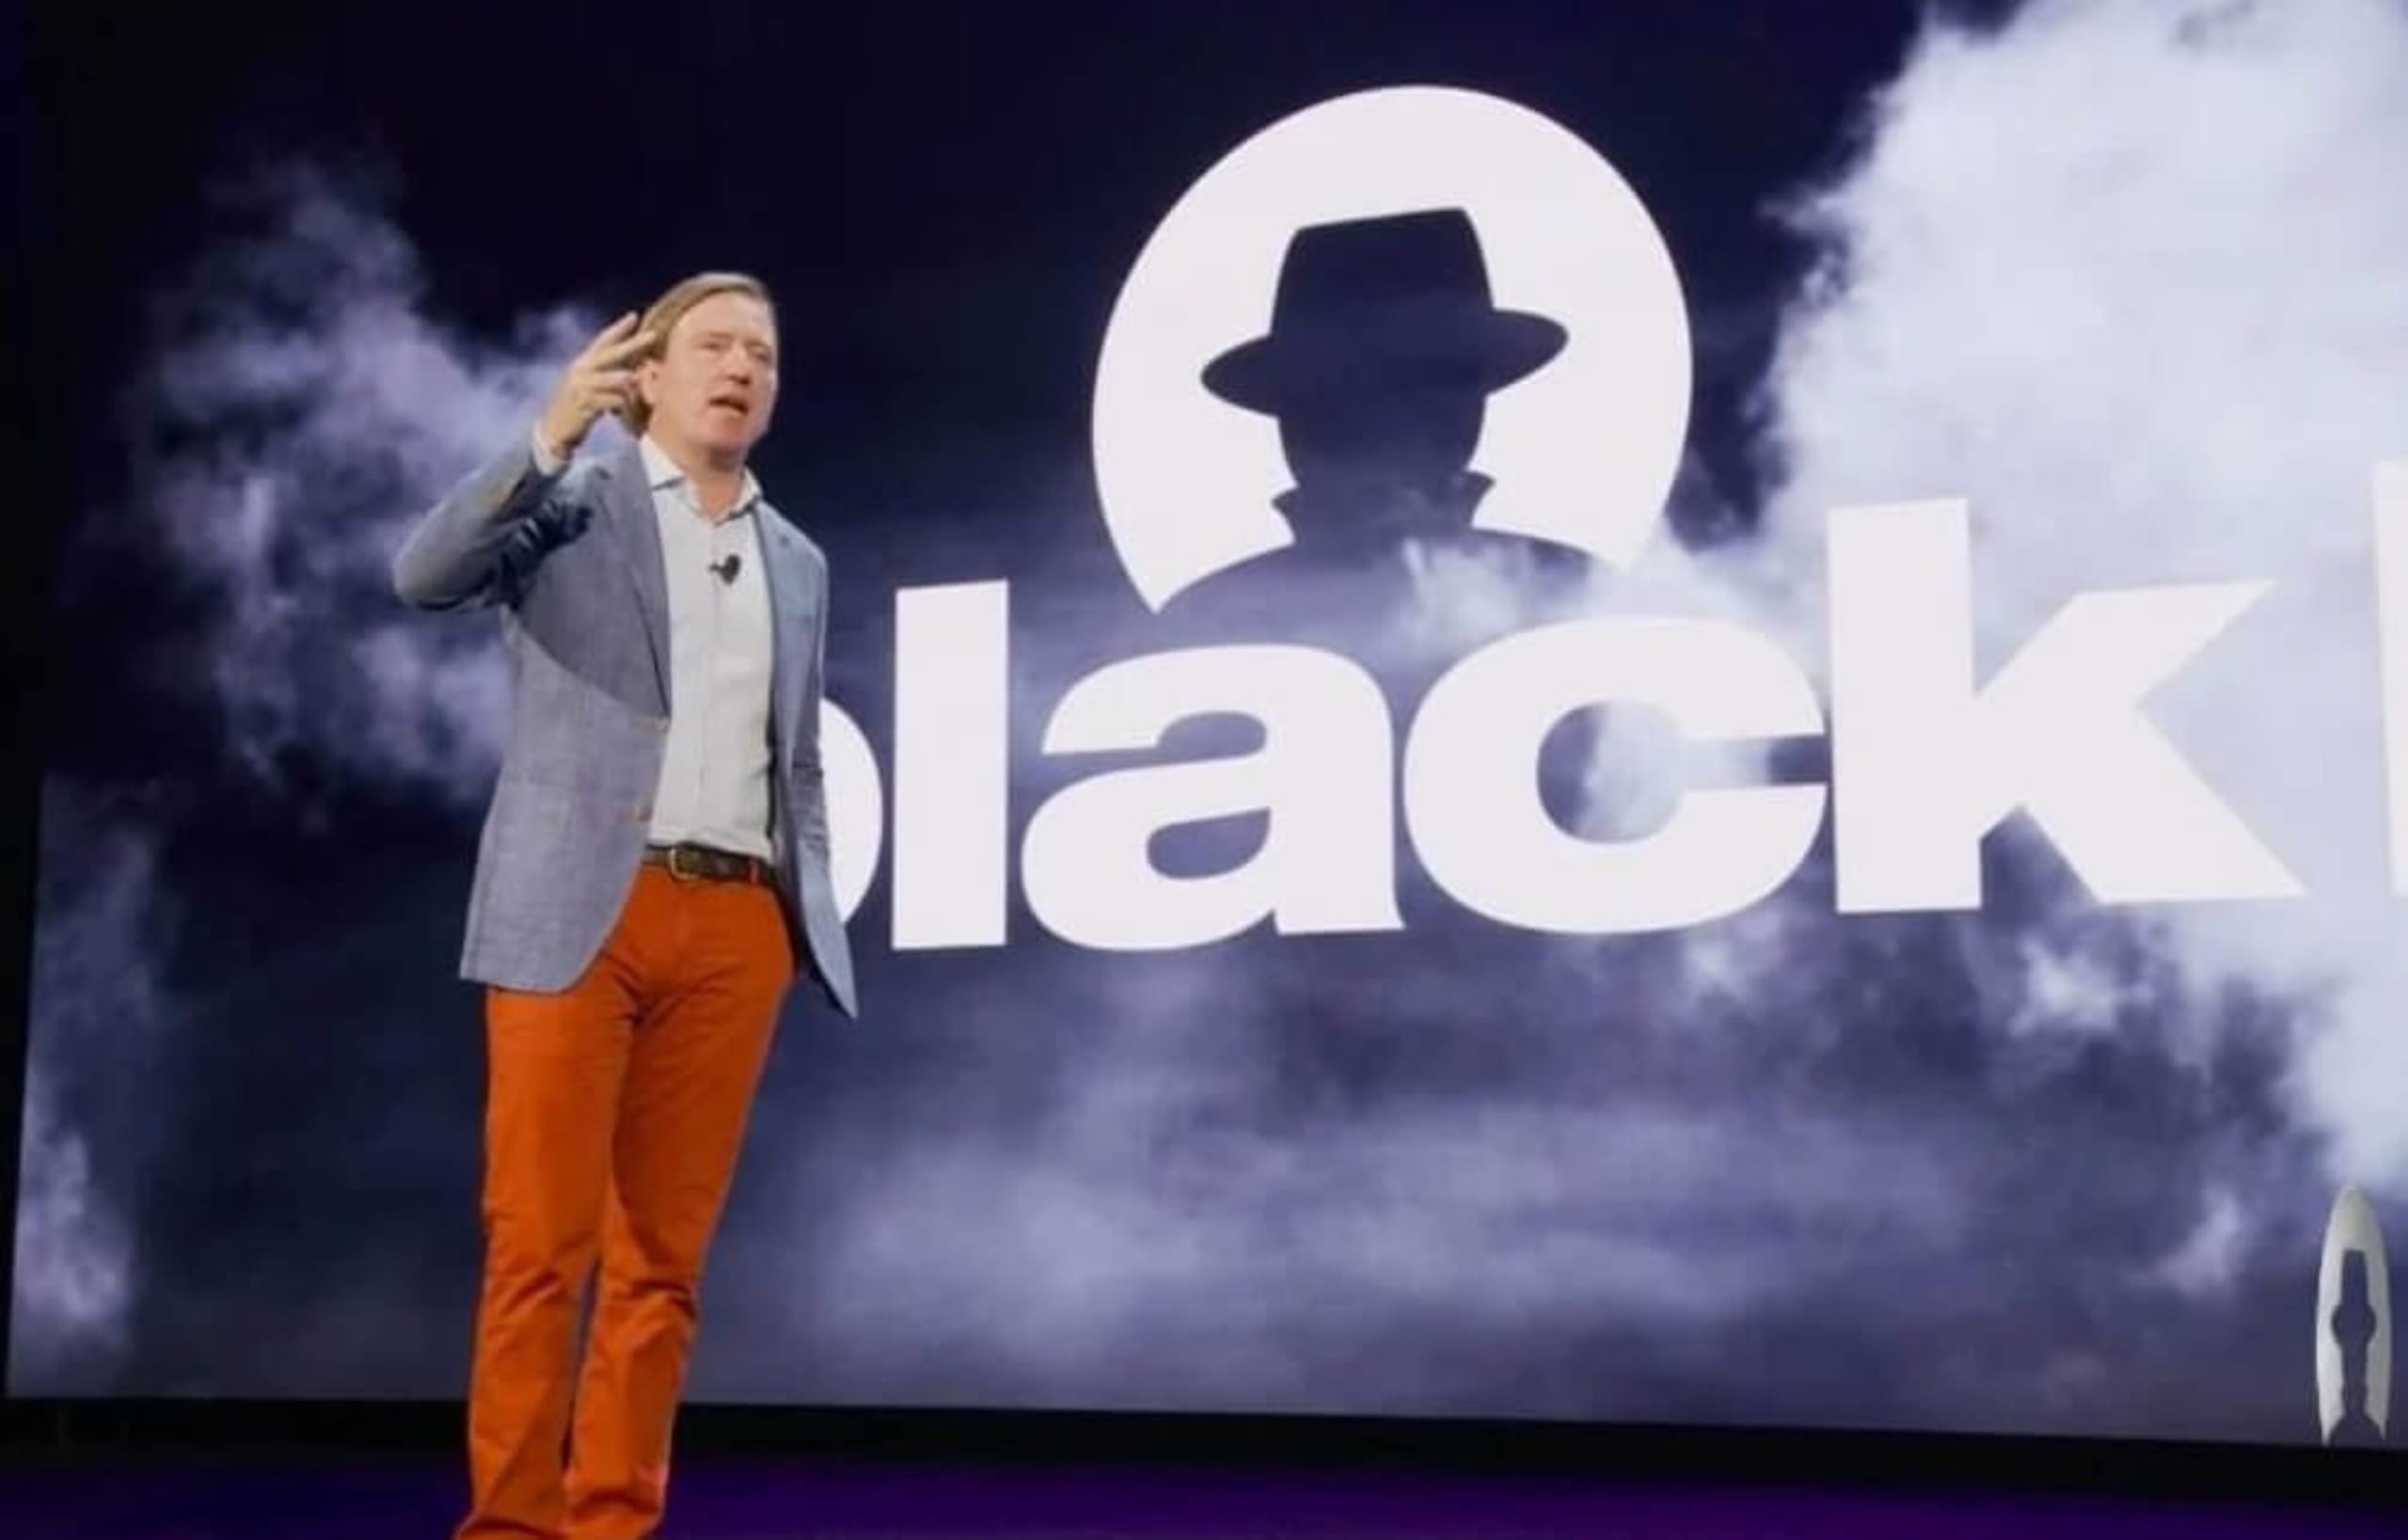
今年のBlackhatの基調講演には、Blackhat創設者のJeff Mossと、CISAの元ディレクターChris Krebbsが登壇しました。Blackhatは25年前、ブラックハットハッカーの動向を参加者に伝え、安全な製品を購入するよう消費者に促すことを目的に始まりました。これは、業界として今も取り組んでいる課題です。
基調講演では、今日のサイバーセキュリティがテクノロジーの意図せぬ結果に直面していることが強調されました。状況は変化し、インターネットに接続され公開されるものが増え、データ量も増加しています。業界はより複雑になり、成熟度も高まっています。テクノロジーベンダーはこうした課題に取り組んでいますが、私たちが追いつくために必要なペースで進んでいるでしょうか。
サイバーセキュリティでよく認識されている点として、セキュリティはより大きなエコシステムの中で機能するということが改めて指摘されました。生産性を重視する組織では、セキュリティは摩擦、つまり物事の進行を妨げるものと見なされます。ここ数年のクラウド化とデジタルトランスフォーメーションによって、柔軟性、伸縮性、生産性、効率性が高まる一方、可視性は低下し、複雑さが増しました。市場の圧力により、設計段階から安全性が考慮されていないSaaS製品が急増しています。
Chris Krebbsは、Daniel Miesslerの貴重な言葉を紹介しました。「安全でない製品のメリットがデメリットを大きく上回るため、ソフトウェアは脆弱なままである」――この状況が変われば、ソフトウェアセキュリティは向上するでしょう。
クラウドセキュリティの主なトピック
標的はサプライチェーンにある
サプライチェーンセキュリティは引き続き注目を集めており、特にCI/CDパイプラインとAPIのセキュリティが関心の的です。Chris Krebbsは「銀行強盗をするのはなぜか?そこに金があるからだ」と述べました。敵対者がソフトウェアサプライチェーンを狙うのも同じ理由です。アクセス権やデータが存在し、攻撃を大規模に展開できるからです。
攻撃の深刻度と巧妙さは増していますが、防御側は同じペースで対応できていないようです。攻撃者グループはインシデント対応の手法やクラウドセキュリティの仕組みに関する知識を深め、それを攻撃に利用しています。
さらに、インフラとしてコードの採用が進む中、CI/CDパイプラインが標準的なインフラの一部になりつつあります。そのため、サプライチェーン攻撃の攻撃対象領域になっています。講演では、CI/CDパイプラインのセキュリティ確保には効果がある一方で複雑さも伴い、脅威モデリングが行われていない環境が少なくないと指摘されました。しかし、近年の注目度の高い侵害を受け、パイプラインとインフラのセキュリティへの注目が高まっています。
サプライチェーンのセキュリティ確保において、APIセキュリティも重要な関心事でした。APIのコントロールプレーンは公開され、詳細に文書化されているため、攻撃者はロールを引き受け、横方向に移動し、権限を昇格させ、AWSのコントロールプレーンとデータプレーンを悪用することで、ネットワークやAWSアカウント間を移動して目的を達成できます。
サプライチェーンセキュリティを語るうえで、オープンソースの依存関係、サードパーティコード、オープンソースライブラリ、共有リポジトリは欠かせません。これらにも言及があり、ロシアのAPTが大きく注目されている一方で、中国のAPTは多くの人が想像する以上に多くの攻撃を仕掛けており、経済スパイ活動や知的財産の窃取を目的にテクノロジー業界を標的にしていることが取り上げられました。
今なお過度に許可を与えている
先月AWS re:inforceで確認したことと同様に、IAM(アイデンティティおよびアクセス管理)は依然として重要なテーマです。研究者たちは、稼働中のクラウドアカウントにあるIDの多くが過剰な権限を持っており、顧客管理ポリシーよりもCSP管理ポリシーでその傾向が強いことを、引き続き明らかにしています。
クラウドセキュリティの世界では、アクセスキーが新たな境界となり、権限がその境界の限界を定めます。最小権限の原則に基づくIAMが、セキュリティ態勢を左右します。この取り組みを支援するオープンソースツールは数多くあり、そのうちいくつかがHacker Summer Campのカンファレンスで紹介、議論されました。
順不同でいくつか挙げると、次のとおりです。
Policy Sentry - Kinnaird McQuade
Iamlive - Ian McKay
Cloud Tracker - Scott Piper
Repokid - Netflix
Iamspy - Nick Jones and Mohit Gupta
PMapper - Erik Steringer
Cloudsplaining - Kinnaird McQuade
人間以外のIDには注意しましょう。
一部のCSPのデフォルト設定は、攻撃者にとって格好の餌食です。
ログ記録は重要であり、以前より改善されていますが、限界があることを認識し、状況に応じて解釈する必要があります。ログ記録は、より適切な権限設定にも役立ちます。
CSPのデフォルト設定によって、リスクにさらされていないか?
クラウドプロバイダーは、自社をコードを実行するための最も安全なインフラとして売り込むことがよくありますが、デフォルト設定は安全とは程遠いという見方もあります。ドメイン所有権の証明なしで証明書を発行できること、SSHがデフォルトで安全でないこと、デフォルトパスワードなどの問題があり、クラウドへの移行によって、あなたや悪意ある攻撃者がインフラに侵入しやすくなっています。
クラウドサービスプロバイダー内で動作する自動化アカウントは、組み込み機能を攻撃者に悪用され、認証情報、特権ID、機密情報へのアクセスを許してしまうことがあります。クラウドサービスプロバイダーのデフォルト設定には、次のような理由から、組み込みの盲点が存在することが少なくありません。
適切に実装するのが難しい、または誤解を招く説明がされている重要なセキュリティ領域。
達成可能なセキュリティレベルを制限する、クラウドプロバイダーの設計上の欠陥やバックドア。
攻撃者の隠れ場所になりやすい、レガシー対応や場当たり的な修正。
クラウドセキュリティ研究が活発化しているようです。BlackhatやDefconでは、クラウドセキュリティ研究者による講演が行われました。これはaws re:inforce + fwd:cloudsecで見られた動きにも似ています。こうした研究やリポジトリ向けデータベースの必要性を、クラウドセキュリティコミュニティ全体が認識し始めたのかもしれません。
Hacker Summer Campでは、設計上脆弱なツールも紹介され、クラウドセキュリティの実践的なトレーニングが業界に必要であることが示されました。
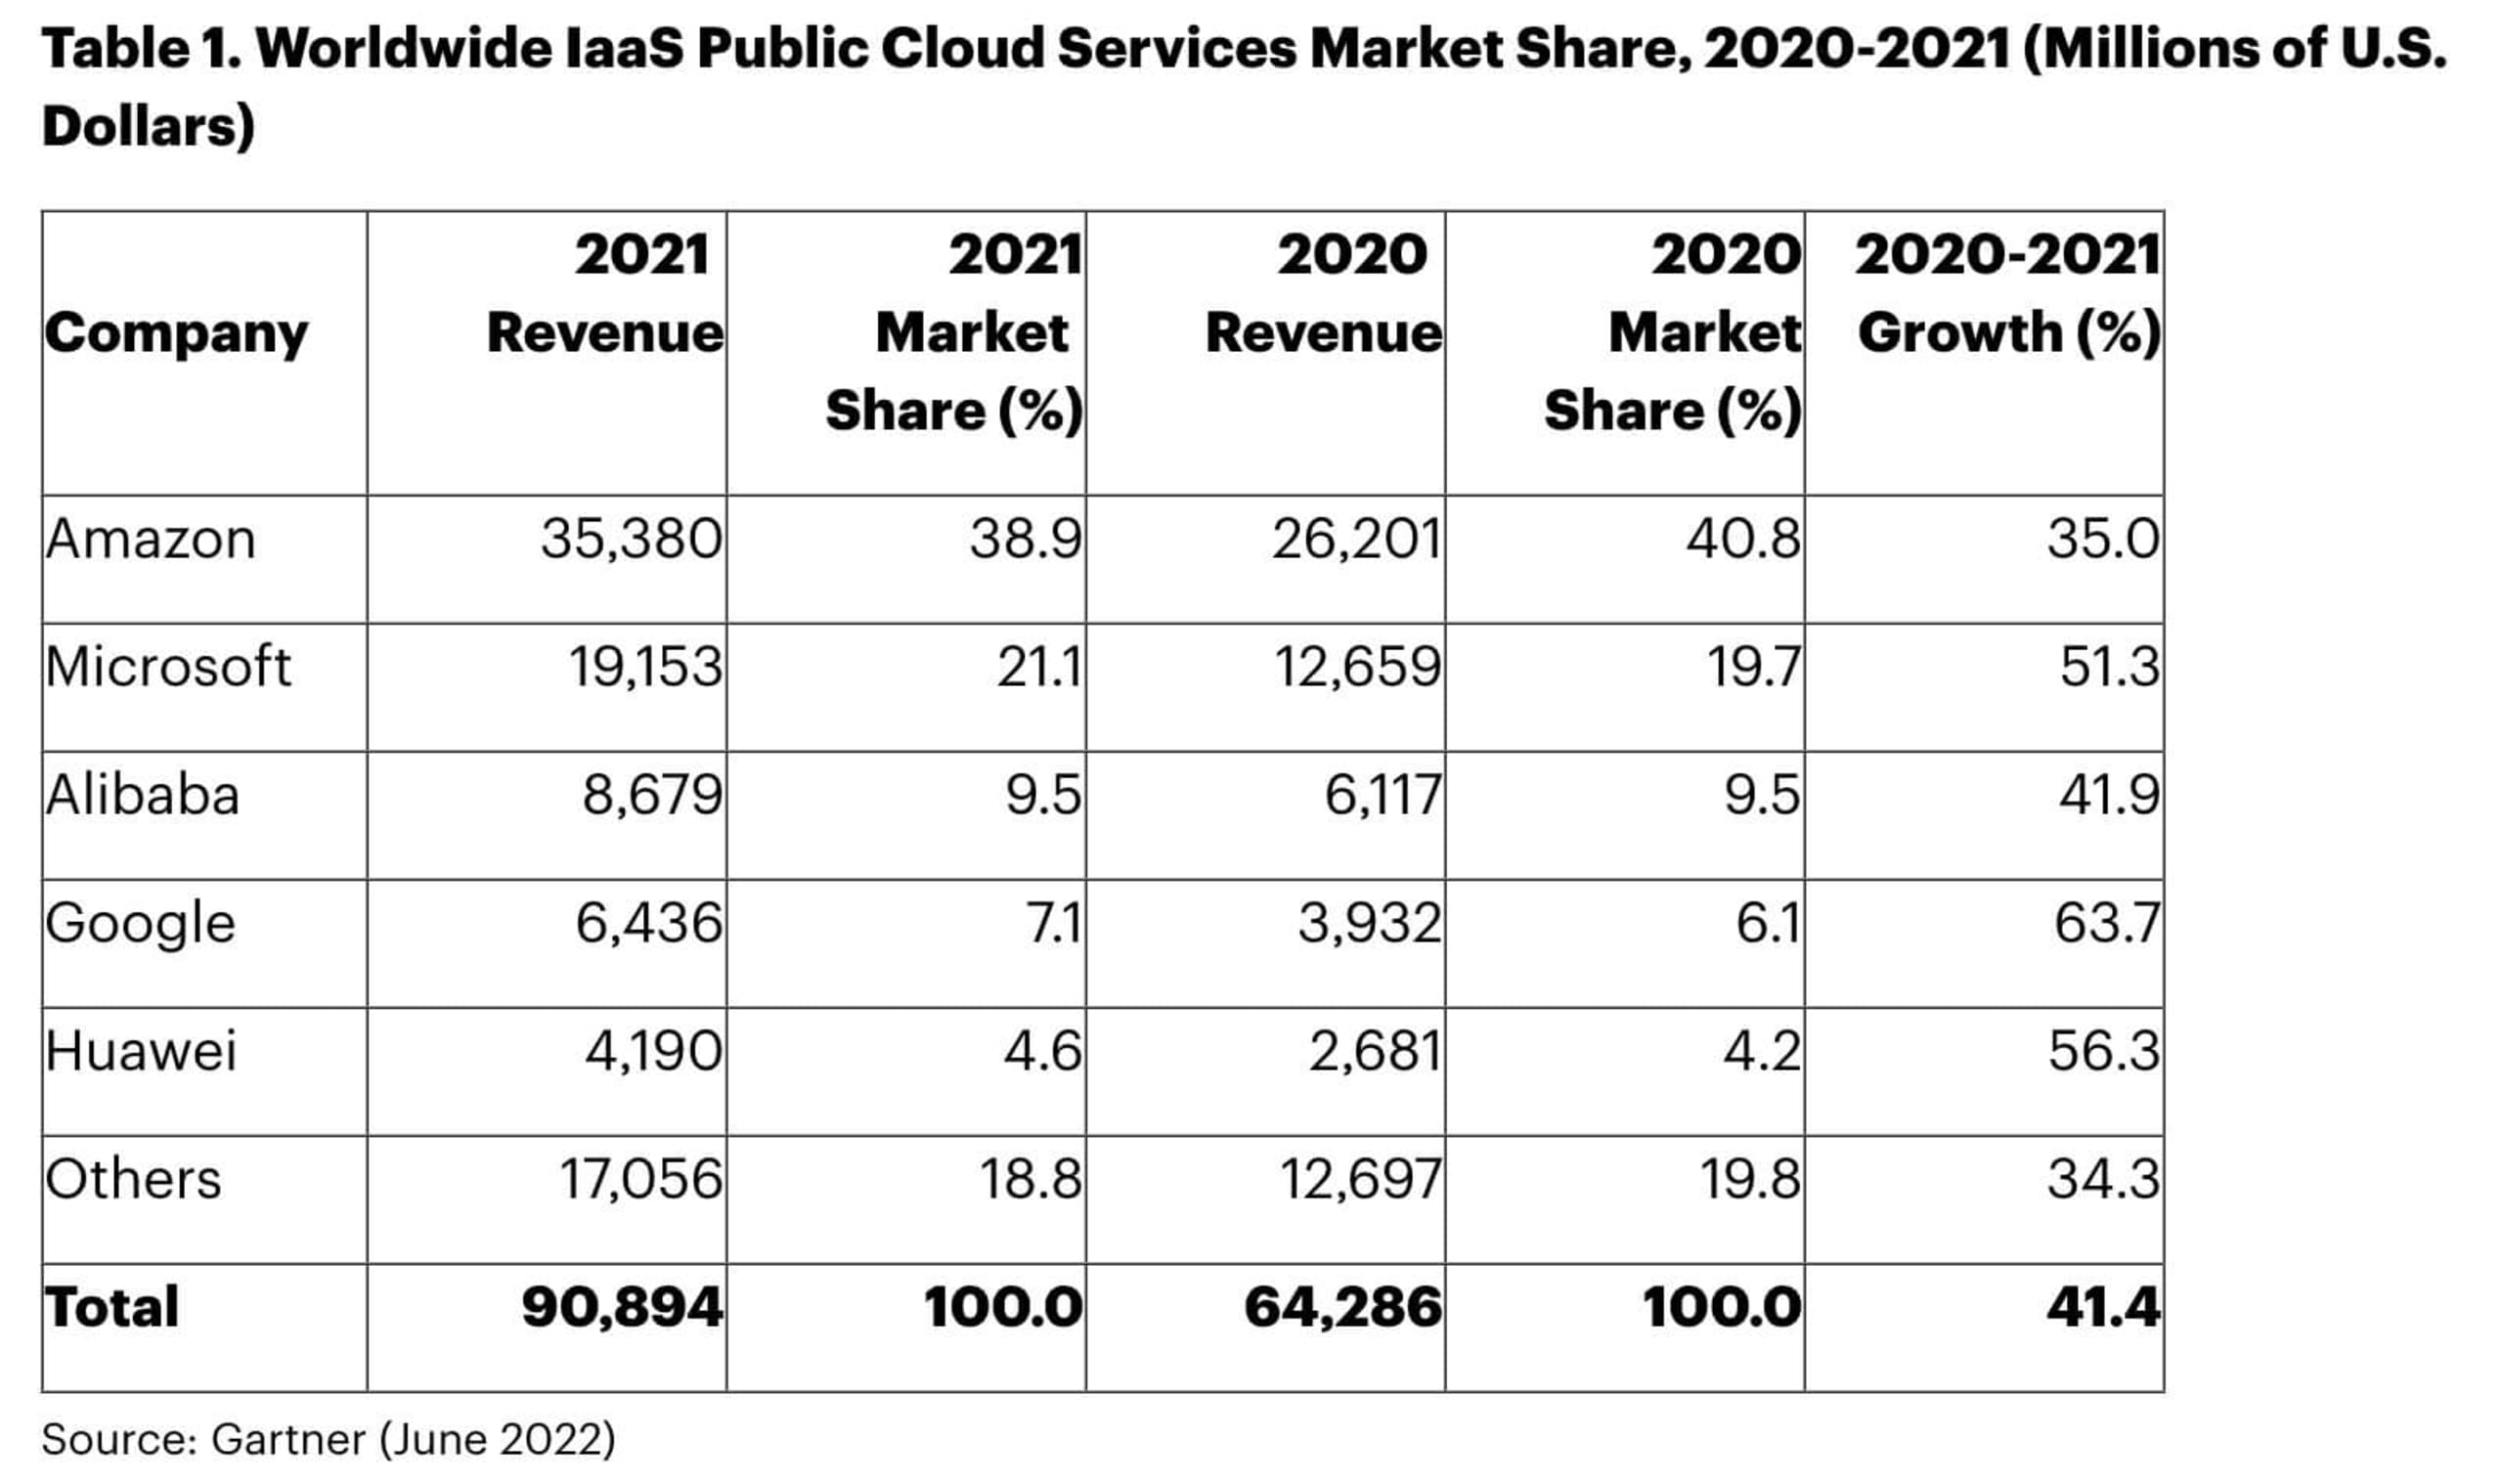
今年初め、Gartnerは上記のチャートを公開しました。Amazonが引き続き最大の市場シェアを持つ一方、市場に変化が見られることを示しています。Hacker Summer CampではAzure関連の講演が複数ありました。これは、AWSがこれまで幅広く取り上げられてきたため、Azureの講演への関心や学習上の不足が高まっていることを示しているのかもしれませんし、Azureの採用が拡大していることを示す可能性もあります。AWSに関する興味深い知見の中には、あまり知られていないサービスの調査から得られたものもあります。たとえばAmazon AppStream 2.0は、どこからでもデスクトップアプリケーションにすぐアクセスできる、フルマネージド型のデスクトップサービスです。
Kelly Shortridgeの流行語ビンゴブログを読んでいる方なら、思いつく限りのサイバーセキュリティの課題に対して、何らかのソリューションが提案されていたことに気づいたでしょう。エージェントレス、CDR(クラウド検知・対応)、クラウドワークロード向けEDR、継続的な可視化、APIなどを見ていると、DevOps中心のテクノロジー世界で、クラウドとデータが二つの大きな柱になりつつあることがよく分かります。
Hacker Summer Campのまとめ
Hacker Summer Campとその一環として開催されるカンファレンスは、サイバーセキュリティの専門家や実務担当者、愛好家が、技術を探求し、学び、同じ志を持つ人たちと交流しながらくつろげる、他にはない機会です。明示的な許可を伴わないIAM、ソフトウェアサプライチェーンの各所(CI/CDパイプラインからAPIまで)に潜むギャップ、クラウドセキュリティ研究者が特定した脆弱性、CSPのデフォルト設定の不備が大きな関心を集め、「事態は好転する前に、さらに悪化するのだろうか?」という疑問が浮かびました。セキュリティコミュニティとして、この変化に遅れずについていくために何ができるでしょうか。
Chris Krebbsが的確に述べたように、「サイバーセキュリティコミュニティには大きな影響力がある。それを認識し、自らのものとして受け止める必要がある」。こうした課題は、力を合わせて解決していかなければなりません。
もっと知りたい方は、Cloud Security Podcastのページで講演一覧をご覧ください。
Hacker Summer CampのCloud Security Editionをお聴きください。