DevSecOpsの 要は コラボレーションです。 開発チームと セキュリティチームの 強固な 連携を 実現する ことが 重要です。 しかし、 リーダーシップの 支援が なければ、 こうした 取り組みは 成功しません。 開発チームと セキュリティチームには、 測定可能な 目標を 設定し、 セキュアな CI/CDパイプライン を 構築して、 DevSecOps文化を 確立する ための トップダウンの 支援が 必要です。
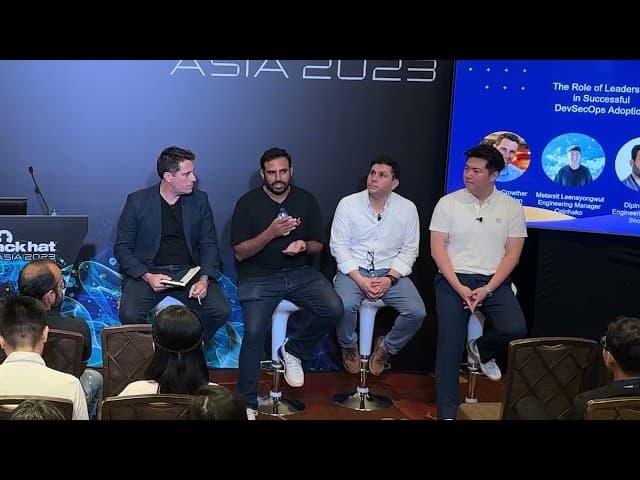
Black Hat Asia 2023に 3人の 専門家が 集まり、 セキュリティの 成功を 促すうえで リーダーシップが 果たせる 役割に ついて 話し合いました。 パネルには、 Woolworthsの AppSecリードである Pablo Reyes氏、 Shopbackの エンジニアリングマネージャーである Dipin Thomas氏、 Coinhakoの エンジニアリングマネージャーである Metarsit Leenayongwut氏が 参加しました。 各社の DevSecOpsの 取り組みを 率いる リーダーが 参考に できる 5つの ヒントが 紹介されました。
文化を段階的に変えていくことに注力する パネリストに よると、 リーダーは、 全社的な DevSecOps文化の 醸成に 注力すべき です。 Pablo Reyes氏は 次のように 述べています。 「多くの 場合、 ツールや スクリプトに よる 自動化に 注目する あまり、 最も 重要な 要素である 人や 文化を 忘れてしまいます。 リーダーは、 DevSecOpsの 実践に 取り組む 姿勢を 示し、 その 文化を 育む 必要が あります。」
ただし、 DevSecOps文化を 築く 際には、 変化には 時間が かかる ことを 忘れては なりません。 Metarsit Leenayongwut氏は、 「DevSecOpsは 継続的に 変化する プロセスです。 反復を 重ねながら、 時間を かけて 改善していく ものです」と 述べています。
最初から効果的なコミュニケーションを確立する DevSecOpsを 成功させるには、 良好な コミュニケーションの 基盤も 必要です。 リーダーは フィードバックの 仕組みを 整え、 戦略的に 展開を 進めなければなりません。 Dipin氏に よると、 適切な チャネルを 通じて 関係者と コミュニケーションを 取る ことで、 「全員の 合意を 得られます。 これが 重要です。 その後、 ツールを 導入すれば スムーズに 進みます。 また、 適切な コミュニケーションの 実践に も つながります。 開発者に 迅速に フィードバックを 提供し、 すべてが うまく いっているか確認できます。」
関係 者の グループごとに、 コミュニケーションの 内容を 調整する ことも 不可欠です。 たとえば、 CISOが 知りたいのは 通常、 発見された 脆弱性の 種類や 修正に かかる 時間です。 一方、 経営層は DevSecOpsの 導入率や、 開発者が 選択した ツールキットに 満足しているかを 重視します。 開発チームには、 DevSecOpsの 実践が 自分たちや 既存の ワークフローにも たら す価値を 示す 必要が あります。 Dipin氏は、 セキュリティチームが エンジニアリングチームと 緊密に 連携し、 小規模な 環境で セキュリティツールの 機能を 「テスト」して もらう ことを 勧めています。 実際に 使って もらうことは、 DevSecOpsの 価値を 示す 優れた 方法です。
適切な指標を収集する 「DevSecOpsの 成功」の 定義は、 人に よって 異なることがあります。 具体的な 目標と 基準を 定め、 認識を 合わせましょう。 パネリストは、 導入率 、 開発者の 満足度、 脆弱性の 数、 誤検知など、 具体的な データに 注目する ことを 勧めています。
Woolworthsの チームは、 アプリケーションの ビルドや 修正プロセスに 関する 指標も 確認しています。 Pablo氏の チームは、 「ビルドの 頻度は どれくらいか。 ビルドパイプラインが 失敗する 要因は 何か。 デプロイの 頻度は どれくらいか。 問題が 起きた 場合、 復旧したり、 元の 状態に 戻したりするのに どれくらい 時間が かかるか」と いった 質問を しています。
こうした 指標に よって、 アプリケーションセキュリティチームと エンジニアリングチームは 成功を 測定できます。 また、 リーダーシップチームが 状況を 把握し、 時間の 経過に 伴う 改善を 確認するのにも 役立ちます。
セキュリティを監査役ではなく、推進役にする かつて セキュリティ担当者は、 チェックリストを 埋めるような 考え方で 修正に 取り組んでいました。 DevSecOpsを 成功させる ため、 リーダーシップチームは セキュリティの 専門家が 推進役と なるよう促すべきです。 セキュリティチームは、 開発者が セキュリティの 取り組みに 十分 参加できるよう、 障害を 取り除く 必要が あります。
Metarsit氏に よると、 推進役と なる 文化を 育む方法の 1つは、 「セキュリティツールを 常に エンドツーエンドで 統合する ことです。 セキュリティチームが 脆弱性を まとめた 分厚い ファイルを 持ってきて、 『この 1,000件の 脆弱性を 修正してください』と 言う、と いう 恐ろしい 話を 耳に した 人は 多いでしょう。 しかし、 ツールを 統合し、 協力し合えば、 誰もが 修正に 参加できます。」
柔軟性と適応力を持って取り組む 企業の DevSecOps プログラムに 共通する ものが あると すれば、 それは 予測できない ことです。 リーダーは 誰もが、 予期せぬ 事態に 適応し、 対応できるよう 備えておく 必要が あります。 Metarsit氏は、 優れた リーダーの 資質は 適応力に あると 考えています。 新しい アイデアを 受け入れ、 改善を 重ねる 姿勢で DevSecOpsに 取り組むことが 大切です。 同氏は、 「新しい ツールや テクノロジー、 手法が 日々 登場します。 それらを 理解し、 柔軟に 受け入れてください」と 述べています。
リーダーは、 同じ 姿勢を 持つ メンバーの 採用も 検討すべきです。 Pablo氏は、 「採用時には、 ソフトスキルも 選考基準に 含めてください。 柔軟性が 高く、 失敗を 受け入れられる 人材が 必要です」と 述べています。
DevSecOpsの取り組みをリードする方法をさらに知る DevSecOpsを 成功させるには 組織全体の 支援が 必要ですが、 取り組み全体の 方向性を 定めるのは リーダーシップチームです。 Woolworths、 Shopback、 Coinhakoの 専門家に よる リーダーシップの ヒントを さらに 知りたい方は、 プレゼンテーション全編を ご覧ください 。 また、 今日の ソフトウェアサプライチェーンに おける セキュリティに ついて、 Snykの DevSecOpsナレッジハブ で 詳しく ご覧いただけます。
Play Video: The Role of Leadership in Successful DevSecOps Adoption