Black Hat Asia 2025:レビュアー、スピーカー、コミュニティをつなぐ存在としての私の歩み

2025年4月28日
0 分で読めます時には、ただチェック項目を満たすだけでなく、自分を大きく変えてくれるカンファレンスに出会うことがあります。私にとってBlack Hat Asia 2025は、まさにそんな場でした。
シンガポールの中心で開催された今年のイベントは、さまざまな理由で特別なものとなりました。私は幸運にも、レビューボードメンバー、スピーカー、パネリスト、スピーカーコーチ、そして何よりも学び手として、いくつもの役割を担うことができました。深い技術的な知見、刺激的な会話、そして長年尊敬していながら、特にインド国外ではなかなか会えない人たちとの思いがけない再会に満ちた1週間でした。
Community Loungeからカンファレンスの締めくくりとなる示唆に富んだLocknoteまで、すべてのセッションがつながり、考え、成長する機会となりました。新たな視点と活力、そしてサイバーセキュリティの分野で日々取り組んでいる仕事への決意を新たにして、会場を後にしました。
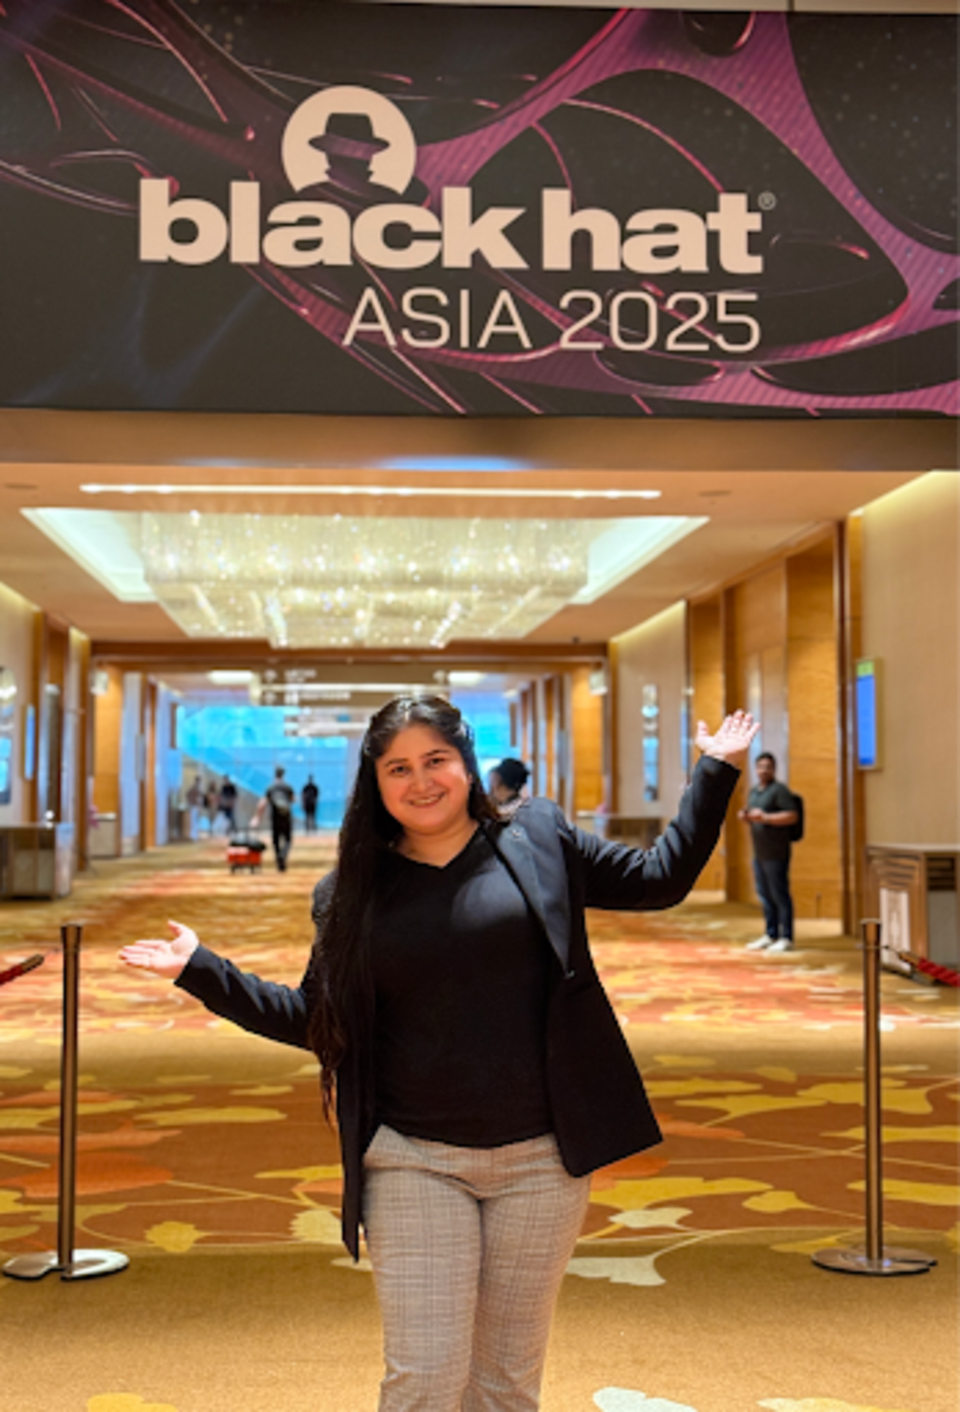
カンファレンスでの素晴らしい歩みを振り返ってみましょう。
クラウドセキュリティ:クラウドでつながりを築く
最初に参加したのは、「Cloud Security: Building Connections in the Cloud」のミートアップでした。クラウドセキュリティの専門家や愛好家が集まり、共通の課題や革新的な解決策について話し合う場です。マルチクラウド環境のセキュリティ確保、コンプライアンスへの対応、そしてアイデンティティがいまや真の境界となっていることについて議論しました。それ以上に、互いの経験を共有できたことが印象に残っています。
アジア各地やそのほかの地域から来た人たちと会えたことは、とても刺激的でした。その多くは、インドにいてもめったに出会う機会のない人たちです。考え方やアプローチ、経験の多様性が、これまで触れたことのない深みを議論にもたらしてくれました。これこそBlack Hatのミートアップの魅力です。気軽な雰囲気でありながら、得るものがたくさんあります。
現状を打ち破る:サイバーセキュリティ分野で活躍する女性たちを称えて
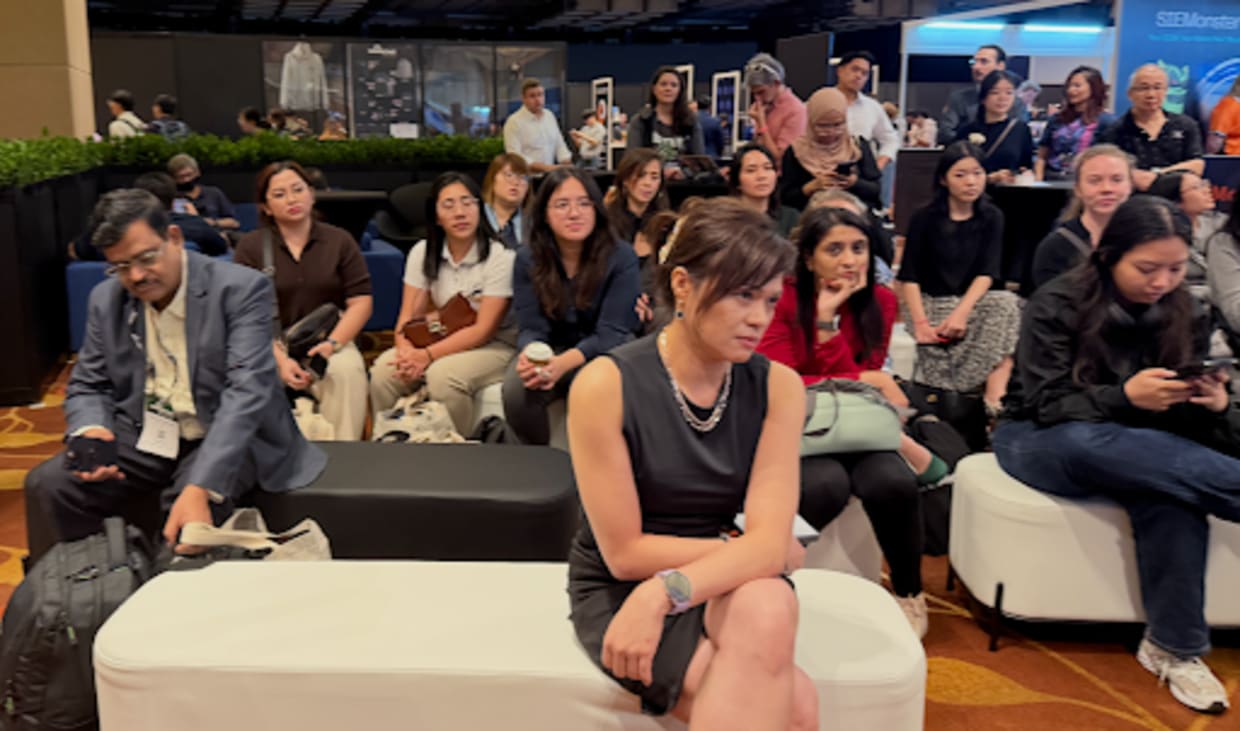
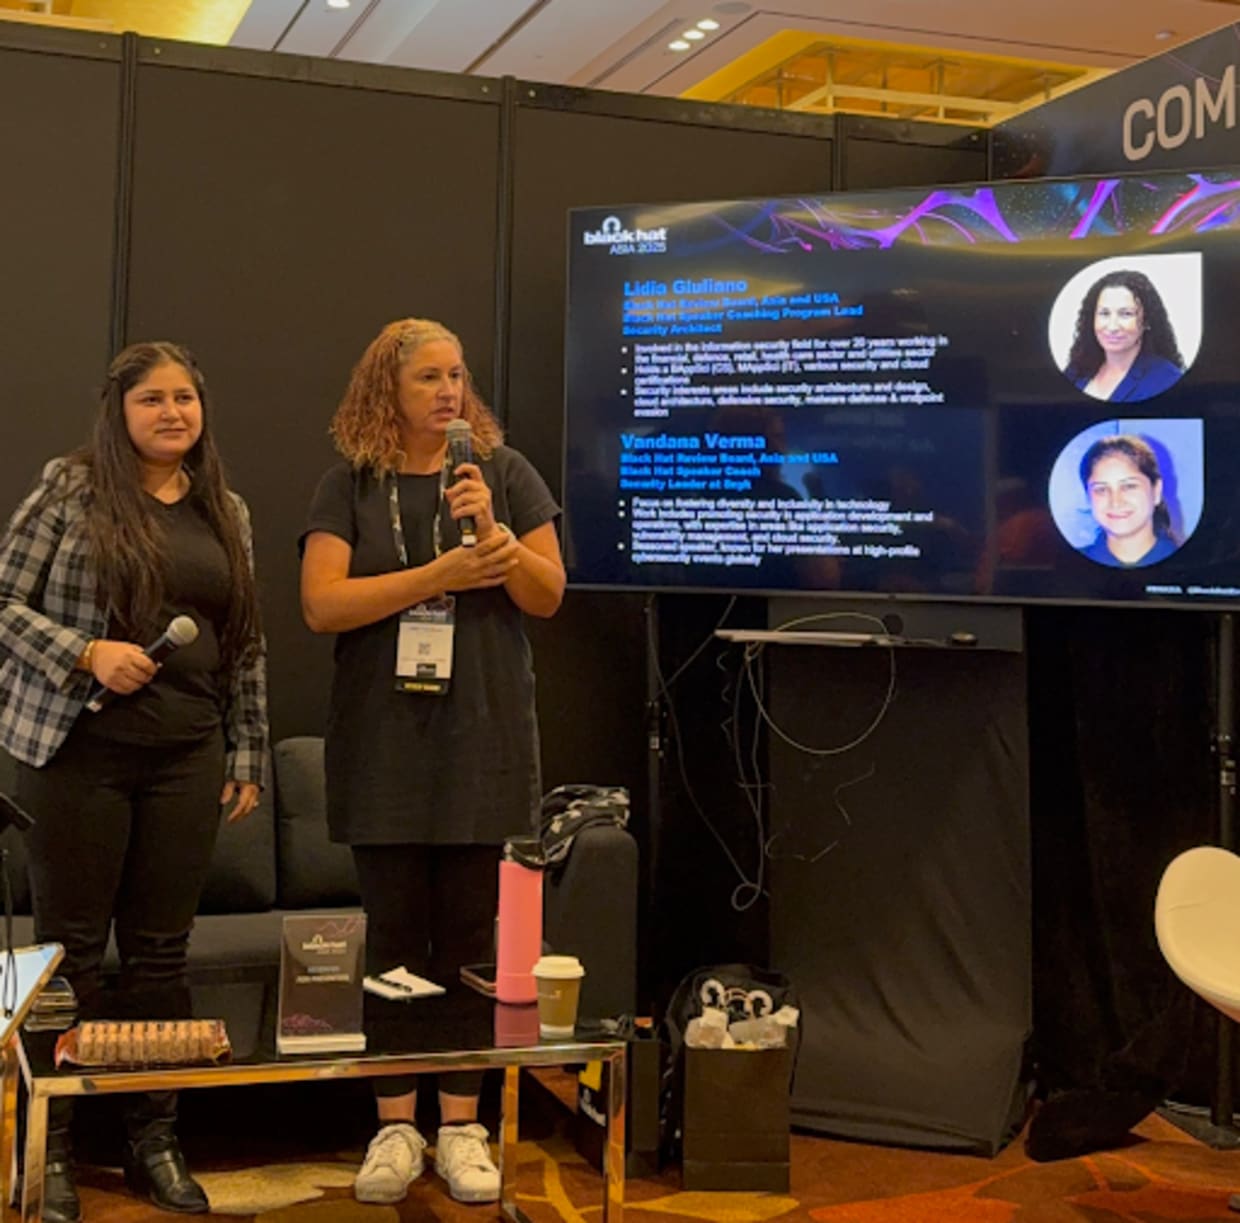
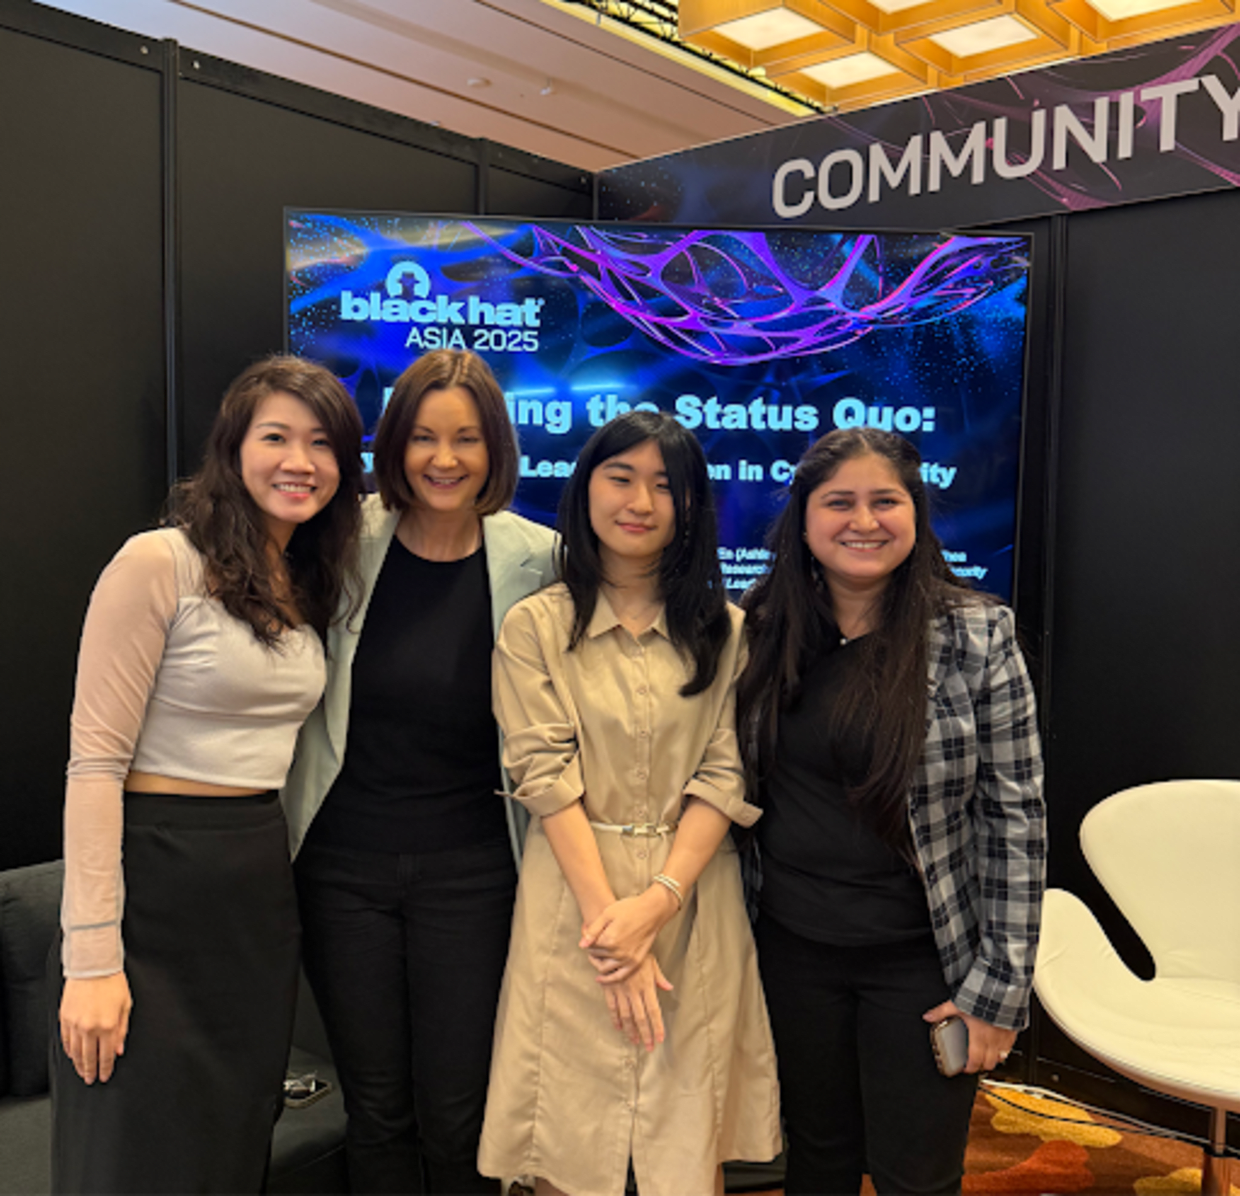
このパネルは、私にとって特に思い入れのあるものでした。「Hacking the Status Quo: Tales from Leading Women in Cybersecurity」には、Ashley Shen、Pamela O’Shea、Asuka Nakajima、そして私が登壇しました。技術者としての歩みだけでなく、サイバーセキュリティに携わる人間としての側面も共有しました。これまで直面した苦労、乗り越えてきた偏見、輝くきっかけをくれたメンター、そしてこの世界で活躍し続けるために必要なレジリエンスについて語りました。
会場を包む温かさや支え合い、率直な雰囲気に圧倒されました。後から多くの参加者が、カンファレンスの基調講演ではあまり聞く機会のない話を聞けて新鮮だったと話してくれました。代表されることの大切さを、改めて感じました。私たちが思う以上に重要なのです。
スピーカー:
Chi-En (Ashley) Shen | Cisco Talos、セキュリティリサーチエンジニアリング テクニカルリーダー
Pamela O'Shea | Shea Security、ディレクター
Asuka Nakajima | Elastic、シニアセキュリティリサーチエンジニア
Vandana Verma | Black Hat Asia、レビューボード
次世代リーダーをコーチング:SBOMとVEXを活用した脆弱性インテリジェンス
もうひとつのハイライトは、才能あふれる二人、Anusha PenumachaとSrinija Kammariが発表する「“Determining Exploitability of Vulnerabilities with SBOM and VEX.”」のコーチを務めたことです。非常に技術的でありながら、実用性の高いテーマでした。二人のメッセージや発表を磨き上げる手助けができ、本当にうれしく思います。
二人がステージで輝く姿を見て、メンターとして誇らしい気持ちになりました。スピーカーコーチングは、スライドやステージでの立ち居振る舞いを整えるだけではありません。自信を持って明確に声を届けられるよう支援することです。そしてその声は、次世代のサイバーセキュリティリーダーを形作っていきます。
AI:ハッカーより賢くなった今も、猫には戸惑う
翌日は、もうひとつの魅力的なセッション「“AI: Now Smarter Than Hackers, But Still Confused by Cats”」に参加しました。AIがサイバーセキュリティの重要な担い手へと進化する一方で、独特の癖や限界もあることを、楽しく、洞察に富んだ形で掘り下げました。
AIモデルによる脅威検知の進化に加え、攻撃者がAIを出し抜く方法を身につけつつあることも取り上げました。また、倫理的な影響、データ品質の重要性、そしてAIが約束することと実際に実現できることとの間にあるギャップについても議論しました。聴衆からの質問は鋭く、この分野におけるAIの役割について、皆が真剣に考えていることが伝わってきました。
Locknote:振り返り、新たな発見、そしてこれから
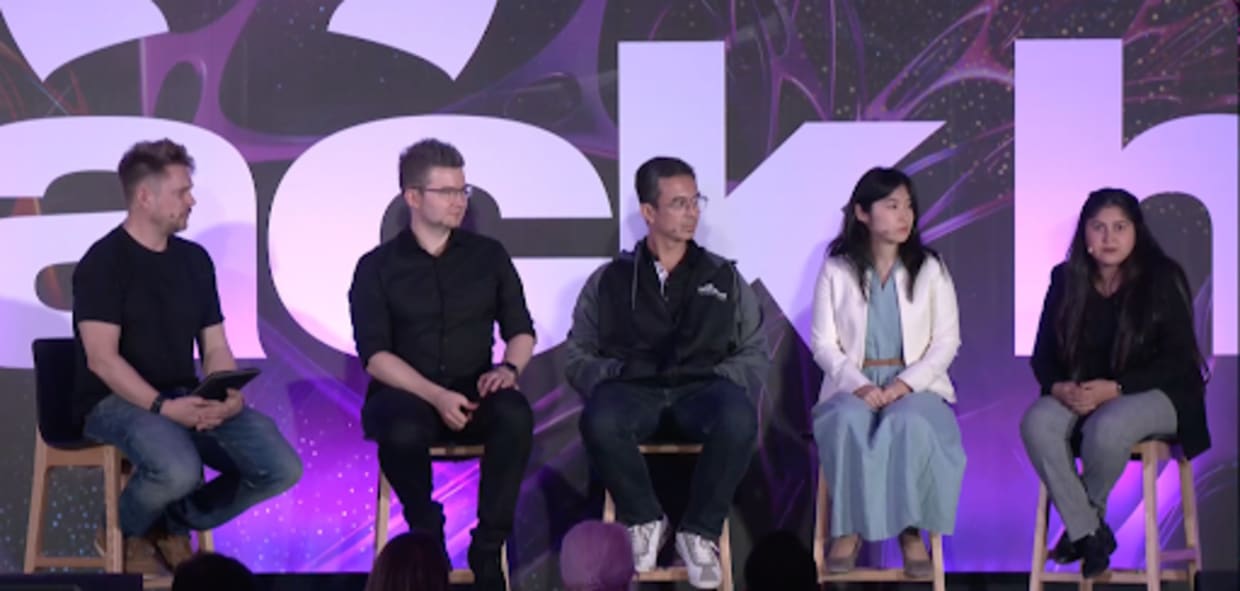
最後を締めくくったのは、Black Hat Asiaの重要なポイントを総括するパネルLocknote sessionへの参加でした。サプライチェーンセキュリティから、見落とされがちな人的要因まで、今日のセキュリティ業界が直面するトレンドや予想外の出来事、重要課題について話し合いました。
そのステージに立ったことは、すべてがつながる瞬間のように感じられました。何カ月にもわたってCFPを審査し、スピーカーをコーチし、自分自身もセッションで発表してきた私にとって、このカンファレンスが大切にしてきたものを振り返るのに、これ以上ない機会でした。
スピーカー:
Asuka Nakajima | シニアセキュリティリサーチエンジニア、Elastic
Ryan Flores | 先進脅威リサーチチーム リーダー
Daniel Cuthbert | ジュニアペンテスター、Santander
Vandana Verma | レビューボード、Black Hat Asia
Jeff Moss | Black HatおよびDEF CONカンファレンス創設者、元ICANN最高セキュリティ責任者兼副社長、米国国土安全保障省諮問委員会メンバー
Vitaly Kamluk | TitanHex創設者
おわりに
Black Hatのレビューボードの一員として、ほかの素晴らしいレビュアーたちとともに、Black Hat Review Boardのディナーにも参加することができました。
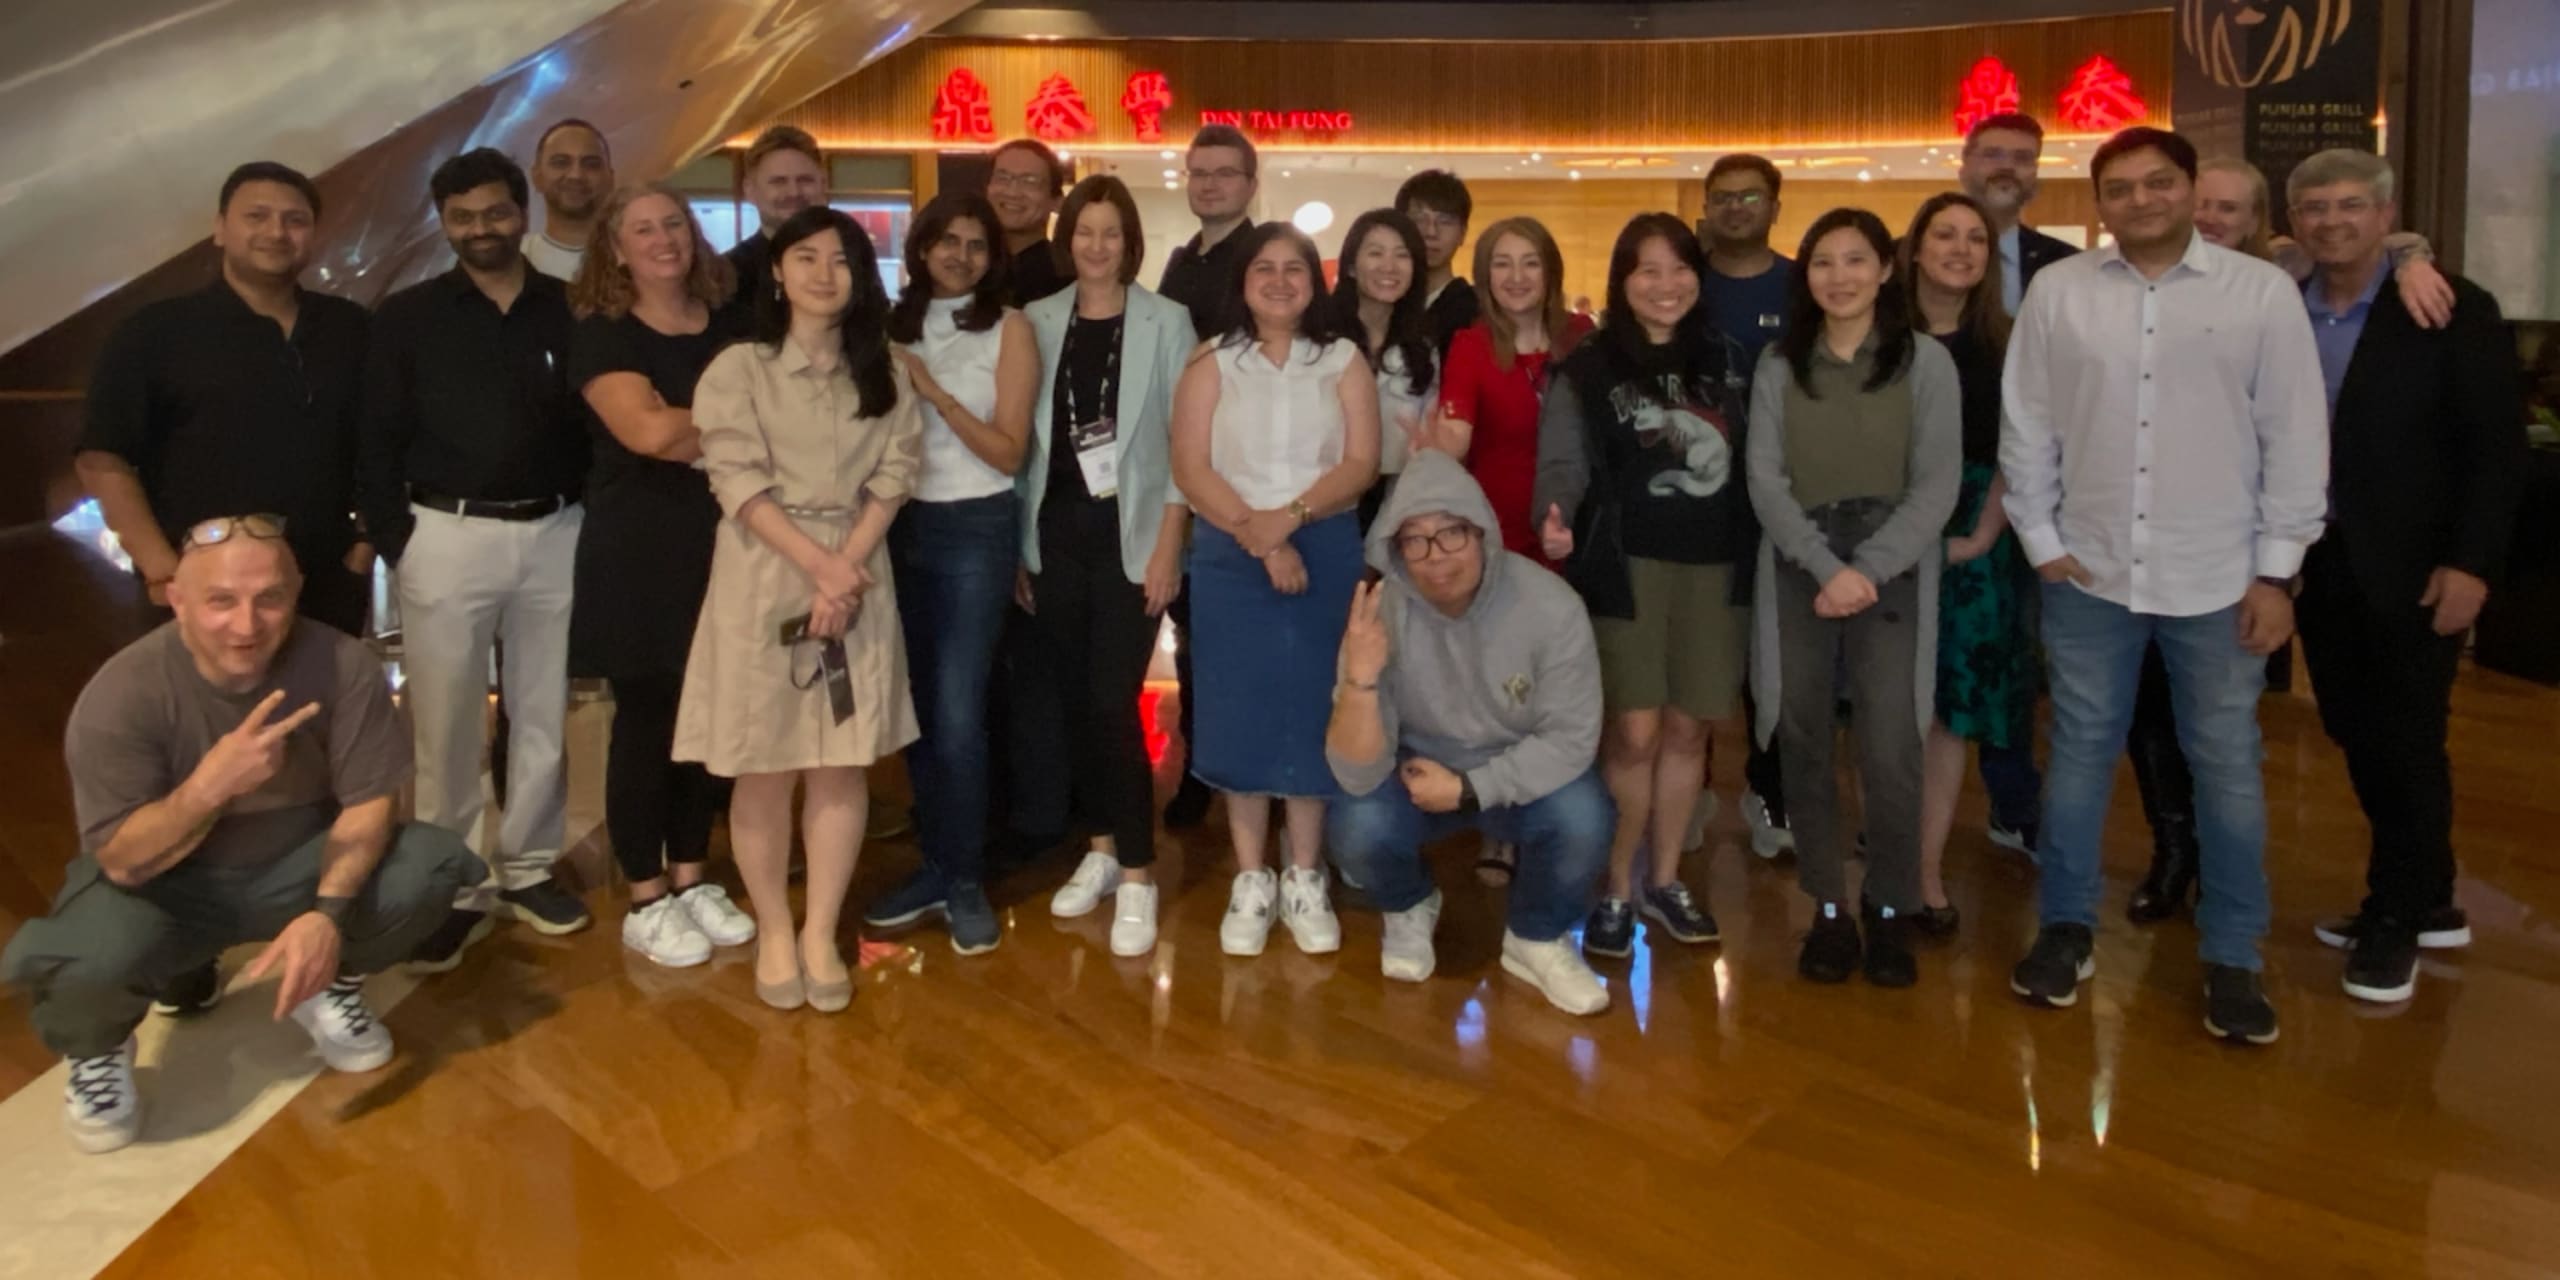
この1週間で最も充実したことは、メンターとの再会、新しい友人との出会い、そして世界中に仲間を見つけられたことかもしれません。こうした人たちの多くとは、インドではめったに会えず、まったく会えないこともあります。廊下での会話から偶然のディナーまで、経験豊富なベテランも初めてBlack Hatに参加する若手プロフェッショナルも、会場の活気は伝染するようでした。そしてもちろん、アイコニックな「Hackers in India」の写真に加われたことも、うれしい出来事でした。母国を代表する優れた頭脳たちと並び、世界で活躍する姿を誇らしく思いました。
Black Hat Asia 2025は、講演や肩書きだけの場ではありませんでした。人々のつながり、進歩、そして情熱の場でした。多くのものを与えてくれたコミュニティに貢献し、交わした一つひとつの会話から学ぶ場でもありました。
出会い、メンターとして関わり、あるいは学ばせていただいた皆さん、本当にありがとうございました。
SnykでAIセキュリティを掌握
Snykが、セキュリティチームに包括的な可視性と制御を提供しながら、開発チームが生成AIで作成したコードをどのように保護するかをご紹介します。