Snyk AppRiskとOrca Securityの新たなインテグレーションを発表

2024年9月11日
0 分で読めますSnyk AppRiskとOrca Securityの新たなインテグレーションを発表します。開発者に支持され、セキュリティチームから信頼されるSnykのアプリケーションセキュリティと、Orcaが提供する先進的なクラウドセキュリティという、両社の強みを組み合わせます。
このインテグレーションは、DevSecOpsの実現を目指し、開発チームとセキュリティチームの連携を強化したい組織にとって大きなニュースです。Snykの開発者向けセキュリティプラットフォームと、Orcaの堅牢なクラウドセキュリティおよび可視化機能を組み合わせることで、チームは連携してビジネスにとって重大なリスクを効果的に特定、優先順位付け、軽減し、より迅速で安全な開発サイクルを実現できます。
このインテグレーションが重要な理由、仕組み、そして今すぐ利用を開始する方法をご紹介します。
開発者を第一に考えたASTと実行時の可視性を組み合わせる価値
アプリケーションの複雑化が進み、DevOps、クラウド、AIによって開発が加速するなか、実際のビジネスリスクを特定し、それに応じて修正の優先順位を付けることは、ますます難しくなっています。その結果、リソースの配分が不適切になったり、セキュリティ対策が過剰に厳しくなったりして、開発者の不満や進捗の妨げにつながる可能性があります。セキュリティチームと開発チームの連携を促進するには、アプリケーションリスクを共有し、より包括的に把握することが不可欠です。これは、現代のアプリケーションセキュリティプログラムの基盤でもあります。
開発者を第一に考えたアプリケーションセキュリティポスチャ管理(ASPM)ソリューションであるSnyk AppRiskは、アプリケーションを包括的に可視化し、この課題に対応します。アプリケーションの詳細なコンテキストと、脆弱性を一元的に把握できるビューを組み合わせることで、チームはリスクをより正確に評価できます。重要な要素の一つは、本番環境でアプリケーションがどのように稼働しているかを把握することです。これにより、認識上のリスクではなく、ビジネスにとっての実際のリスクに基づいて脆弱性の優先順位を付けられます。本日発表した新しいインテグレーションにより、SnykとOrcaのお客様は実行時のコンテキストを活用し、実際に実行環境へデプロイされている脆弱性やアプリケーション資産と、そうでないものを区別できます。
幅広いアプリケーションコンテキストを活用し、開発ライフサイクルの早い段階から全体を通して、明確な優先順位と修正のアドバイスに基づき開発者の行動を支援することが重要です。開発者に、遅く、不正確で、統合が難しいセキュリティツールの利用を強いるようでは実現できません。こうしたツールはコンプライアンスや規制要件を満たすには十分かもしれませんが、開発者が脆弱性を積極的に防ぎ、修正するための支援にはなりません。Snykの開発者に使いやすいセキュリティツールと、アプリケーションの包括的な理解を組み合わせることで、開発者は個々の脆弱性がもたらすリスクと、セキュリティチームが設定した優先順位を十分に把握できます。その結果、修正が効率化され、両チームの連携が向上します。
Snyk AppRiskとOrcaのインテグレーションを設定する
SnykとOrcaのインテグレーションは、シームレスで使いやすい設計です。設定するには、Snyk AppRiskのインテグレーションページを開き、Orca Securityを選択します(Snyk AppRisk Proのお客様のみ利用可能)。必要な情報を入力してください。以下に示すように、Orca APIトークンが必要です。
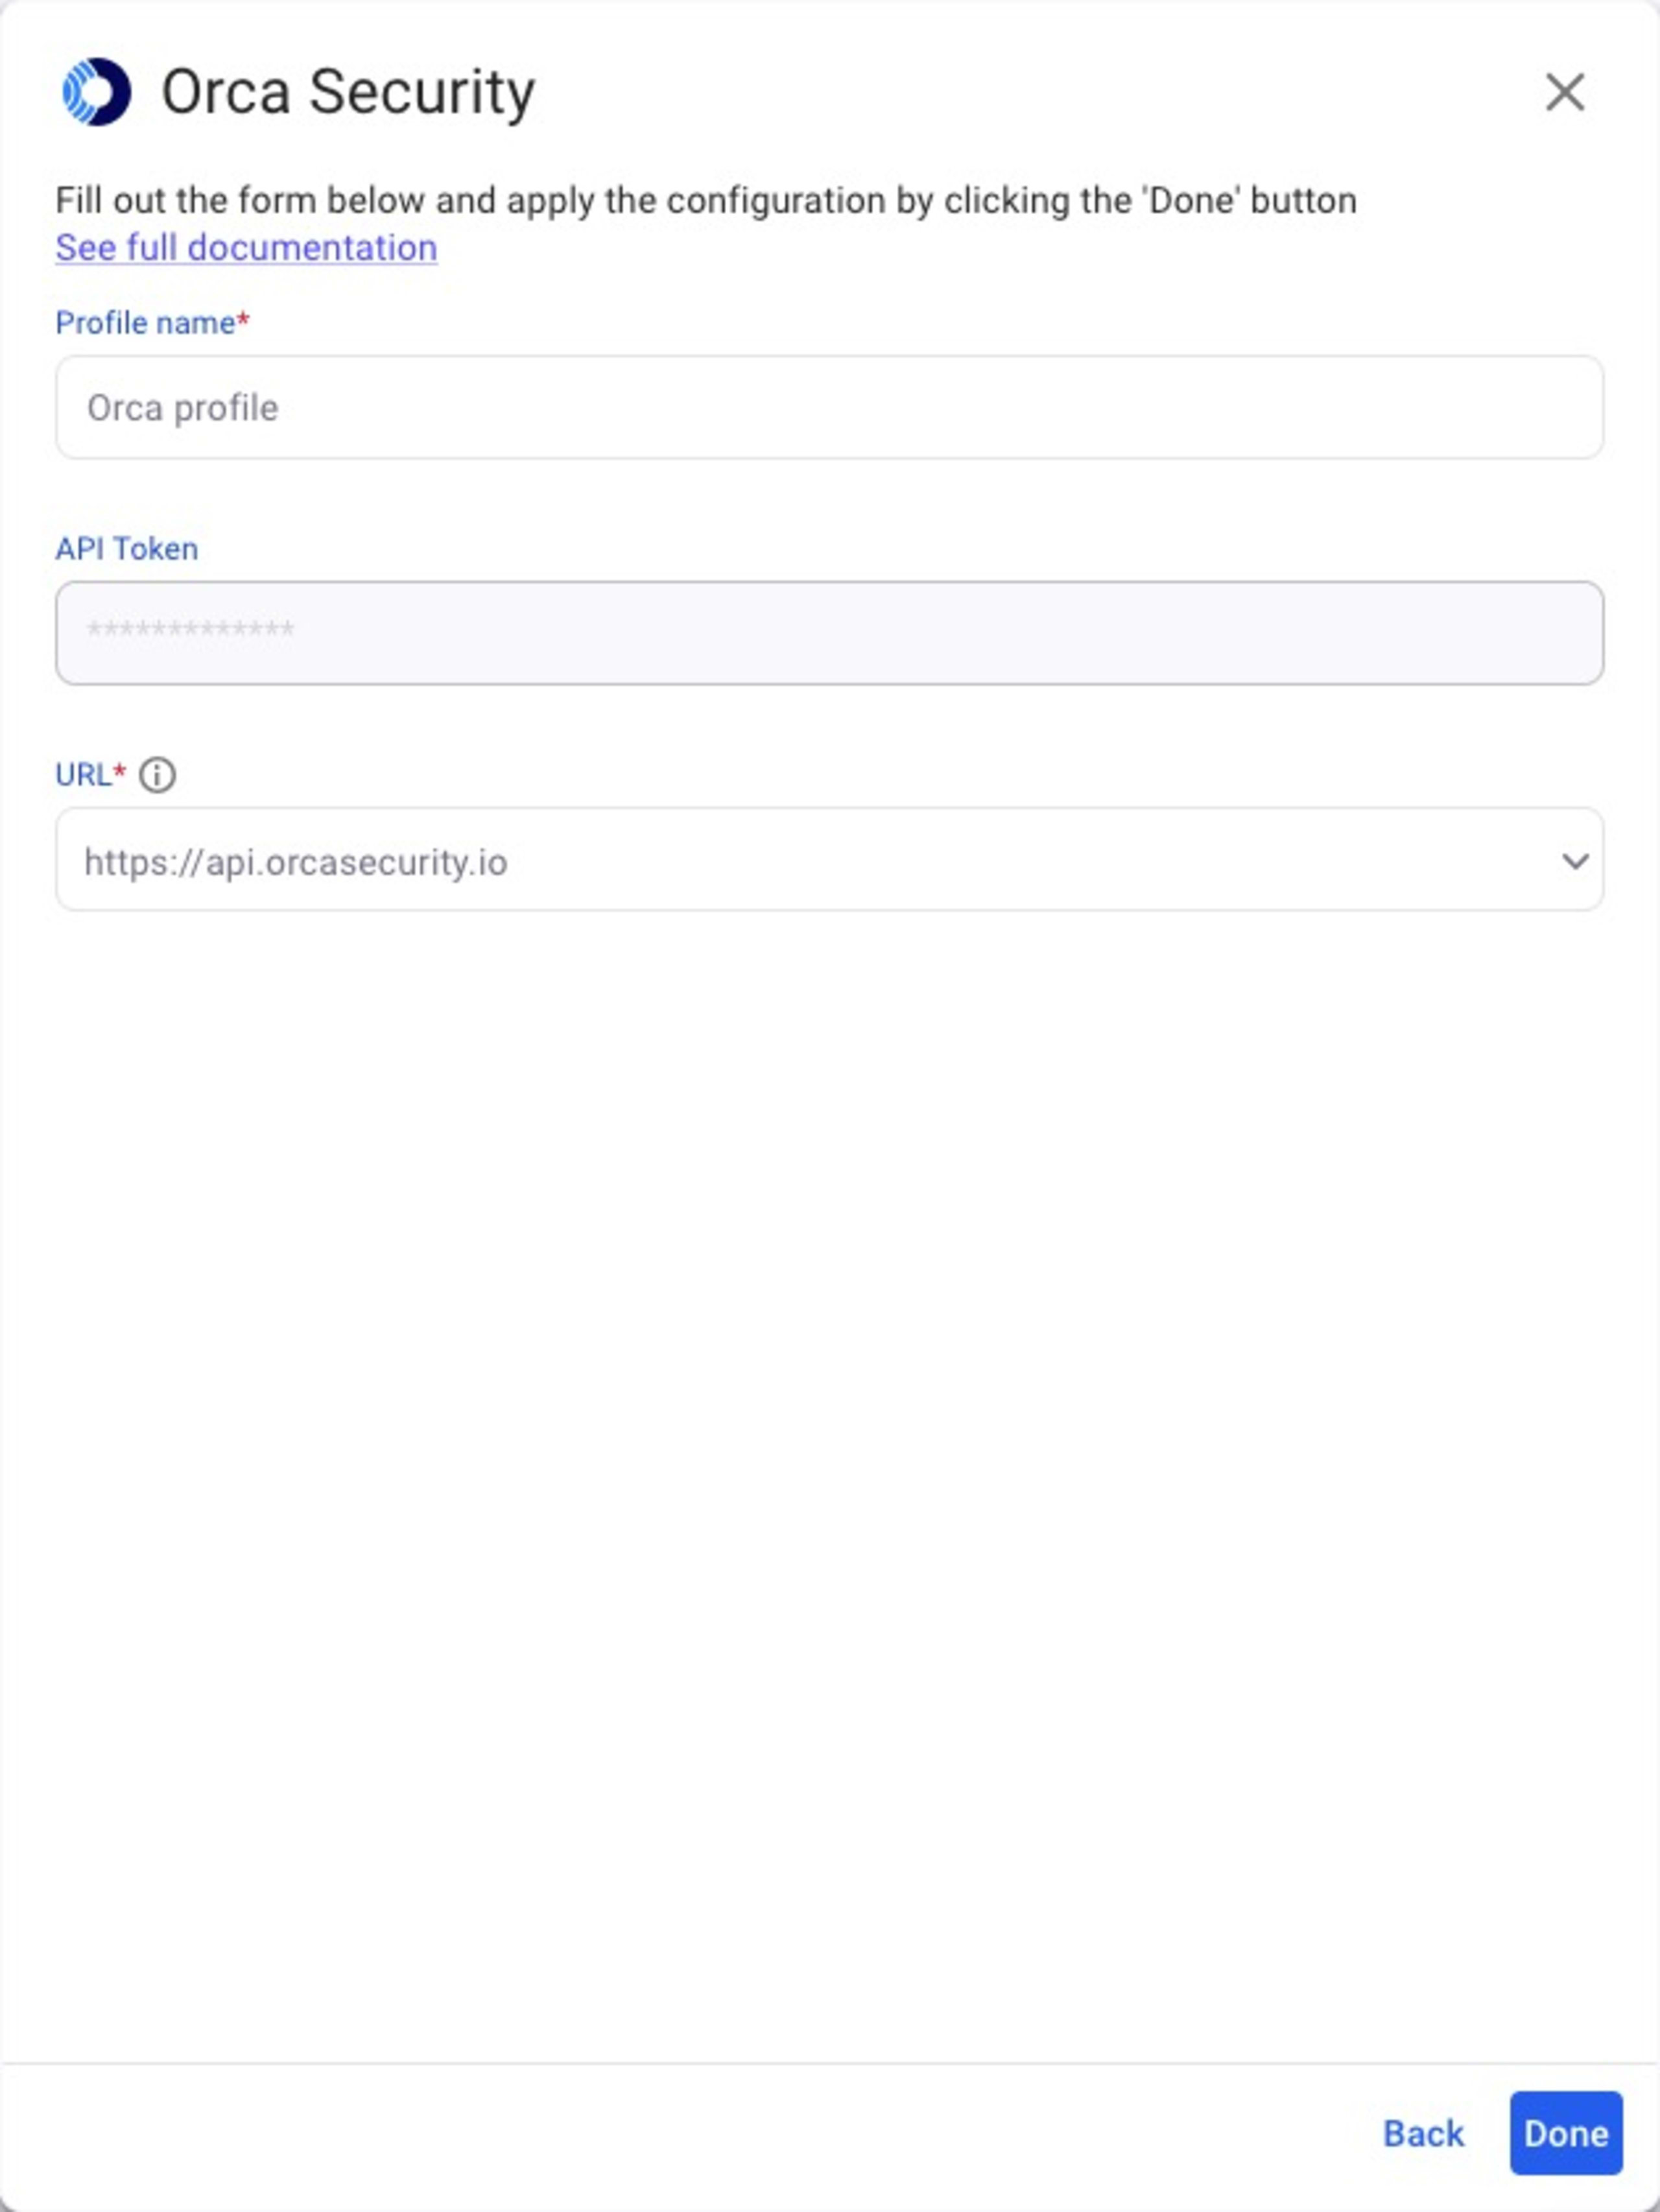
インテグレーションを設定すると、SnykとOrcaのお客様は両プラットフォームの強みを活用して、アプリケーションリスクの可視性を高め、優先順位付けと修正のワークフローを効率化できます。
Snyk AppRiskでOrcaの実行時コンテキストを活用する
Snyk AppRisk Proユーザーは、Orcaの実行時コンテキストを活用して、カバレッジ管理と優先順位付けという、主要な2つのリスク管理ワークフローを強化できます。
Snyk AppRiskの資産検出機能を使うと、コードリポジトリ、パッケージ、そしてコンテナイメージなど、SnykのASTツールで保護されている、または保護が必要なさまざまなアプリケーション資産を把握できます。
Orcaとの新しいインテグレーションにより、実行中のワークロードに関する情報が資産インベントリに追加されます。これにより、資産インベントリと実行時データを活用し、実行環境にデプロイされているものの、SnykのASTツールで必要な保護が提供されていないコンテナをすばやく特定できます。
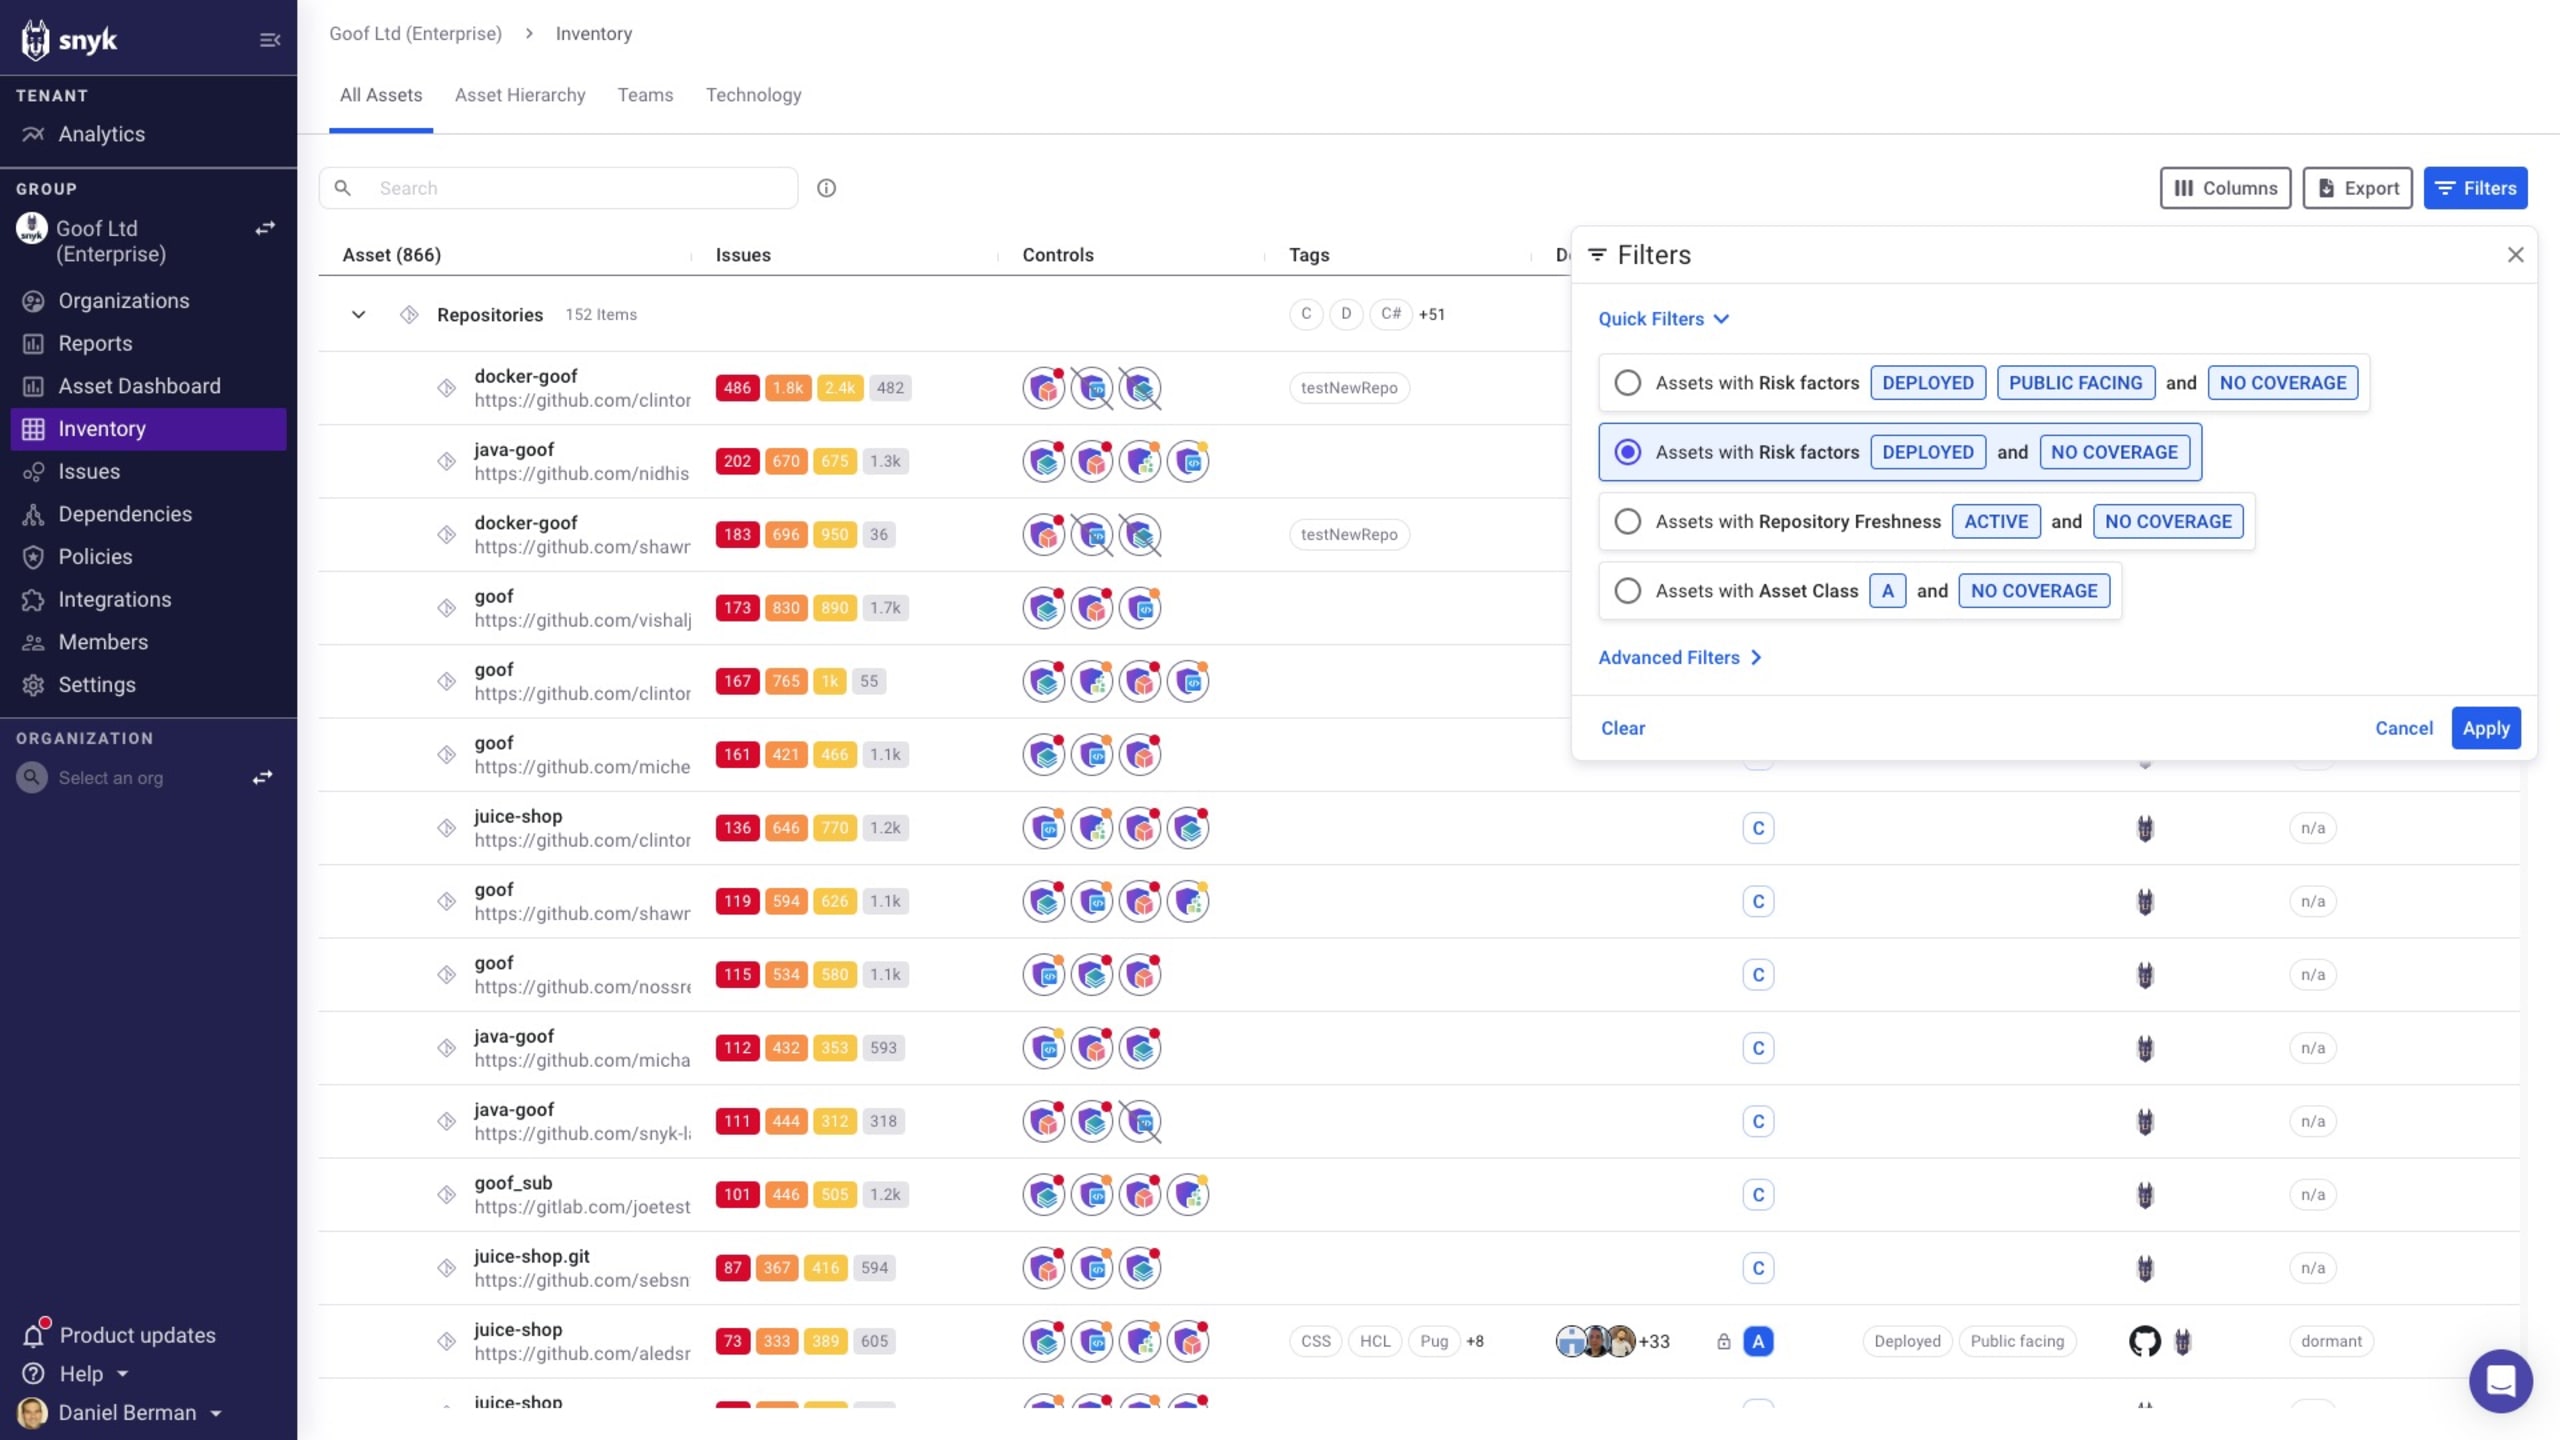
Issuesページでは、Orcaの実行時コンテキストを活用して優先順位付けを強化できます。ファネルとフィルターを使うと、OrcaとSnykがデプロイ済みコンテナに関連すると特定した脆弱性をすばやく見つけ、より高いリスクを伴う問題を特定できます。
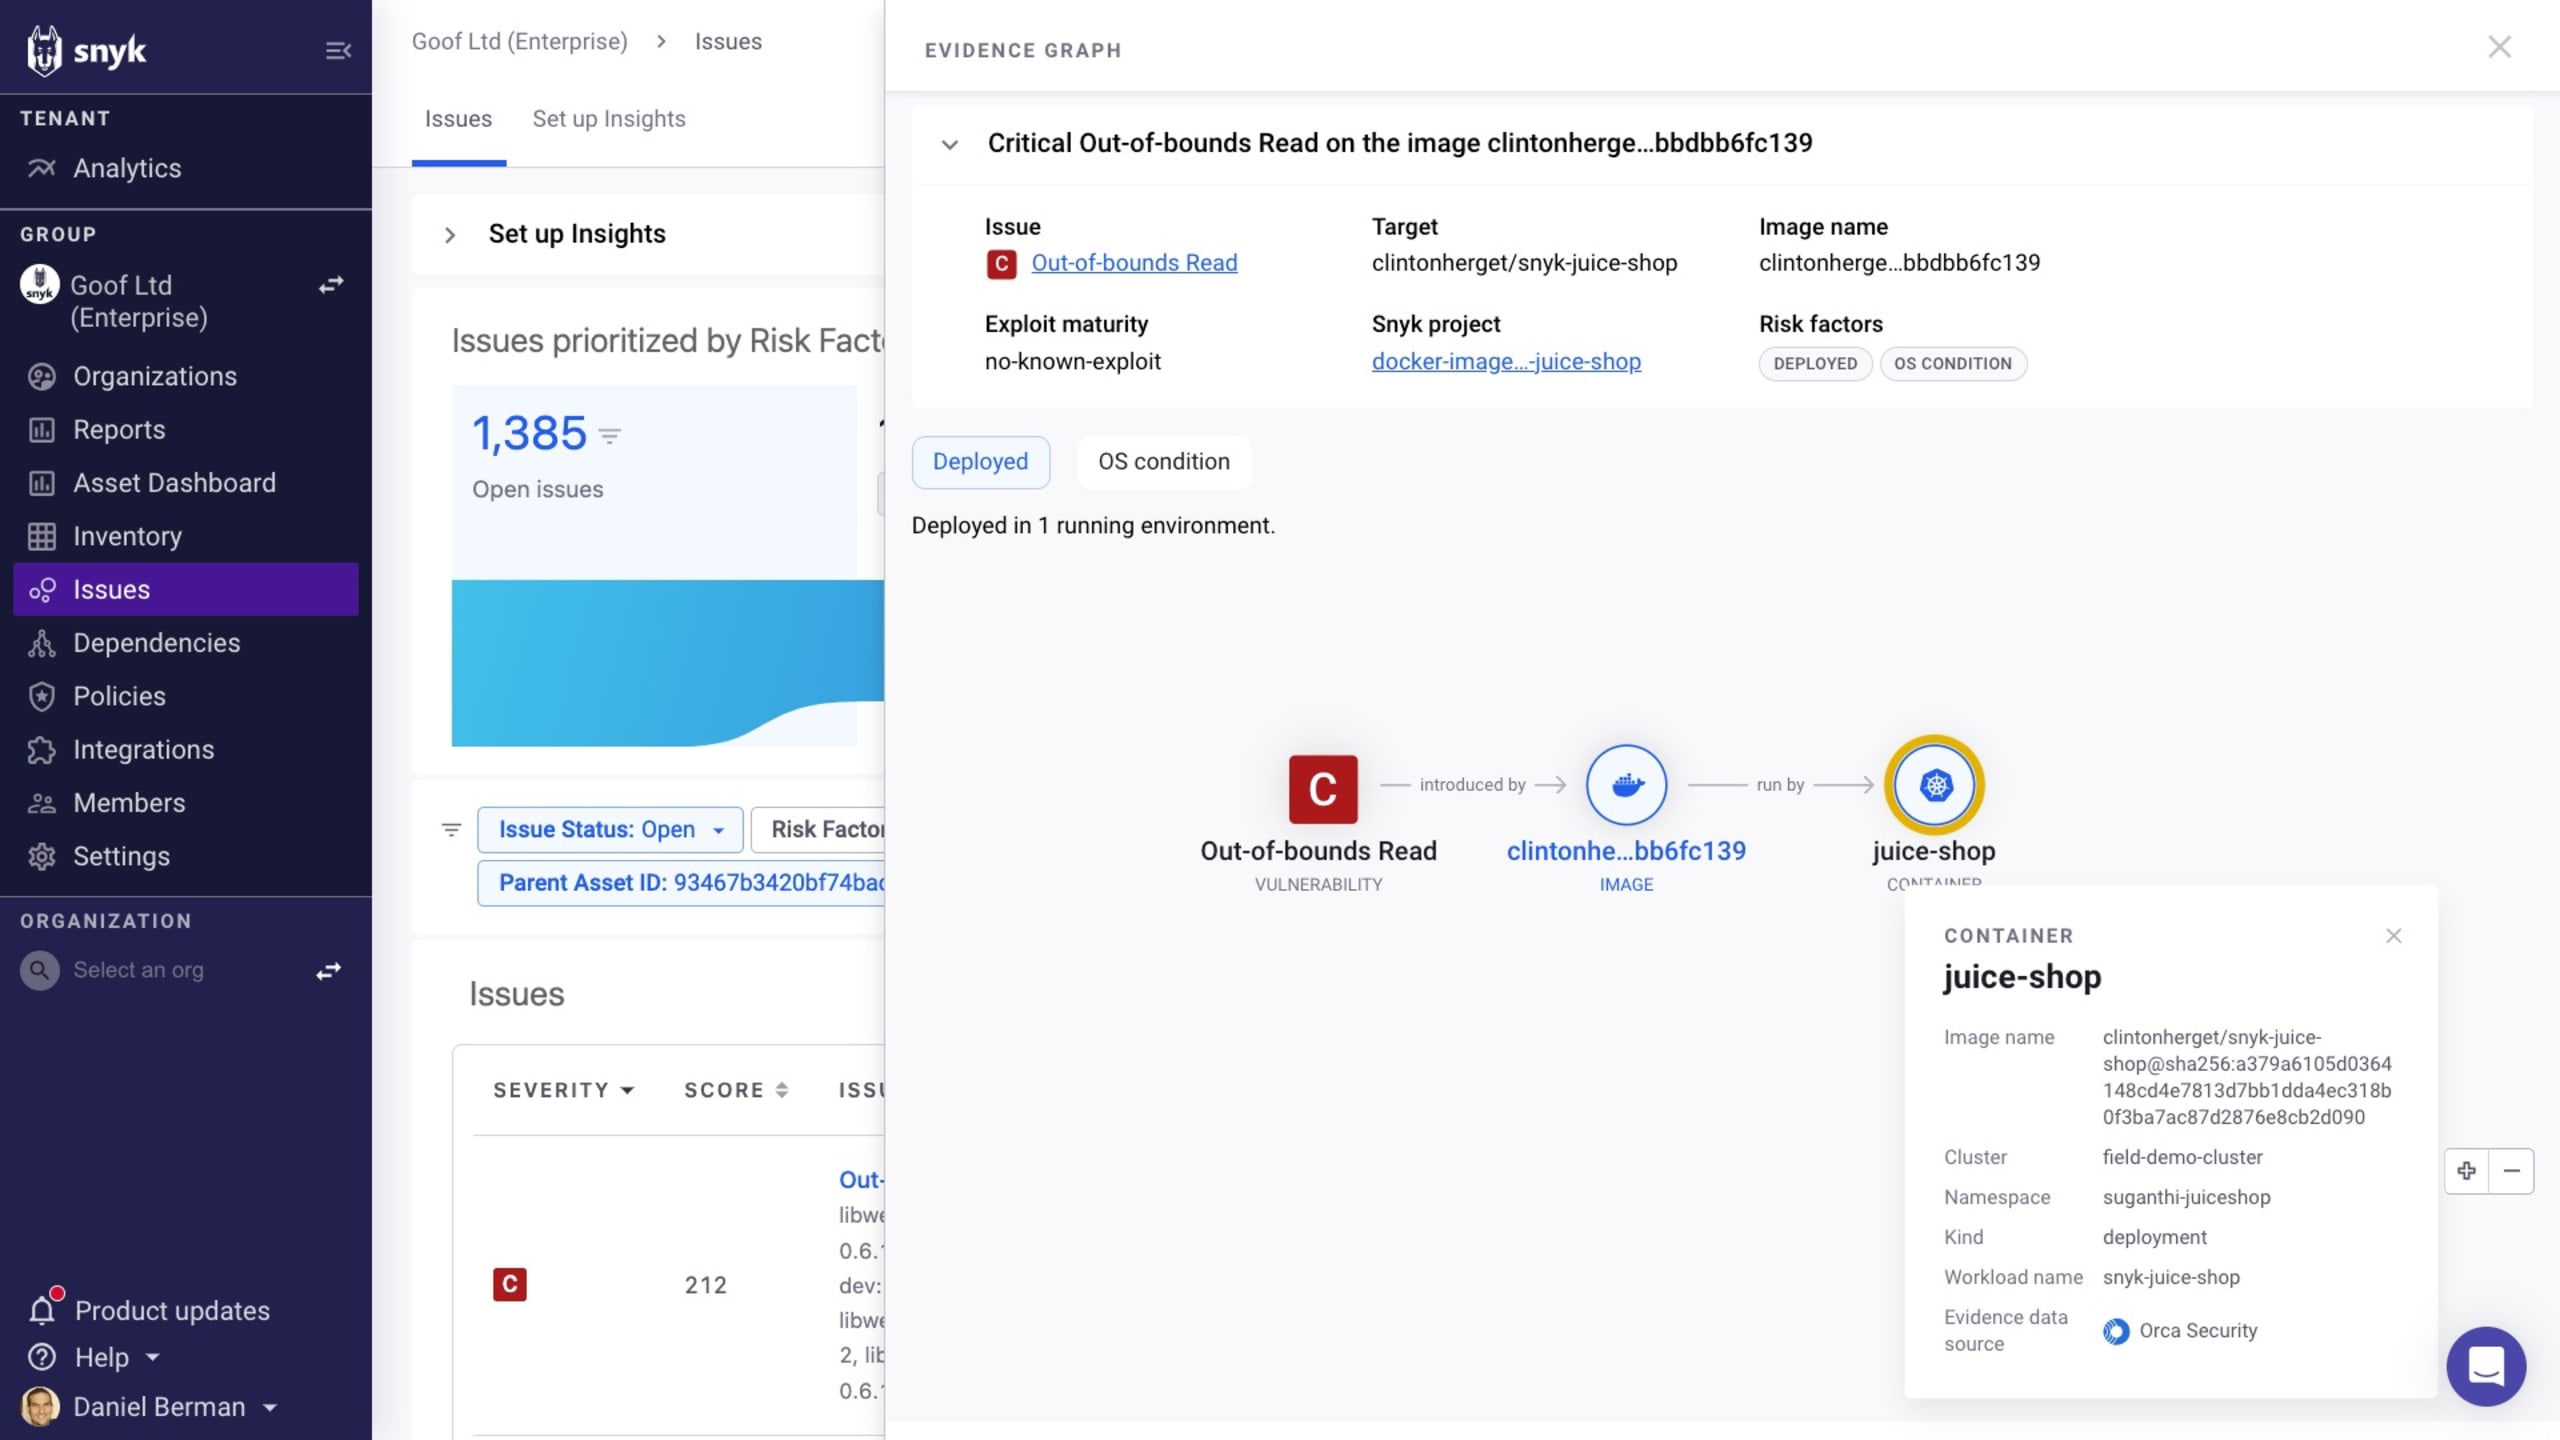
問題を特定したら、優先順位の判断、原因の特定、迅速な修正に必要なコンテキストとともに、開発チームへ引き継げます。
OrcaでSnykのAST検出結果を活用する
Orca Securityのプラットフォームは、インフラストラクチャの設定ミス、ワークロードやアプリケーションの脆弱性、APIの露出、データの露出など、クラウドのリスクをこれまでにないレベルで可視化します。また、クラウド環境のリスクを、gitリポジトリに保存された元のコードまでたどる機能も備えています。これにより、開発チームとセキュリティチームは脆弱性や設定ミスの原因をすばやく把握し、効果的にリスクを軽減できます。
Orca SecurityとSnykのもう一つのインテグレーションにより、実行中のコンテナとそれに関連するリスクをOrcaプラットフォーム内の該当するSnykプロジェクトに直接関連付けられます。これにより、ユーザーは実行環境にデプロイされたコンテナを確認し、そのリスクをSnykまでたどることができます。
SnykでDevSecOpsを加速
SnykとAccentureの知見を活用して、アプリケーションの複雑化やAIのハルシネーションに対処し、開発チームとセキュリティチームの連携を促進しましょう。


