SnykとAmazon EventBridgeの連携で、AppDevの大規模なセキュリティを実現

David Schott

2023年6月12日
0 分で読めます変化の激しい今日のアプリケーションエコシステムでは、開発者が対処すべきセキュリティ問題の数と範囲が飛躍的に増加しています。そのため、現代の開発チームには、アプリケーションのあらゆるコンポーネントにわたるセキュリティイベントを処理する自動化システムが不可欠です。
イベントベースの通知により、開発者はSnykプラットフォームを拡張し、インテグレーションや対応ワークフローを構築できます。これにより、組織は大規模なエンジニアリング作業を行うことなく、アプリケーションのセキュリティ問題に対応できます。
こうした背景から、SnykはAWSと緊密に連携してAmazon EventBridgeとのインテグレーションを構築しました。EventBridgeサービスを通じて通知と対応のワークフローを構築することで、開発チームはSnykの監査ログやセキュリティ問題を、より機動的に管理できます。
Gartnerの2023年「Magic Quadrant™ for Application Security Testing」でリーダーに選出され、2022年のForbes Cloud 100で第20位にランクインしたSnykは、開発者に使いやすいセキュリティプラットフォームを提供しています。開発チームとセキュリティチームが、SDLC全体を通じて、自社開発コード、オープンソースの依存関係、コンテナ、Infrastructure as Code(IaC)の脆弱性を発見・修正できるよう支援し、開発者がアプリケーション構築に使用するサービスと連携します。
SnykとAmazon EventBridgeを利用するメリット
リアルタイムの脆弱性通知
このインテグレーションにより、Snykが新たな脆弱性を検出した際に、セキュリティチームはリアルタイムで通知を受け取れます。EventBridgeとの連携を設定して、メールやチャットで通知したり、AWS Lambda関数を呼び出して修復タスクを自動実行したりできます。
監査証跡の監視
Snykプラットフォームは、設定が変更されたときや、Snykのメンバーが追加・削除されたときに監査イベントを生成します。SnykをEventBridgeと連携させると、すべてのSnyk監査イベントをS3バケットに記録して監査証跡を作成でき、コンプライアンスやフォレンジック分析に活用できます。
修復ワークフローの自動化
セキュリティチームはEventBridgeを利用して、Snykがトリガーするセキュリティイベントに基づいたカスタムワークフローを作成できます。たとえば、新たな修復イベントが検出されたときに、AWS Lambda関数を自動的に呼び出して修復手順を実行したり、修復プロセスを追跡するJiraチケットを作成したりできます。
SnykとAmazon EventBridgeのインテグレーションは、15分以内に設定できます。手順も簡単です。
AWSでの設定:
「Amazon EventBridge」を有効にします。
結果を送信できるパートナーとしてSnykを有効にします。
Snykでの設定:
Snykのインテグレーションページに移動し、「Amazon EventBridge」を検索します。
以下の情報を入力して、Snyk組織にEventBridgeの「登録」を追加します。
AWSリージョン
AWSアカウントID
登録名
「Snyk Audit Logs」または「Snyk Issues」を選択します。
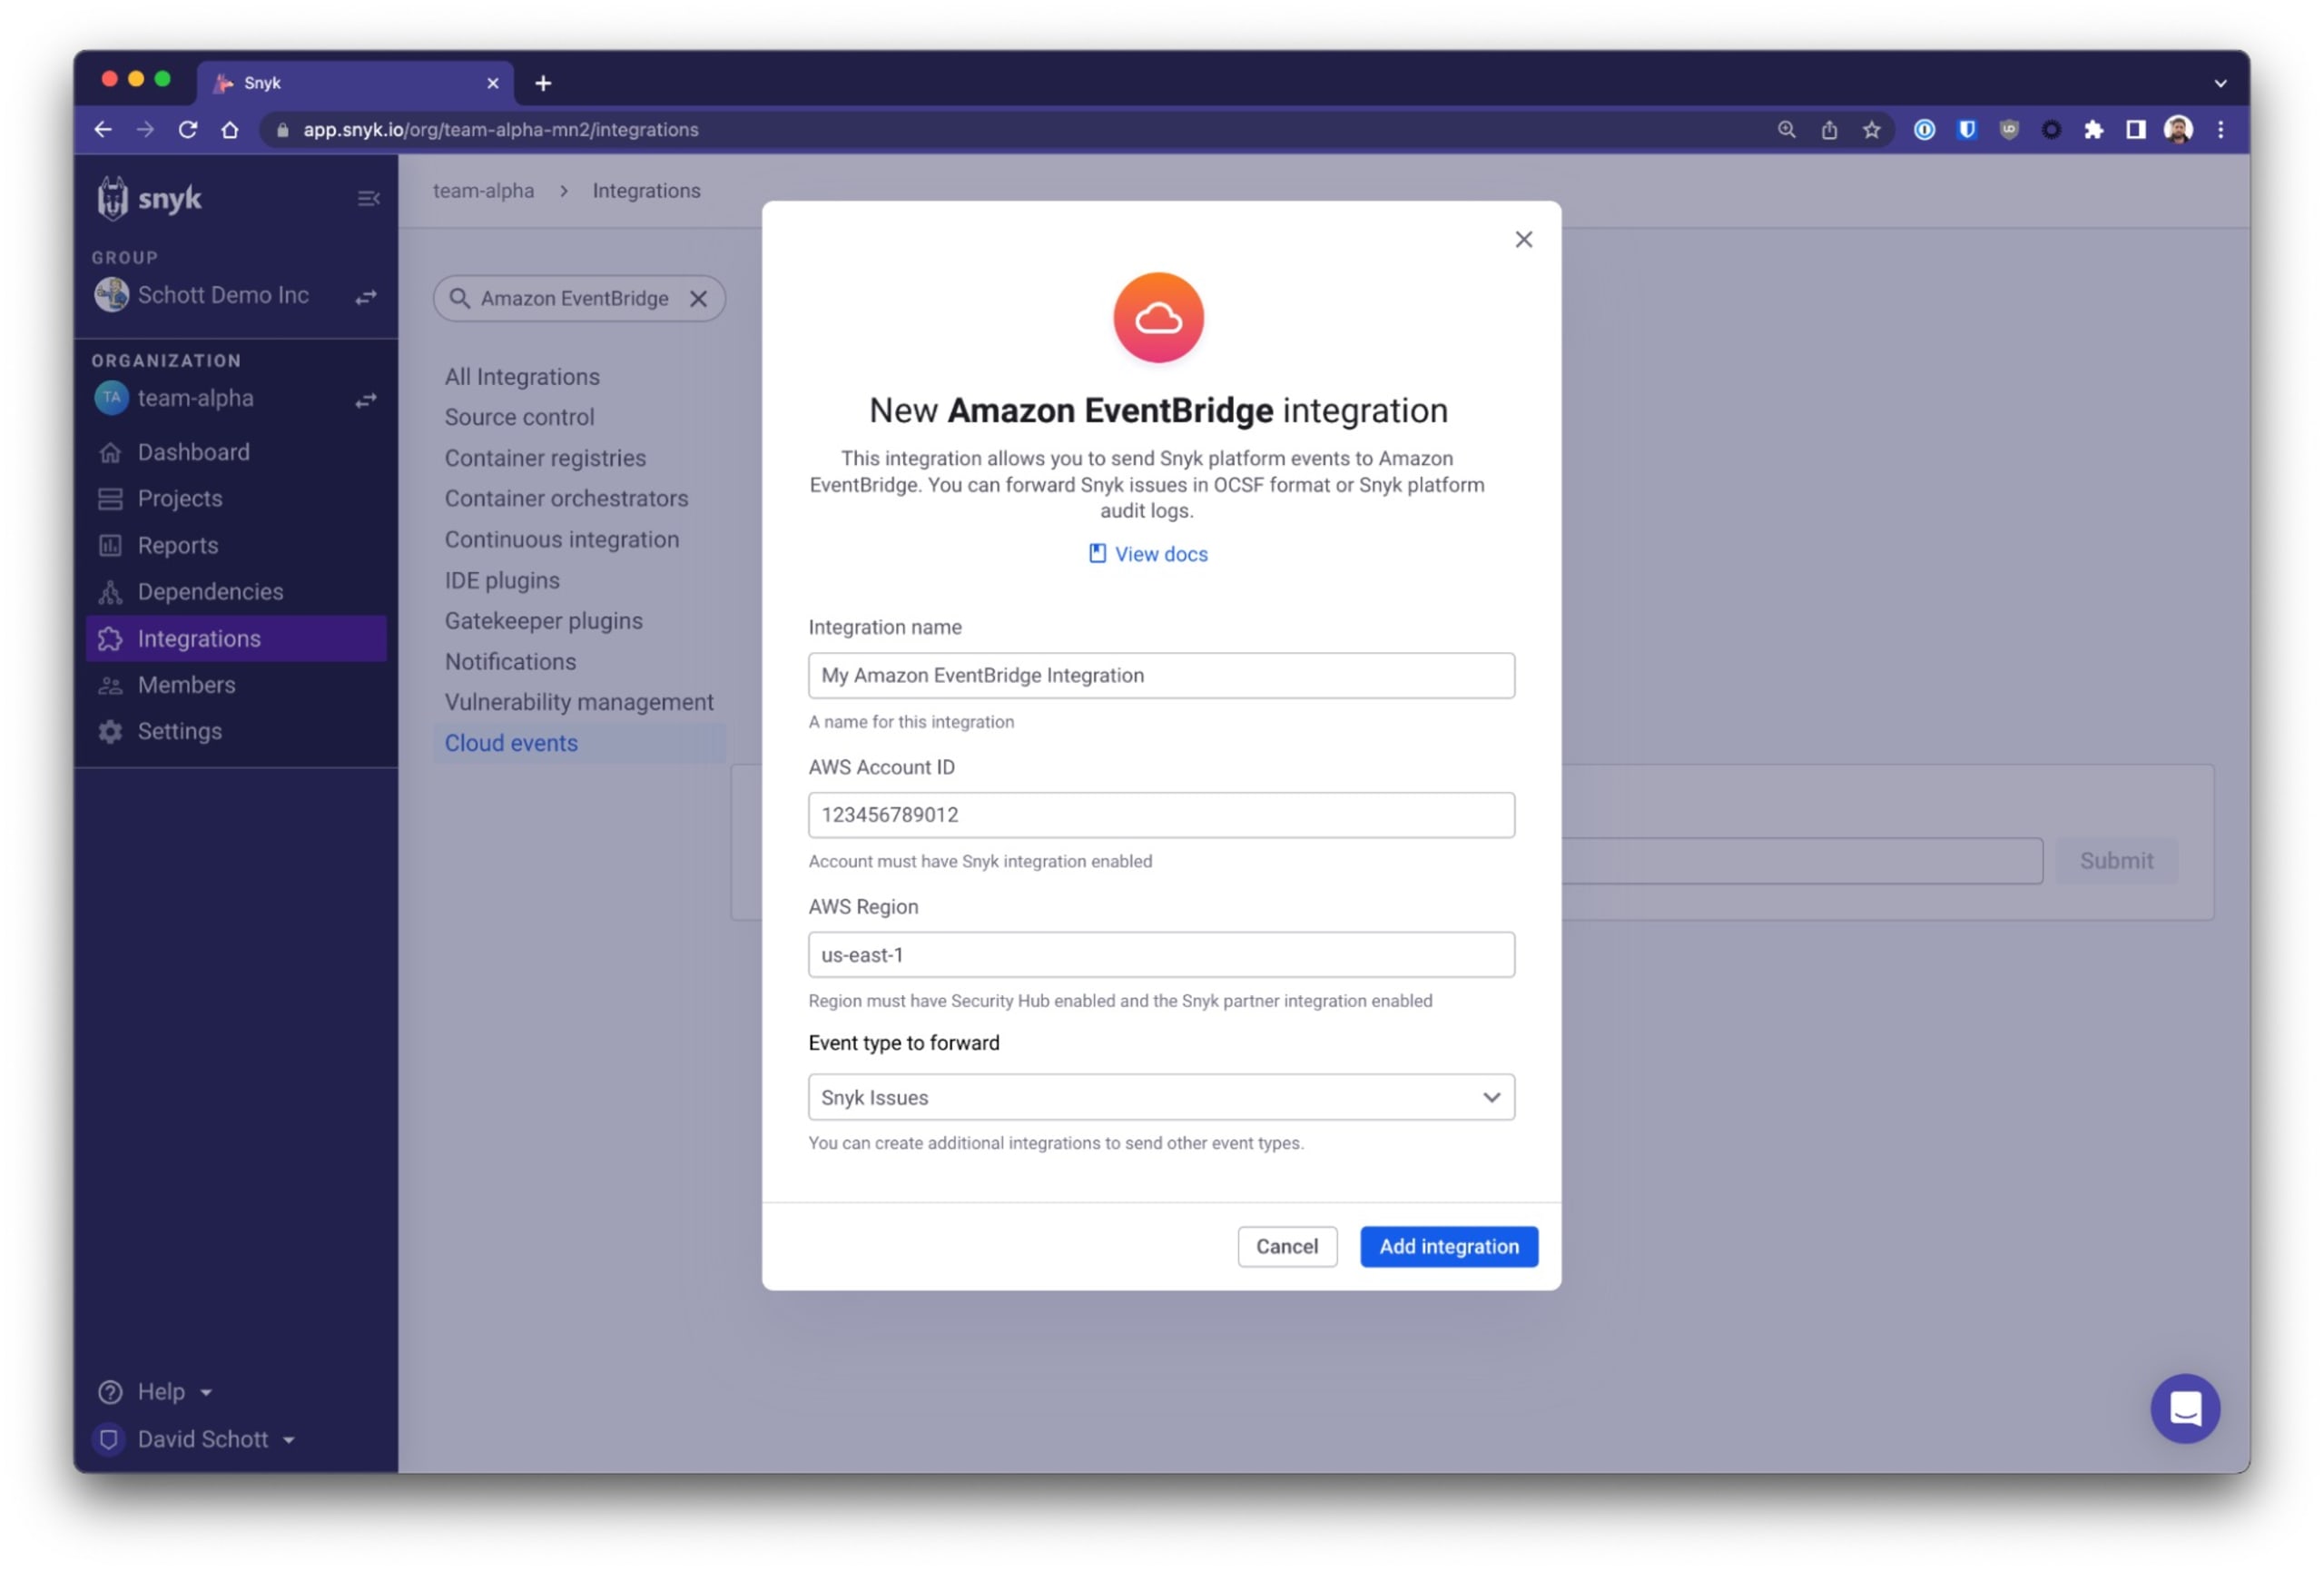
登録の設定が完了すると、SnykからAmazon EventBridgeに監査ログまたはセキュリティ問題が送信されます。開発チームは、次のようなイベントを取得できます。
Snykのセキュリティポリシー、設定、ユーザーメンバーシップの変更
セキュリティ問題の無視
本番環境のワークロードで検出された重大な脆弱性
アプリケーションの脆弱性に対する新たな修復策
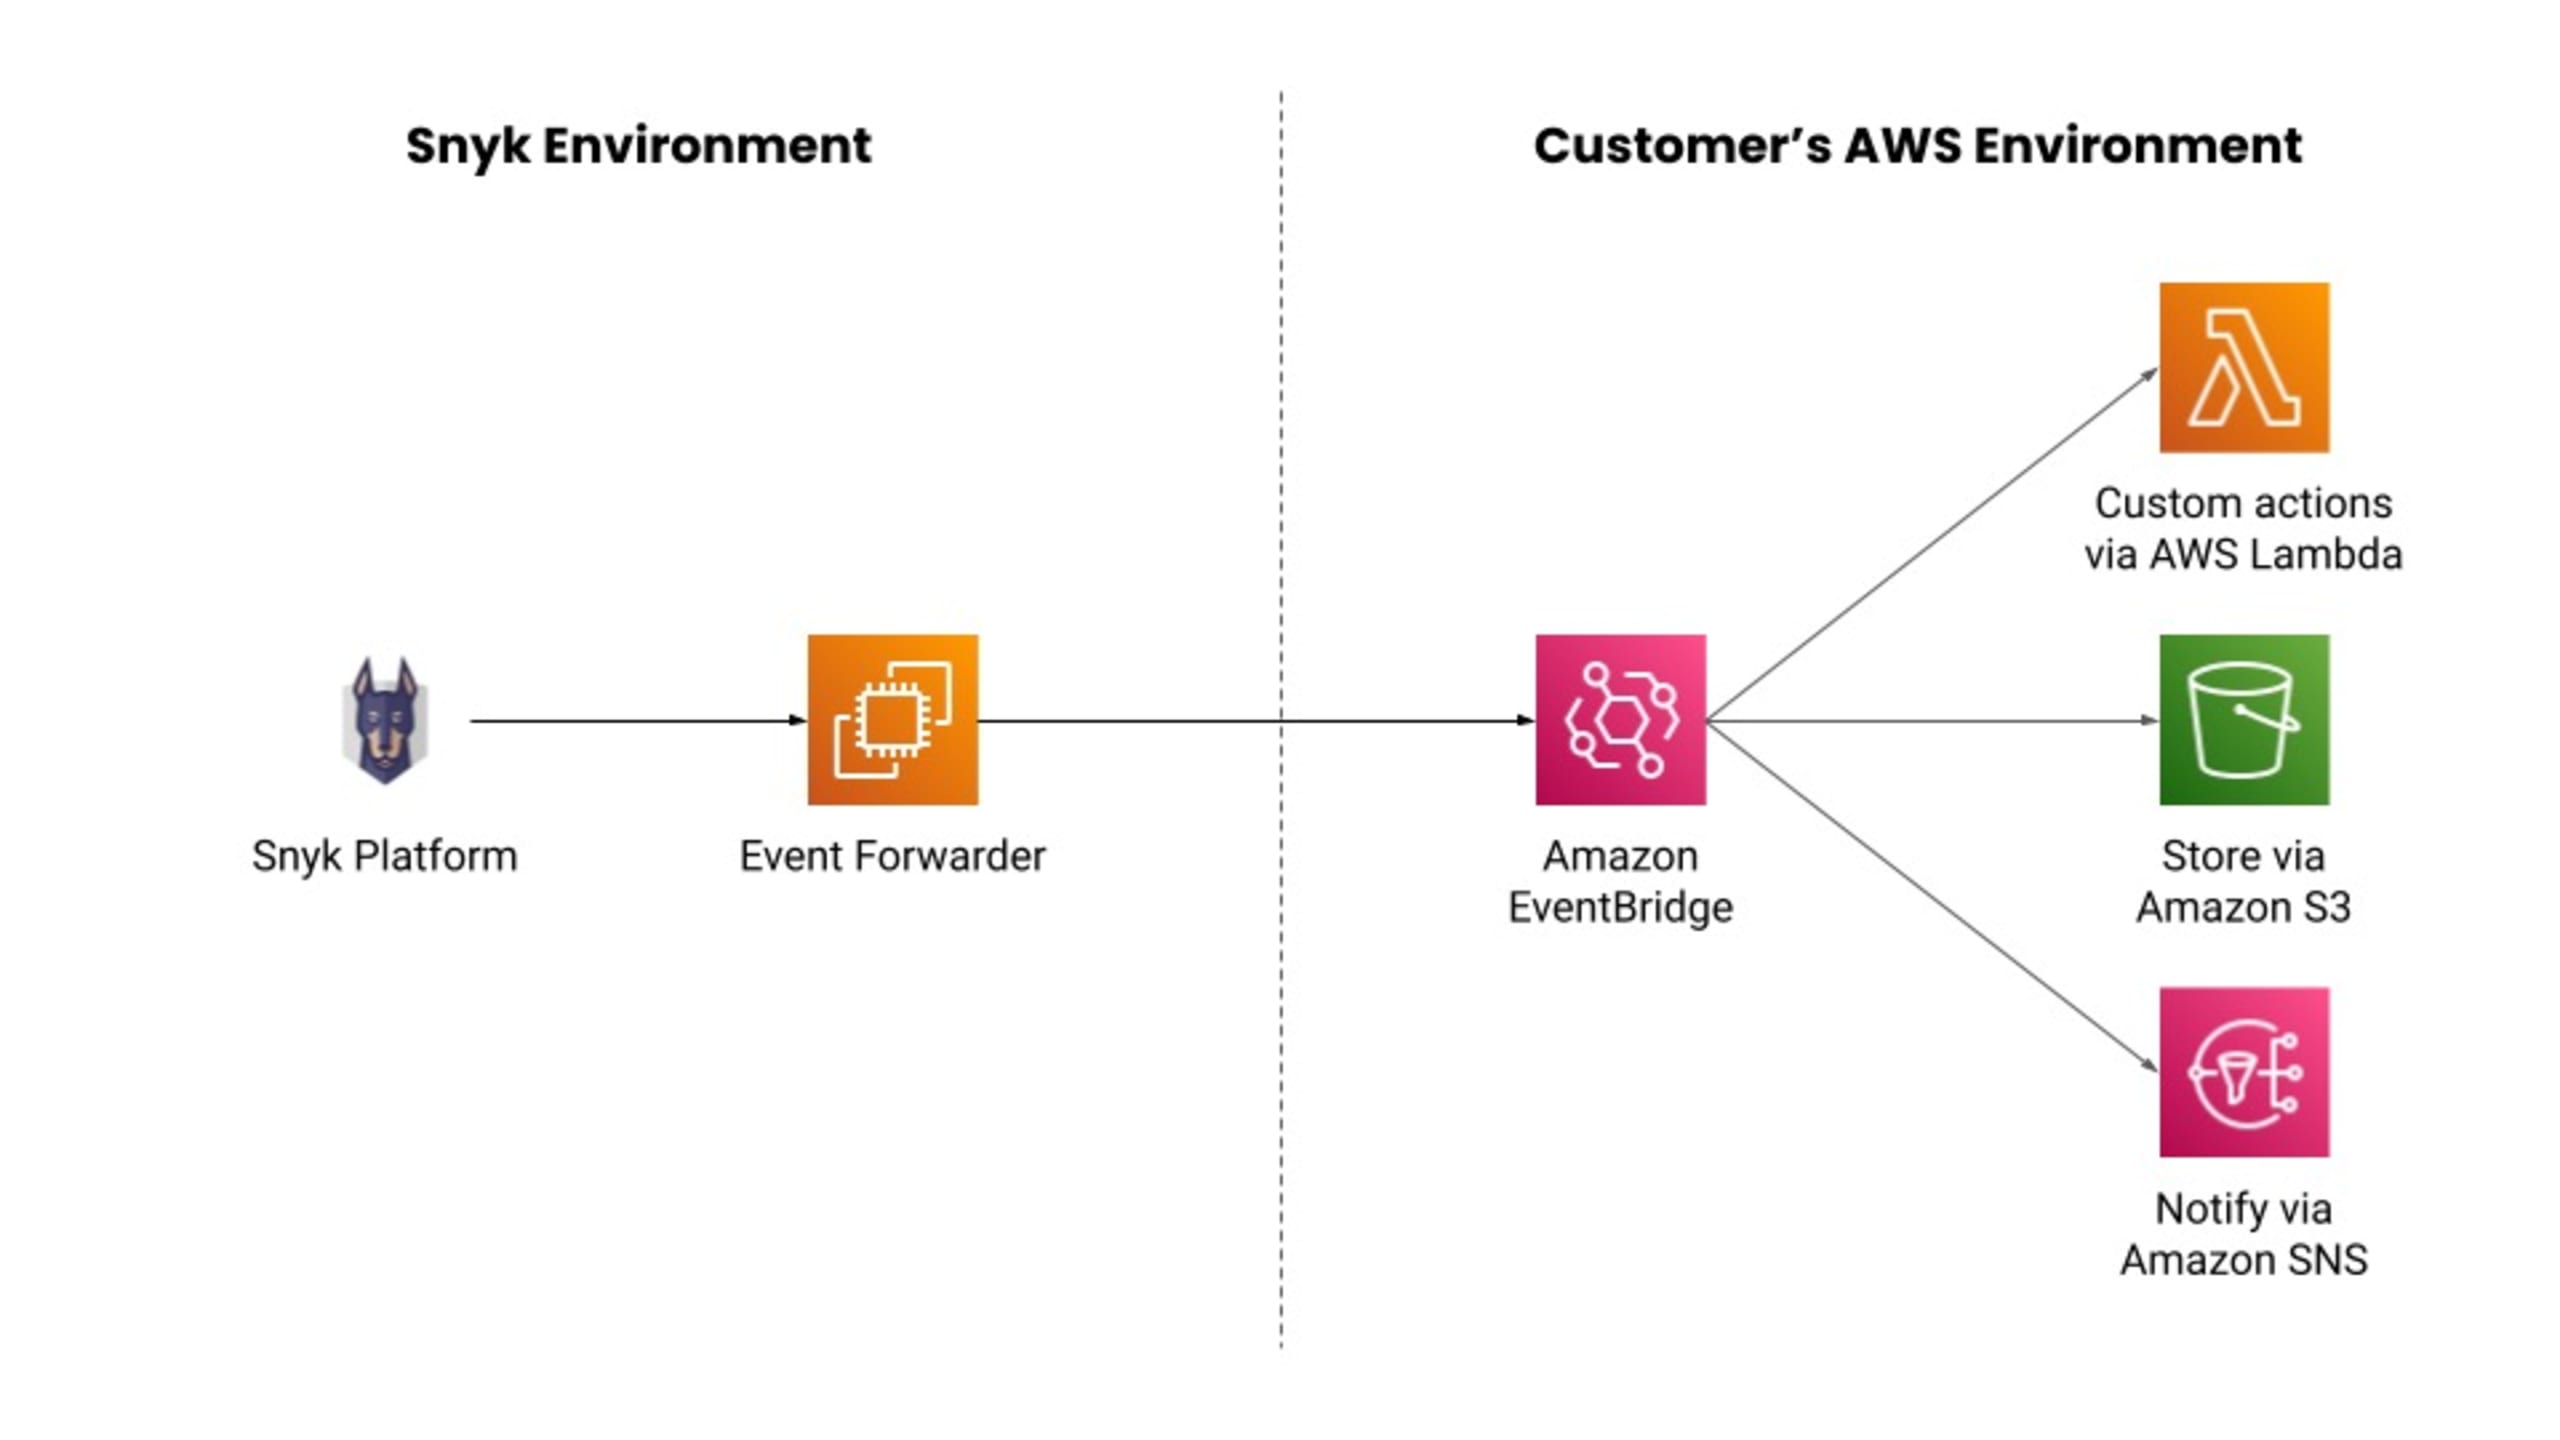
Amazon EventBridgeは、Snykからのセキュリティ問題をOpen Cybersecurity Schema Framework(OCSF)形式で受信します。これにより、複数のベンダーから得た検出結果を共通形式で簡単に関連付けられます。データクエリが効率化され、複数のソースから得たセキュリティ検出結果に基づいて、カスタムデータモデルやレポートを簡単に作成できます。
その後、EventBridgeを使ってイベントを照合し、データ保存先となるさまざまなAWSやサードパーティのターゲットに送信できます。また、Amazon Simple Storage Service(S3)、Amazon Simple Notification Service(SNS)、AWS Lambdaなどのサービスを横断したアラートやカスタムワークフローを作成できます。
SnykとAWS
Snykは、AWSのお客様がコード、オープンソースの依存関係、コンテナ、IaC設定に潜むセキュリティリスクを発見・修正できる、開発者に使いやすいセキュリティプラットフォームです。各種IDE、ソース管理ツール、CI/CDパイプラインと緊密に連携し、AWS CodePipeline、Amazon EKS、AWS Security Hub、AWS CloudTrail Lake、Amazon Inspectorなど、開発者やセキュリティ担当者が作業するあらゆる場所で利用できます。
SnykとAWSは連携して、コードの作成段階からクラウドネイティブなインフラやコンテナの設計、実行中のクラウド環境までを保護し、最新のDevSecOpsプラクティスを支えます。AWSの戦略的パートナーであるSnykは、パブリックとプライベートの両方のAWS環境でシームレスに動作することが技術的に検証されています。お客様がアプリケーションの構築と実行に使用するAWSサービスと連携します。
Snykの開発者ファーストなセキュリティ制御と、クラウドのセキュリティリスクを低減しながら運用効率を高める方法について、詳しく知りたい方はいませんか?AWSでのプラットフォーム全体のデモで実際の動作をご覧いただくか、Snykの担当者とのミーティングをご予約ください。


