SnykがAWS CloudTrail Lakeと連携し、セキュリティ監査を簡素化


David Schott
2023年2月1日
0 分で読めます世界中の組織が、クラウドへのアプリケーションの移行やモダナイズを通じてデジタルトランスフォーメーションへの投資を加速させるなか、監査ログの価値は変化してきました。金融や医療などの業界にとどまらず、デジタル戦略を持つほぼすべての企業にとって重要になっています。包括的な監査ログにより、現代の組織は社内規定や業界規制への準拠を確認し、セキュリティイベントを監査し、システムの問題をトラブルシューティングできるほか、新たな管理手順を提案することもできます。
そのためAWSは、AWS CloudTrail Lakeというサービスを構築しました。これは、Snykなどのサードパーティーが送信するイベントを集約し、改ざん不能な形式で保存してクエリできる、マネージド型のセキュリティ・監査データレイクです。デフォルトで7年間データを保持し、社内外のコンプライアンス要件への対応を支援します。
Snykではこのたび、AWS CloudTrail Lakeとの連携を発表しました。監査イベントの集約プロセスを簡素化・効率化し、お客様を支援します。これにより、監査担当者やセキュリティ担当者は、すべての環境やアプリケーションにわたるSnykの監査アクティビティをより包括的に把握できます。
AWS CloudTrail Lakeを使用すると、お客様はAWSやSnykなどのサードパーティーからイベントを取り込み、分析できます。これにより、監査やセキュリティ調査を効率化し、必要に応じて運用上の問題をトラブルシューティングできます。
Snykでは現在、HTTPとSnyk APIを使用して監査ログを取得できる監査ログエンドポイントを提供しています。このAPIを使うと、予期しないアクティビティを事後にトリアージしたり、新しいユーザーが追加されたタイミングを把握したり、ユーザーのロール変更を監視して不審な挙動を早期に検知したりできます。また、サービスアカウントの作成、変更、削除時にもイベントを記録します。Snykのライセンスポリシーが変更された場合も同様です。
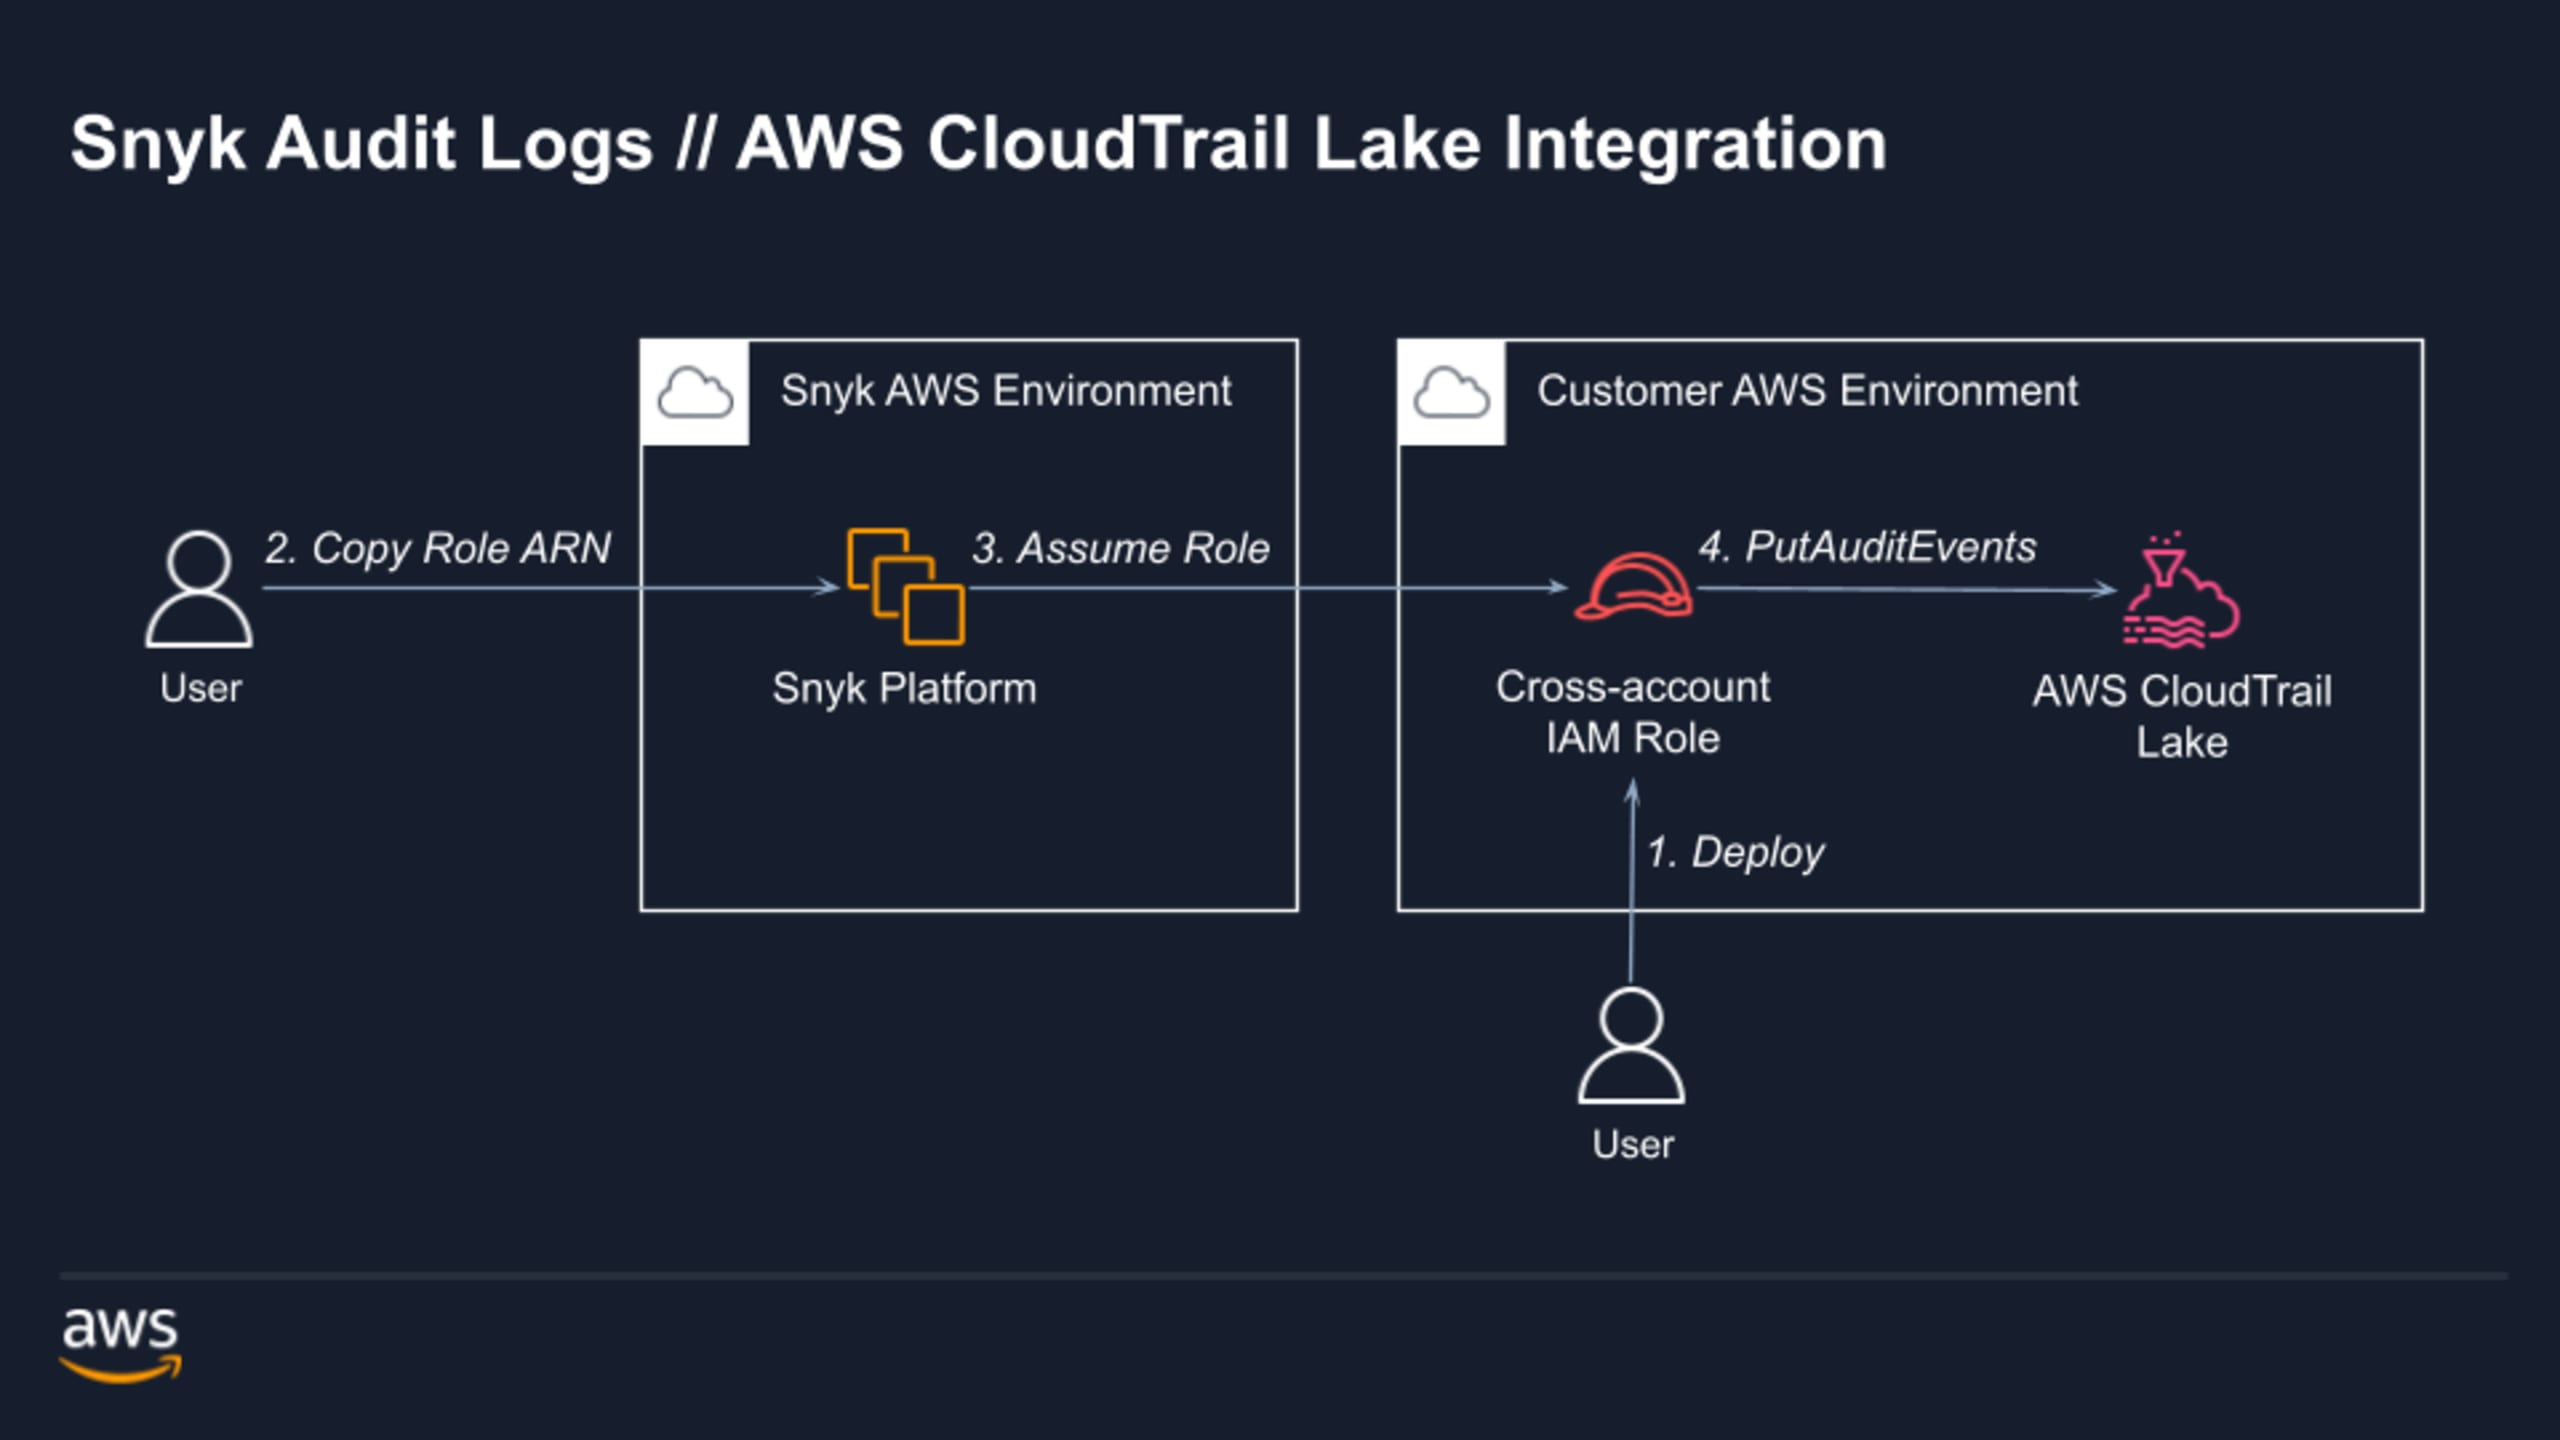
CloudTrail Lake向けに新たにリリースされたPutAuditEvents APIを利用すると、Snykのすべてのユーザーアクティビティと監査イベントを取得して集約できるため、チームや製品をまたぐ個別のデータ処理パイプラインが不要になります。また、このAPIではSQLを統合的に利用でき、AWS CloudTrailのデータを簡単にクエリできます。CloudTrail Lakeには、一般的なシナリオ向けのクエリサンプルも用意されており、監査を迅速に進めるためのクエリ作成を支援します。
SnykとAWSを併用するお客様は、AWS CloudTrail Lakeコンソールに直接アクセスするだけで、この連携を簡単に有効化できます。Snykからイベントをストリーミングする手順が順を追って案内されるため、アプリケーション全体のセキュリティアクティビティを集約して把握し、分析・対応できます。
以下の図は、アーキテクチャの概要を示しています。
SnykとAWS
AWSアドバンストテクノロジーパートナーとして、また複数のAWSコンピテンシー(AWS Security Competencyを含む)とAWS Service Ready認定を取得しているSnykは、アプリケーションライフサイクル全体にわたってAWSサービスとのシームレスな連携を実現するため、AWSと緊密に協力しています。AWSサービスを使用したアプリケーション開発において、SDLC全体でセキュリティコントロールを簡単に自動化できるよう、お客様を支援します。
専門家によるデモを今すぐご予約ください。Snykがコードからクラウドまで、AWSを活用したSDLCをどのように保護するかをご紹介します。
開発者のために設計されたIaCセキュリティ
Snykは、統合されたポリシー・アズ・コードエンジンにより、SDLCからクラウドでの実行時までInfrastructure as Codeを保護します。すべてのチームが安全に開発、デプロイ、運用できるよう支援します。


