脆弱性の78%は間接依存関係で見つかり、修正が複雑に

2019年2月26日
8 分で読めますSnykの
脆弱性の
78%は 間接依存関係で 見つかり、 修正が 複雑に
この
201
間接依存関係
オープンソースの
npm、
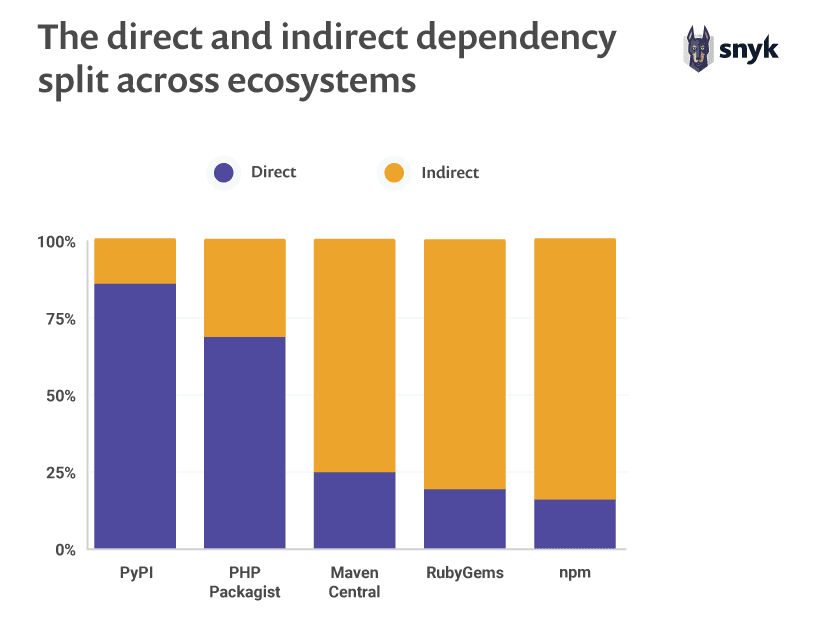
Maven、 Rubyの 依存関係の 大半は 間接依存関係であり、 明示的に 指定した 少数の ライブラリに よって 取り込まれます。 全体の 脆弱性の 78%は、 間接依存関係に 起因しています。
Snykは
もちろん、
さらに、
リスクと影響
深刻度が
高い、 または 重大な 脆弱性に 1日以内で 対処できる 開発者は 3人に 1人に すぎません。
今年の
回答者の
ほぼ 半数 (43%)が、 直接 依存関係を 20件以上 使用しています。 これらの ライブラリを 通じて 持ち込まれる オープンソースの 脆弱性を 監視する 必要性が 高まっています。
オープンソースソフトウェアの
「企業は、
ソフトウェア資産 (バージョン管理システムや 構成管理システムなど)を 含む リポジトリを 定期的に 監査する ために SCAツールを 使用し、 自社で 開発または 使用する ソフトウェアが セキュリティ基準や 法的 基準、 規則、 規制を 満たしている ことを 確認する 必要が あります。 アプリケーション開発者は、 使用を 予定している コンポーネントを 調査できるよう、 SCAツールを 利用できるように すべきです。」
Mark Horvath
Hype Cycle For Application Security 2018, Gartner
今すぐできること
アプリケーションの
オープンソースのメンテナー
オープンソースの
可能であれば、
同僚と 安全な コードレビューを 実践し、 セキュアコーディングの ベストプラクティスに 従いましょう。 コードレビューの チェックリストに セキュリティ上の 確認事項を 加え、 レビュアーが 確認すべき 点を 把握できるように 教育しましょう。 たとえば
静的・動的コード解析を 活用して、 コードベースの 脆弱性を 定期的に 監査しましょう。 こうした 解析は 開発ワークフローに 自動化して 組み込むことができ、 脆弱性が 公開される 前に 発見しやすくなります。 独自の
ポリシーを 定めるか、 既存の プログラムに 転送するなどして、 責任ある 脆弱性開示の ための シンプルな プロセスを 明確に しましょう。 セキュリティへの 取り組みを 伝えるには、 SECURITY.MDポリシーと、 プロジェクトの セキュリティ状況を 示す バッジの 導入を 検討してください。 シフトレフトの
セキュリティ戦略を 導入し、 開発中や CI、 プルリクエストの 作成時にも チームが セキュリティ上の 問題を 把握できるようにしましょう。 脆弱な コードが プロジェクトに 入り込む 可能性を なくすことに つながります。
オープンソースの開発者
オープンソースコンポーネントを
サードパーティーの
依存関係に ある 脆弱性を 自動検出し、 チームに 修正の アドバイスを 提供する ツールを 使って、 コードベースを 定期的に 監査しましょう。 デプロイ後も プロジェクトの 依存関係を 監視できる ツールを 選びましょう。 セキュリティ脆弱性を
報告する 際は、 ユーザーを 危険に さらさないよう、 責任ある 開示ポリシーに 従いましょう。 方法が わからない 場合は、 Snykの 責任ある 開示 プログラムのように、 開示プロセスを 一緒に 進めてくれる セキュリティ企業への 報告を 検討してください。 オープンソースの
依存関係に セキュリティ情報を 配信する チャネルが あれば 登録し、 脆弱性が 報告された ときに 把握できるようにしましょう。
主な
脆弱性の
78%は 間接依存関係で 見つかり、 修正が 複雑に
CTFを
オンデマンドの


