クラウドインフラを可視化する4つのメリット

2019年6月11日
0 分で読めます編集者注
このブログ記事は、もともとfugue.coに掲載されていました。Fugueは2022年にSnykの一員となり、Snyk IaCの重要な構成要素となっています。
組織のクラウド利用が拡大するにつれて、クラウドリソースの可視性を確保することは、手間がかかるものの不可欠な課題となっています。クラウドリソースがどのようにプロビジョニング、設定されているかを把握し、設定ミスを特定することが重要です。多くのセキュリティチームやコンプライアンスチームは、クラウドコンソールの設定、ログ記録、AWS Configのデータをもとに、システムアーキテクトと協力して報告用のアーキテクチャ図を手作業で作成しています。この作業は面倒で時間がかかり、大規模なクラウドワークロードを抱える企業では拡張性に欠けます。
Fugueは、クラウドリソースの可視化を複雑で骨の折れる作業にする必要はないと考えています。このたび、Fugueのクラウドリソース可視化機能をリリースしました。この機能により、DevOpsチーム、セキュリティエンジニア、コンプライアンスアナリストは、クラウド環境内のリソースを図として自動生成できます。視覚的に作業できることで、クラウドチーム間のコミュニケーションやワークフローの改善につながります。
この機能で得られるメリットをご紹介します。
クラウドリソースとその関連性を把握
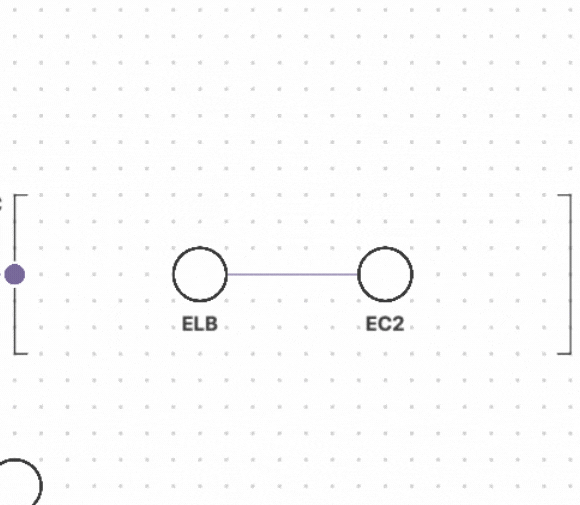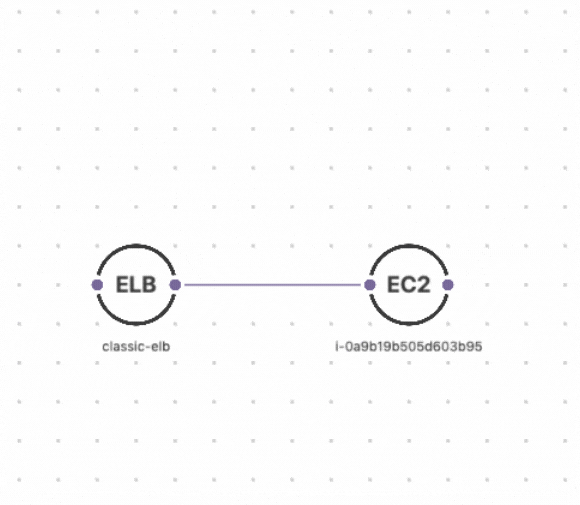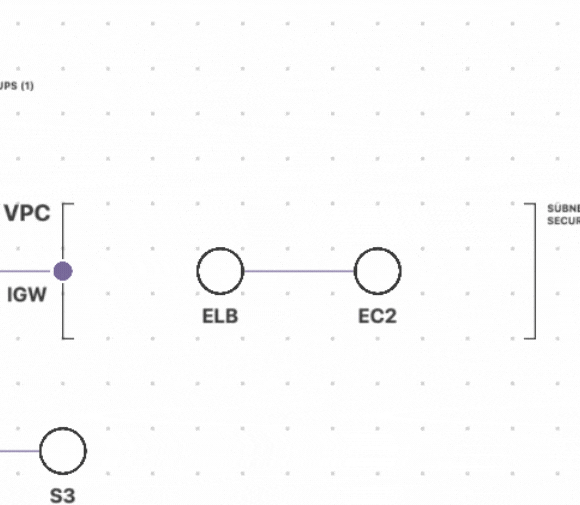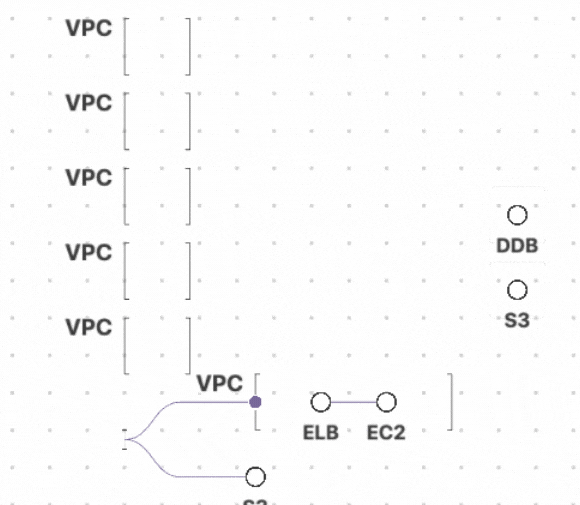
どのようなリソースがあるかを把握していなければ、クラウドリソースがコンプライアンスに準拠しているかどうかを、どう判断できるでしょうか。全体像を確認できなければ、設定ミスや構成のドリフトを特定することはできません。Fugueを使えば、さまざまなチームがクラウド環境を可視化し、現在のクラウドリソースを一覧できるほか、設定の詳細を確認してリソース間の関係を特定できます。インタラクティブな図によって、刻々と変化するクラウド環境を可視化でき、新規および既存のクラウド環境の図を自動生成できます。
コンプライアンスの証明
組織が機密データをクラウドに移行するにつれて、そのデータを保護し、コンプライアンスへの準拠を証明する責任が生じます。コンプライアンスチームは、クラウド環境をすばやく監査して潜在的な違反を確認し、アーキテクチャ図を生成することで、PCI、HIPAA、SOC 2、GDPR、ISO 27001などのコンプライアンス基準への準拠を証明できます。
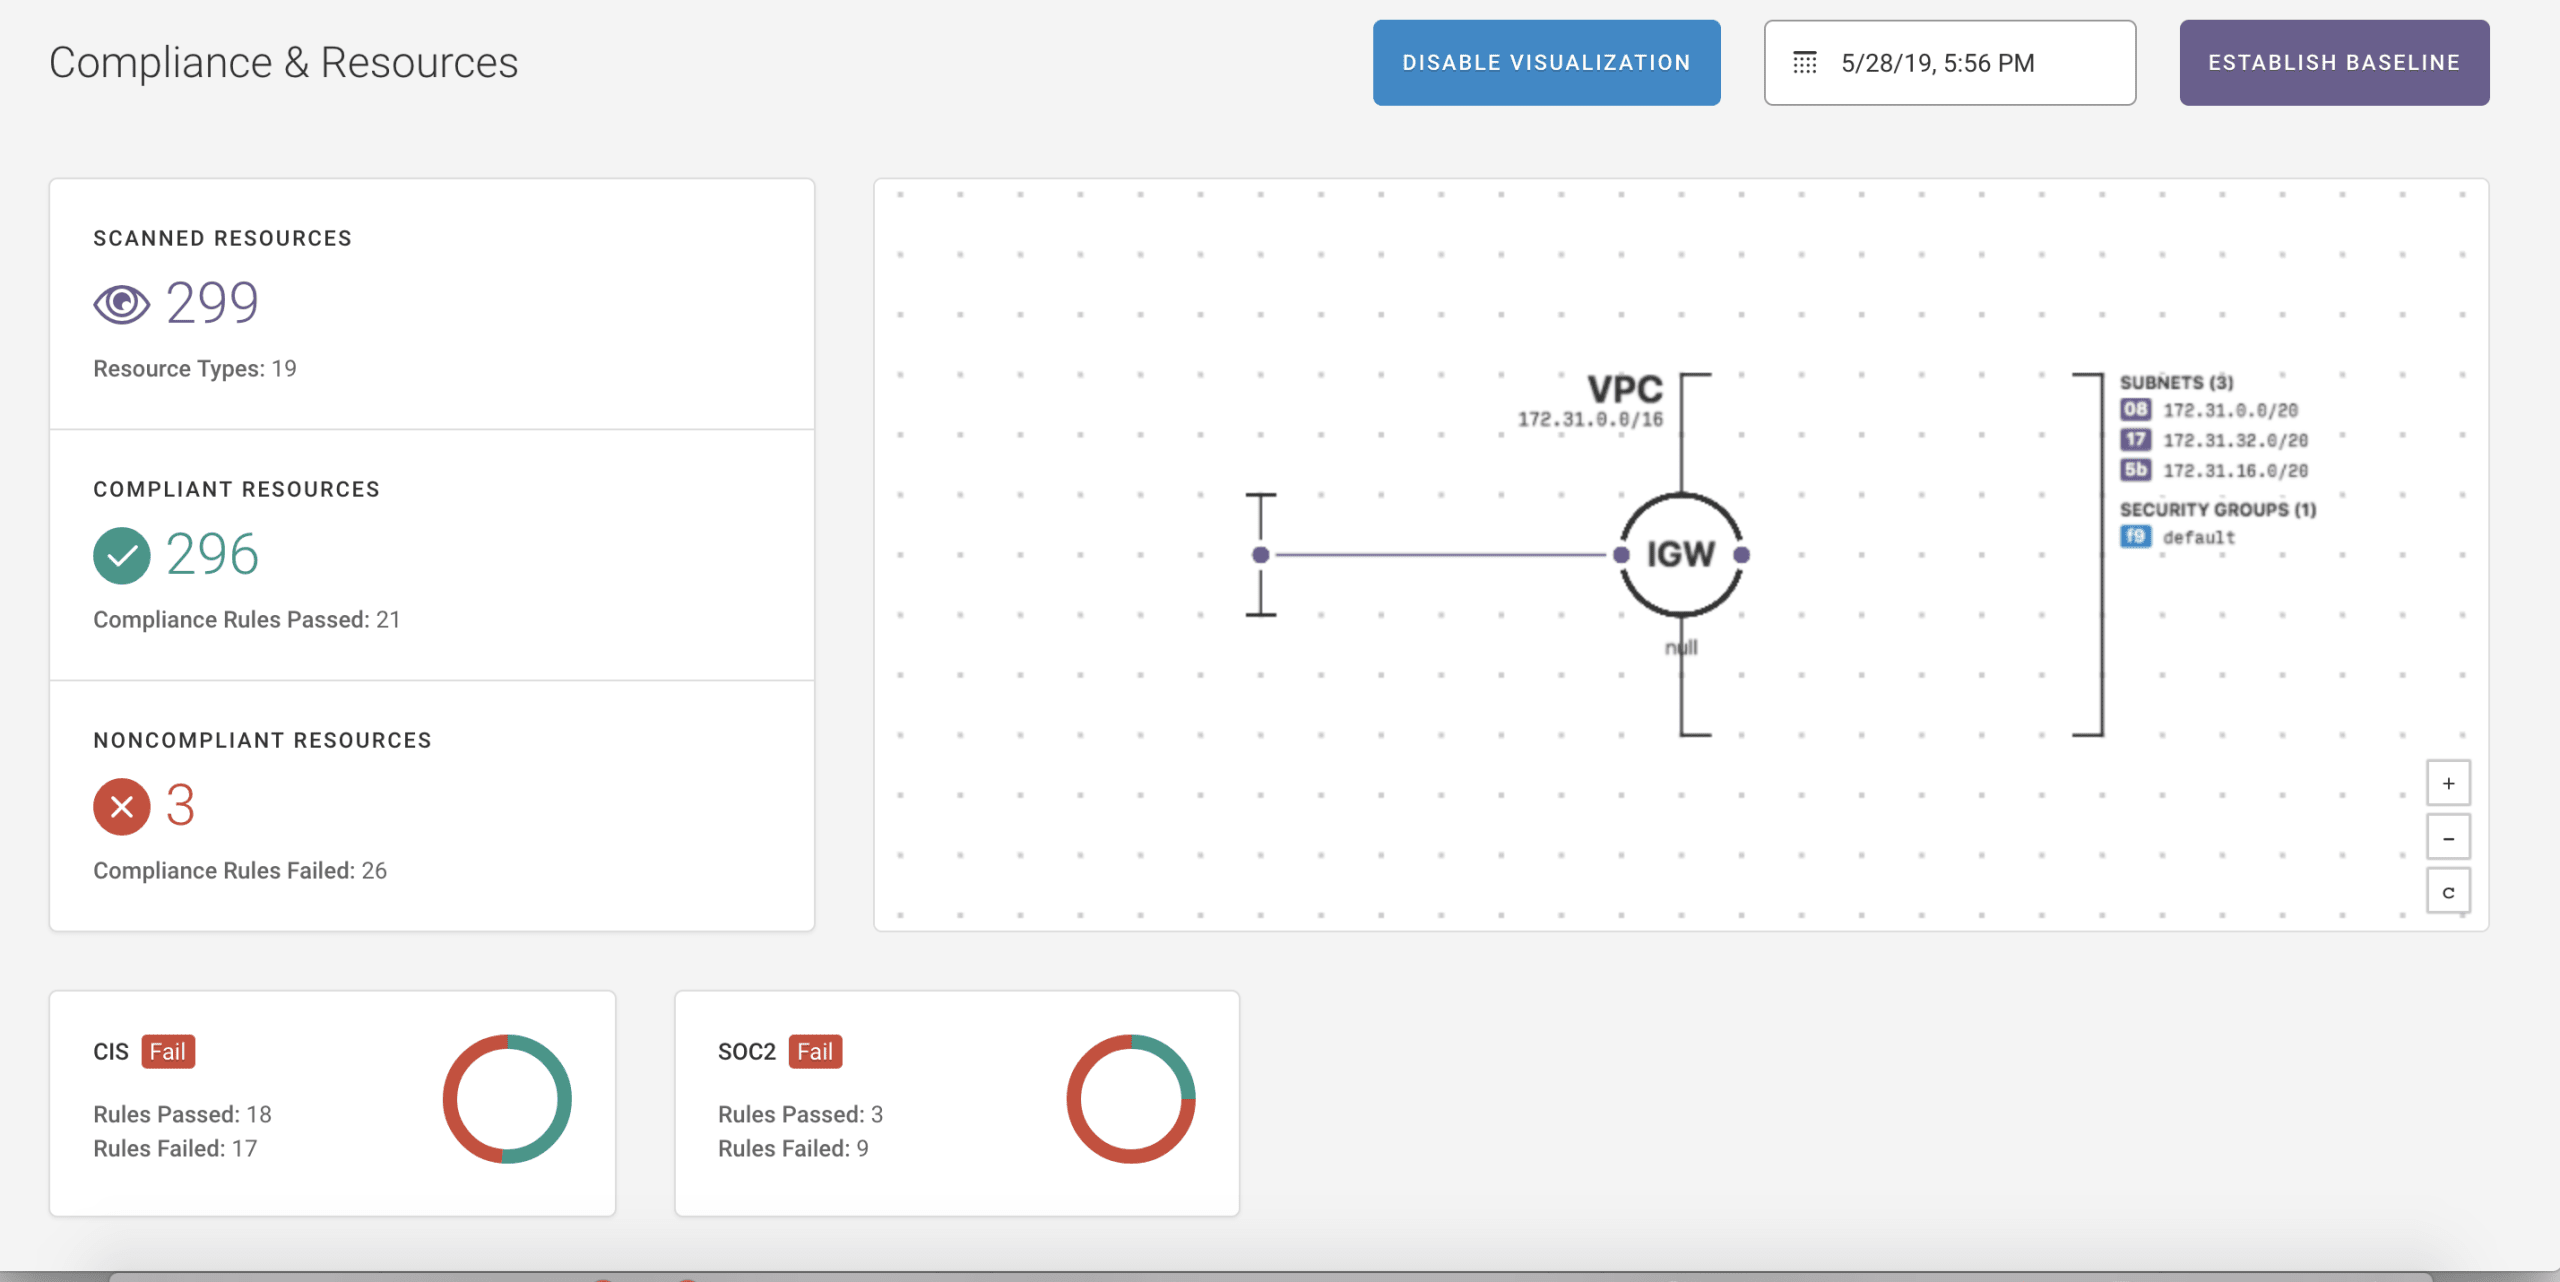
Fugueを使えば、クラウドインフラの図を簡単に共有できます。自動生成された図を経営幹部や監査担当者にメールで送信し、コンプライアンスを証明するための資料に含めることができます。
設定ミスやコンプライアンス違反の特定
Fugueはクラウドインフラ内のコンプライアンス違反を特定します。動的な図でその違反を確認することで、チームは違反の内容をより深く理解し、修正の優先順位を付けやすくなります。
クラウドリソースの可視化により、組織はリソースの設定や関連性を調査し、コンプライアンス違反やセキュリティ上の問題につながる設定を含むクラウドリソースを確認できます。
環境の規模を問わず、クラウドリソースを可視化できます。クラウドリソースの可視化では、相互に接続されていないリソース(AWS S3バケットなど)を折りたたんで表示するため、大規模な環境を可視化する際に画面を効率よく使えます。
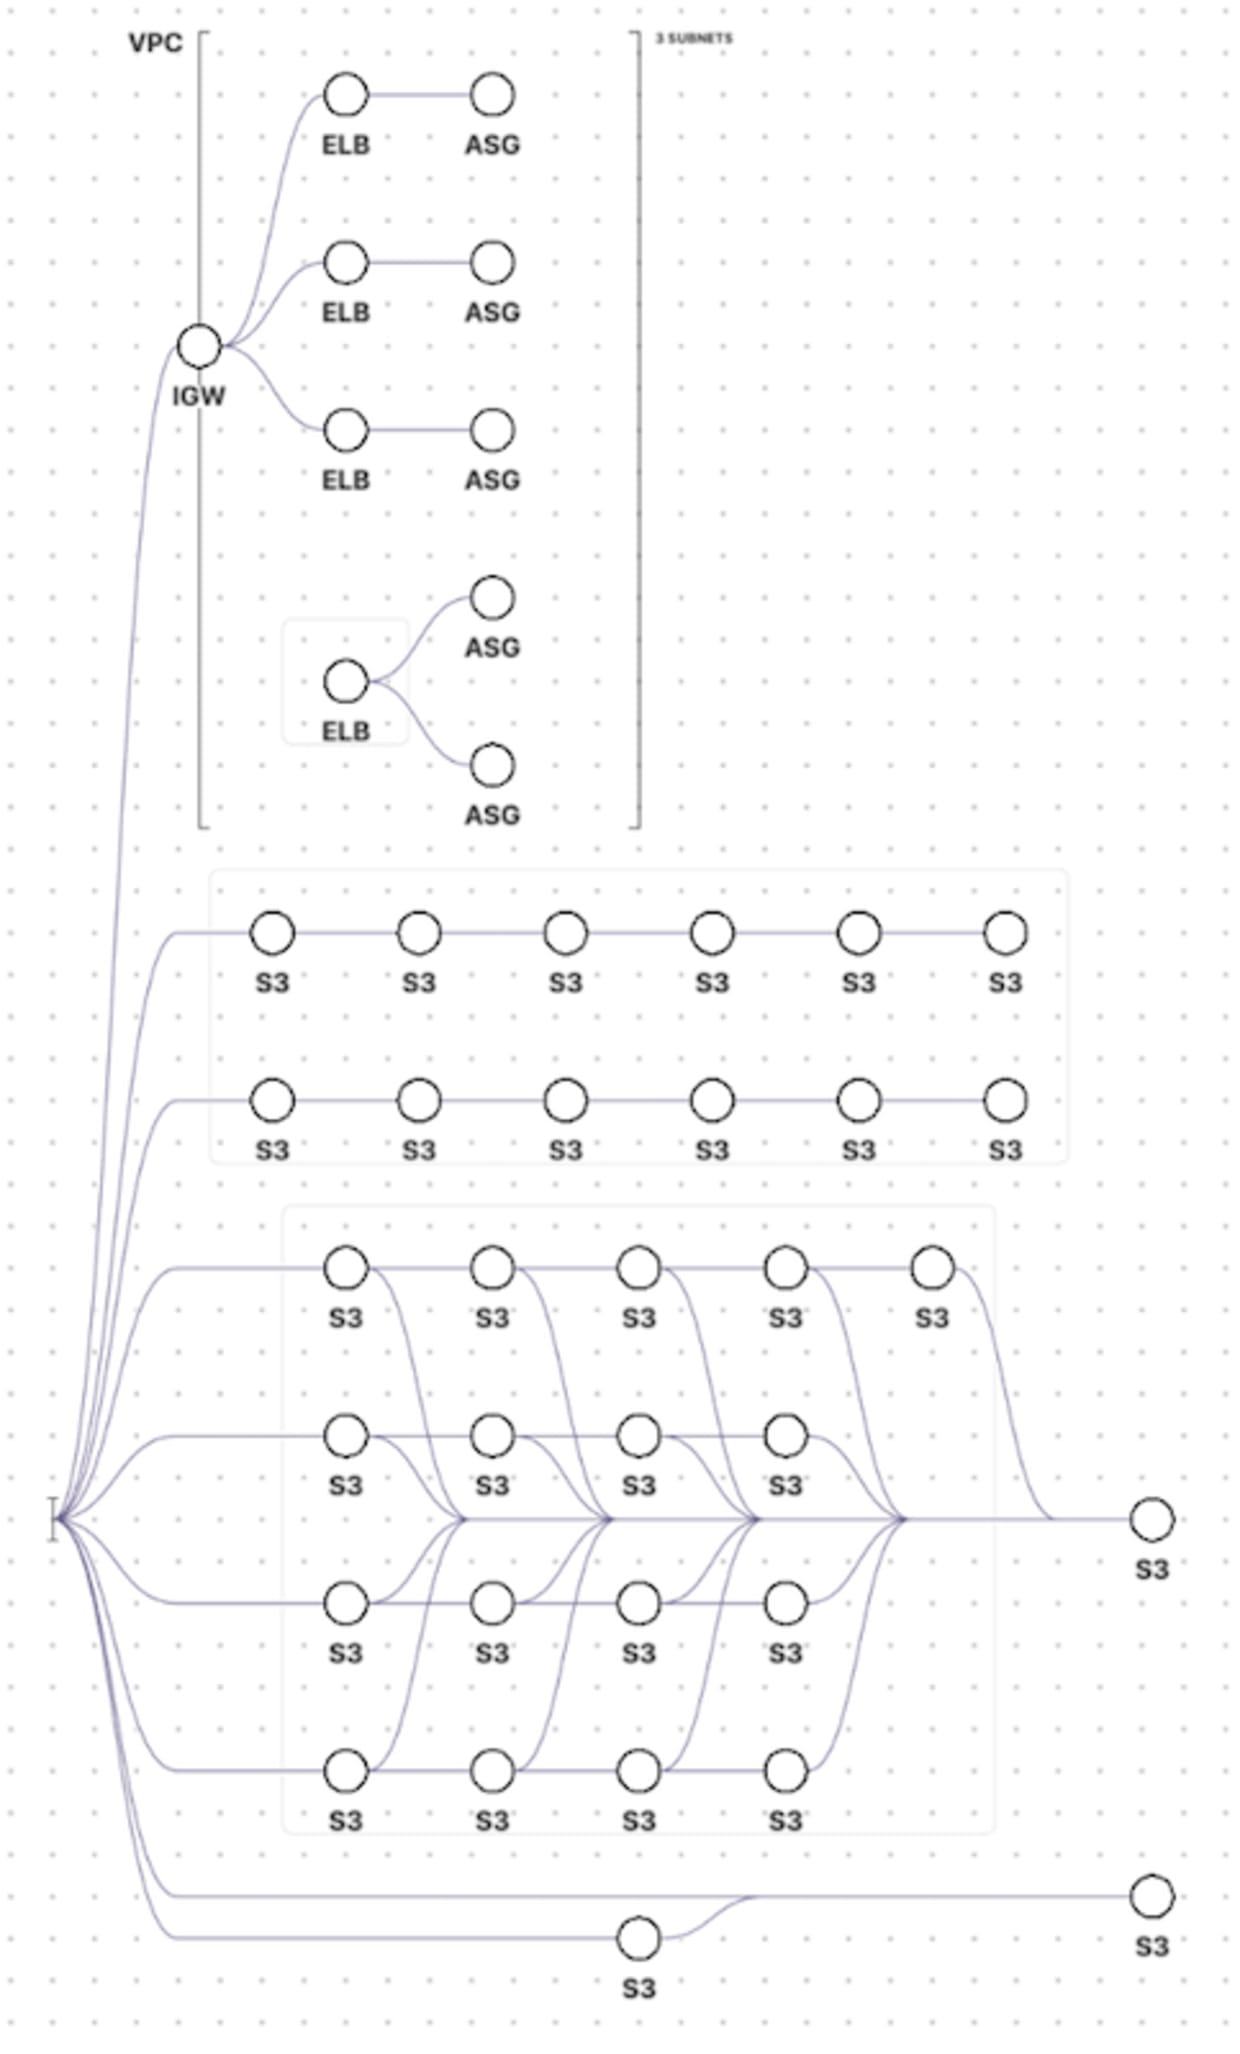
たとえば、ある環境に相互接続されていないAWS S3バケットが10個あるとします。Fugueでは、10個のAWS S3バケットが1つにまとめられた状態で表示されます。グループ化されたAWS S3バケットをクリックすると、グループ化が解除され、10個のAWS S3バケットが個別に表示されます。
インフラの変更を把握
クラウドインフラ環境において、唯一変わらないのは変化し続けることです。継続的インテグレーションとデプロイ(CI/CD)の時代、クラウドチームは日々、あるいは時間単位でアプリケーションを更新し、クラウドインフラ環境に変更を加えています。これはイノベーションと競争力の向上につながる一方で、変更内容の把握と検証を難しくします。
Fugueのリソース可視化ツールを使えば、クラウド関係者は一見混沌としている状況を理解しやすくなります。DevOpsチームはこのツールを使って、意図した変更が期待どおりに反映されたかを検証できます。また、セキュリティチームやコンプライアンスチームは、変更があったことを把握し、その変更によってインフラの脆弱性やコンプライアンス違反が生じたかどうかをすばやく確認できます。
開発者のために設計されたIaCセキュリティ
Snykは、統合されたポリシー・アズ・コードエンジンにより、SDLCからクラウドでの実行時までInfrastructure as Codeを保護します。すべてのチームが安全に開発、デプロイ、運用できるよう支援します。


