Snykが
著者 

32 分で読めますOliver Dombai
Mathias Conradt
OWASP Software Assurance Maturity Model(SAMM)は、
OWASP SAMMフレームワークは、
OWASP SAMMの
では、
OWASP SAMMが
測定可能:セキュリティ実践ごとに
成熟度 レベルが 定義されており、 継続的な 改善に 役立ちます 実践的:成熟度を
高める ための 明確な 道筋を 示します。 柔軟:テクノロジー、
プロセス、 組織に 依存せず、 スタートアップから 大企業まで 幅広く 活用できます オープン:リソースを
無料で 利用でき、 コミュニティ主導で 知識を 共有します。 情報が 有料の 壁に 制限される 独自フレームワークとは 異なります 世界的に有効:
広範な エンタープライズ情報セキュリティではなく、 アプリケーションセキュリティと DevSecOpsに 特化しています。
OWASP SAMMの
現在の
ソフトウェア保証態勢を 評価する 改善戦略を
策定する 導入ロードマップを
作成する 具体的な
活動の 実施方法に ついて、 実践的な アドバイスを 提供する
ただし、
開発者を重視したセキュリティプラットフォーム、Snyk
そこで
Snyk Code:開発者が
作成した コードの 脆弱性を スキャンする 静的アプリケーションセキュリティテスト (SAST) ツールです。 Snyk Open Source:アプリケーションレベルで、
オープンソースの 依存関係に 含まれる 脆弱性を スキャンする ソフトウェア構成分析 (SCA) ツールです。 Snyk Container:コンテナイメージレベルで
オープンソースの 依存関係を スキャンし、 イメージの パッケージレジストリに 取り込まれる 内容の 安全性を 確保します。 Snyk IaC:Terraformや
CloudFormationなどの Infrastructure as Codeファイルを スキャンして 設定ミスを 検出し、 基盤と なる インフラストラクチャの 潜在的な セキュリティリスクに 対処します。
Snykの
セキュリティ対策を
SAMMとSnyk
各ビジネス機能と
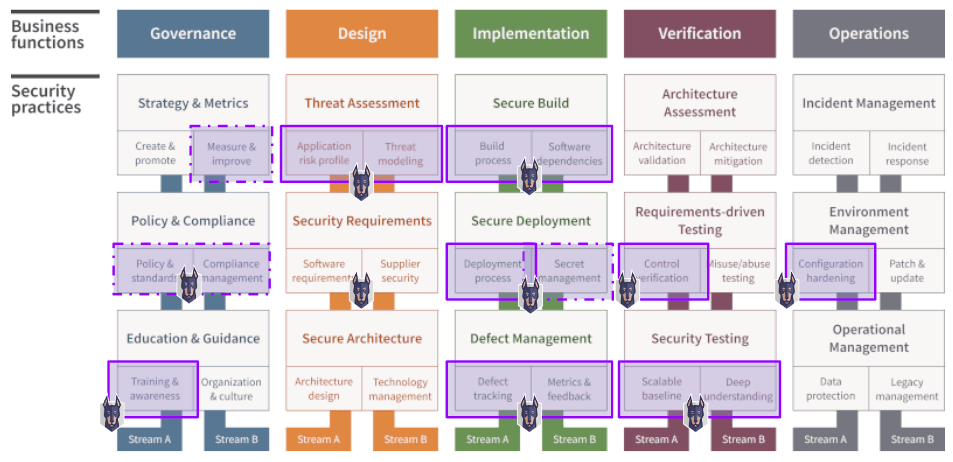
ビジネス機能:ガバナンス
セキュリティ実践:戦略と指標
OWASP SAMMモデルの
計画に
Snykが「戦略と指標」を支援する方法
Snykは、
Snykの
セキュリティ実践:ポリシーとコンプライアンス
OWASP SAMMモデルの
ストリームAでは、
すべての アプリケーションに 適用する セキュリティポリシーと 基準の 策定、 徹底に 重点を 置き、 一貫した 遵守と モニタリングを 実現します。 ストリームBでは、
サードパーティー要件への 準拠状況の 測定と 報告に 重点を 置き、 各アプリケーションが 外部の 義務を 満たし、 その 内容が 文書化、 維持されるようにします。
Snykが「ポリシーとコンプライアンス」を支援する方法
Snyk Security PoliciesとLicense Policiesを
さらに、Snyk AppRiskは、
セキュリティ実践:教育とガイダンス
OWASP SAMMモデルの
トレーニングにとどまらず、
Snykが「教育とガイダンス」を支援する方法
Snyk Learnは、
ビジネス機能:設計
セキュリティ実践:脅威評価
OWASP SAMMモデルの
Snykが「脅威評価」を支援する方法
Snyk AppRiskは、
ビジネス機能:実装
セキュリティ実践:セキュアビルド
OWASP SAMMモデルの
さらに
SnykによるSecure Buildの支援
Snykは、
Snyk Codeは
静的アプリケーションセキュリティテスト (SAST) 機能を 提供し、 自動化された ビルドプロセスの 一環と して、 開発者が コードを スキャンして 脆弱性を 検出できるようにします。 これに より、 セキュリティ上の 問題を 早期に 検出して 対処し、 安全でない コードが 本番環境に 到達する リスクを 低減します。 Snyk Open Sourceは、
トランジティブ依存関係を 含む オープンソース依存関係を スキャンし、 既知の 脆弱性を 検出します。 この ツールは、 サードパーティーコンポーネントの 問題を 継続的に 監視して 対処する ことで、 安全な ソフトウェアサプライチェーンの 維持に 役立ちます。 Snykの
Automatic Fix PRs機能は、 オープンソースライブラリで 検出された 脆弱性を 修正する プルリクエストを 自動的に 作成します。 Gitシステムとの 連携に よって セキュリティ 問題の 修正プロセスを 効率化し、 アプリケーションの 安全性を 継続的に 保ちます。 Snykの
Pull Request Checkは、 すべての プルリクエストを 自動的に レビューし、 変更に よって 新たに 持ち込まれる 脆弱性を 検出します。 これに より、 セキュリティレビューの サイクルを 短縮し、 コードの 完全性を 維持できます。 CI/CDとの
インテグレーションおよびSnyk CLI:Snykは CI/CDパイプラインに シームレスに 統合され、 一定の 深刻度しきい値を 超える 脆弱性を 含むビルドを ブロックする セキュリティゲートと して 機能します。 また、 Snyk CLIでは、 SPDX形式およびCycloneDX形式の ソフトウェア部品表 (SBOM)を 生成できます。 これに より、 アプリケーションで 使用されている コンポーネントと、 それらに 関連する リスクを 詳細に 把握できます。
ビルドプロセスに
セキュリティプラクティス:Secure Deployment
OWASP SAMMモデルの
デプロイの
SnykによるSecure Deploymentの支援
Snykは、
Snyk Codeは
静的アプリケーションセキュリティテスト (SAST)に よって デプロイ前に コードの 脆弱性を 特定し、 安全な コードだけが 本番環境に 到達するように する ことで、 Secure Deploymentを 支援します。 Snyk Open Sourceは、
トランジティブ依存関係を 含む オープンソース依存関係を スキャンして 脆弱性を 検出し、 サードパーティーコンポーネントに 関連する リスクから アプリケーションを 保護する ことで、 安全な デプロイを 支援します。 CI/CDとの
インテグレーションおよびSnyk CLI:Snykは CI/CDパイプラインに 直接 統合されます。 指定した 深刻度しきい値を 超える 脆弱性を 含むビルドの デプロイを 防ぐ セキュリティゲートと して 機能します。 この 自動化に より、 セキュリティチェックを 一貫して 適用し、 要件を 満たすビルドだけを デプロイできます。 シークレット管理:SnykはGitGuardianとの
パートナーシップを 通じて、 シークレットの 管理と 保護も 支援し、 Secure Deploymentプラクティスの 第2の ストリームに 対応します。 この 連携に より、 シークレットの 漏えいを 検出して 軽減し、 デプロイ時および本番環境で 機密情報を 適切に 保護できます。
これらの
セキュリティプラクティス:Defect Management
Defect Managementプラクティスでは、
SnykによるDefect Managementの支援
Snykは、
Snykの
Web UI、 レポート機能、 Enterprise Analytics: これらの 機能に より、 組織は すべての 脆弱性を 体系的に 追跡し、 詳細な 指標を 作成できます。 Snykの ツールを 使用すれば、 ベースラインの 問題、 新たに 特定された 問題、 予防可能な 問題の 件数や、 平均修復時間 (MTTR)などの 主要な 指標を チームで 監視できます。 包括的な 追跡と 分析に より、 セキュリティの 優先事項に ついて、 指標に 基づいた 適切な 意思決定が 可能に なります。 チーム別・プロジェクト別の
指標:Snykでは 指標を チーム別または プロジェクト別に グループ化でき、 セキュリティ体制に おいてどの チームが 優れているかを 把握できます。 この 機能に よって 管理と 説明責任が 向上し、 セキュリティチャンピオン プログラムの 構築に 役立つ、 競争や ゲーミフィケーションの 要素も 取り入れられます。
Snykの
ビジネス機能:Verification
セキュリティプラクティス:Requirements-driven Testing
Requirements-driven Testingプラクティスでは、
SnykによるRequirements-driven Testingの支援
Snykは、
Snyk Codeを
使うと、 開発者は 開発プロセスの 早い 段階で コードの 脆弱性を 検出でき、 セキュリティコントロールが 必要な 基準を 満たし、 正しく 機能する ことを 確認できます。 Snyk Open Sourceは
オープンソース依存関係を スキャンして 既知の 脆弱性を 検出し、 アプリケーションに 組み込まれる サードパーティーコンポーネントが 必要な セキュリティ要件を 満たし、 新たなリスクを 持ち込まないようにします。
セキュリティプラクティス:Security Testing
OWASP SAMMモデルの
ただし、
Security Testingの
SnykによるSecurity Testingの支援
Snyk Codeは
自社開発コードを 自動的に スキャンして 脆弱性を 検出します。 開発プロセスの 早い 段階で よく ある セキュリティ 問題を 発見し、 深刻化する 前に 対処しやすくします。 Snyk Open Sourceは、
トランジティブ依存関係を 含む オープンソース依存関係を スキャンし、 既知の 脆弱性を 検出します。 これに より、 アプリケーションに 組み込まれた サードパーティーコンポーネントが セキュリティリスクを もたらさないようにします。 CI/CDとの
インテグレーションおよびSnyk CLI:Snykは セキュリティゲートと して 機能し、 指定した 深刻度しきい値を 超える 脆弱性を 含むビルドを ブロックできます。 この 連携に より、 開発ライフサイクル全体を 通じて セキュリティテストを 継続的に 実施し、 問題を できるだけ 早期に 検出できます。
ビジネス機能:Operations
セキュリティプラクティス:Environment Management
OWASP SAMMモデルの
環境を
環境管理にSnykが役立つ方法
Snykは、Snyk IaC(Infrastructure as Code)ツールを
Snyk IaCは、
IDEとの
統合:開発の 早い 段階で 設定ミスを 検出できます。 Gitとの
統合:Gitの ワークフローの 一環と して Snyk IaCの スキャンを 実行し、 変更が マージされる 前に 設定ミスを 検出できます。 CI/CDの
自動化:CI/CDパイプラインで CLIを 通じて Snyk IaCの スキャンを 自動化し、 インフラの 変更を デプロイする 際に 継続的な セキュリティチェックを 実施できます。
Snyk IaCを
まとめ
OWASP SAMMフレームワークは、
セキュアな
Snykは