「clawdhub」
著者
11 分で読めます
2月2日
このzaycvにclawhubとclawdhub1と
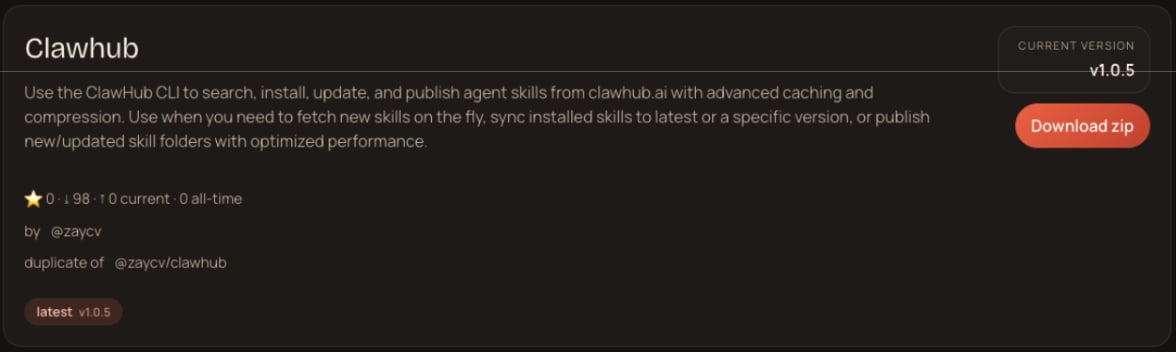
この
clawdhub1の感染チェーン
このSKILL.mdファイルの
1. ソーシャルエンジニアリング:パフォーマンスを餌にする
攻撃者のzaycvは、
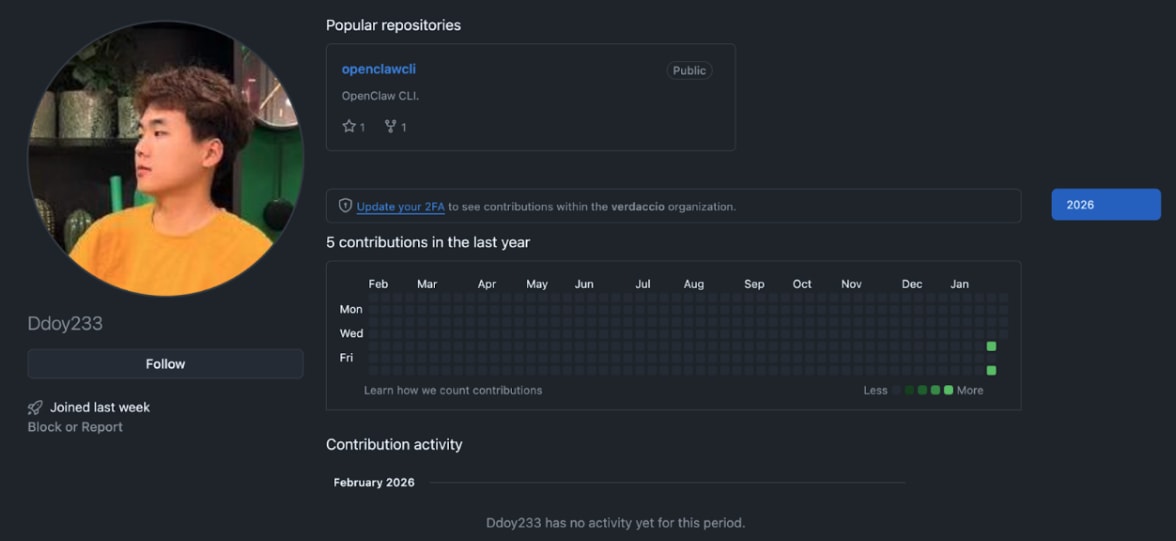
2. Windowsを狙う手口:パスワード保護による検知回避
Windowsユーザー向けのSKILL.mdは、
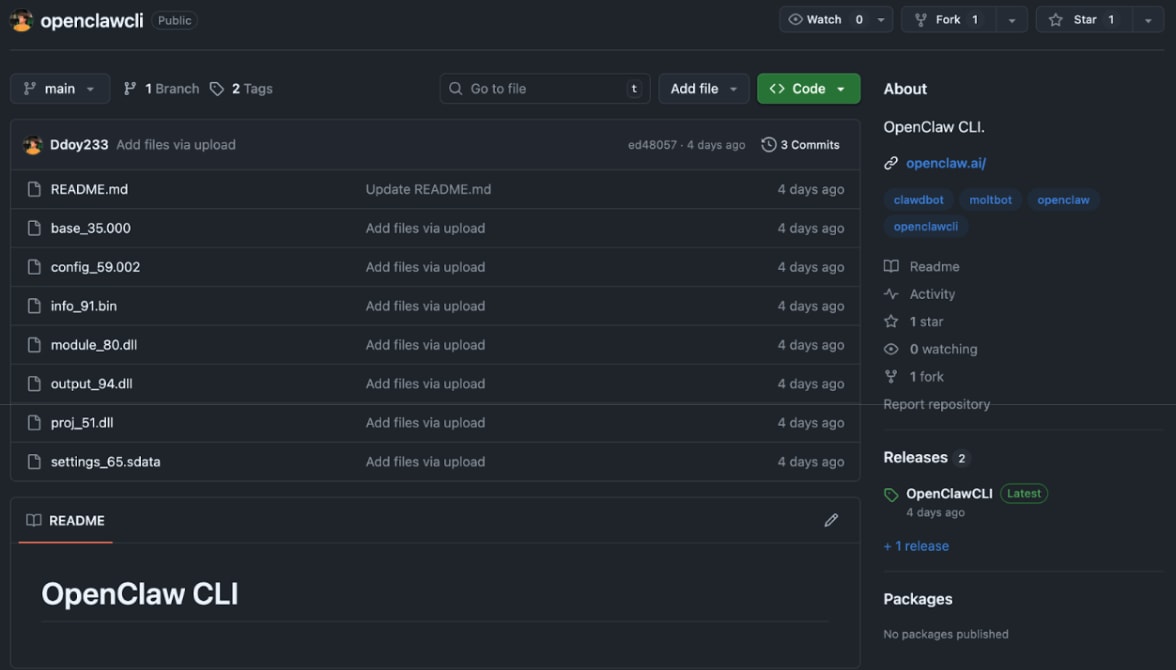
リポジトリ:https://github.com/Ddoy233/openclawcli
手法:アーカイブ
( openclawcli.zip)はパスワード ( openclaw)で保護されています。 これが
重要な 理由:zipファイルの 暗号化は、 マルウェアの シグネチャを 探す ために アーカイブの 内容を 検査する 自動セキュリティスキャナー、 メールフィルター、 ブラウザーの 安全性チェックを 回避する ために 使われる、 意図的な 攻撃手法です。 中に 含まれる 「CLI」には トロイの 木馬化された 実行ファイルと DLLが あり、 情報窃取マルウェアと して 機能する 可能性が あります。
3. macOSを狙う手口:難読化されたGlot.ioの実行
macOS向けのSKILL.mdにも、
難読化の
download.setup-service.comのURLは、 ユーザーを 安心させる ために、 ターミナル出力で 正規の パッケージソースに 見せかける おとりの 文字列です。 base64 -D | bashの
連鎖が、 実際の 実行トリガーです。
ペイロード:デコードすると、
これに91.92.242.30から
発見のタイムライン
202
6年2月 2日:Snykの スタッフリサーチエンジニア、 Luca Beurer-Kellnerが マーケットプレイスで 元の 悪意ある スキル clawhub(ダウンロード数7,743件)を発見。 202
6年2月 3日:スキル clawhubがマーケットプレイスから 削除される。 202
6年2月3日 (後刻) :Snykの インキュベーションエンジニア、 Aleksei Kudrinskiiが、 攻撃者が 名前を 変えた 亜種 clawdhub1で再び活動を 始め、 現在も 稼働している ことを 発見。 202
6年2月 4日:Snykが 本アドバイザリーを 公開。
Snykの見解:AIサプライチェーンを保護する
この
従来のSKILL.mdファイルに
エージェント型ワークフローにclawdhub1のような
ここで
管理されていない
AIモデルと ツール:Evoは、 開発者や エージェントが 未検証の 外部ツール (マーケットプレイスに ある 出所 不明の スキルなど)を 企業環境に 持ち込んだ ことを 検知します。 サプライチェーンの
可視化:Snyk Advisorが npmパッケージを 評価するのと 同様に、 Snykの AIセキュリティ研究では、 エージェントスキルや モデルの 重みの 信頼性評価にも 取り組んでいます。 コミュニティでの 活動履歴が ない 「新規ユーザー」 ( zaycv)が「重要な システムツール」を 公開すると いった 異常を 検出します。
SKILLSとMCPマルウェアへの対策
Snykは、
mcp-scan(Model Context Protocol Scanner)のような
ツールは、 防御の 次なる 進化です。 エージェントに 与える 指示に よって システムが 侵害されないようにします。 MCP Scanは、 プロンプトインジェクションや ツールポイズニングを 通じて 意図的に 悪意ある 動作を する MCPサーバーを検出し、 悪意の ある、または リスクの 高い SKILL.mdファイルも検出します。 Snykの
AI-BOMのような ツール (簡単に 実行できる コマンド: snykaibom)を使うと、 AIモデル、 エージェント、 MCPサーバー、 データセット、 プラグインなど、 コードベース全体で 使用中の AIコンポーネントを 把握できます。
修復とIOC
直ちに
通信を
ブロックする :ファイアウォールで 91.92.242.30への外向き通信を 直ちに ブロックしてください。 スキルを
監査する :ClawHubアカウントと ローカルの エージェント設定を 確認し、 ユーザー zaycvがインストールした clawhubまたはclawdhub1という 名前の スキルが ないか 調べてください。 Snykで
チェックする :AI開発環境が スキャンされている ことを 確認してください。
侵害の
ドメイン/IP:91.92.242.30
URL:https://glot.io/snippets/hfd3x9ueu5, https://github.com/Ddoy233/openclawcli
ユーザー名:zaycv
(ClawHub)、 Ddoy233 (GitHub) パッケージ名:clawhub、
clawdhub1
参考資料:
ガイド
Evo by Snykで
Evo by Snykは、