Snyk CLI MCP ServerによるAIセキュリティのガードレール
著者

0 分で読めます
Cursor、Windsurf、VS Code、そしてQodoやContinue.devのようなIDE拡張機能として登場したAI搭載コーディングアシスタントの普及により、ソフトウェア開発は一変しました。かつては数日かかっていた機能の土台を、エンジニアは数分で作れるようになりました(Vibe Codingという言葉を聞いたことはありますか?)。
しかし、このスピードには見過ごせないトレードオフがあります。大規模言語モデルがコードを生成すると、脆弱なコードのパターンを再現したり、古いライブラリや、広く使われているライブラリの脆弱なバージョン、安全でないデフォルト設定を提案したりすることがあります。こうした問題が本番環境に入り込めば、修正コストは急増し、組織の攻撃対象領域は一夜にして拡大します。
エージェント型AIのワークフローやGenAIコーディングアシスタントが、セキュリティのスキャンや修正にSnykを自律的に活用できるとしたらどうでしょう?その一例として、Snyk CLIに統合されたMCPサーバーをご紹介します。
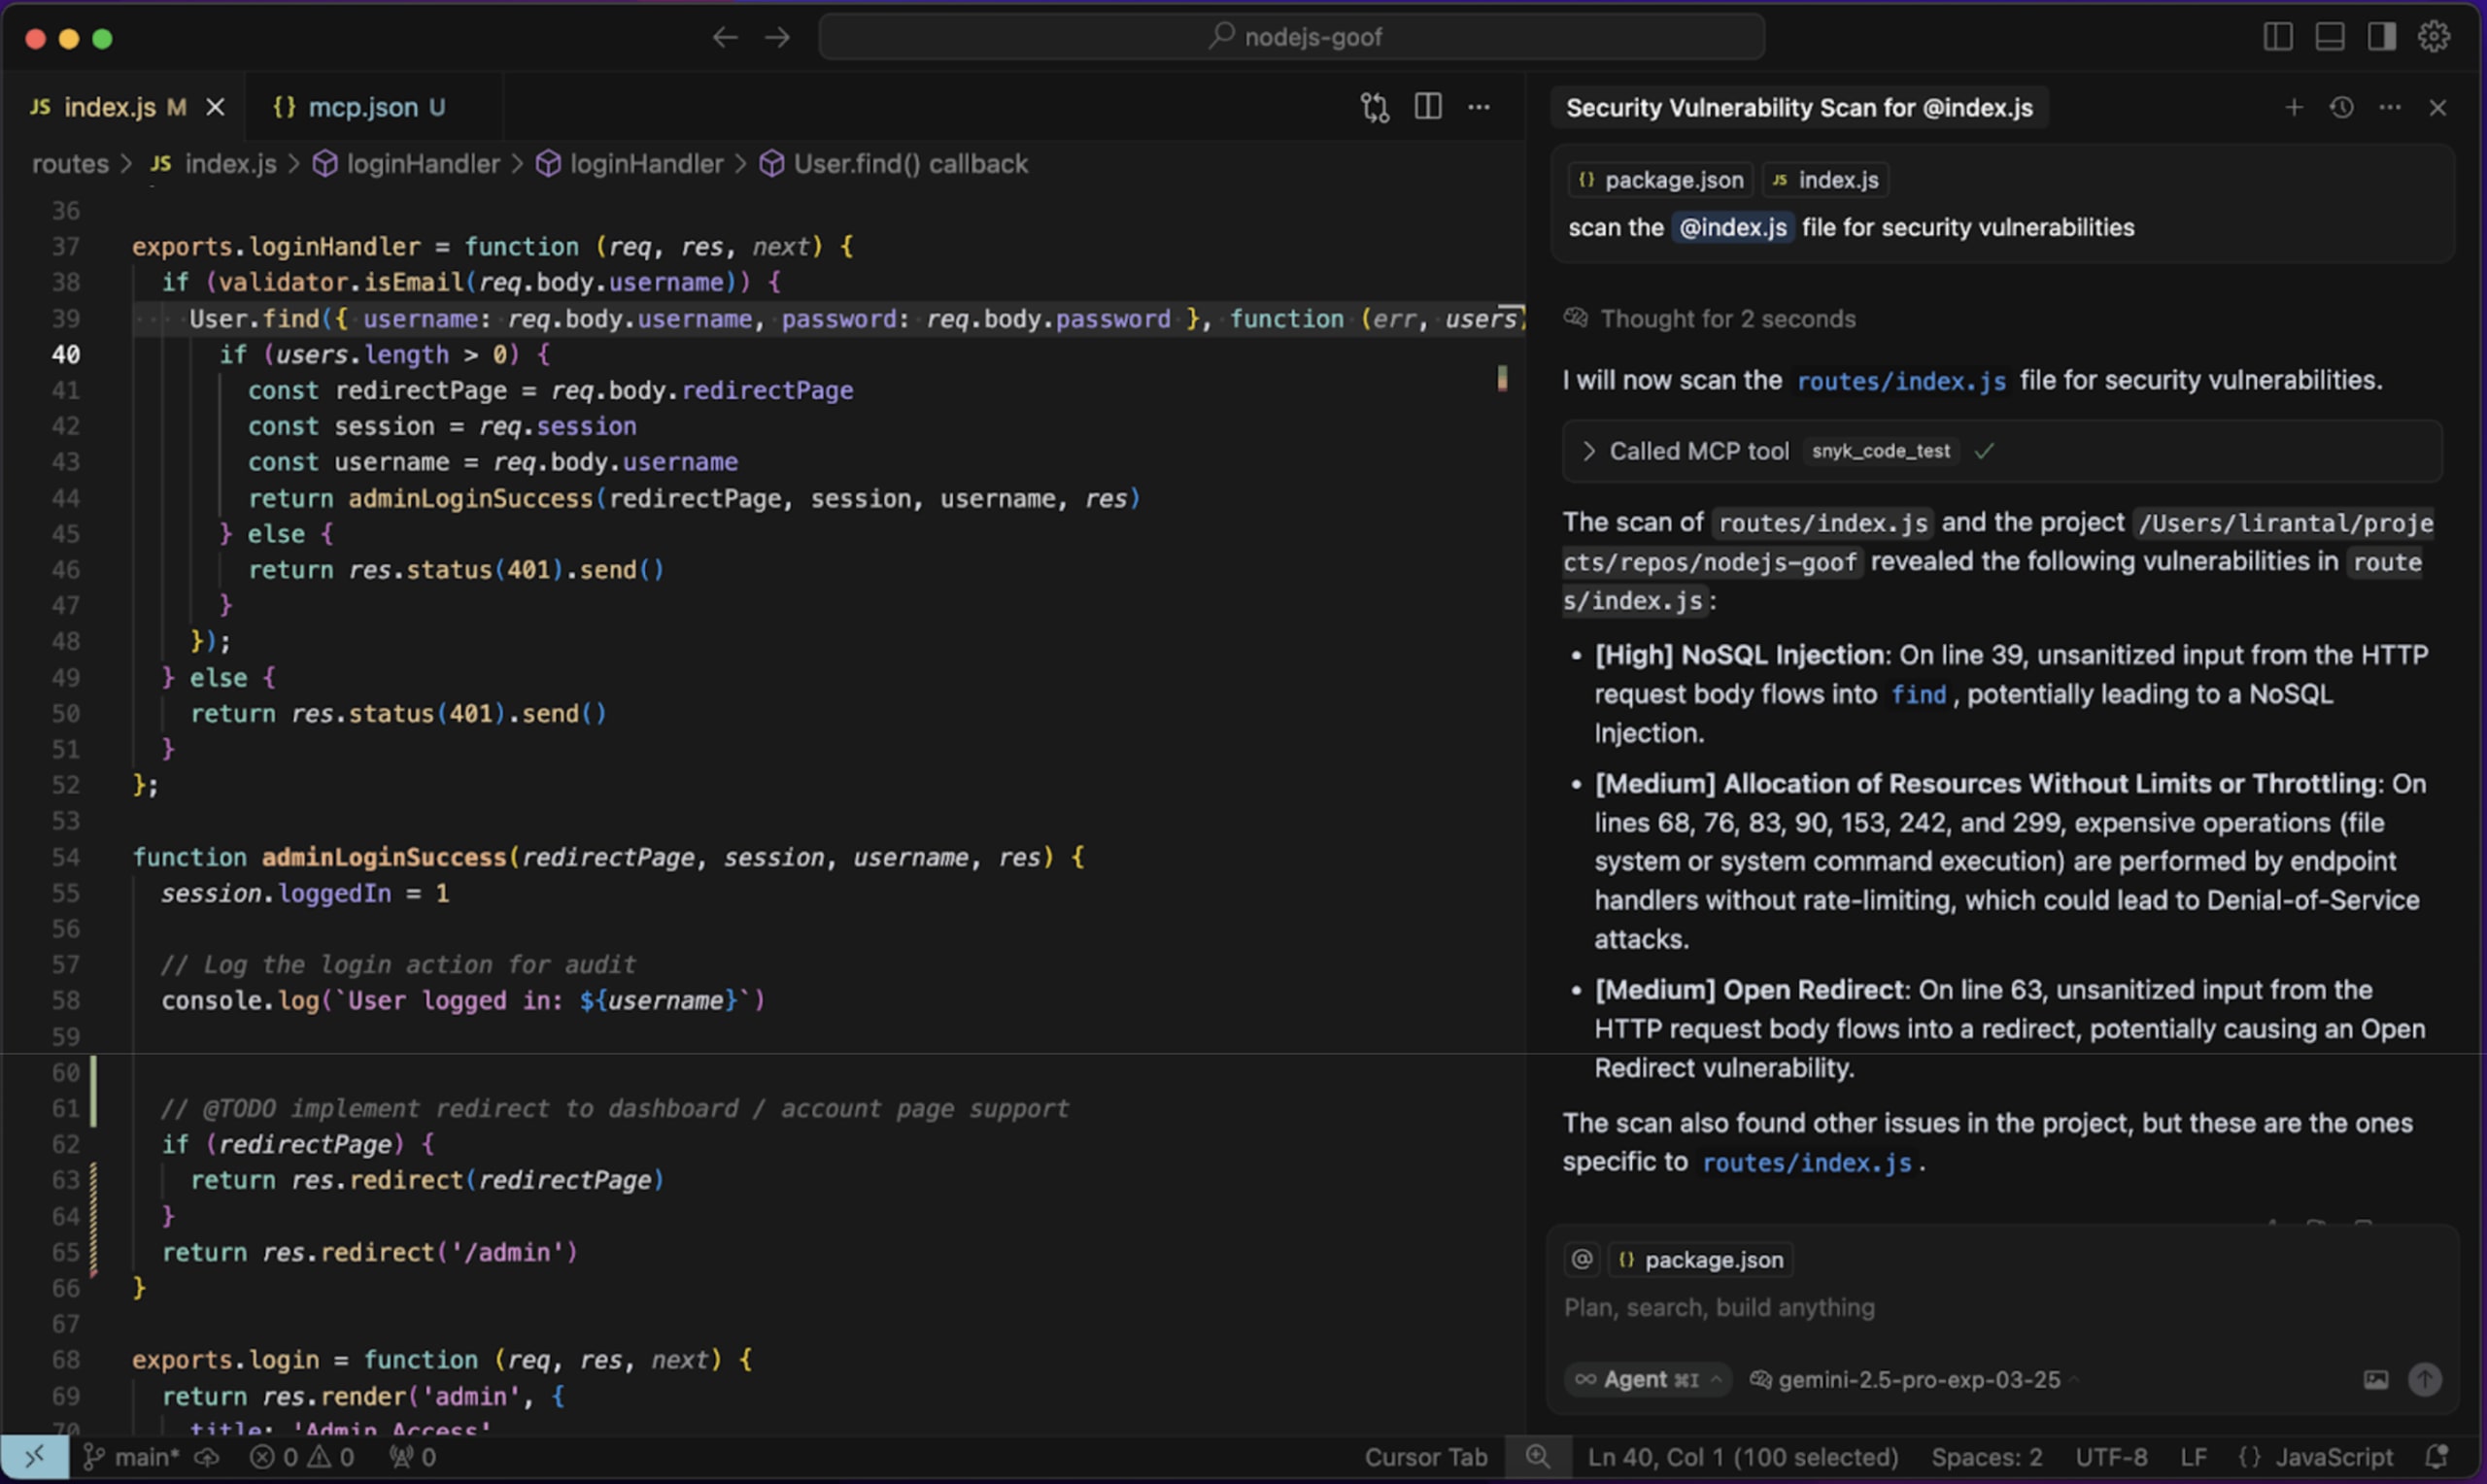
ご覧いただいているのは、Snyk CLI MCP Serverを使うCursorのエージェントモードです。ExpressのルートハンドラーにおけるNoSQLインジェクションのような問題を含め、脆弱なサードパーティ依存関係や安全でないコードをスキャンして検出します。
AIセキュリティの必要性
多くのテクノロジー企業が、GenAIコーディングツールを急いで導入する開発者と、AIセキュリティのガードレールを整備する必要性との板挟みを感じ始めています。GenAIによる生産性向上を実現したい一方で、アシスタントが生成する新たなプルリクエストには、常に次のような不確実性が伴います。
依存関係は最新で、既知のエクスプロイトがない状態でしょうか?
補助的なコードが入力検証や認可チェックを回避していないでしょうか?
生成されたコードによって、時間をかけて築いたセキュリティ態勢が損なわれないでしょうか?
意図的なガードレールがなければ、AIはイノベーションではなく、技術的負債を増幅させる力になりかねません。チームには、開発者が迅速なフィードバックサイクルを維持しながら、コードの提案と同時にセキュリティの問題を自動で検出し、修正できる仕組みが必要です。
Snykは、まさにこのAIセキュリティの課題を解決します。開発者がCLIから好みのIDEまで、日々使うAIワークフローに開発者ファーストのセキュリティエンジンを組み込むことで、Snykは、コーディングアシスタントやGenAIを活用したコーディングを、安全性、コンプライアンス、スピードを損なうことなく活用できるようにします。
たとえば、次のVS Code IDEのスクリーンショットでは、OpenAIのChatGPTがNode.jsのファイルアップロードサーバーを提案しています。コードをVS Codeにコピーして保存すると、VS Code用Snyk拡張機能がファイルをスキャンし、パストラバーサルの脆弱性を検出。AI搭載機能で修正を提案します。

MCPサーバー:開発者体験をさらに向上
MCPは、エージェント型AIのワークフローと、分散した独立の関数呼び出しをつなぐ新たな基盤です。Snykはその可能性を活かし、開発者ファーストのセキュリティを、開発者が真に利用しやすく、自律的に使えるものにします。
開発者は、迅速なフィードバックサイクルと、手間のかからないツールを求めています。しかし、新たな統合ポイントが作業を遅らせることもあります。特に、セキュリティチェックのためにコマンドプロンプトとアプリのUIを行き来したり、独自のWebhookを設定したりする必要がある場合はなおさらです。Model Context Protocol(MCP)は、AIエージェントとセキュリティツールに共通の「プラグアンドプレイ」言語を提供し、この状況を変えます。軽量なオープン標準により、あらゆるコーディングアシスタントが予測可能な方法でツールにコンテキストを尋ねたり、コードを渡したりできます。
今すぐSnyk AI Trust Platformを詳しく見る。
AIイノベーションは信頼から。AIへの信頼はSnykから。
MCPサーバーとして利用できるSnykのセキュリティ
Snyk CLI MCP Serverを発表できることを嬉しく思います。これは、Snyk CLIを介して、開発者ファーストのSnykセキュリティエンジンをMCP対応のあらゆるコーディングアシスタントに直接提供する、ホスト型エンドポイントです。
MCP Serverを通じてSnykを使うことで、開発者にはどのようなメリットがあるのでしょうか?エンジニアリングチームに大きな価値をもたらす、次の特長を備えています。
エージェントにネイティブなSnykのセキュリティ:Continue.dev、Qodo、Cursor、Windsurfなど、今お使いのアシスタントも、これから登場するアシスタントも、使い慣れた共通インターフェースであるMCPを通じてSnykを呼び出せます。脆弱性スキャンはエージェントモードのワークフロー内で実行されるため、コンテキストを切り替えたり、CIで問題が検出されるのを待ったりする必要はありません。
設定不要で相互運用:Snyk CLIはMCPに対応しているため、独自の設定やスクリプト、コミュニティ製の回避策は必要ありません。サーバーURLを設定し、OAuthで一度認証すれば、MCP準拠のクライアントがSnykのオープンソース依存関係スキャンと静的コード解析によるセキュリティスキャンを自動検出します。今後もツールを追加予定です。
統合にかかる手間をほぼゼロにするSnyk CLI MCP Serverなら、チームはVibe CodingのスピードでGenAIツールを導入しながら、アプリケーションセキュリティをあらゆるコード入力に組み込めます。
Snyk CLI MCP Serverの始め方
MCP Server経由でSnykを使い始めるには、まずSnyk CLIのバージョンが1.1296.2以上であることを確認してください。
MCP Server機能に対応したバージョンにSnyk CLIをアップグレードします。
お好みのトランスポートタイプ(SSEとSTDIOの両方に対応)を使ってSnyk CLI MCP Serverを実行する方法:
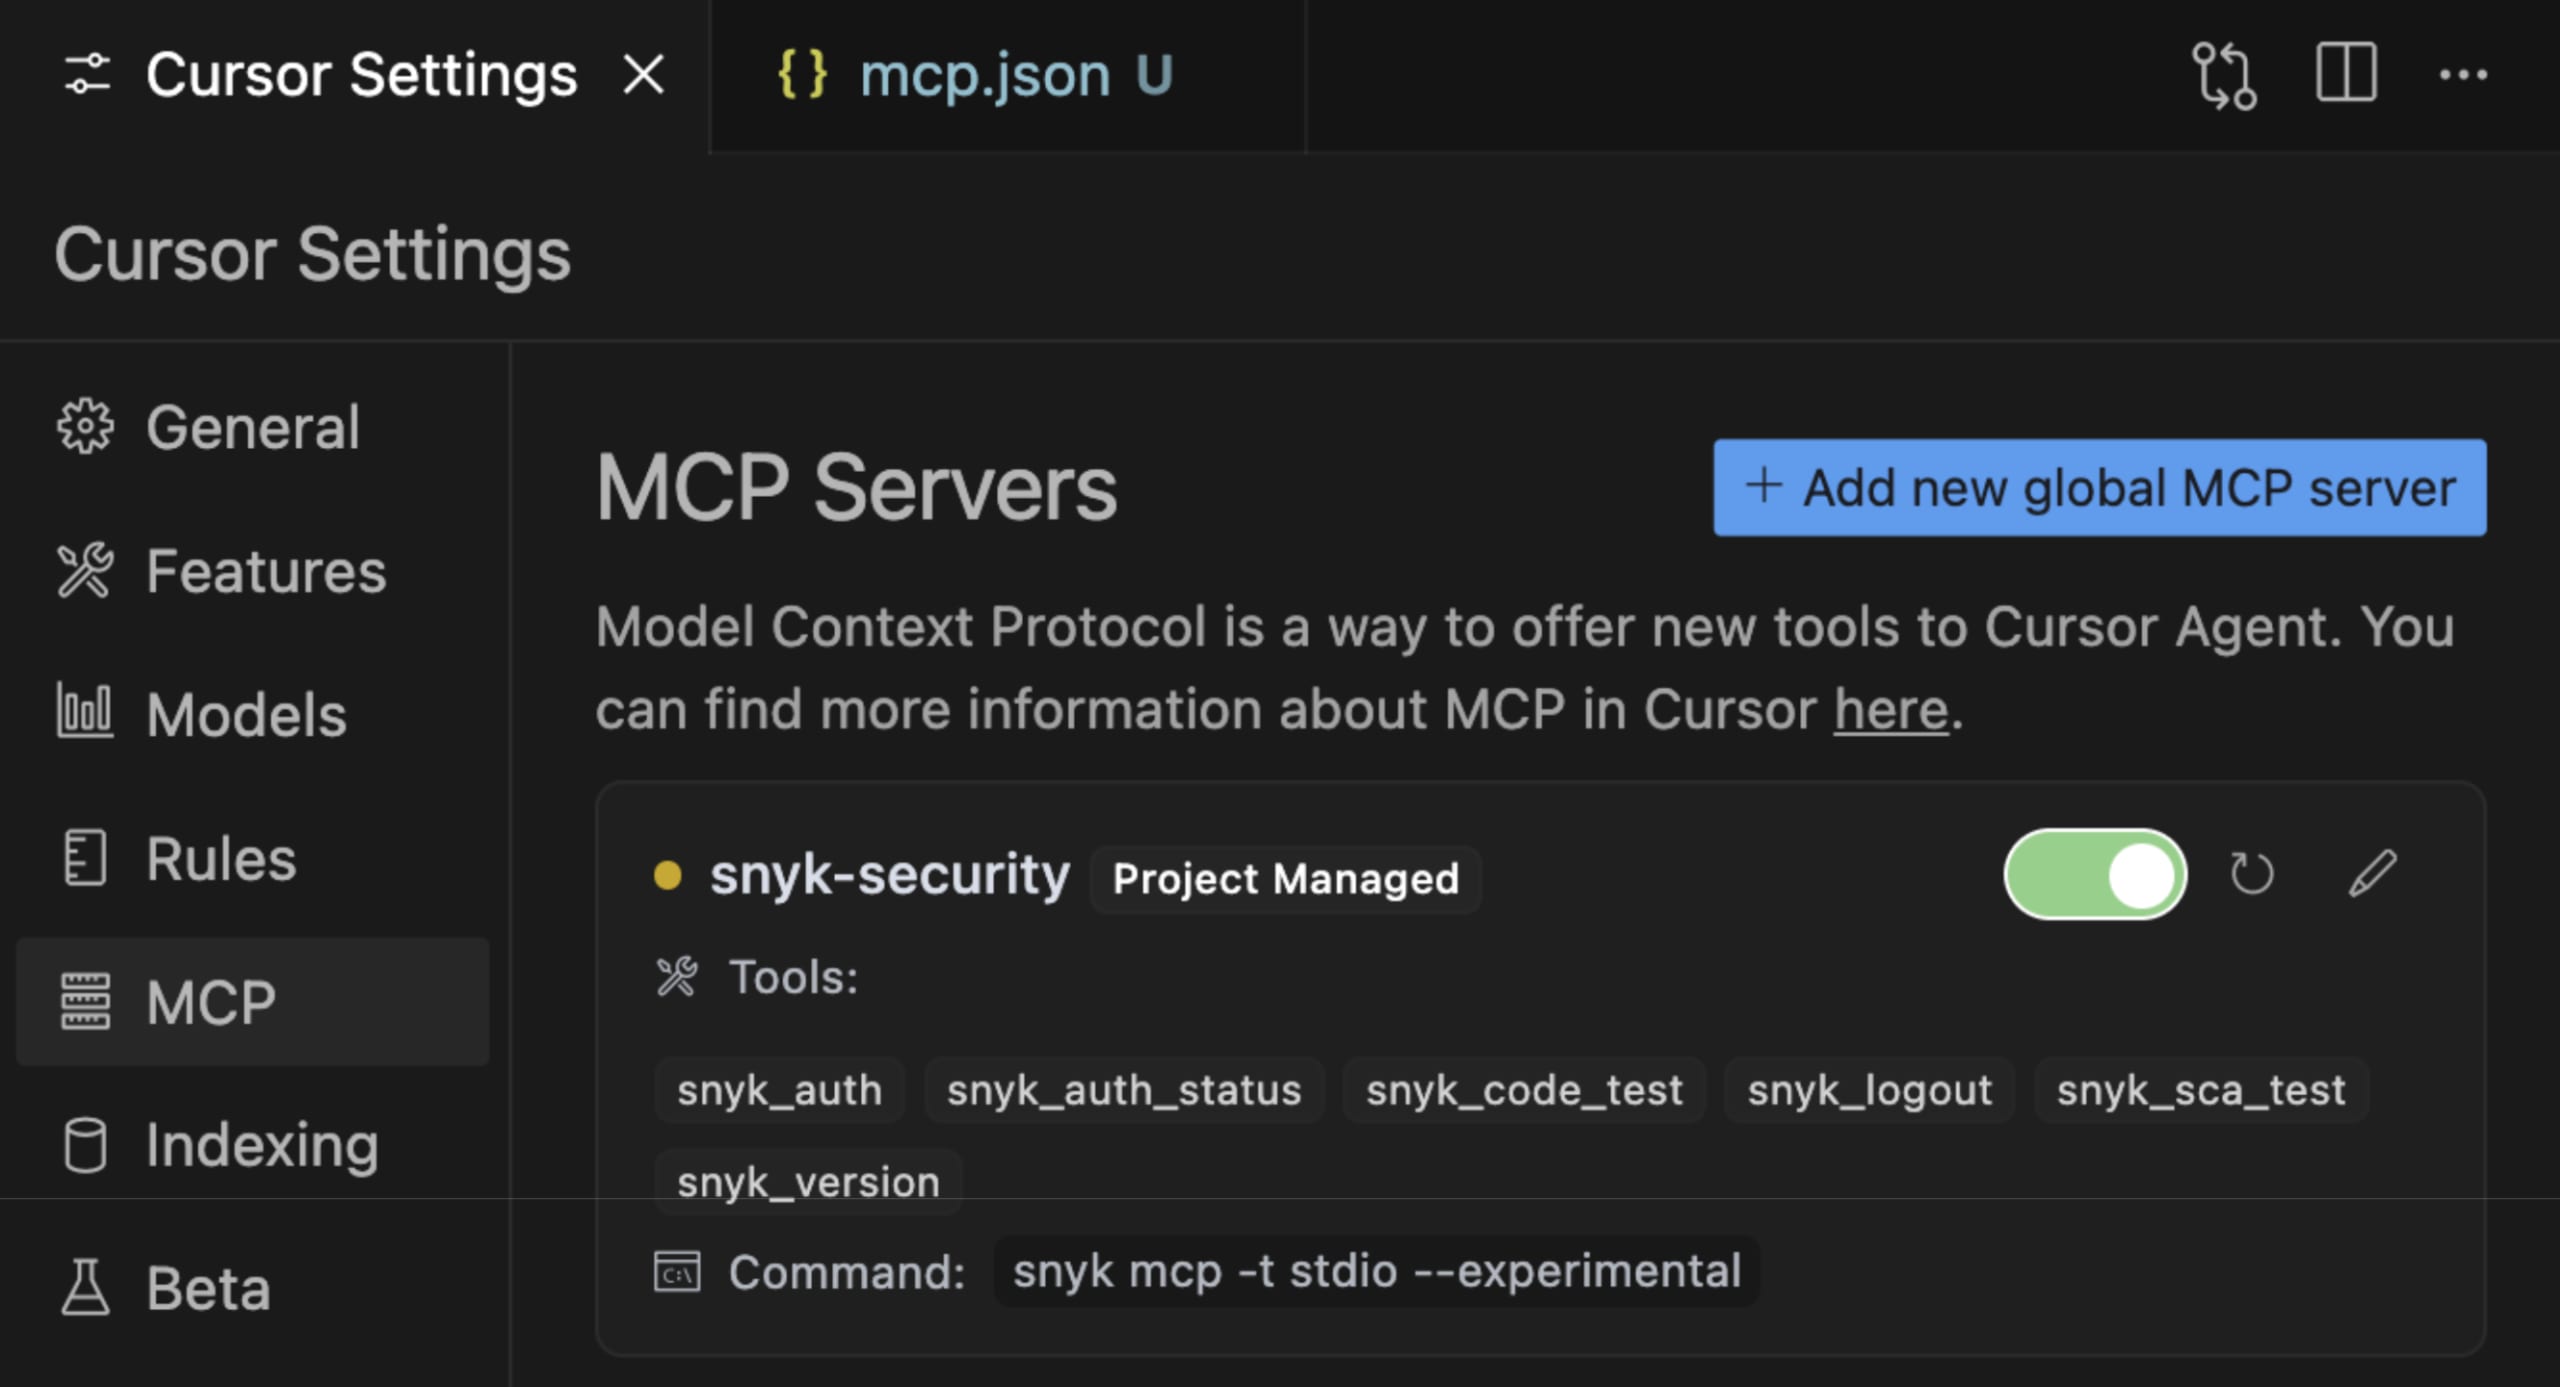
通常、これらのコマンドは、Cursor、Windsurf、QodoなどのMCPクライアントまたはMCPホストとMCP Serverを統合する際に実行します。以下に、.cursor/mcp.jsonファイルを使って、MCPサポート経由でCursorにSnykを追加する方法を示すコードスニペットとスクリーンショットを紹介します。

SnykはMCP Serverとの統合で複数のツールを提供しています。GenAIとのコードチャットで情報を尋ねることも、エージェント型AIのワークフローで完全に自律的に実行することもできます。
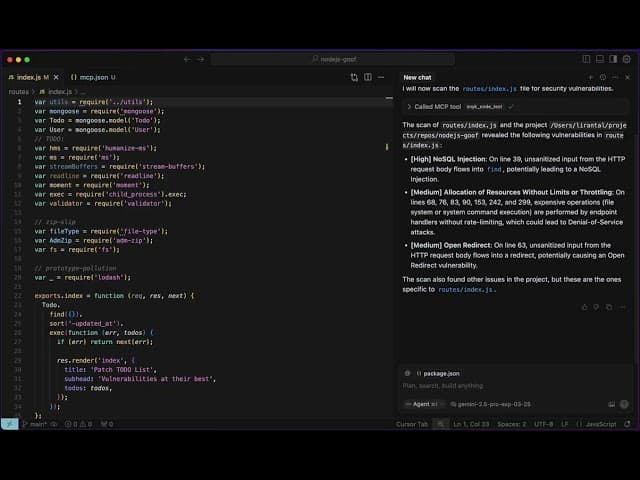
SnykがSQLインジェクションの脆弱性を含むコード行を検出した例をご覧ください。
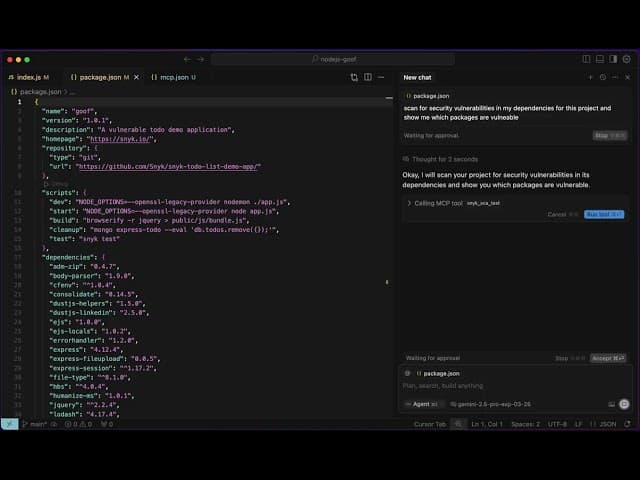
LLMが悪意のある依存関係や、脆弱性のあるバージョンのサードパーティ依存関係を提案するのではないかと心配ですか?エージェント型AIのワークフローで利用できるMCP Serverのツールなら、Snykがそれらも検出できます。
LLMのスピードでGenAIを安全に
GenAIはソフトウェア開発を加速し続けますが、それを実現するにはセキュリティも歩調を合わせなければなりません。脆弱性に関する情報をオープンなMCPエコシステムに組み込むことで、Snykは、アイデアが生まれる場所であるIDEで開発者を支援します。Snykと新しいMCP Serverを使えば、AI生成コードのすべての行をブランチに入れる前、コミットする前にチェックできます。また、CursorのYOLOモードなどのエージェント型AIワークフローが提案した時点で、サードパーティ依存関係をSnyk Vulnerability Databaseで検証します。
さらに、Snyk CLI MCP Serverと(無料の)Snyk VS Code extensionを組み合わせれば、脆弱なコードの検出とAIを活用したセキュリティ修正を実現する、統合されたシームレスなAIセキュリティガードレールを利用できます。
ホスト型のSnyk CLI MCP Serverのリリースにより、チームはスピードと警戒のどちらかを選ぶ必要がなくなりました。両方を実現できます。導入して、使い慣れたコーディングアシスタントをそのまま使い、最初のコード補完からクラウドへのデプロイまでSnykが支えてくれる安心感とともにリリースしましょう。
AIが生成したコードのセキュリティ対策を始めましょう
無料のSnykアカウントを作成して、AIが生成したコードのセキュリティ対策を数分で始めましょう。または、専門家によるデモを予約して、Snykが開発者セキュリティのニーズにどう応えられるかをご確認ください。