Snyk permet l’analyse des vulnérabilités Docker

La solution la plus efficace pour corriger les vulnérabilités des conteneurs et déployer des conteneurs sécurisés

Sécurisez vos images de conteneurs dès les premières étapes du cycle de développement logiciel

Snyk et Docker s’intègrent pour intégrer nativement la sécurité au workflow des conteneurs, afin d’améliorer votre processus de développement et votre productivité.

DevSecOps avec Docker et Snyk

Sécurisez les logiciels open source et les conteneurs tout au long de votre chaîne d’outils

Snyk intègre la sécurité nativement aux produits Docker

Cela permet aux développeurs de :

  • Analyser tôt, avant l’envoi vers le registre, pour corriger les problèmes avant leur mise en production

  • Créer, tester et publier des logiciels sécurisés plus rapidement

  • Gagner du temps dans la correction des vulnérabilités grâce à des commandes simples à utiliser

  • Fluidifier les processus en utilisant des outils et workflows de développement de conteneurs familiers

Cela permet aux responsables des équipes de développement de :

  • Mettre en place l’analyse sans avoir besoin d’une expertise avancée en sécurité

  • Permettre aux développeurs de se concentrer sur la création et l’exploitation des applications, plutôt que sur l’analyse des rapports CVE

  • Détecter et corriger les vulnérabilités tôt afin de réduire les coûts d’un facteur 5

  • Rester informé des vulnérabilités présentes dans les images

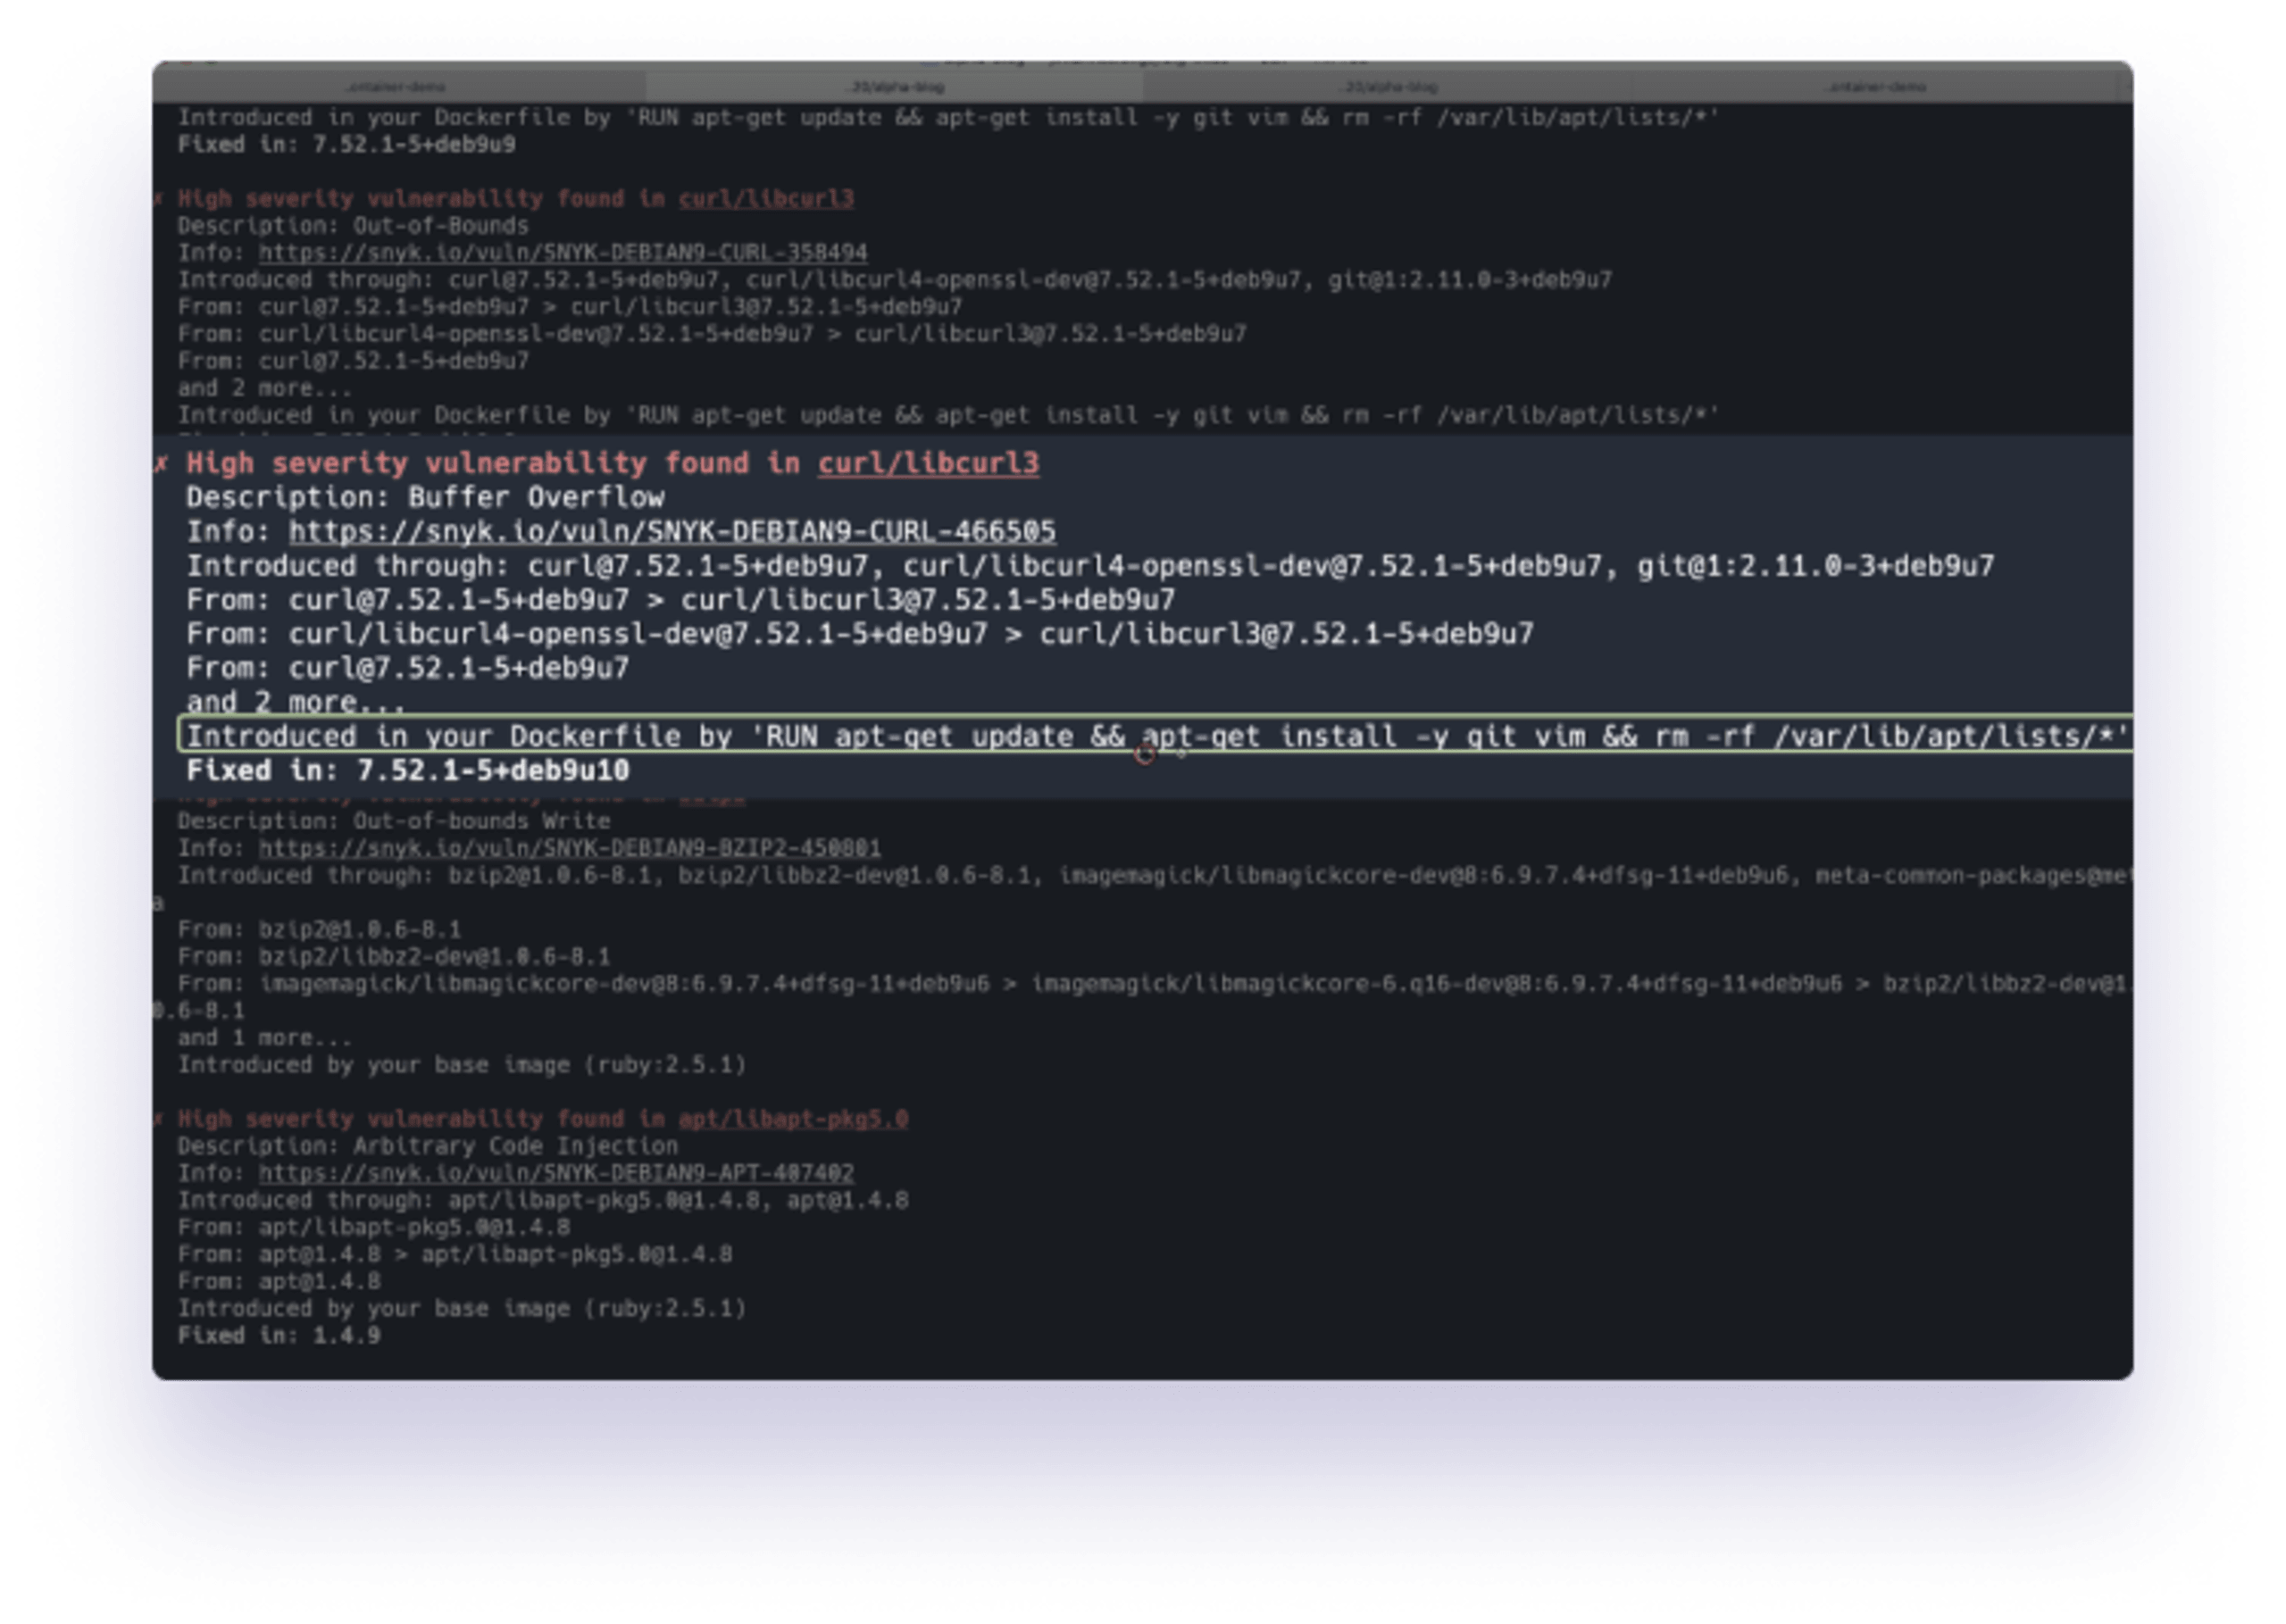
Capture d’écran d’un terminal affichant l’analyse d’un Dockerfile et des vulnérabilités de gravité élevée détectées dans les packages curl et libcurl.

Démarrez en toute sécurité et poussez vos images en toute confiance, depuis la CLI Docker ou Docker Desktop

Docker Desktop intègre Snyk pour vous permettre d’analyser vos conteneurs à la recherche de vulnérabilités au fil de votre développement. Snyk vous fournit directement dans Docker Desktop des informations hiérarchisées et exploitables, ainsi que des recommandations pour corriger les vulnérabilités présentes dans vos images.

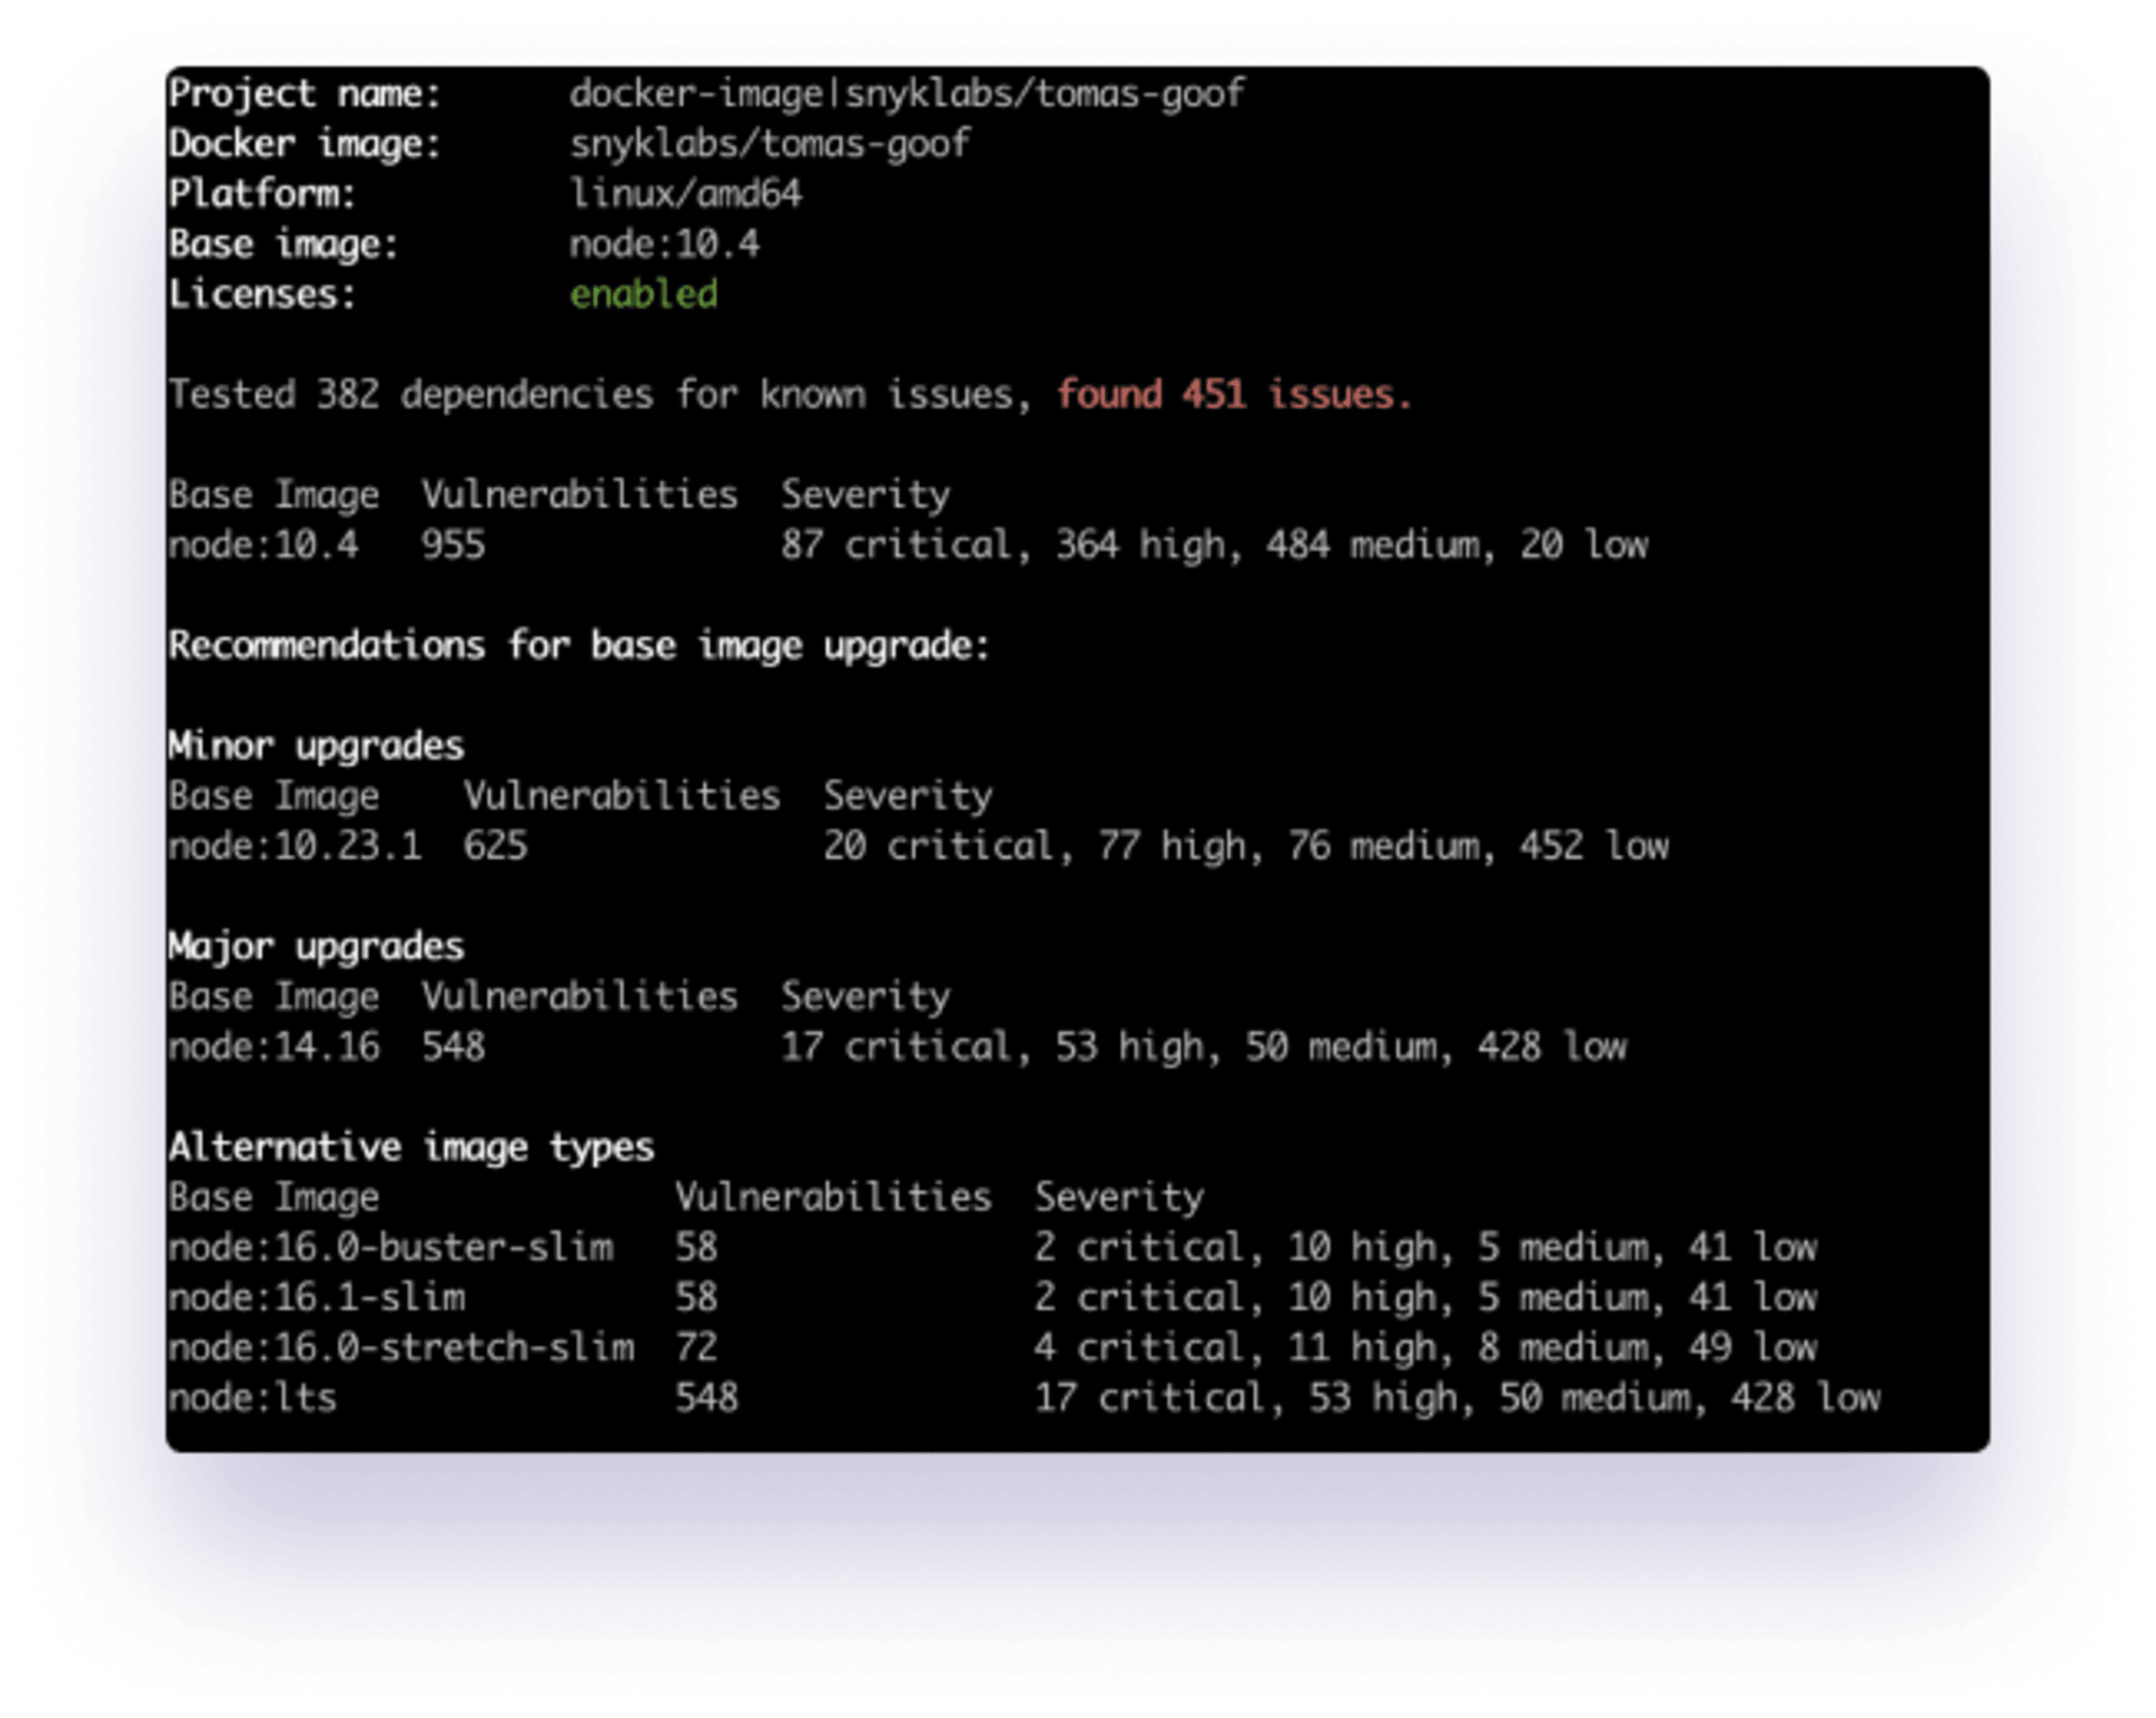
Sortie du terminal présentant des recommandations de mise à niveau de l’image Docker de base et le nombre de vulnérabilités des images Node.js.

Recommandations pour mettre à niveau l’image de base

Snyk détecte l’image de base et vous recommande des mises à niveau. Utiliser une autre image de base est un moyen simple et efficace d’éliminer les vulnérabilités de gravité élevée.

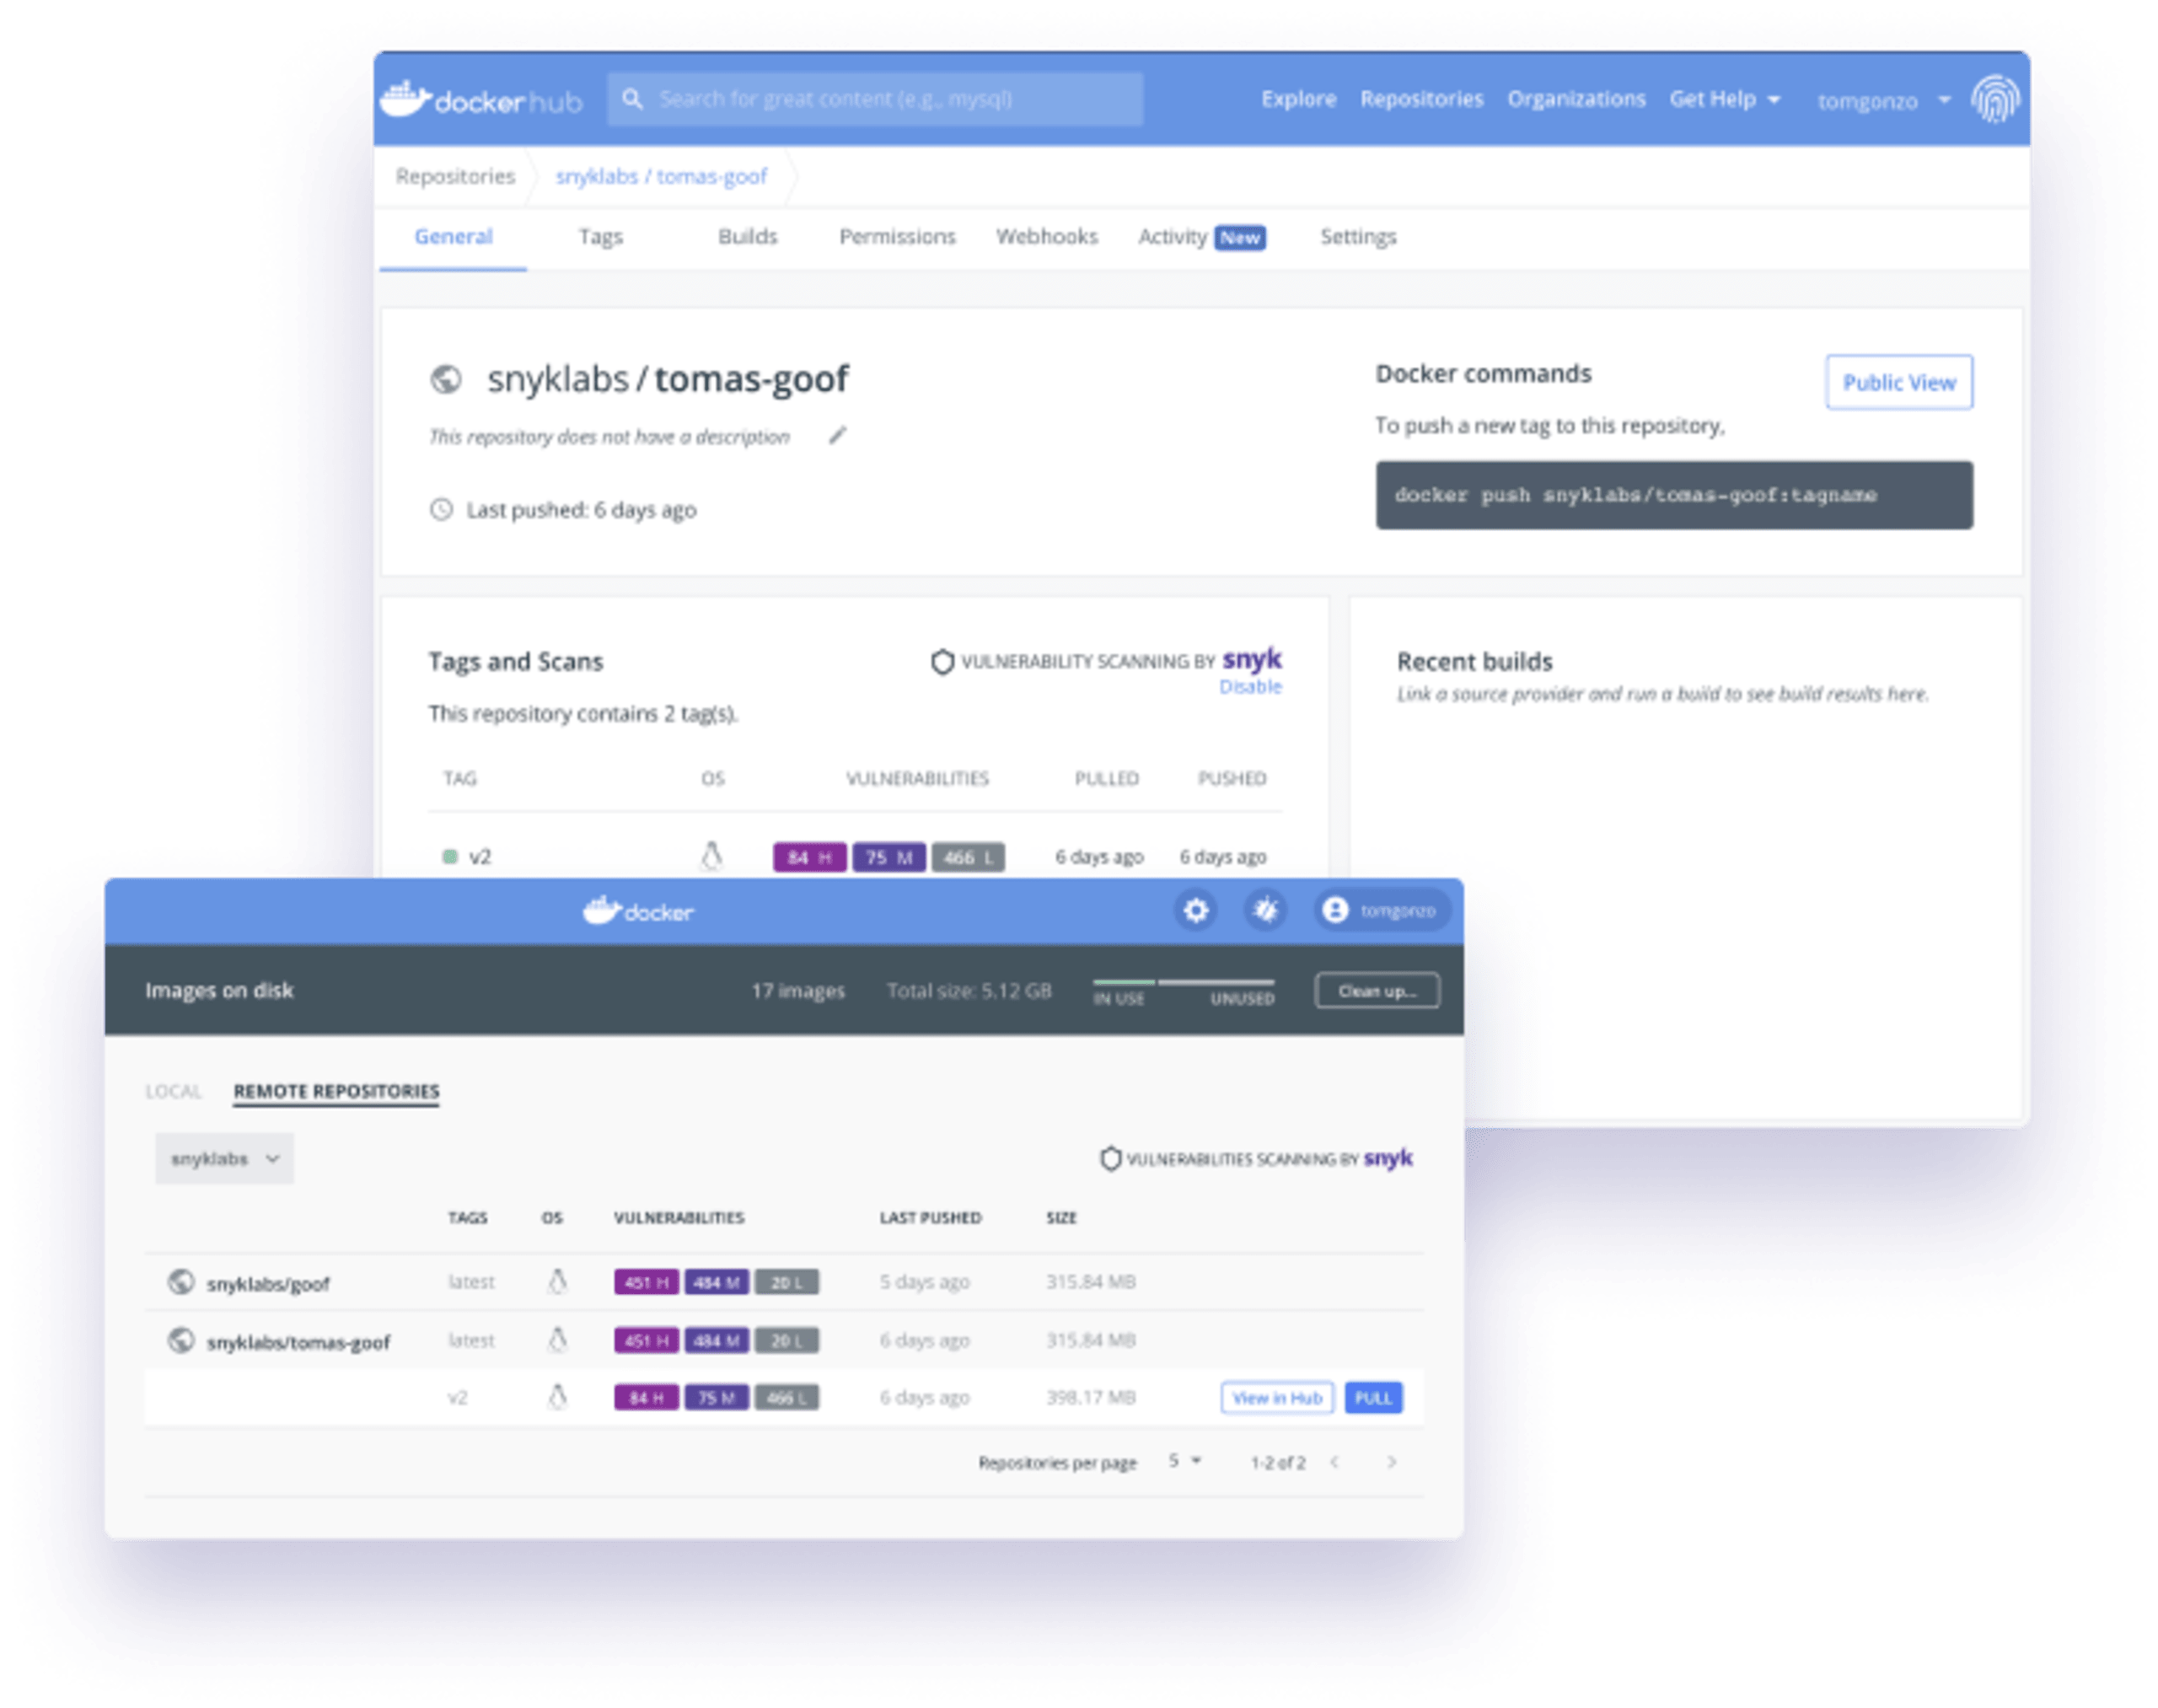
Écrans de dépôt Docker Hub et de Docker Desktop affichant les tags, les builds et les résultats de l’analyse des vulnérabilités par Snyk

Collaborez et codez en toute sécurité dans Docker Hub, en analysant les images dès leur publication

Configurez Docker Hub pour lancer automatiquement une analyse lorsqu’une image est envoyée sur le Hub. Une fois l’analyse effectuée, consultez les résultats dans Docker Hub ou dans Docker Desktop.

Les images stockées dans Docker Hub sont surveillées en continu pour détecter les nouvelles vulnérabilités. Les équipes connaissent ainsi toujours le dernier état de sécurité de leurs images.

Ressources complémentaires

Docker blog header
Article

Tout savoir pour débuter avec la sécurité des conteneurs

Découvrez les bases de la sécurité des conteneurs dans différents écosystèmes et apprenez à sécuriser vos conteneurs, de la création à l’exécution. Familiarisez-vous avec les termes essentiels et obtenez des réponses à vos questions.

snyk docker resources container scanning
Article

Bonnes pratiques de sécurité des conteneurs pour analyser les images

Recommandations et bonnes pratiques pour analyser et créer des images sécurisées.