Culture DevSecOps
Écrit par

0 minutes de lecture
Les médias en ligne et le marketing regorgent d’expressions comme la méthodologie DevSecOps, le modèle DevSecOps ou les techniques DevSecOps. Pourtant, pour réussir, les organisations doivent comprendre que DevSecOps est avant tout une culture. La culture DevSecOps vise à réunir les fonctions habituellement cloisonnées du développement, de la sécurité et des opérations dans une démarche collaborative fondée sur la responsabilité partagée. Elle cherche à éliminer les réflexes d’accusation et de rejet de la faute, pour instaurer plutôt de l’empathie et des objectifs communs entre les différents métiers de l’organisation.
Les 4 piliers de la culture DevSecOps
Quatre piliers clés doivent être pris en compte pour faire évoluer la culture DevSecOps d’une organisation :
Personnes
Processus
Technologies
Gouvernance
Les principes DevSecOps s’appuient sur ces quatre piliers interdépendants, en éliminant les silos et en fédérant les efforts. Cet environnement de responsabilité partagée et d’empathie mutuelle suppose de faire tomber les barrières entre les équipes. Par conséquent, les personnes constituent le point de départ et le fondement de toute mise en œuvre de DevSecOps. Réorganiser les équipes DevOps et sécurité afin d’instaurer une coopération efficace, et proposer des formations de qualité et adaptées à l’ensemble de l’organisation, permet de faire de la sécurité un état d’esprit plutôt qu’un obstacle.
L’étape suivante consiste à mettre en place des processus adaptés pour améliorer encore la collaboration entre les équipes et renforcer la sécurité du développement dans son ensemble. Ces évolutions des processus couvrent les trois domaines fonctionnels du développement, de la sécurité et des opérations, afin d’assurer cohérence et uniformité. Elles établissent un objectif commun : développer à grande échelle des logiciels sécurisés et stables.
Par ailleurs, l’approche DevSecOps nécessite de disposer des bonnes technologies pour permettre aux équipes d’appliquer ces processus et de les automatiser. En définitive, cela réduit la surface d’attaque de l’organisation et facilite la gestion de la dette technique liée à la sécurité. La technologie — les outils qui soutiennent un pipeline DevSecOps — est souvent le premier aspect auquel les organisations pensent.
Enfin, la gouvernance est l’un des éléments auxquels on pense le moins lorsqu’il s’agit d’instaurer une véritable culture DevSecOps. Si les personnes, les processus et les technologies se réunissent pour se soutenir mutuellement, la gouvernance joue elle aussi un rôle essentiel. Elle mesure les performances des autres éléments et permet de déterminer les domaines qui nécessitent davantage d’attention pour que tous les piliers de la culture fonctionnent ensemble.
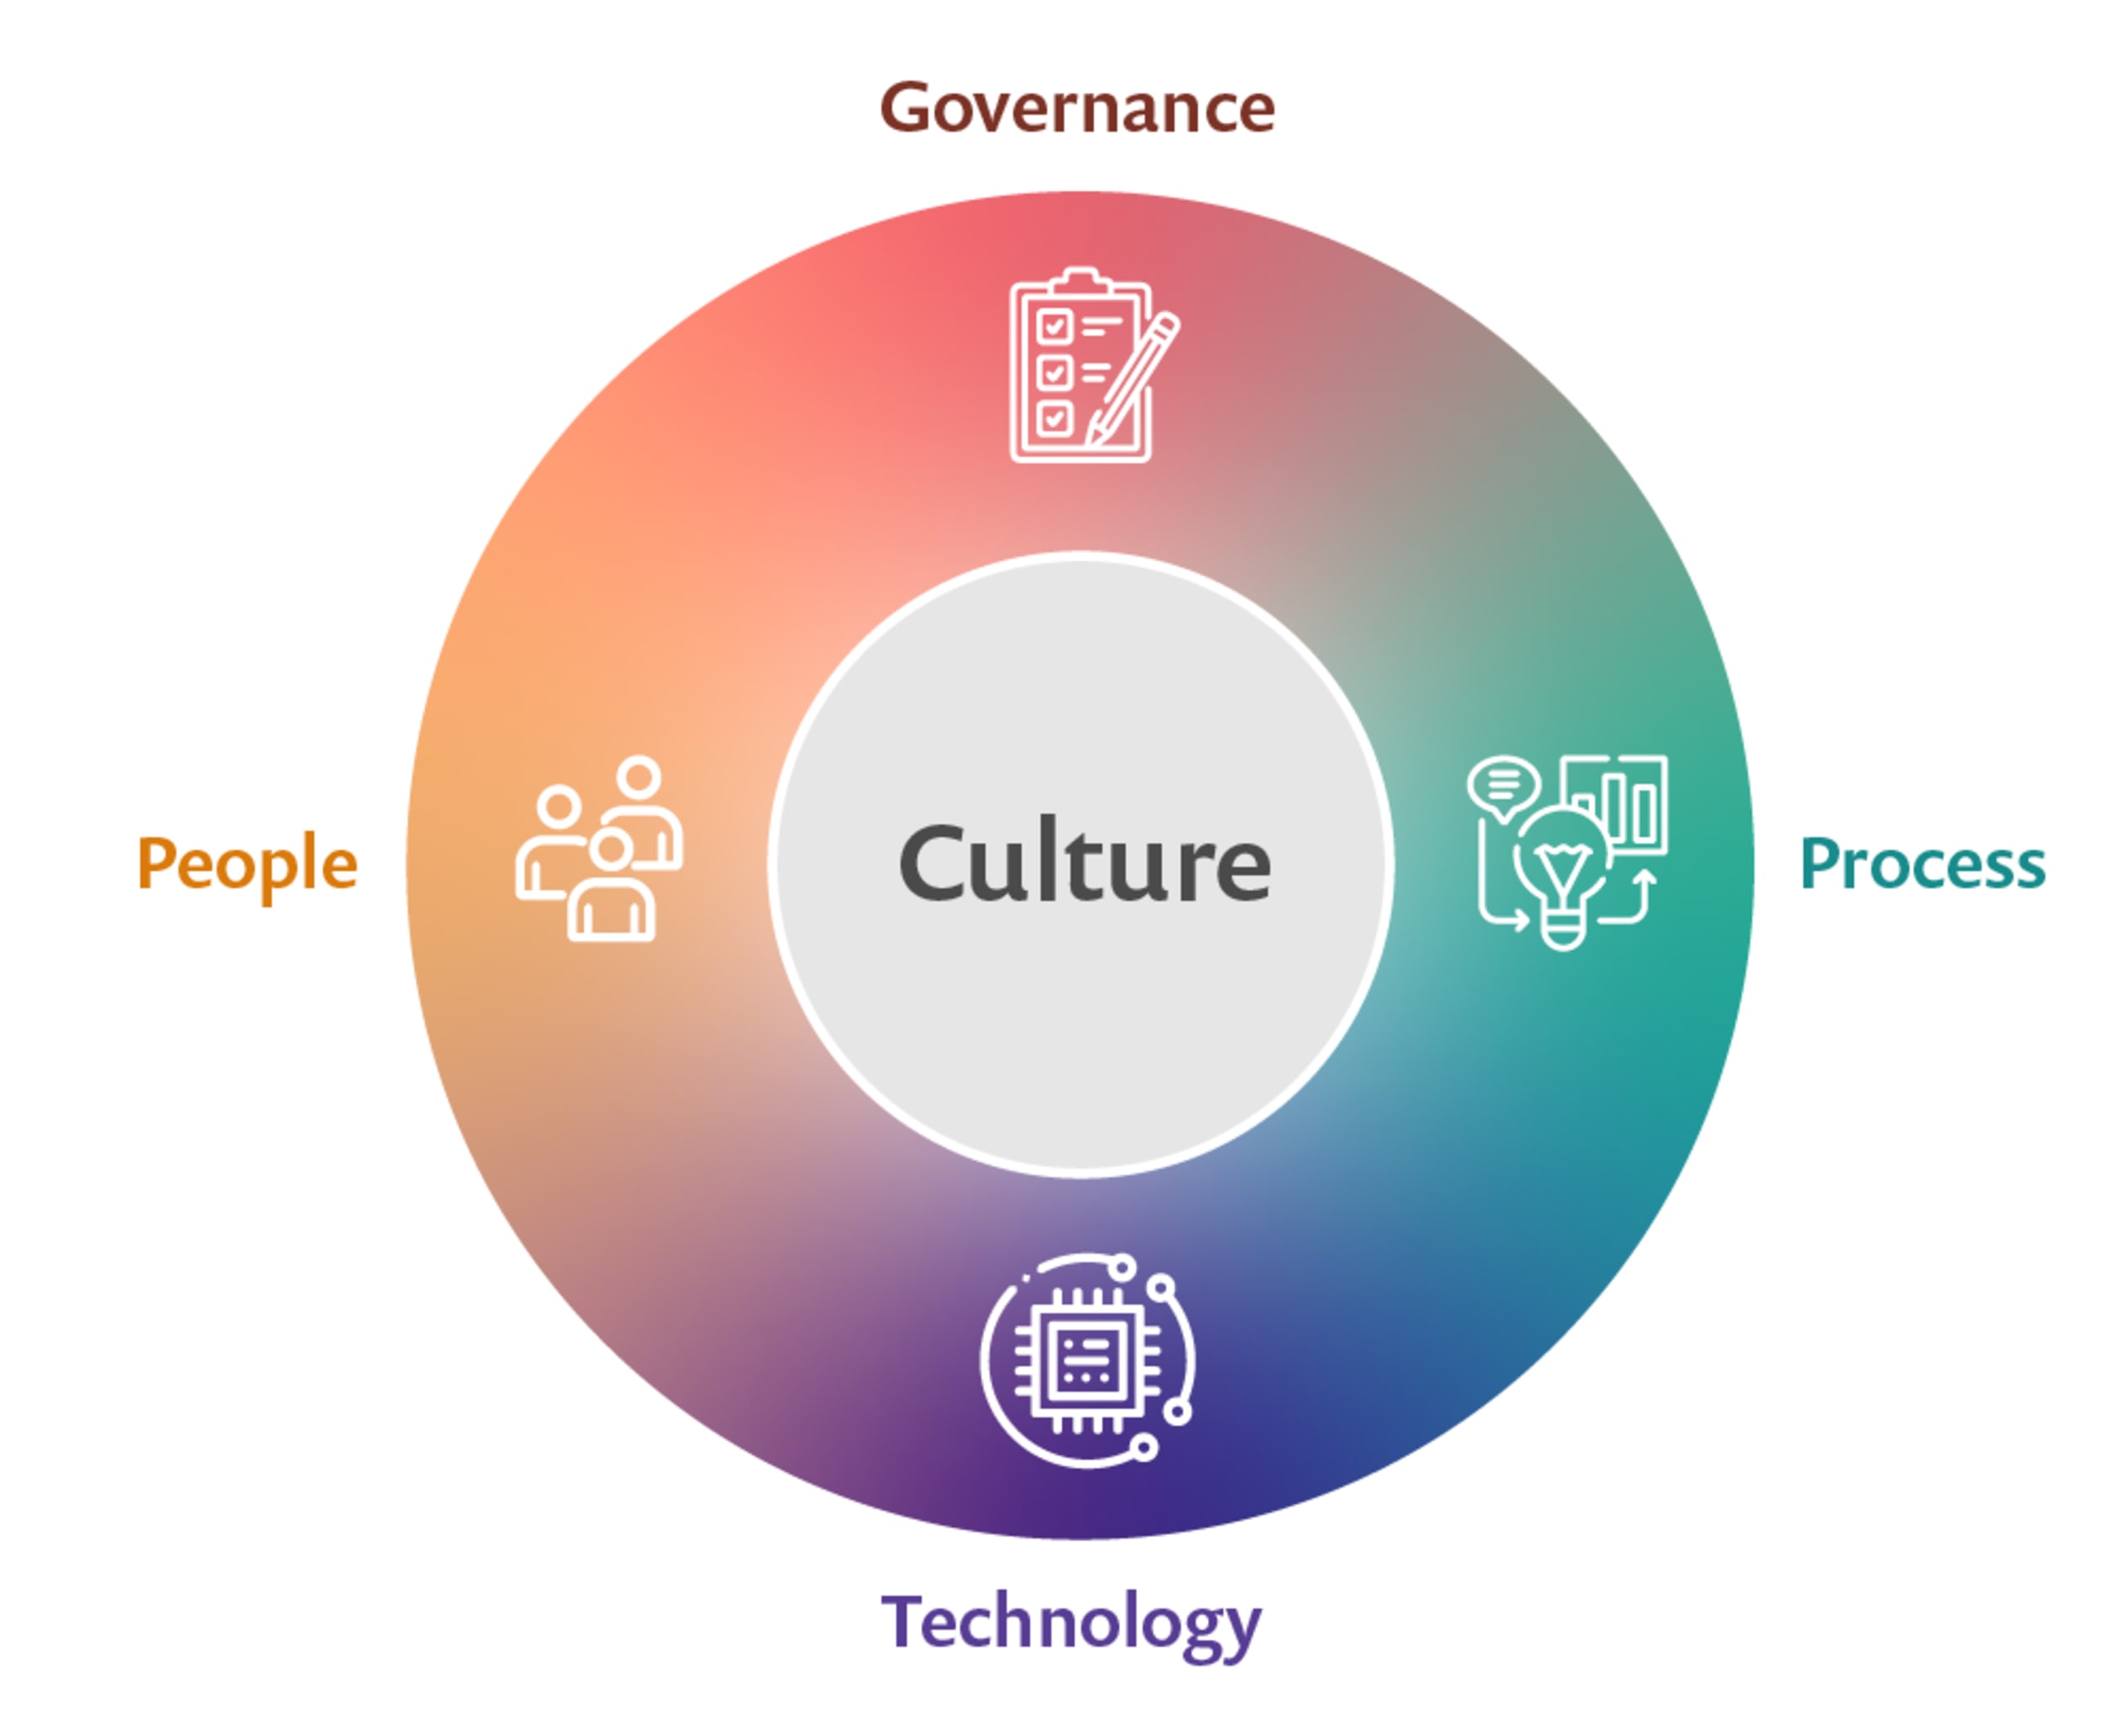
La culture est le fruit de l’interaction entre les personnes, les processus, la technologie et la gouvernance.
Avant d’entamer leur transition vers DevSecOps, les organisations ont tout intérêt à évaluer leurs équipes de développement, de sécurité et d’opérations. Cette évaluation vise à planifier l’intégration des approches DevSecOps au sein de l’organisation. Il convient d’établir une vision claire de sa capacité globale à adopter une démarche DevSecOps, ainsi que des mesures concrètes pour combler les lacunes éventuelles.
Personnes : donner les moyens d’agir à l’équipe
Au lieu de qualifier les personnes de « maillon faible » en matière de sécurité, nous pouvons leur donner les moyens de devenir le maillon fort et une composante essentielle des défenses de l’entreprise. Une culture de sécurité moderne et des mécanismes qui aident les personnes, plutôt que de leur mettre des bâtons dans les roues, sont indispensables pour faire de la sécurité une réalité. La transition vers DevSecOps commence par une remise en question de la manière dont les équipes de sécurité traditionnelles collaborent avec le reste de l’entreprise. Mais cette démarche doit être globale et ne pas oublier les opérations. Des liens solides entre les équipes de développement, de sécurité et d’opérations permettent d’obtenir plus tôt des retours sur la qualité du code, des logiciels ou des applications du point de vue de la sécurité, et donc de réduire le coût des corrections.
Traditionnellement, le développement était chargé d’accélérer les livraisons, la sécurité de protéger les applications et les opérations d’assurer la stabilité. DevSecOps fait tomber ces silos, élimine les reproches et réunit ces trois fonctions autour d’un objectif commun : livrer rapidement des logiciels à la fois sécurisés et stables. Chacun contribue équitablement à ces trois objectifs et met son expertise au service des autres. La responsabilisation, l’empathie et la capacité à donner aux équipes les moyens d’agir sont des caractéristiques essentielles à leur réussite. Pour y parvenir, les processus sous-jacents doivent également évoluer.
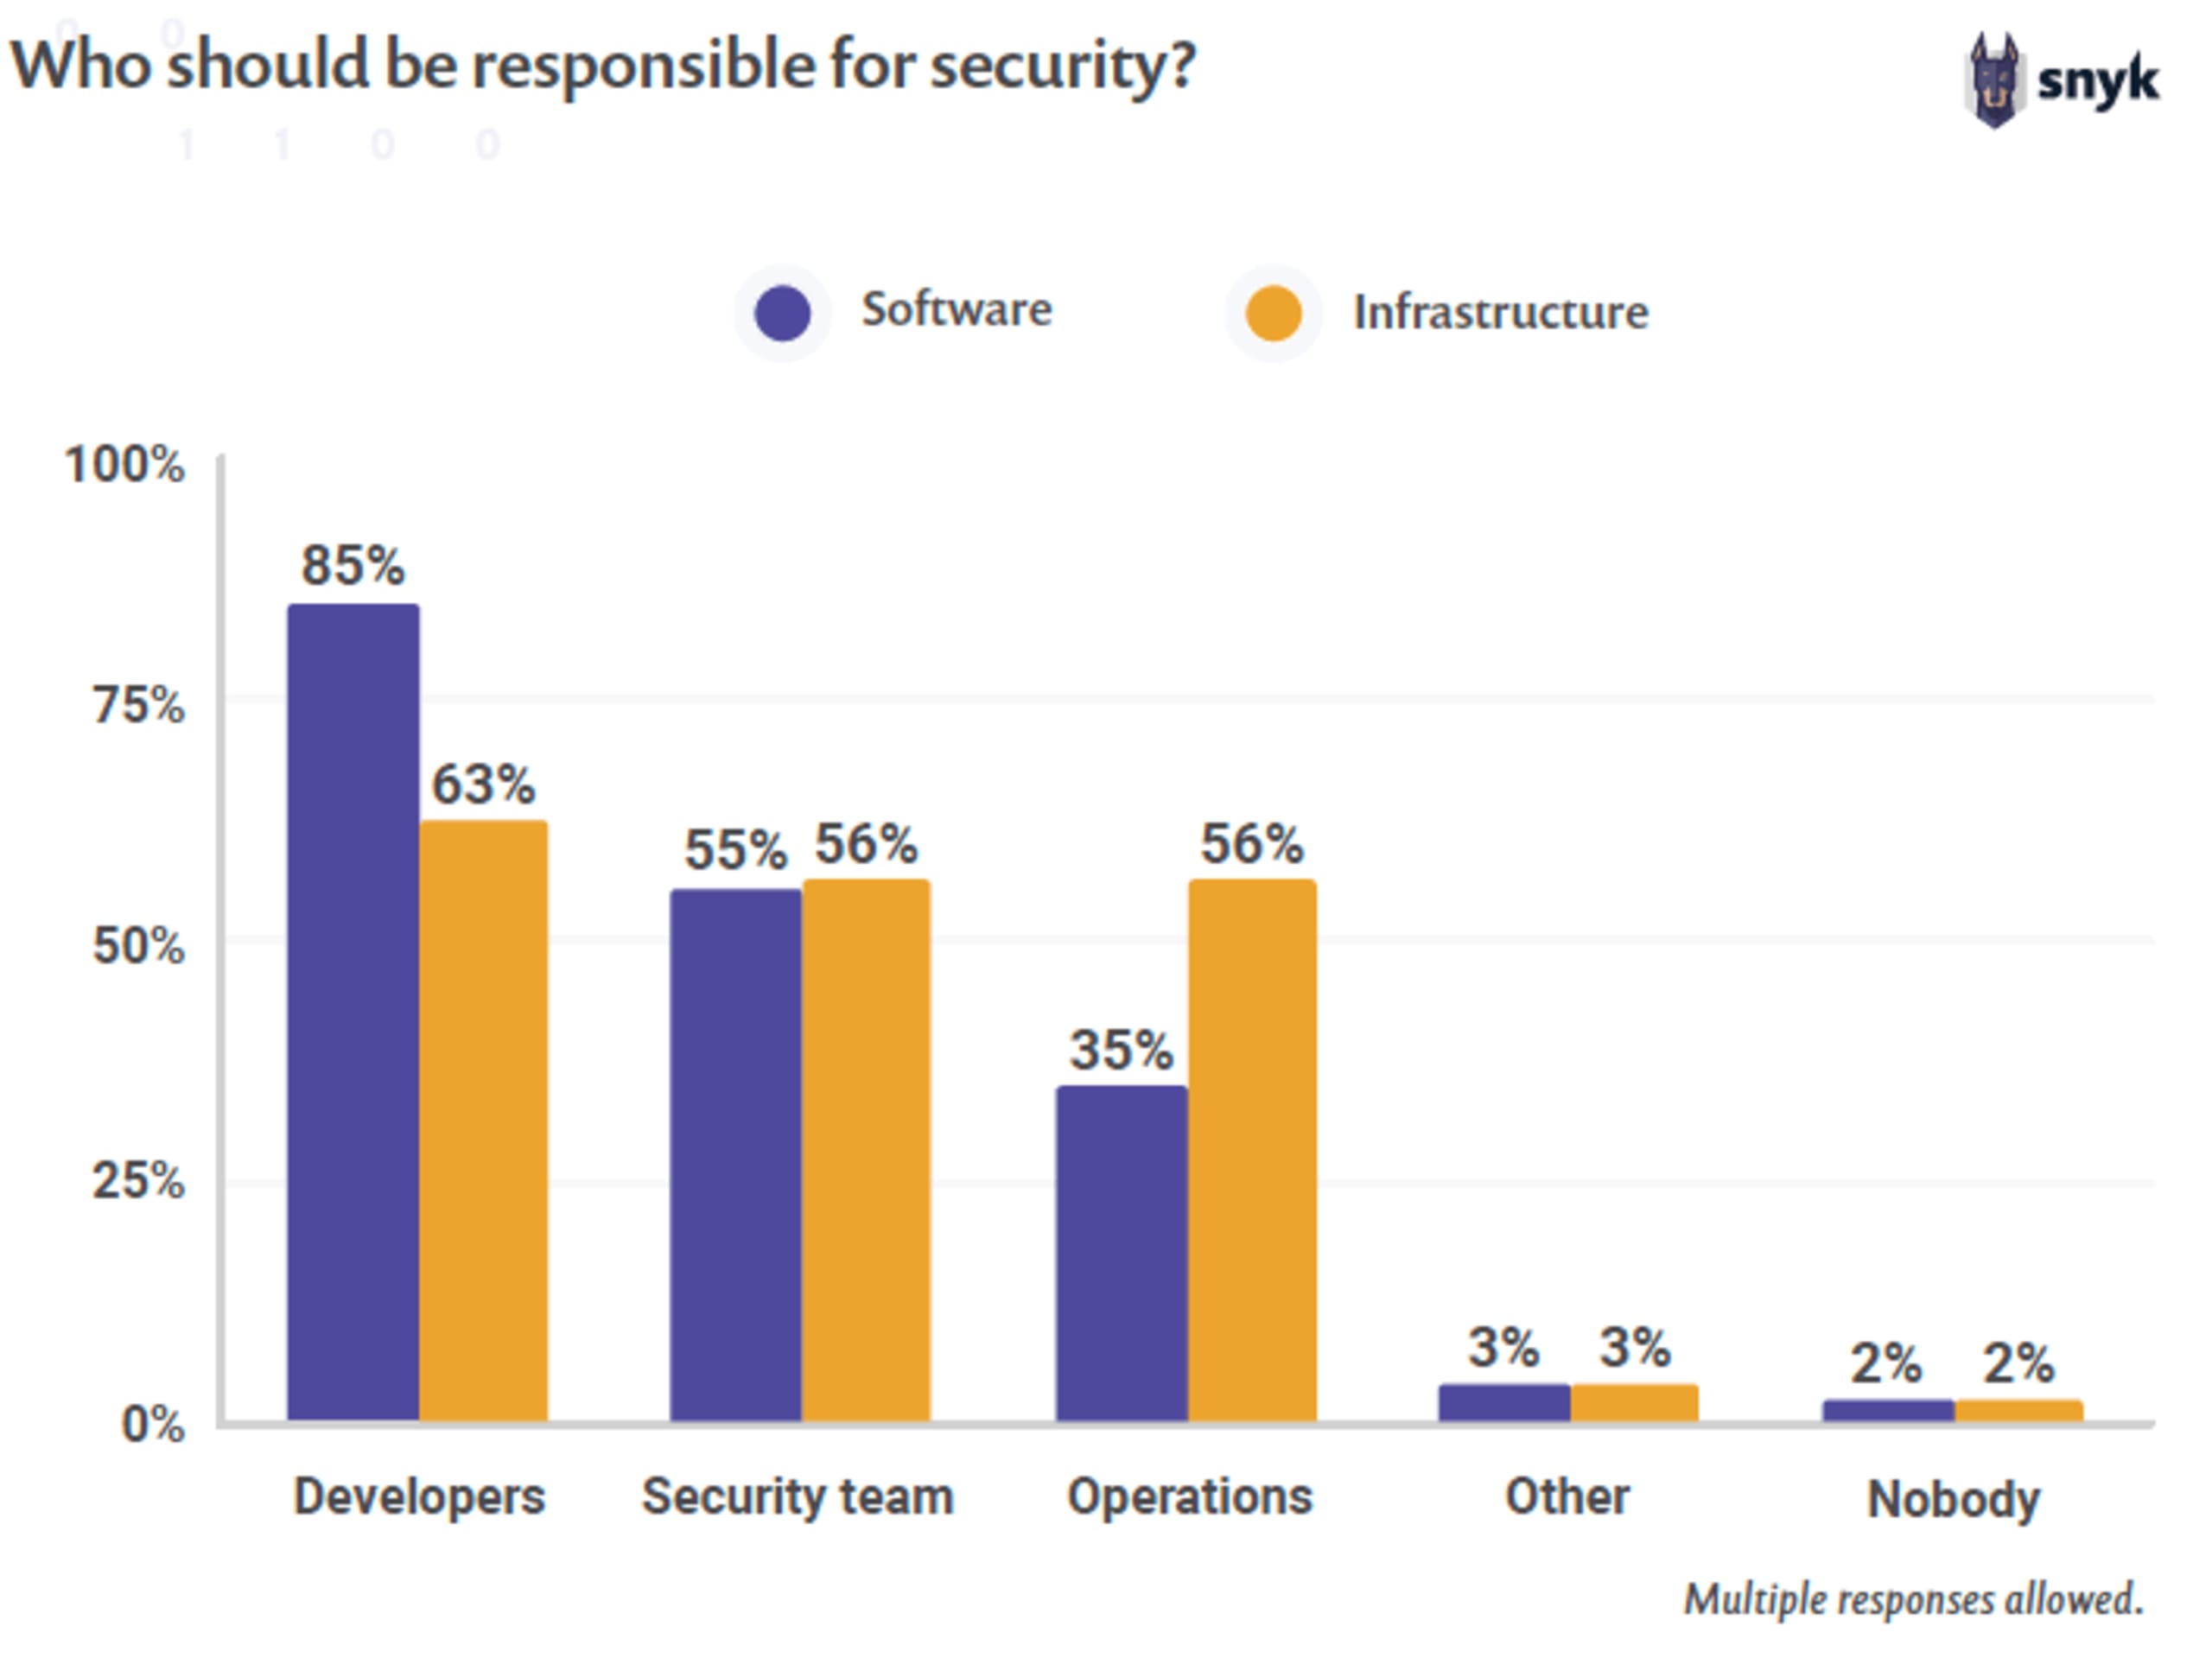
À mesure que davantage d’organisations adoptent des modèles de livraison DevSecOps, les perceptions concernant la responsabilité de la sécurité évoluent. Source : rapport 2020 sur l’état de la sécurité open source
Processus : soutenir la nouvelle culture DevSecOps
Faire évoluer l’état d’esprit de l’organisation suppose de mettre en place des processus qui facilitent l’adoption de cette nouvelle culture. Dans une démarche DevSecOps, l’examen des processus organisationnels implique de faire tomber les barrières traditionnelles liées aux politiques et aux flux de travail autoritaires. Pour soutenir le modèle de responsabilité partagée, il faut établir une équité des objectifs entre chaque discipline.
Pour passer à DevSecOps, il faut supprimer les modèles de contrôle par étapes. Les stratégies de sécurité traditionnelles définissaient des jalons clés auxquels certaines activités de sécurité devaient avoir lieu, et interdisaient de poursuivre le processus tant qu’un résultat acceptable n’avait pas été obtenu. Dans certaines organisations dotées de modèles particulièrement avancés, les opérations appliquaient des contrôles similaires avant le déploiement des logiciels. Ce modèle crée de longs cycles de retour d’information qui ralentissent la livraison des logiciels et renforcent, au final, une pensée fondée sur les silos.
La responsabilité mutuelle doit remplacer les contrôles par étapes et s’accompagner d’une évolution des processus. Les équipes de développement, de sécurité et d’opérations doivent collaborer pour atteindre tous les objectifs : rapidité, sécurité et stabilité des logiciels. Il est essentiel de mettre en œuvre les bonnes pratiques de sécurité et d’exploitation tout au long du pipeline de livraison afin d’établir cette collaboration et cette responsabilité. Cela nécessite bien sûr des technologies adaptées.
Technologie : ouvrir la voie à la réussite
Même si les personnes et les processus œuvrent de concert à l’adoption de cette nouvelle culture DevSecOps, tout peut encore échouer si les technologies sous-jacentes ne suivent pas. Il faut adopter des technologies capables de s’intégrer au pipeline de livraison, simples à utiliser (souvent grâce à l’automatisation) et adaptées aux besoins transverses d’une démarche DevSecOps.
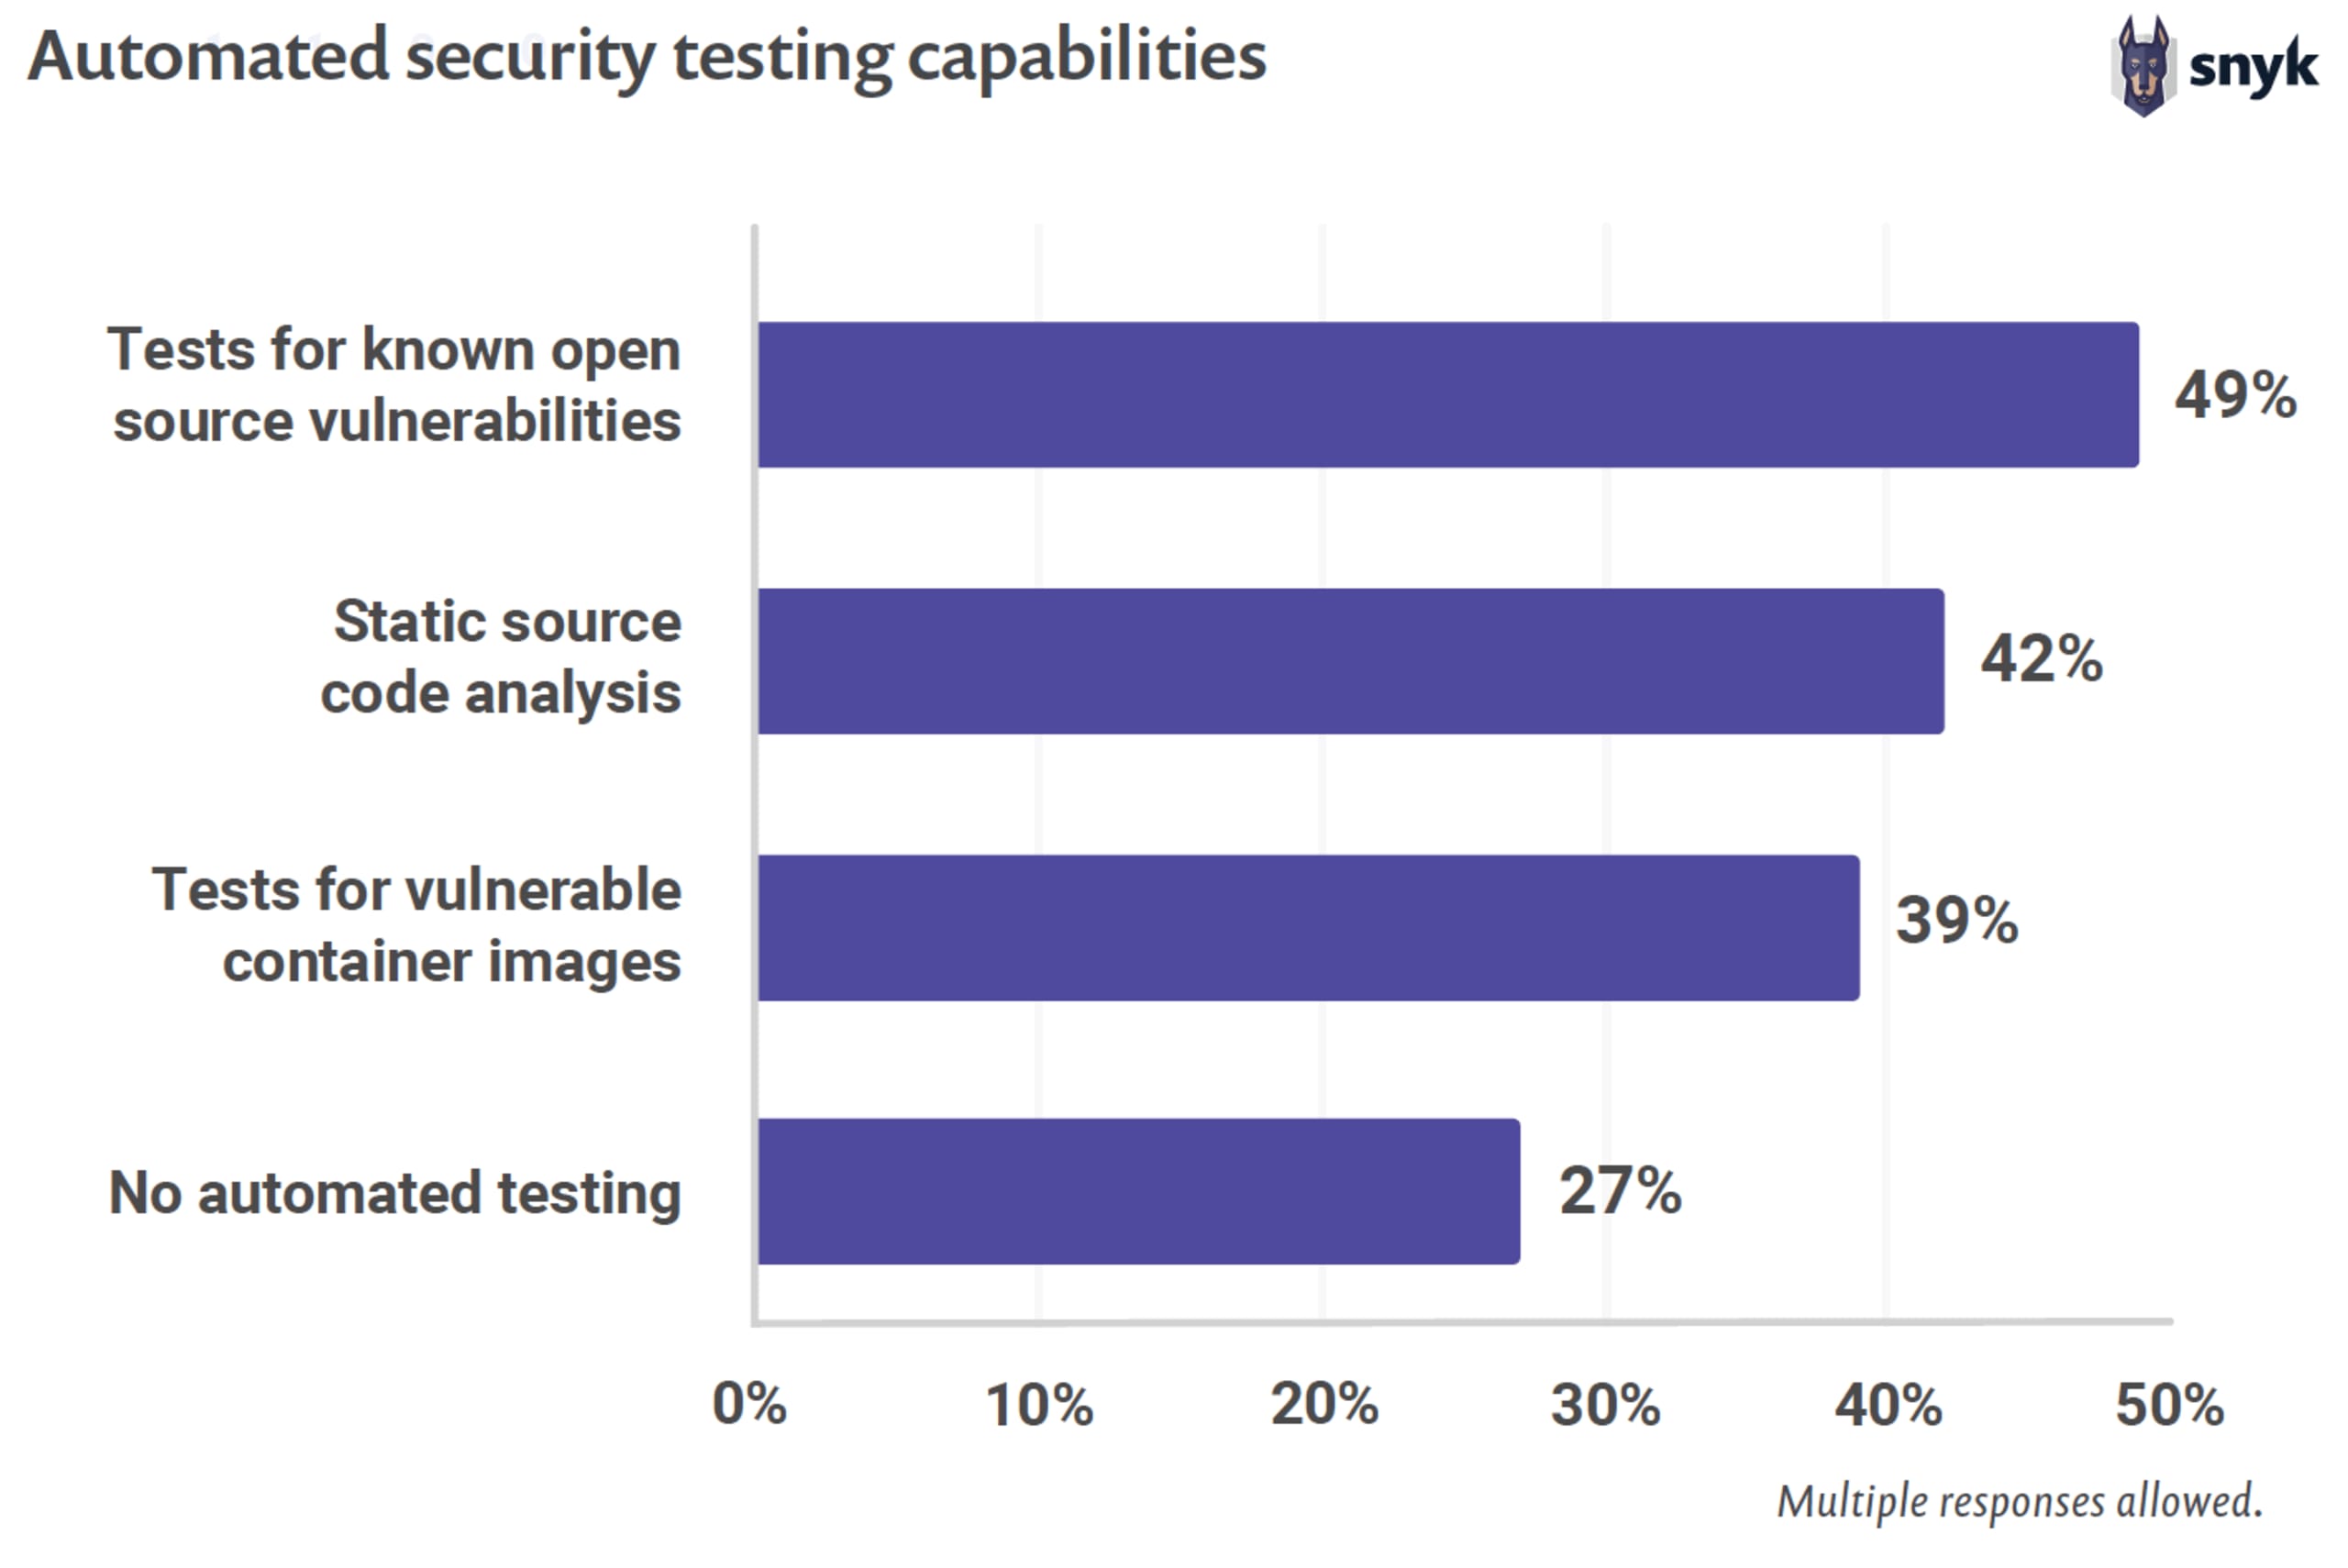
L’automatisation des pratiques de sécurité peut constituer une étape importante pour mettre en œuvre le DevSecOps. Toutefois, l’automatisation n’est qu’un aspect de la mise en place d’une culture DevSecOps.
Lorsqu’on évoque les technologies DevSecOps, on pense souvent à l’automatisation des processus de livraison, comme les compilations, les promotions et les déploiements. Pourtant, l’automatisation n’est pas toujours la bonne solution. Les organisations doivent examiner leurs technologies et automatiser lorsque c’est nécessaire et possible, simplifier quand elles le peuvent et éliminer les étapes peu pratiques ou redondantes. Réduire le nombre de technologies traversées par le pipeline est un moyen sous-estimé, mais efficace, d’optimiser la livraison des logiciels.
Gouvernance : mesurer les résultats
Faire évoluer la culture d’une organisation nécessite de pouvoir suivre les progrès, mesurer la réussite et repérer les difficultés. Les fonctions de gouvernance assurent une supervision qui permet de vérifier non seulement que les pratiques sont respectées, mais aussi qu’elles produisent les effets attendus. Si les outils fonctionnent bien, mais que les processus associés sont trop lourds, le pipeline peut tout de même échouer. De même, si de bons processus ont été définis, mais que les équipes ne les appliquent pas de manière cohérente, cela peut entraîner des échecs. Un programme de gouvernance efficace collabore avec les autres piliers pour mettre en évidence les problèmes potentiels.
La mise en place d’un programme complet de mesures constitue un aspect essentiel de la gouvernance dans une culture DevSecOps. Il faut démontrer à l’entreprise que cette culture peut se développer et s’améliorer en continu. Puisqu’un changement culturel, comme la transition vers DevSecOps, représente un investissement à long terme, il est important de montrer au fil du parcours la valeur des initiatives lancées. Une démarche DevSecOps ne doit pas viser un résultat final, mais plutôt l’amélioration continue et la maturité croissante de la culture au sein de l’organisation. Les indicateurs et les KPI du programme de gouvernance doivent refléter cette approche.