Las nuevas tarjetas de vulnerabilidades de Snyk: corrige problemas rápido con un nuevo diseño

2 de marzo de 2021
0 minutos de lecturaUna de las misiones de Snyk es sencilla: ayudar a los desarrolladores a corregir problemas con facilidad. Impulsamos esta misión al lanzar funciones y mejoras lo más rápido posible, pero también es igual de importante que los desarrolladores tengan una experiencia que les permita aprovechar al máximo el valor de Snyk. Esto incluye poder entender rápidamente qué deben corregir y hacer que esa tarea sea increíblemente sencilla. Gran parte de esta información en Snyk se encuentra en la tarjeta de problemas, dentro de la página de detalles del proyecto.
Por eso, me enorgullece mucho decir que rediseñamos la tarjeta para mejorar considerablemente su usabilidad y valor. Es mucho más que una nueva capa de pintura: no quitamos nada, pero agregamos valor y mejoramos considerablemente la armonía de las tarjetas.
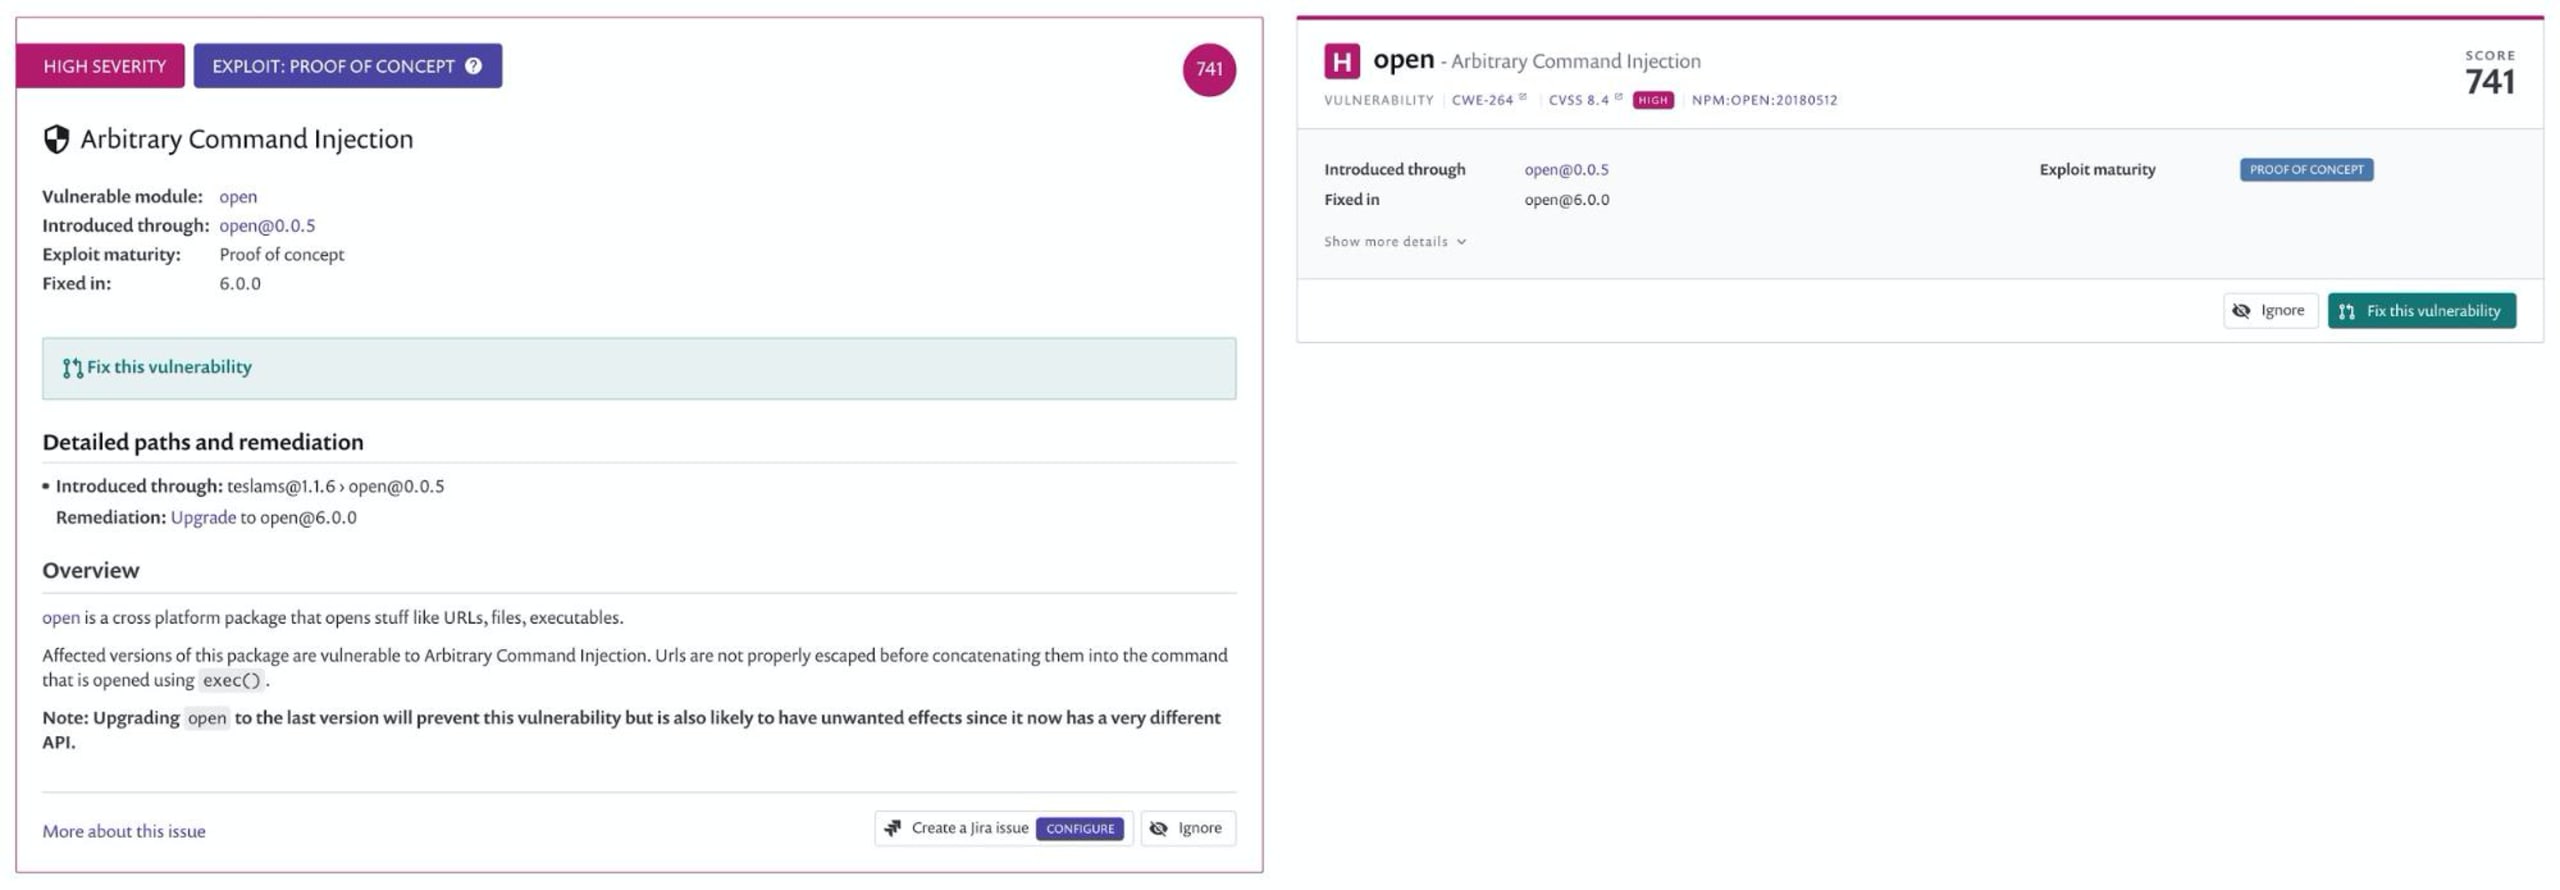
Como puedes ver enseguida, trabajamos mucho para reducir la saturación de la tarjeta: dejamos arriba la información que necesitas conocer rápidamente y ocultamos el resto. ¿Qué información necesitas conocer rápidamente? La que te ayuda a tomar medidas.
Destacamos detalles clave sobre cómo se introducen y corrigen las vulnerabilidades y los problemas de licencias, si son alcanzables y si tienen un exploit. Esta información debería ayudar a los desarrolladores a tomar medidas de un vistazo. Los detalles adicionales sobre las rutas, la corrección y el resumen de las vulnerabilidades que aparecían en las tarjetas originales siguen siendo muy valiosos. Por eso, los conservamos en la tarjeta, pero los ocultamos para que los desarrolladores puedan llegar más rápido a la corrección.
Ya que hablamos de llegar más rápido a la corrección, ahora puedes acceder directamente a la base de datos de vulnerabilidades de Snyk desde la tarjeta. También agregamos la posibilidad de corregir una vulnerabilidad específica. El acceso directo a la Snyk Vulnerability Database te permite consultar datos críticos más rápido de lo que puedes decir «severidad», y tener un solo botón para corregir una vulnerabilidad permite que los desarrolladores apliquen correcciones más precisas.
Ver un proyecto con decenas o cientos de vulnerabilidades puede ser desalentador para cualquiera (sin importar lo fácil que sea navegar por una tarjeta de problemas), lo que puede reducir las tasas de corrección. Para ayudarte a priorizar qué corregir, agregamos un filtro adicional y la opción de ordenar.
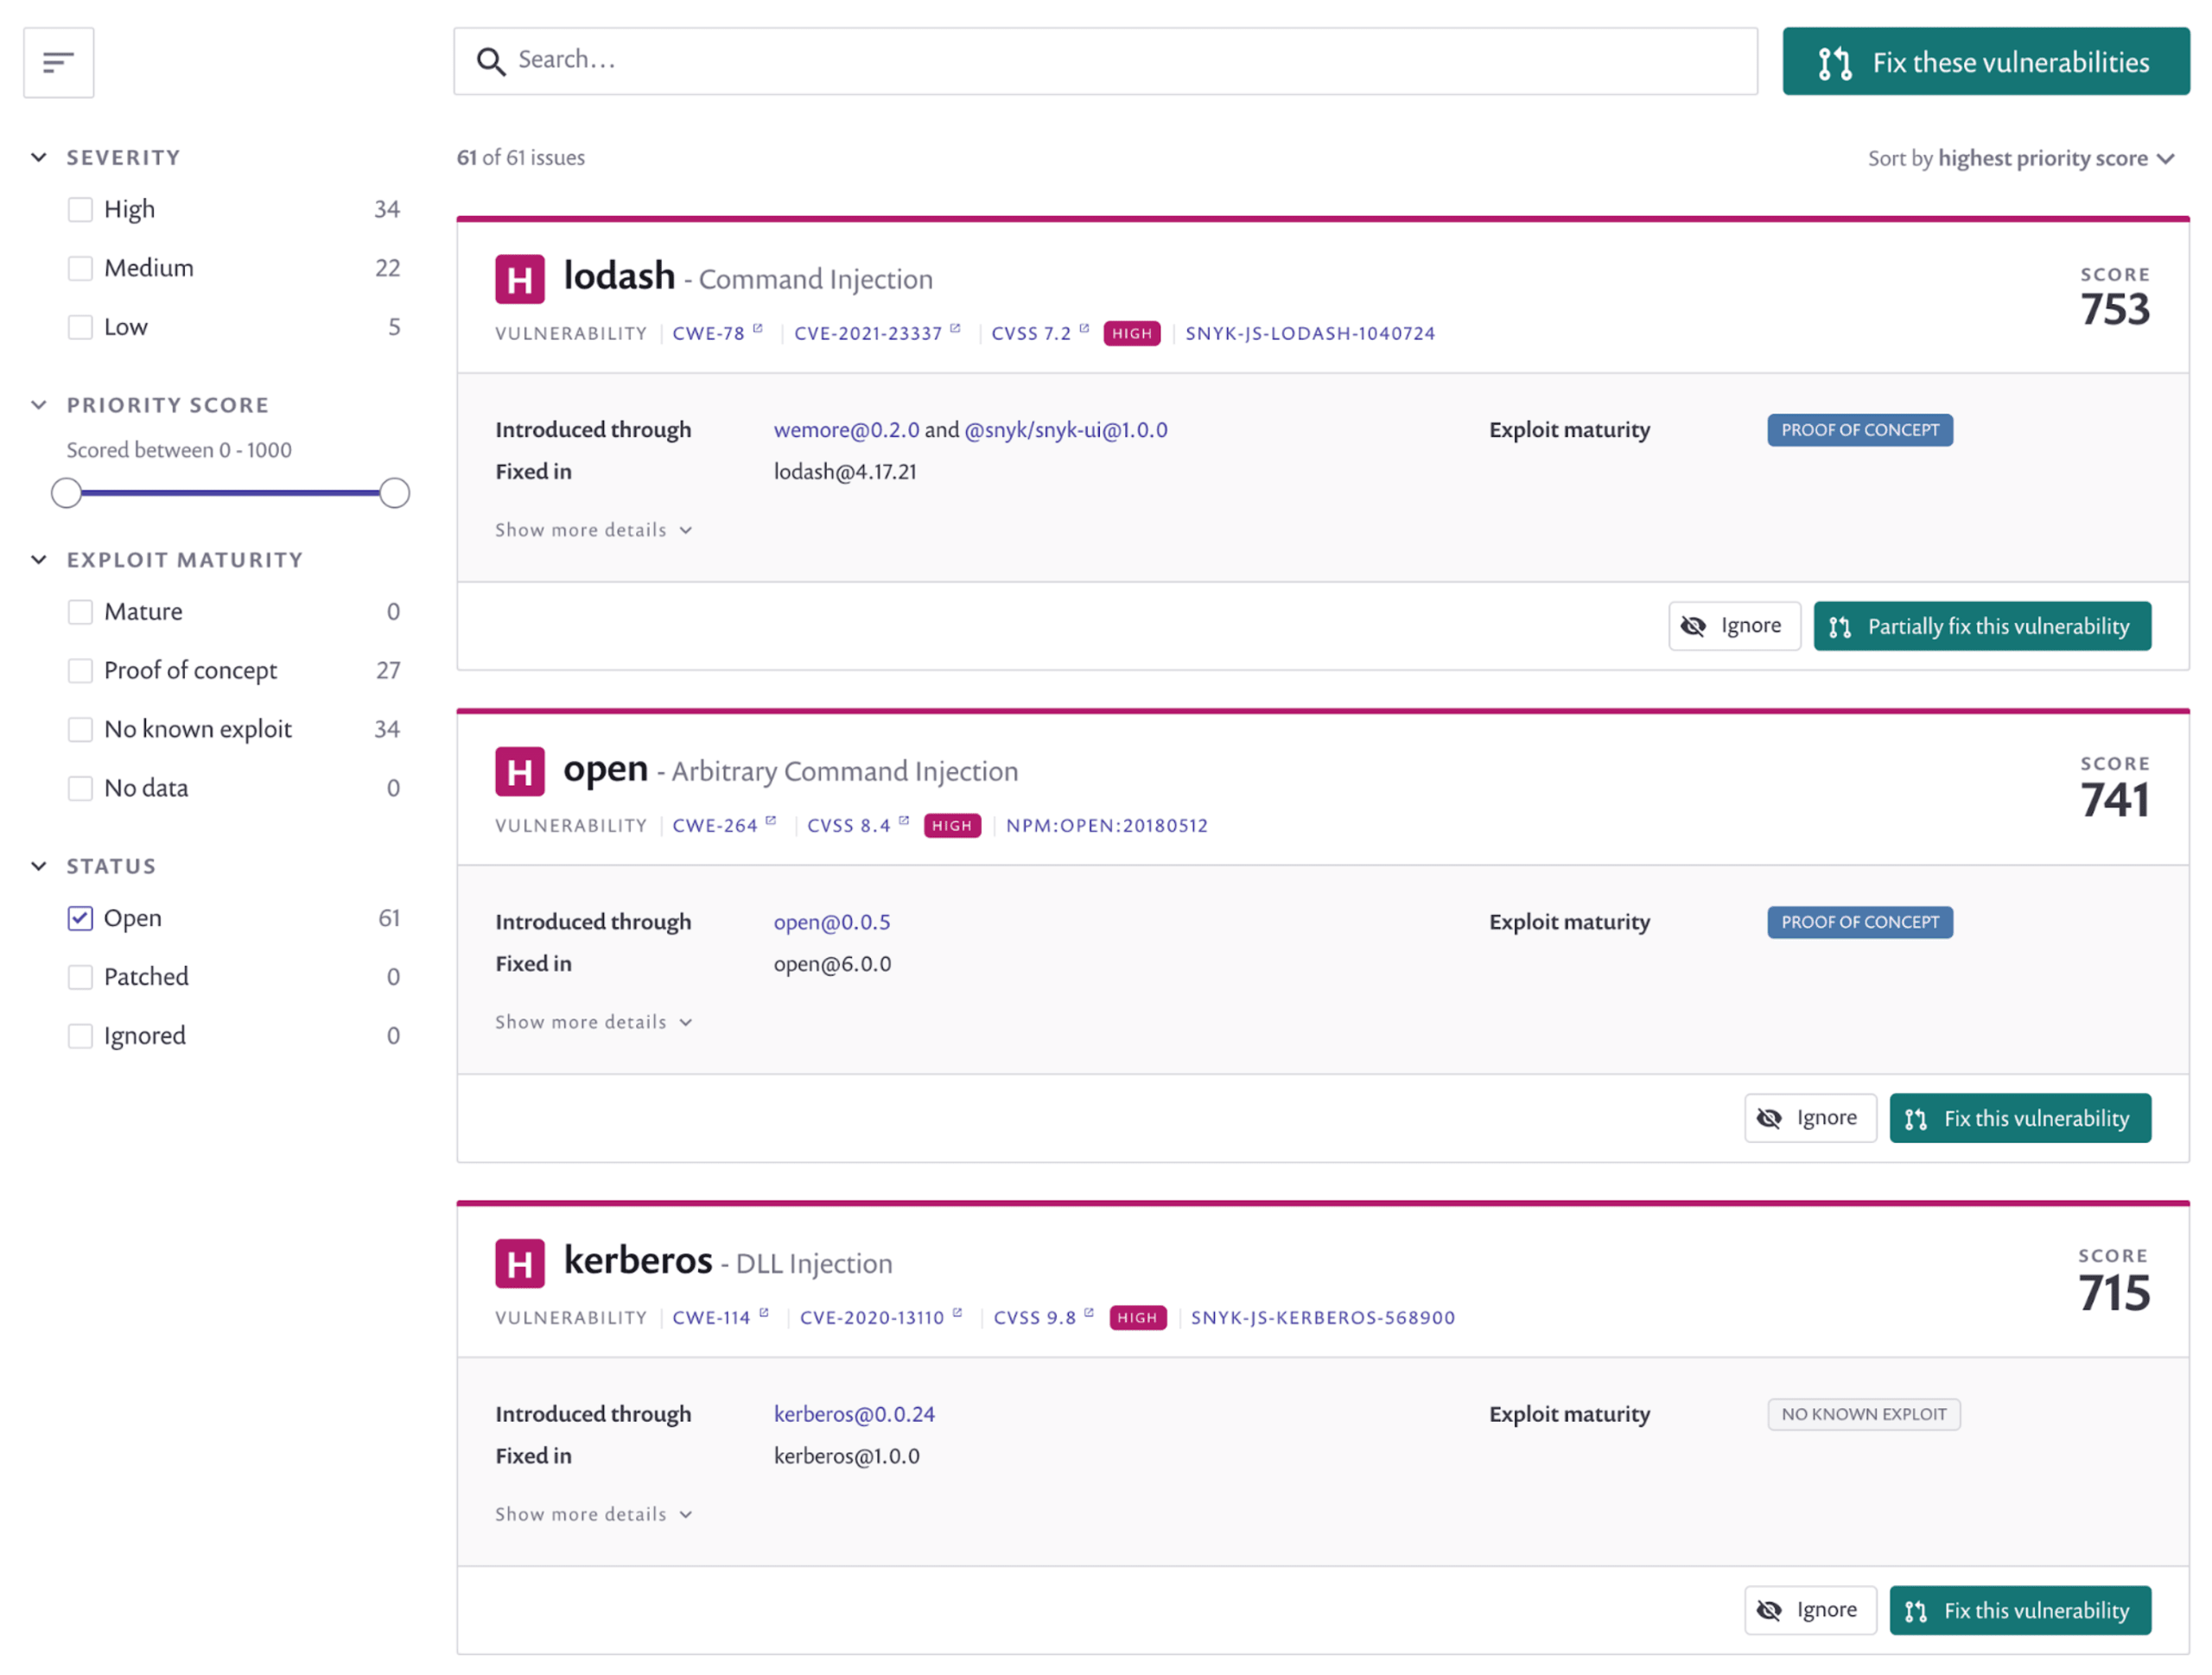
Para ayudarte a enfocar tus esfuerzos, puedes filtrar por vulnerabilidades o problemas de licencias junto con tus otros filtros. Priorizar qué corregir es fundamental para llegar más rápido a la corrección. Por eso, poder ordenar los problemas por puntuación de prioridad o severidad debería facilitar la navegación y la corrección desde la página de detalles del proyecto.
Encontrarás más detalles en nuestra documentación.
Siempre buscamos mejorar la experiencia de todos nuestros usuarios. Si tienes comentarios sobre la tarjeta de problemas, nos encantaría conocerlos. ¡Que tengas una buena experiencia corrigiendo problemas!


