Snyk se convierte en socio de los creadores de Greenkeeper para ayudar a los desarrolladores a mantener proactivamente la salud de sus dependencias


Dan Mckean
5 de marzo de 2020
0 minutos de lecturaNos complace anunciar el lanzamiento de Automatic Dependency Upgrades, una funcionalidad de Snyk Open Source que ayuda a los desarrolladores a reducir proactivamente las vulnerabilidades de seguridad y mantener la salud de sus dependencias al usar software de código abierto. Automatic Dependency Upgrades es el resultado de una nueva y emocionante asociación entre Snyk y Neighbourhoodie Software, creadores de Greenkeeper e innovadores en herramientas para desarrolladores.
Desde 2015, el equipo de Greenkeeper ayuda a los desarrolladores a mantener su software actualizado y en buen estado, y fue uno de los pioneros en este campo. Unir fuerzas con otro equipo comprometido con los desarrolladores fue una decisión natural para nosotros, y nos enorgullece que el resultado de esta asociación ya esté disponible para los usuarios de Snyk y Greenkeeper.
El (creciente) desafío de las dependencias de código abierto
Los desarrolladores incorporan a su código enormes cantidades de dependencias de código abierto, tanto directas como indirectas. Muchas de ellas presentan vulnerabilidades de seguridad, y la posibilidad de aplicar correcciones depende en gran medida de qué tan actualizadas estén; cuanto más desactualizada esté tu versión, más difícil será actualizarla.
Mantenerse al día con las dependencias vulnerables y desactualizadas es fundamental para que las aplicaciones sean seguras y funcionen correctamente. Además, sin automatización, es prácticamente imposible incluso para el equipo de desarrolladores más capacitado. Revisar manualmente las dependencias de todos los proyectos y actualizarlas cuando sea necesario es, por decir lo menos, una tarea abrumadora.
Con Automatic Dependency Upgrades, Snyk Open Source monitorea continuamente los proyectos integrados y crea automáticamente pull requests prácticos y con información contextual cuando identifica nuevas versiones de las dependencias. El control total del ritmo y el alcance garantiza que los desarrolladores no se vean abrumados por demasiadas actualizaciones. Gracias a la base de datos de vulnerabilidades integral y siempre actualizada de Snyk, Automatic Dependency Upgrades también garantiza que las versiones recomendadas no introduzcan nuevas vulnerabilidades.
Flujos de trabajo de actualización pensados para desarrolladores
En Snyk, nuestro objetivo siempre ha sido ofrecer a los desarrolladores herramientas que se adapten a sus flujos de trabajo actuales, en lugar de crear otros nuevos. Automatic Dependency Upgrades no es la excepción: se integra de forma nativa en los repositorios de código y activa actualizaciones automáticas de dependencias, igual que cualquier otro pull request.
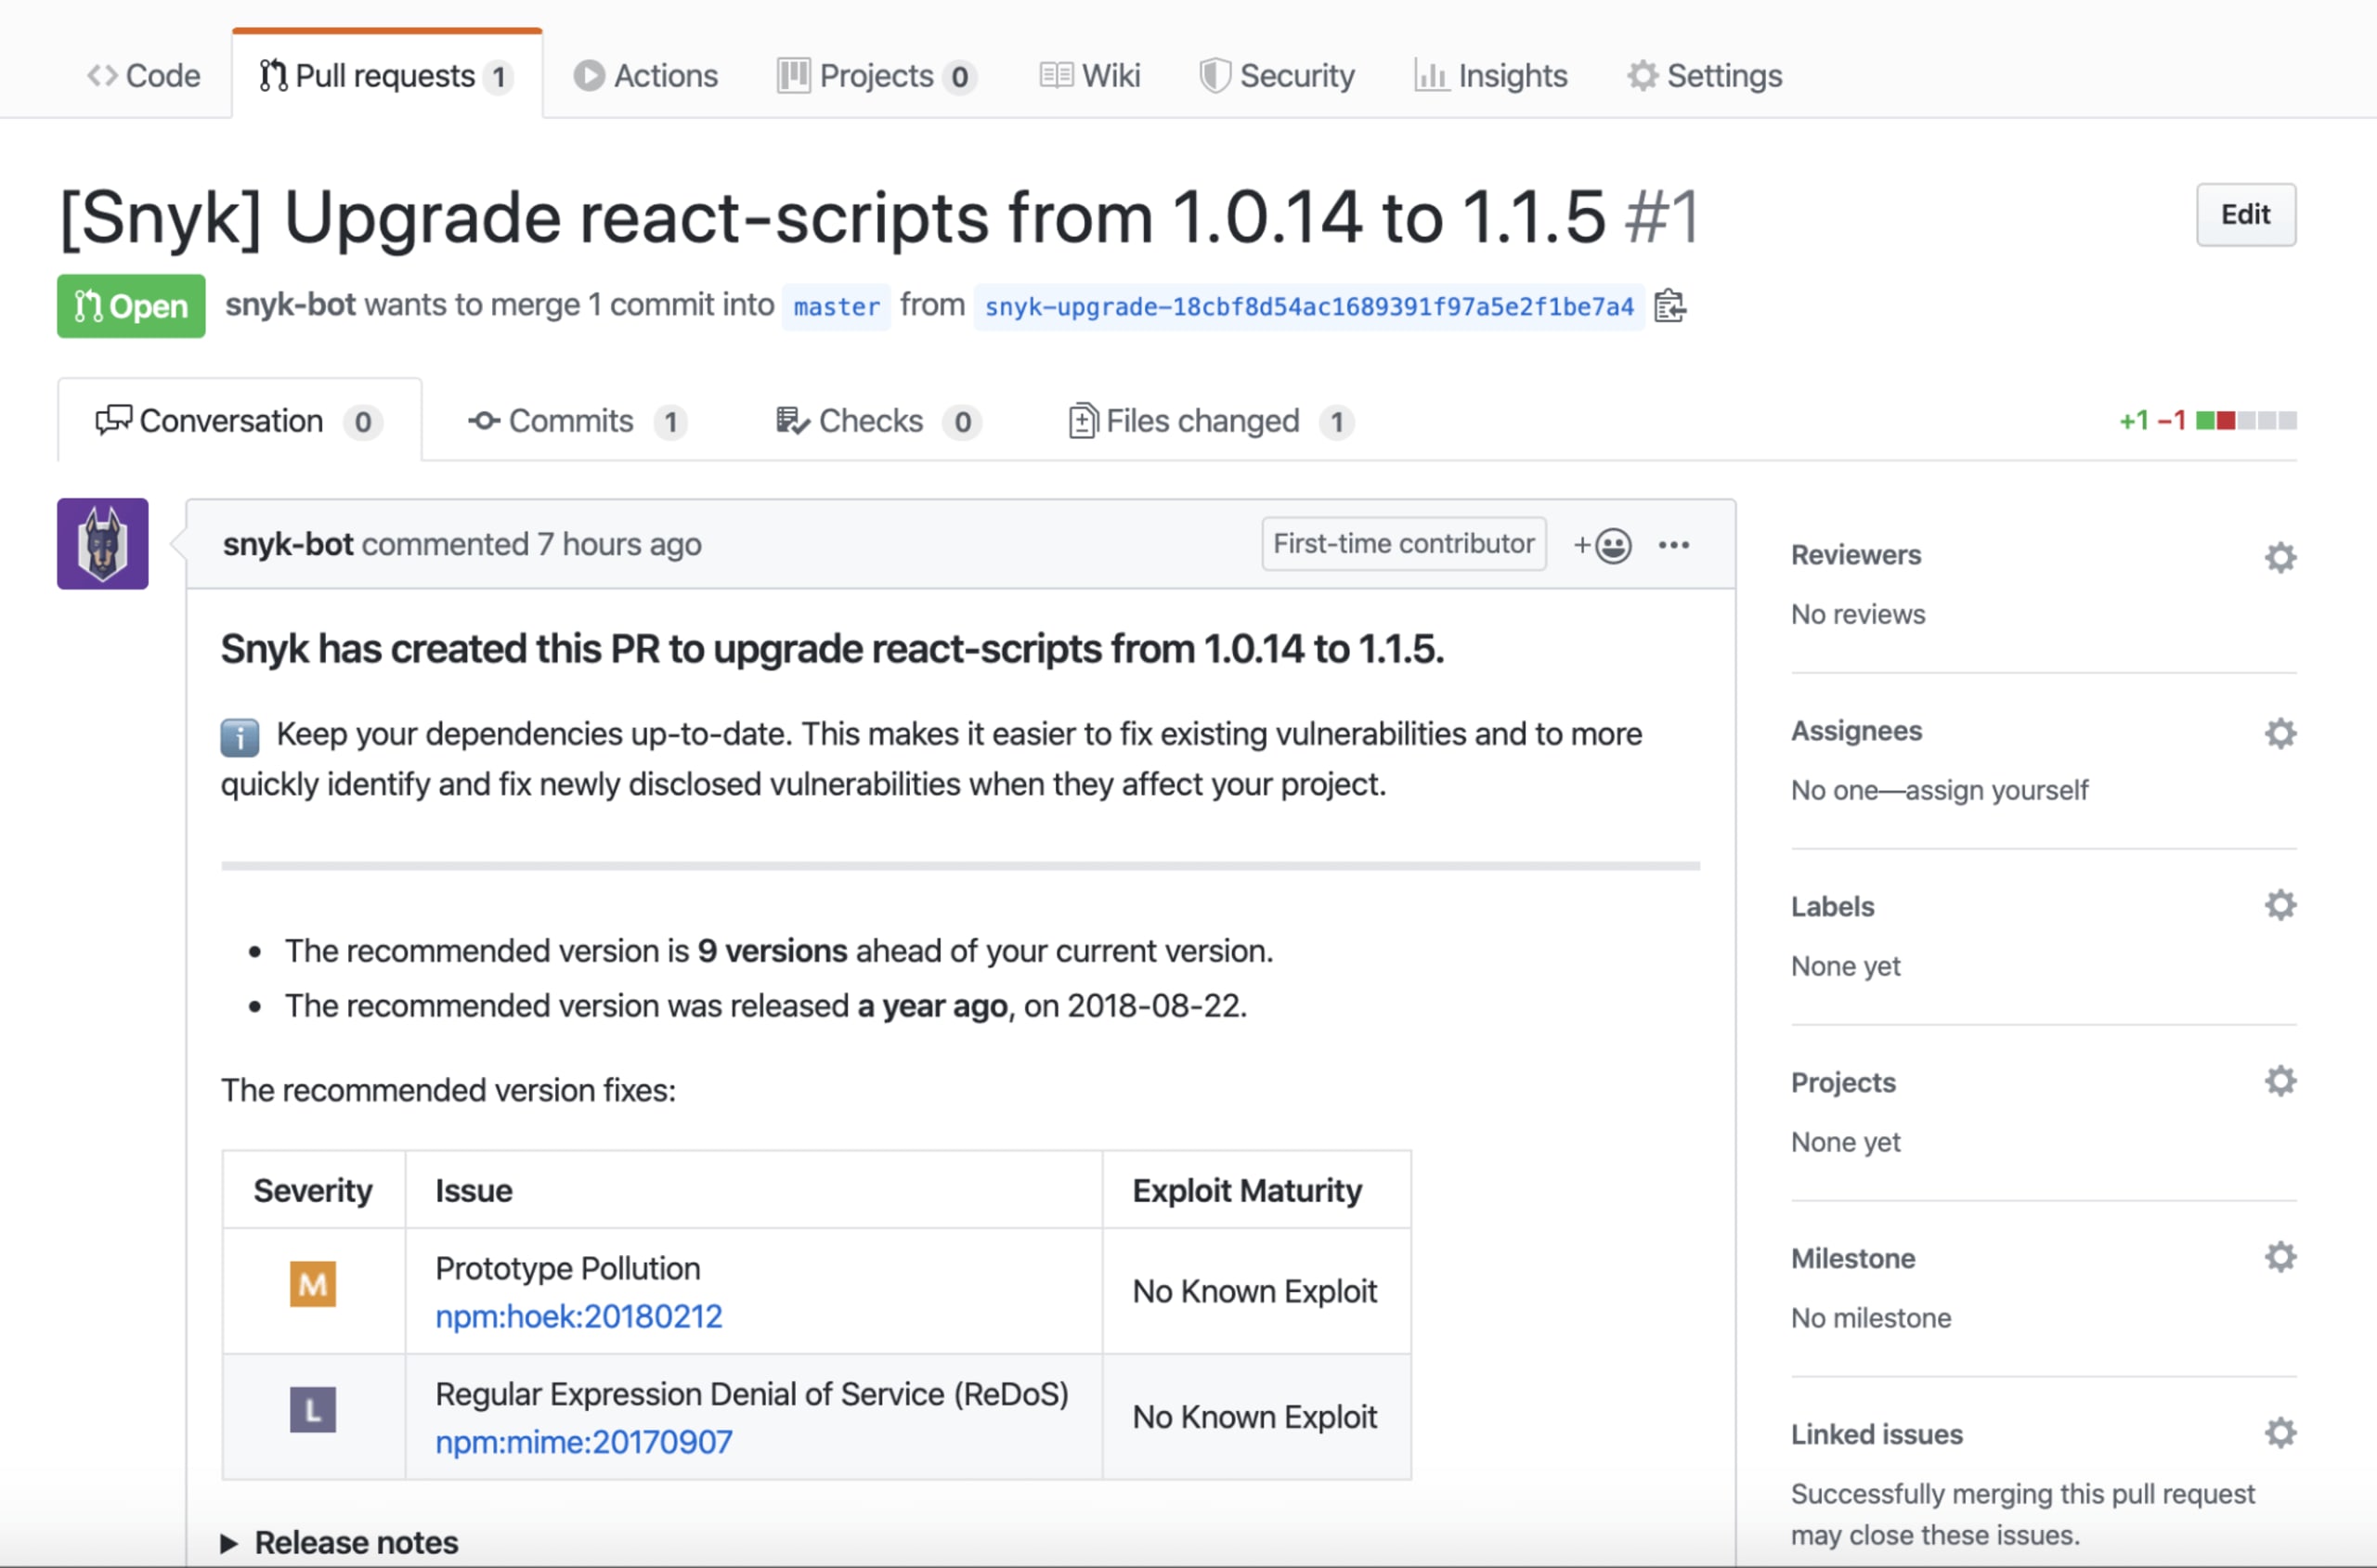
Como cualquier pull request, los pull requests de actualización de dependencias se pueden revisar y verificar antes de fusionarlos para confirmar que no haya riesgo de que algo deje de funcionar. En la misma línea, Snyk no activará un pull request de actualización para una versión de dependencia que tenga menos de 21 días, ya que nuestra investigación ha demostrado que esto puede ayudar a evitar versiones ilegítimas en caso de que se comprometa la cuenta de un responsable de mantenimiento y se publique una versión deliberadamente maliciosa.
Toma decisiones de actualización basadas en datos
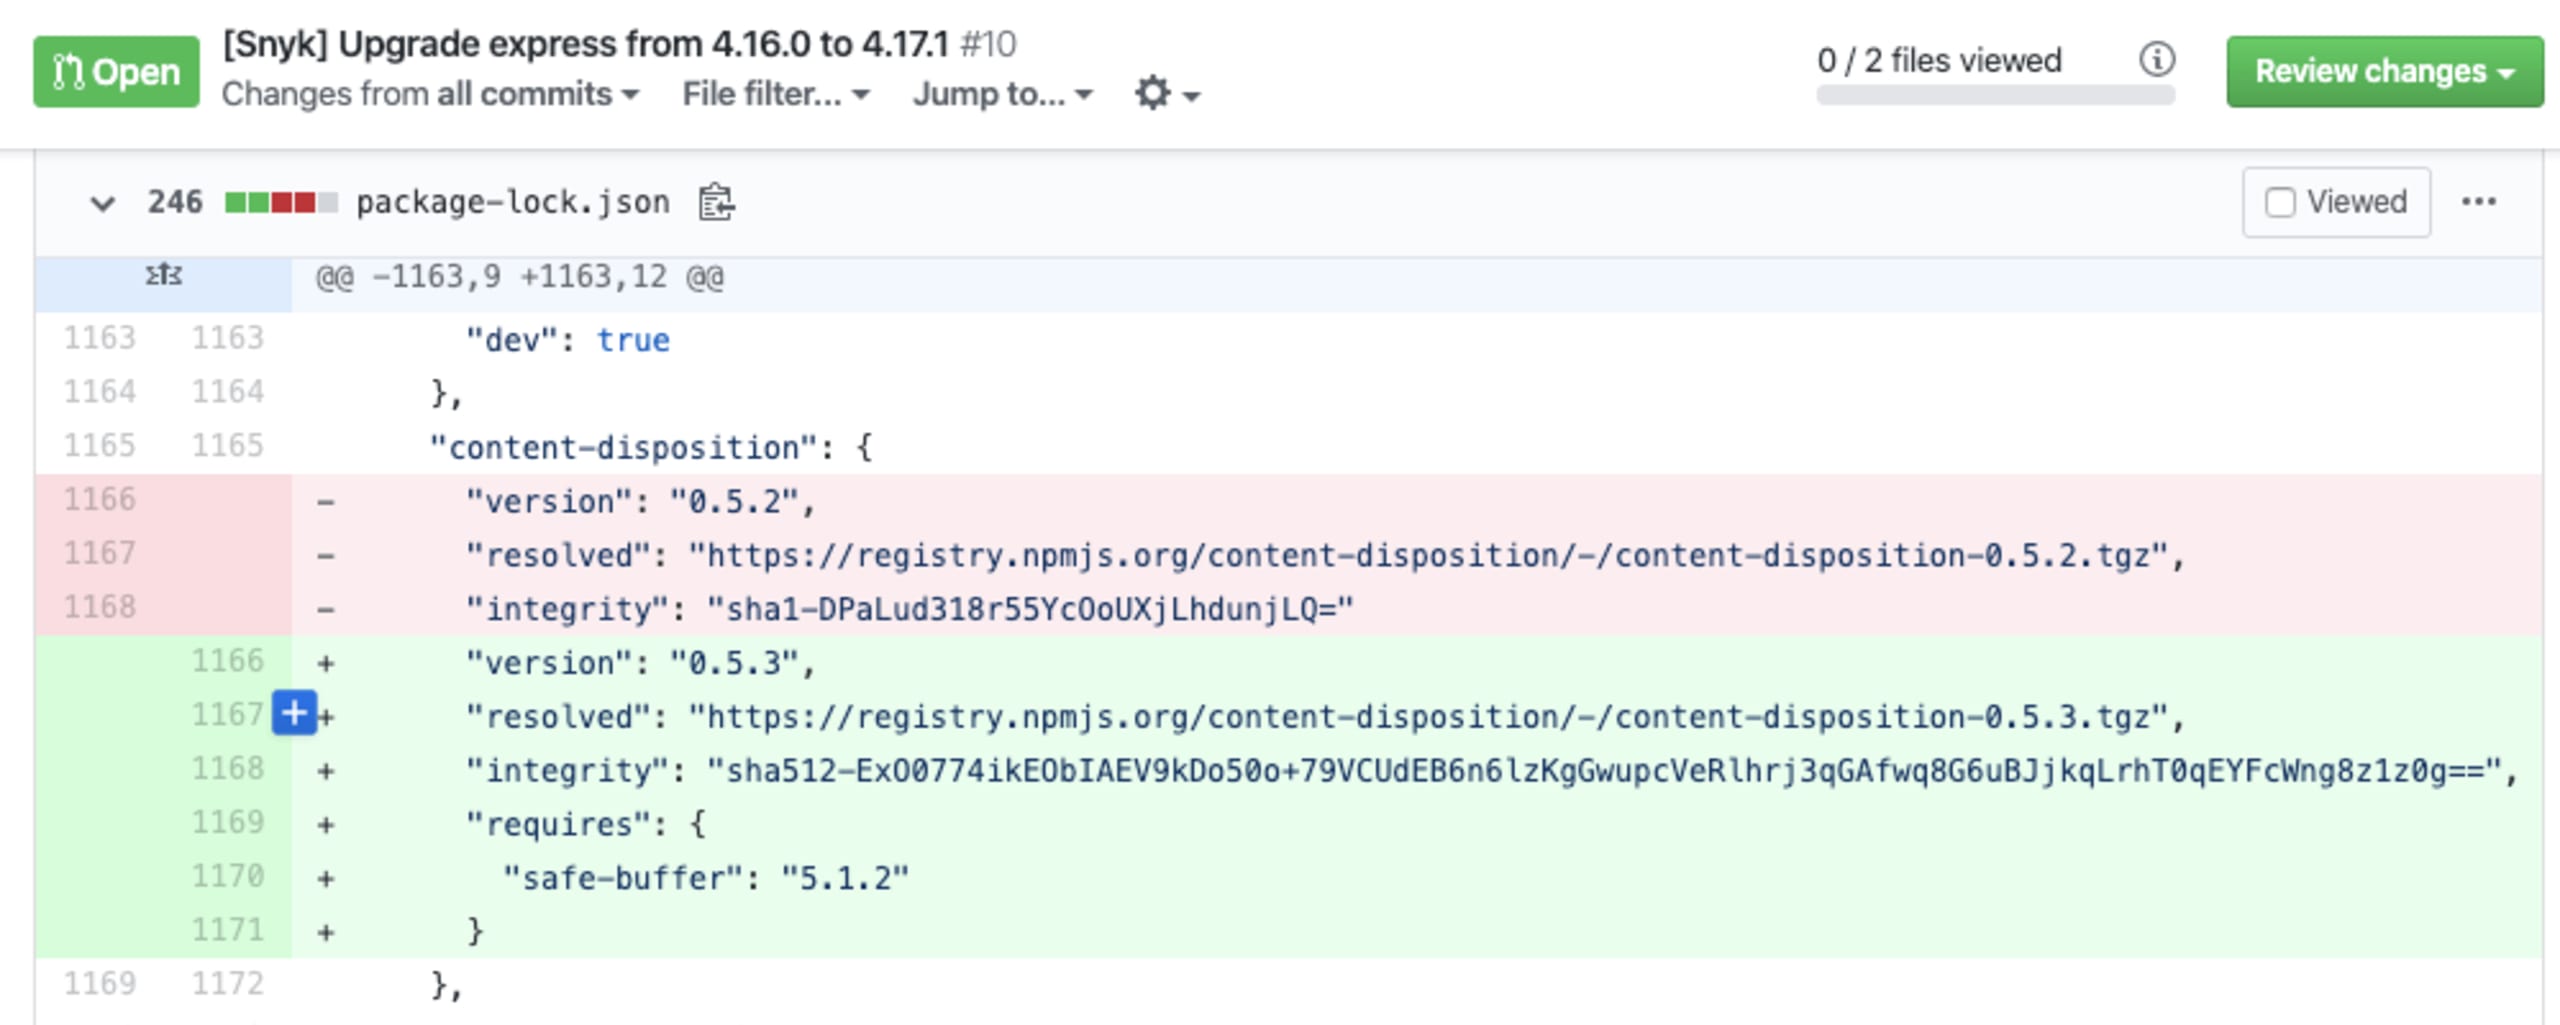
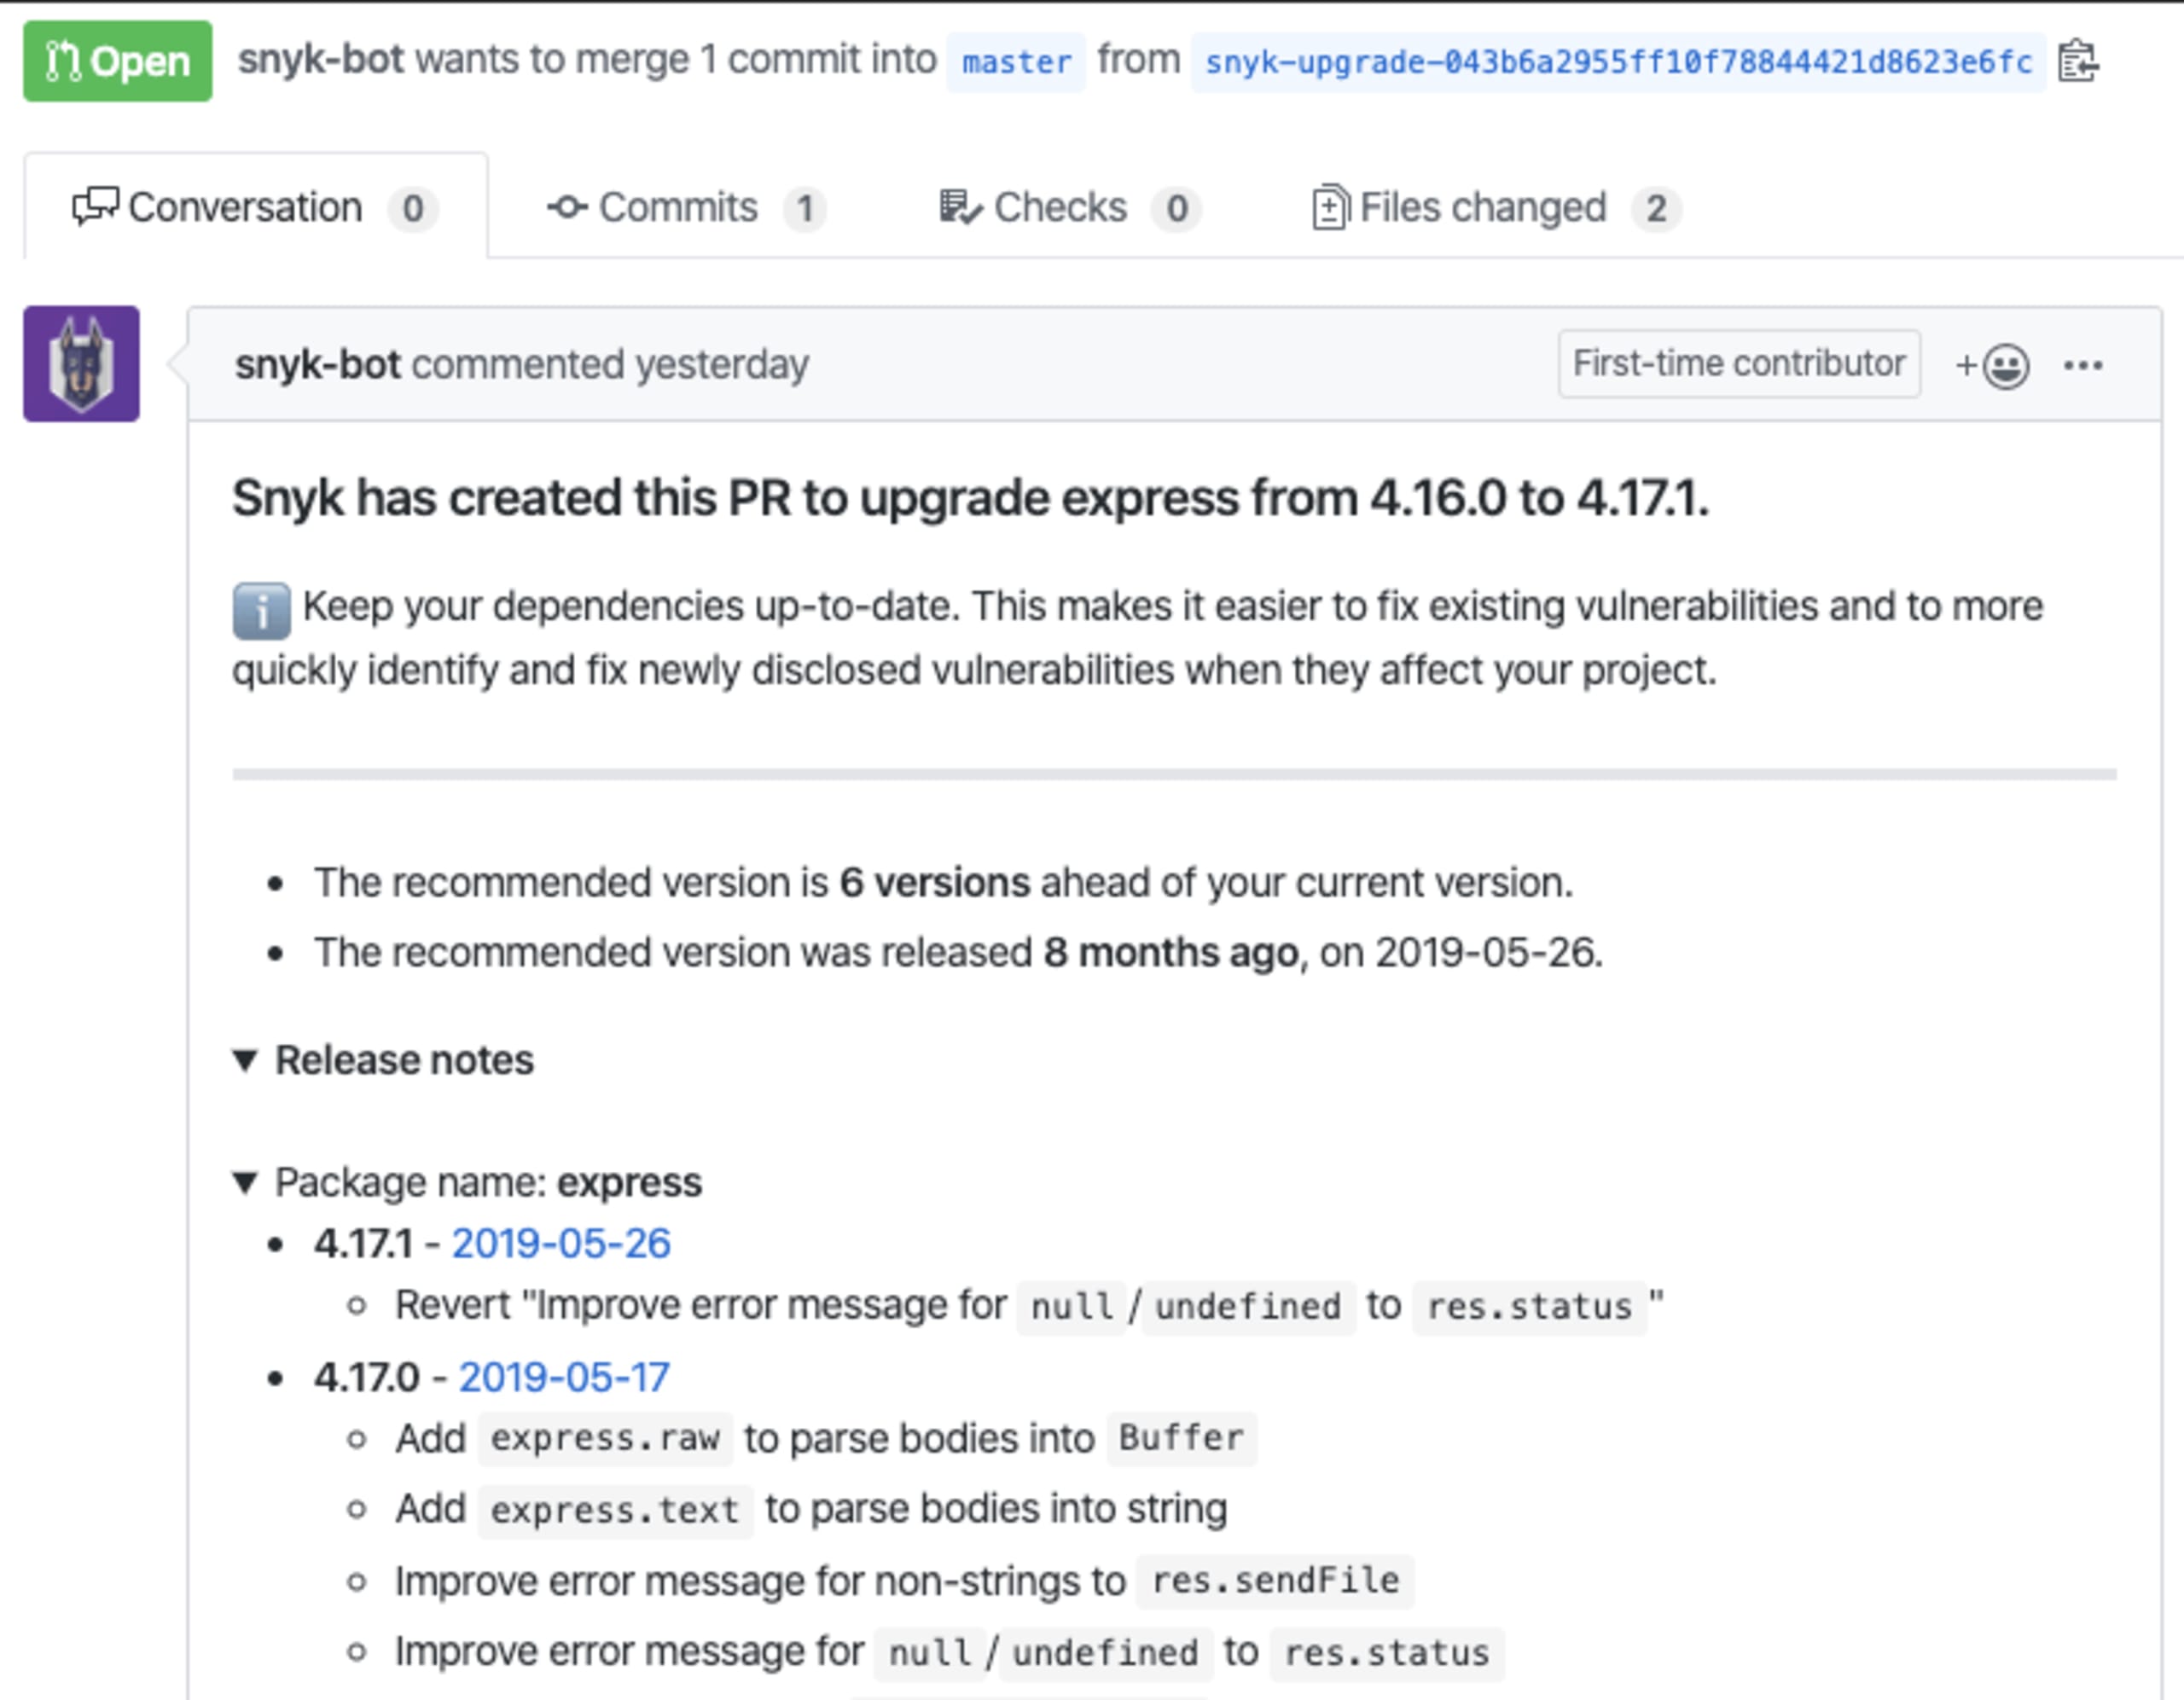
A diferencia de otras soluciones automatizadas que simplemente aplican actualizaciones cuando hay nuevas versiones, Snyk ofrece información contextual y práctica para ayudar a los desarrolladores a tomar decisiones de actualización más informadas. Esto es especialmente importante en proyectos con muchas dependencias desactualizadas y ayuda a priorizar cuáles actualizar.
Los pull requests de actualización automatizados de Snyk incluyen detalles sobre la madurez de la actualización sugerida y las notas de lanzamiento de la dependencia. También incluyen información sobre las vulnerabilidades de seguridad que corrige la actualización, como su nivel de gravedad y si se conocen exploits para esa vulnerabilidad específica.
Controla el ritmo de las actualizaciones
Aunque mantener las dependencias actualizadas es fundamental para la salud general de los proyectos, revisar pull requests para cada nueva versión de cada dependencia puede ser una tarea abrumadora y llevar mucho tiempo. Queríamos asegurarnos de que los desarrolladores no se vieran abrumados por demasiado ruido, por eso agregamos controles sobre el ritmo y el alcance de los pull requests de actualización.
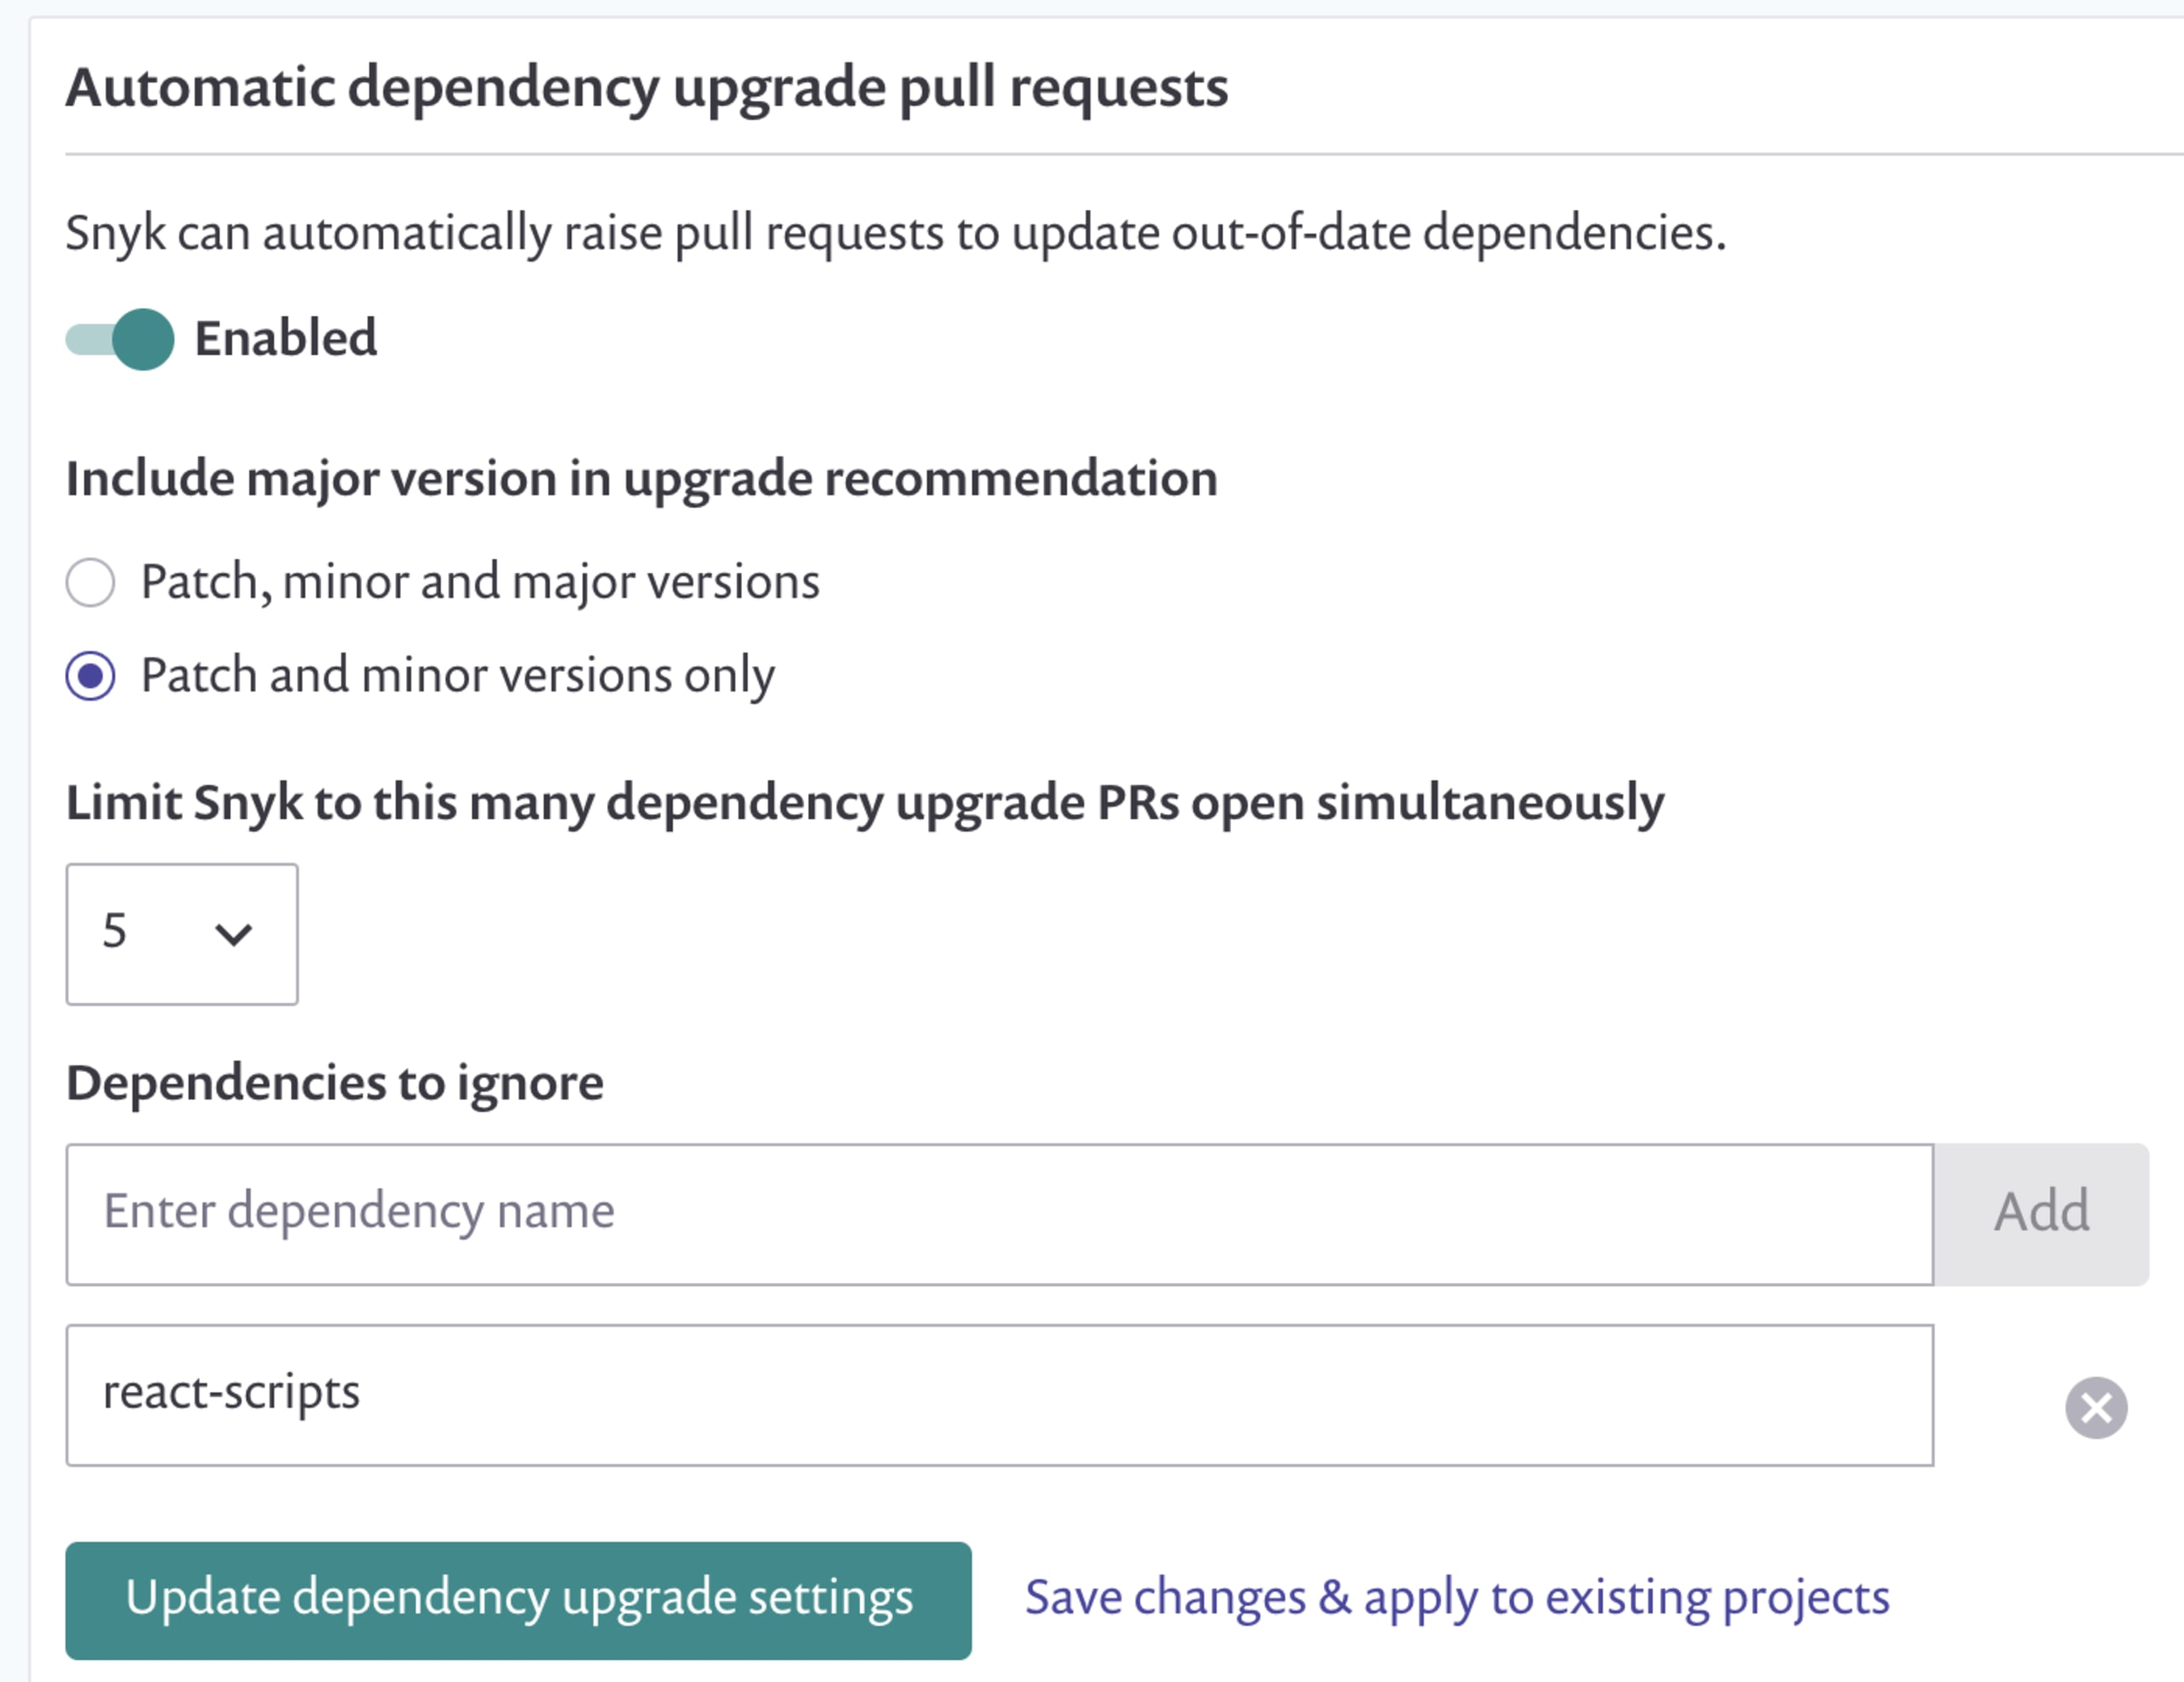
Como las actualizaciones de versiones principales suelen ser más riesgosas, la configuración predeterminada de Snyk activa pull requests de actualización solo para versiones secundarias o parches. Los usuarios pueden cambiar este comportamiento y pedirle a Snyk que también active pull requests de actualización para versiones principales; esta es una de las funciones que Neighbourhoodie nos ayudó a implementar como parte de nuestra asociación.
Snyk te permite limitar la cantidad de pull requests de actualización abiertos en un momento dado y también especificar las dependencias que quieres excluir.
Entonces... ¿cómo puedo empezar?
Automatic Dependency Upgrades está disponible en todos los planes de Snyk Open Source: Free, Standard, Pro y Enterprise. Para empezar a usar esta funcionalidad, solo tienes que registrarte en Snyk, integrar tus proyectos y esperar a recibir un pull request con actualizaciones recomendadas para tus dependencias.
Actualmente, Automatic Dependency Upgrades es compatible con proyectos de npm, Maven-Central y Yarn en GitHub/GitHub Enterprise y Bitbucket Cloud. Pronto será compatible con otros tipos de proyectos; mantente al tanto de las novedades.
Para obtener más información sobre esta funcionalidad y Snyk Open Source, consulta:
¡Felices actualizaciones!