Integrar la seguridad de Docker desde el inicio

William Henry
17 de abril de 2019
0 minutos de lecturaTe damos la bienvenida al informe sobre seguridad de Docker: integrar la seguridad de Docker desde el inicio.
Este informe se divide en varias publicaciones:
Integrar la seguridad de Docker desde el inicio
Las dos imágenes base de Docker más populares tienen más de 500 vulnerabilidades cada una
El 80 % de los desarrolladores no aborda la seguridad de Docker
También puedes descargar nuestro práctico informe en PDF, elaborado con esmero, que reúne toda esta información y más en un solo lugar:
Descargar Integrar la seguridad de Docker desde el inicio
Las vulnerabilidades de Docker están muy extendidas
Las 10 imágenes oficiales de Docker más populares, con más de 10 millones de descargas cada una, contienen al menos 30 vulnerabilidades.
El 50 % de las 10 imágenes certificadas gratuitas de Docker más populares tiene vulnerabilidades conocidas.
No está claro quién es responsable de la seguridad de Docker
El 68 % cree que los desarrolladores deberían ser responsables de la seguridad de los contenedores, seguidos por los equipos de operaciones (39 %).
El 80 % de los desarrolladores afirma que no prueba sus imágenes de Docker durante el desarrollo.
El 50 % de los desarrolladores no analiza sus imágenes de Docker en busca de vulnerabilidades.
Las soluciones sencillas pueden tener un gran impacto en la seguridad
El 20 % de las imágenes de Docker con vulnerabilidades se podrían haber corregido simplemente volviendo a crear la imagen.
El 44 % de las imágenes de Docker tenía vulnerabilidades conocidas, aunque ya había imágenes base más nuevas y seguras disponibles.
El 45 % de los desarrolladores nunca descubre las nuevas vulnerabilidades divulgadas en sus contenedores de producción.
Cómo puedes mejorar:
Elige la imagen base de Docker adecuada
Usa la imagen base más pequeña: ¡no incluyas lo que no necesitas!
Consejo para corregir problemas de forma proactiva: herramientas como Snyk recomiendan actualizaciones de imágenes y alternativas con la menor cantidad de vulnerabilidades para que puedas elegir.
¡Usa compilaciones de varias etapas y compila con frecuencia!
Al usar compilaciones de varias etapas, solo copias los artefactos que realmente necesitas, lo que reduce las vulnerabilidades innecesarias en tus imágenes.
Vuelve a crear tus imágenes de Docker como parte de tu pipeline de desarrollo.
Analiza tus imágenes de Docker con frecuencia
Analiza tus imágenes de Docker como parte de tu flujo de trabajo de desarrollo y en tus pipelines de CI/CD.
Consejo para corregir problemas de forma proactiva: herramientas como Snyk identifican las capas de la imagen que introducen vulnerabilidades y recomiendan cómo corregirlas.
Supervisa tus contenedores de Docker en producción mediante el análisis automático de tu imagen base y tus paquetes.
Introducción al informe
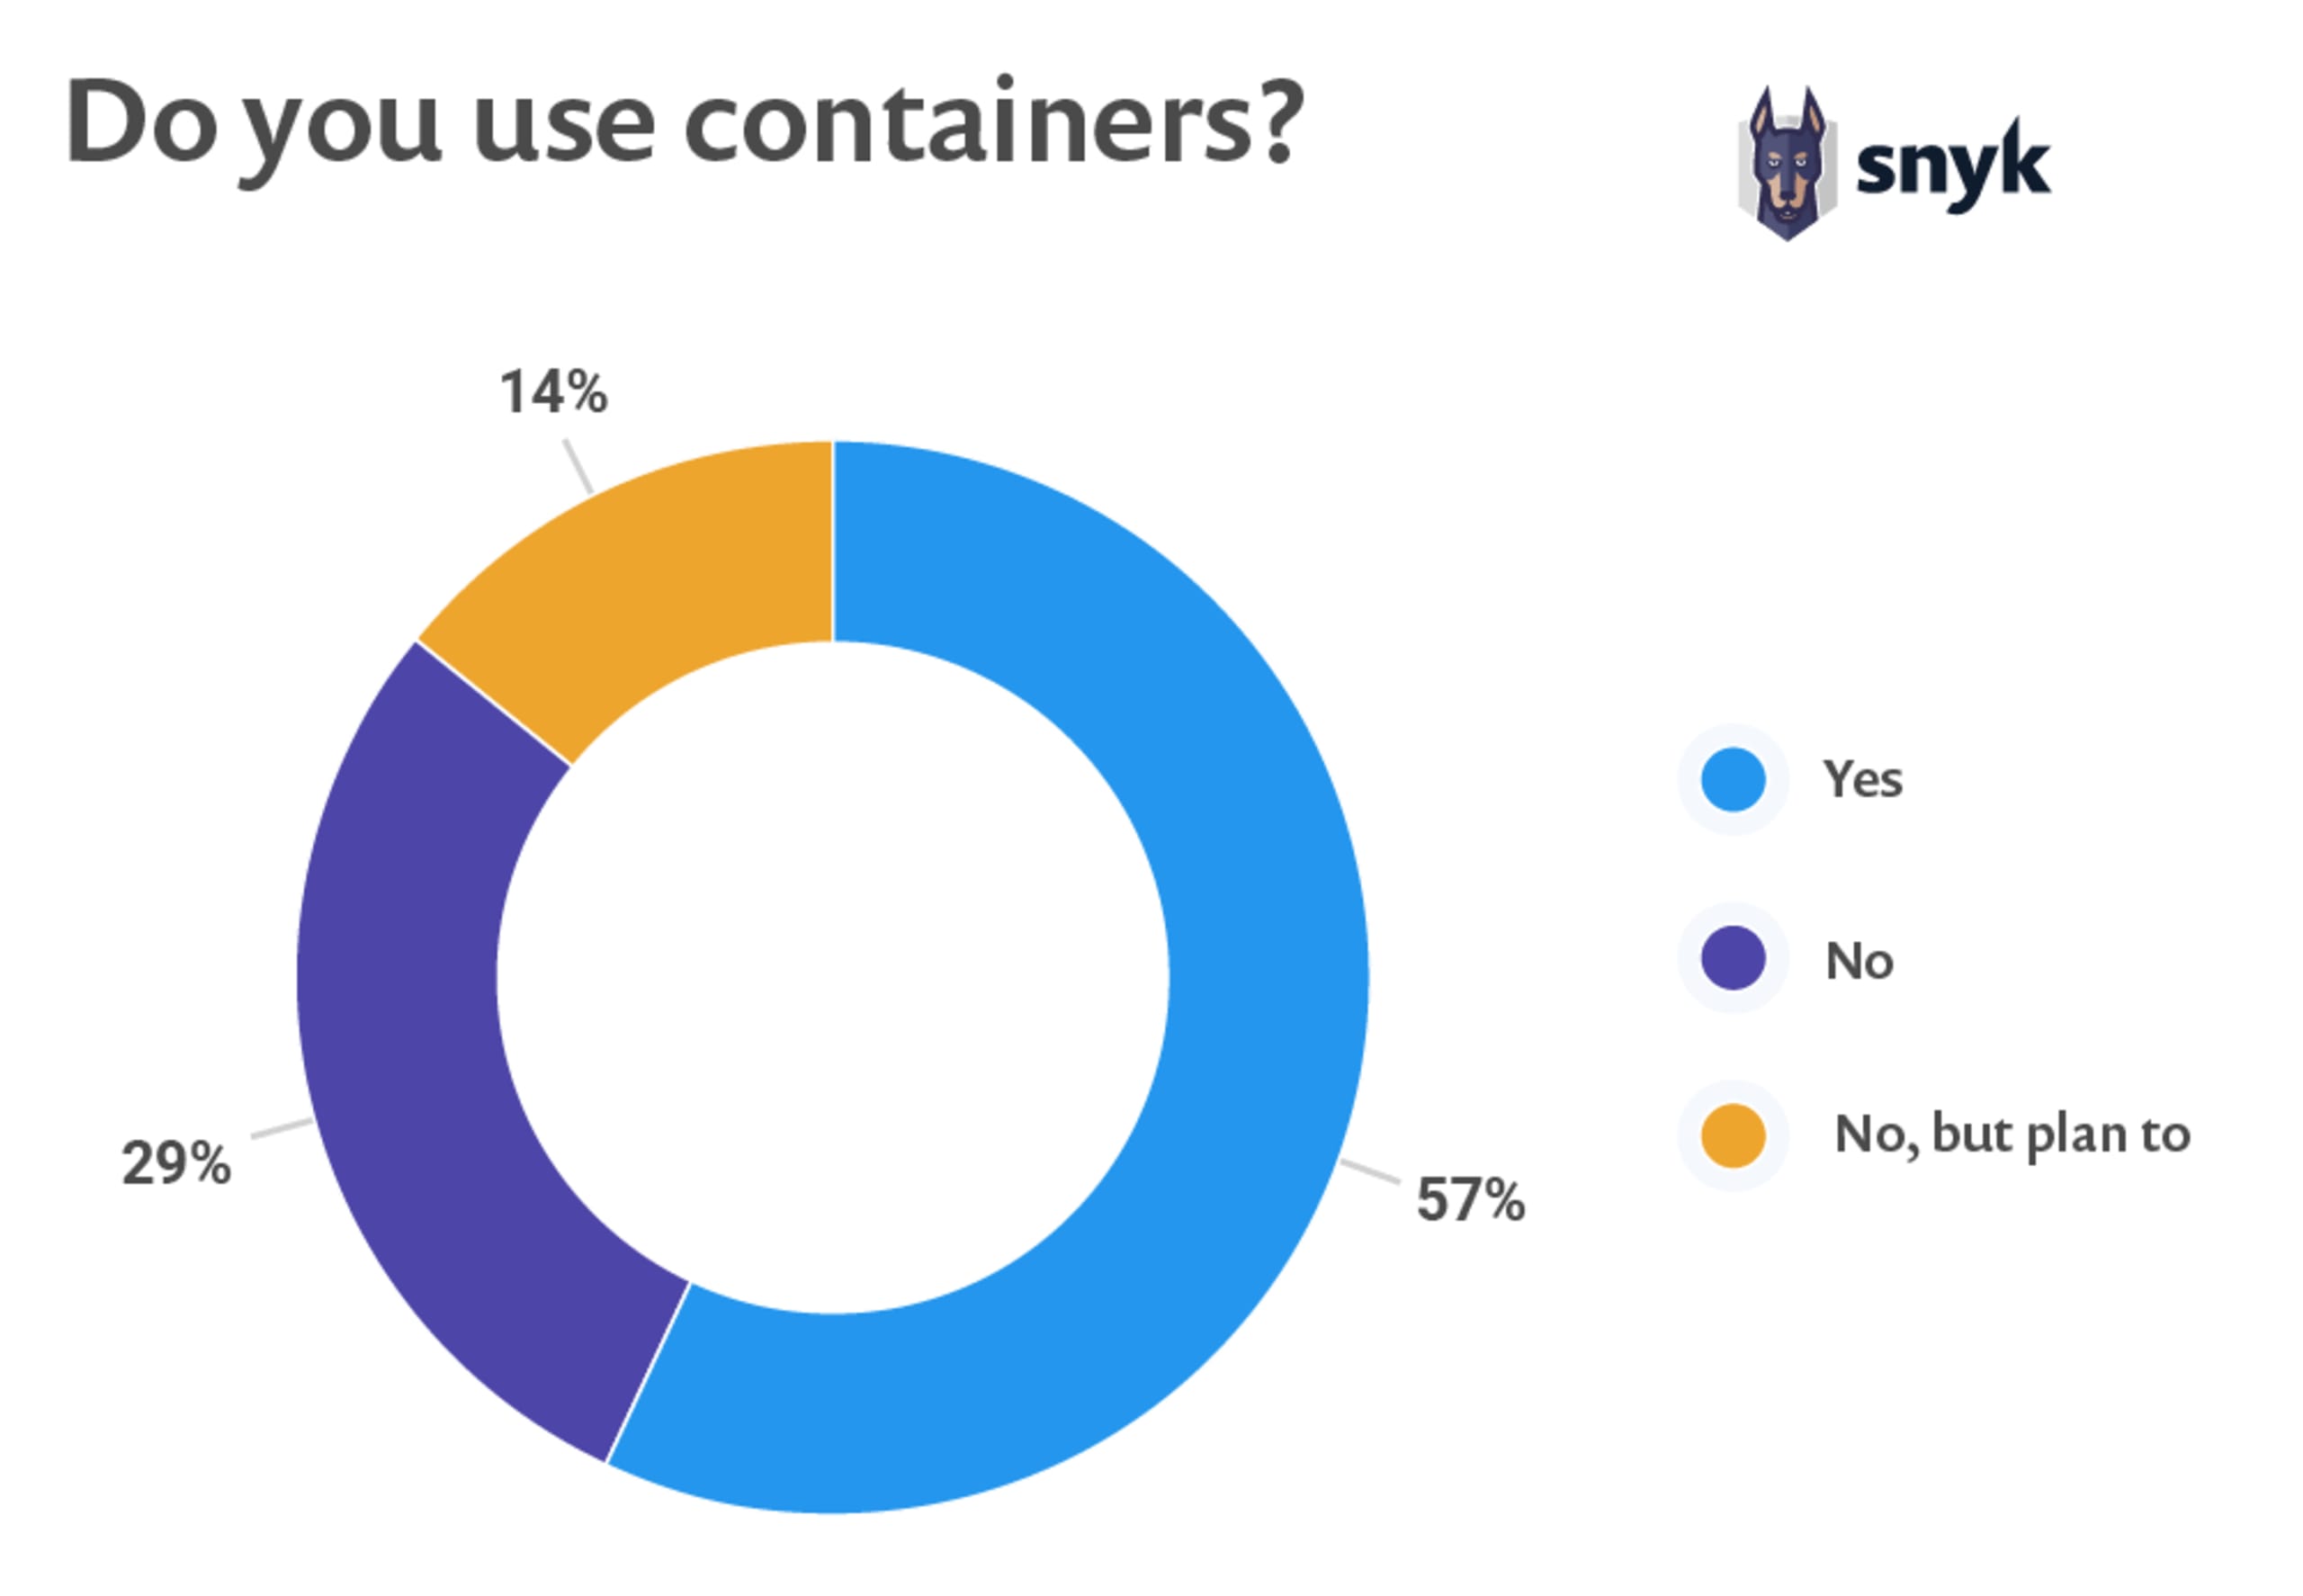
Este año, Docker cumplió 6 años. Durante ese tiempo, la adopción de Docker y de los contenedores en general ha crecido enormemente. Actualmente, el 57 % de los desarrolladores afirma usar contenedores en su trabajo diario (consulta el gráfico más adelante en esta sección). La llegada de las tecnologías de contenedores ha facilitado que los desarrolladores creen soluciones innovadoras. Muchas de estas soluciones de código abierto están disponibles de forma gratuita. Hoy, incluso los principales proveedores de software publican imágenes precompiladas en registros públicos como Docker Hub, para que los desarrolladores puedan descargarlas y usarlas.
En 2015, Docker, Red Hat, CoreOS, IBM, Google y una amplia coalición de líderes de la industria se enfocaron en establecer estándares comunes para los contenedores de software y fundaron la Open Container Initiative (OCI). Esta iniciativa se creó con el objetivo de albergar una comunidad técnica de código abierto. Además, busca desarrollar un entorno de ejecución portátil, con especificaciones abiertas y neutral respecto de los proveedores, para soluciones basadas en contenedores.
Desde que se publicaron los estándares de la OCI, se han desarrollado muchas otras tecnologías de compilación y de ejecución. Por eso, aunque este artículo suele mencionar los «contenedores Docker» y las «imágenes Docker», hay muchas tecnologías que cumplen con los estándares de la OCI (Open Container Initiative). Al momento de escribir este artículo, Docker sigue siendo, por mucho, la herramienta de compilación y el entorno de ejecución de OCI más popular. El predominio de Kubernetes y su uso de CRI-O están empezando a cambiar ese panorama.
A medida que más organizaciones crean, distribuyen y usan contenedores Docker, aumenta el riesgo de vulnerabilidades de seguridad. Las imágenes Docker se crean en gran medida a partir de otras imágenes, por lo que una vulnerabilidad en una imagen también está presente en todas las imágenes que la utilizan. La amplia adopción de Docker tiene un costo: una sola vulnerabilidad puede propagarse ampliamente y tener un gran impacto.
Analizamos en detalle los datos sin procesar de nuestro informe sobre el estado de la seguridad del código abierto para comprender mejor el panorama de Docker, sus riesgos de seguridad y las prácticas recomendadas. En este informe analizamos los problemas de seguridad más comunes en los contenedores y las imágenes Docker, además de algunas medidas que puedes tomar para mejorar la seguridad.
El panorama de Docker
Hoy en día, Docker se usa ampliamente y Docker Hub es el lugar al que se suele acudir cuando se necesita una imagen Docker. Docker Hub es la biblioteca y comunidad de imágenes de contenedores más grande del mundo. Al momento de escribir esta publicación, Docker Hub ya tenía más de 2 millones (2 085 422) de imágenes disponibles para descargar y usar de inmediato, y esa cifra aumenta cada día.
Cualquiera puede publicar imágenes en Docker Hub, pero la plataforma etiqueta algunas como más confiables que otras. Aunque Docker reconoce oficialmente e incluso certifica a algunos colaboradores y sus imágenes, esas imágenes también contienen vulnerabilidades que deben gestionarse.
Actualmente, Docker Hub contiene:
223 imágenes publicadas por editores verificados. Estos productos los publica y mantiene directamente una entidad comercial.
151 imágenes oficiales disponibles para usar. Las imágenes oficiales son una selección curada de repositorios de soluciones de código abierto y soluciones listas para usar de Docker.
40 imágenes de Docker certificadas por Docker, lo que significa que deben cumplir con las prácticas recomendadas y superar ciertas pruebas básicas.
Cada una de las 10 imágenes oficiales de Docker más populares tiene más de 10 millones de descargas y al menos 30 vulnerabilidades.
La mitad de las 10 imágenes gratuitas certificadas por Docker más populares tiene vulnerabilidades conocidas. Una de las imágenes que revisamos tenía casi 160 vulnerabilidades conocidas.
La adopción de la tecnología de contenedores de aplicaciones está creciendo a un ritmo extraordinario y, según 451 Research, se espera que aumente otro 40 % en 2020.