Nuevo AWS Quick Start para proteger cargas de trabajo de Amazon Elastic Kubernetes Service (Amazon EKS)

Jay Yeras
23 de julio de 2020
0 minutos de lecturaNos complace anunciar un nuevo AWS Quick Start que incluye Snyk Container e implementaciones de ejemplo para proteger de forma rápida y sencilla las cargas de trabajo que se ejecutan en Amazon Elastic Kubernetes Service (Amazon EKS).
El monitor de Kubernetes de Snyk Container detecta las cargas de trabajo cuando se crean o modifican en EKS y luego analiza la imagen de contenedor subyacente en busca de vulnerabilidades para recomendar soluciones a los problemas detectados. Como parte de nuestra integración con EKS, también te alertamos sobre posibles problemas de configuración en la carga de trabajo que podrían facilitar los ataques a tu aplicación.
Si leíste nuestros artículos anteriores sobre cómo escribir configuraciones de Kubernetes seguras o automatizar los informes de seguridad de las cargas de trabajo de Kubernetes, es probable que hayas instalado manualmente nuestra integración de Kubernetes en uno o más de tus clústeres. Ahora puedes aprovechar nuestra implementación con un solo clic para Amazon EKS, con tres opciones de implementación.
Así de sencillo es para los clientes de Snyk Container comenzar a monitorear y proteger sus cargas de trabajo de Kubernetes en AWS Cloud.
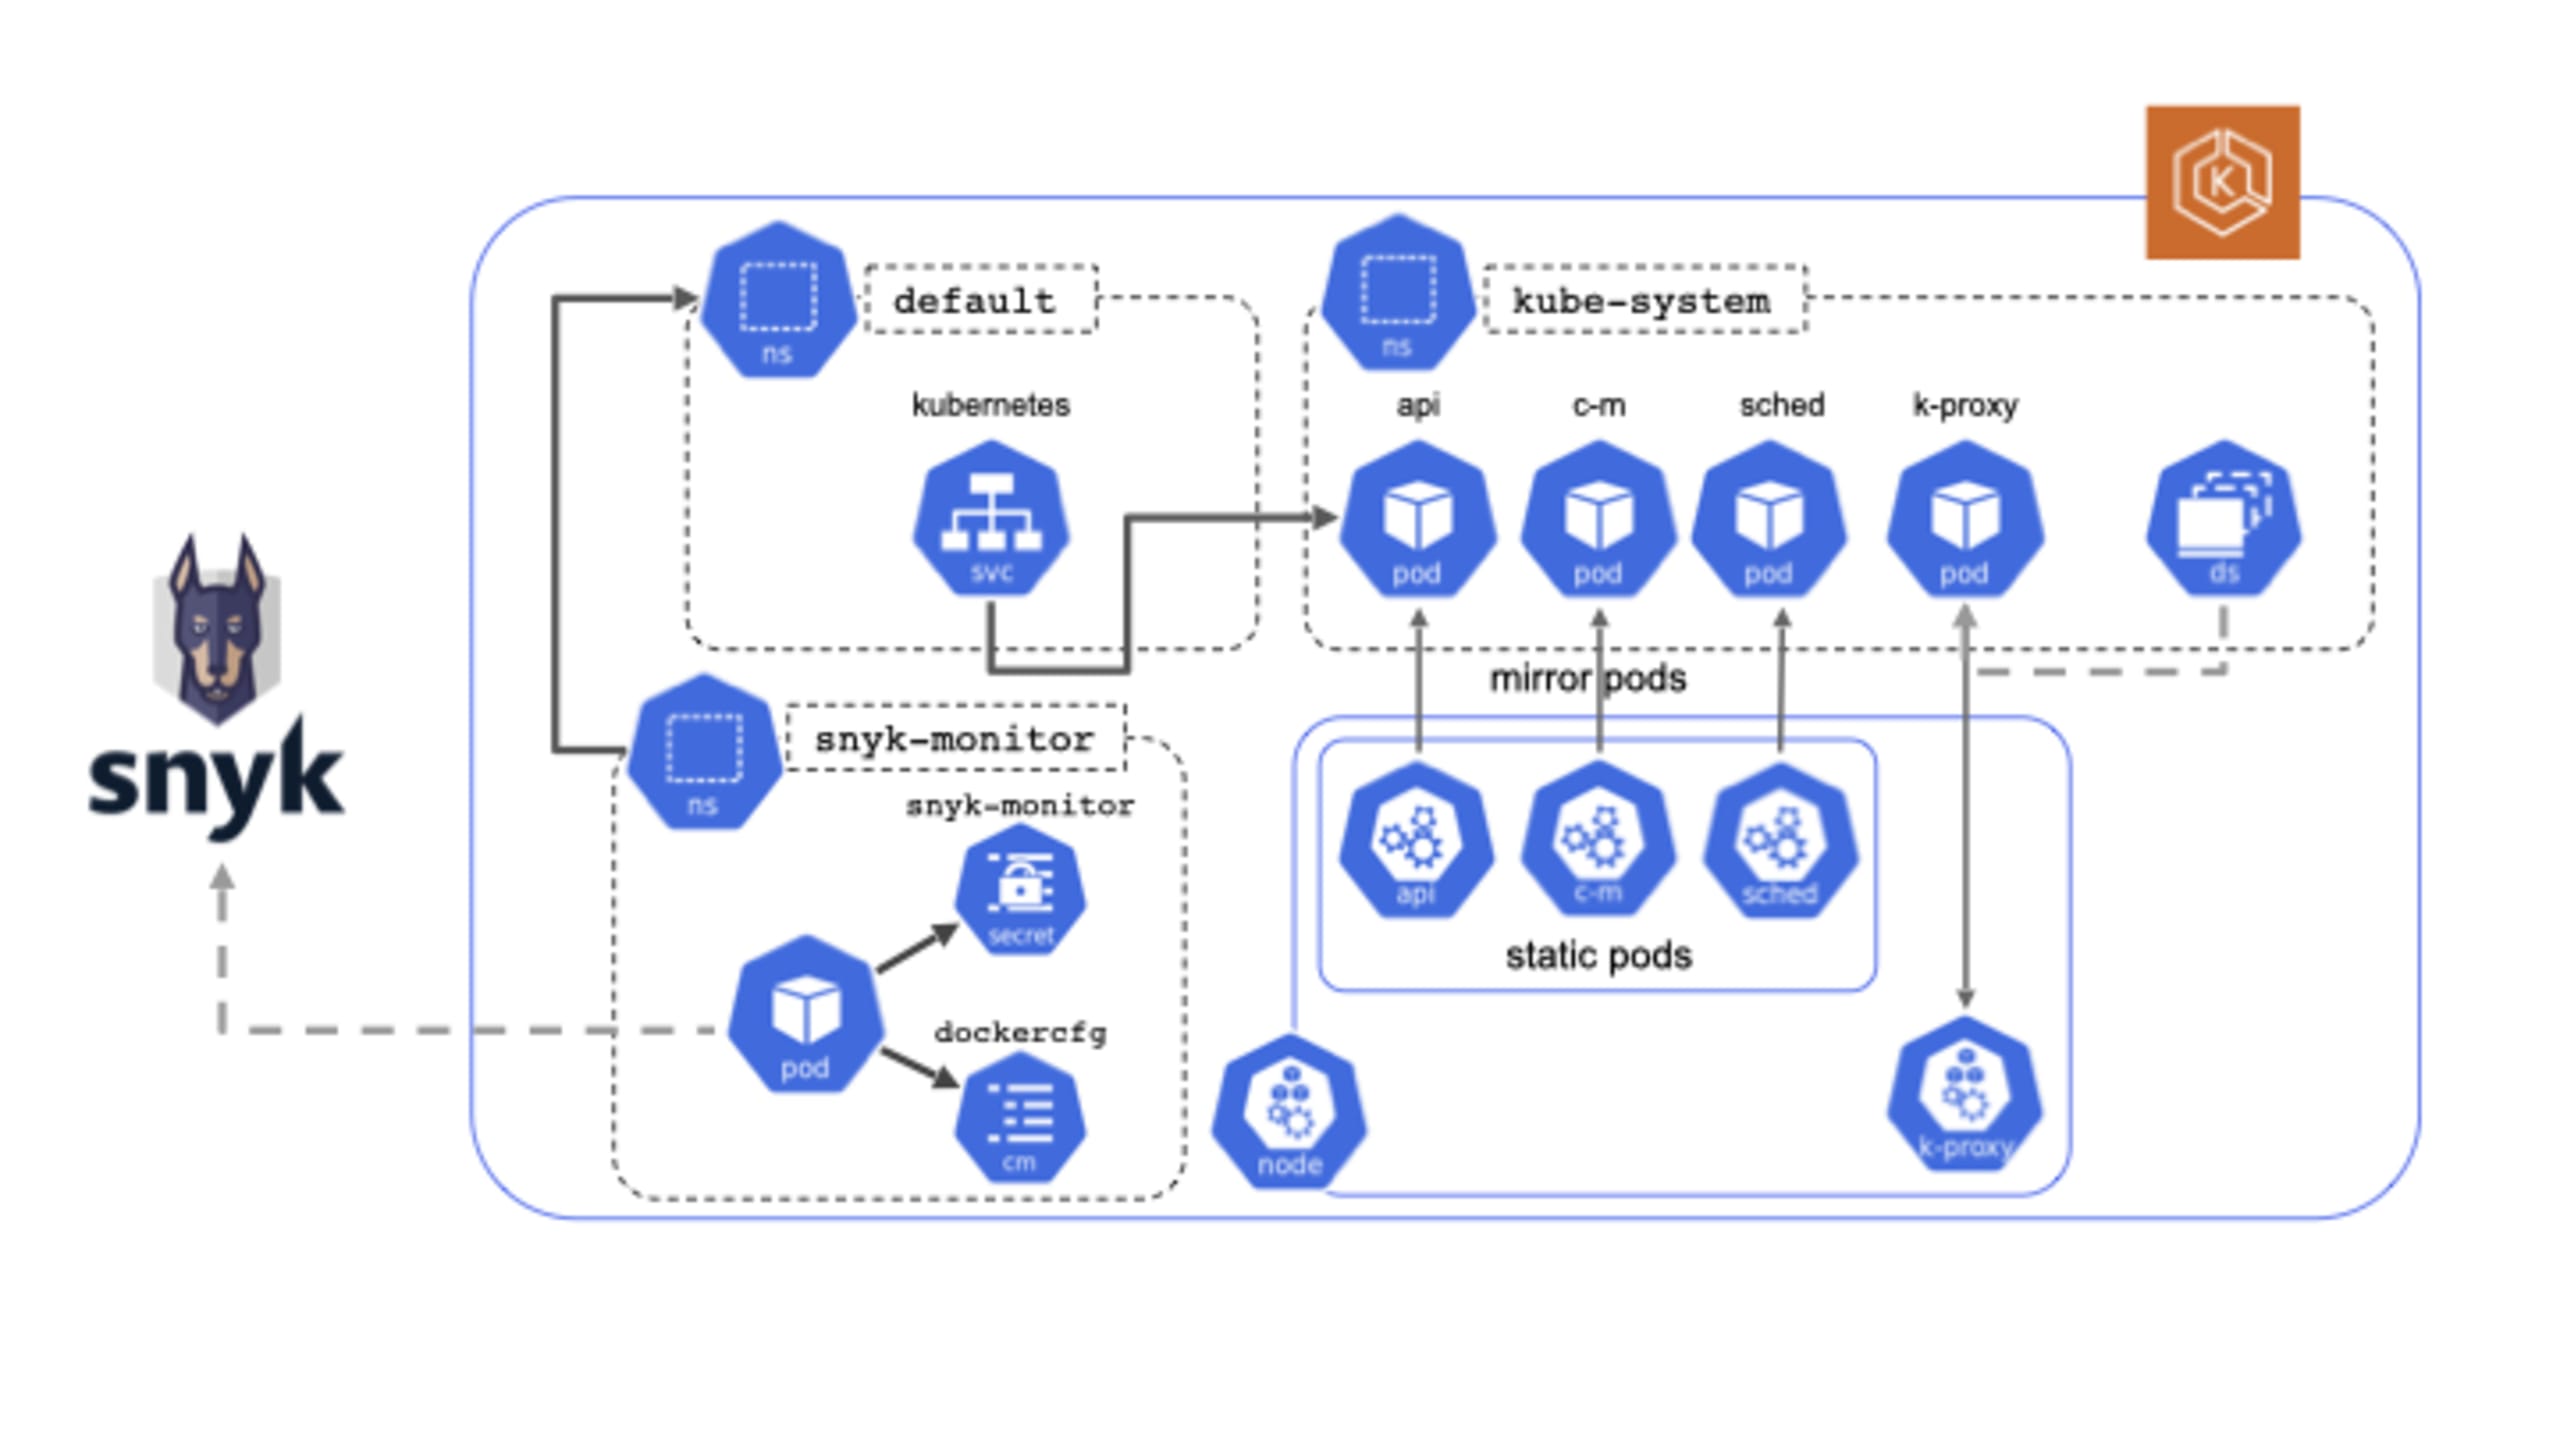
Los servicios de AWS aprovisionados en tu cuenta de AWS varían según la opción de implementación que selecciones. Sin embargo, la implementación automatizada de la integración de Kubernetes de Snyk Container es la misma en todas las opciones. La Figura 1 muestra los detalles de la implementación en un clúster de Amazon EKS.
Además de la simplicidad y estandarización inherentes al uso de Infrastructure as Code (IaC) para optimizar las operaciones, AWS Quick Starts son una opción atractiva porque los desarrollan arquitectos de soluciones de AWS y socios como Snyk, que trabajan en conjunto para ayudar a nuestros clientes en común a implementar tecnologías críticas de acuerdo con las prácticas recomendadas de AWS en materia de seguridad y alta disponibilidad. Esto les da a los clientes la confianza de saber que la solución está desarrollada y mantenida por expertos en la materia y que cumple con los principios de AWS Well-Architected.
Si eliges implementar un clúster de EKS, obtendrás un clúster certificado y compatible con Kubernetes, con alta disponibilidad en tres zonas de disponibilidad de AWS. Según tus selecciones, estas implementaciones pueden incluir una nube privada virtual (VPC) configurada con subredes públicas y privadas que cumplen con las prácticas recomendadas de seguridad de AWS. Los nodos de Kubernetes se implementarán en subredes privadas. También puedes agregar una implementación de hosts bastión de Linux en un grupo de escalado automático de AWS, que permite el acceso entrante seguro a tu clúster de Kubernetes mediante Secure Shell (SSH). Incluso configuramos el host bastión con la interfaz de línea de comandos kubectl de Kubernetes para administrar el clúster.
Hagamos todo aún más sencillo y veamos un ejemplo de implementación. Cuando hagas clic en cualquiera de las opciones de implementación anteriores, se te redirigirá de inmediato a la consola de AWS, donde encontrarás algunas opciones adicionales para seleccionar.
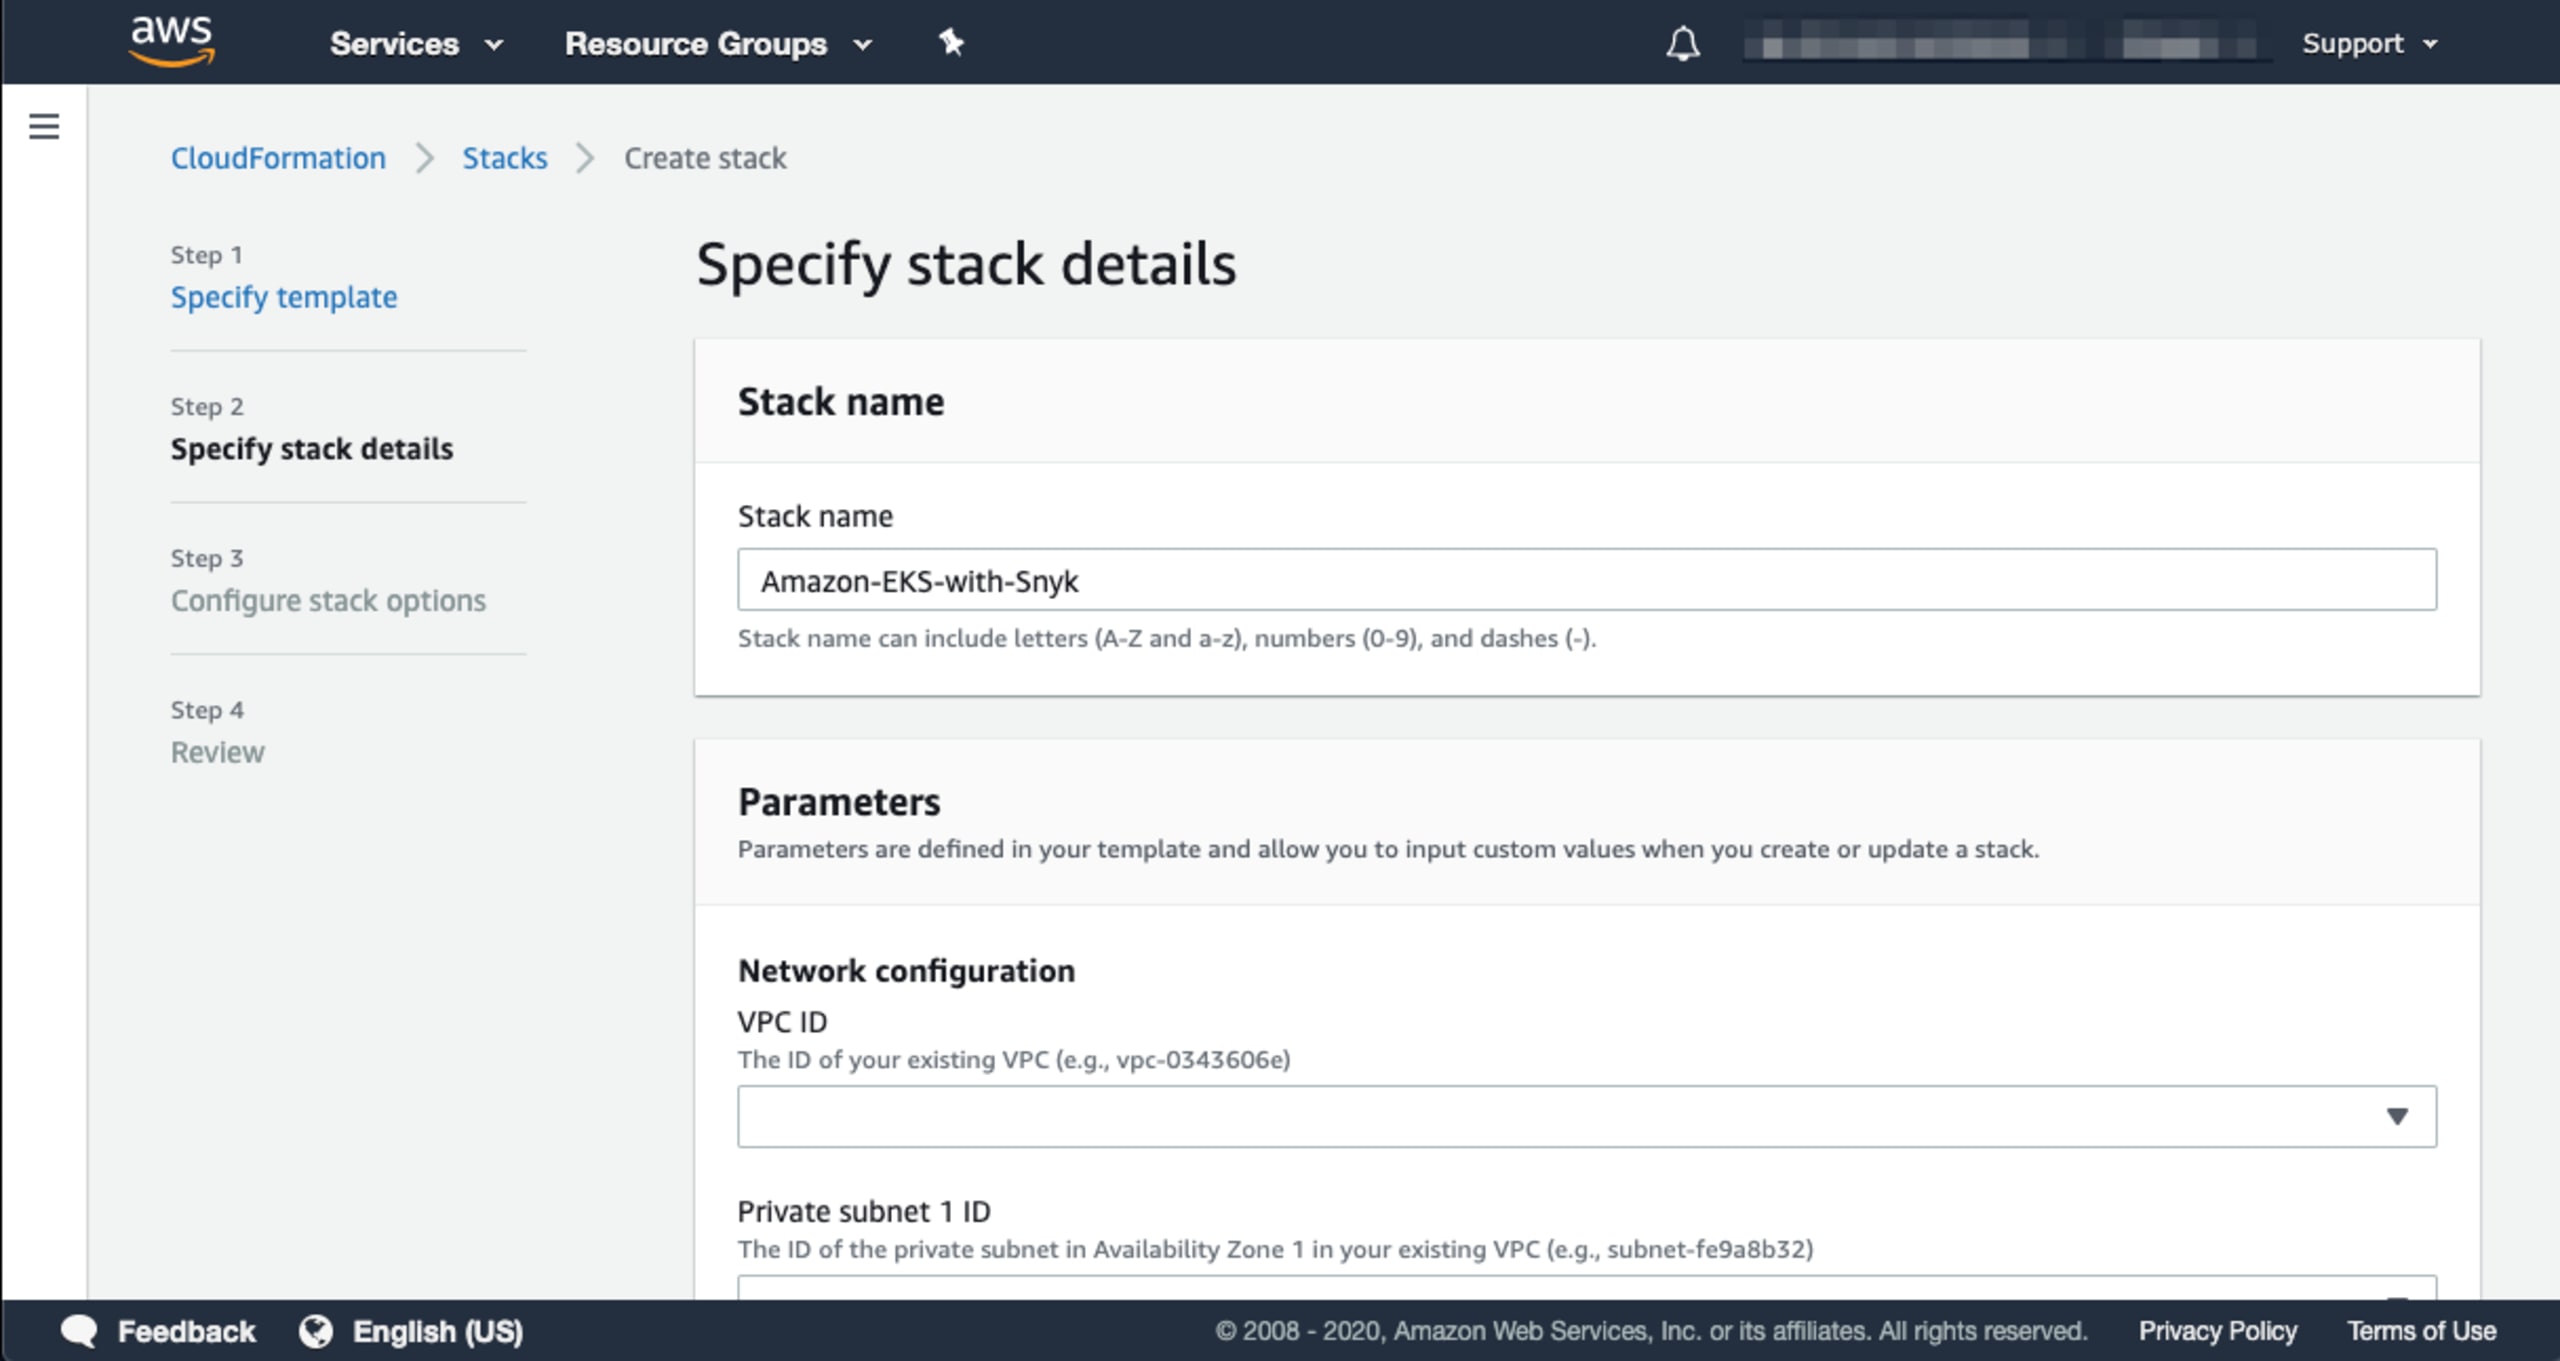
Puedes aceptar el valor predeterminado del campo Stack name o ingresar uno propio. Cada sección de este formulario está agrupada por categoría. Desplázate hasta la sección de configuración de Amazon EKS, como se muestra aquí:
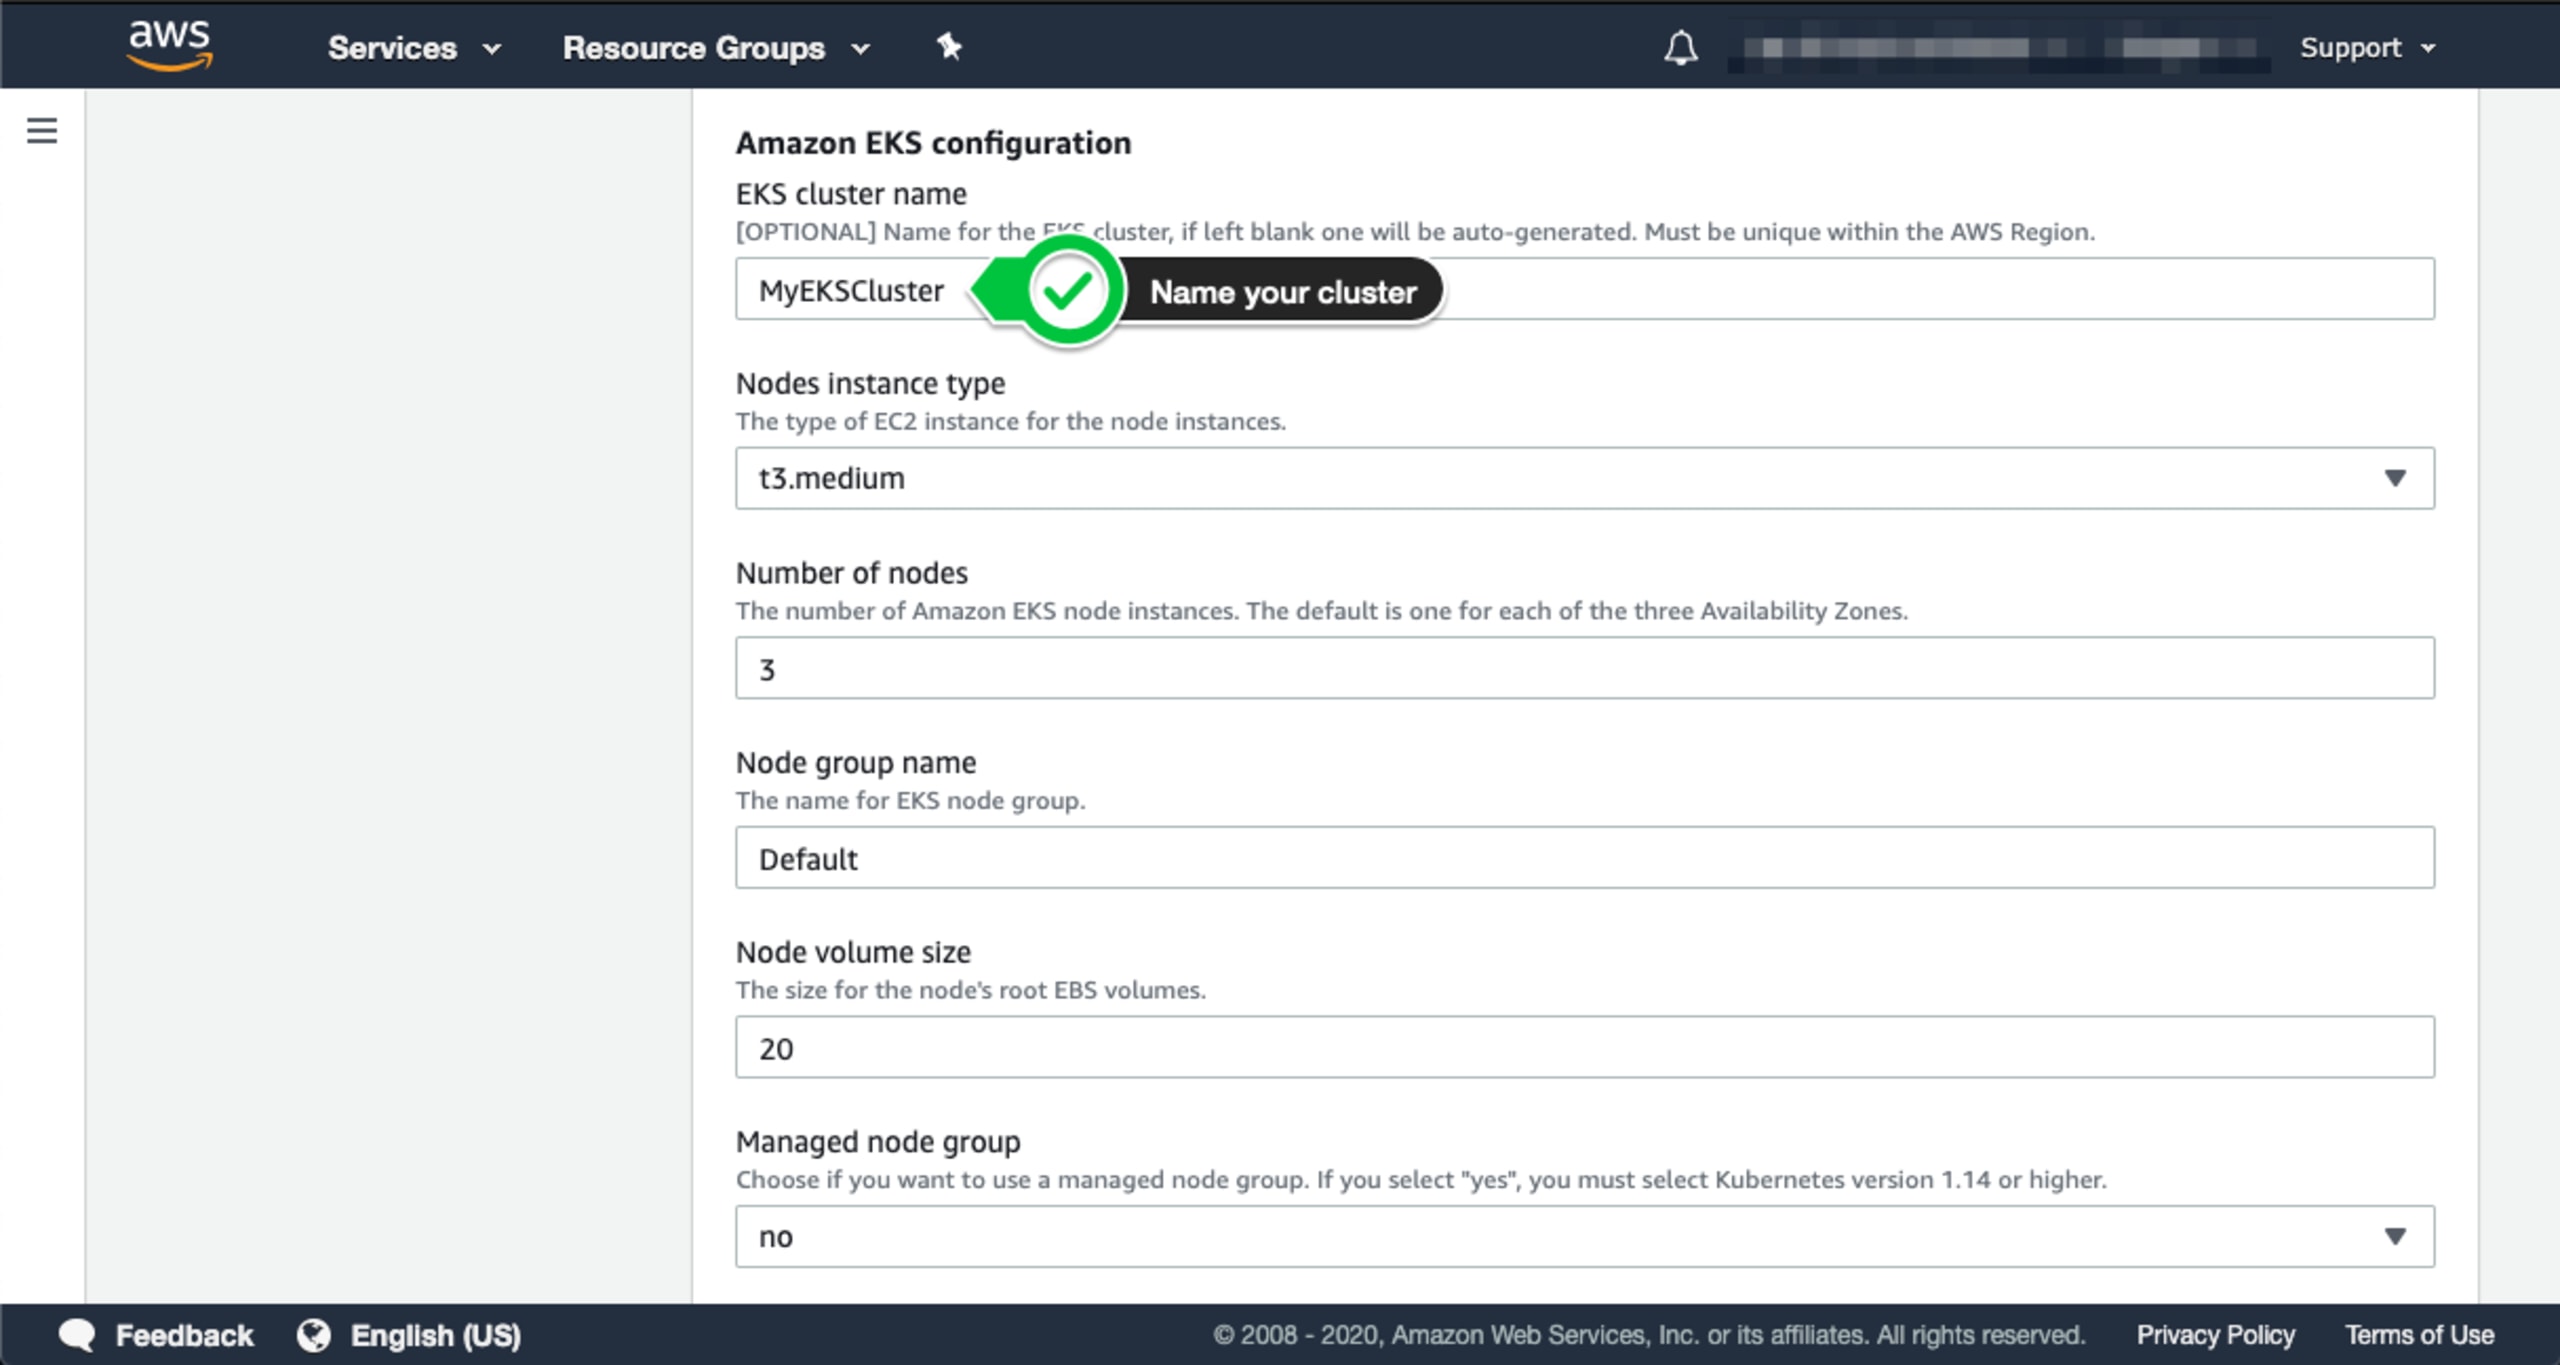
Deberás ingresar un nombre para tu clúster. También puedes configurar opciones adicionales, pero para este ejemplo, mantengamos los valores predeterminados. Desplázate hasta la sección Snyk monitor e ingresa el valor de tu ID de integración de Snyk.
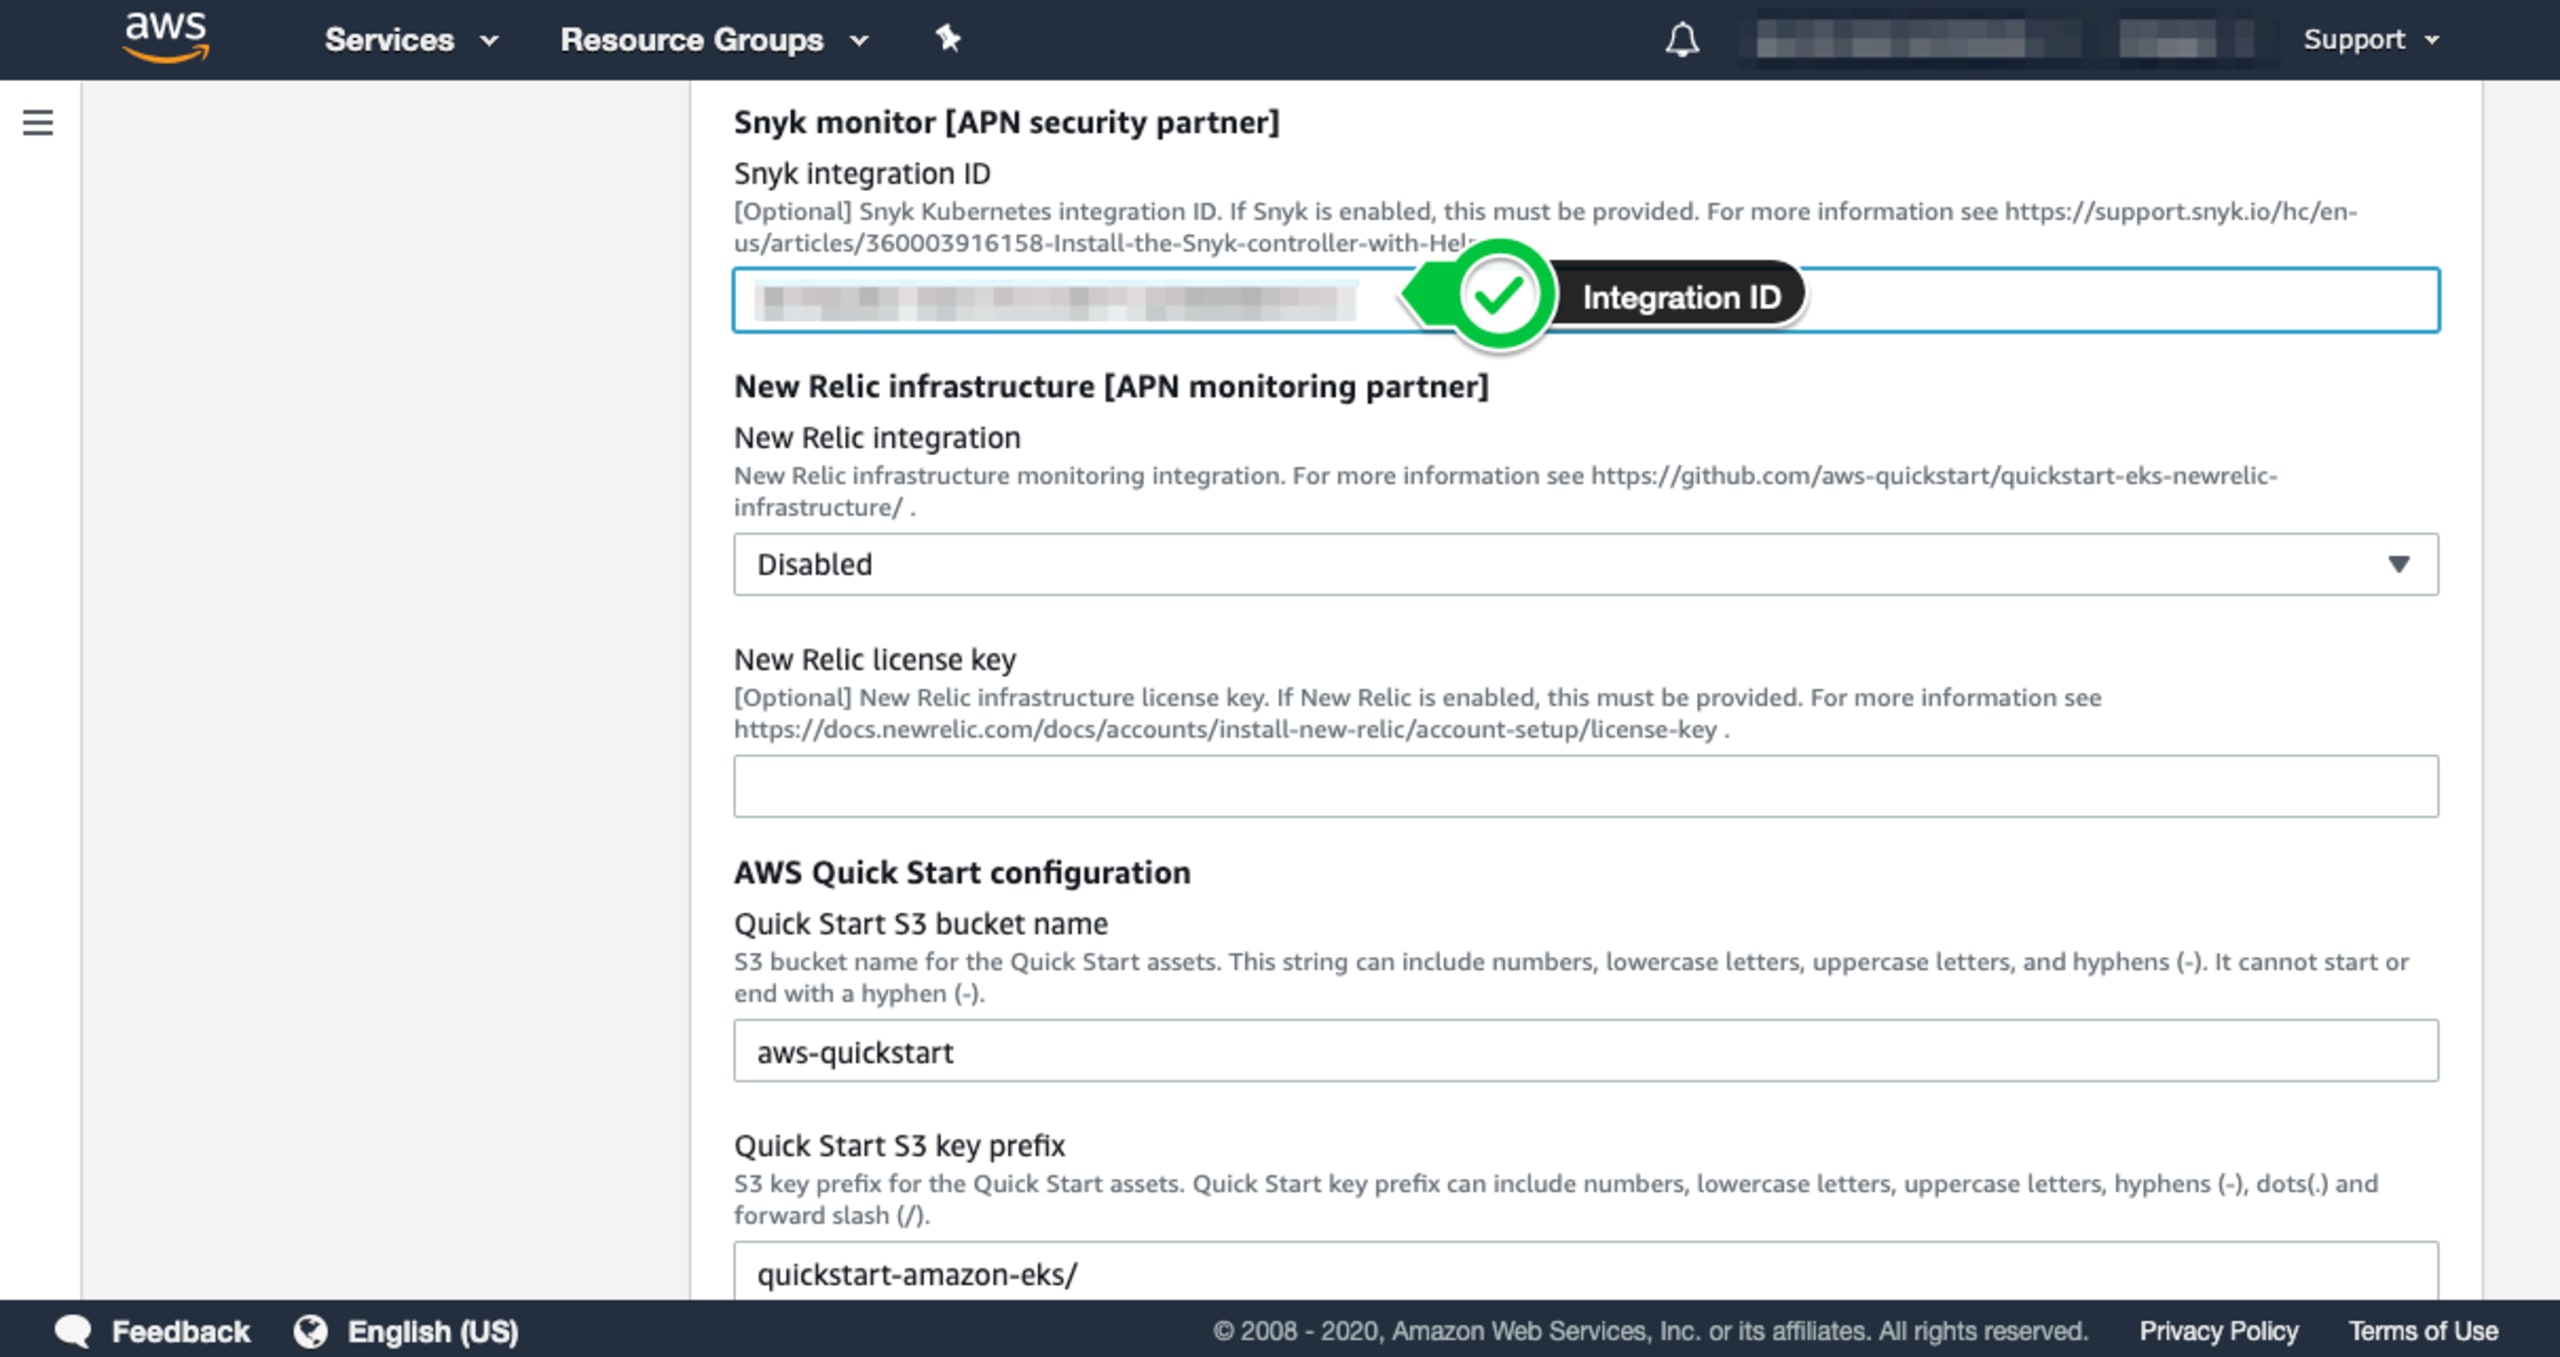
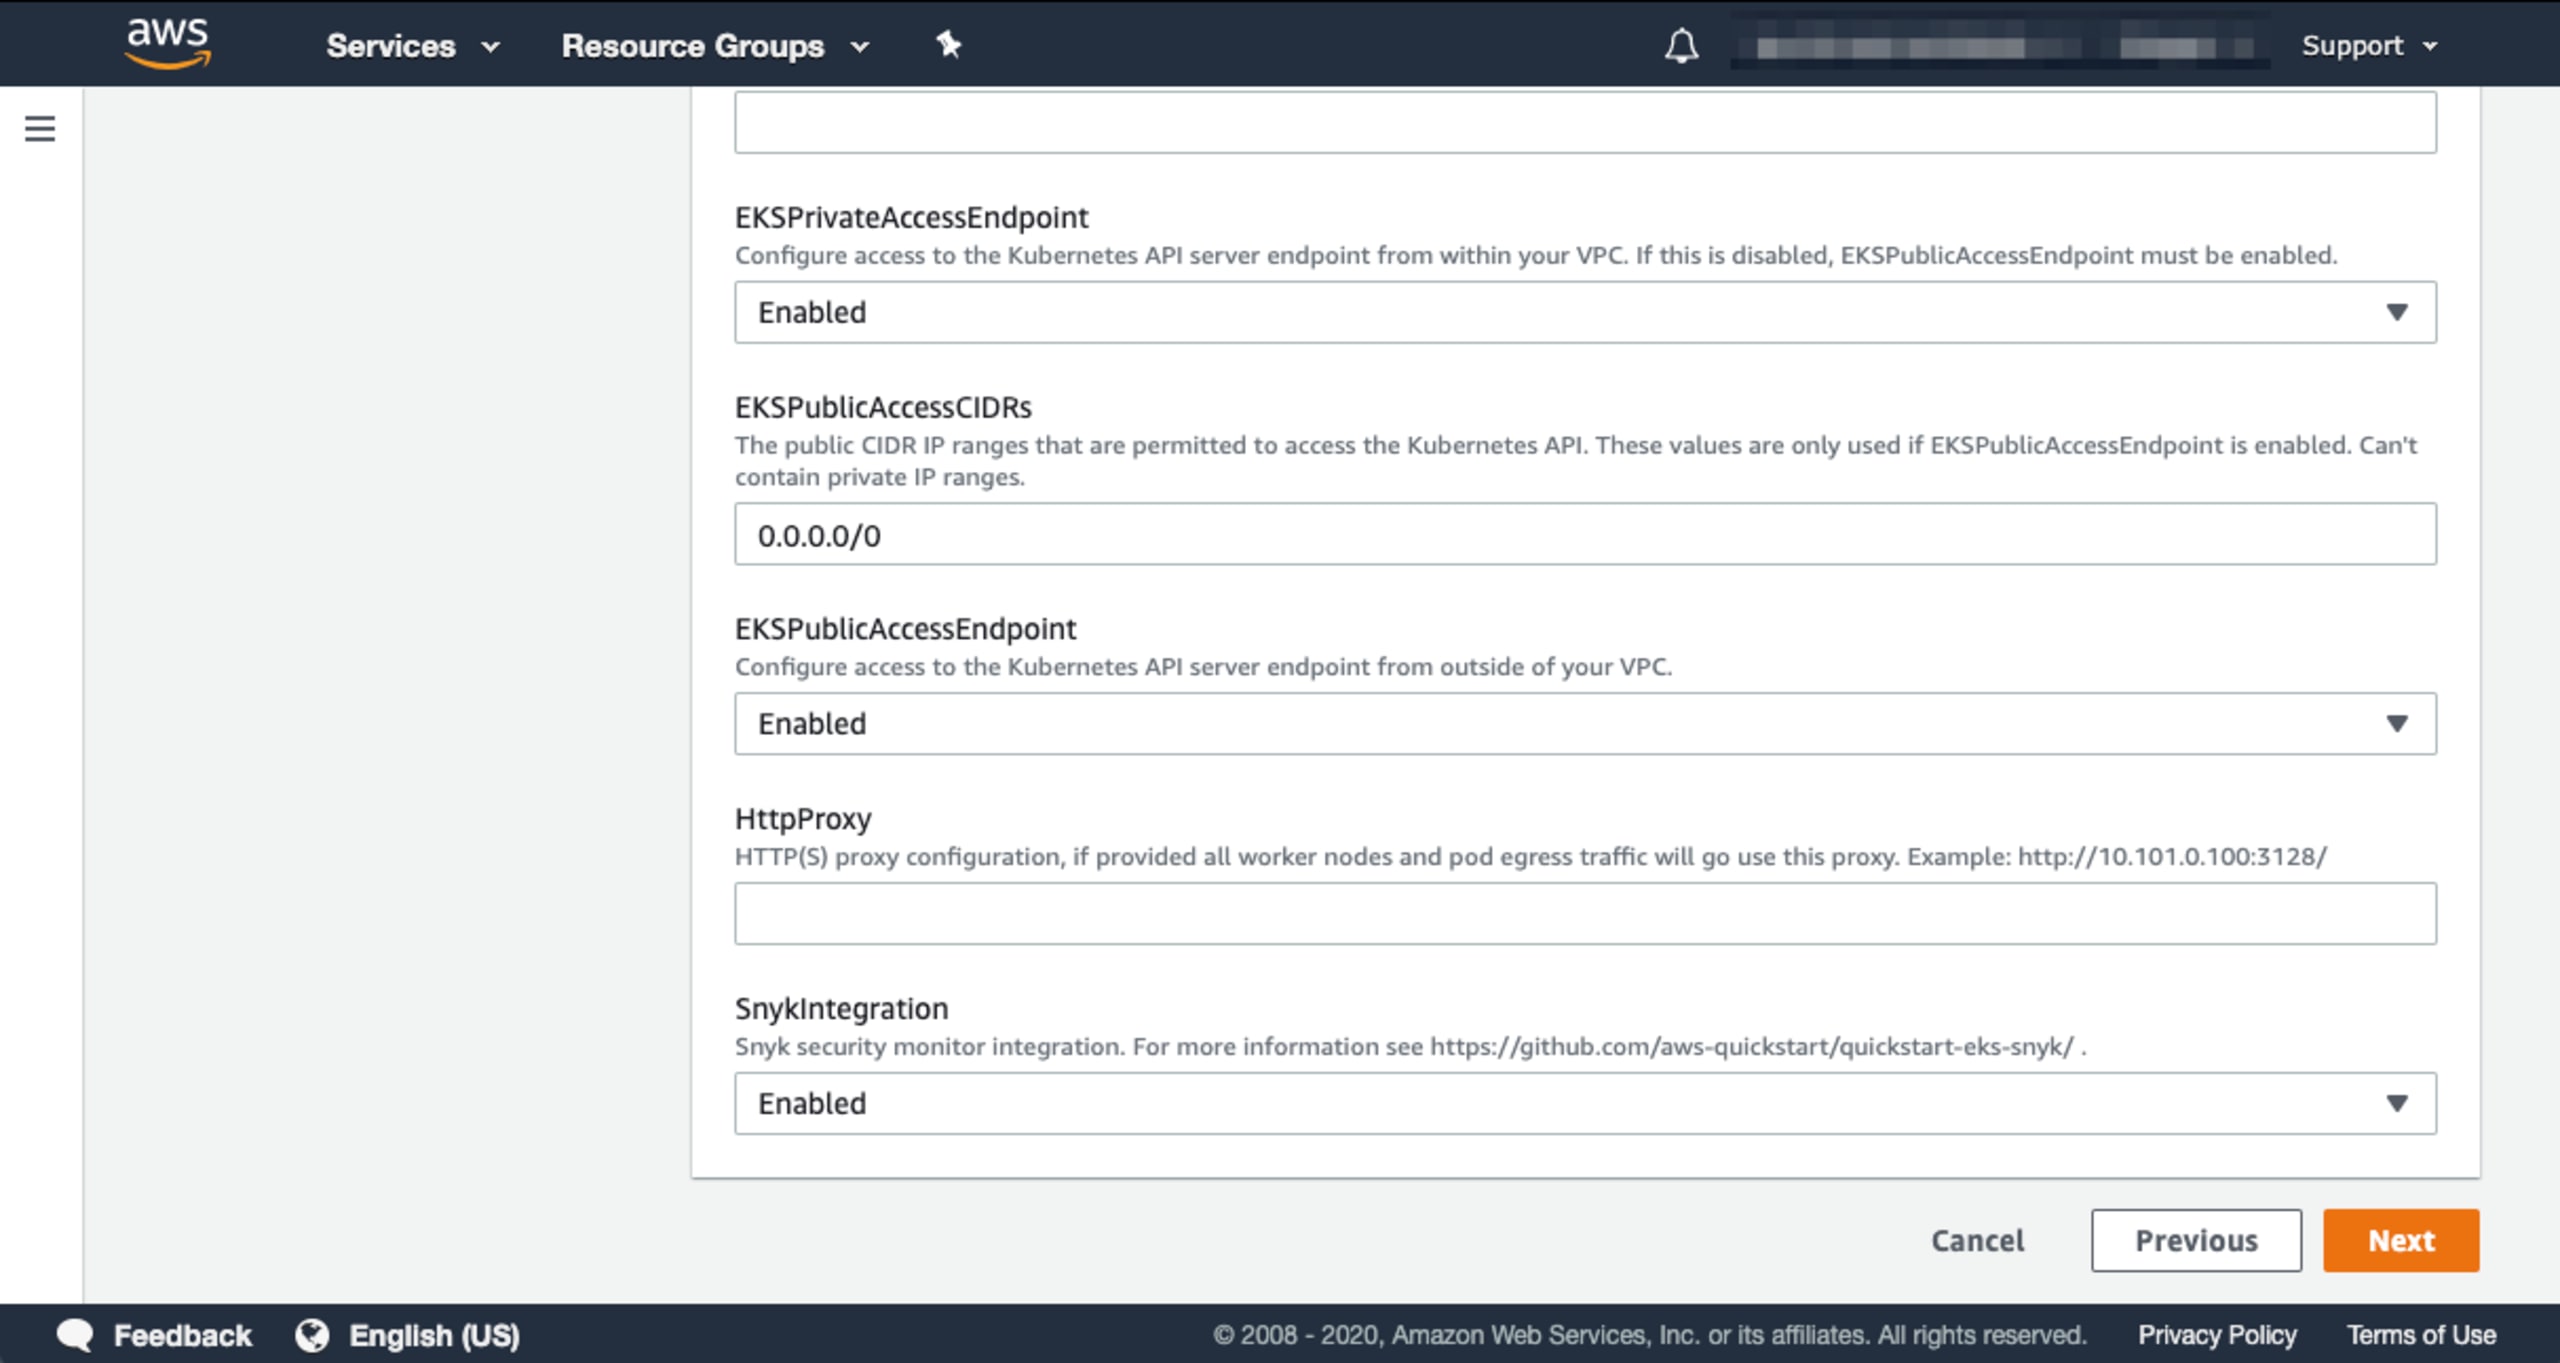
Hay algunas opciones adicionales que puedes configurar para la implementación según tus necesidades o requisitos. Por ejemplo, si eliges no implementar el host bastión, también puedes seleccionar esta opción, habilitar el controlador de entrada ALB y habilitar el punto de conexión de acceso público de EKS. Encontrarás estas opciones en la sección Optional Kubernetes add-ins. Por último, asegúrate de habilitar la integración de Snyk cambiando este valor final a “Enabled” y haz clic en el botón “Next”, como se muestra a continuación:
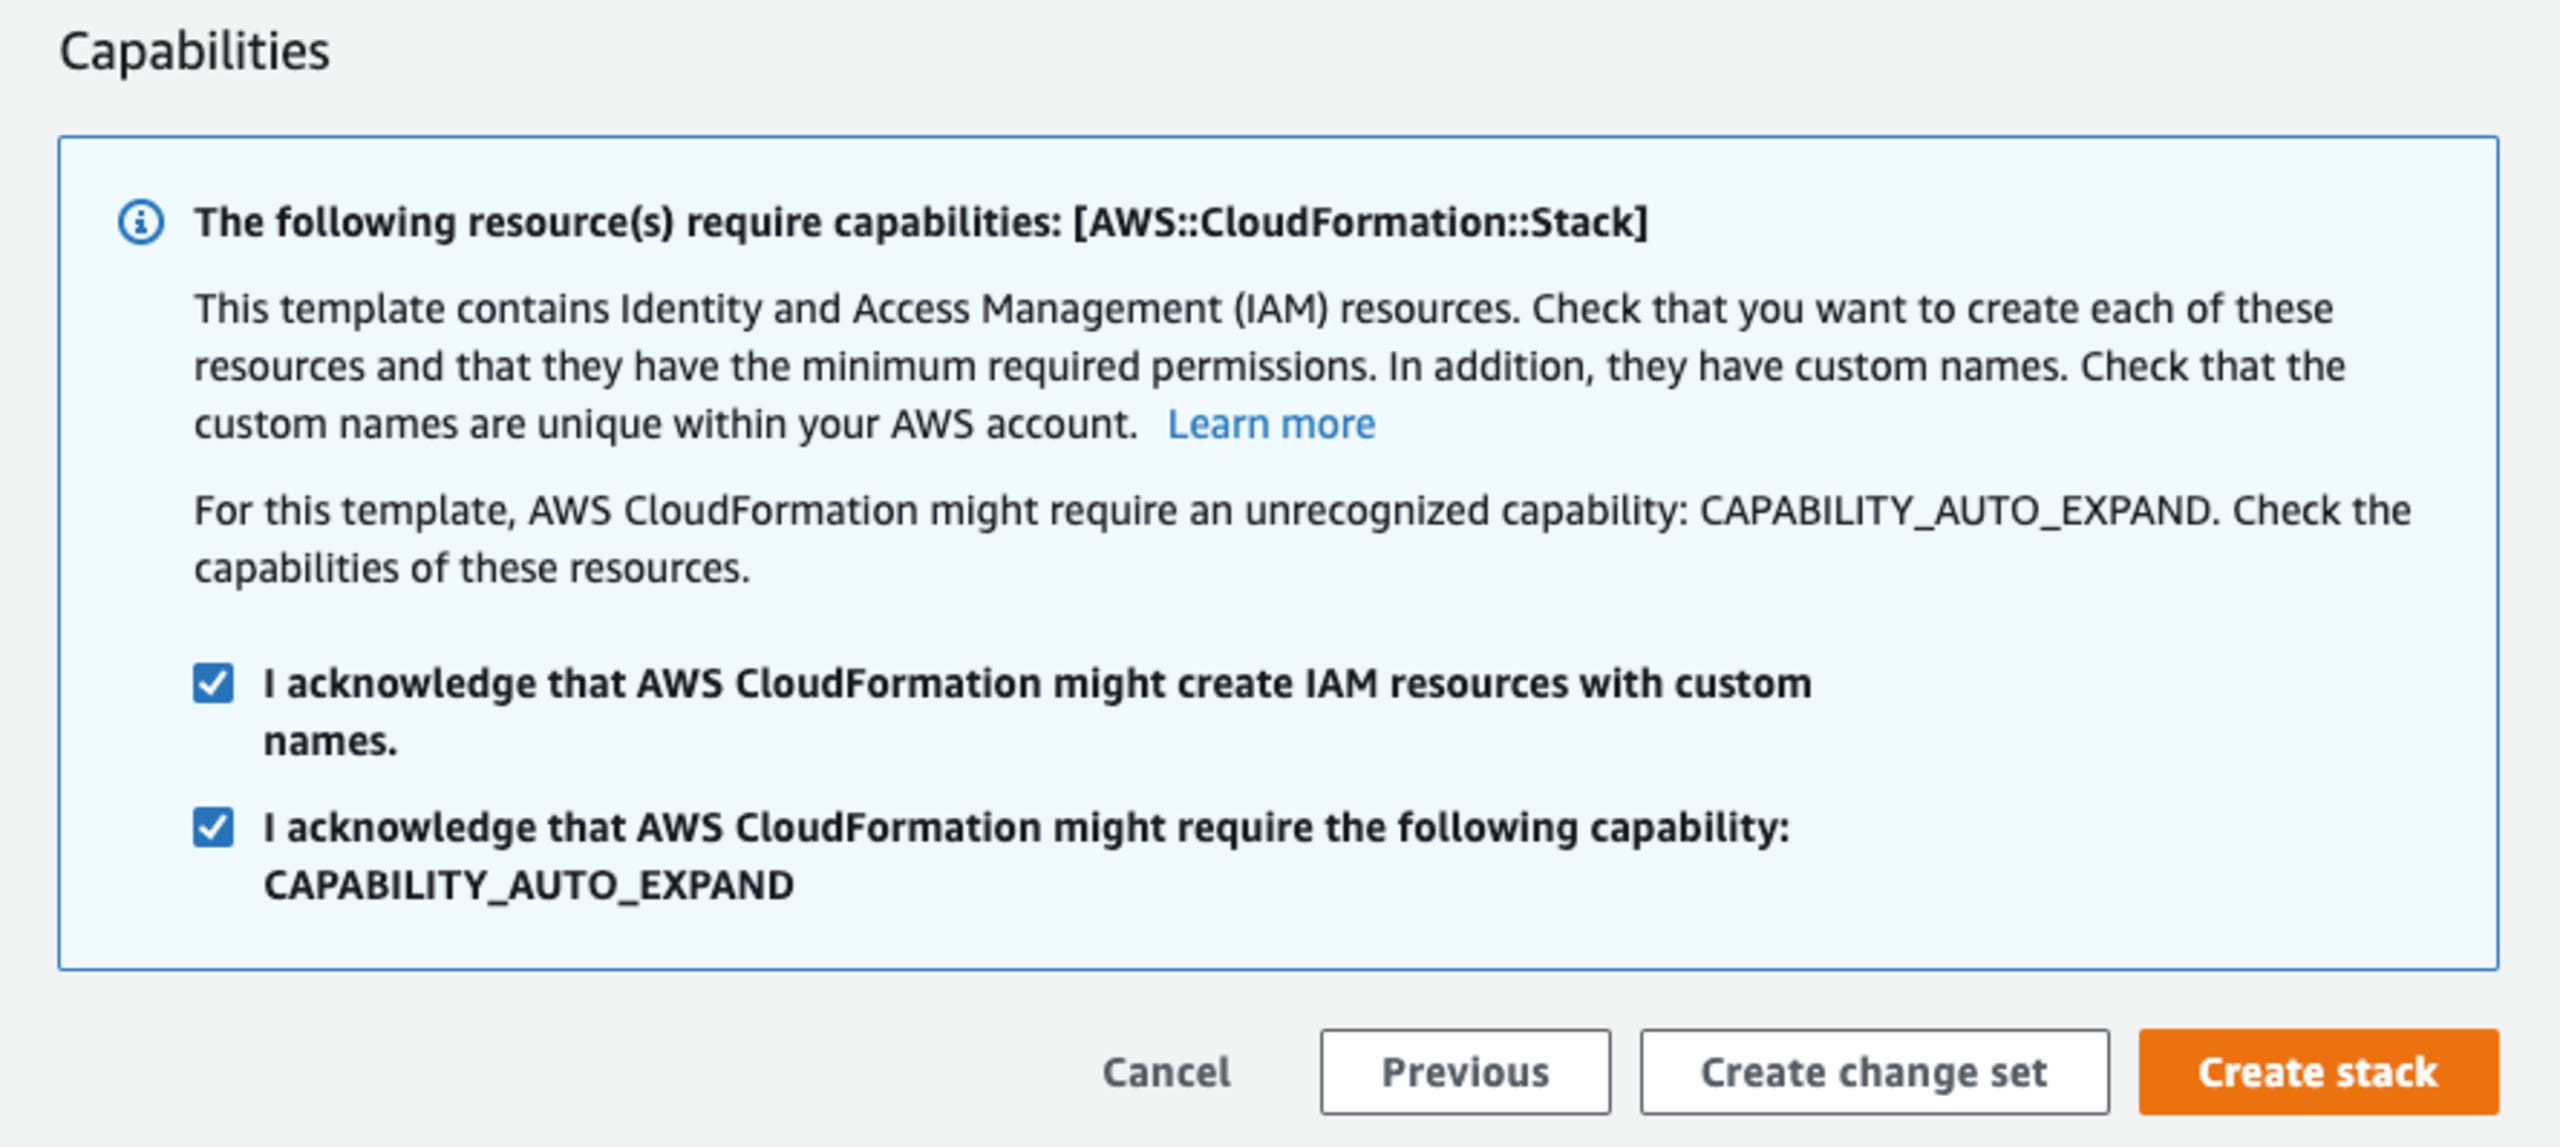
Por último, solo hacen falta dos confirmaciones y un clic en el botón “Create stack” para que estés a un paso de proteger tu clúster de Kubernetes.
Según la opción de implementación que elijas, el proceso puede tardar aproximadamente 10 minutos o más. Mientras esperas, relájate y lee los artículos que mencionamos antes, o visita el blog de Snyk para descubrir otros temas interesantes.
Puedes obtener Snyk registrándote para obtener una cuenta gratuita. También puedes comprar productos de Snyk mediante la opción de autoservicio de AWS Marketplace, así como a través de ofertas privadas y contratos personalizados.
Empieza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag viendo nuestro taller virtual introductorio a pedido.