Automatiza los informes de seguridad de las cargas de trabajo de Kubernetes

Rags Srinivas
2 de marzo de 2020
0 minutos de lecturaIntroducción
En Snyk, trabajamos arduamente para seguir mejorando las soluciones de seguridad para contenedores y entornos nativos de la nube. Como parte de este esfuerzo, la integración de Kubernetes de Snyk Container ahora te permite importar cargas de trabajo de Kubernetes e identificar imágenes de contenedores vulnerables y errores de configuración en las cargas de trabajo.
Automatiza la seguridad de tus cargas de trabajo en la nube para agregar sin problemas verificaciones de seguridad de forma nativa como parte de tu pipeline de DevOps, sin necesidad de pasos manuales adicionales, y centraliza la supervisión. Puedes implementar políticas obligatorias del sitio, por ejemplo, enviando los detalles del clúster a una consola centralizada: solo configura anotaciones en tus archivos de configuración y listo.
En esta publicación del blog, usaremos nuestra nueva función de producto para habilitar la creación automática de nuevos proyectos en Snyk.
Agrega la anotación para automatizar la seguridad de las cargas de trabajo
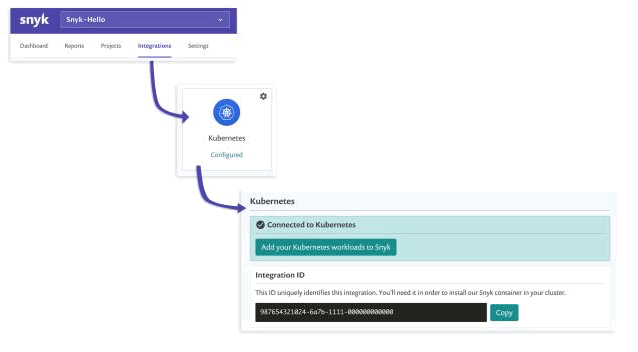
Las anotaciones de Kubernetes permiten adjuntar metadatos a los objetos, como números de versión de compilación, ramas de git, referencias a información de registro, etc. Una vez instalado, el controlador de Kubernetes de Snyk busca la clave de anotación `orgs.k8s.snyk.io/v1`. Debes establecer el ID de tu organización de Snyk como valor de esa clave para enviar automáticamente información esencial a Snyk. Puedes encontrar el ID de tu organización en Snyk de la siguiente manera:
Ahora, por ejemplo, crea el archivoalpine.yamly agrega una secciónannotations:. Después, agrega una anotación en el archivo que comience con `orgs.k8s.snyk.io/v1`.
Asegúrate de usar el ID de tu organización como valor de la clave `orgs.k8s.snyk.io/v1` en la secciónannotations. Consulta el ejemplo a continuación.
Por ejemplo, el siguiente archivo de manifiesto crea una carga de trabajo con la anotación adjunta.
La anotación agregada indica a la integración de Kubernetes de Snyk que importe automáticamente a Snyk la información sobre vulnerabilidades de la carga de trabajo.
Para crear la carga de trabajo con la anotación configurada, usa el siguiente comando:
Supervisa la carga de trabajo desde el panel
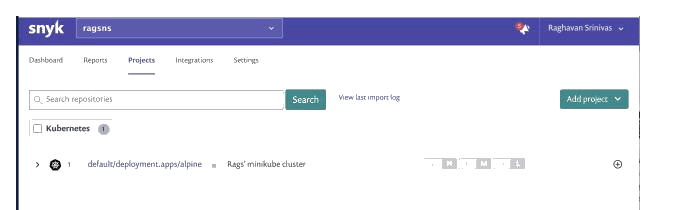
Actualiza el navegador y listo: deberías ver la información de la carga de trabajo importada en Snyk.
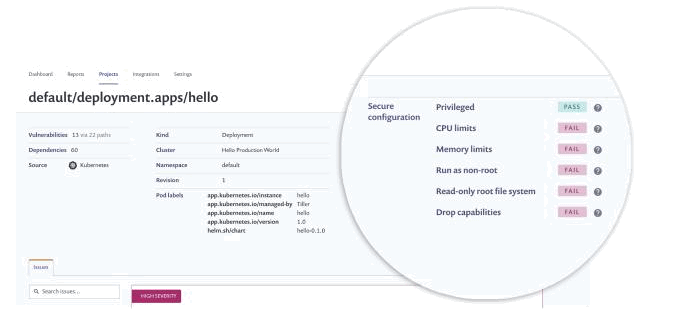
Explora el proyecto y verás los parámetros de configuración incorrectos en la parte superior, en el área de detalles. Solo tienes que modificar el archivoYAMLpara corregir los problemas de configuración.
Al ejecutar una segunda carga de trabajo con la anotación adjunta, también se envía información sobre esa carga de trabajo a Snyk, como se muestra a continuación.
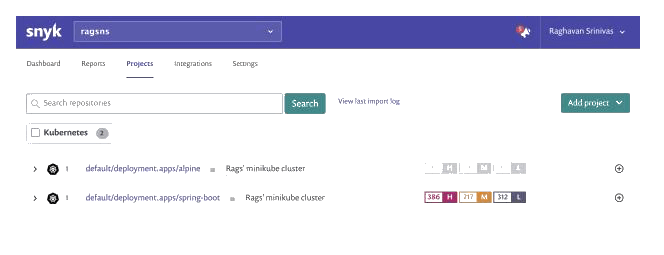
Con esta nueva función, toda la información de las cargas de trabajo está disponible para generar informes y corregir problemas. En lugar de agregar los detalles manualmente, solo tuviste que agregar anotaciones a las cargas de trabajo. Así, redujiste el trabajo necesario y puedes supervisar fácilmente tus clústeres como parte de tu flujo de trabajo habitual.
Resumen y próximos pasos
Vimos cómo enviar a Snyk información específica sobre las cargas de trabajo de Kubernetes mediante una anotación que incluye el ID de la organización de Snyk.
Eso es todo lo que se necesita para enviar estos detalles y centralizar la supervisión y reforzar la seguridad de tus clústeres.
Snyk protege el desarrollo de tus aplicaciones durante todo el ciclo de vida del desarrollo de software, con integraciones para tu registro de imágenes, repositorio de Dockerfile y clústeres de Kubernetes. Comienza hoy mismo a automatizar el envío de informes de cargas de trabajo a Snyk. Consulta nuestra documentación para obtener información más detallada.
Protege la infraestructura desde el origen
Snyk automatiza la seguridad y el cumplimiento de IaC en los flujos de trabajo, y detecta recursos con desviaciones de configuración y recursos faltantes.


