Analiza las imágenes del registro Harbor en busca de vulnerabilidades con Snyk

1 de abril de 2021
0 minutos de lectura¡Es oficial! Snyk Container permite analizar imágenes de contenedores almacenadas en Harbor, el popular registro de contenedores de código abierto. Snyk Container te ayuda a encontrar y corregir vulnerabilidades en tus imágenes de contenedores y ahora se integra con Harbor como registro de contenedores, lo que te permite importar tus proyectos y monitorear tus contenedores para detectar vulnerabilidades. Snyk analiza los proyectos que importaste en busca de vulnerabilidades de seguridad conocidas, con una frecuencia de análisis que tú controlas.
Para ver una descripción completa de las funciones, consulta nuestra documentación sobre la administración de vulnerabilidades en contenedores. La integración con Harbor está disponible en nuestros planes de precios Pro y Enterprise.
Snyk Container ofrece recomendaciones para actualizar imágenes base que agilizan la protección de las imágenes de tus aplicaciones, ya que te muestra mejores opciones para usarlas como base. También incluye funciones para identificar capas de imágenes, lo que te permite concentrar tus esfuerzos en las líneas problemáticas de tu Dockerfile.
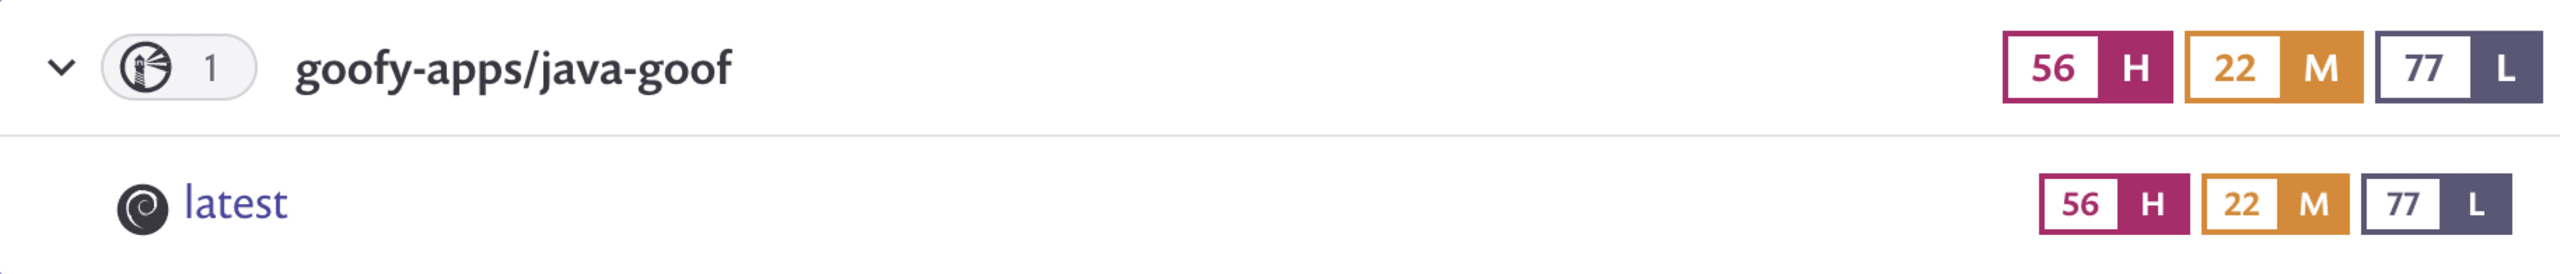
Optimiza las imágenes base
Snyk te ayuda a identificar y elegir imágenes base alternativas para reducir la cantidad total de vulnerabilidades en tus imágenes de contenedores. A menudo hay varias alternativas de imágenes base disponibles, sobre todo para las imágenes oficiales de Docker más populares. Snyk Container puede determinar qué imagen base usas actualmente y recomendarte actualizaciones con menos vulnerabilidades.
A continuación se muestran recomendaciones de imágenes base para una imagen basada en la imagen base tomcat:7.0.100:
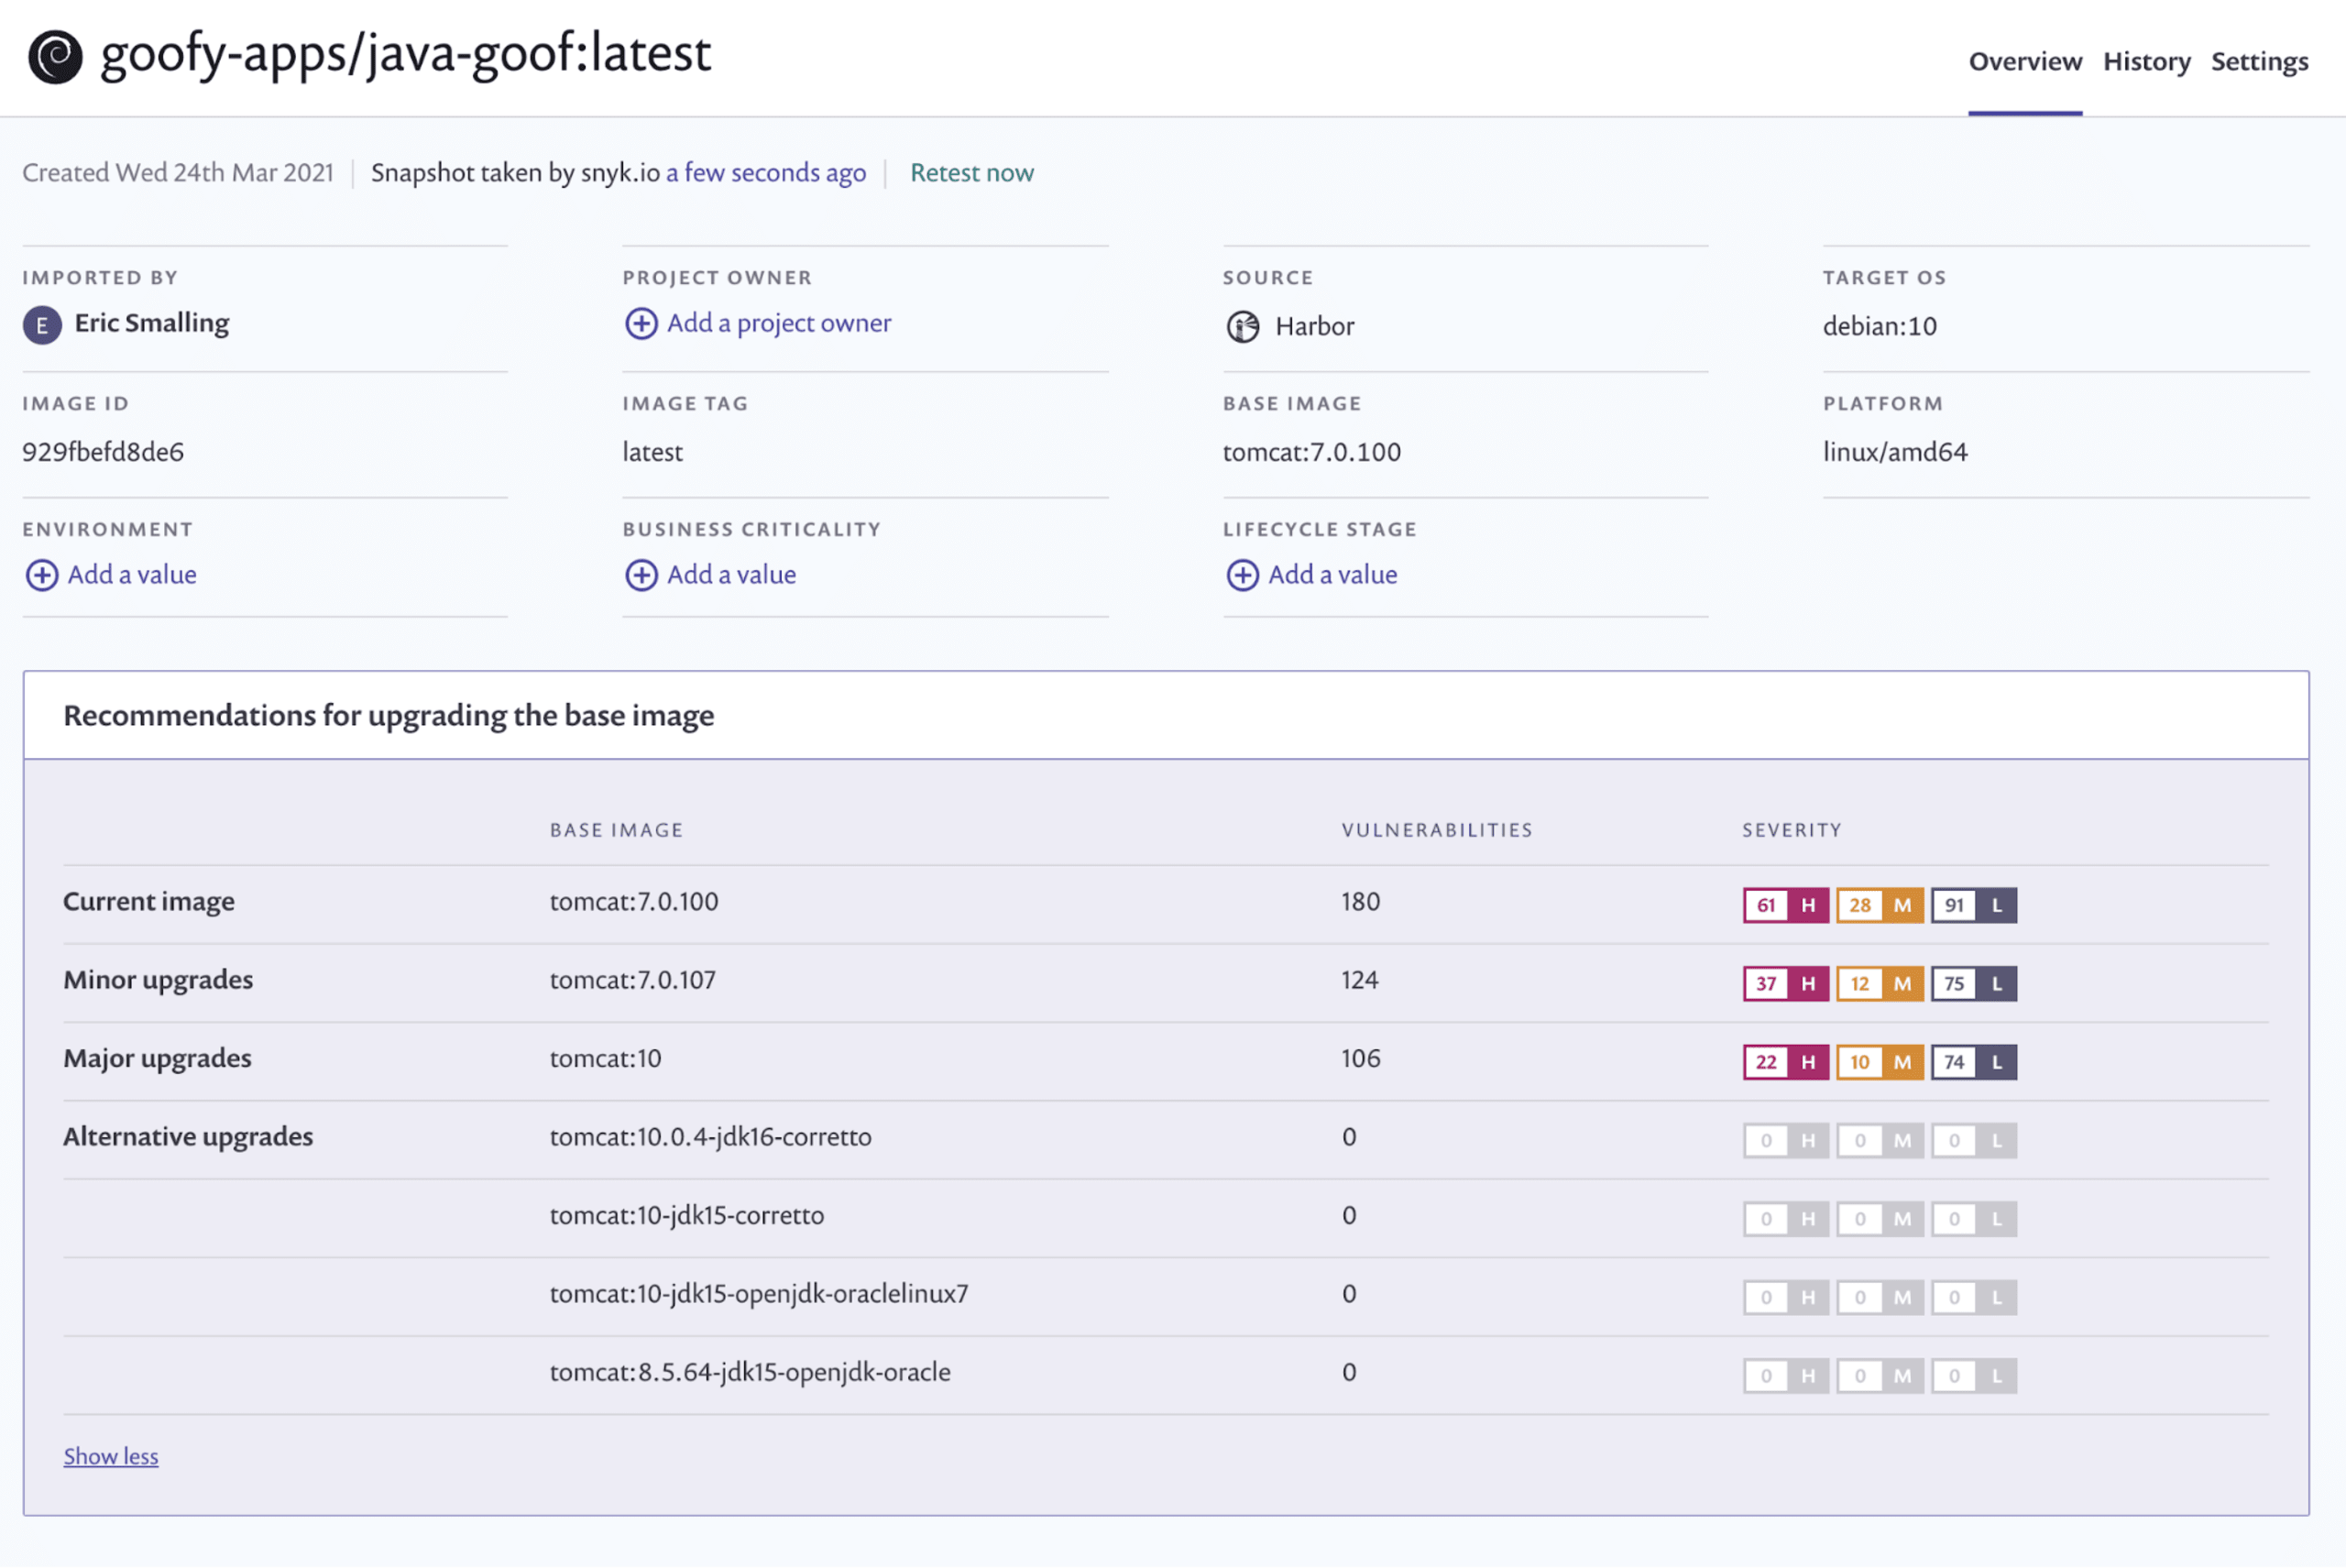
Snyk Container ofrece distintas recomendaciones según tu proyecto y la información seleccionada que proporciona Snyk Vulnerability Database, para que puedas decidir cómo corregir las vulnerabilidades:
Actualizaciones menores: se basan en la idea general de que las actualizaciones más pequeñas son más rápidas y fáciles de usar, y tienen menos probabilidades de interrumpir tu compilación. Estas recomendaciones te permiten mantener las mismas versiones principales del framework y la misma distribución del sistema operativo.
Actualizaciones principales: requieren cambiar a una versión principal más reciente del framework o de la distribución del sistema operativo.
Actualizaciones alternativas: sugieren otras imágenes que puedes usar en su lugar, pero que podrían cambiar tanto el framework como la distribución. Aunque estas opciones alternativas pueden reducir considerablemente la cantidad de vulnerabilidades, como en el ejemplo anterior, quizá también requieran más pruebas y análisis para asegurarte de que no afecten tu código.
Identifica las instrucciones problemáticas del Dockerfile
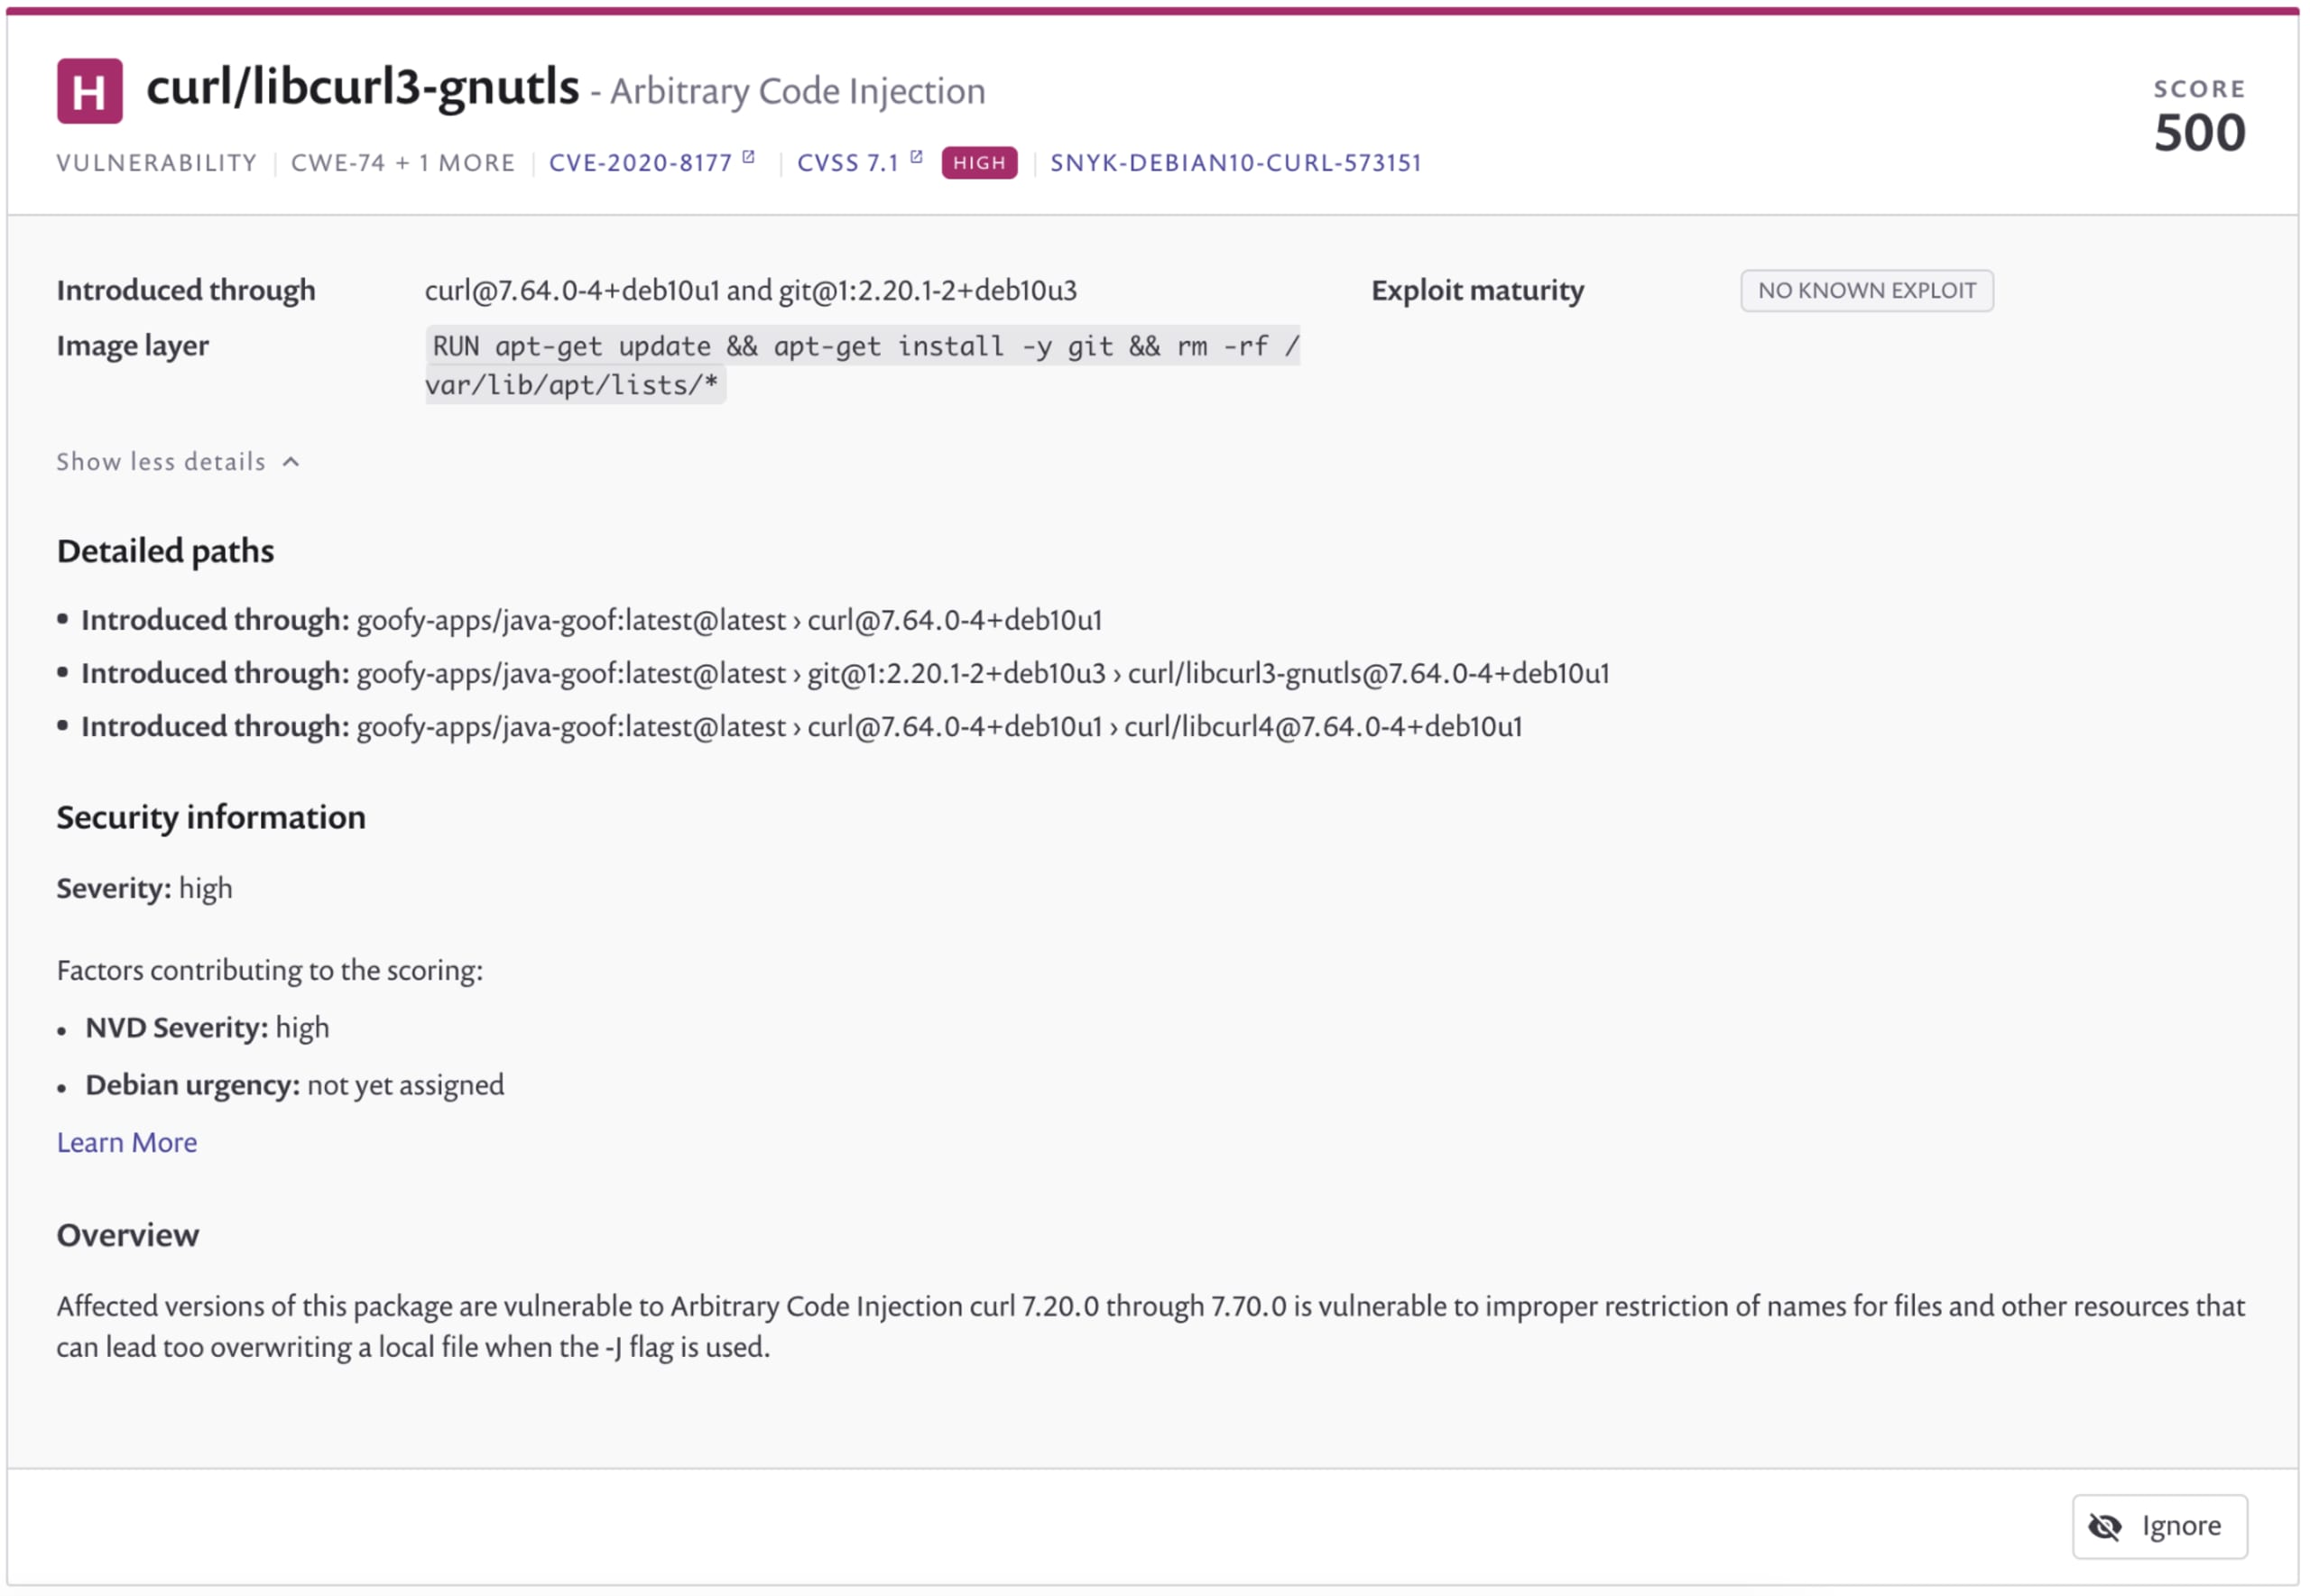
Snyk Container también te ayuda a descubrir dónde podrías estar incorporando vulnerabilidades en tus contenedores. Para ello, analiza las instrucciones de tu Dockerfile y señala las rutas específicas por las que se introducen. Usa esta información para decidir si debes instalar paquetes más recientes o incluso optimizar aún más la imagen del contenedor, cuando sea posible, eliminando instrucciones por completo.
En el siguiente ejemplo, puedes ver una vulnerabilidad en una biblioteca que se incorporó al Dockerfile mediante la instrucción apt-get install -y git. Con esta información, puedes determinar si realmente necesitas git en este contenedor o si hay una versión alternativa de esa biblioteca disponible.
Snyk Container y Harbor: análisis centralizado de vulnerabilidades en código y contenedores
La integración de Snyk con Harbor te permite encontrar y corregir vulnerabilidades tanto en tus dependencias de código abierto como en tus imágenes de contenedores, directamente en los repositorios de Harbor. Snyk Container va más allá de simplemente informar la cantidad de vulnerabilidades: agiliza su corrección al ofrecer opciones de solución recomendadas y detalles de vulnerabilidades priorizados. En este ejemplo, Snyk detectó una aplicación NPM durante un análisis de vulnerabilidades de una imagen en Harbor y también analizó automáticamente las bibliotecas de código abierto en busca de vulnerabilidades.

Comienza ahora
La integración con Harbor ya está disponible en los planes Snyk Pro y Enterprise, y funciona con repositorios Harbor locales y en la nube. Comenzar es fácil. Puedes empezar a proteger tus contenedores gratis con Snyk. Si quieres conocer la integración con Harbor, contáctanos mediante el enlace que aparece abajo o visita la página Integrations después de configurar tu cuenta para comunicarte con nosotros.
¡Mantente protegido!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.