Reporta el riesgo de AppSec a tu CISO


13 de febrero de 2024
0 minutos de lecturaPara los líderes de seguridad, construir una relación de trabajo sólida con tu CISO suele depender de tu capacidad para proporcionar informes claros y resúmenes concisos de riesgos. Tus informes permiten que los CISO cumplan una responsabilidad fundamental de su cargo: traducir la jerga técnica de seguridad en recomendaciones prácticas que reduzcan el riesgo y mejoren la madurez de seguridad en toda la organización. Y, en caso de una brecha o un evento de día cero, los CISO podrían ser quienes den las malas noticias.
Sin embargo, la creciente complejidad, el tamaño y la naturaleza dinámica de las aplicaciones modernas dificultan que los equipos de seguridad obtengan visibilidad de sus aplicaciones y proporcionen informes de riesgos relevantes para el negocio. En su lugar, suelen enfocarse en medir la cantidad de problemas de seguridad detectados y resueltos. Este enfoque reactivo deja muchas brechas de visibilidad y no ayuda a los CISO a evaluar el progreso de su programa de seguridad de aplicaciones ni a identificar áreas clave de mejora.
Para que los equipos de AppSec puedan informar adecuadamente los riesgos priorizados a un CISO, necesitan una visión integral de su panorama de seguridad de aplicaciones, incluidos todos los activos basados en código que se utilizan para crearlo.
Aumenta la visibilidad general de la seguridad de tus aplicaciones
La visibilidad es clave para tomar decisiones informadas sobre los riesgos y la asignación de recursos. Hoy en día, la mayoría de las herramientas de seguridad de aplicaciones centran sus informes en los problemas detectados y resueltos, a menudo con algún tipo de priorización integrada que no ofrece una visión integral. Aunque este enfoque de gestión de riesgos funcionó en el pasado, las puntuaciones simples de vulnerabilidad y el recuento de problemas ya no son suficientes.
Es importante tener en cuenta que hoy en día las organizaciones pueden tener cientos de aplicaciones y otros tantos equipos de desarrollo, cada uno con su propia cadena de suministro de software. Esa cadena de suministro está compuesta por todas las herramientas que se usan para crear, compilar, empaquetar e implementar la aplicación. Es una compleja red de dependencias directas y transitivas que puede paralizar tu aplicación si se explota una vulnerabilidad.
En pocas palabras, una gestión de riesgos adecuada requiere contexto. Las aplicaciones que representan un mayor riesgo para las empresas son las que:
Están implementadas y en uso
Están expuestas al público
Son críticas para la misión
Contienen vulnerabilidades fáciles de explotar que permiten a alguien tomar el control o acceder a los datos
Y, en el peor de los casos, las aplicaciones desconocidas (es decir, aquellas sobre las que no tenemos visibilidad o solo tenemos una visibilidad parcial). La TI en la sombra es un ejemplo de aplicación desconocida.
Aunque el orden o la prioridad de estos factores de riesgo puede variar de un equipo a otro, podemos coincidir en que necesitamos acceder a este tipo de datos contextuales para tomar decisiones informadas sobre la priorización de vulnerabilidades. Y, una vez que contamos con una medición adecuada del riesgo, la pregunta pasa a ser: «¿Qué hacemos para abordar el riesgo como parte de un programa coordinado?», en lugar de simplemente reaccionar ante cada informe de un problema crítico.
Cuando hablamos de visibilidad, nos referimos a dos cosas. Primero, los equipos de AppSec necesitan una solución que les brinde visibilidad completa de su base de código y que detecte los nuevos activos a medida que se incorporan. Segundo, la solución debe contextualizar todas las vulnerabilidades detectadas dentro de un modelo de riesgo relevante que aproveche la visibilidad total de sus activos. Los CISO son más eficaces cuando los equipos de AppSec ofrecen una visibilidad amplia y contextualizada.
Cómo se introduce el riesgo
Entender el origen del riesgo ayuda a contextualizar y priorizar la inversión en un programa de AppSec. A un auditor o atacante no le importa cómo llegó un problema a un sistema de producción. Si hay un problema explotable al que pueden acceder los atacantes, como profesional de AppSec debes asumir que alguien está intentando aprovecharlo. Sin embargo, al pensar en la gestión de tu programa de AppSec, entender cómo se introduce el riesgo resulta muy útil.
Un aumento en la cantidad de problemas abiertos puede ser motivo de alarma inmediata, pero analizar en detalle las tendencias de las siguientes categorías ofrece una imagen más clara:
Línea base: Los problemas de línea base son los que se detectan cuando se empieza a supervisar el código en busca de problemas de seguridad por primera vez. En un mundo ideal, el código recién importado no tendría ningún problema, pero sabemos que rara vez es así. Un aumento en los problemas de línea base representa una nueva visibilidad y evidencia un aumento de la cobertura (más información al respecto a continuación).
Prevenibles: Son problemas que los desarrolladores podrían haber evitado si la empresa hubiera implementado herramientas y procesos de seguridad desde las primeras etapas del ciclo de vida de desarrollo de software (SDLC). Esto puede incluir pruebas en el entorno de desarrollo local, como parte del flujo de trabajo de solicitudes de incorporación de cambios (PR) o durante la compilación. Pero si no hay controles de seguridad o se eluden, los problemas de riesgo pueden llegar a producción. Entonces, se desperdician una cantidad considerable de tiempo y energía de los desarrolladores en corregirlos, en lugar de generar más valor para la empresa. La aparición de problemas prevenibles representa una gran oportunidad para que los equipos de seguridad inviertan en herramientas y procesos donde más se necesitan.
No prevenibles: Los problemas no prevenibles surgen de vulnerabilidades que se publican recientemente. Es posible que tu código no haya cambiado en absoluto, pero factores externos hacen que el código existente en tu stack sea vulnerable. El anuncio de una vulnerabilidad de día cero de alto riesgo puede revelar decenas o cientos de nuevos problemas críticos que requieren atención.
Aunque ninguna de estas categorías es más importante que las demás desde una perspectiva de riesgo absoluto, al clasificar los riesgos en estos tres grupos, los equipos de AppSec pueden detectar patrones a lo largo del tiempo que pueden compartirse con los CISO para ayudar a definir las medidas que los equipos deben tomar para mejorar estratégicamente el programa de AppSec y, en última instancia, reducir el riesgo.
Cómo medir tu programa de AppSec
Aunque la visibilidad es absolutamente esencial para los equipos de AppSec y la priorización de riesgos, solo cuenta una parte de la historia. Los CISO también quieren ver información que les ayude a tomar decisiones estratégicas sobre su programa de AppSec. Por ejemplo, saber cómo progresa cada equipo en sus objetivos de madurez de seguridad y reducción de riesgos puede ayudar a un CISO a tomar decisiones informadas sobre capacitación y asignación de recursos.
Hay cuatro categorías esenciales que los equipos de seguridad deben tener en cuenta al preparar informes para los CISO y los líderes de seguridad. Este marco ayuda a los equipos a crear una imagen integral de su programa de seguridad de aplicaciones, destacar las áreas exitosas y encontrar oportunidades de optimización con pasos claros y prácticos.
Exposición
La exposición representa el riesgo potencial para las superficies de tus aplicaciones. Esta perspectiva incluye los problemas abiertos que podrían provocar incidentes de seguridad o brechas. La exposición aumenta cuando se introducen nuevos problemas en el código, cuando aumenta la gravedad o el nivel de explotabilidad de las vulnerabilidades o cuando se detectan nuevas vulnerabilidades. La exposición se gestiona o minimiza cuando se corrigen los problemas y se realizan evaluaciones para determinar que el riesgo no es aplicable o es aceptable para la empresa. La exposición puede evaluarse en un momento determinado (por ejemplo, para una auditoría) o como una tendencia a lo largo del tiempo que demuestre una mejora.
Gestión
El riesgo no desaparece por sí solo. Se pueden implementar los escáneres más sofisticados y robustos, y poner herramientas a disposición de los equipos de seguridad e ingeniería, pero si no se actúa sobre los riesgos existentes, la exposición aumentará. Medir la gestión de tus problemas ayuda a entender la eficacia con la que tu organización clasifica, evalúa y corrige los riesgos que llegan a tus aplicaciones.
Entender qué aplicaciones reciben acciones más constantes y eficaces para corregir o aceptar riesgos puede ayudar a identificar qué está funcionando bien. Esto podría deberse a una relación sólida con el área de seguridad o a un líder de ingeniería que establece un porcentaje del tiempo de cada sprint para corregir problemas de seguridad. Si falta constancia o no se corrigen los riesgos, existe una clara oportunidad de inversión. Es posible que distintas áreas de tu empresa requieran diferentes niveles de atención y que debas evaluar cómo gestionan los riesgos de manera distinta.
Prevención
La prevención representa el éxito de tu organización al impedir que los problemas lleguen a los sistemas de producción. Como se señaló anteriormente, no todos los problemas son prevenibles. Sin embargo, si las herramientas que usas para proteger tu SDLC conocen una vulnerabilidad en una fecha determinada, los desarrolladores deberían poder aprovecharlas para detectarla y corregirla antes de que llegue a producción. Cuando no se previenen los problemas, no solo aumenta la exposición, sino que también se desperdicia una cantidad considerable de tiempo de los desarrolladores.
Cobertura
La cobertura es uno de los aspectos más fundamentales de la seguridad y, sin duda, le importa a tu CISO. De todos los activos —es decir, cualquier componente, entidad o actividad dentro del entorno de seguridad de aplicaciones que requiere controles de seguridad— que conforman tus aplicaciones, ¿cuántos están protegidos y en qué medida? Esto puede incluir distintos tipos de análisis (SCA, SAST, DAST, etc.), la frecuencia de supervisión, la solidez de los controles a lo largo del SDLC y mucho más. Si te sientes bien con el nivel de exposición al riesgo, la eficacia de tus equipos para corregir problemas y el éxito de tus iniciativas de prevención, pero solo tienes visibilidad de dos tercios de tus aplicaciones, ¿realmente estás en buena situación?
Haz las preguntas correctas
Hasta ahora, los informes de Snyk se han centrado en ayudar a las organizaciones a identificar y priorizar problemas con base en métricas clave, como el riesgo. Este enfoque táctico permite que los equipos actúen rápidamente para resolver los problemas que representan la mayor amenaza. Con Enterprise Analytics, los clientes de Snyk también cuentan ahora con apoyo estratégico para medir y hacer crecer su programa de AppSec.
Información de varios grupos
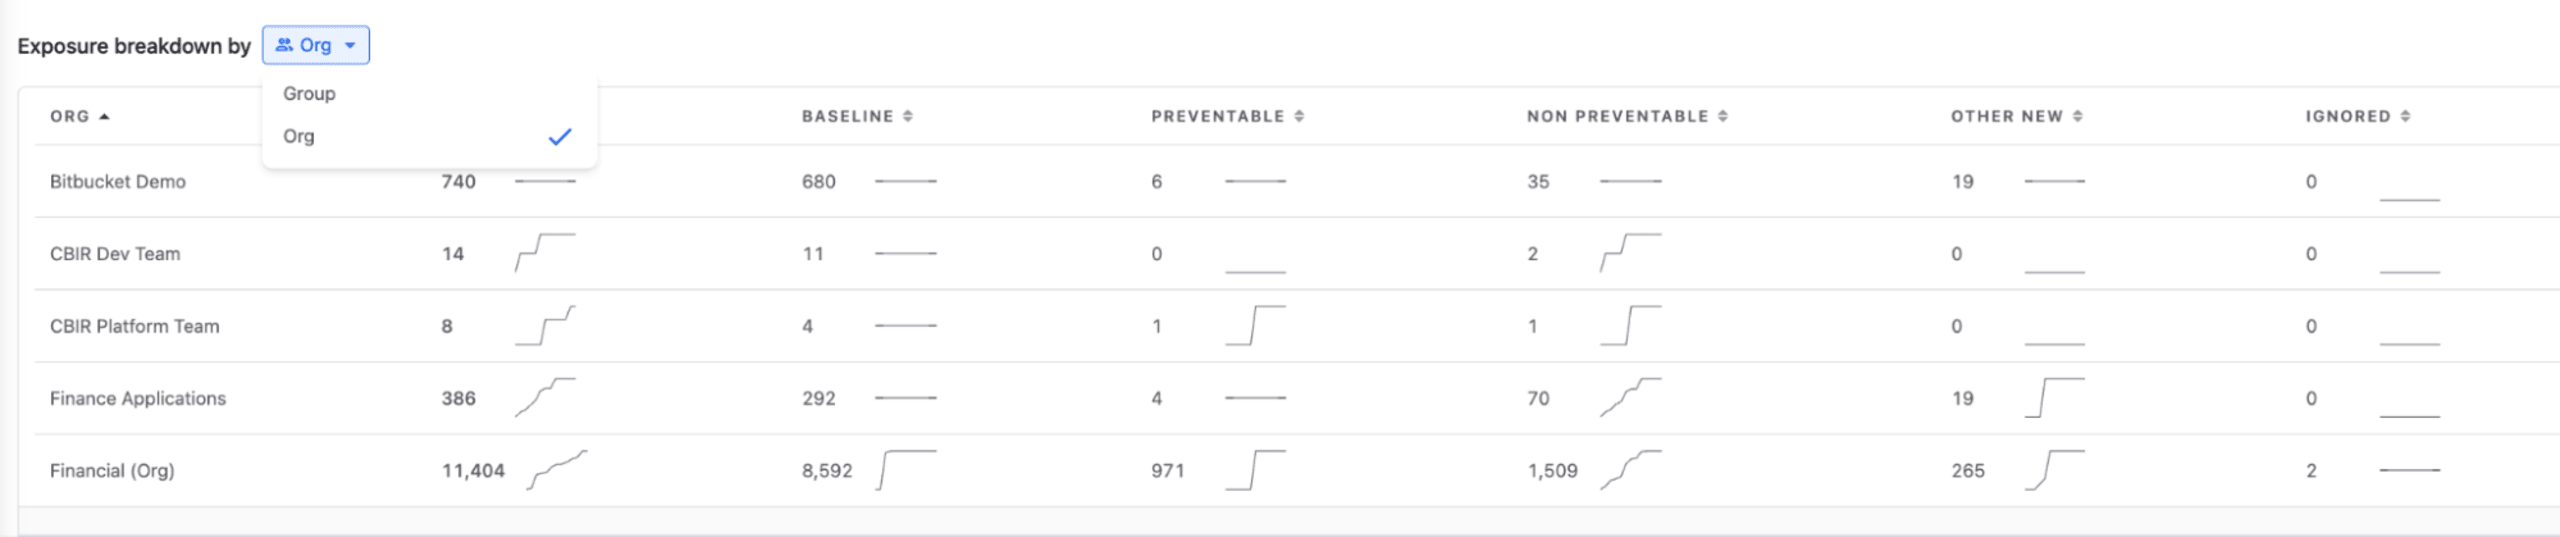
Enterprise Analytics incorpora la capacidad de consultar varios grupos dentro de Snyk. Esta función ampliada de generación de informes permite a los usuarios supervisar lo que ocurre en toda su implementación de Snyk, independientemente del grupo. Al desglosar la información por grupos, los líderes de seguridad pueden dirigirse a los equipos que más necesitan correcciones y capacitación.
Comparte información con las partes interesadas
Demostrar una gestión adecuada de los riesgos es fundamental para tus inversionistas y las partes interesadas de tu empresa. Los CISO y los líderes de seguridad son responsables de informar sobre los KPI y las tendencias de riesgo, así como de mostrar cómo sus esfuerzos abordan los riesgos existentes y los reducen con el tiempo.
Gracias a Enterprise Analytics, los CISO ahora pueden informar fácilmente sobre tendencias de riesgo, como la exposición, la gestión, la prevención y la cobertura, y destacar tanto los logros como las oportunidades. Por ejemplo, un aumento repentino de los problemas prevenibles puede indicar que algunos equipos aún no han adoptado por completo las prácticas recomendadas de Snyk.
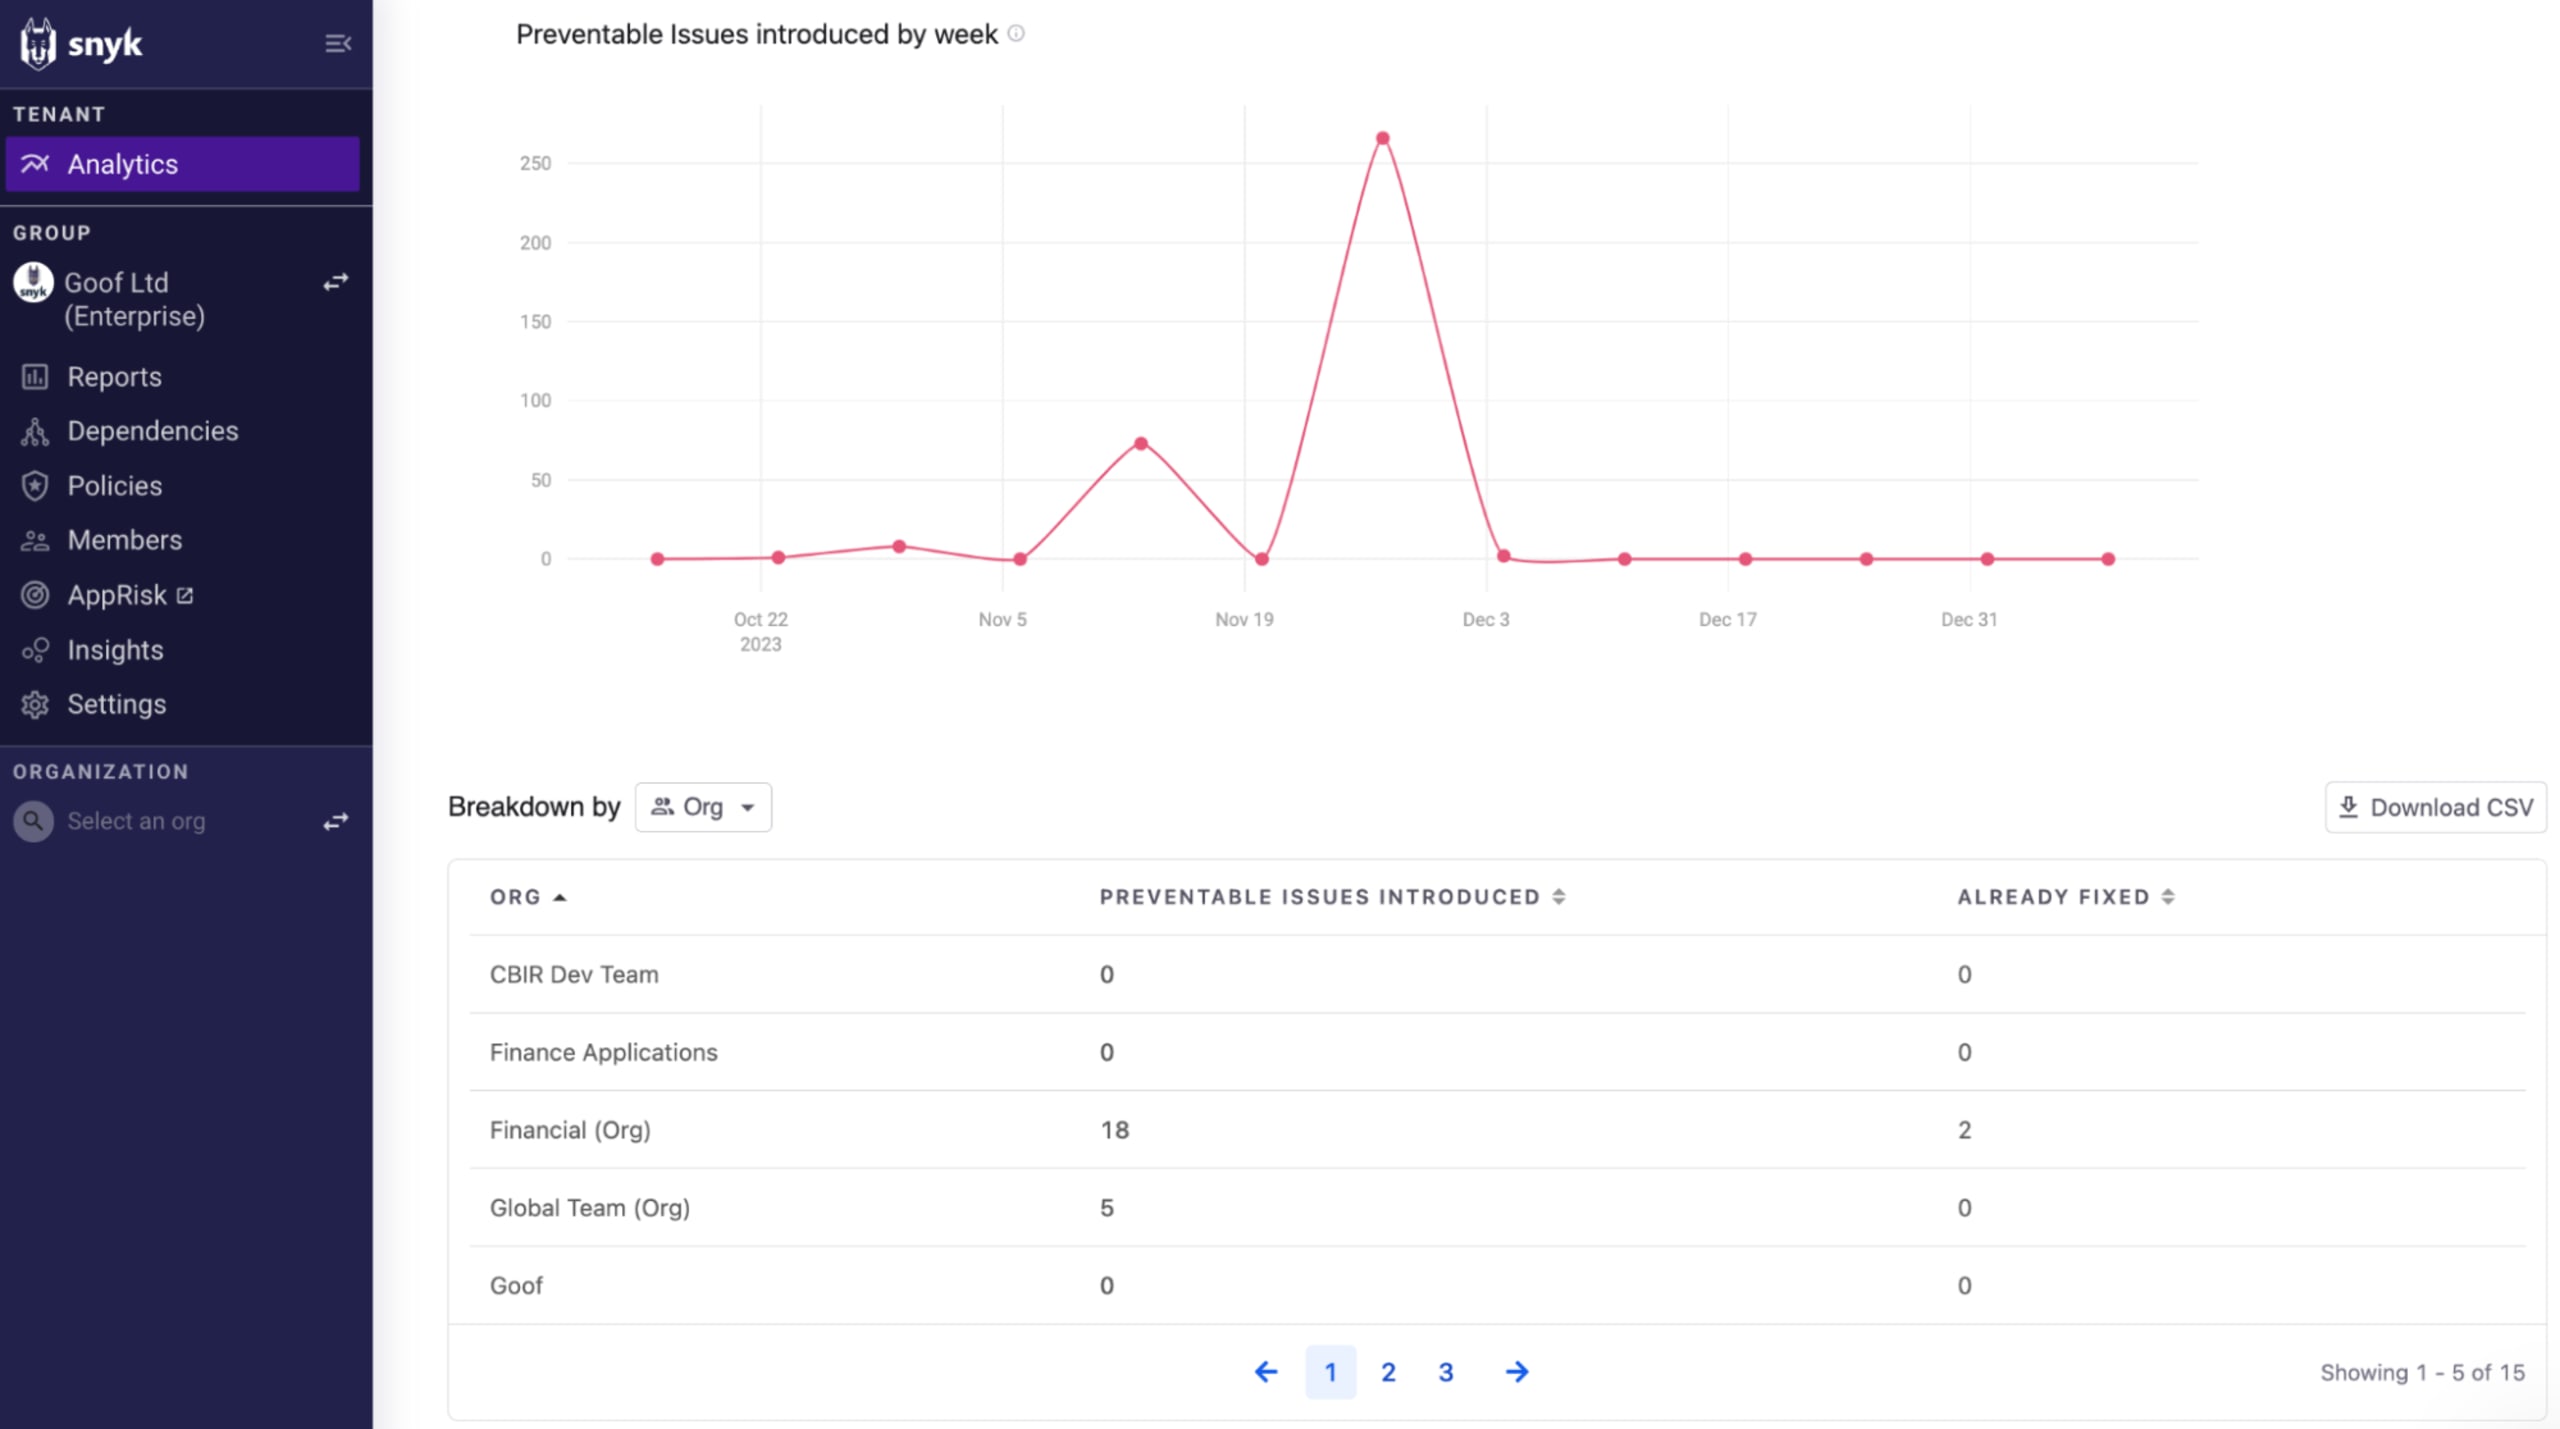
Aquí vemos un aumento de los problemas prevenibles hacia finales de noviembre, que se estabilizó para el 3 de diciembre. Al informar al CISO, podemos demostrar con qué rapidez el equipo pudo:
Identificar al equipo que necesitaba más apoyo para adoptar Snyk (Financial Org)
Ofrecer capacitación sobre el producto para ayudar al equipo a usar las PR de corrección y las automatizaciones de Snyk para reducir las vulnerabilidades prevenibles,
Por último, reducir el aumento hasta volver a la línea base (cero problemas).
Snyk facilita compartir hallazgos con las partes interesadas usando el botón Copy URL, ubicado en la esquina superior derecha de la página de la aplicación, o exportando informes como archivos PDF o CSV con formato.
«Adoptar Snyk permite que Applied Systems alinee nuestros objetivos de seguridad y desarrollo para ofrecer más valor a nuestros clientes. Snyk acelera nuestro proceso de desarrollo y garantiza que nuestros ingenieros tengan la mejor información posible para mejorar la seguridad de nuestra cartera de productos».
— Tanner Randolph, CISO de Applied Systems
Empieza a informar sobre riesgos
Al reportar los riesgos a tu CISO, necesitarás: 1) tener la máxima visibilidad sobre la seguridad de tus aplicaciones, 2) comprender cómo y dónde pueden surgir los riesgos, 3) saber cómo medir la exposición, la gestión, la prevención y la cobertura de tu programa de AppSec, y 4) poder consolidar esa información para los directivos. Para lograrlo, necesitarás las herramientas adecuadas.
Enterprise Analytics es el anuncio más reciente de una serie que demuestra el compromiso de Snyk con brindar a nuestros clientes visibilidad y análisis de primer nivel de los datos de sus aplicaciones. Enterprise Analytics está disponible en versión beta para cualquier cliente de Snyk que tenga el plan Snyk Enterprise. Para empezar a usar estas nuevas capacidades de análisis, solo tienes que solicitar acceso a tu representante de Snyk.
Si recién conoces Snyk, solicita una demostración con un experto técnico para comenzar.