Remediación de Log4Shell con Snyk: cifras clave

Escrito por

Jason Lane

blog hero log4shell minimal

5 de febrero de 2022

0 minutos de lectura

Ya casi han pasado dos meses desde la divulgación de Log4Shell, y en Snyk estamos muy entusiasmados con el papel que hemos podido desempeñar para encontrar y corregir esta vulnerabilidad crítica que ha afectado a tantas empresas que usan Java. Para empezar, hemos ayudado a nuestros clientes a remediar Log4Shell 100 veces más rápido que el promedio de la industria.

¿Cómo lo hemos logrado? De varias maneras…

  1. Agregar Log4Shell a la base de datos de vulnerabilidades de Snyk Intel lo antes posible

  2. Análisis en tiempo real para detectar Log4Shell en dependencias y contenedores

  3. Análisis de dependencias transitivas (incluidos los JAR no administrados y sombreados)

  4. Creación automática de PR con correcciones para que los equipos puedan integrarlas y seguir adelante

Consulta esta práctica infografía para conocer más sobre la cronología de Log4Shell, cuánto tiempo y dinero han ahorrado nuestros clientes al usar Snyk y qué han dicho algunos de ellos sobre su experiencia.
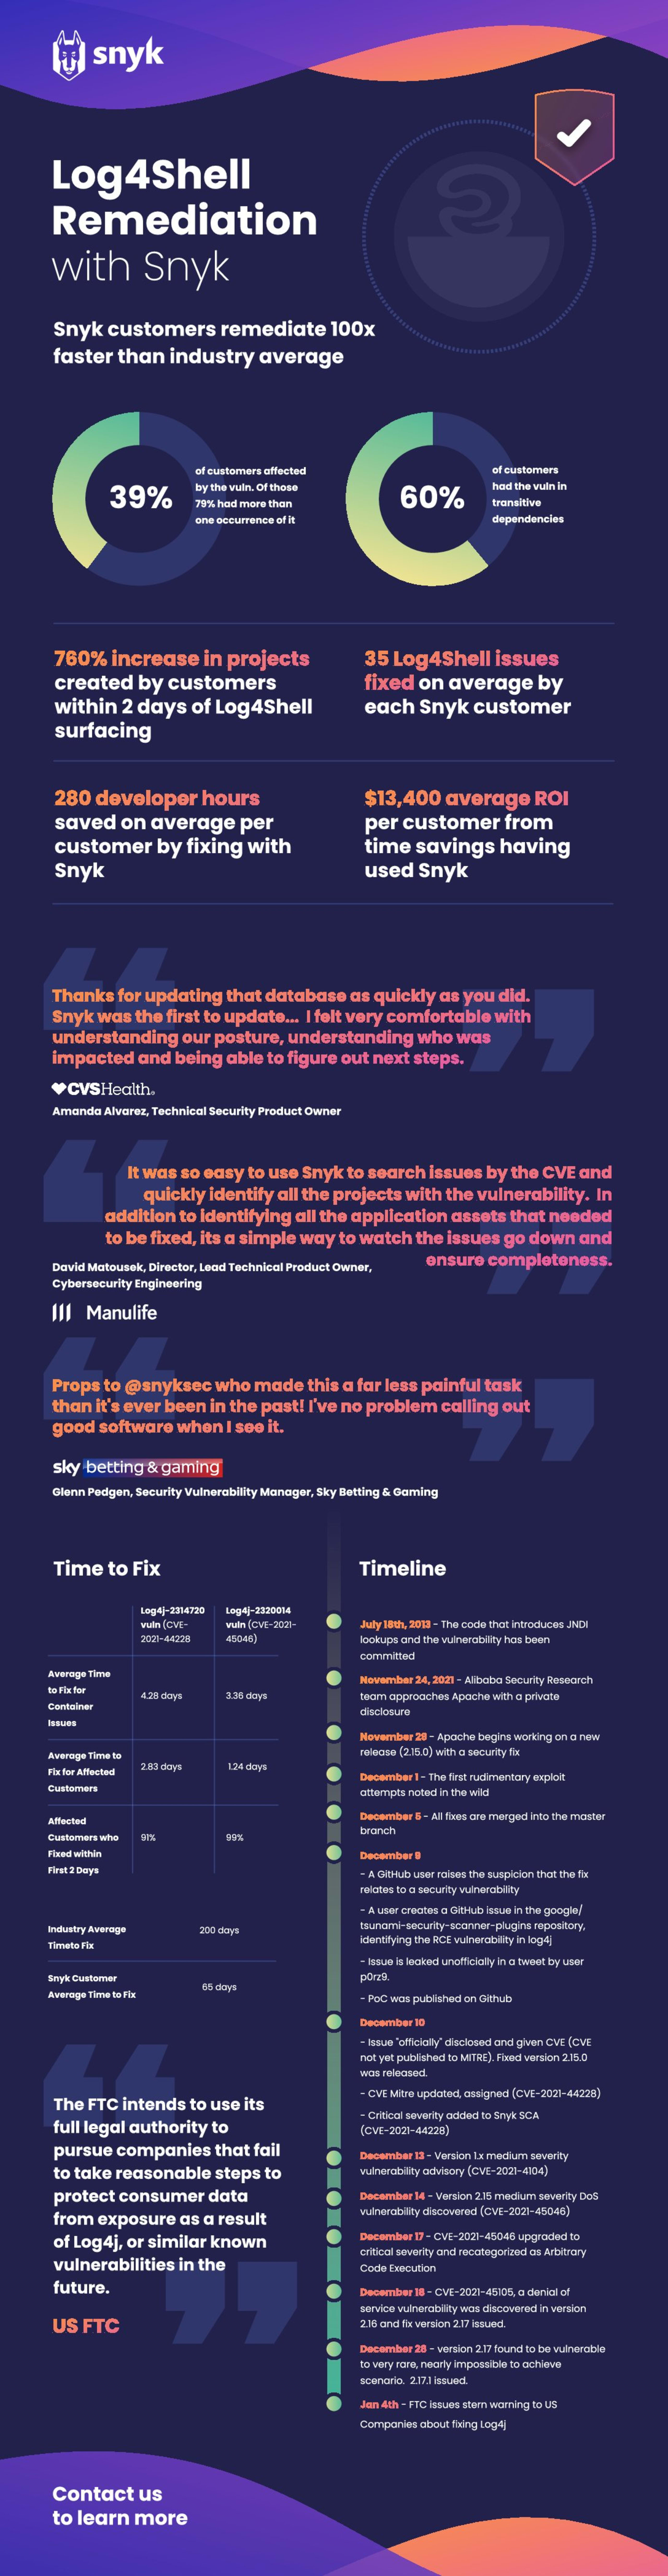
Infografía sobre la corrección de Log4Shell con estadísticas de clientes de Snyk, testimonios, comparaciones del tiempo de corrección y cronología de la vulnerabilidad

Descargar el PDF

Empieza con Capture the Flag

Aprende a resolver desafíos de Capture the Flag viendo nuestro taller virtual introductorio a pedido.


Leer más

Blog

Los modelos de frontera encontraron las vulnerabilidades. Solo el atacante encontró las cadenas.

El análisis estático encontró las fallas, pero solo las pruebas de ataque en vivo demostraron cómo podían encadenarse para provocar brechas. Una comparación de Evo COS, Claude Security y Claude Code Security.

feature insights context
Blog

Los ataques autónomos ya están aquí. La defensa debe estar a su altura.

Los atacantes autónomos están reduciendo el tiempo disponible para defenderse. Descubre cómo el descubrimiento, la corrección, la validación y la prevención continuos pueden ayudar a los equipos de seguridad a seguirles el ritmo.

Blog

Por qué los agentes de programación con IA siguen generando fallas de control de acceso

Los agentes de programación con IA pueden generar lógica de autorización que compila y supera la revisión, pero expone los datos de un inquilino a otro. Descubre por qué es difícil detectar el control de acceso roto y cómo prevenirlo.