Analiza imágenes del registro Red Hat Quay en busca de vulnerabilidades con Snyk

1 de abril de 2021
0 minutos de lecturaNos alegra compartir que ahora puedes analizar con Snyk Container las imágenes de contenedor almacenadas en el registro de contenedores Quay de Red Hat y en su servicio Quay.io. Snyk Container te ayuda a encontrar y corregir vulnerabilidades en tus imágenes de contenedor y se integra con Quay como registro de contenedores para que puedas importar tus proyectos y monitorear tus contenedores en busca de vulnerabilidades, tal como se describe en detalle en nuestra documentación de Snyk Container. Snyk analiza los proyectos que importaste para detectar vulnerabilidades de seguridad conocidas, con una frecuencia que tú controlas. La integración con Quay está disponible en todos nuestros planes de precios, incluidas las cuentas gratuitas de Snyk (Nota: si tienes registros privados de Quay y necesitas que el análisis de imágenes se realice dentro de tu propio entorno, esta función requiere el uso del broker de Snyk, que solo está disponible en planes de pago).
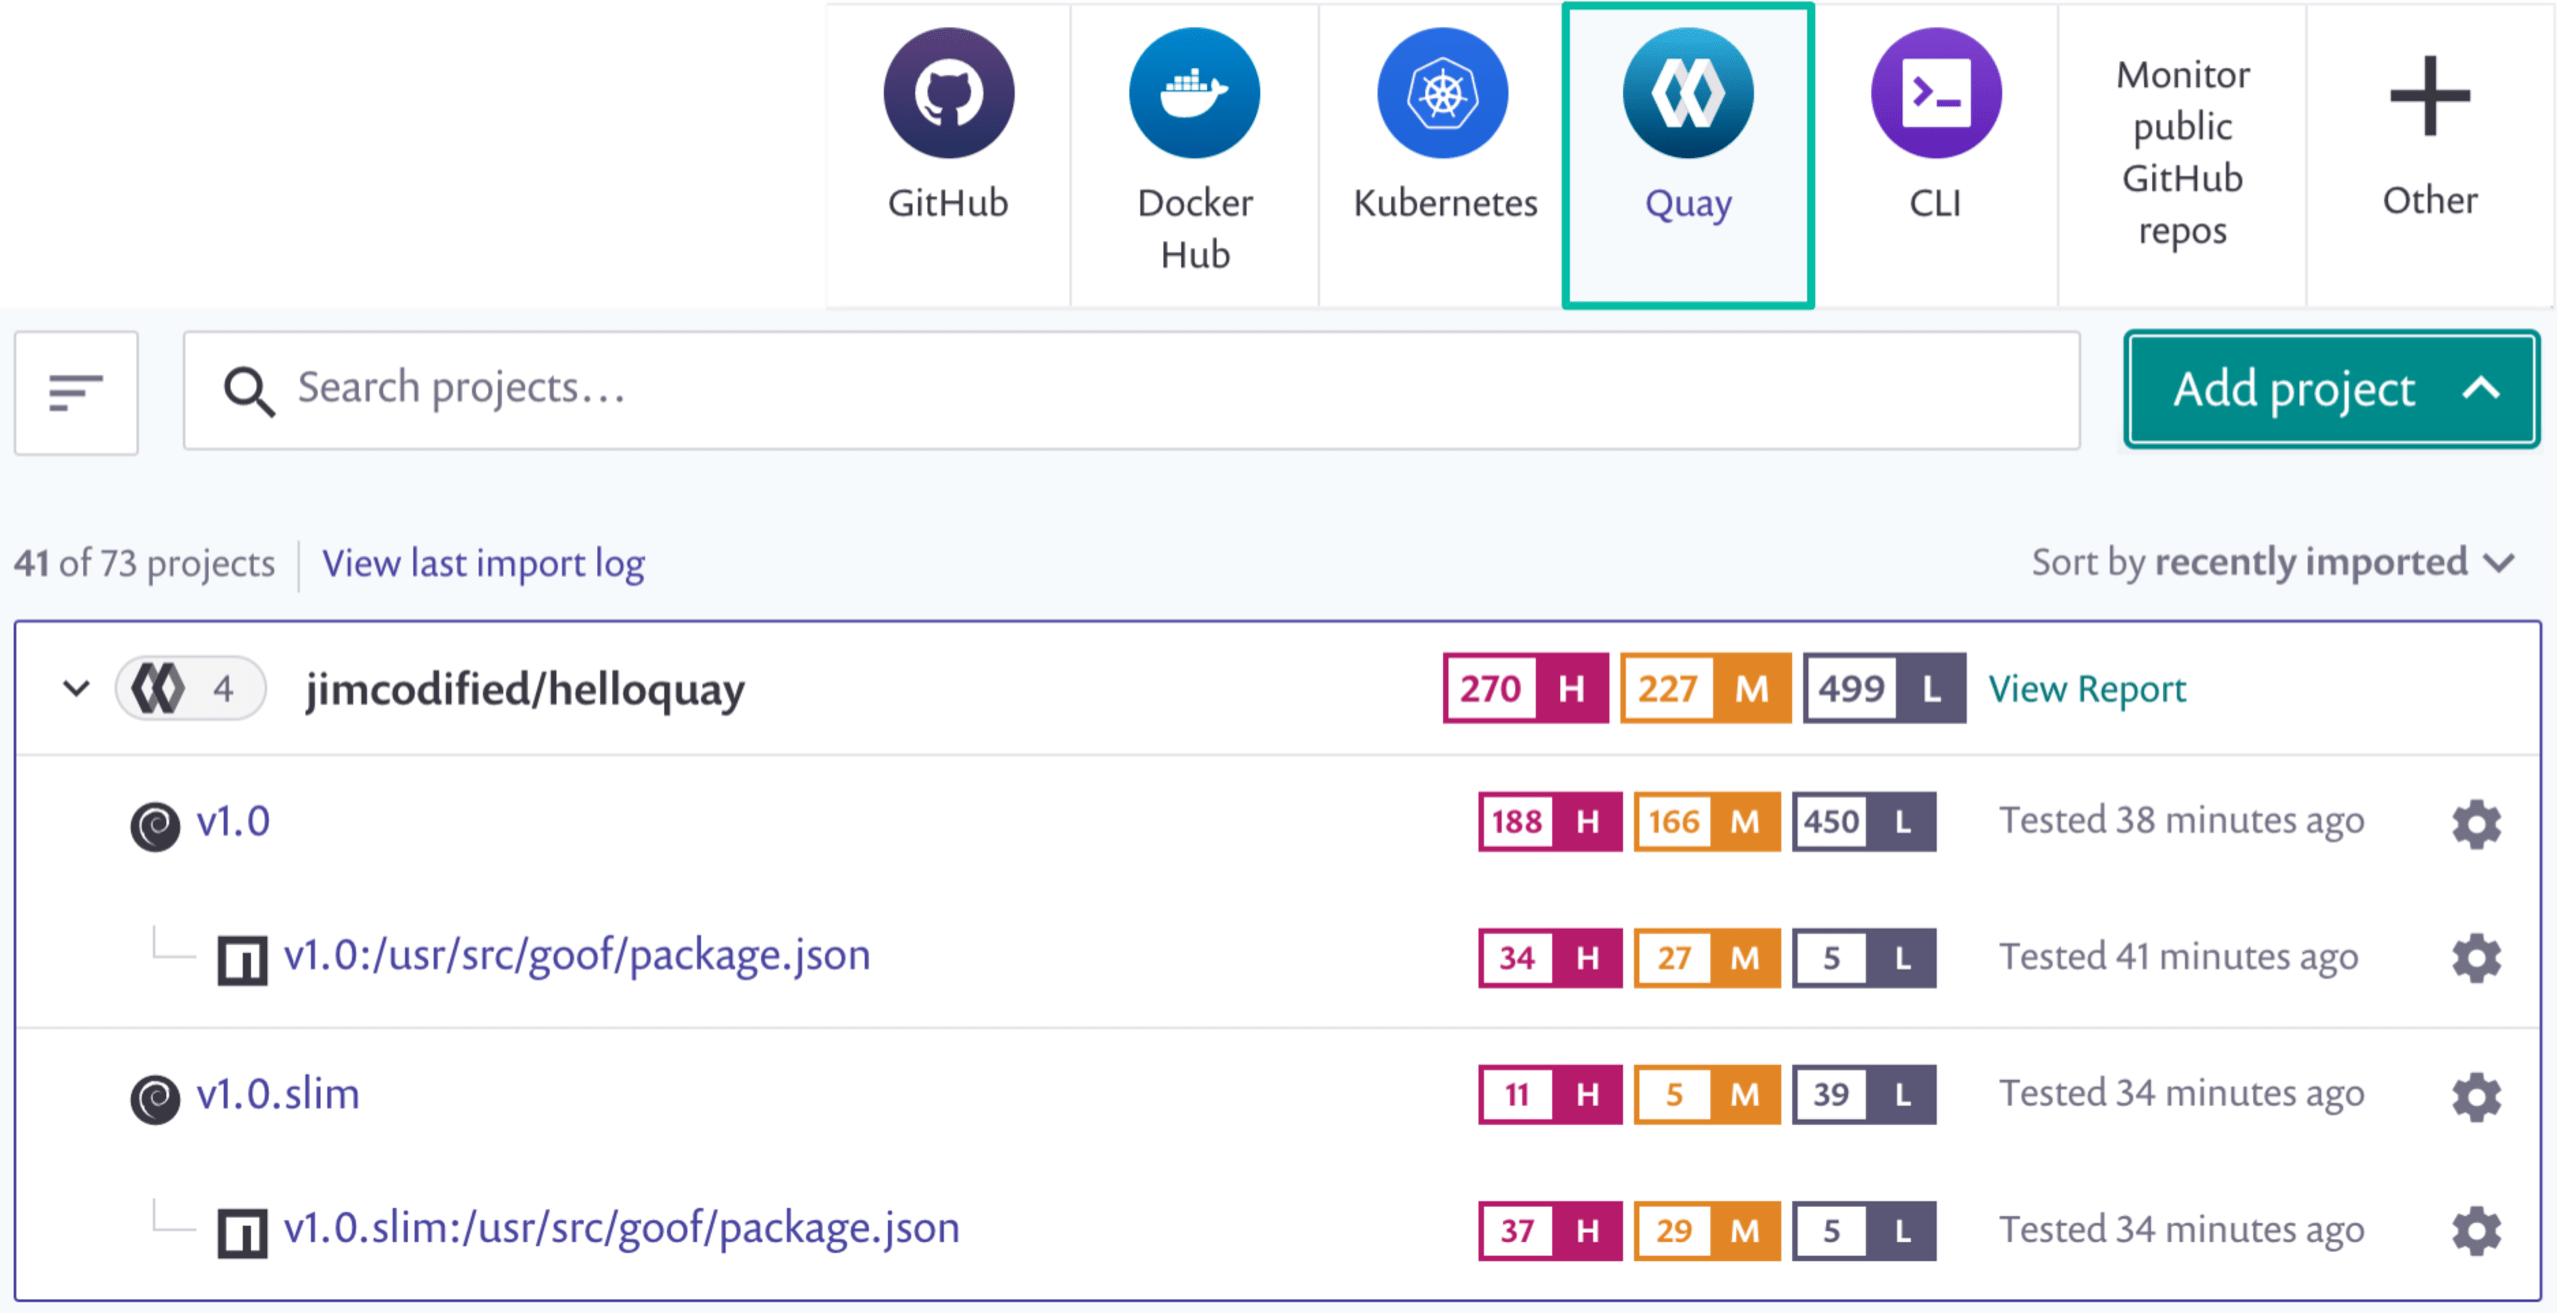
Una vez que configures tu conexión con Quay y empieces a agregar imágenes, Snyk Container te ofrecerá recomendaciones para actualizar las imágenes base, que te ayudarán a optimizar rápidamente la forma en que creas tus contenedores. También incluye funciones integradas de priorización y análisis de dependencias, para que puedas centrar tus esfuerzos en las vulnerabilidades más problemáticas de tus imágenes. Veamos cómo funciona cada una.
Usar Snyk y Quay para reducir las vulnerabilidades
Snyk te ayuda a identificar y elegir imágenes base alternativas para reducir la cantidad total de vulnerabilidades en tus imágenes de contenedor. A menudo hay varias alternativas de imágenes base, especialmente para las imágenes oficiales populares de Docker. Snyk Container puede determinar qué imagen base usas actualmente y recomendarte actualizaciones con menos vulnerabilidades.
A continuación, se muestran recomendaciones de imágenes base para una imagen de contenedor creada sobre node:14.1:
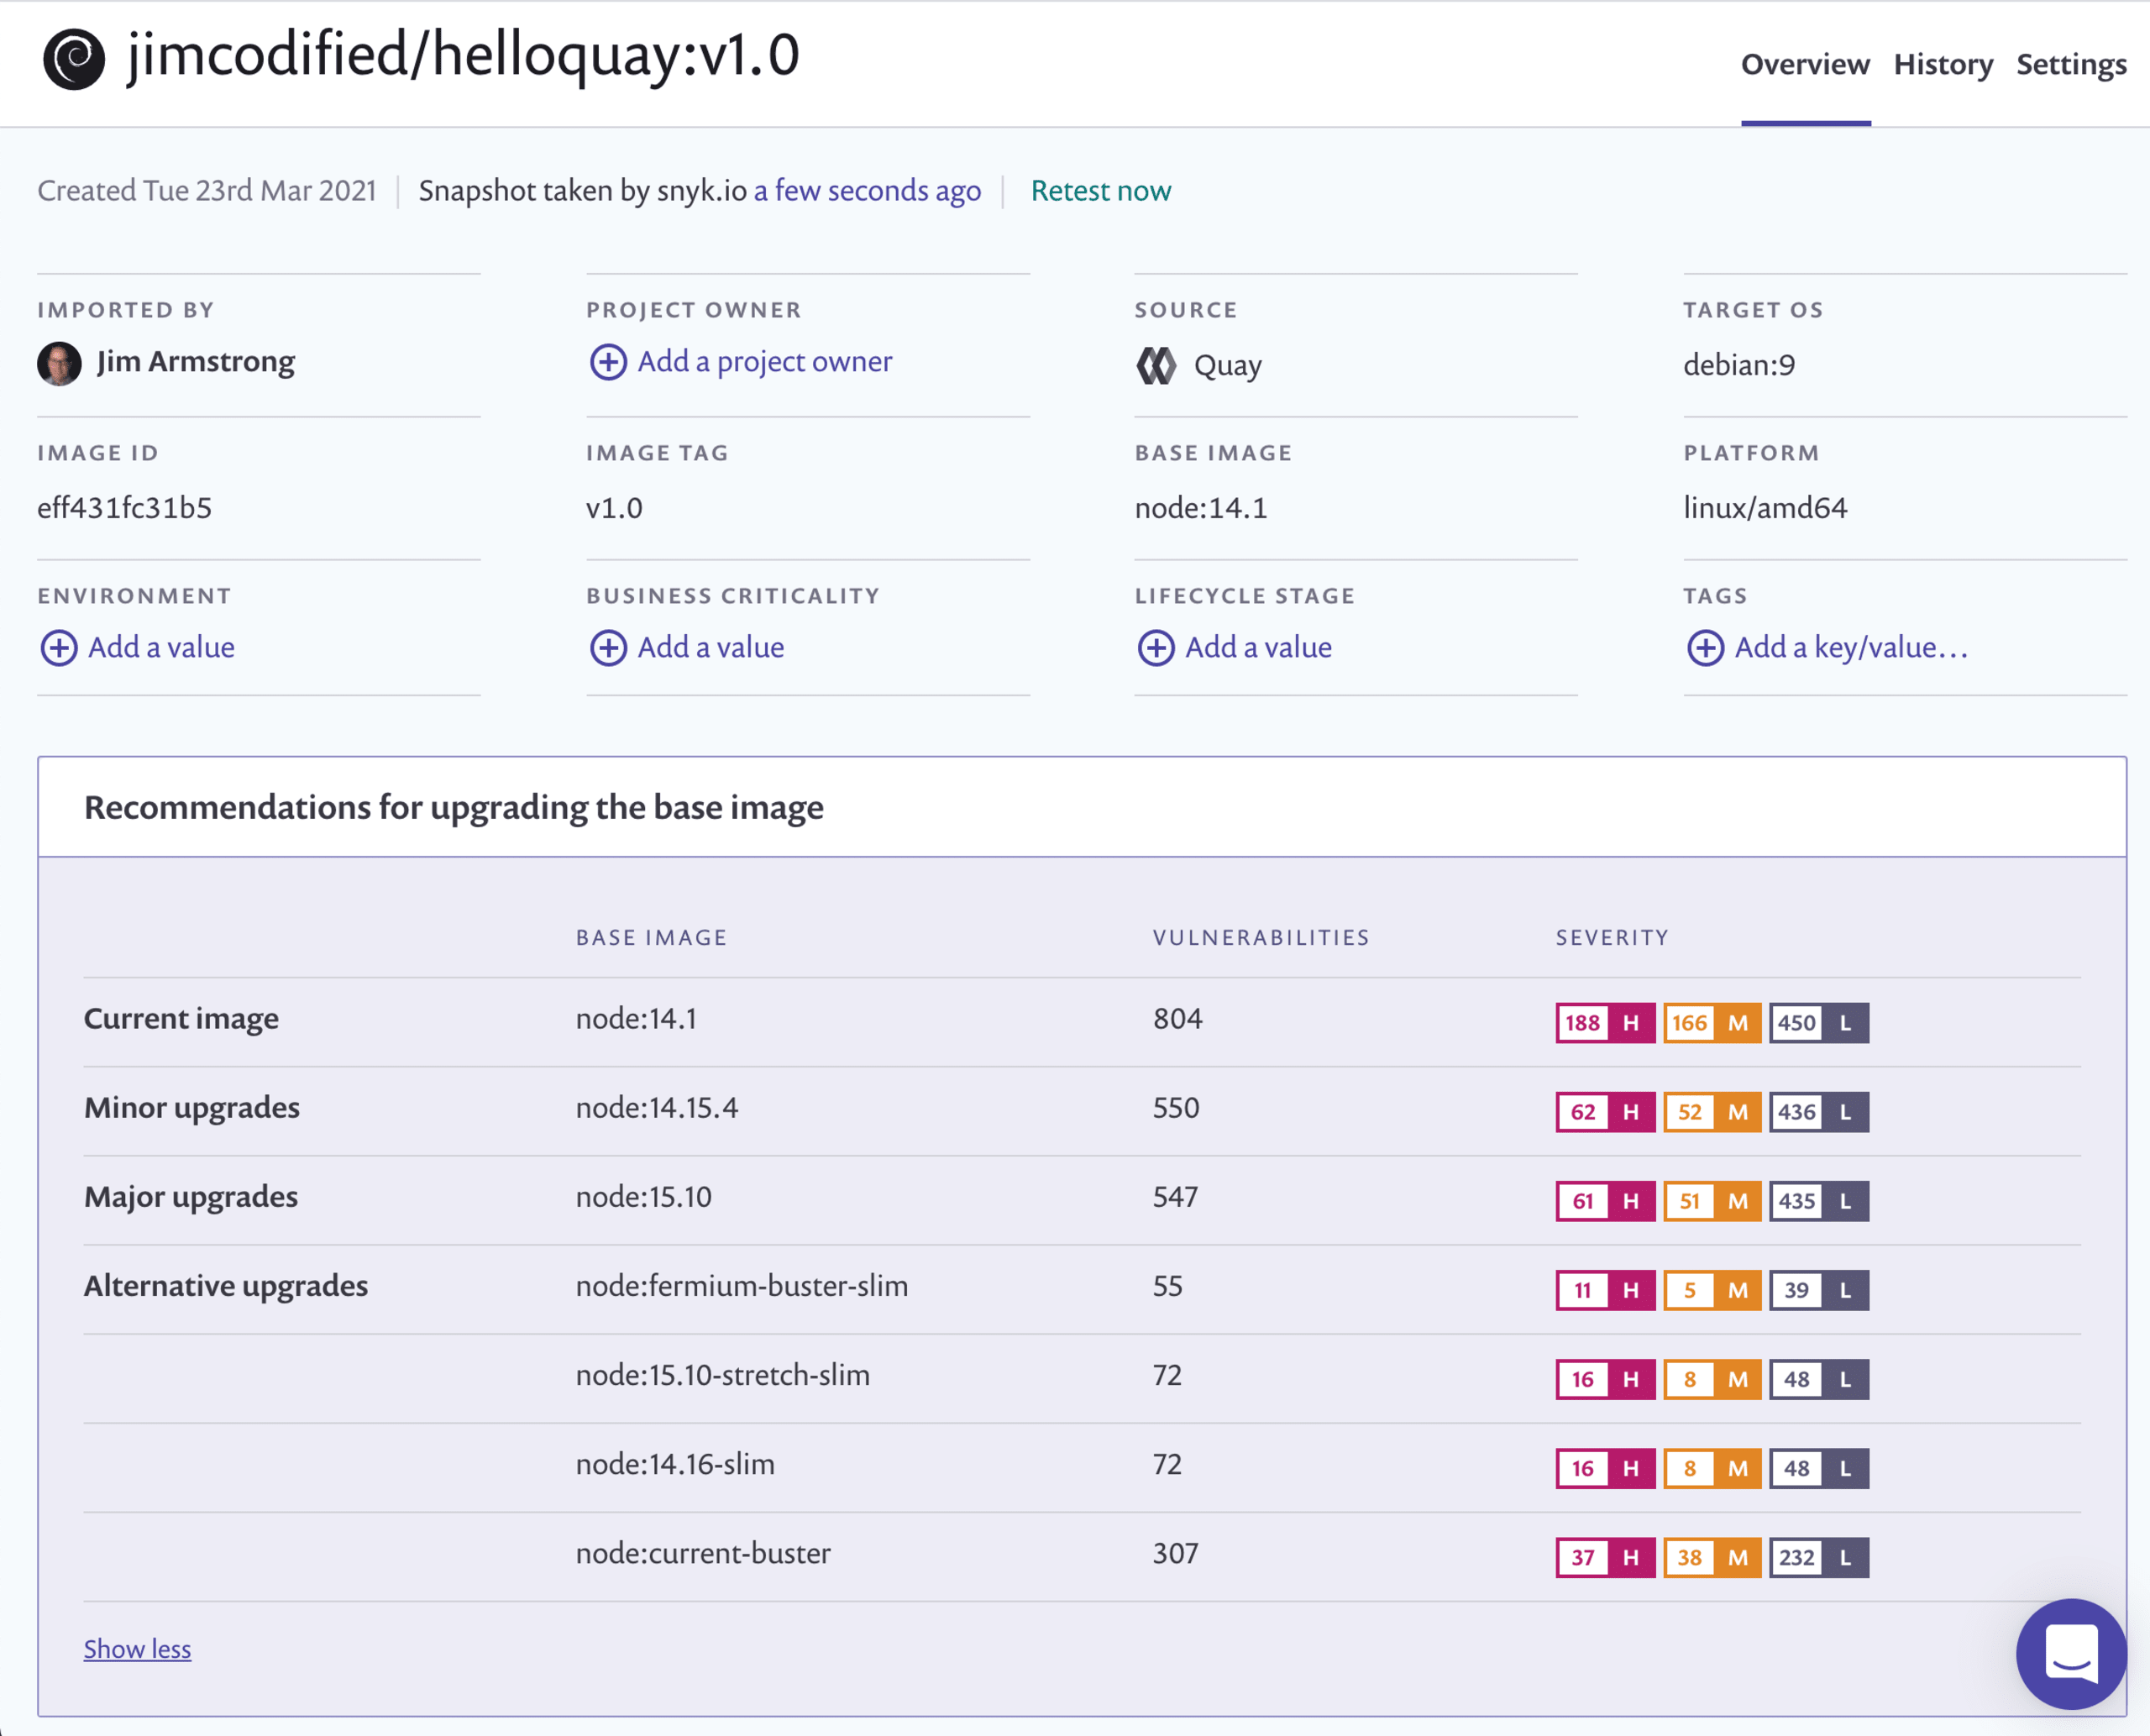
Snyk Container ofrece distintas recomendaciones según tu proyecto, para que puedas decidir cómo corregir las vulnerabilidades:
Actualizaciones menores: parten de la idea de que las actualizaciones pequeñas son más rápidas y fáciles de aplicar y tienen menos probabilidades de interrumpir tu compilación. Estas recomendaciones te permiten mantener las mismas versiones principales del framework (node, en este ejemplo) y la misma distribución del sistema operativo
Actualizaciones mayores: requieren pasar a una versión principal más reciente del framework o de la distribución del sistema operativo
Actualizaciones alternativas: ofrecen sugerencias de otras imágenes que puedes usar, pero que podrían cambiar tanto el framework como la distribución. Aunque estas opciones alternativas pueden reducir considerablemente la cantidad de vulnerabilidades, como en el ejemplo anterior, también podrían requerir más pruebas y análisis para asegurar que no interrumpan tu código.
Priorizar la corrección de vulnerabilidades en contenedores
Después de optimizar tu imagen base, Snyk Container también te ayuda a descubrir dónde podrías estar introduciendo vulnerabilidades adicionales en tus imágenes de contenedor y a priorizar los problemas en los que centrar tus esfuerzos de corrección. Puedes agregar tu Dockerfile a Snyk para asociar las vulnerabilidades con las instrucciones que las introducen en el contenedor. Además, Snyk ofrece información completa sobre dependencias para rastrear fácilmente las vulnerabilidades hasta su origen. A veces, la gran cantidad de vulnerabilidades en los contenedores puede resultar abrumadora, pero Snyk te ayuda a enfocarte en los problemas más importantes o riesgosos.
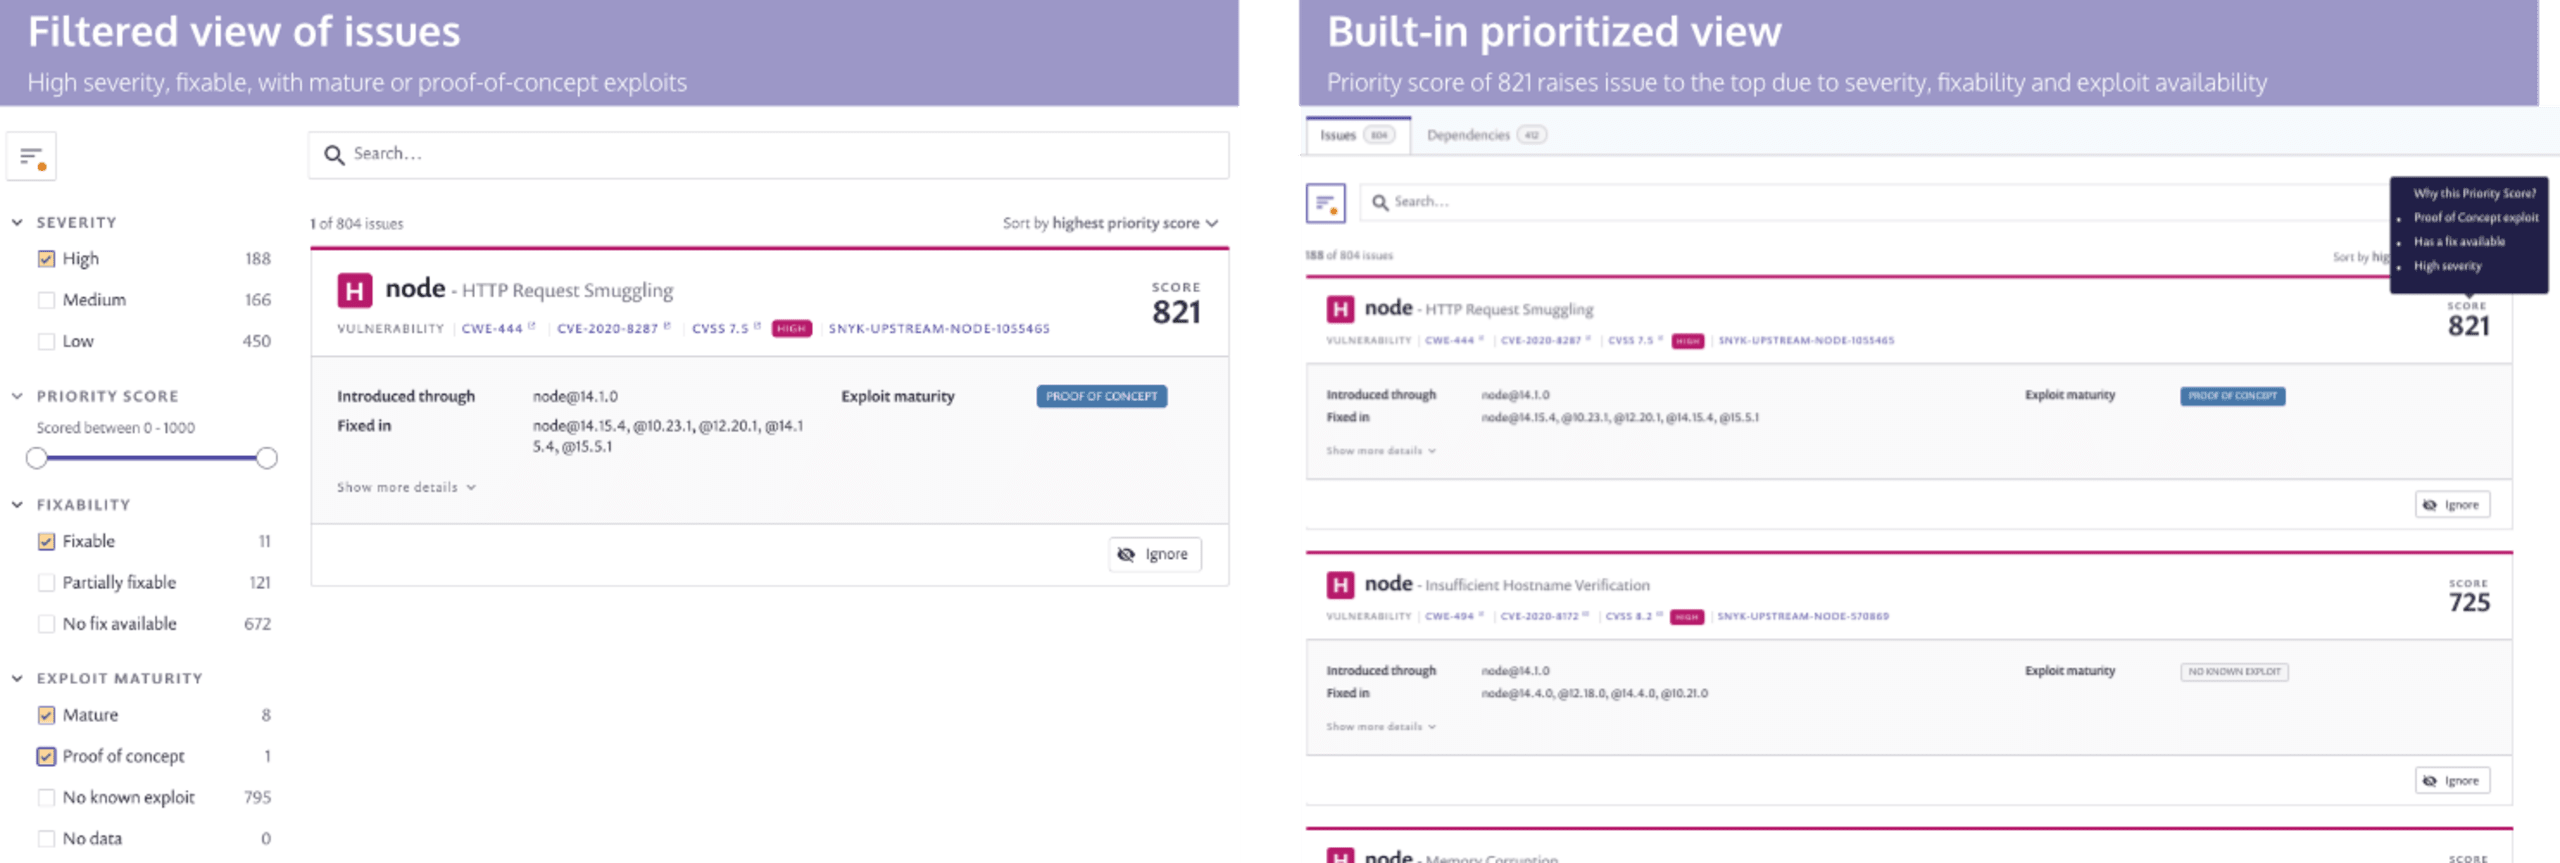
En la imagen de abajo, por ejemplo, tenemos dos formas de obtener la misma vista básica de los problemas. En concreto: «muéstrame todas las vulnerabilidades corregibles de gravedad alta para las que ya existe algún tipo de exploit». En la vista de la izquierda, usamos los filtros de Snyk para seleccionar esos detalles. En la vista de la derecha, la puntuación de prioridad integrada de Snyk hace que el mismo problema aparezca en la parte superior de la lista, porque todos esos factores aumentan el riesgo potencial de la vulnerabilidad.
Cómo empezar
La integración con Quay está disponible en todos los planes de Snyk y ofrece dos modelos distintos:
Integración directa con el servicio Snyk Container en Snyk.io [disponible en todos los planes de Snyk]
Análisis local para registros autohospedados que no quieres conectar directamente al servicio de Snyk [disponible solo en los planes Pro y Enterprise]
Si vas a integrar directamente con Snyk.io, es fácil empezar. Solo necesitarás las credenciales adecuadas (como mínimo, acceso de lectura) y podrás comenzar a analizar en cuestión de minutos.
Si alojas Quay en una red privada, debes instalar Snyk Broker y asegurarte de que tu cuenta tenga habilitada esta función. Si aún no has usado Snyk Broker, el equipo de éxito del cliente de Snyk puede confirmar que todo esté listo.
Nos entusiasma el trabajo que seguimos realizando con Red Hat mientras nos esforzamos por facilitar que los desarrolladores corrijan problemas a medida que trabajan. Aquí tienes más recursos para empezar:
Materiales del taller de Snyk y Red Hat con ejercicios que te guiarán para integrar Snyk en tus flujos de trabajo de Red Hat.
Si todavía no tienes una cuenta de Snyk, puedes registrarte y usar Snyk gratis para analizar tanto imágenes de contenedor como dependencias de código abierto.
Aquí encontrarás más información sobre cómo Snyk y Red Hat son socios para ayudar a los desarrolladores a proteger aplicaciones de OpenShift.
¿Quieres ver una demostración o hacer preguntas? Nos encantaría saber de ti.
¡Mantente protegido!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.