La ruta prescriptiva para poner en práctica la seguridad de la IA

Brian Rogan

3 de febrero de 2026
0 minutos de lecturaAl presentar AI Security Fabric, explicamos cómo debe evolucionar la seguridad a medida que el software se crea con personas, modelos y agentes autónomos que trabajan a velocidad de máquina. Fabric define el cambio arquitectónico necesario para generar confianza a la velocidad de la IA, disponible a través de Snyk AI Security Platform.
Ahora nos enfocamos en la siguiente pregunta: cómo pueden las organizaciones poner esa visión en práctica.
Poner en práctica la seguridad de la IA no consiste en habilitar una sola función ni implementar una herramienta. Requiere aplicar capacidades de seguridad de manera deliberada a lo largo del tiempo: generar estabilidad, reducir riesgos reales y mantener la gobernanza a medida que escala el desarrollo impulsado por IA. La Ruta Prescriptiva ofrece un marco claro y definido para lograrlo.
Y lo que es fundamental, no es posible recorrer esta ruta con escáneres fragmentados. Las herramientas desconectadas generan fricción que interrumpe el ciclo de retroalimentación. Para tener éxito, las organizaciones necesitan una plataforma unificada que conecte cada etapa de esta evolución: dominar los fundamentos de DevSecOps, integrar barreras de protección en los asistentes de programación con IA y diseñar las defensas autónomas necesarias para proteger aplicaciones nativas de IA.
Qué es (y qué no es) la Ruta Prescriptiva
La Ruta Prescriptiva está diseñada para que la seguridad de la IA se pueda llevar a la práctica. Es un modelo operativo definido que ayuda a las organizaciones a aplicar capacidades de seguridad en una secuencia bien pensada a medida que la adopción de IA transforma la forma de crear software. La ruta se centra en los resultados —generar confianza, reducir riesgos reales y mantener la gobernanza—, no en herramientas o funciones individuales.
Igual de importante, la Ruta Prescriptiva no es un modelo de madurez tradicional. No establece etapas rígidas, certificaciones ni listas de verificación. Las organizaciones no «completan» la ruta ni se gradúan. En cambio, la ruta refleja cómo cambia naturalmente el enfoque de seguridad a medida que los entornos se estabilizan, los riesgos se vuelven manejables y aumenta la automatización.
La ruta tampoco se corresponde directamente con productos específicos, dominios de plataforma ni estructuras organizativas. Abarca Snyk AI Security Platform y orienta cuándo y cómo aplicar diferentes capacidades para lograr resultados de seguridad significativos.
En resumen, la Ruta Prescriptiva ayuda a las organizaciones a pasar de implementar herramientas de seguridad a gestionar la seguridad de la IA con intención, rapidez y confianza.
La estructura de la Ruta Prescriptiva
La Ruta Prescriptiva se organiza en tres fases —Estabilizar, Optimizar y Escalar—, cada una de las cuales representa un cambio en el enfoque de seguridad a medida que se acelera la adopción de IA.
En lugar de establecer etapas rígidas o niveles de madurez, la ruta hace hincapié en los resultados que las organizaciones deben alcanzar para avanzar con confianza:
Estabilizar (pasos 1 y 2): Genera confianza al eliminar puntos ciegos y aplicar barreras de protección en todo el SDLC, incluso en el momento en que se genera código con IA.
Optimizar (pasos 3 y 4): Cambia el objetivo: en lugar de encontrar vulnerabilidades, corrígelas. Enfoca el esfuerzo en los riesgos reales y acelera la corrección confiable para reducir la deuda de seguridad más rápido de lo que se introducen nuevos riesgos.
Escalar (pasos 5 y 6): Gestiona y demuestra los resultados de seguridad a escala empresarial, creando las bases para la orquestación y la defensa autónoma en sistemas nativos de IA.
Esta ruta rara vez es lineal. La seguridad es iterativa, y las organizaciones suelen volver a las acciones fundamentales para reforzar la estabilidad, incluso mientras avanzan hacia las fronteras de la automatización y la orquestación. El valor de la Ruta Prescriptiva no está en marcar casillas, sino en aclarar en qué enfocarse a continuación, mientras la IA transforma la forma de crear, proteger y escalar el software.
Estabilizar: generar confianza y control
Antes de avanzar rápidamente con IA, las organizaciones necesitan estabilidad. A medida que la IA acelera el desarrollo, los riesgos entran antes y con mayor frecuencia en los sistemas, a través de nuevos repositorios, dependencias, imágenes de contenedores, API y artefactos generados por IA. Sin una base de seguridad estable, la velocidad no genera ventajas: amplifica los puntos ciegos, el ruido y la incertidumbre. El objetivo del paso 1 es sencillo, pero fundamental: entender qué existe y garantizar que no se incorporen nuevos riesgos sin control.
Paso 1: visibilidad fundamental
No puedes proteger lo que no puedes ver. El primer paso es lograr visibilidad completa de la cadena de suministro de software, desde el código fuente y las dependencias de código abierto hasta los modelos de IA.
Elimina los puntos ciegos en toda la cadena de suministro de software
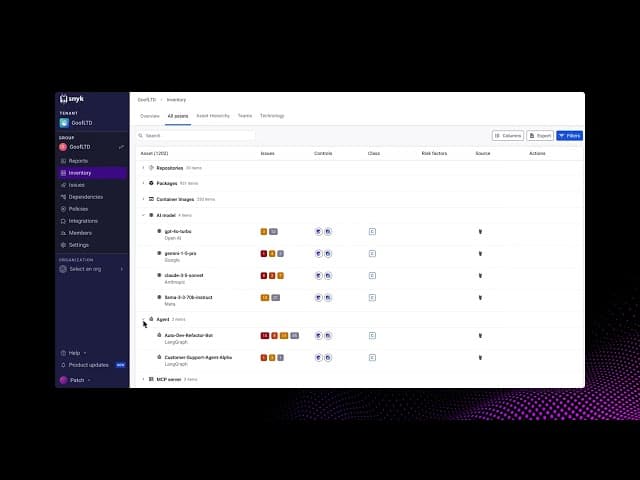
En los entornos modernos, el software se crea continuamente. Snyk proporciona un inventario de activos automatizado y actualizado de forma continua que abarca toda la huella de las aplicaciones: código propio, dependencias de código abierto, imágenes de contenedores, infraestructura, API y ahora también componentes nativos de IA.

A medida que la IA se integra en la cadena de suministro de software, la visibilidad debe ir más allá de los activos tradicionales. Por eso, Snyk considera los componentes de IA —como modelos, servidores MCP y agentes— activos de primera clase, lo que permite a las organizaciones evaluar los riesgos de la IA con el mismo rigor que el código.
Evo completa el panorama de los activos de software de tu ecosistema. Si eres cliente de Snyk y te interesa nuestro Inventario de activos, y quieres ampliar esa visibilidad fundamental para aprovechar el poder de todo el sistema de orquestación Evo, te recomendamos explorar la guía de Evo y leer más abajo.
Asegúrate de que lo que existe esté realmente protegido
Pero la visibilidad por sí sola no basta. Para tener control, necesitas saber no solo qué existe, sino también qué está protegido.
Snyk permite a los equipos aplicar políticas de cobertura que clasifican los activos, incorporan contexto empresarial y aplican las expectativas de seguridad de forma coherente en toda la organización. Así, la seguridad pasa de los análisis puntuales a una cobertura intencional del ecosistema.

Para reducir el trabajo manual y cerrar brechas a escala, Snyk amplía esta cobertura con protección automática, que garantiza que los nuevos repositorios, paquetes e imágenes de contenedores estén protegidos de forma predeterminada desde el momento en que aparecen. La sincronización mejorada con los registros de contenedores garantiza que las nuevas imágenes y vulnerabilidades se detecten a medida que surgen, no después.
El resultado es una base de seguridad que escala junto con el desarrollo, sin depender de configuraciones manuales ni del conocimiento tácito del equipo.
Recupera la confianza en las señales de seguridad
La confianza es la moneda de la estabilidad. Si los hallazgos de seguridad son ruidosos, incompletos o inconsistentes, la automatización falla y la confianza se debilita.
Snyk se basa en motores de seguridad de aplicaciones líderes en la industria para SAST, código abierto, contenedores y más, validados por analistas independientes y en los que confían empresas a gran escala. La velocidad refuerza esa confianza: las organizaciones reportan análisis un 80 % más rápidos con Snyk, lo que garantiza que los análisis de seguridad exhaustivos nunca se conviertan en un cuello de botella.
Snyk sigue invirtiendo en esta área para ampliar la precisión y la cobertura de detección, incluidas próximas capacidades para detectar secretos antes de que se incorporen inadvertidamente a las bases de código o al contenido generado por IA.
Igual de importante, esas señales confiables abarcan los ecosistemas que realmente usan los equipos: desde lenguajes y frameworks modernos hasta sistemas de larga trayectoria y de misión crítica. La próxima ampliación de la compatibilidad con lenguajes como C, C++ y COBOL garantizará una cobertura estable de todo tu entorno tecnológico.
Paso 2: prevención y barreras de protección para la IA
La visibilidad revela los riesgos, pero la prevención evita que crezcan. En este paso, la organización pasa de los análisis reactivos a la estabilización proactiva, para que la aceleración del desarrollo no genere riesgos más rápido de lo que puedes corregirlos.
Aplica barreras de protección para detener los riesgos desde el origen
Desde su fundación, Snyk ha priorizado a los desarrolladores. Durante años, nuestras extensiones para IDE han permitido a los desarrolladores probar y corregir problemas prevenibles de forma local, y evitar así el costoso retrabajo que implica detectar defectos más adelante en el pipeline.
Snyk integra estas barreras de prevención en todo el SDLC —en los IDE, los pull request y los pipelines de CI/CD— para detectar los problemas a tiempo, antes de que se propaguen y agraven los riesgos.
Protege desde el inicio contra los riesgos generados por IA
Aunque estas barreras siguen siendo imprescindibles, la IA acelera la creación y aumenta el riesgo de cuellos de botella. Si el código generado por IA solo se revisa durante la integración o la compilación, la seguridad se convierte en un obstáculo. Los equipos se ven obligados a elegir entre una disyuntiva peligrosa: retrasar el valor que genera ingresos para corregir problemas o eludir la seguridad para entregar a tiempo.
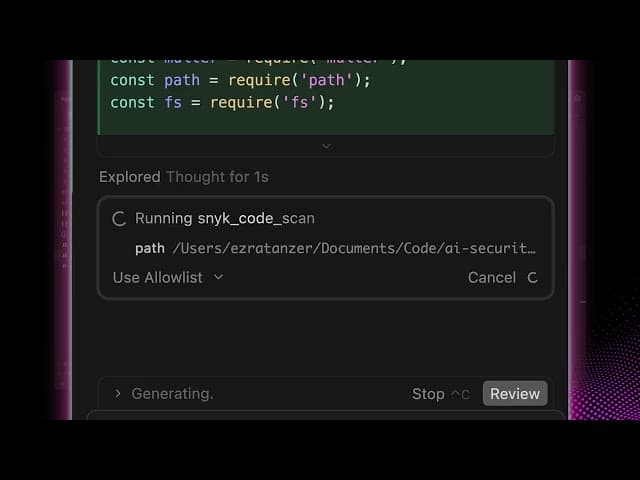
Snyk Studio aplica nuestra filosofía probada, que prioriza a los desarrolladores, a esta nueva era. Así como nuestras extensiones para IDE protegen el código escrito por personas, Snyk Studio integra barreras de seguridad directamente en los asistentes de programación con IA y ofrece comentarios contextuales en tiempo real a medida que se genera el código.
Los desarrolladores pueden habilitar estas protecciones automatizadas en unos pocos clics mediante procesos de configuración simplificados para las herramientas que ya usan, como Cursor, Windsurf y Copilot; y, desde hoy, también Gemini CLI y Claude Code.
Al mismo tiempo, las empresas pueden definir y distribuir de forma centralizada comportamientos seguros por defecto en todos sus equipos. Ya está disponible nueva documentación y directrices exhaustivas para la distribución gestionada, que facilitan más que nunca estandarizar una implementación de Snyk Studio a escala en toda tu organización.
Optimizar: enfocar el esfuerzo y acelerar las correcciones
Una vez establecida la estabilidad, el desafío cambia. A la velocidad de la IA, las organizaciones ya no están abrumadas por la falta de datos, sino por tener demasiados. Las vulnerabilidades se acumulan más rápido de lo que los equipos pueden clasificarlas. Las puntuaciones de gravedad por sí solas no reflejan el impacto en el mundo real. Y aunque las prioridades estén claras, las correcciones se estancan si los desarrolladores no confían en la solución. Ahora, el objetivo es convertir las señales en acciones: enfocarse en lo que realmente importa y acelerar las correcciones allí donde trabajan los desarrolladores.
Paso 3: priorización estratégica
No todas las vulnerabilidades tienen la misma importancia. En este paso, las organizaciones usan un contexto y un análisis de riesgos integrales para distinguir los riesgos teóricos de las amenazas reales, y garantizar que los equipos se enfoquen únicamente en los problemas que de verdad importan.
Ve más allá de la gravedad y evalúa los riesgos reales
La priorización de seguridad tradicional no funciona a escala. La gravedad te indica qué tan grave podría ser algo en teoría, no cuánto importa realmente para tu aplicación. En entornos acelerados por IA, esa brecha genera ruido, esfuerzo desperdiciado y correcciones estancadas.
La priorización de Snyk combina el contexto del mundo real en su puntuación de riesgo, que integra la gravedad, la madurez de la explotación, reachability y el contexto empresarial. Así, los equipos se enfocan en vulnerabilidades que representan riesgos reales, no una exposición teórica.
Para ayudar a los desarrolladores a tomar decisiones, estamos trabajando para que esta inteligencia esté disponible directamente en el IDE y la CLI, lo que permitirá priorizar antes y reducir la fricción en los flujos de trabajo.
reachability cumple una función fundamental. Al responder una pregunta sencilla —¿se puede ejecutar realmente en esta aplicación el código vulnerable de esta dependencia?—, reachability reduce considerablemente el ruido y permite enfocar mejor los esfuerzos. La ampliación de la compatibilidad a otros ecosistemas, además de Java, JavaScript, TypeScript y C#, incluido Python, garantiza que esta señal se aplique ampliamente en los entornos tecnológicos modernos.

En cuanto a los riesgos del código abierto, Snyk ha replanteado la priorización para enfocarse en las dependencias, no en los CVE individuales. Así, ayuda a los equipos a identificar actualizaciones de gran impacto que resuelven varios problemas de una sola vez. Este enfoque simplificado está generando un impacto real:

Confía en la corrección, no solo en la prioridad
Incluso cuando los equipos saben qué corregir, persisten las dudas. La deuda de seguridad continúa cuando los desarrolladores no confían en que sea seguro aplicar una corrección. El temor a interrumpir la producción ralentiza las correcciones, sobre todo en árboles de dependencias complejos.
Para abordar esto, Snyk presentará Breakability Risk para las actualizaciones sugeridas de dependencias de código abierto. Al analizar cómo una actualización afecta una base de código específica, Snyk ayuda a los equipos a distinguir entre las correcciones que pueden aplicar de forma segura y aquellas que requieren más precaución.
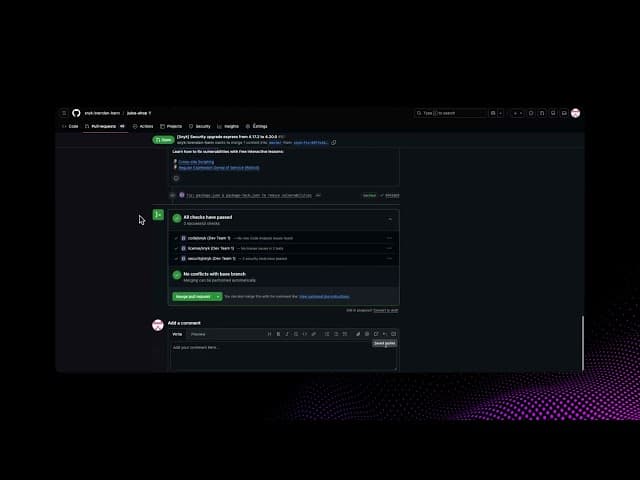
Esto transforma la corrección de vulnerabilidades de una apuesta de alto riesgo en un proceso predecible y basado en la confianza, lo que permite a los equipos integrar más correcciones con mayor rapidez y menos temor a provocar cambios que interrumpan el funcionamiento.
Paso 4: Corrección acelerada por IA
Una vez que los equipos confían tanto en la prioridad como en la corrección, por fin pueden acelerar la remediación. En esta etapa, pasamos de aplicar parches manualmente a una remediación asistida por IA que permite a los desarrolladores resolver problemas de forma segura y autónoma, sin salir de su flujo de trabajo.
Acelera la remediación donde trabajan los desarrolladores
Con Snyk, las correcciones se entregan directamente donde trabajan los desarrolladores: en el IDE y en el pull request, a través de Snyk Agent Fix. Esta proximidad importa: encontrar y corregir problemas desde el principio en el IDE reduce el tiempo de remediación en un 75 %.

Con la remediación inteligente de Snyk Studio, los desarrolladores solo tienen que pedirle a su asistente de IA que resuelva un problema con Snyk. Ahora lo hicimos aún más sencillo con los nuevos Remediation Workflows, que pueden activar un plan de remediación de principio a fin dentro de una base de código. En lugar de guiar paso a paso a un agente de IA para corregir un problema, los desarrolladores solo escriben /snyk-fix y Studio se encarga del resto.
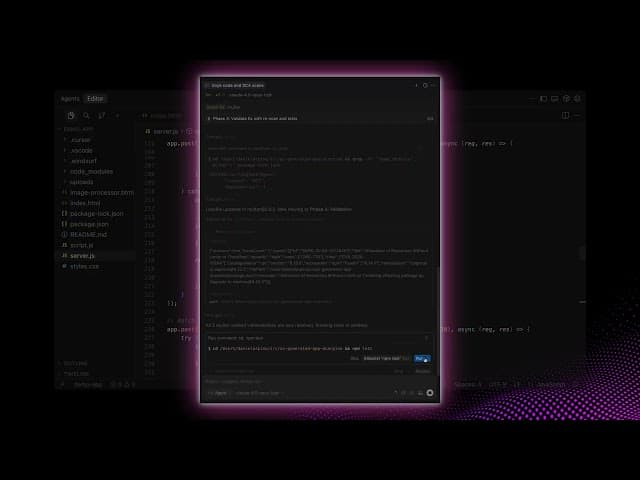
De cara al futuro, esta misma base permitirá flujos de trabajo de remediación más autónomos, en los que los agentes podrán planificar, validar y preparar correcciones seguras de principio a fin, con el nivel adecuado de supervisión humana.
Valida el riesgo en tiempo de ejecución con señales deterministas
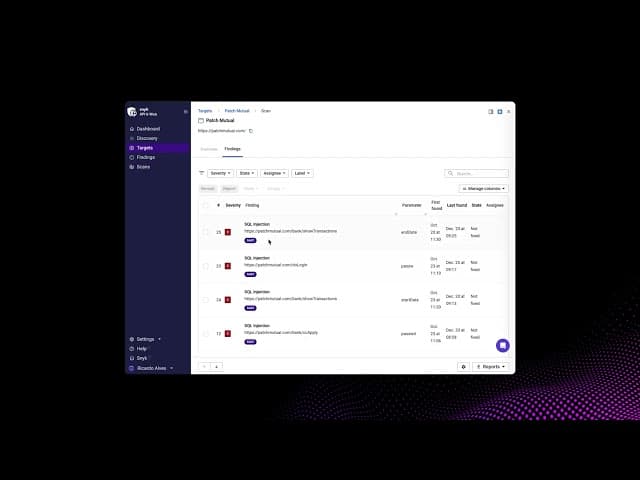
Para los hallazgos de DAST en tiempo de ejecución, la remediación requiere un nivel adicional de confianza. Al correlacionar nuestros motores SAST y DAST líderes en el mercado, Snyk ahora puede vincular automáticamente los objetivos en tiempo de ejecución con sus repositorios de código subyacentes, ya sea un monolito o microservicios distribuidos en cincuenta repositorios. Al vincular directamente los hallazgos en tiempo de ejecución con las líneas de código exactas que los causan, los desarrolladores pueden pasar directamente de la detección a la corrección, sin tener que buscar ni hacer conjeturas.
Escala: gobierna, demuestra y orquesta
A medida que la seguridad se vuelve más rápida y automatizada, surge el desafío final: escalar. A la velocidad de la IA, no basta con detectar y corregir los riesgos de manera eficiente. Las organizaciones deben poder gobernar la seguridad de forma coherente, demostrar su impacto en términos de negocio y ampliar la automatización de forma segura a medida que el desarrollo impulsado por IA se extiende entre equipos, aplicaciones y agentes. El objetivo del Acto 3 es escalar los resultados de seguridad con confianza y garantizar que la gobernanza, la medición y la automatización se refuercen entre sí en lugar de introducir nuevos riesgos.
Paso 5: Gobierna, mide y demuestra
Para escalar la seguridad, las revisiones manuales deben reemplazarse por la aplicación automatizada de políticas. En esta etapa, las organizaciones demuestran el cumplimiento de forma continua al codificar y aplicar políticas en toda la fábrica de software, garantizando que la velocidad nunca se logre a costa del control.
Gobierna la seguridad sin ralentizar a los equipos
A medida que se acelera la remediación, las organizaciones necesitan límites claros para garantizar que las decisiones sean intencionales, revisadas y auditables, especialmente en entornos regulados. Snyk permite a los equipos de seguridad definir y aplicar políticas de forma coherente en los flujos de trabajo de desarrollo, sin volver a generar fricción.
Las funciones como Ignore Approval Workflow garantizan que, cuando los desarrolladores soliciten ignorar un problema, la excepción quede documentada, justificada y sujeta a gobernanza, preservando la visibilidad y la rendición de cuentas incluso cuando los equipos avanzan más rápido.

Este equilibrio es fundamental: la seguridad debe permitir que los desarrolladores actúen con rapidez y, al mismo tiempo, dar a los líderes la confianza de que los riesgos se gestionan de manera deliberada.
Demuestra el impacto con informes centrados en los resultados
La seguridad sostenible requiere pruebas, no solo para cumplir con la gobernanza, sino también para celebrar los logros y reforzar los comportamientos positivos que impulsan el cambio cultural.
Cada vez se espera más que los líderes de seguridad respondan preguntas sencillas:
¿Realmente funcionan nuestras medidas de protección?
¿Se están reduciendo los riesgos o solo están cambiando de lugar?
¿La IA aumenta la productividad sin incrementar la exposición?
Para ayudar a responder estas preguntas, Snyk mejoró significativamente su experiencia de análisis e informes. Una amplia biblioteca de informes listos para usar ofrece visibilidad inmediata de la postura de riesgo, el estado de cumplimiento y el rendimiento del programa, y permite personalizarlos para crear un verdadero centro de control de seguridad.

Para las organizaciones con entornos de datos complejos, la extensibilidad mediante API e integraciones permite analizar los datos de Snyk junto con métricas de negocio más amplias, garantizando que los resultados de seguridad sean visibles allí donde se toman las decisiones estratégicas.
Conecta la prevención, la educación y los resultados
Escalar la seguridad no consiste solo en corregir problemas, sino también en prevenirlos. Para las organizaciones que usan Snyk Learn, los nuevos informes de impacto y oportunidades conectan directamente la formación de desarrolladores con los resultados de seguridad, y muestran cómo la capacitación influye tanto en la remediación como en la prevención en todos los equipos.
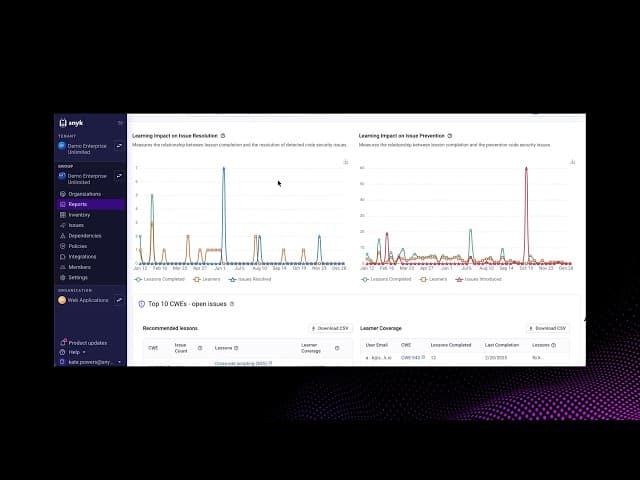
De cara al futuro, Snyk ampliará este enfoque con nuevos informes de prevención, diseñados para cuantificar cuánto riesgo se detiene antes de llegar a producción y convertir la prevención en un retorno de la inversión medible.
Del mismo modo, los próximos informes de Snyk Studio ofrecerán visibilidad sobre cómo se aplican las medidas de protección de IA en las organizaciones, con información sobre su adopción, eficacia y comportamiento seguro de forma predeterminada a escala.
En conjunto, estas capacidades permiten a los líderes ir más allá de las métricas de actividad y gestionar la seguridad en función de los resultados. Cuando la seguridad se puede medir y repetir, es posible escalar hacia la orquestación agéntica.
Paso 6: Orquestación agéntica
La orquestación es la culminación de la Prescriptive Path. Solo es posible gracias a la estabilidad y optimización alcanzadas en los pasos 1 a 5: no puedes automatizar lo que no puedes ver, ni orquestar la defensa de forma segura sin una remediación confiable. Con esa base establecida, la seguridad por fin puede seguir el ritmo de la innovación nativa de IA.
Trata los sistemas de IA como activos de aplicaciones de primer nivel
Las aplicaciones nativas de IA no son estáticas. Son sistemas dinámicos formados por modelos, prompts, agentes y herramientas que cambian continuamente en tiempo de ejecución. Para protegerlas, la seguridad debe ir más allá de la infraestructura y tratar los componentes de IA como activos de aplicaciones de primer nivel.
En esta etapa, el sistema de orquestación de Evo crea continuamente un mapa dinámico de la composición y evolución de las aplicaciones de IA. Esto elimina los puntos ciegos del análisis tradicional y ofrece a los equipos una comprensión en tiempo real del funcionamiento real de sus sistemas de IA, no solo de su configuración.
AI Asset Discovery de Evo muestra cómo los líderes de seguridad pueden obtener por fin visibilidad y control en tiempo real de sus entornos de IA.

Gobierna el comportamiento de la IA, no solo su configuración
En los sistemas agénticos, los riesgos no provienen únicamente de configuraciones estáticas incorrectas, sino que también surgen del comportamiento. A medida que los agentes toman decisiones, invocan herramientas y acceden a datos, la seguridad debe gobernar sus intenciones, no solo su configuración.
La orquestación dentro de Evo permite a los equipos definir y aplicar políticas sobre lo que los sistemas de IA pueden hacer, y evaluar continuamente esos controles durante el desarrollo y en tiempo de ejecución. Así, las organizaciones pueden gestionar la imprevisibilidad inherente a los sistemas autónomos sin ralentizar la innovación.
De la visibilidad a la inteligencia y, por último, a la acción
El paso final es pasar de la conciencia a la autonomía. Al correlacionar la visibilidad, la gobernanza y las señales de comportamiento, Evo permite que los sistemas de seguridad funcionen como una capa de defensa activa. En lugar de solo señalar problemas, Evo conecta la detección directamente con la remediación, lo que permite responder a velocidad de máquina. El resultado es una postura de seguridad que se adapta por sí misma: ya no actúa únicamente como guardián, sino también como facilitadora escalable de la innovación segura impulsada por agentes. Da hoy el primer paso en tu recorrido de descubrimiento y encuentra componentes de IA ocultos en tu base de código. La forma más rápida de empezar hoy con Evo es acceder a nuestra CLI AI-BOM gratuita.
Del camino a la práctica
La Prescriptive Path ofrece una forma clara de poner en práctica la seguridad de IA, pero no existe de forma aislada. En las tres fases, las organizaciones aplican capacidades de Snyk AI Security Platform para lograr los resultados que define AI Security Fabric.
La plataforma ofrece señales unificadas, medidas de protección, automatización y gobernanza. El camino proporciona una estructura para aplicarlas deliberadamente y en el orden adecuado, a medida que se acelera la adopción de la IA. Juntos, permiten un cambio fundamental en la forma de operar de la seguridad:
De la detección reactiva a la prevención aplicada
De los atrasos desordenados a una remediación enfocada y acelerada
De controles fragmentados a una seguridad gobernada y medible a escala
Esta eficiencia operativa se traduce directamente en valor para el negocio. Según Forrester, las organizaciones que usan Snyk obtienen un retorno de la inversión del 288 % y recuperan su inversión en menos de seis meses. Así es como la seguridad se vuelve resiliente a la velocidad de la IA: integrada en el proceso de creación, en lugar de agregarse después.
El desarrollo impulsado por IA no va a desacelerarse. Las organizaciones que tengan éxito serán aquellas que vayan más allá de la experimentación y adopten un enfoque intencional para protegerlo: estabilizar la confianza, optimizar la reducción de riesgos y escalar la seguridad con confianza hacia la automatización y la orquestación.
Descubre la Prescriptive Path en acción
Si estás listo para pasar de la estrategia a la ejecución, el siguiente paso es ver cómo este camino se integra en los flujos de trabajo de desarrollo reales.
Regístrate en el evento de lanzamiento de Snyk del 11 de febrero para descubrir cómo Snyk AI Security Platform ofrece AI Security Fabric y cómo la Prescriptive Path ayuda a las organizaciones a poner en práctica la seguridad de IA con confianza.
11 de febrero de 2026
Presentamos un nuevo AI Security Fabric
Acompáñanos para descubrir cómo cerrar la brecha entre la velocidad impulsada por la IA y la gobernanza de seguridad, e incorporar confianza en cada línea de código, modelo y agente.