Facilitar la gestión de la seguridad de las aplicaciones a escala


30 de septiembre de 2020
0 minutos de lecturaNos complace anunciar el lanzamiento de nuestras avanzadas capacidades de gestión de proyectos, diseñadas primero para desarrolladores, que ayudan a las organizaciones a gestionar la seguridad de las aplicaciones a escala.
Diseñar, gestionar y ejecutar un programa de seguridad de aplicaciones se vuelve más difícil a medida que una organización crece. En este contexto, el tamaño importa. A medida que crece una empresa, también lo hacen sus aplicaciones. Se agregan más productos y servicios. Se incorporan más equipos. Se usan varios entornos para crear, probar e implementar las aplicaciones.
El nuevo modelo de aplicaciones nativas de la nube aumenta esta complejidad. Hoy, las aplicaciones se construyen con distintos componentes interrelacionados, que no necesariamente se gestionan en un repositorio centralizado. Gestionar la seguridad de las aplicaciones en esta moderna cadena de suministro de software es una pesadilla de gestión de proyectos. La enorme cantidad de proyectos puede abrumar a estos equipos, y dificulta incluso tareas sencillas, como encontrar un proyecto, sin mencionar otras que requieren más tiempo, como priorizar y corregir las vulnerabilidades identificadas.
Estos desafíos pueden afectar la postura de seguridad general de una organización. La ecuación es sencilla: cuanto más difícil es gestionar los proyectos, menos eficaz es la gestión de los riesgos que estos representan. El desorden de proyectos hace perder tiempo a los equipos de desarrollo y seguridad, y puede generar frustración y desconfianza. Al mismo tiempo, por supuesto, es posible que las vulnerabilidades críticas pasen desapercibidas o no se corrijan a tiempo.
Para superar el desafío de la escala, se necesita una forma sencilla de gestionar la seguridad de las aplicaciones. Las soluciones de seguridad empresarial tradicionales carecen de capacidades de gestión o las ofrecen de forma demasiado rígida como para ser eficaces. Las capacidades de gestión de proyectos de Snyk, diseñadas primero para desarrolladores, te ayudan a organizar, gobernar y priorizar proyectos con mayor facilidad y, en última instancia, a gestionar con más eficiencia las vulnerabilidades de seguridad y los problemas de licencias que estos generan.
Estandariza la organización de los proyectos
Código propietario, paquetes de código abierto, contenedores, configuraciones de Kubernetes e infraestructura como código: estos son los componentes habituales que se usan para crear una aplicación nativa de la nube. Desde la perspectiva de la gestión de seguridad, y más aún en las organizaciones grandes, este modelo puede traducirse en una enorme cantidad de proyectos distintos.
Por ejemplo, los clientes con una licencia Enterprise de Snyk gestionan, en promedio, más de 2000 proyectos. Los clientes con nuestra licencia Pro gestionan más de 900 proyectos. En conjunto, estos proyectos contienen, en promedio, más de 5000 vulnerabilidades. Sin una forma estándar de organizar los proyectos, los flujos de trabajo para priorizar y corregir los problemas que contienen se vuelven engorrosos e ineficientes.
Las nuevas capacidades de gestión de proyectos de Snyk ofrecen una forma sencilla de superar este desafío. Con los atributos y las etiquetas de proyecto, ahora puedes agregar distintos tipos de identificadores a tus proyectos para organizarlos de forma estandarizada y según la lógica interna de tu organización. Así, ordenar y buscar proyectos es mucho más sencillo.
En este blog encontrarás más detalles sobre cómo usar los atributos y las etiquetas de proyecto para organizarlos.
Gobierna la seguridad y el cumplimiento
Las políticas ayudan a establecer los límites aceptables para la organización y dentro de los cuales pueden trabajar los desarrolladores. Son especialmente importantes para las organizaciones grandes, ya que permiten establecer esos límites de forma automática y coherente.
Pero no todos los proyectos son iguales. Un proyecto de importancia crítica para la misión requiere límites de seguridad y cumplimiento distintos a los de un proyecto con poco impacto en el negocio. El entorno de un proyecto o la etapa del ciclo de vida de la aplicación también pueden influir en el nivel de control que se aplica.
Para ayudar a aplicar las políticas de forma eficaz en los distintos proyectos de una organización, Snyk ofrece controles y gobernanza flexibles. Las políticas automatizadas de seguridad y licencias se pueden aplicar fácilmente a un proyecto específico o a un grupo de proyectos según un atributo asignado. Por ejemplo, se puede aplicar una política de licencias estricta a un proyecto en producción y una más flexible a una aplicación en desarrollo.
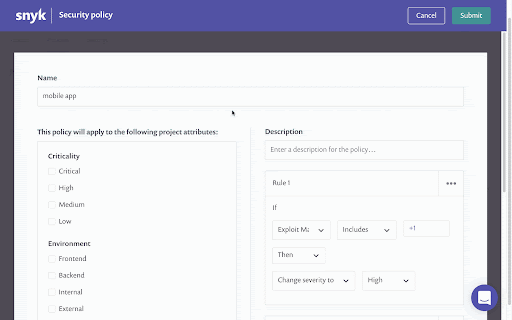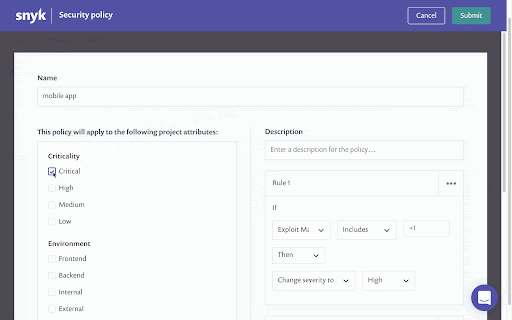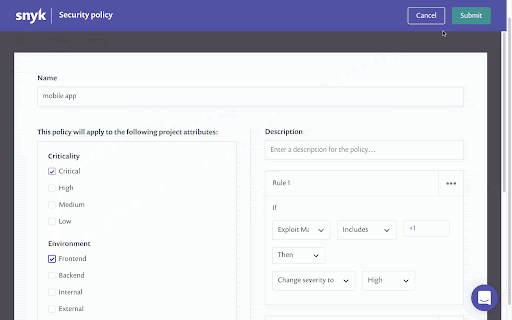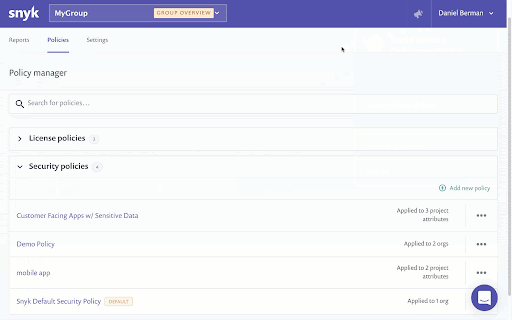
En este blog puedes aprender exactamente cómo crear una política y asociarla con un proyecto específico mediante los atributos de proyecto.
Prioriza los esfuerzos en los proyectos más importantes
En julio, anunciamos el lanzamiento de una extensa serie de capacidades de priorización diseñadas para ayudar a los equipos de desarrollo y seguridad a gestionar sus pendientes de seguridad con más eficacia. Los atributos y las etiquetas de proyecto amplían esta propuesta y permiten priorizar también según el contexto subjetivo y específico del negocio.
Cada organización valora sus activos de manera distinta. Comprender el valor que tienen para el negocio y las posibles consecuencias de que un activo se vea comprometido es fundamental para evaluar los riesgos y priorizar.
Ahora, los usuarios de Snyk pueden identificar rápidamente los proyectos que más importan a su organización desde una perspectiva de negocio, ya sea mediante los atributos de proyecto (entorno, importancia para el negocio y etapa del ciclo de vida) o creando y asignando etiquetas de proyecto totalmente personalizables. Después, pueden priorizar las tareas de corrección según el equipo, el tipo de aplicación, la sensibilidad de los datos… ¡las posibilidades son infinitas!
Escala la seguridad de las aplicaciones con éxito
Para seguir siendo competitivas, las empresas de hoy evolucionan y crecen rápidamente. Gracias a la computación en la nube, DevOps y el modelo nativo de la nube, se desarrolla e implementa código con una frecuencia sin precedentes. Como se mencionó anteriormente, este ritmo pone a prueba la seguridad de las aplicaciones: el 54 % de las organizaciones publica de forma consciente y periódica código vulnerable debido a la presión por cumplir los plazos de lanzamiento.
Las organizaciones que buscan mejorar este indicador necesitan una solución que aumente la productividad en lugar de obstaculizarla. Las capacidades de gestión de proyectos de Snyk, diseñadas primero para desarrolladores, están hechas precisamente para eso: ayudan a estos equipos a organizar, gobernar y priorizar sus proyectos con mayor facilidad y, en última instancia, a gestionar de forma más eficaz la seguridad de las aplicaciones y de la empresa.
Los atributos de proyecto están disponibles en todos los planes de Snyk Open Source y Snyk Container, incluido el plan Free. Las etiquetas de proyecto están disponibles en los planes Pro y Enterprise de Snyk Open Source y Snyk Container. Las políticas de seguridad están disponibles en versión beta para los planes Pro y Enterprise.
Empieza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag viendo nuestro taller virtual introductorio a pedido.


