Detecta vulnerabilidades en Dockerfiles directamente desde Git

Danielle Inbar

12 de noviembre de 2020
0 minutos de lecturaNos complace anunciar la última mejora de Snyk Container: ahora detecta Dockerfiles directamente desde repositorios de Git para impulsar aún más la seguridad desde el inicio del desarrollo.
Con esta nueva capacidad, ahora puedes analizar tu Dockerfile de forma sencilla y temprana, incluso antes de crear una imagen. Así, puedes integrar la seguridad desde el inicio y detectar vulnerabilidades en las imágenes base para elegir la más adecuada para comenzar tu proyecto.
El uso de contenedores ha aumentado enormemente en los últimos años, y con ello también ha crecido la importancia de su seguridad. Para que todos tengamos el mismo contexto, Docker puede crear imágenes automáticamente al leer las instrucciones de un Dockerfile. Un Dockerfile es un documento de texto que contiene los comandos necesarios para configurar la imagen. Luego, la imagen puede ejecutarse como un contenedor.
Los Dockerfiles son potentes: son sencillos y directos, y pueden funcionar en cualquier lugar sin requisitos previos específicos. Como son archivos de texto simples, están por todas partes y se pueden compartir fácilmente, una de las razones por las que Docker es tan útil para los desarrolladores. Sin embargo, si usas como base una imagen antigua o con muchas vulnerabilidades, más adelante puede ser difícil corregir esos problemas, ya que los cambios podrían dañar tu aplicación.
Explora tu Dockerfile
La detección automática de Dockerfiles en tu repositorio de código fuente coincide con nuestro objetivo de facilitar la seguridad de contenedores para los desarrolladores y convierte al Dockerfile en un elemento de primera clase en Snyk. Hasta ahora, podías adjuntar manualmente un Dockerfile a una imagen analizada con Snyk, pero primero tenías que crear la imagen y luego volver sobre tus pasos para adjuntar el Dockerfile y comprobar si había problemas de seguridad. Ahora podemos separar ambos procesos y ofrecerte información sobre tus Dockerfiles en una etapa más temprana.
Con esta nueva capacidad, solo tienes que importar tus repositorios de Git a Snyk. Identificaremos automáticamente los Dockerfiles y te ofreceremos mayor visibilidad sobre los problemas de seguridad de tu imagen base. En la imagen de abajo, puedes ver los resultados del análisis de un Dockerfile importado desde un repositorio de GitHub. A partir del Dockerfile, podemos determinar que la imagen principal es node:10.8.0-jessie y ofrecerte detalles sobre el contenido y las vulnerabilidades presentes en esa imagen base, incluida información relevante como la madurez del exploit.
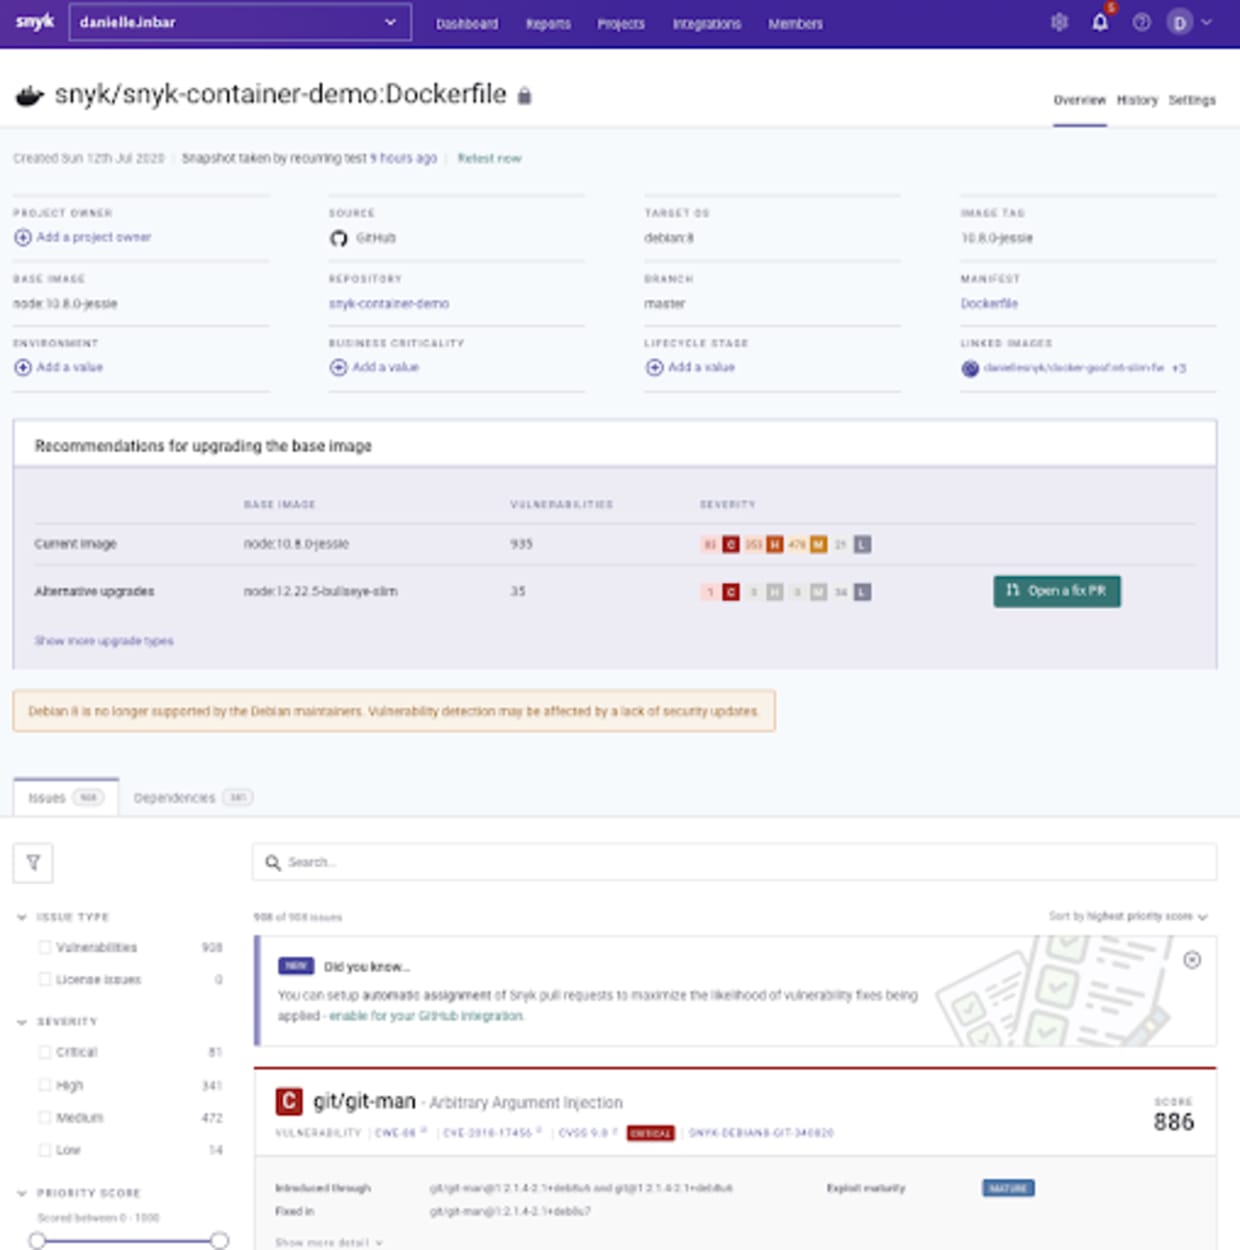
Mantén tu imagen base actualizada fácilmente
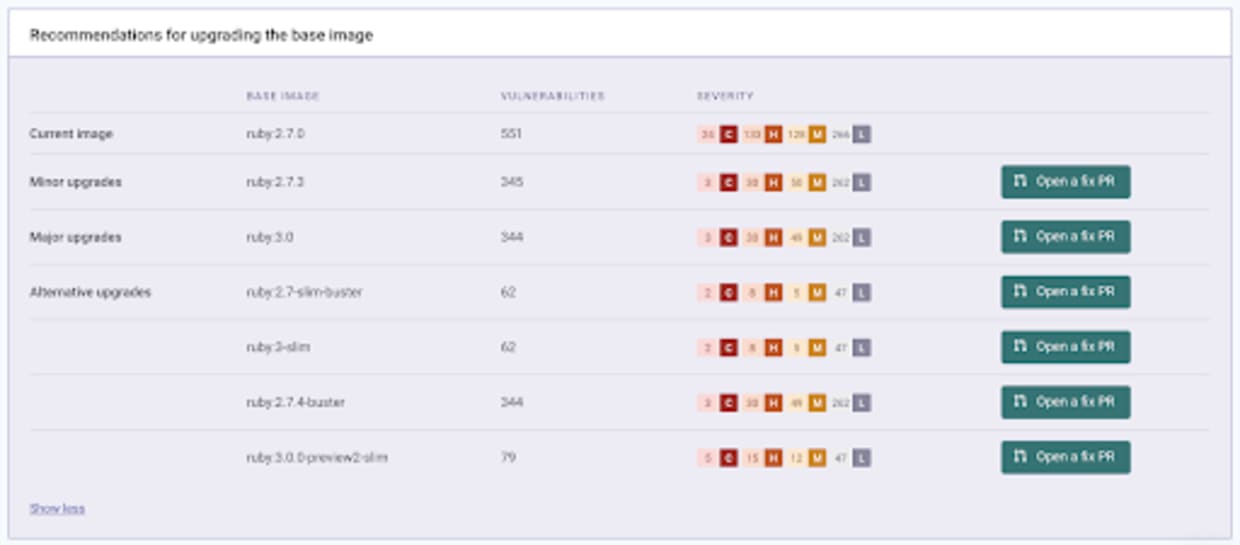
Sabemos que no es fácil mantener tus imágenes base actualizadas, pero no te preocupes: acabamos de simplificar mucho el proceso. Una vez detectado un Dockerfile, analizamos la imagen base que utiliza. Además de mostrar sus vulnerabilidades, Snyk también comprueba si hay otras imágenes base menos vulnerables que se adapten a tus necesidades. Luego te recomendamos esas alternativas para que puedas reducir la exposición a vulnerabilidades y mantener una imagen base actualizada, como se muestra en el ejemplo de abajo:
Vinculación de Dockerfiles e imágenes
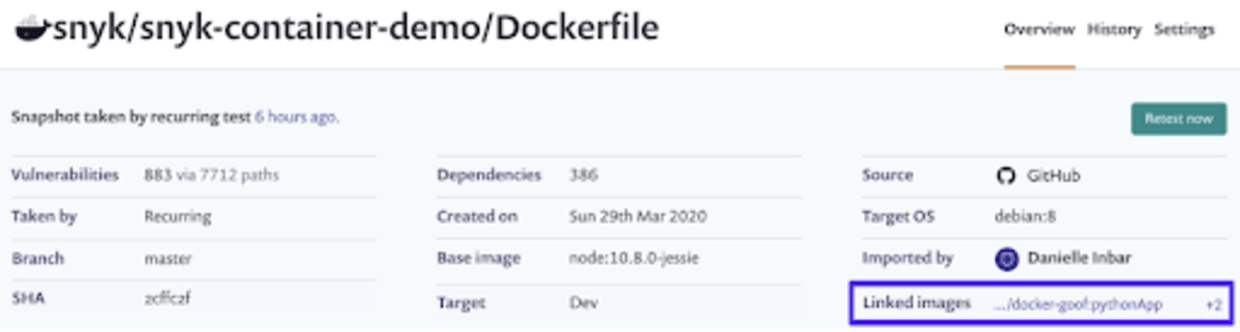
Esta nueva capacidad incluye varias funciones únicas que te ayudan a comprender el impacto de los problemas de los Dockerfiles en tus proyectos. Una función importante permite vincular un Dockerfile con todas las imágenes de contenedor creadas a partir de él. Así puedes conocer el impacto en la seguridad de las aplicaciones que están en ejecución y saber qué imágenes puedes proteger mejor si decides tomar medidas y actualizar la imagen base de tu Dockerfile. También te ayuda a organizar de forma lógica las conexiones entre tus imágenes y los conjuntos de comandos utilizados para crearlas. Desde hace tiempo, mantener la vinculación entre un Dockerfile y las imágenes que genera ha sido un desafío para los usuarios. Esta nueva función ayuda a resolver ese problema y a mejorar la higiene de tus contenedores.
Para terminar
Como probablemente ya notaste, con Snyk Container es muy fácil analizar tus Dockerfiles y detectar problemas. Además, puedes aprovecharlo de inmediato: consulta las recomendaciones de imágenes base que ofrecemos y úsalas para corregir problemas antes de crear las imágenes. Esta nueva capacidad ya está disponible en Snyk y es compatible con todas nuestras integraciones de Git, tanto locales como en la nube:
Repositorios de Azure
GitHub
GitLab
Bitbucket Server
Bitbucket Cloud
GitHub Enterprise Server
Encontrarás más información y detalles en nuestra documentación.
Cuéntanos qué opinas
Siempre trabajamos para mejorar Snyk en todas sus integraciones y valoramos tus comentarios. Cuéntanos qué opinas y si hay algo específico que te gustaría ver próximamente.
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.