Black Hat Asia 2025: Mi recorrido como revisora, conferencista y conectora de la comunidad

28 de abril de 2025
0 minutos de lecturaDe vez en cuando, llegas a una conferencia que no solo cumple con todo lo esperado, sino que te transforma. Black Hat Asia 2025 fue exactamente eso para mí.
Celebrada en el corazón de Singapur, la edición de este año fue especial por muchas razones. Tuve el privilegio de desempeñar varios roles: miembro del comité de revisión, conferencista, panelista, coach de conferencistas y, por encima de todo, aprendiz. Fue una semana llena de conocimientos técnicos profundos, conversaciones inspiradoras y reencuentros inesperados con personas a quienes admiro desde hace mucho, pero que rara vez tengo la oportunidad de conocer, especialmente fuera de India.
Desde el Community Lounge hasta el Locknote que cerró la conferencia, cada sesión fue una oportunidad para conectar, reflexionar y crecer. Me llevé nuevas perspectivas, energía renovada y un renovado sentido de propósito en el trabajo que hacemos todos los días en ciberseguridad.
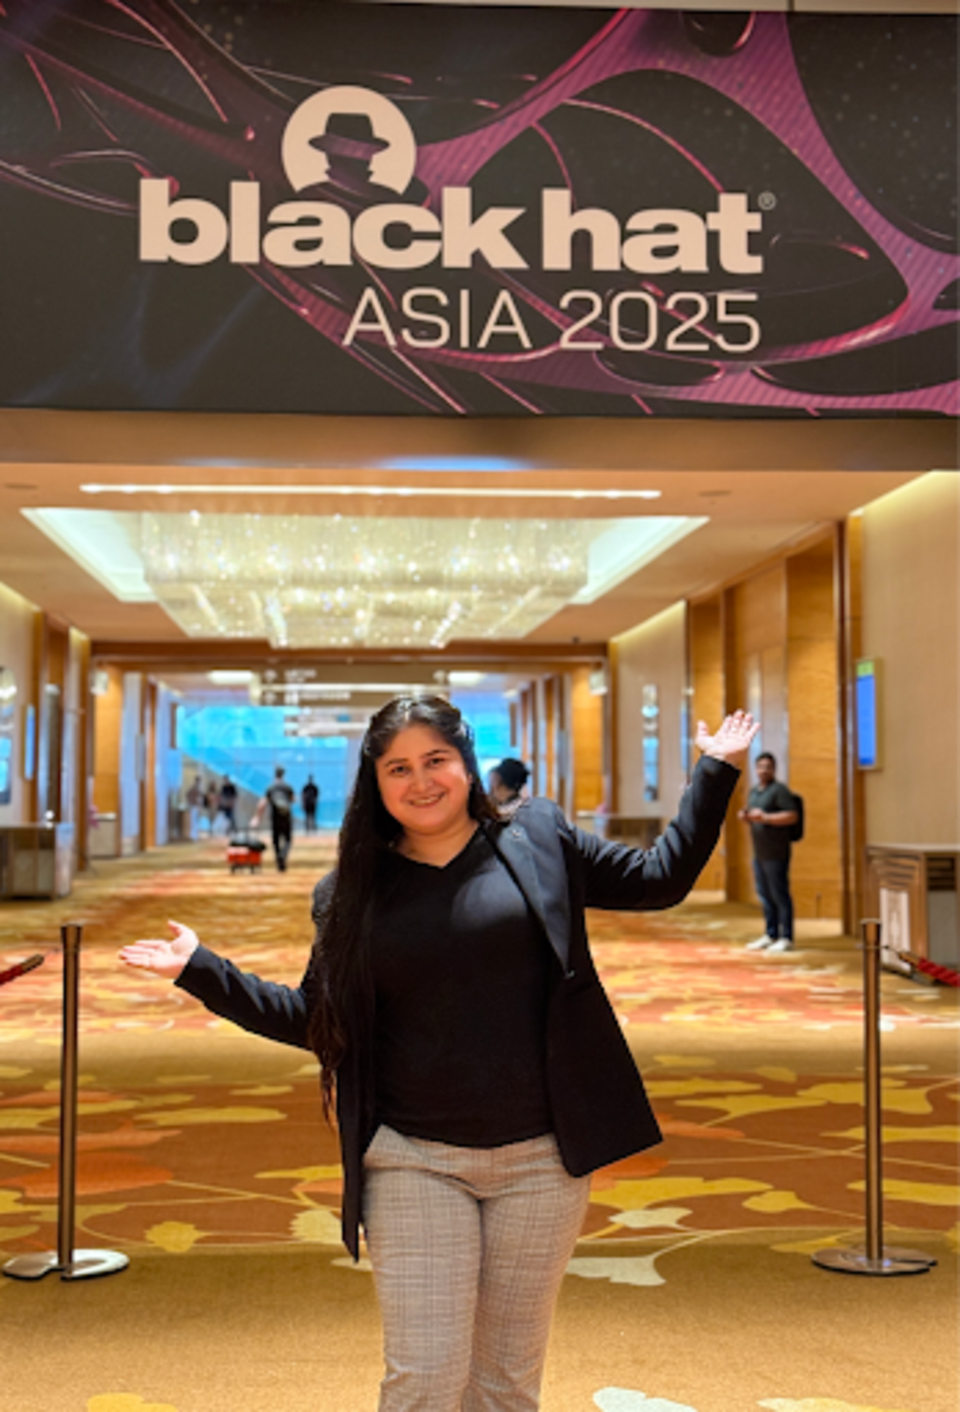
Así fue mi increíble recorrido por la conferencia.
Seguridad en la nube: creando conexiones en la nube
Mi primera sesión fue el encuentro sobre “Seguridad en la nube: creando conexiones en la nube”, que reunió a profesionales y entusiastas de la seguridad en la nube para conversar sobre desafíos comunes y soluciones innovadoras. Hablamos sobre cómo proteger entornos multinube, abordar el cumplimiento normativo y cómo la identidad es ahora el verdadero perímetro. Pero, más que nada, compartimos nuestras historias.
Fue muy estimulante conocer a personas de distintas partes de Asia y de otros lugares, con quienes rara vez me encontraría en India. La diversidad de ideas, enfoques y experiencias enriqueció la conversación con perspectivas nuevas para mí. Esa es la magia de los encuentros de Black Hat: son informales, pero profundamente enriquecedores.
Desafiando el statu quo: celebremos a las mujeres en ciberseguridad
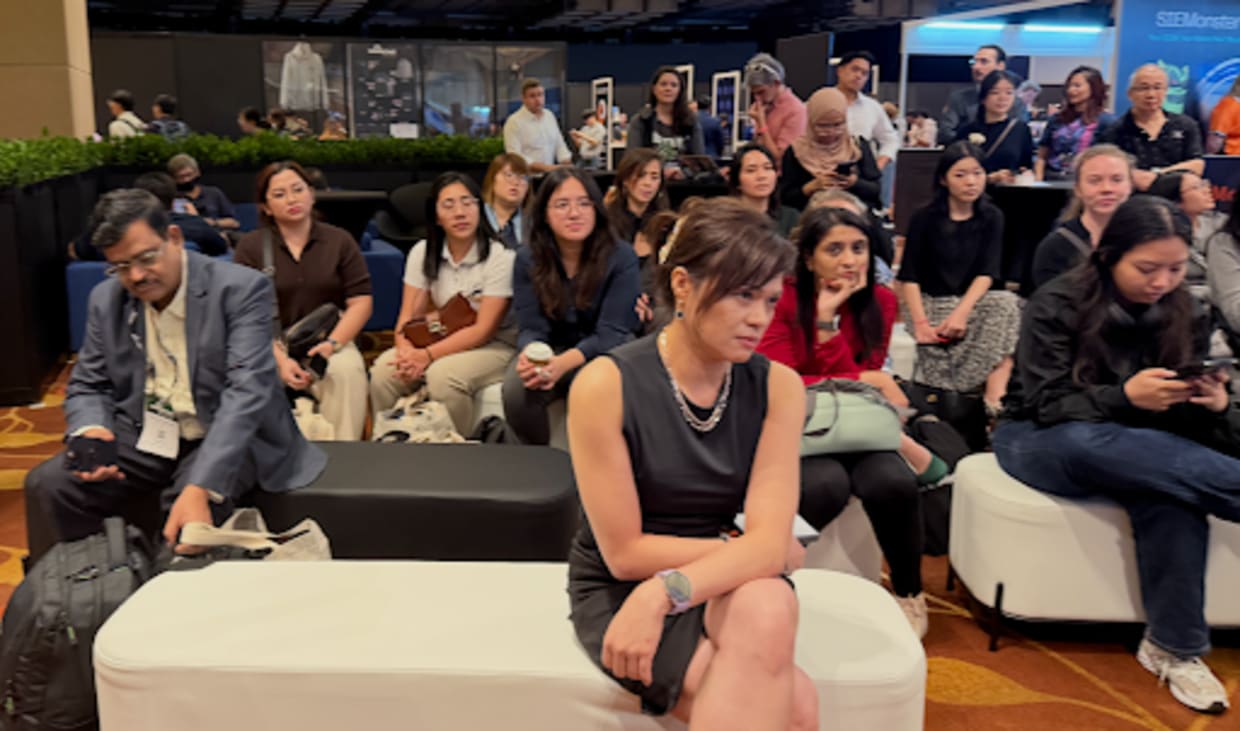
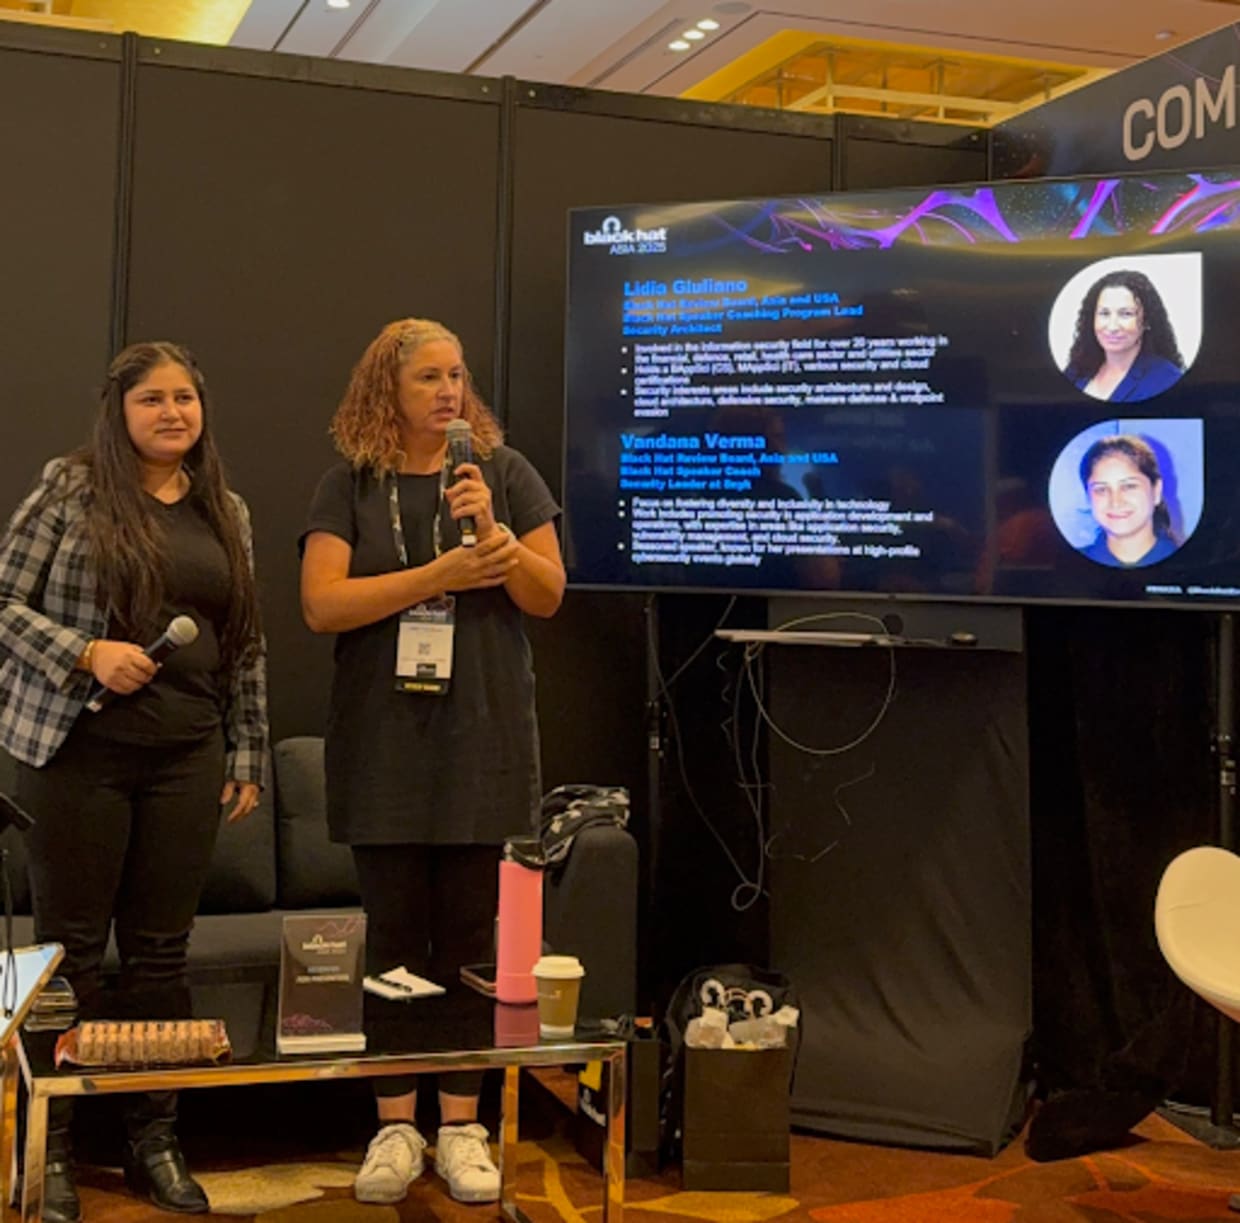
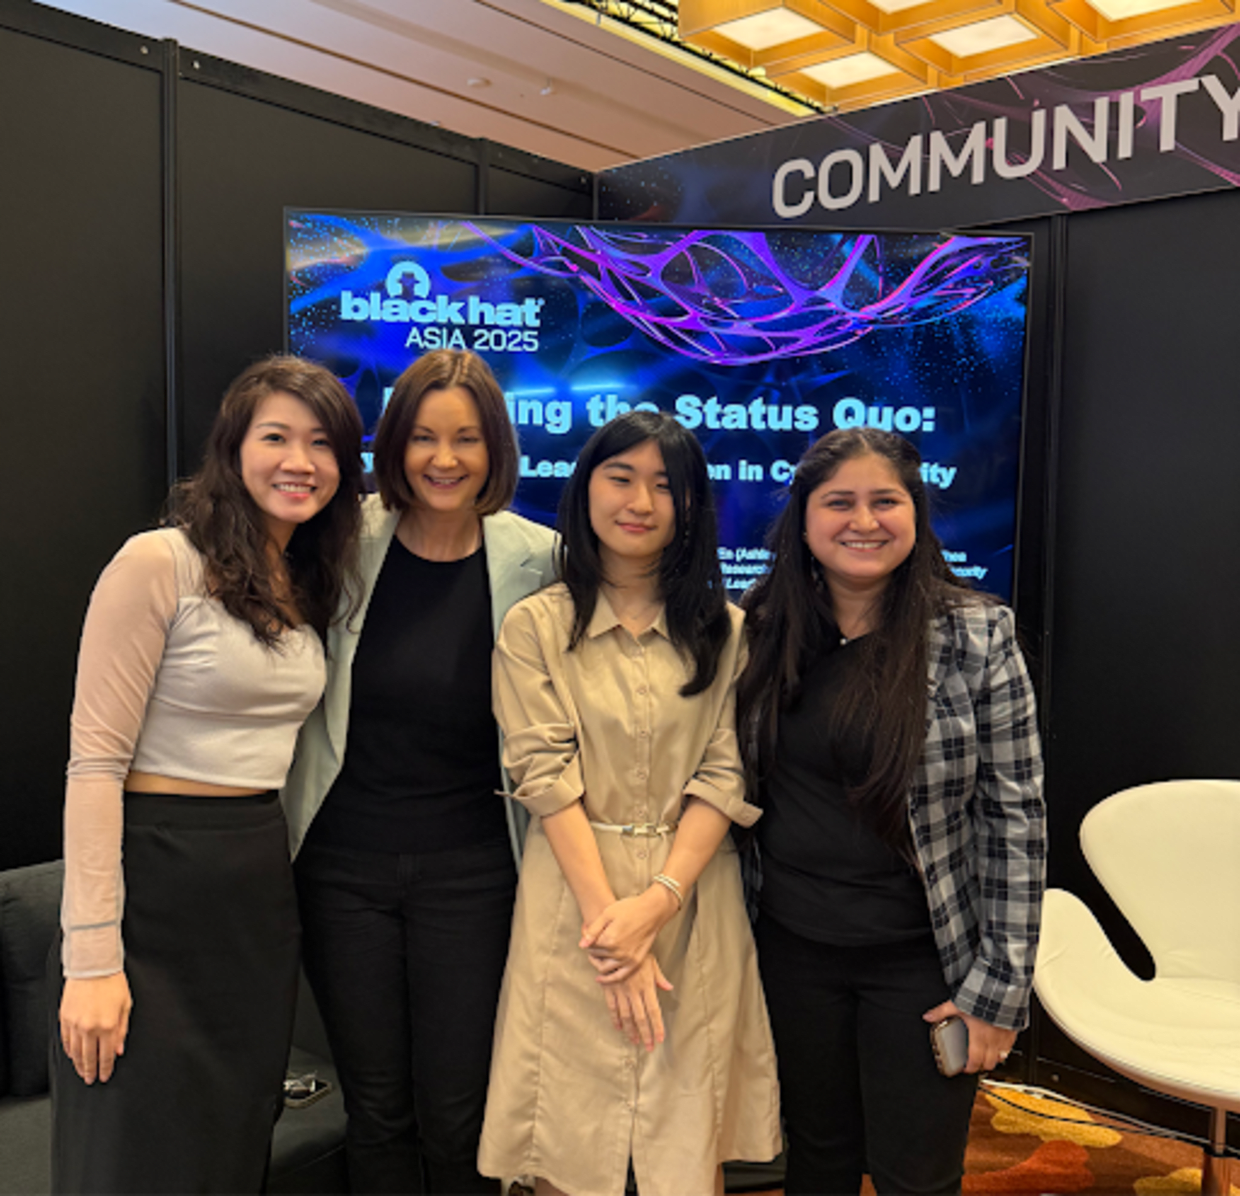
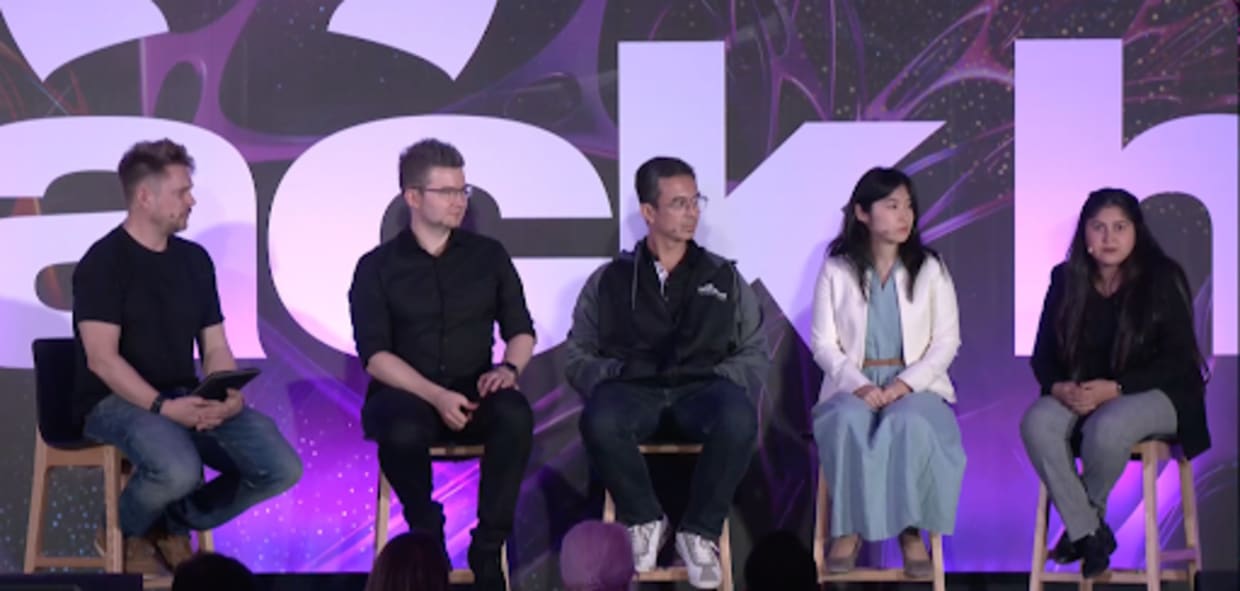
Este panel fue muy especial para mí. “Desafiando el statu quo: historias de mujeres líderes en ciberseguridad” reunió a increíbles mujeres líderes: Ashley Shen, Pamela O’Shea, Asuka Nakajima y yo. Compartimos no solo nuestros recorridos técnicos, sino también el lado humano de la ciberseguridad: nuestras dificultades, los prejuicios que superamos, las mentoras y los mentores que nos ayudaron a brillar, y la resiliencia necesaria para seguir adelante.
La calidez, el apoyo y la honestidad que se sintieron en la sala fueron abrumadores. Después, muchas personas comentaron lo refrescante que fue escuchar historias que rara vez llegan a las conferencias magistrales. Me recordó que la representación importa, más de lo que creemos.
Conferencistas:
Chi-En (Ashley) Shen | Líder técnica de ingeniería de investigación de seguridad, Cisco Talos
Pamela O'Shea | Directora, Shea Security
Asuka Nakajima | Ingeniera sénior de investigación de seguridad, Elastic
Vandana Verma | Comité de revisión, Black Hat Asia
Acompañando a futuras líderes: inteligencia de vulnerabilidades con SBOM y VEX
Otro momento destacado fue acompañar a la brillante dupla de Anusha Penumacha y Srinija Kammari en su charla sobre “Cómo determinar la explotabilidad de vulnerabilidades con SBOM y VEX.” Su tema era muy técnico, pero también muy relevante, y fue un verdadero placer ayudarlas a pulir su mensaje y presentación.
¡Verlas brillar en el escenario fue un momento de orgullo como mentora! Acompañar a conferencistas no consiste solo en ayudar con las diapositivas y la presencia escénica: se trata de ayudar a que sus voces se escuchen con claridad y confianza. Y estas voces darán forma a la próxima generación de líderes en ciberseguridad.
IA: ahora es más inteligente que los hackers, pero aún se confunde con los gatos
Al día siguiente, participé en otra sesión fascinante: “IA: ahora es más inteligente que los hackers, pero aún se confunde con los gatos”. Fue una mirada divertida y reveladora a la evolución de la IA como protagonista clave en la ciberseguridad, sin dejar de lado sus peculiaridades y limitaciones.
Exploramos cómo los modelos de IA están mejorando la detección de amenazas, pero también cómo los adversarios están aprendiendo a superarlos. También hablamos de las implicaciones éticas, la importancia de la calidad de los datos y la brecha que existe en el mundo real entre lo que promete la IA y lo que realmente ofrece. Las preguntas del público fueron muy agudas: estaba claro que las personas reflexionaban de manera crítica sobre el papel de la IA en nuestro campo.
Locknote: reflexiones, revelaciones y el camino por delante
Para cerrar, participé en la sesión Locknote: un panel que resumió las principales conclusiones de Black Hat Asia. Conversamos sobre tendencias, sorpresas y los problemas críticos que enfrenta hoy el mundo de la seguridad, desde la seguridad de la cadena de suministro hasta los factores humanos que todavía suelen pasarse por alto.
Estar en ese escenario fue como cerrar un círculo: después de meses revisando propuestas de conferencias, acompañando a conferencistas y presentando mis propias sesiones, fue la manera perfecta de reflexionar sobre todo lo que representó la conferencia.
Conferencistas:
Asuka Nakajima | Ingeniera sénior de investigación de seguridad, Elastic
Ryan Flores | Líder del equipo de investigación de amenazas emergentes
Daniel Cuthbert | Pentester junior, Santander
Vandana Verma | Comité de revisión, Black Hat Asia
Jeff Moss | Fundador de las conferencias Black Hat y DEF CON; exdirector de seguridad y vicepresidente de ICANN; Consejo Asesor del Departamento de Seguridad Nacional de EE. UU.
Vitaly Kamluk | Fundador, TitanHex
Para cerrar
También tuve la oportunidad de asistir a la cena del comité de revisión de Black Hat, junto con otros increíbles revisores y revisoras.
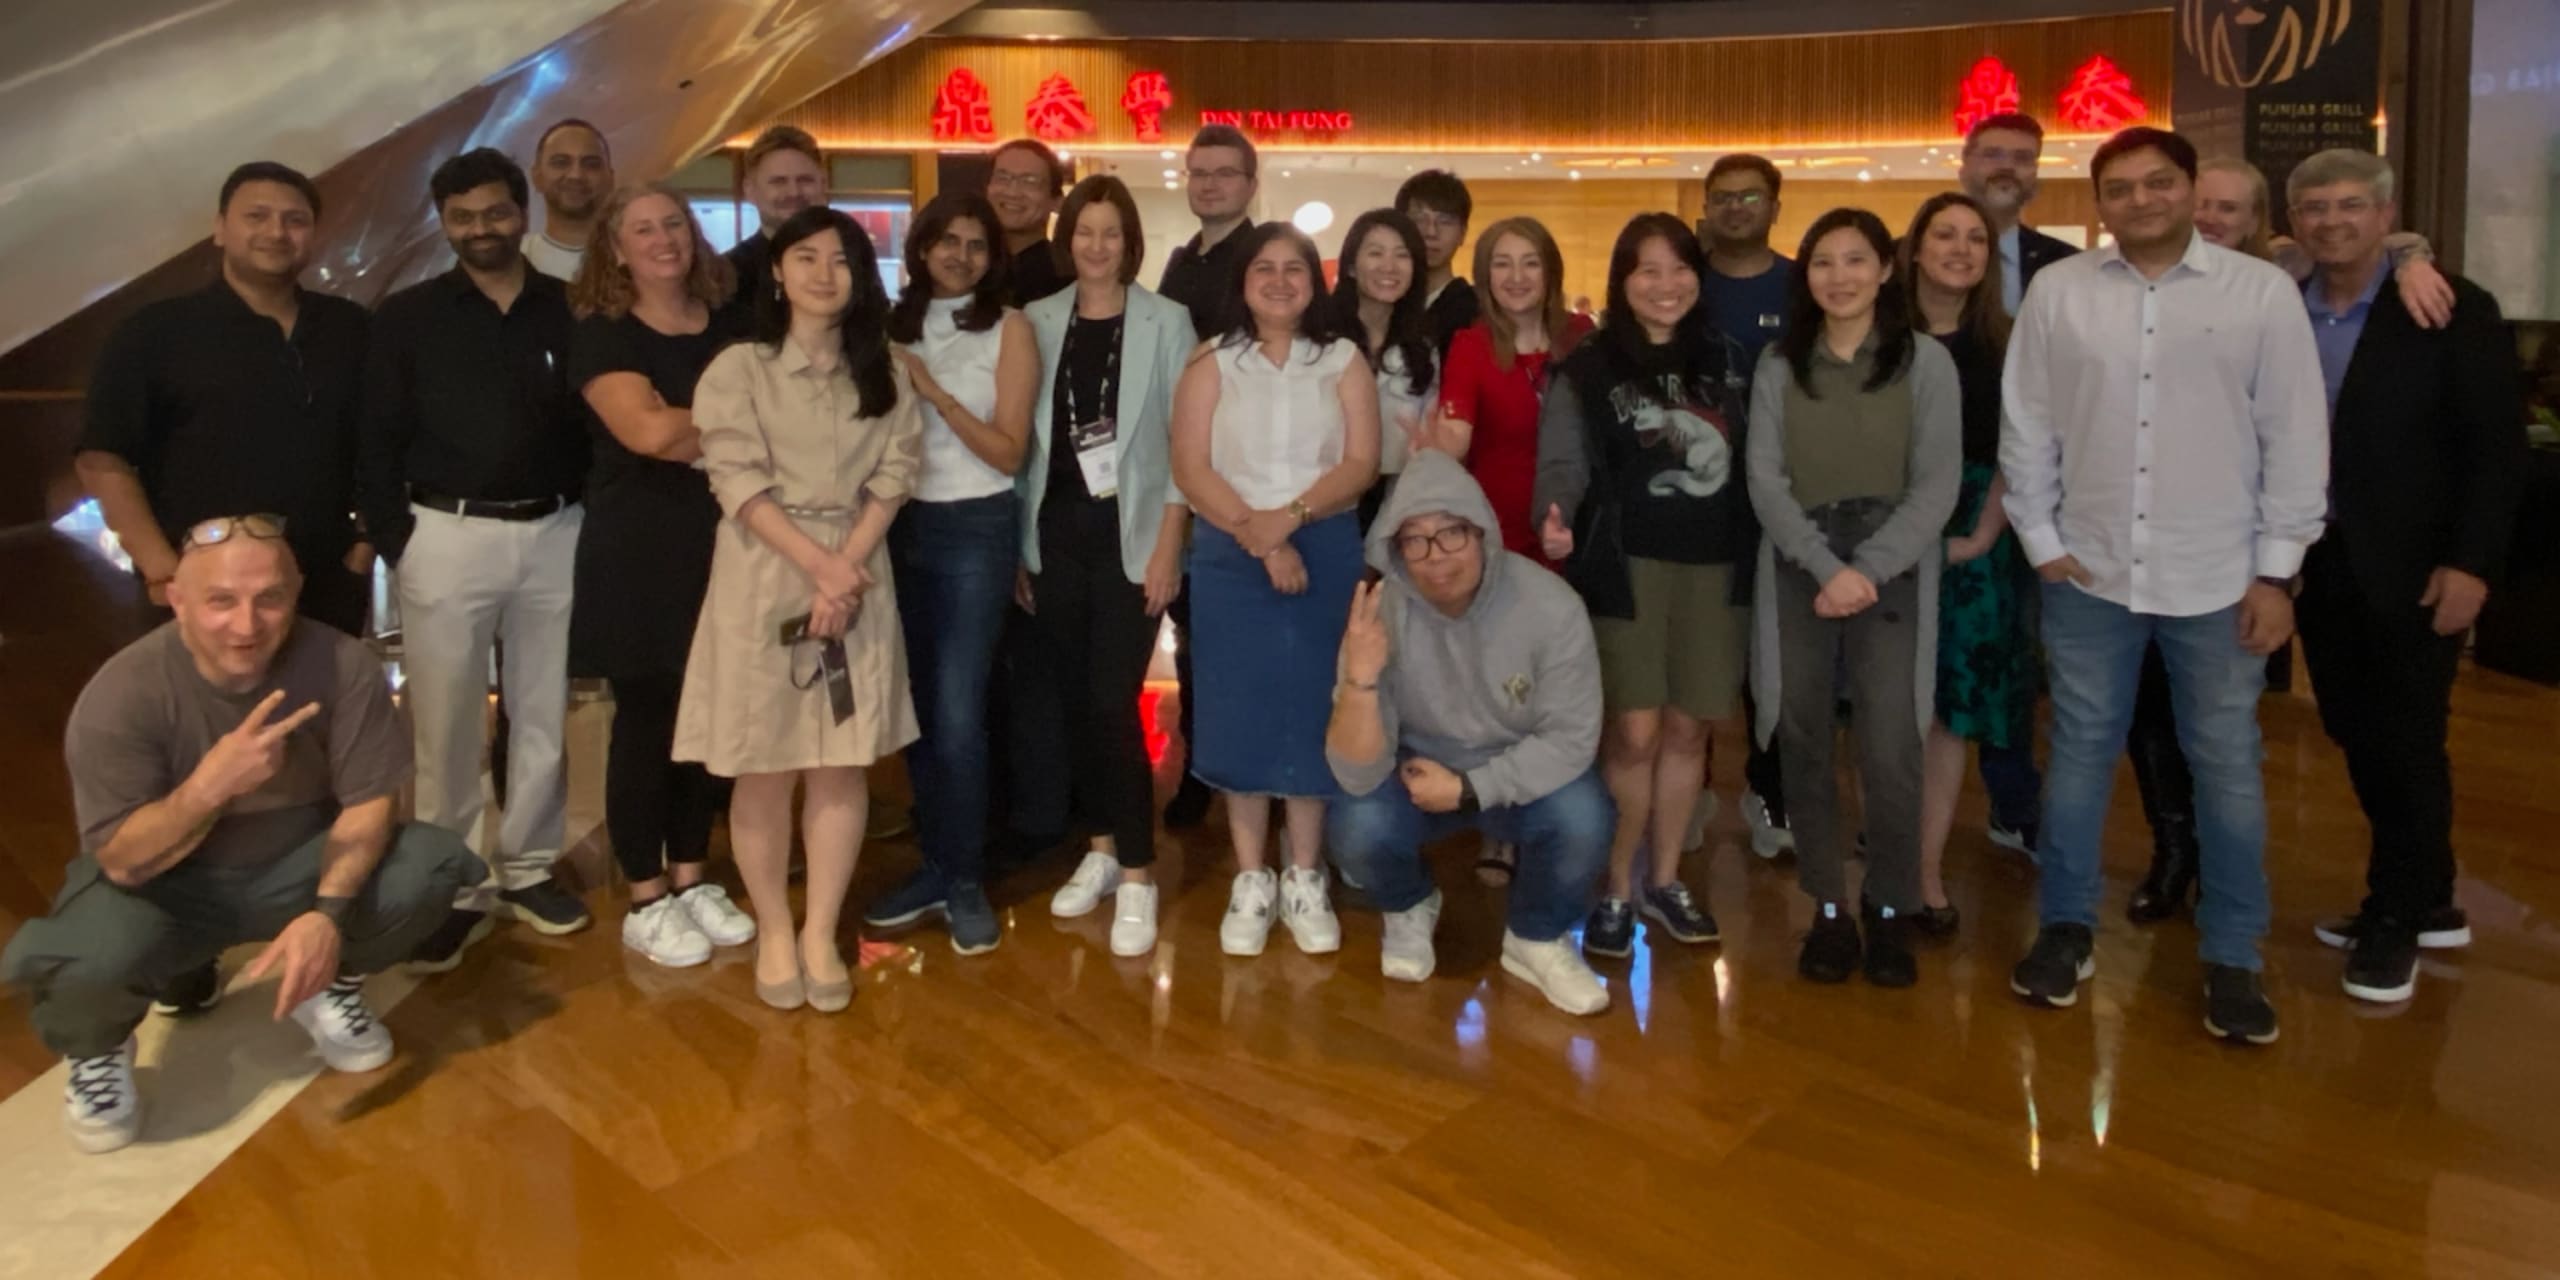
Quizás lo más gratificante de la semana fue reencontrarme con mentores, conocer nuevas amistades y encontrar aliados de todo el mundo. A muchas de estas personas no las veo con frecuencia, o nunca, en India. Desde conversaciones en los pasillos hasta cenas inesperadas, ya fuera con veteranos experimentados o jóvenes profesionales que asistían a su primer Black Hat, la energía era contagiosa. Y sí, aparecer en la icónica foto de “Hackers in India” fue el broche de oro: un momento de orgullo al estar junto a algunas de las mentes más brillantes de mi país, que ahora están dejando huella en todo el mundo.
Black Hat Asia 2025 no se trató solo de charlas ni de títulos: se trató de personas, progreso y pasión. Se trató de retribuir a una comunidad que me ha dado tanto y de aprender de cada conversación.
A todas las personas que conocí, acompañé como mentora o de quienes aprendí: muchas gracias.
Toma el control de la seguridad de la IA con Snyk
Descubre cómo Snyk ayuda a proteger el código generado por IA de tus equipos de desarrollo y ofrece a los equipos de seguridad visibilidad y controles completos.