Snyk UNFILTERED: Así fue nuestra primera cumbre de clientes


28 de octubre de 2026
0 minutos de lectura¿Qué pasa cuando reúnes en una misma sala a líderes de seguridad de algunas de las organizaciones más innovadoras del mundo, cierras las puertas y los invitas a hablar con franqueza sobre lo que funciona, lo que falla y lo que aún están tratando de resolver?
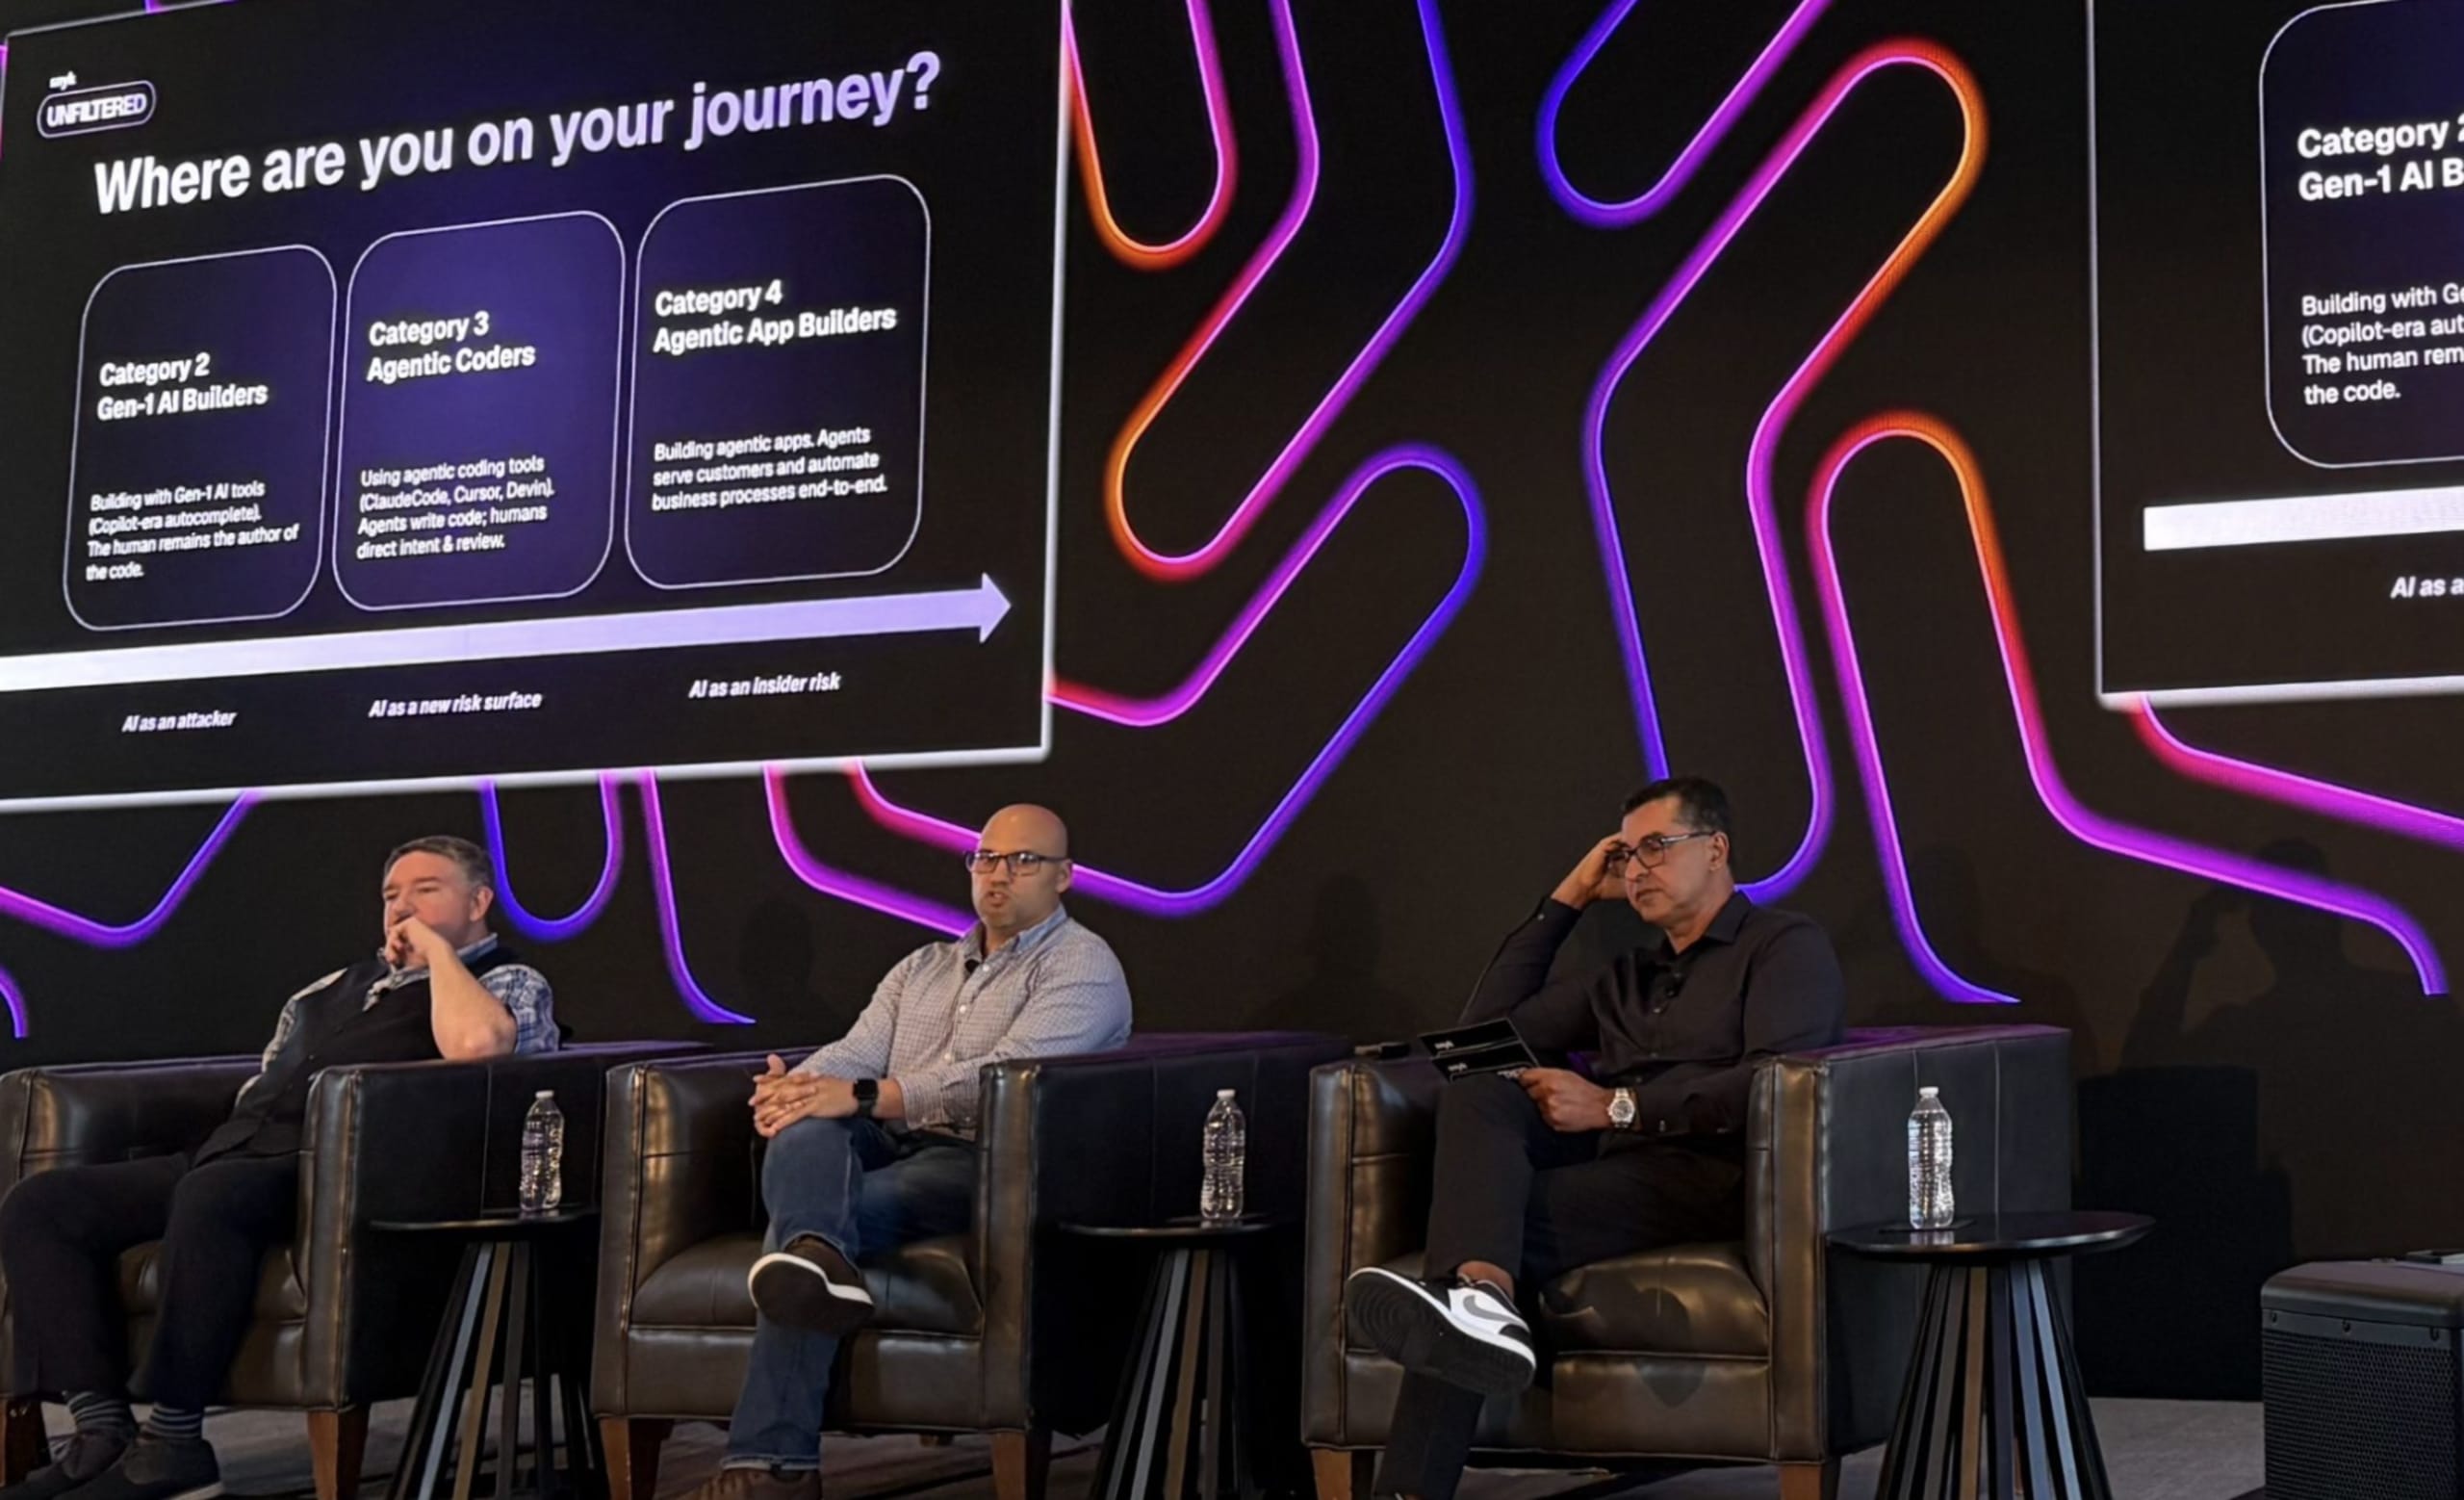
Eso fue lo que quisimos descubrir con Snyk UNFILTERED, nuestra primera Cumbre de Clientes. Celebrado en San Francisco antes del lanzamiento de Evo Agentic AppSec y del AI Security Summit, Snyk UNFILTERED se diseñó para no parecerse en nada a una conferencia.
Reunimos a un grupo reducido de líderes de seguridad de nuestra comunidad de clientes para una tarde de conversaciones francas, debates interactivos e intercambios entre pares. Sin presentaciones tradicionales, demostraciones de productos ni discursos ensayados, la cumbre dio a los asistentes la libertad de compartir sus experiencias sin atribución. Lo que siguió fue un intercambio abierto de ideas sobre los desafíos y las oportunidades que están definiendo el futuro de la seguridad de la IA. Los líderes compararon experiencias sobre implementaciones reales, obstáculos reales y preguntas reales que aún no han logrado responder, con un nivel de transparencia difícil de encontrar en los eventos tradicionales del sector.
Desde el creciente rezago de vulnerabilidades hasta la gobernanza de agentes autónomos, los asistentes cuestionaron supuestos, compararon experiencias reales y exploraron preguntas que el sector aún está tratando de responder. Y ahí fue donde comenzaron las conversaciones más valiosas.
Cinco conclusiones clave que nos llevamos
Cinco temas volvieron a surgir durante la tarde, en cada mesa y cada conversación:
1. Cuando la IA escribe el código, ¿quién asume el riesgo?
Si un ingeniero le pide a una herramienta de IA que cree una habilidad para un agente y esa habilidad causa un problema más adelante, ¿quién tiene la culpa? En la sala se volvió una y otra vez a la importancia de establecer barreras de protección: controles claros y responsables definidos que sigan vigentes incluso cuando ninguna persona haya escrito esa línea de código.
2. La conversación sobre la IA ha madurado
Hace apenas unos meses, las preguntas giraban en torno al costo y al uso de tokens. Ahora, los líderes quieren saber cuál es el retorno de la inversión, cuánto cuesta realmente la IA y dónde establecer límites de presupuesto. La IA pasó de ser un experimento a convertirse en una partida presupuestaria, con el nivel de escrutinio que eso implica.
3. Encontrar vulnerabilidades es solo la mitad del trabajo
La detección ya no es el cuello de botella. Ahora las preguntas se centran en cómo los equipos corrigen los problemas, qué tan rápido pueden hacerlo y cómo reducen el error humano en el proceso. Las correcciones que se estancan durante la revisión, las pruebas y la integración eran una fuente de frustración compartida.
4. El riesgo puede venir de cualquier parte
Cuando todos los integrantes de un equipo tienen acceso a la IA, las vulnerabilidades pueden venir de cualquier parte. Democratizar la IA también distribuye la responsabilidad, y los asistentes hablaron sobre cómo hacer que todos rindan cuentas sin frenar a nadie.
5. Lo que pueden hacer las personas tiene un límite
Los equipos están limitados por la cantidad de cosas que las personas pueden revisar y aprobar. Los líderes están dispuestos a confiar en los agentes, pero solo con controles que un agente no pueda eludir y una gobernanza diseñada para las máquinas, no adaptada de procesos creados para las personas.
De las conversaciones de UNFILTERED al futuro de la seguridad de la IA
Snyk UNFILTERED fue apenas el comienzo de una semana importante en San Francisco. Los desafíos que se analizaron a puerta cerrada en UNFILTERED reflejaron un cambio más amplio que está ocurriendo en todo el sector: los equipos de seguridad están dejando atrás la mera identificación de riesgos para ayudar a las organizaciones a crear, innovar y operar de forma segura a la velocidad de la IA.
A la mañana siguiente, lanzamos Evo Agentic AppSec, y el AI Security Summit reunió en el mismo edificio a creadores, investigadores, inversionistas y directores de seguridad de la información (CISO). Las preguntas que surgieron en la sala de clientes sobre cómo corregir problemas a gran velocidad y gobernar agentes se trasladaron directamente a esas conversaciones. Escuchar estos desafíos directamente de nuestros clientes influye en lo que desarrollamos a continuación.
Las mejores conversaciones no terminan cuando termina el evento
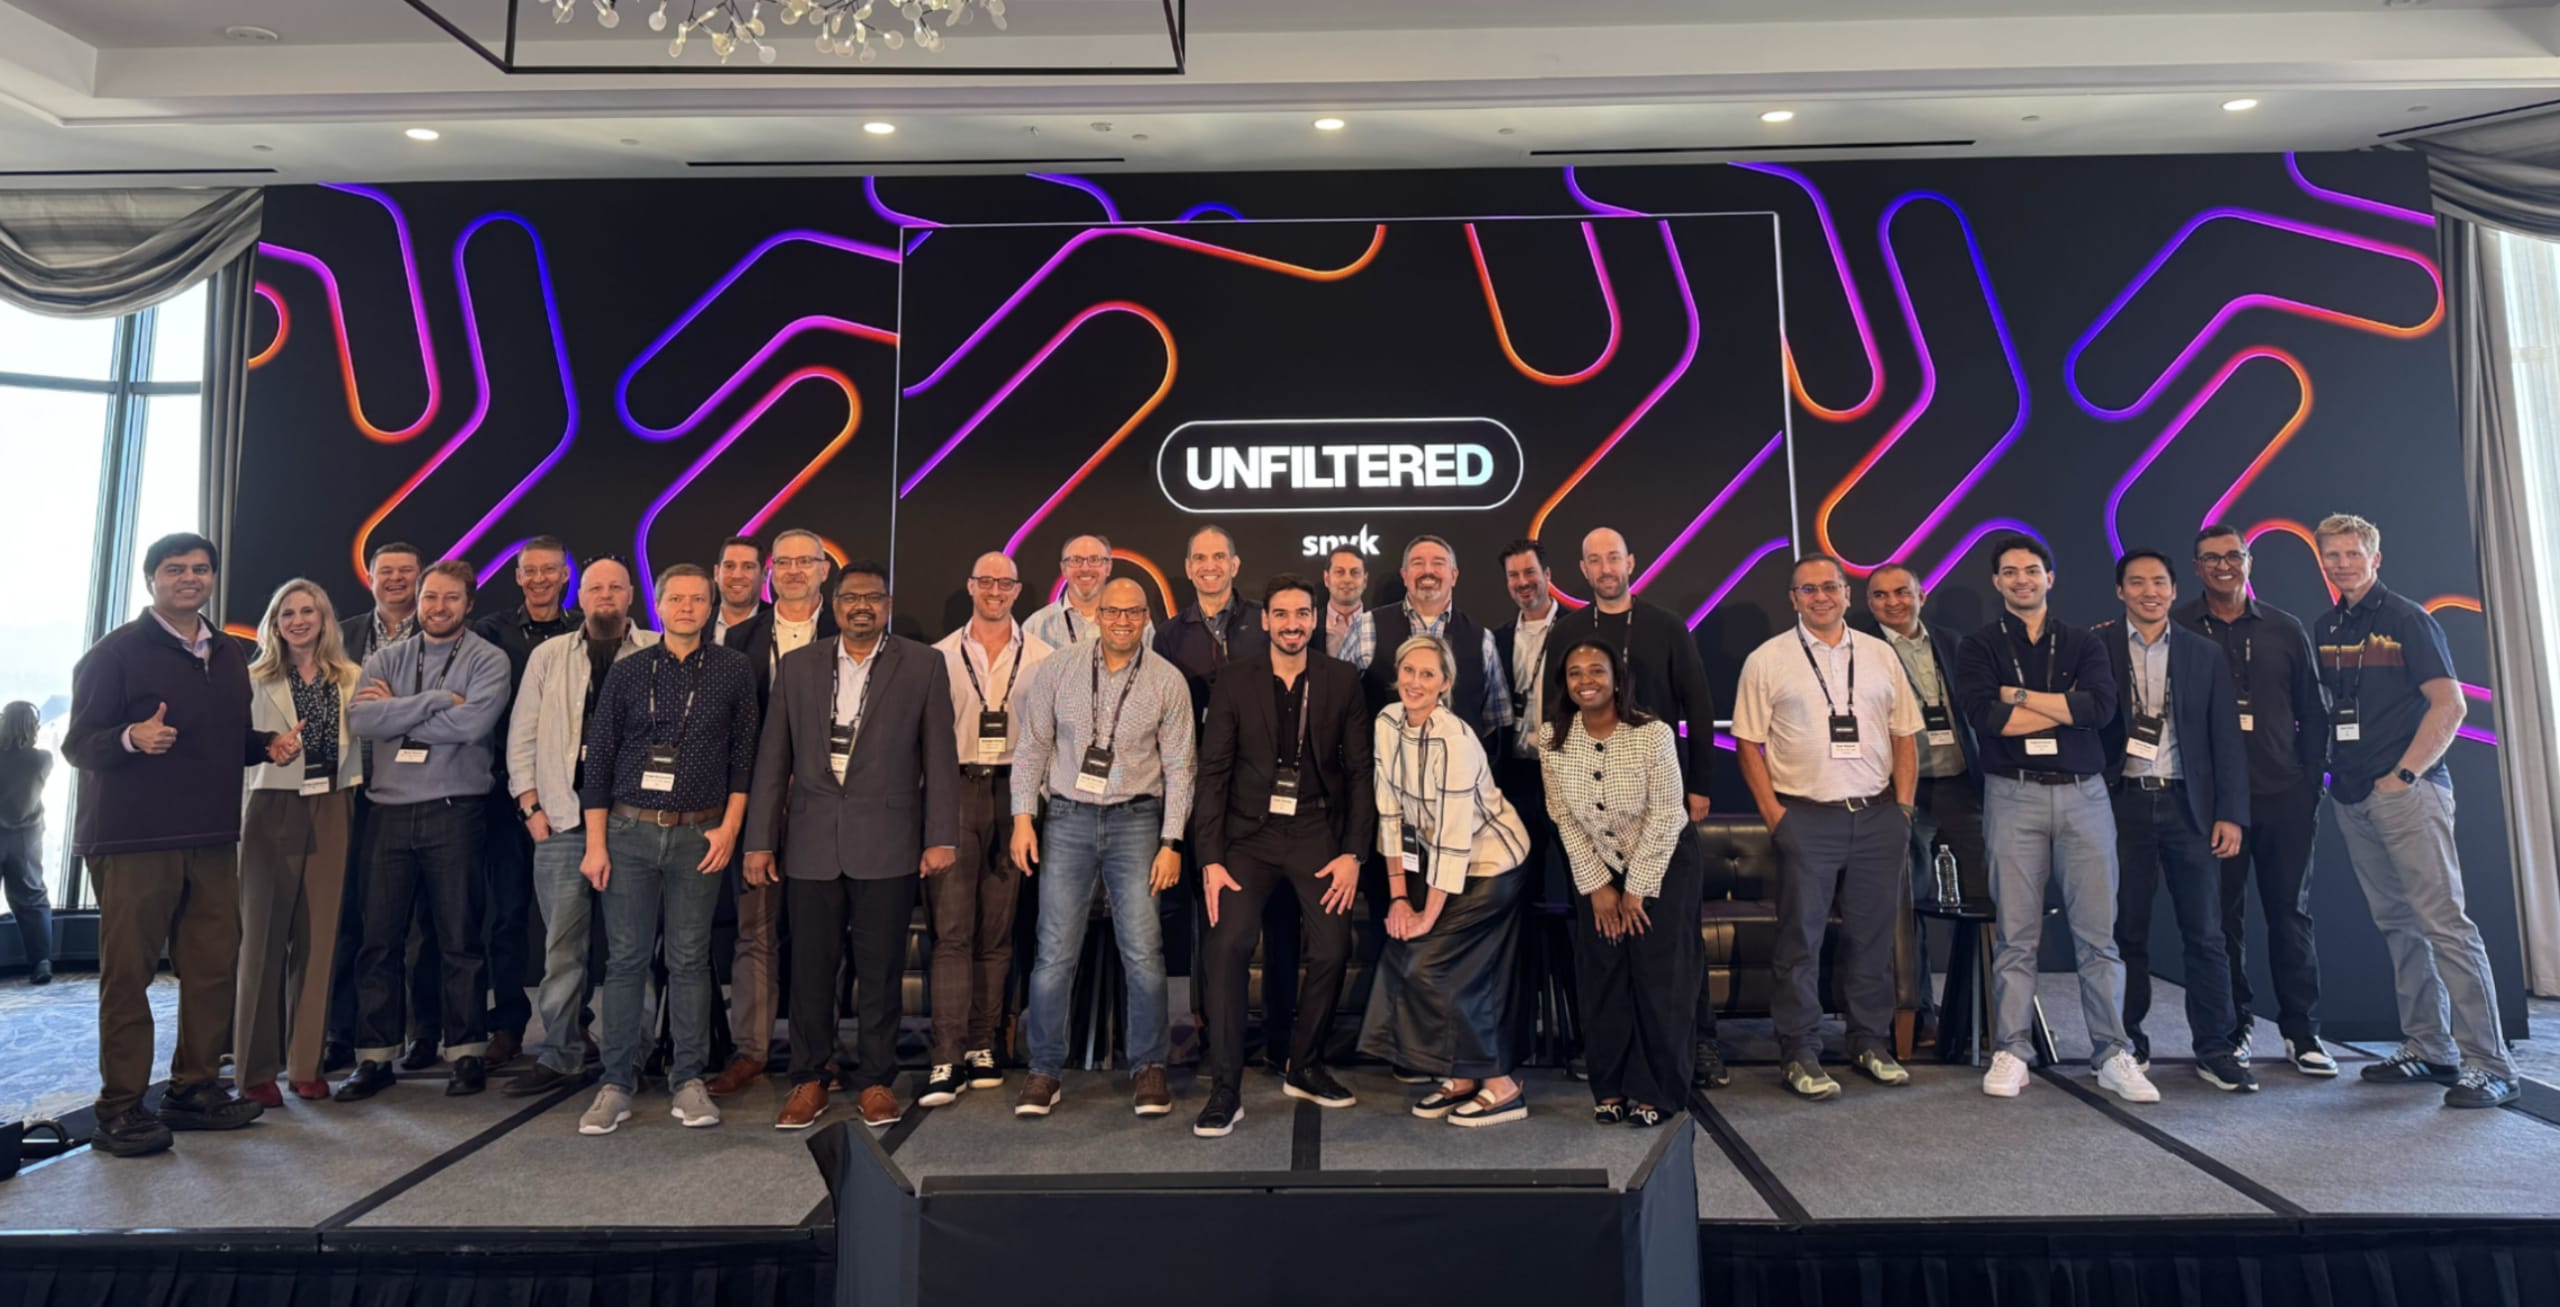
Los líderes presentes están atravesando cambios enormes. Buscan equilibrar la innovación con la responsabilidad y proteger tecnologías que evolucionan más rápido que los procesos diseñados para gobernarlas. Lo que hizo valiosa esa tarde fue su disposición a hablar abiertamente sobre lo que aún no han resuelto. Los espacios así son poco comunes y queremos seguir creándolos.
Snyk Unfiltered forma parte de nuestro compromiso de reunir a nuestra comunidad de clientes para conversar con franqueza y aprender juntos. Esta fue la primera de muchas ocasiones.
¿Quieres ser parte de lo que viene? Encuentra tu próximo evento.
EVENTOS PARA CLIENTES DE SNYK


