Por qué deberías implementar un proceso automatizado de revisión de código

20 de diciembre de 2021
0 minutos de lecturaRealizar una revisión automatizada de código es un paso esencial para crear una aplicación segura y de alta calidad. Dado el riesgo de error humano durante el desarrollo, implementar buenas prácticas para una revisión sistemática del código es una medida poderosa para mejorar la calidad del software. Si bien una revisión manual aprovecha la experiencia y las habilidades del equipo revisor, aún existe la posibilidad de que el código contenga amenazas de seguridad diseñadas para evadir la detección humana. El valor de contar con un equipo experto que revise la intención y la lógica del código nuevo es incalculable. Sin embargo, complementar esta revisión manual con una automatizada puede detectar vulnerabilidades divulgadas públicamente, así como vulnerabilidades introducidas por código personalizado y posibles puntos de acceso para ataques.
¿Qué es un proceso automatizado de revisión de código?
Un proceso automatizado de revisión de código compara el código fuente con un conjunto estándar de pautas para detectar errores comunes o amenazas de seguridad. Esta revisión puede generar falsos positivos y negativos, pero aun así mejora la resistencia del software frente a las amenazas de seguridad y el rendimiento general de la aplicación.
El mayor riesgo de sufrir brechas de seguridad y un rendimiento subóptimo podría comprometer la capacidad del software para funcionar según lo previsto. Por eso, una forma eficaz de mejorar tanto la calidad como la seguridad del código es reducir los falsos positivos y negativos que genera tu herramienta automatizada de revisión de código.
Falsos positivos y negativos
Como ningún analizador automatizado de código es perfecto, siempre existe la posibilidad de que se produzcan falsos positivos o negativos durante una revisión de código. A continuación, se definen estos términos para mayor claridad.
Falso positivo – El analizador genera una alerta de diagnóstico aunque no se haya infringido ninguna regla. En principio, esto no es perjudicial, pero sí aumenta el tiempo que las personas dedican a distinguir los falsos positivos de los reales. Los verdaderos positivos son errores que el desarrollador debe corregir; los falsos positivos hacen perder tiempo.
Falso negativo – El analizador no genera una alerta de diagnóstico y deja pasar un problema durante la revisión de código. Este tipo de problema no detectado es precisamente el riesgo que una revisión automatizada eficaz debería prevenir.
Cómo reducir los falsos positivos y negativos
Una de las partes más importantes de una revisión segura del código es que quien la realiza se tome el tiempo necesario para comprender por completo su funcionalidad. Por eso, una de las mejores formas de reducir los falsos positivos y negativos durante una revisión manual es adoptar un enfoque pausado y metódico.
Suponer que el código funciona según lo previsto es una fuente importante de errores al realizar una revisión. La probabilidad de que las personas —incluso un equipo experto de revisión— dejen pasar errores sin detectar durante la revisión manual demuestra la necesidad de un proceso automatizado eficaz. Además, una revisión manual puede orientar a los programadores para establecer estándares que el analizador use al comparar el código fuente con el rendimiento esperado.
Implementa pruebas unitarias y de integración
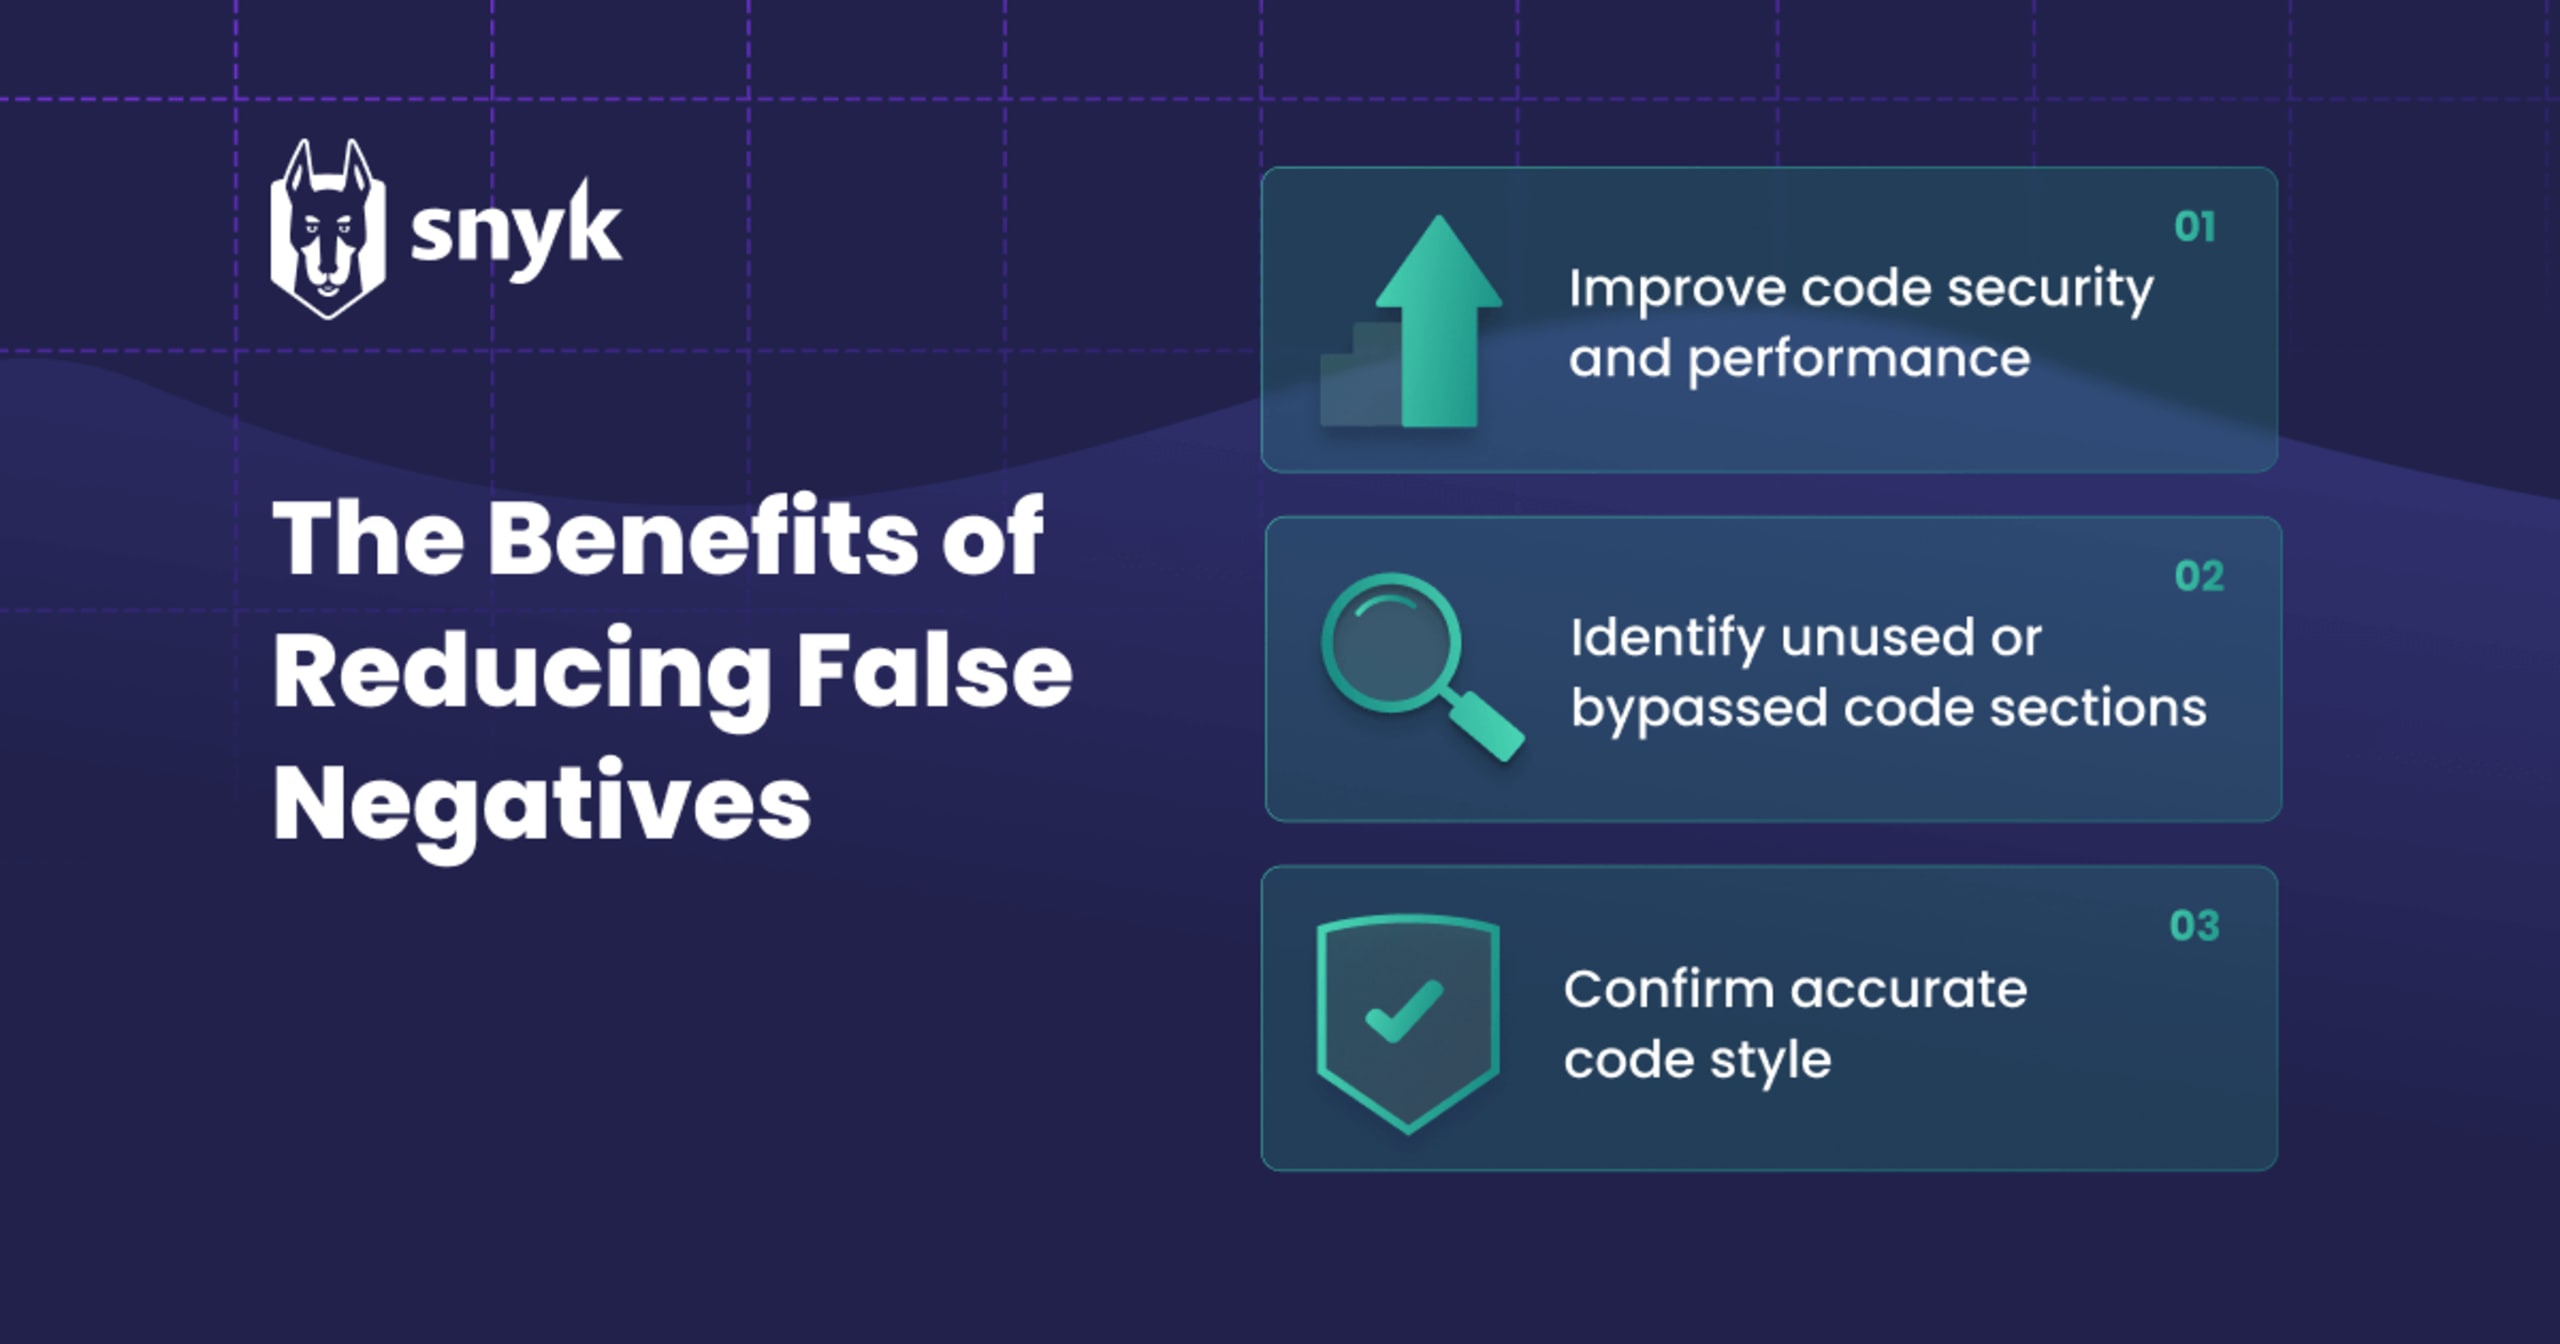
Reducir los falsos positivos simplifica el informe de diagnóstico. Reducir los falsos negativos, en cambio, puede:
Mejorar la seguridad y el rendimiento del código
Identificar secciones de código sin uso o que se omiten
Confirmar que el estilo del código sea correcto
Estas características son aspectos fundamentales del desarrollo de software eficaz. Reducir los falsos negativos acelera la compilación y la ejecución del código, y permite comprobar que funcione según lo esperado al compararlo con el estándar.
No basta con ejecutar el analizador, dejar que encuentre los errores y corregirlos en el código fuente. Puedes exigir que los cambios de código y los pull request incluyan pruebas unitarias y de integración, lo que aumenta la confianza y reduce los errores para mejorar continuamente todo el proceso. Las pruebas unitarias permiten asegurarse de que la nueva sección de código funcione como esperaba el desarrollador antes de integrarla en el repositorio principal. Establecer condiciones generales para las entradas o adaptar el código para que produzca un resultado conocido son buenas prácticas para este tipo de pruebas. Después, agregar pruebas de integración de forma gradual, vinculando unas pocas unidades a la vez, permite comprobar que interactúen sin problemas y que no generen falsos positivos ni negativos durante una revisión eficaz del código.
Usa herramientas avanzadas de análisis automatizado
La mejor forma de revisar código y minimizar los falsos positivos y negativos es elegir una herramienta de análisis de alta calidad y robusta. Usar una herramienta automatizada de revisión de código que distinga cuándo se debe generar una alerta es fundamental para mejorar la calidad y la seguridad de la aplicación.
Aunque realizar una revisión de seguridad del código es fundamental, una herramienta automatizada sofisticada incluye una gran cantidad de vulnerabilidades en su base de datos, a menudo antes de que se incorporen a las bases de datos de acceso público. Una herramienta eficaz de revisión automatizada de código compara rápidamente el código fuente con estos datos, para que tu equipo corrija los errores de inmediato y entregue código seguro más pronto.
La herramienta automatizada que elijas debe integrarse con tu proceso de desarrollo actual para que sea fácil de usar. Una integración fluida garantiza que el analizador de código funcione con tu código fuente, detecte errores e identifique posibles problemas de seguridad durante todo el proceso de integración continua y entrega continua (CI/CD).
Por último, otro objetivo del analizador automatizado es comparar rápidamente el código con los estándares de seguridad y calidad. Una herramienta avanzada de análisis incluso puede generar un PR y enviar automáticamente los hallazgos al equipo de revisión para que siga analizando el código o integre las recomendaciones, reduciendo así el tiempo necesario para corregir los problemas.
"Gracias a la automatización que ofrece Snyk, hemos podido reasignar personal que realizaba tareas de seguridad manuales y rutinarias al desarrollo de funcionalidades de alto impacto. Como Snyk nos alerta sobre nuevas vulnerabilidades mediante un Pull Request (que ya incluye la “solución”), hemos reducido un proceso manual de clasificación y corrección que, de otro modo, sería largo, a un simple “merge” que podemos hacer en minutos."
Peter Vanhee - Líder de prácticas de ingeniería - Comic Relief
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.
Por qué deberías usar revisiones automatizadas de código
Las revisiones manuales de código son una parte fundamental del desarrollo de software. Aportan nuevas perspectivas de especialistas para identificar errores lógicos, confirmar que el código cumple su propósito y generar responsabilidad en el desarrollador, que sabe que su trabajo será revisado.
Sin embargo, aunque la revisión manual aborda la lógica y la intención, una revisión automatizada avanzada del código puede ayudar a crear una aplicación más segura y eficiente mucho más rápido que una revisión manual por sí sola. Con una revisión automatizada, detectarás más problemas en menos tiempo y mejorarás tanto la velocidad como la precisión del proceso de desarrollo.
Preguntas frecuentes sobre la revisión automatizada de código
¿Cómo se automatiza el proceso de revisión de código?
Una revisión de código automatizada compara el código fuente con un estándar conocido. Un analizador es eficaz para encontrar problemas relacionados con aspectos como las pautas de estilo, los errores comunes, los bugs o las vulnerabilidades de seguridad. Una herramienta de revisión de código automatizada integrada en el proceso de desarrollo compara el código fuente con un estándar y genera un informe. Este informe se convierte en un pull request que indica los cambios que el desarrollador debe hacer en el código antes de que pueda integrarse en la rama principal. Las herramientas de análisis avanzadas generan un pull request y lo integran en la rama principal para crear una aplicación segura, precisa y eficiente.
Visita nuestra página de recursos de seguridad para descubrir cómo Snyk puede ayudar a los desarrolladores a crear código seguro y de alta calidad. También puedes probar nuestra herramienta gratuita para analizar código y ver cómo el motor Snyk Code analiza tu código para detectar problemas de seguridad y calidad.


