Anunciamos el acceso anticipado a IaC+: protege las configuraciones de tu infraestructura en todo el SDLC
Lauren Place
3 de octubre de 2023
0 minutos de lecturaDiseñar y mantener configuraciones de infraestructura seguras, desde el código hasta la nube, es un proceso complejo en el que participan varios equipos técnicos y responsables de seguridad.
El primer desafío es escribir configuraciones de infraestructura seguras antes de la implementación. A medida que las organizaciones modernizan sus aplicaciones para la nube o adoptan un proceso de desarrollo de aplicaciones nativas de la nube, los desarrolladores de aplicaciones colaboran con los equipos de infraestructura o plataforma durante el desarrollo y la compilación para definir e implementar configuraciones seguras en el código. Hoy existen muchas herramientas de seguridad de IaC previas a la implementación, pero, sin el contexto de los entornos implementados, suelen mostrar una gran cantidad de problemas «críticos», lo que reduce la confianza de los desarrolladores y contribuye a la fatiga por alertas.
El segundo desafío es mantener configuraciones seguras después de la implementación en la nube. Los equipos de seguridad deben permitir que los desarrolladores corrijan las configuraciones incorrectas si algo sale mal en producción. Aunque existen muchas herramientas de seguridad en la nube posteriores a la implementación que ayudan a identificar estas configuraciones incorrectas en entornos de nube, no tienen visibilidad de los flujos de trabajo de desarrollo previos a la implementación y no pueden rastrear las configuraciones incorrectas hasta el código fuente y los responsables del desarrollo.
Para ayudar a nuestros clientes a abordar estos desafíos, desarrollamos una nueva versión de Snyk IaC llamada IaC+, que permite a los desarrolladores encontrar y corregir configuraciones incorrectas en sus flujos de trabajo actuales, y ofrece una única fuente de verdad para la seguridad de las configuraciones de infraestructura en todo el SDLC (del código a la nube). IaC+ funciona con un nuevo motor y un conjunto ampliado de reglas de seguridad.
IaC+ estará disponible en acceso anticipado a través de Snyk Preview a partir del 3 de octubre de 2023.
Verificaciones previas a la implementación de IaC más profundas y precisas
Más vale prevenir que curar. En Snyk, creemos que la forma más eficiente de proteger las configuraciones es antes de la producción: mientras se escriben y modifican en el IDE y la CLI, además de monitorear los repositorios de Git y las canalizaciones de CI.
IaC+ admite las mismas integraciones y flujos de trabajo que nuestra versión actual, con mejoras en el motor para lograr resultados más precisos. Entre ellas, incluye análisis de varios archivos para Terraform que permite probar módulos y archivos de variables, para que tus desarrolladores puedan enfocarse en corregir los problemas más importantes.
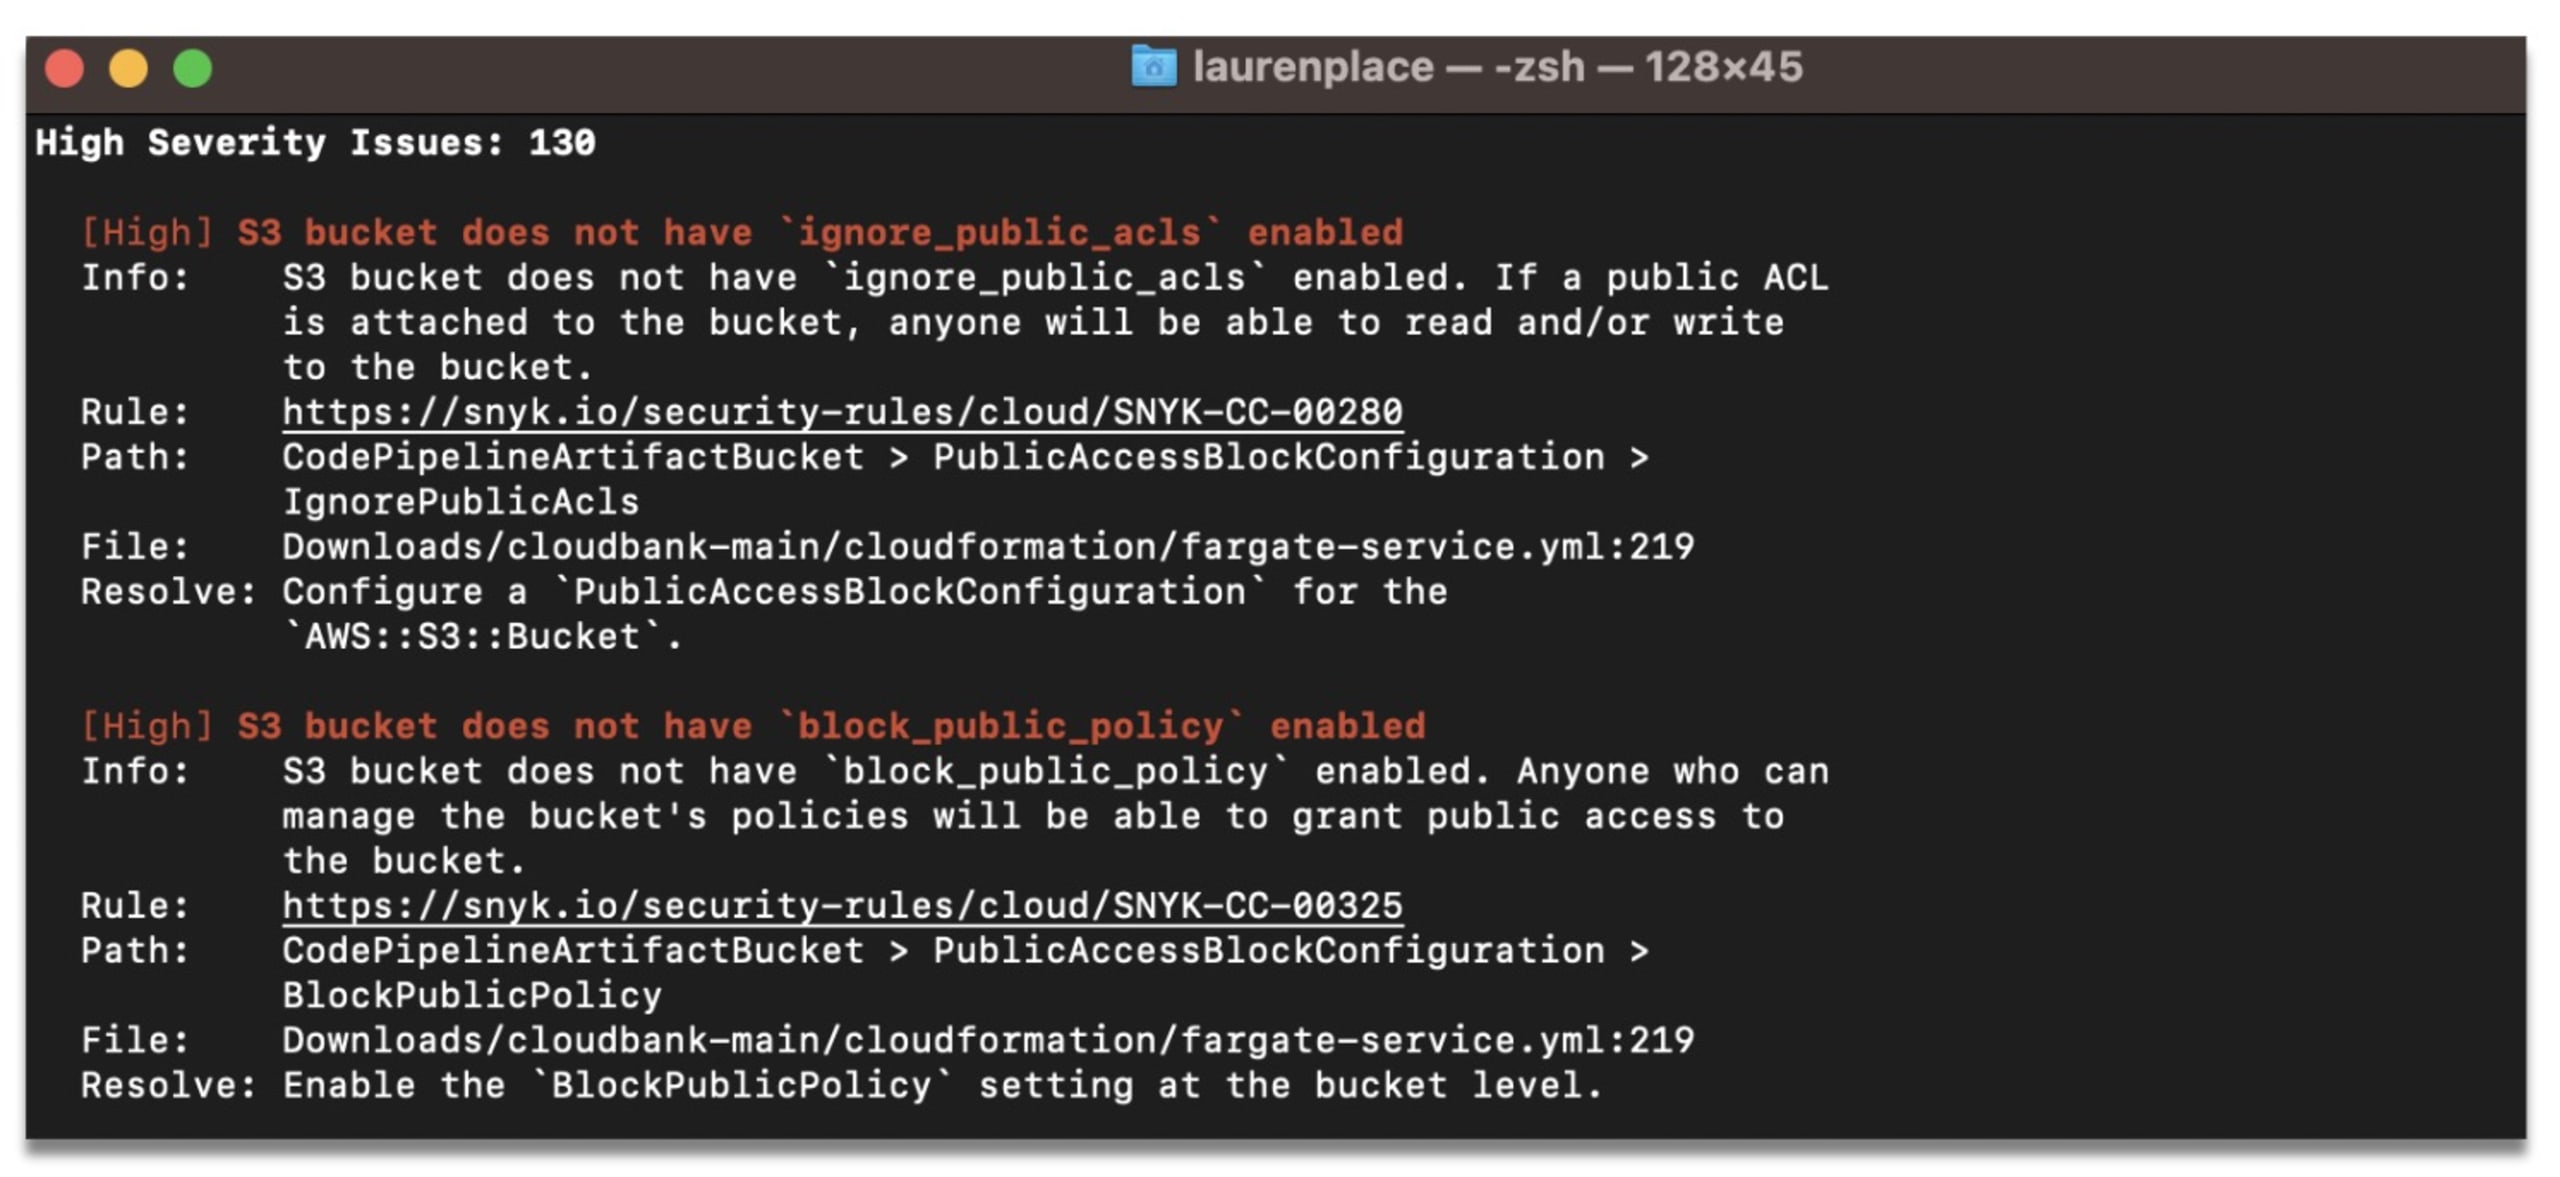
Además del análisis de varios archivos, IaC+ cuenta con un conjunto ampliado de reglas de seguridad, que agrega cientos de reglas de seguridad y asignadas a estándares de cumplimiento al conjunto de reglas integrado de Snyk. Incluye más de una docena de marcos, como SOC2, PCI DSS y NIST 27001.
Mejor clasificación de problemas de configuración incorrecta
La capacidad de pasar de la identificación a la corrección es el eje central de Snyk IaC. Para obtener visibilidad y clasificar los problemas más rápido, IaC+ detecta problemas en todo un repositorio, en lugar de hacerlo en archivos de IaC individuales. Así, los usuarios pueden ver y filtrar problemas en toda una organización de Snyk, en vez de investigar archivos de IaC individuales uno por uno.
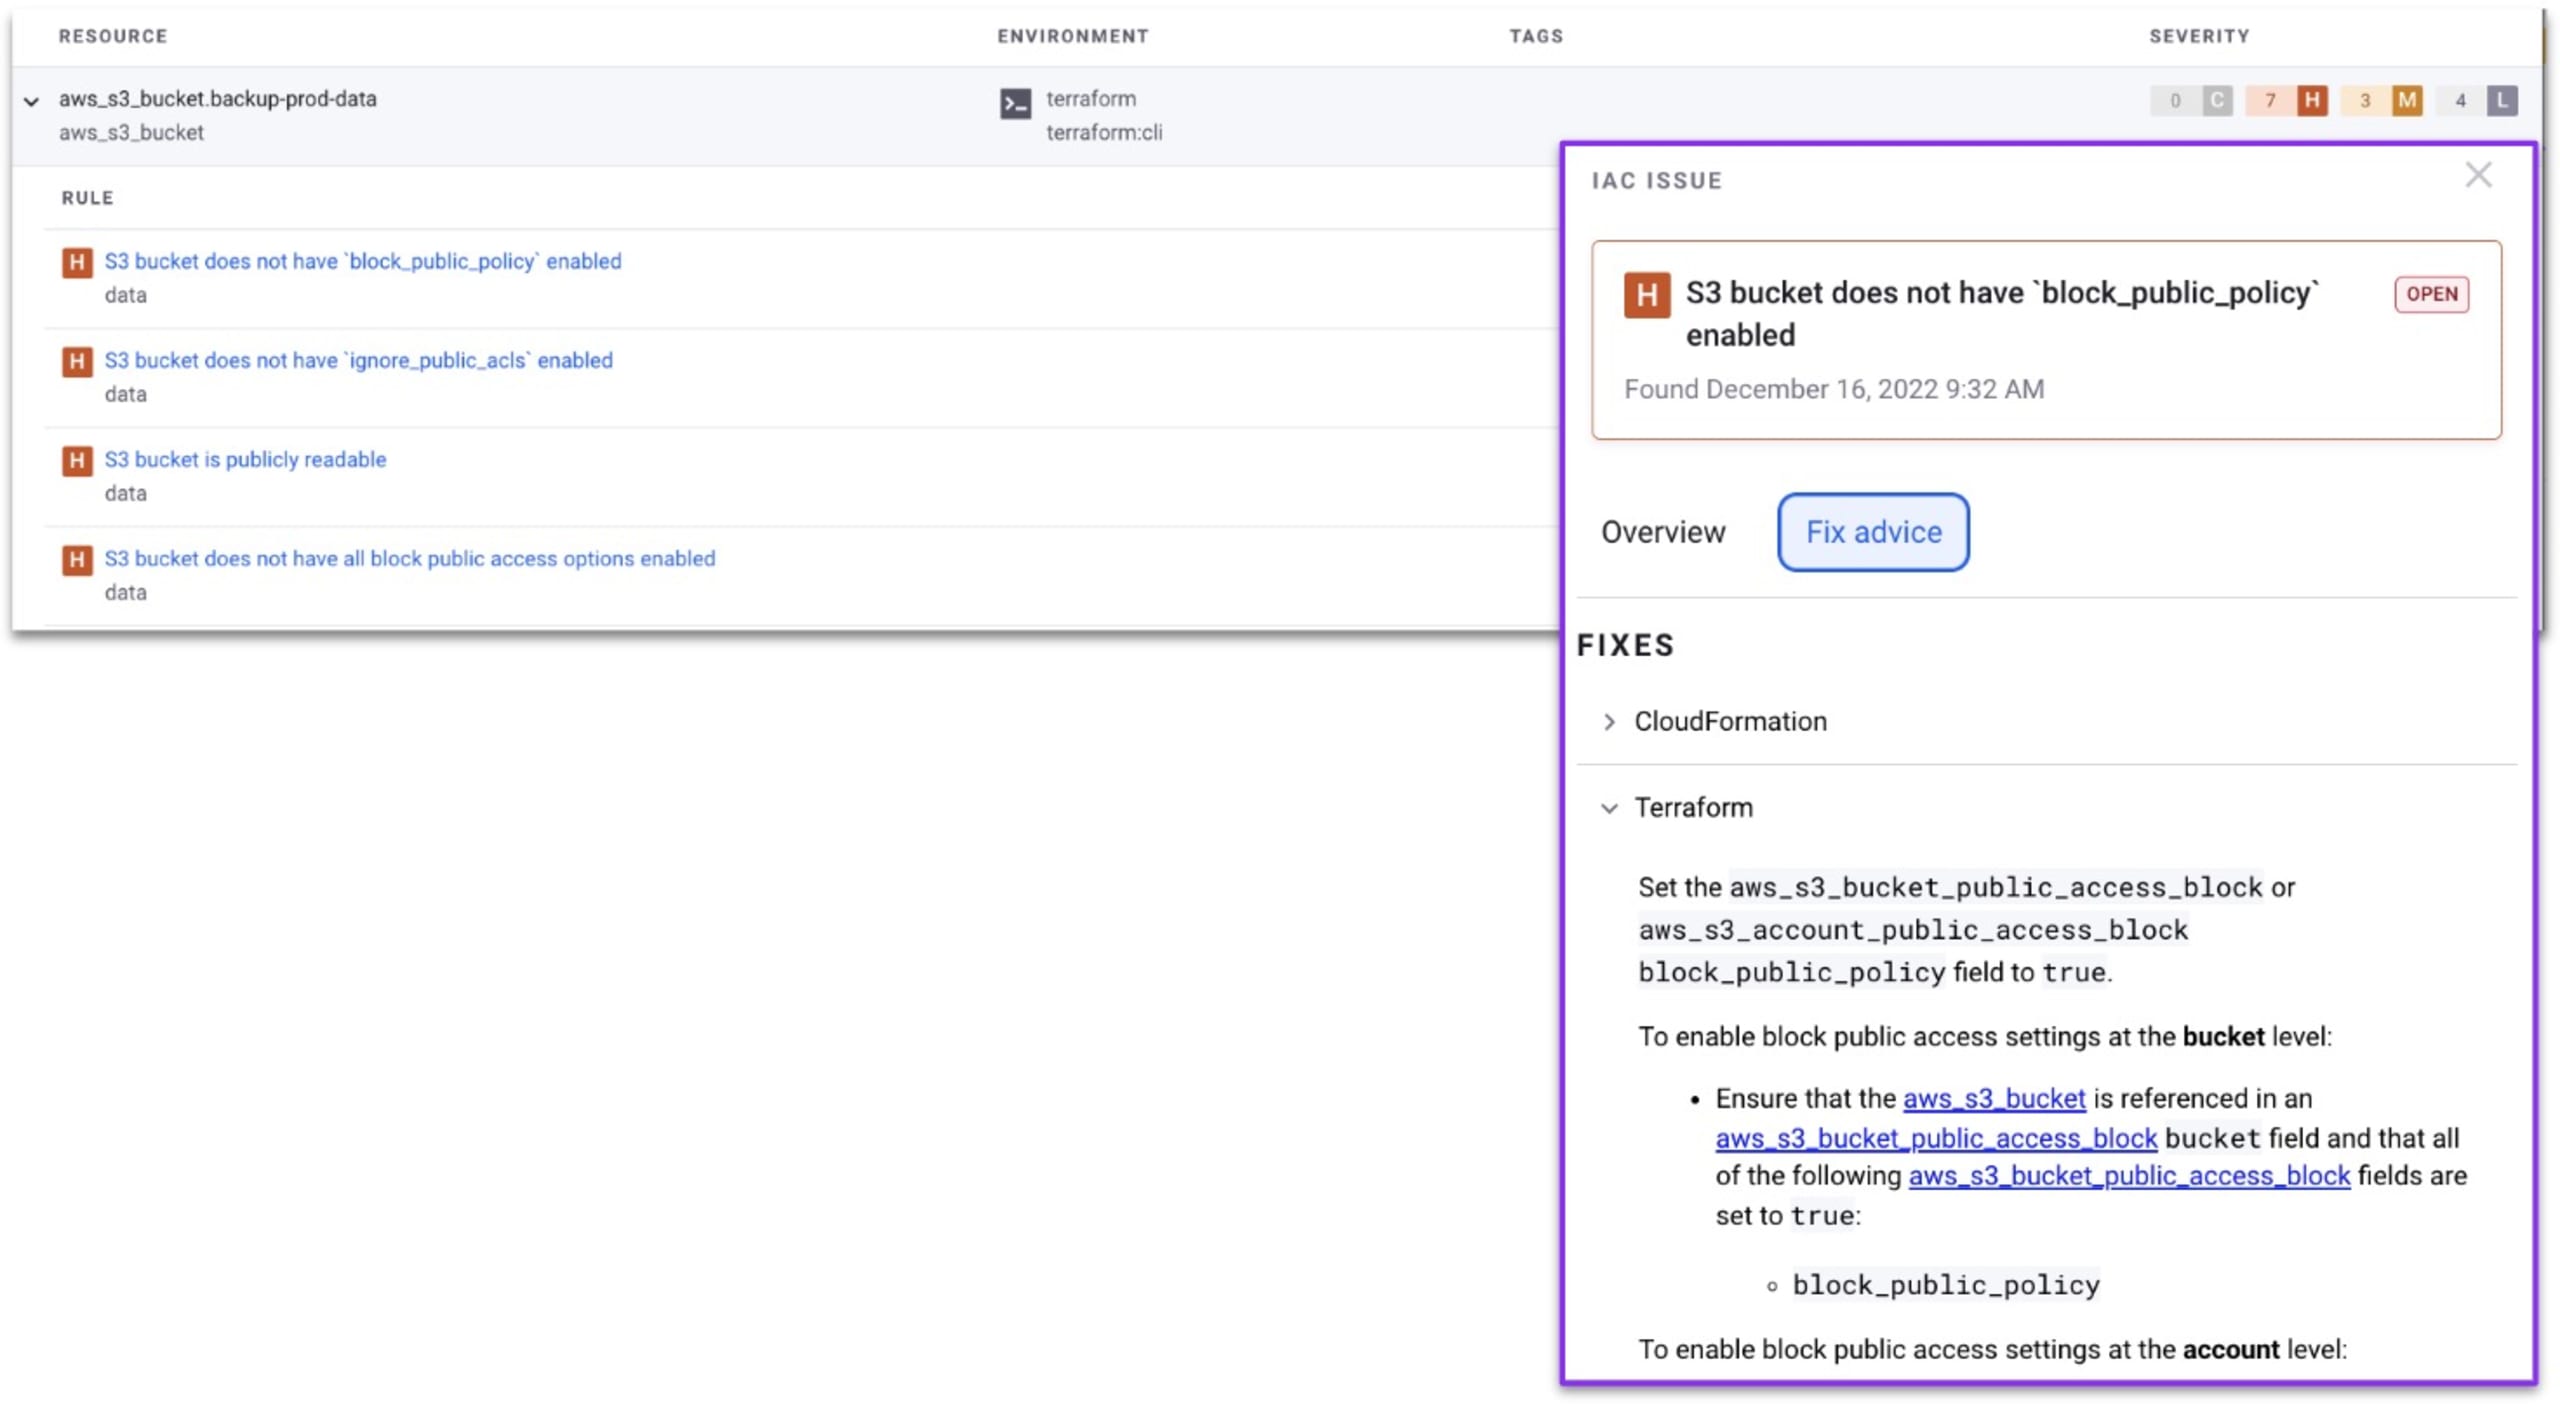
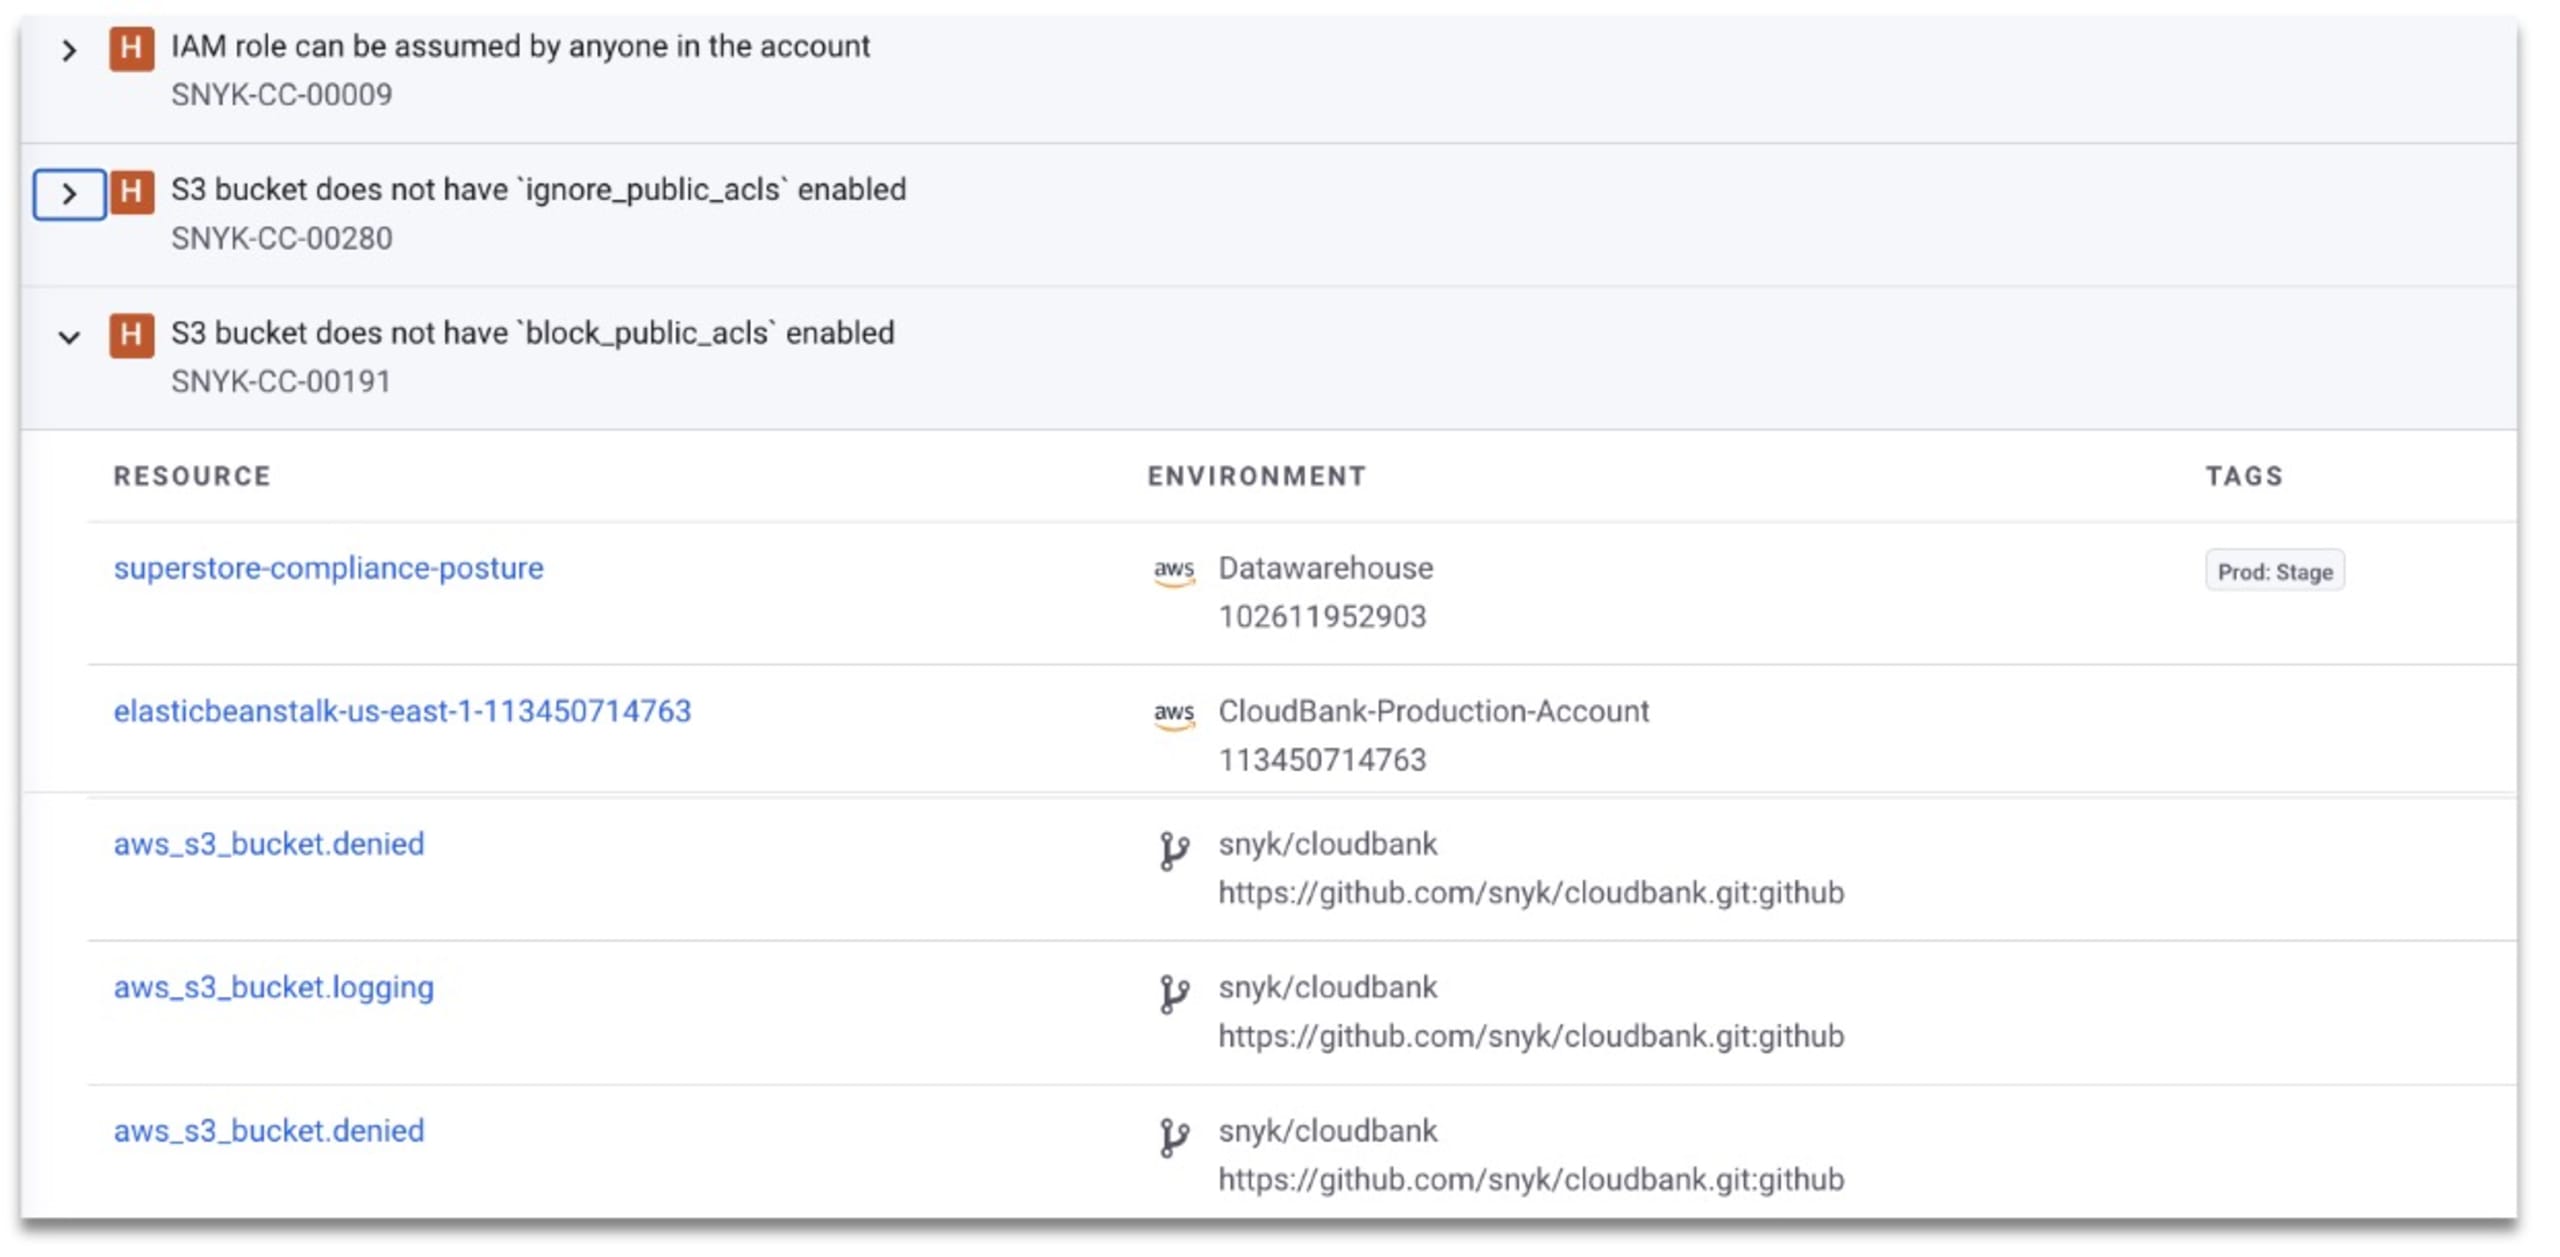
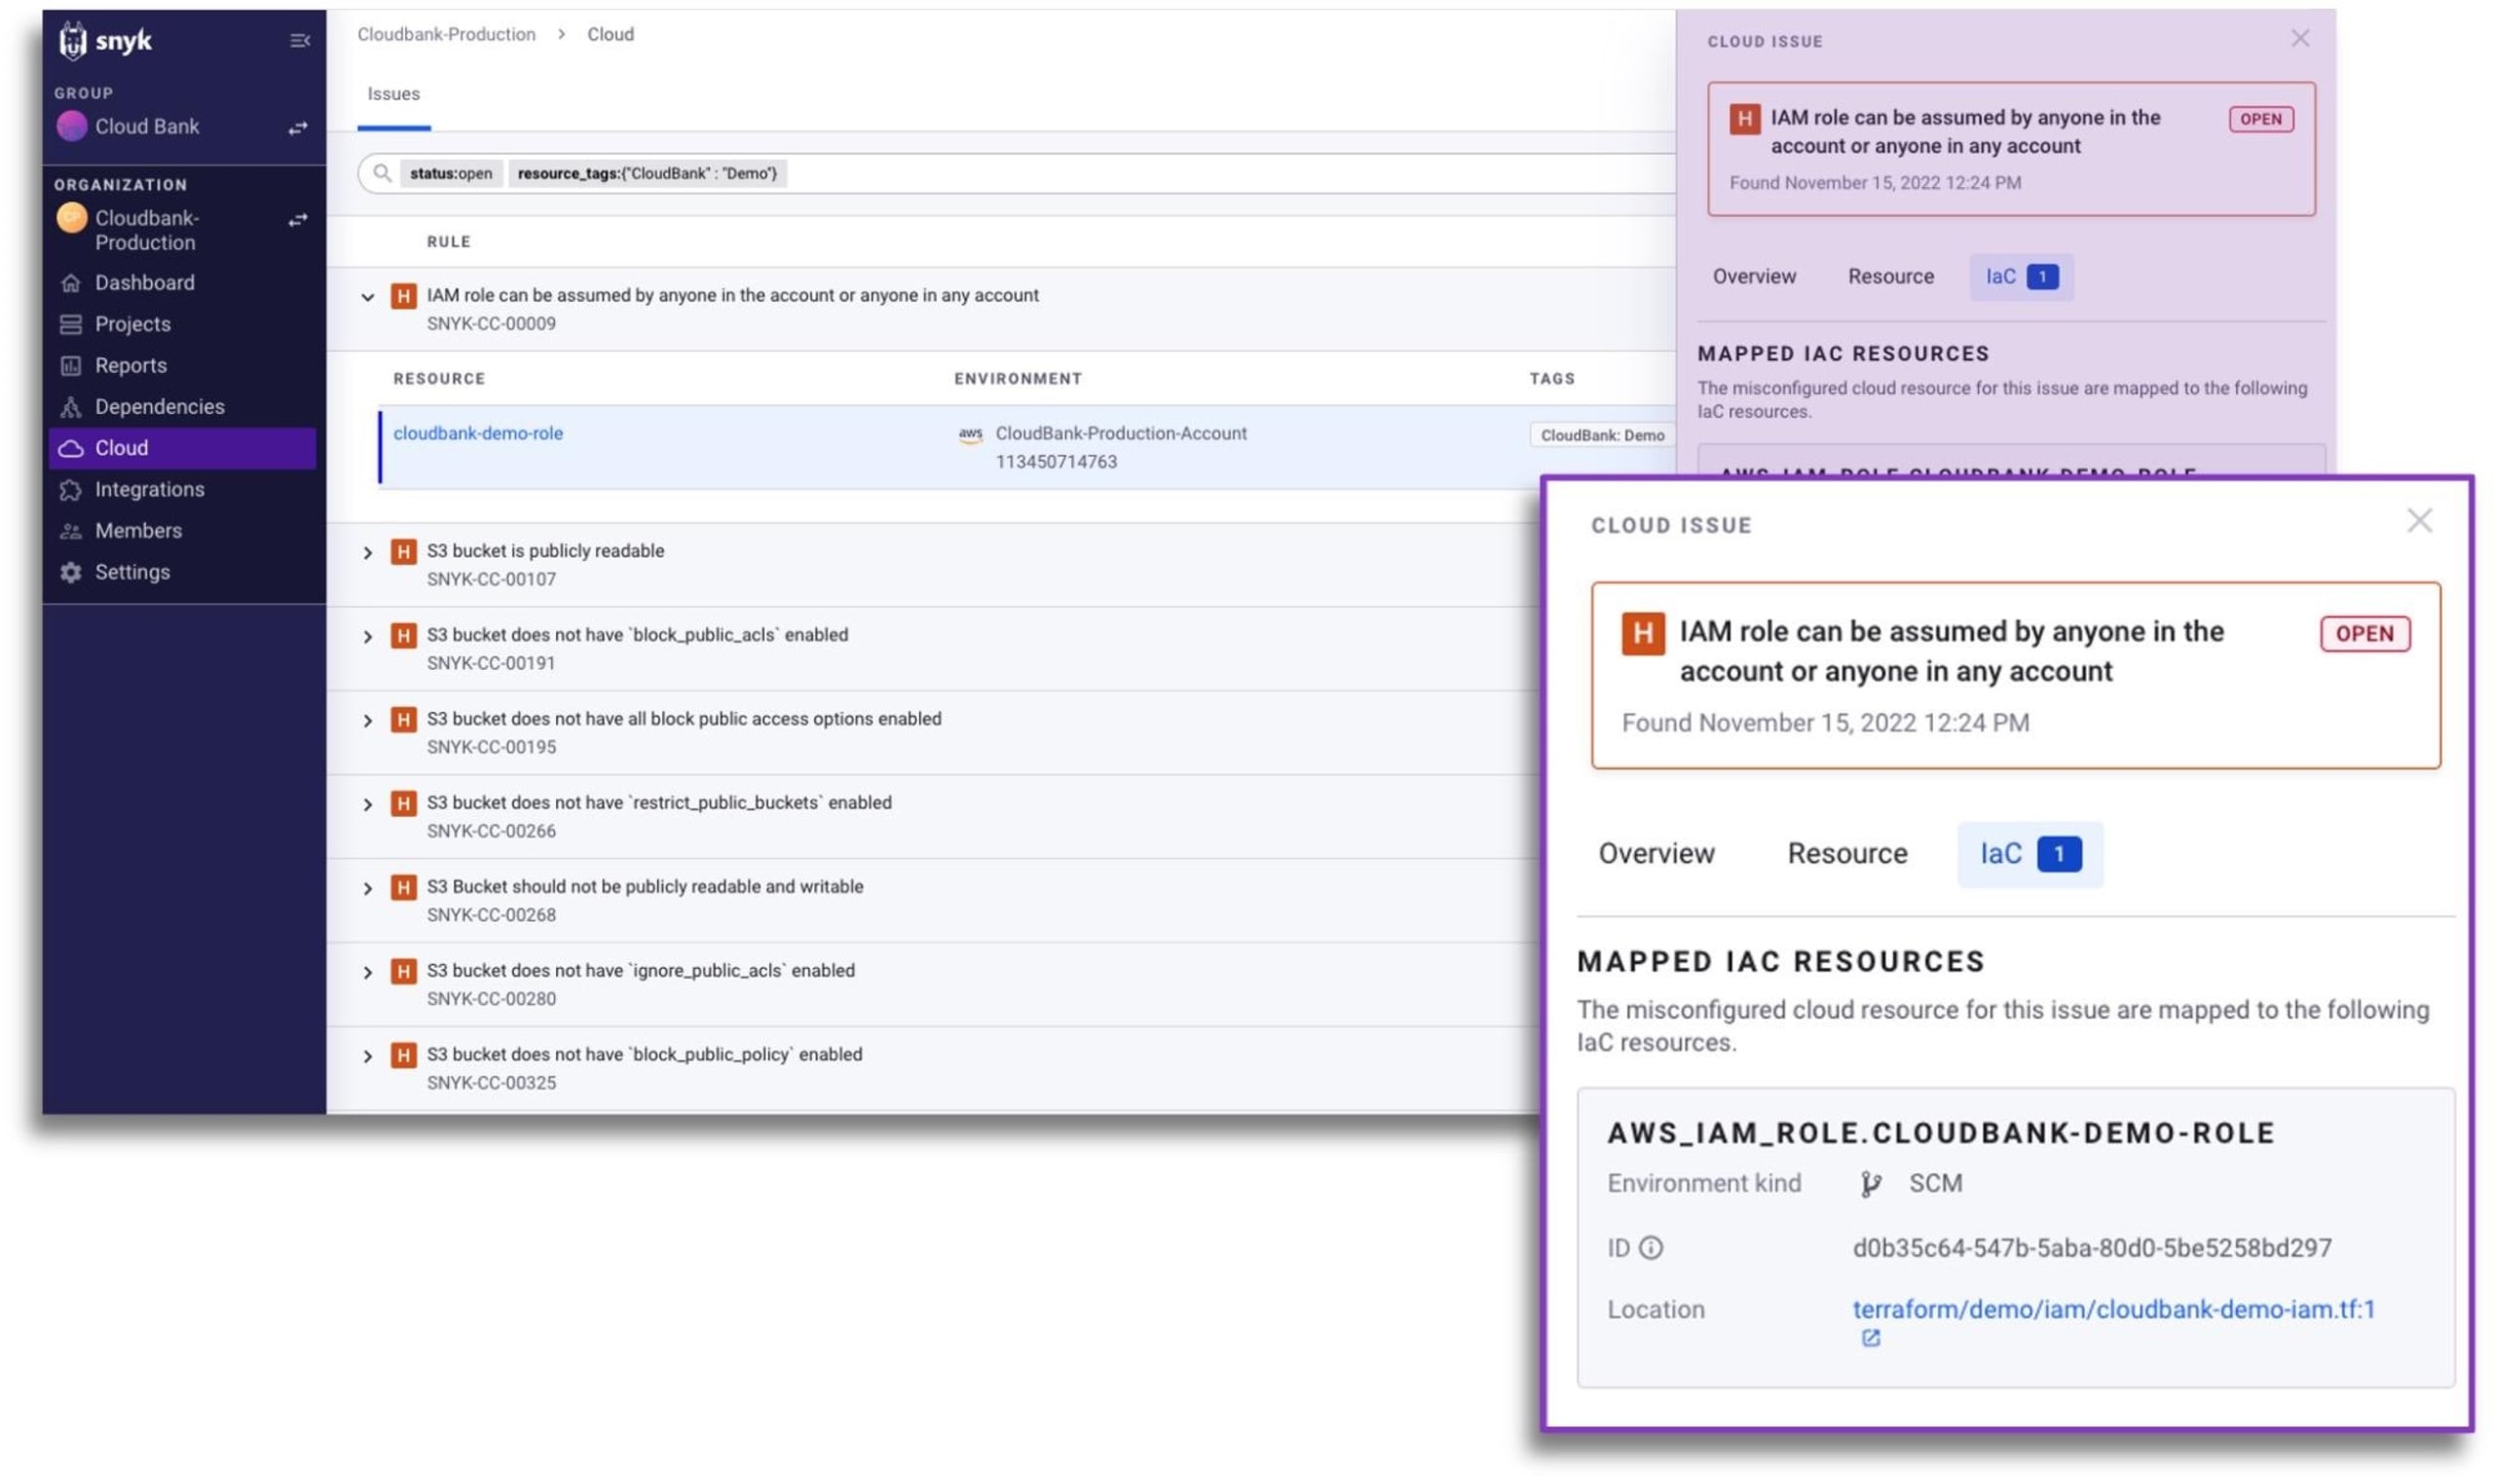
Este cambio en la forma de organizar los problemas también incluye una nueva página de problemas de IaC+ en la interfaz de usuario de Snyk. La página de problemas de la nube ahora ofrece visibilidad unificada de los problemas de configuración incorrecta previos y posteriores a la implementación, desde el código hasta la nube, y brinda a los equipos una única fuente de verdad para la seguridad de las configuraciones en los entornos previos y posteriores a la implementación.
Nuevos casos de uso del código a la nube
Ambas versiones de Snyk IaC ahora permiten a los usuarios incorporar, analizar y probar entornos de nube implementados en AWS, Azure y Google Cloud.
Sin embargo, IaC+ comparte el mismo motor y modelo de datos subyacentes que las funcionalidades de nube, lo que permite aplicar sin complicaciones reglas personalizadas del código a la nube para complementar el conjunto de reglas de Snyk, que evoluciona constantemente. Incorporar tus cuentas de nube a Snyk y habilitar IaC+ también te permitirá corregir problemas de la nube en los flujos de trabajo de desarrollo, ya que Snyk agiliza las correcciones al rastrear automáticamente las configuraciones incorrectas de la nube hasta el código fuente de IaC e indicar a los equipos técnicos dónde corregirlas y quién es el responsable del desarrollo.
¿Cómo puedo acceder a IaC+?
IaC+ estará disponible en acceso anticipado a través de Snyk Preview para todos los clientes de Snyk IaC con el plan Enterprise a partir del 3 de octubre de 2023. Para obtener más información sobre cómo empezar a usar IaC+ durante el acceso anticipado, visita nuestra documentación.
Si te interesa probar IaC+, comunícate con tu representante de cuenta de Snyk o contáctanos aquí para participar en un programa piloto.
Protege la infraestructura desde el origen
Snyk automatiza la seguridad y el cumplimiento de IaC en los flujos de trabajo, y detecta recursos con desviaciones de configuración y recursos faltantes.