Los 5 principios de la experiencia de desarrollo de Snyk


26 de marzo de 2026
0 minutos de lecturaEn la era del desarrollo impulsado por IA, la velocidad es el nuevo estándar. Pero, a medida que los agentes de IA aceleran el ritmo de programación, también aumentan el riesgo de cuellos de botella de seguridad. En Snyk, creemos que una experiencia de desarrollo (DX) superior es la única forma de proteger esta nueva frontera. La DX no es solo una capa sobre el producto. Es la base que permite a los desarrolladores impulsar la innovación con IA de forma segura.
Entendemos la DX como un sistema de decisiones que se acumulan con el tiempo. Cada interacción, cada configuración predeterminada y cada dato que encuentra un desarrollador determinan qué tan eficazmente puede usar nuestra plataforma.
Los cinco principios que surgieron de nuestro proceso de evolución y mejora de la plataforma Snyk ahora son la base para ofrecer una excelente DX. Estos principios guían constantemente las miles de pequeñas decisiones que tomamos en todo el producto y reflejan nuestro compromiso con este proceso continuo.
1. Ve a donde trabajan los desarrolladores; no les pidas que vengan a ti
El desafío más común en las herramientas para desarrolladores es asumir que un panel atractivo es el destino principal. La experiencia demuestra que los desarrolladores priorizan los flujos de trabajo que ya usan y que han optimizado durante años: su IDE, la terminal, su flujo de Git y el proceso de pull request (PR). Cambiar de contexto y salir de esos flujos tiene un costo enorme.
Lo vimos directamente en Snyk. Habíamos creado en la plataforma Snyk una interfaz detallada de hallazgos, con listas priorizadas de vulnerabilidades, recomendaciones para corregirlas y trazas completas del flujo de datos. Los desarrolladores no la visitaban. Aprendimos que incluso los datos más valiosos suelen pasar inadvertidos si requieren cambiar de contexto. Al incorporar la seguridad a la conversación existente del PR, nos adaptamos al flujo natural de los desarrolladores.
Cambiamos nuestro modelo. Dejamos de pedirles a los desarrolladores que vinieran a Snyk y empezamos a llevar Snyk hasta ellos. Los hallazgos de seguridad pasaron a formar parte de la conversación del pull request y aparecieron directamente en el SCM, en el mismo hilo donde ya se revisaba el código. La misma información. Sin cambiar de contexto, pero con una adopción mucho mayor.
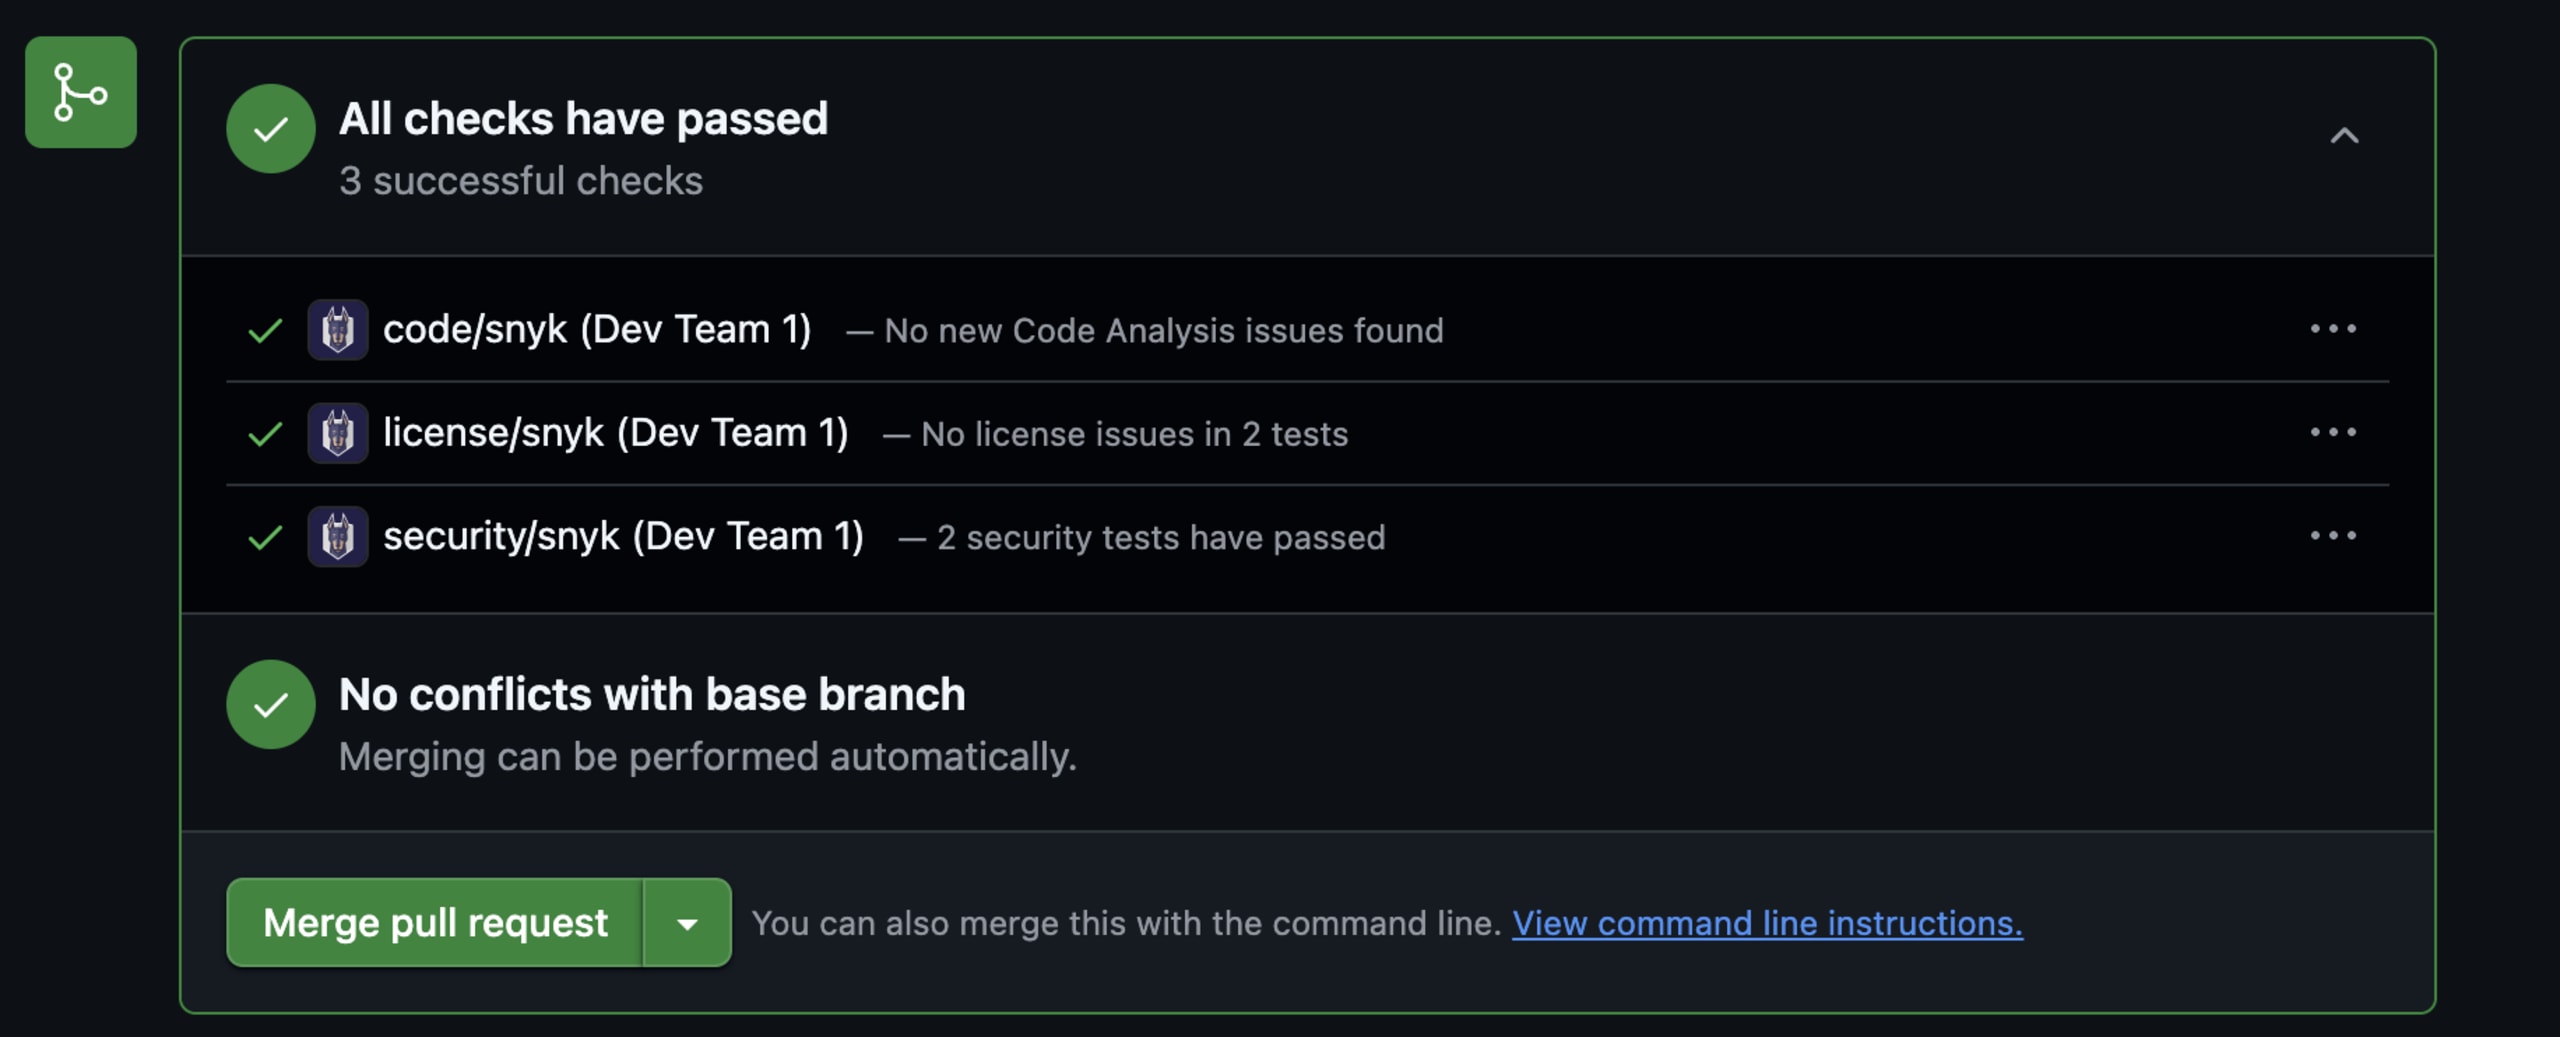
El principio va más allá de los PR. Por eso invertimos tanto en complementos para IDE, asistentes de programación con IA, integraciones de CLI y controles de CI/CD. La pregunta que siempre hacemos es la misma: ¿dónde trabaja ya el desarrollador y cómo podemos estar ahí?
Se está produciendo un cambio más amplio: de los IDE tradicionales a los entornos de desarrollo agéntico. A la velocidad que impulsan los asistentes de programación con IA, cambiar de contexto se convierte en un cuello de botella mucho mayor, ya que el aumento de la productividad de los agentes amplifica el costo de interrumpir el flujo de trabajo. A medida que las plataformas agénticas se vuelven una parte central de los flujos de trabajo de los desarrolladores, Snyk ya está integrado en esos entornos para proteger el código generado por IA desde el inicio.
2. Los desarrolladores no son especialistas en seguridad: háblales en su idioma
Al diseñar los hallazgos de seguridad en los PR, nos enfocamos en la forma de pensar de los desarrolladores. Las puntuaciones CVSS o las clasificaciones CWE tenían sentido para los profesionales de seguridad, pero para los desarrolladores eran tecnicismos que requerían traducción.
Mostramos una descripción contextual en lenguaje natural, generada a partir del propio análisis del flujo de datos de Snyk. Por ejemplo, en el caso de una vulnerabilidad de inyección SQL, en lugar de citar una recomendación genérica, explicaríamos que la entrada del usuario sin sanitizar, proveniente del cuerpo de la solicitud HTTP, se inserta directamente en una cadena de consulta SQL, e identificaríamos el origen, el destino y el mecanismo en el propio código del desarrollador.
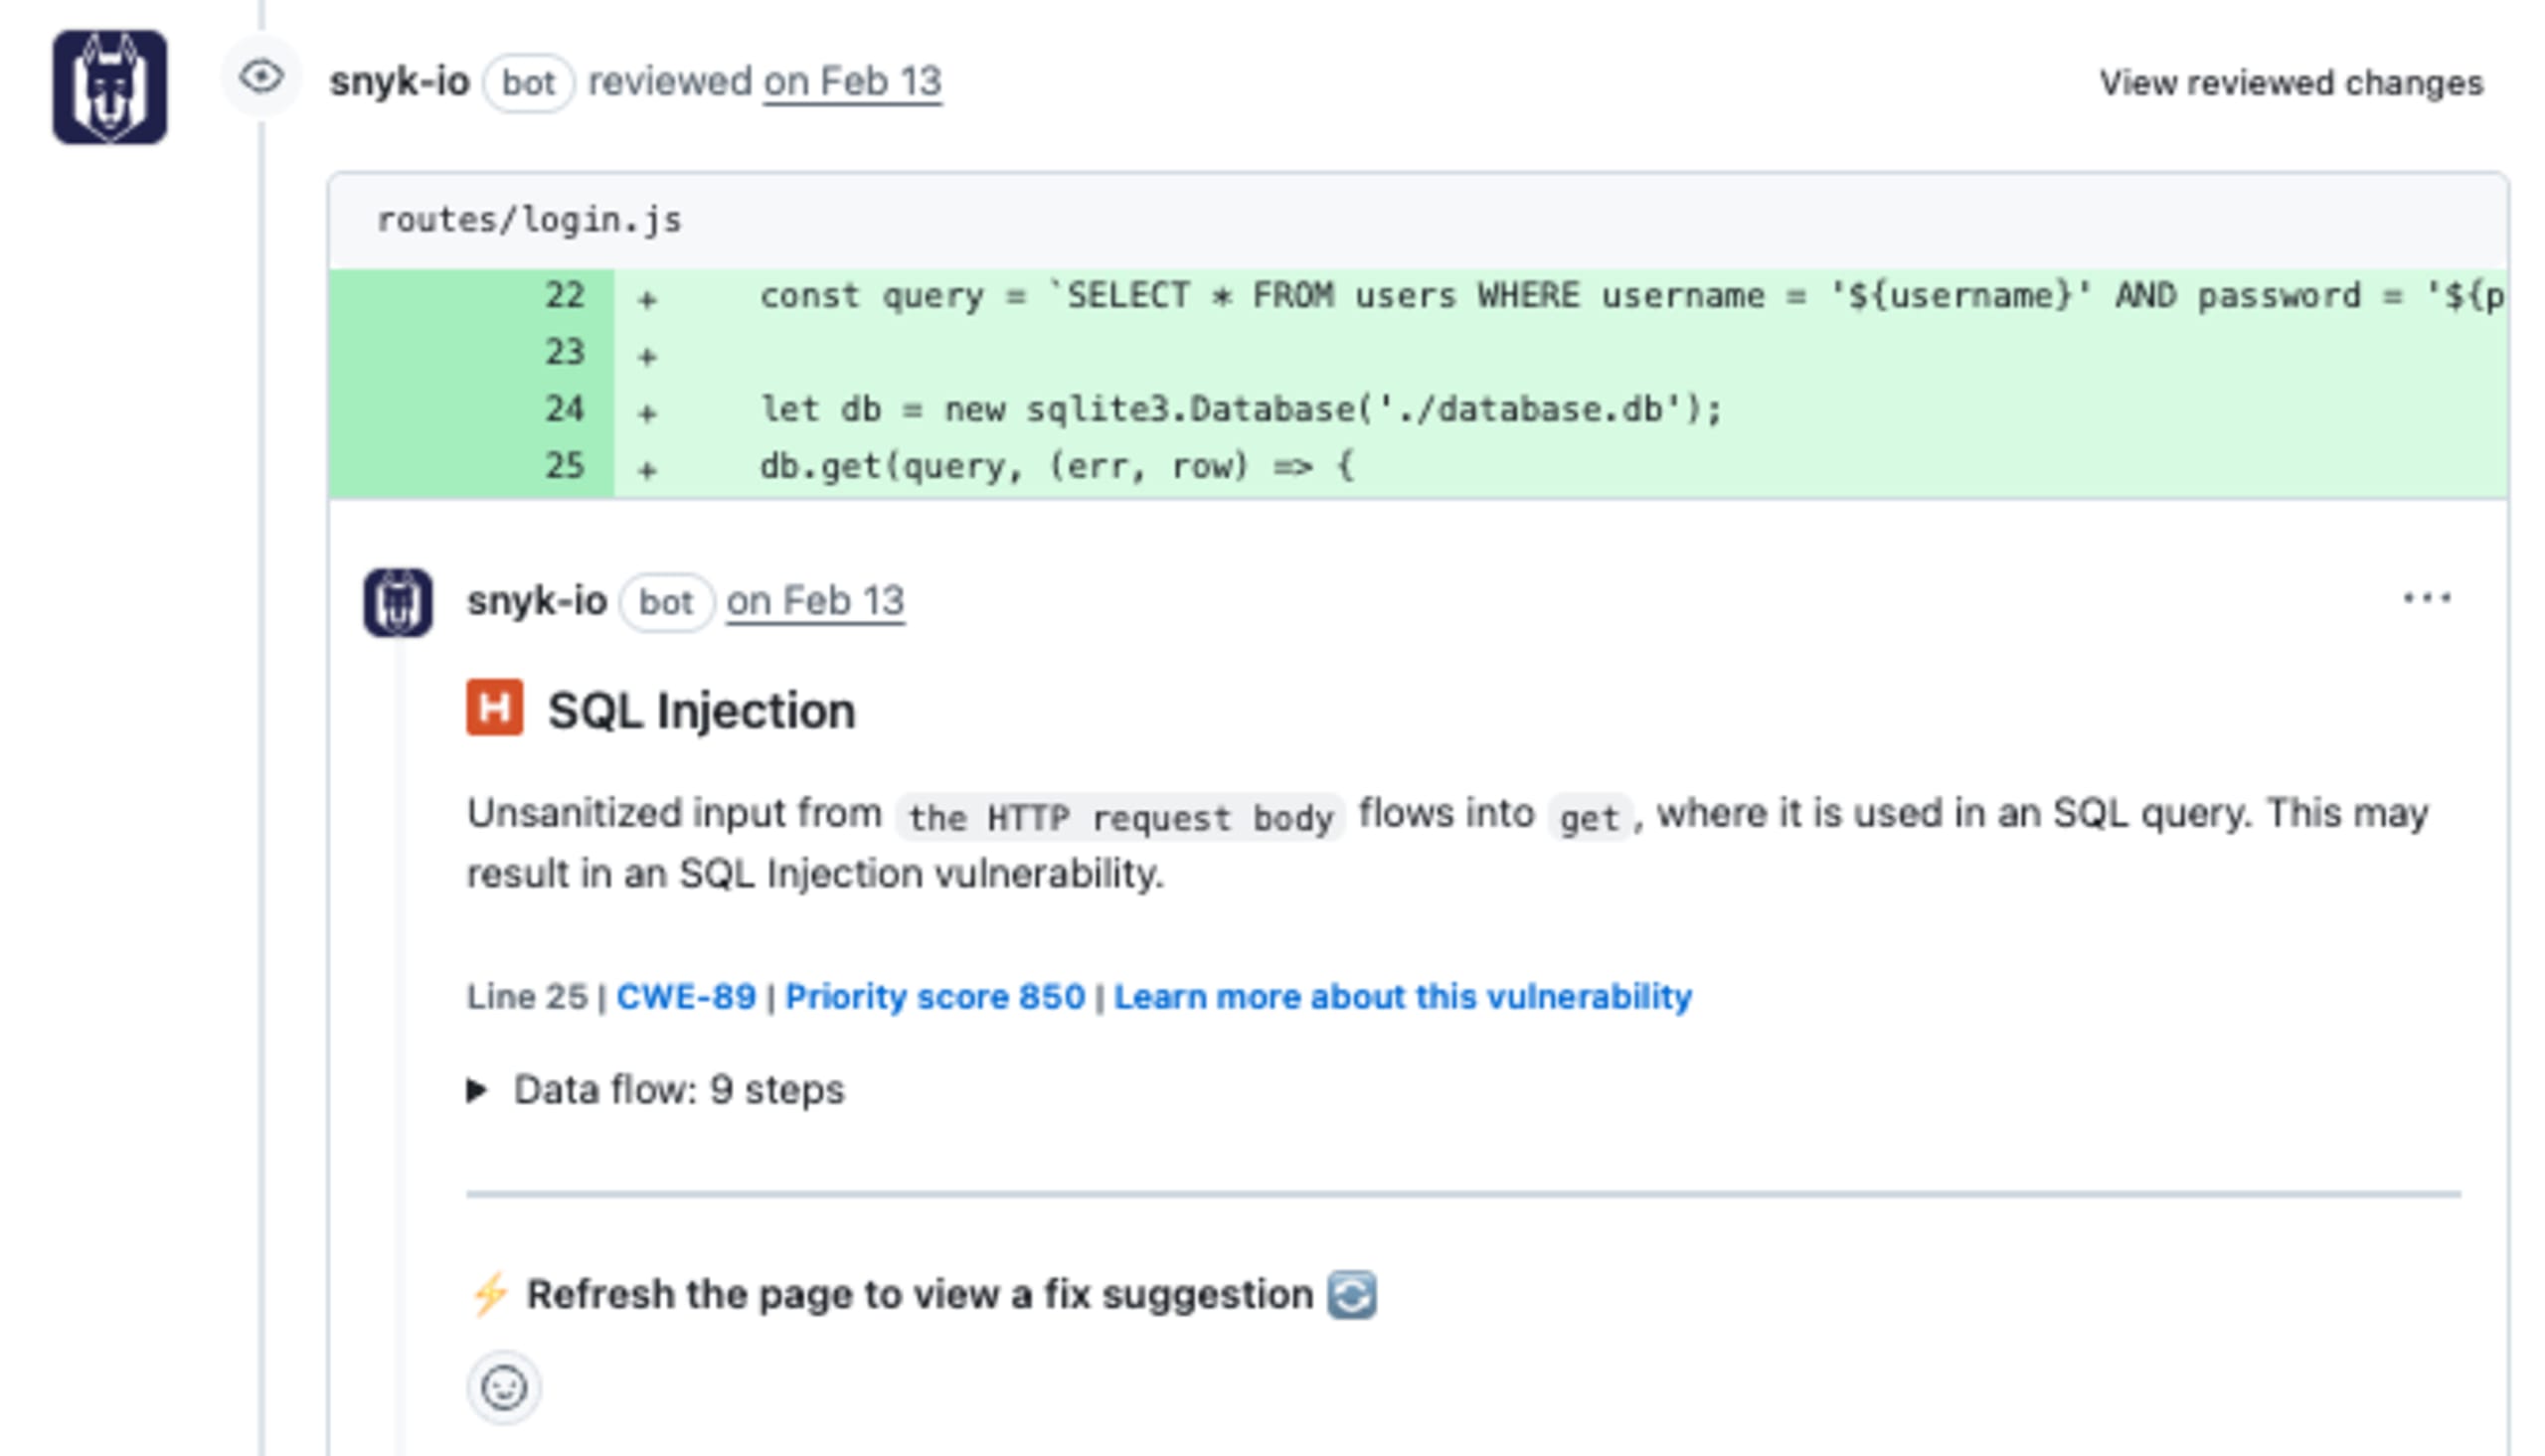
Esa sola oración le indica al desarrollador, que muchas veces no es especialista en seguridad, exactamente cuál es el problema y dónde está (con el archivo y el número de línea exactos), usando términos que ya entiende. La traza completa sigue disponible para quien la necesite. Pero la mayoría de los desarrolladores no necesita profundizar. Necesita entender lo suficiente para actuar.
Y cada sección del producto Snyk busca aplicar este principio. Nos proponemos responder: «¿Qué necesita entender este desarrollador en este momento, teniendo en cuenta lo que ya sabe?»
3. Cada dato es una señal o ruido: no hay punto medio
En las herramientas de seguridad existe una tendencia a mostrarlo todo. Parece exhaustivo, pero a menudo abruma en lugar de ayudar. Al analizar nuestra experiencia en los PR, replanteamos el problema: ¿qué información debería aparecer realmente en la vista del desarrollador?
Elegimos actuar de forma deliberada. Lo que mostramos depende del flujo de trabajo. En la prevención, los desarrolladores necesitan orientación rápida y práctica. En la corrección, necesitan profundidad y más opciones cuando buscan reducir los riesgos. En un PR, cada dato debe responder una pregunta inmediata o permitir dar un siguiente paso claro. Este contexto importa mucho, porque en un PR los desarrolladores se enfocan en entregar la funcionalidad. Resolver vulnerabilidades pasa a segundo plano. Es muy distinto al contexto de una lista de pendientes, donde corregir problemas es la tarea principal.
La divulgación progresiva también ayuda a mantener el equilibrio. La vista principal se enfoca en el problema, su gravedad y el siguiente paso. Las capas más profundas aportan contexto adicional, como los flujos de datos, cuando hace falta. Así, la experiencia se mantiene enfocada y sin ruido.
4. El producto no es la detección, sino la resolución
Durante mucho tiempo, las herramientas de seguridad midieron el éxito según lo que encontraban. Cuantas más vulnerabilidades detectaban, más completa parecía la herramienta. Pero esta métrica pasaba por alto lo que realmente importaba: si esas vulnerabilidades se corregían.
La mayoría de los desarrolladores no busca solo estar al tanto; quiere saber qué hacer después. Un informe de vulnerabilidades sin un siguiente paso claro es solo ruido acompañado de una puntuación de gravedad, y los desarrolladores, con toda razón, aprenden a tratarlo como tal.
El objetivo de integrar sugerencias de corrección directamente en la experiencia del PR era cerrar el ciclo: no solo identificar vulnerabilidades, sino corregirlas sin salir del flujo de trabajo. Cuando Snyk detecta una vulnerabilidad en el código, no se limita a señalarla. Propone una corrección concreta generada por IA como un diff, directamente en el PR como comentario de revisión: elimina las líneas rojas y agrega las verdes, listas para aplicarse en un commit con una sola acción.
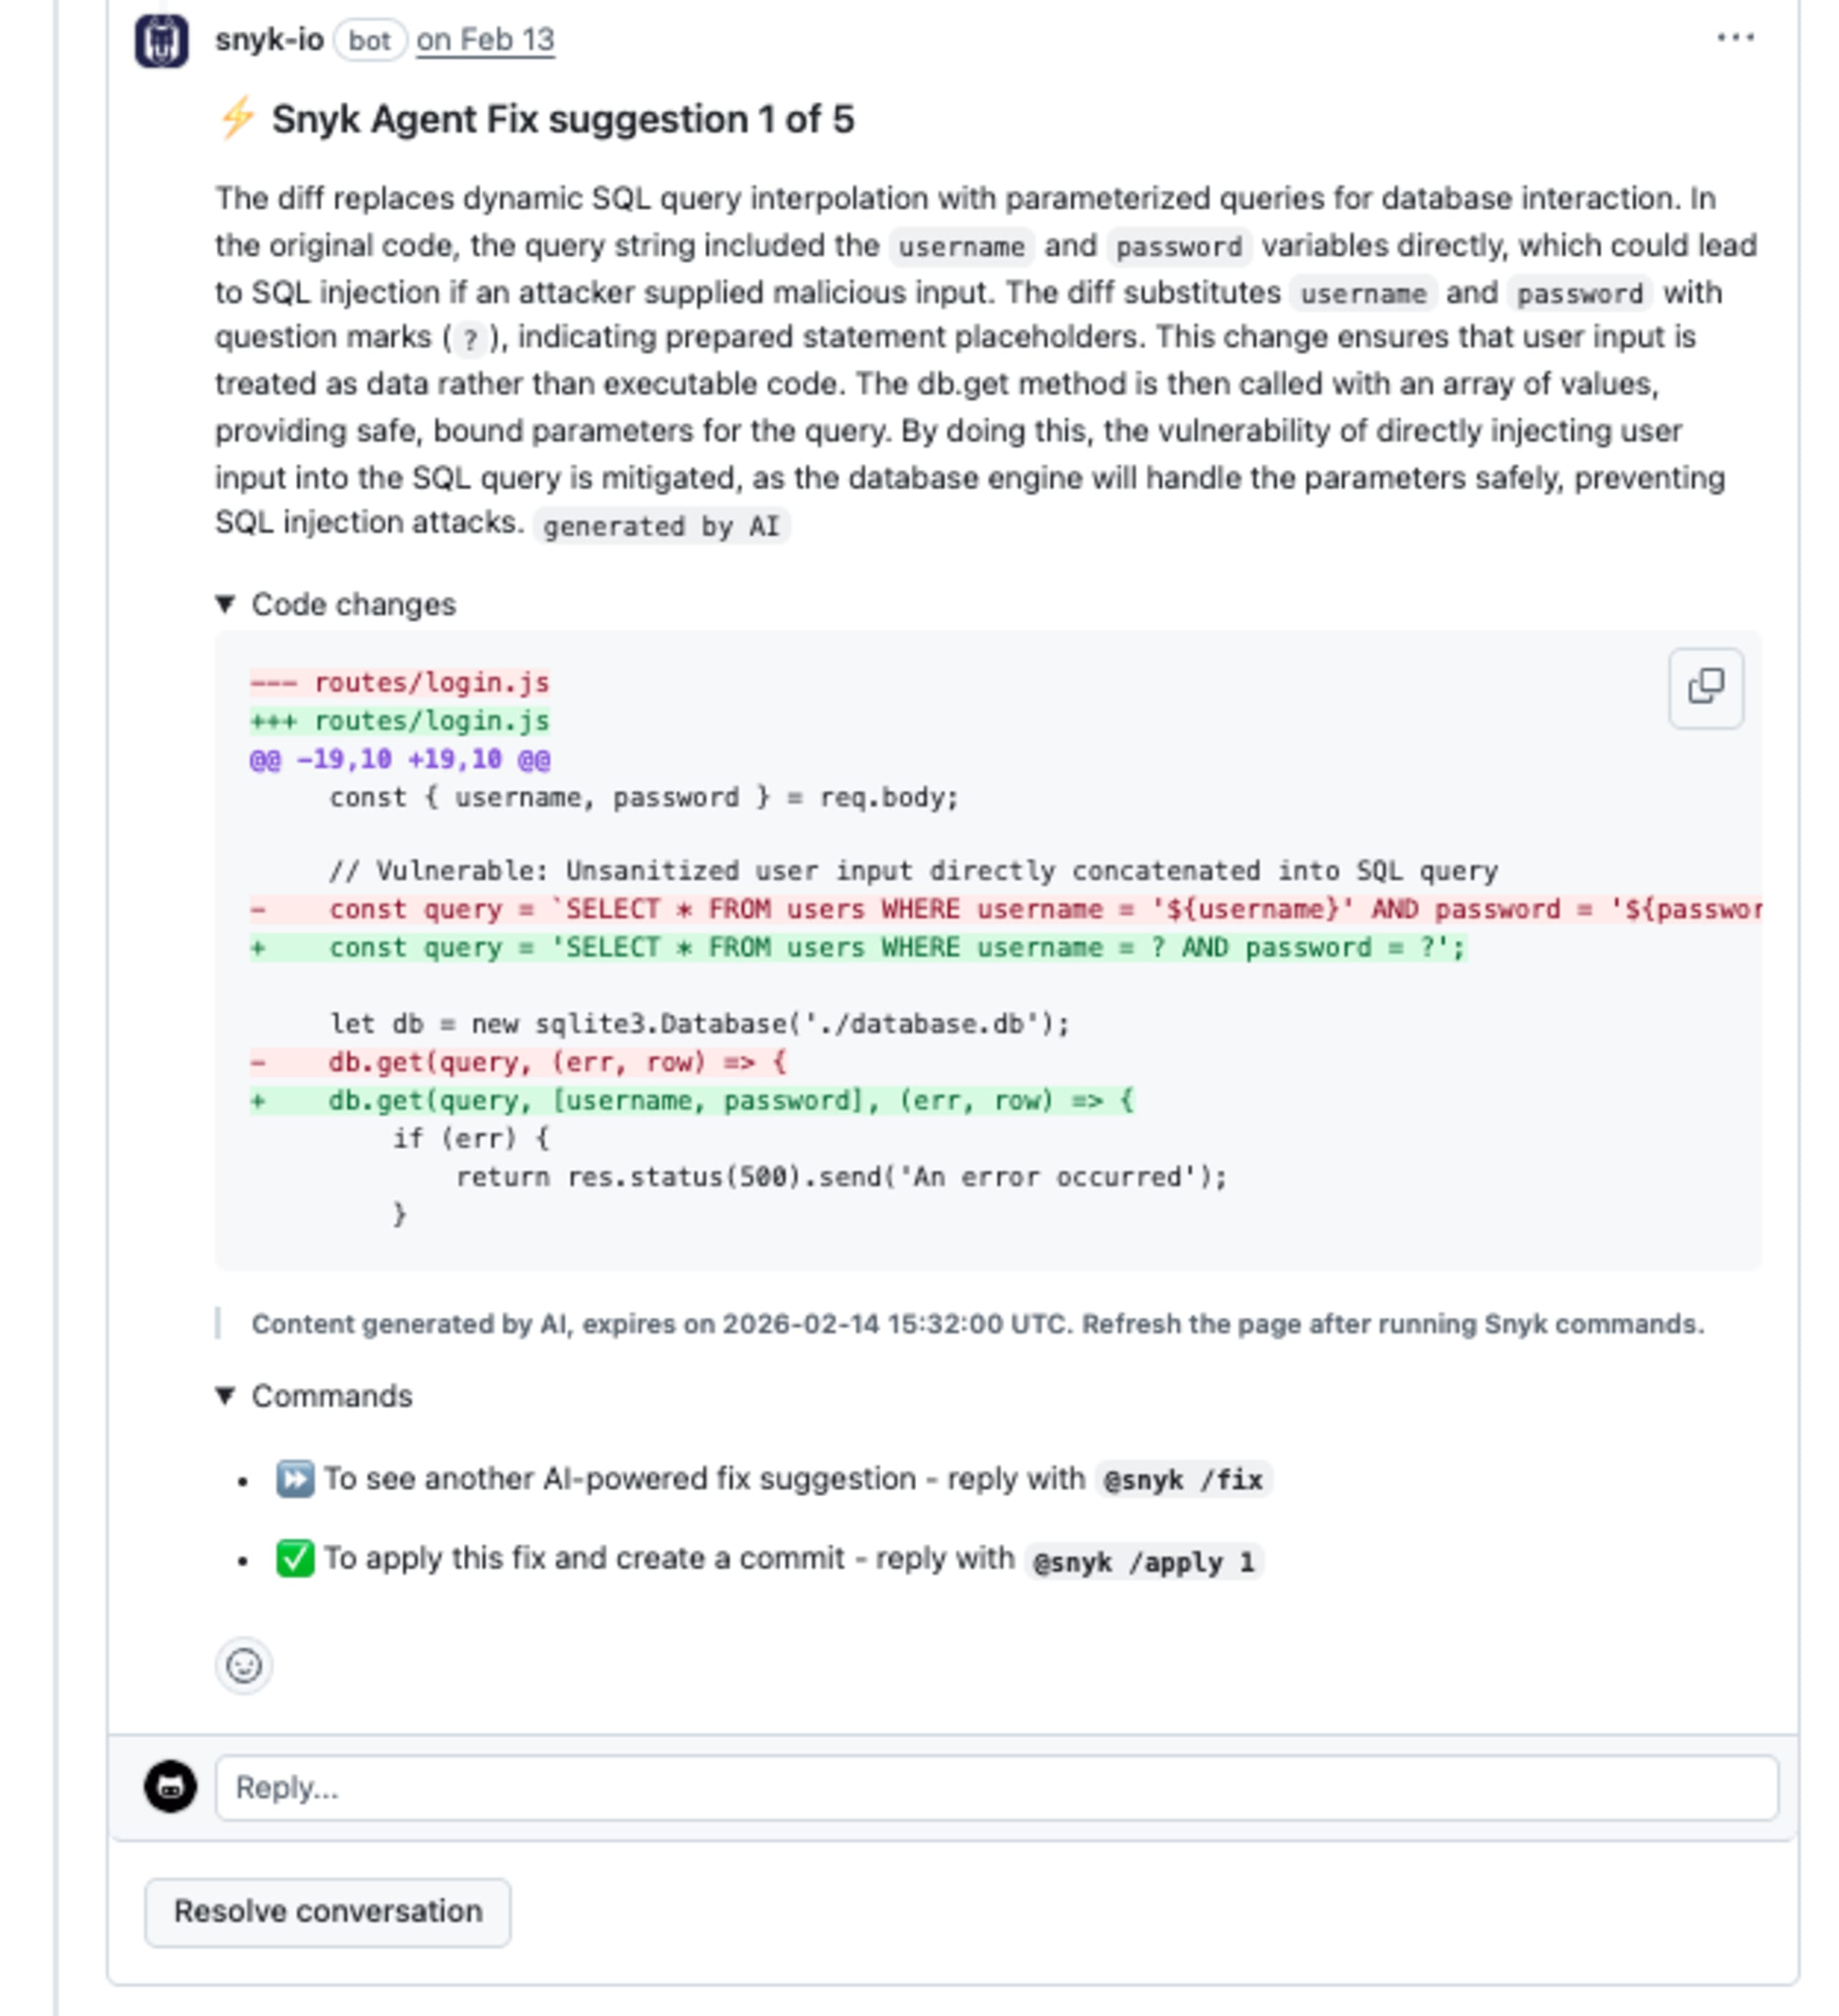
En el ejemplo de inyección SQL, en lugar de señalar la interpolación de cadenas y dejar que el desarrollador encuentre la solución, la sugerencia de AI Fix la reemplaza por una consulta parametrizada. El desarrollador no necesita investigar las prácticas de seguridad para SQL: la corrección ya está ahí. La ruta hacia la resolución se convierte en la opción predeterminada.
Una buena DX les dice cómo corregir un problema; una excelente DX hace que corregirlo sea la opción predeterminada.
5. La confianza se construye cuando los desarrolladores entienden por qué, no solo qué
Cuando lanzamos la corrección sugerida, vimos repetidamente un patrón en los comentarios de los desarrolladores: la pregunta no era «¿funciona la corrección?», sino «¿Por qué funciona?». Los desarrolladores aplicaban las sugerencias y luego tenían dificultades para explicárselas a sus colegas. La corrección resolvía el problema inmediato, pero creaba otro.
Por eso agregamos algo que resultó ser uno de los cambios con mayor impacto en la experiencia de revisión de PR: una explicación en inglés sencillo de por qué exactamente el cambio sugerido elimina la vulnerabilidad. No un enlace a la documentación. No una referencia al CVE. Una explicación, basada en los detalles específicos del código, de cómo la corrección resuelve la vulnerabilidad.
En el ejemplo de inyección SQL, la explicación describiría cómo reemplazar la interpolación dinámica de cadenas por consultas parametrizadas garantiza que la entrada del usuario se trate como datos y no como código ejecutable, y por qué esa distinción elimina la vulnerabilidad.
La combinación de estas dos funciones —la corrección sugerida y su explicación— refleja cómo un ingeniero de seguridad sénior revisaría el código con un colega: primero, se asegura de que entienda el problema; después, le muestra cómo debería hacerse.
La confianza se construye con argumentos. Cada vez que Snyk explica su razonamiento, les da a los desarrolladores herramientas para desarrollar su propio criterio de seguridad, que, en definitiva, es el resultado más duradero.
Una excelente experiencia de desarrollo no ocurre por accidente
Estos cinco principios se consolidaron al observar qué fallaba, entender por qué y cambiar nuestro enfoque.
Una excelente experiencia de desarrollo requiere principios como estos, capaces de guiar miles de pequeñas decisiones en las áreas de producto, ingeniería y diseño. A medida que avanzamos hacia un futuro en el que la IA y los desarrolladores humanos colaboran cada vez más, estos principios garantizan que la seguridad sea un impulso, no un obstáculo. En Snyk, nos esforzamos constantemente por mejorar: una decisión, una corrección y una implementación exitosa a la vez.
Descubre cómo la experiencia de desarrollo que creó Snyk puede acelerar tu programa. Solicita una demostración hoy.
Empieza a proteger el código generado por IA
Crea tu cuenta gratuita de Snyk para empezar a proteger el código generado por IA en minutos. O agenda una demostración con un experto para descubrir cómo Snyk puede adaptarse a tus necesidades de seguridad para desarrolladores.


