Resumen del primer trimestre de 2020: informe del ecosistema JVM, perspectivas sobre DevSecOps y más


28 de diciembre de 2020
0 minutos de lecturaTe damos la bienvenida a la primera de cuatro publicaciones en las que repasaremos todos los momentos destacados que compartimos en el blog de Snyk durante 2020. En cada una de las cuatro publicaciones del blog elegiremos tres momentos destacados de cada trimestre de 2020, además de algunas menciones honoríficas que agregaremos en el camino. Elegir solo tres es difícil, ¿verdad? 2020 ya ha sido bastante complicado para todos, ¡como para agregar reglas innecesarias! Así que ponte cómodo, sírvete algo frío o caliente y recordemos los buenos momentos.
Enero de 2020: Snyk recauda 150 millones de dólares para acelerar la seguridad centrada en los desarrolladores
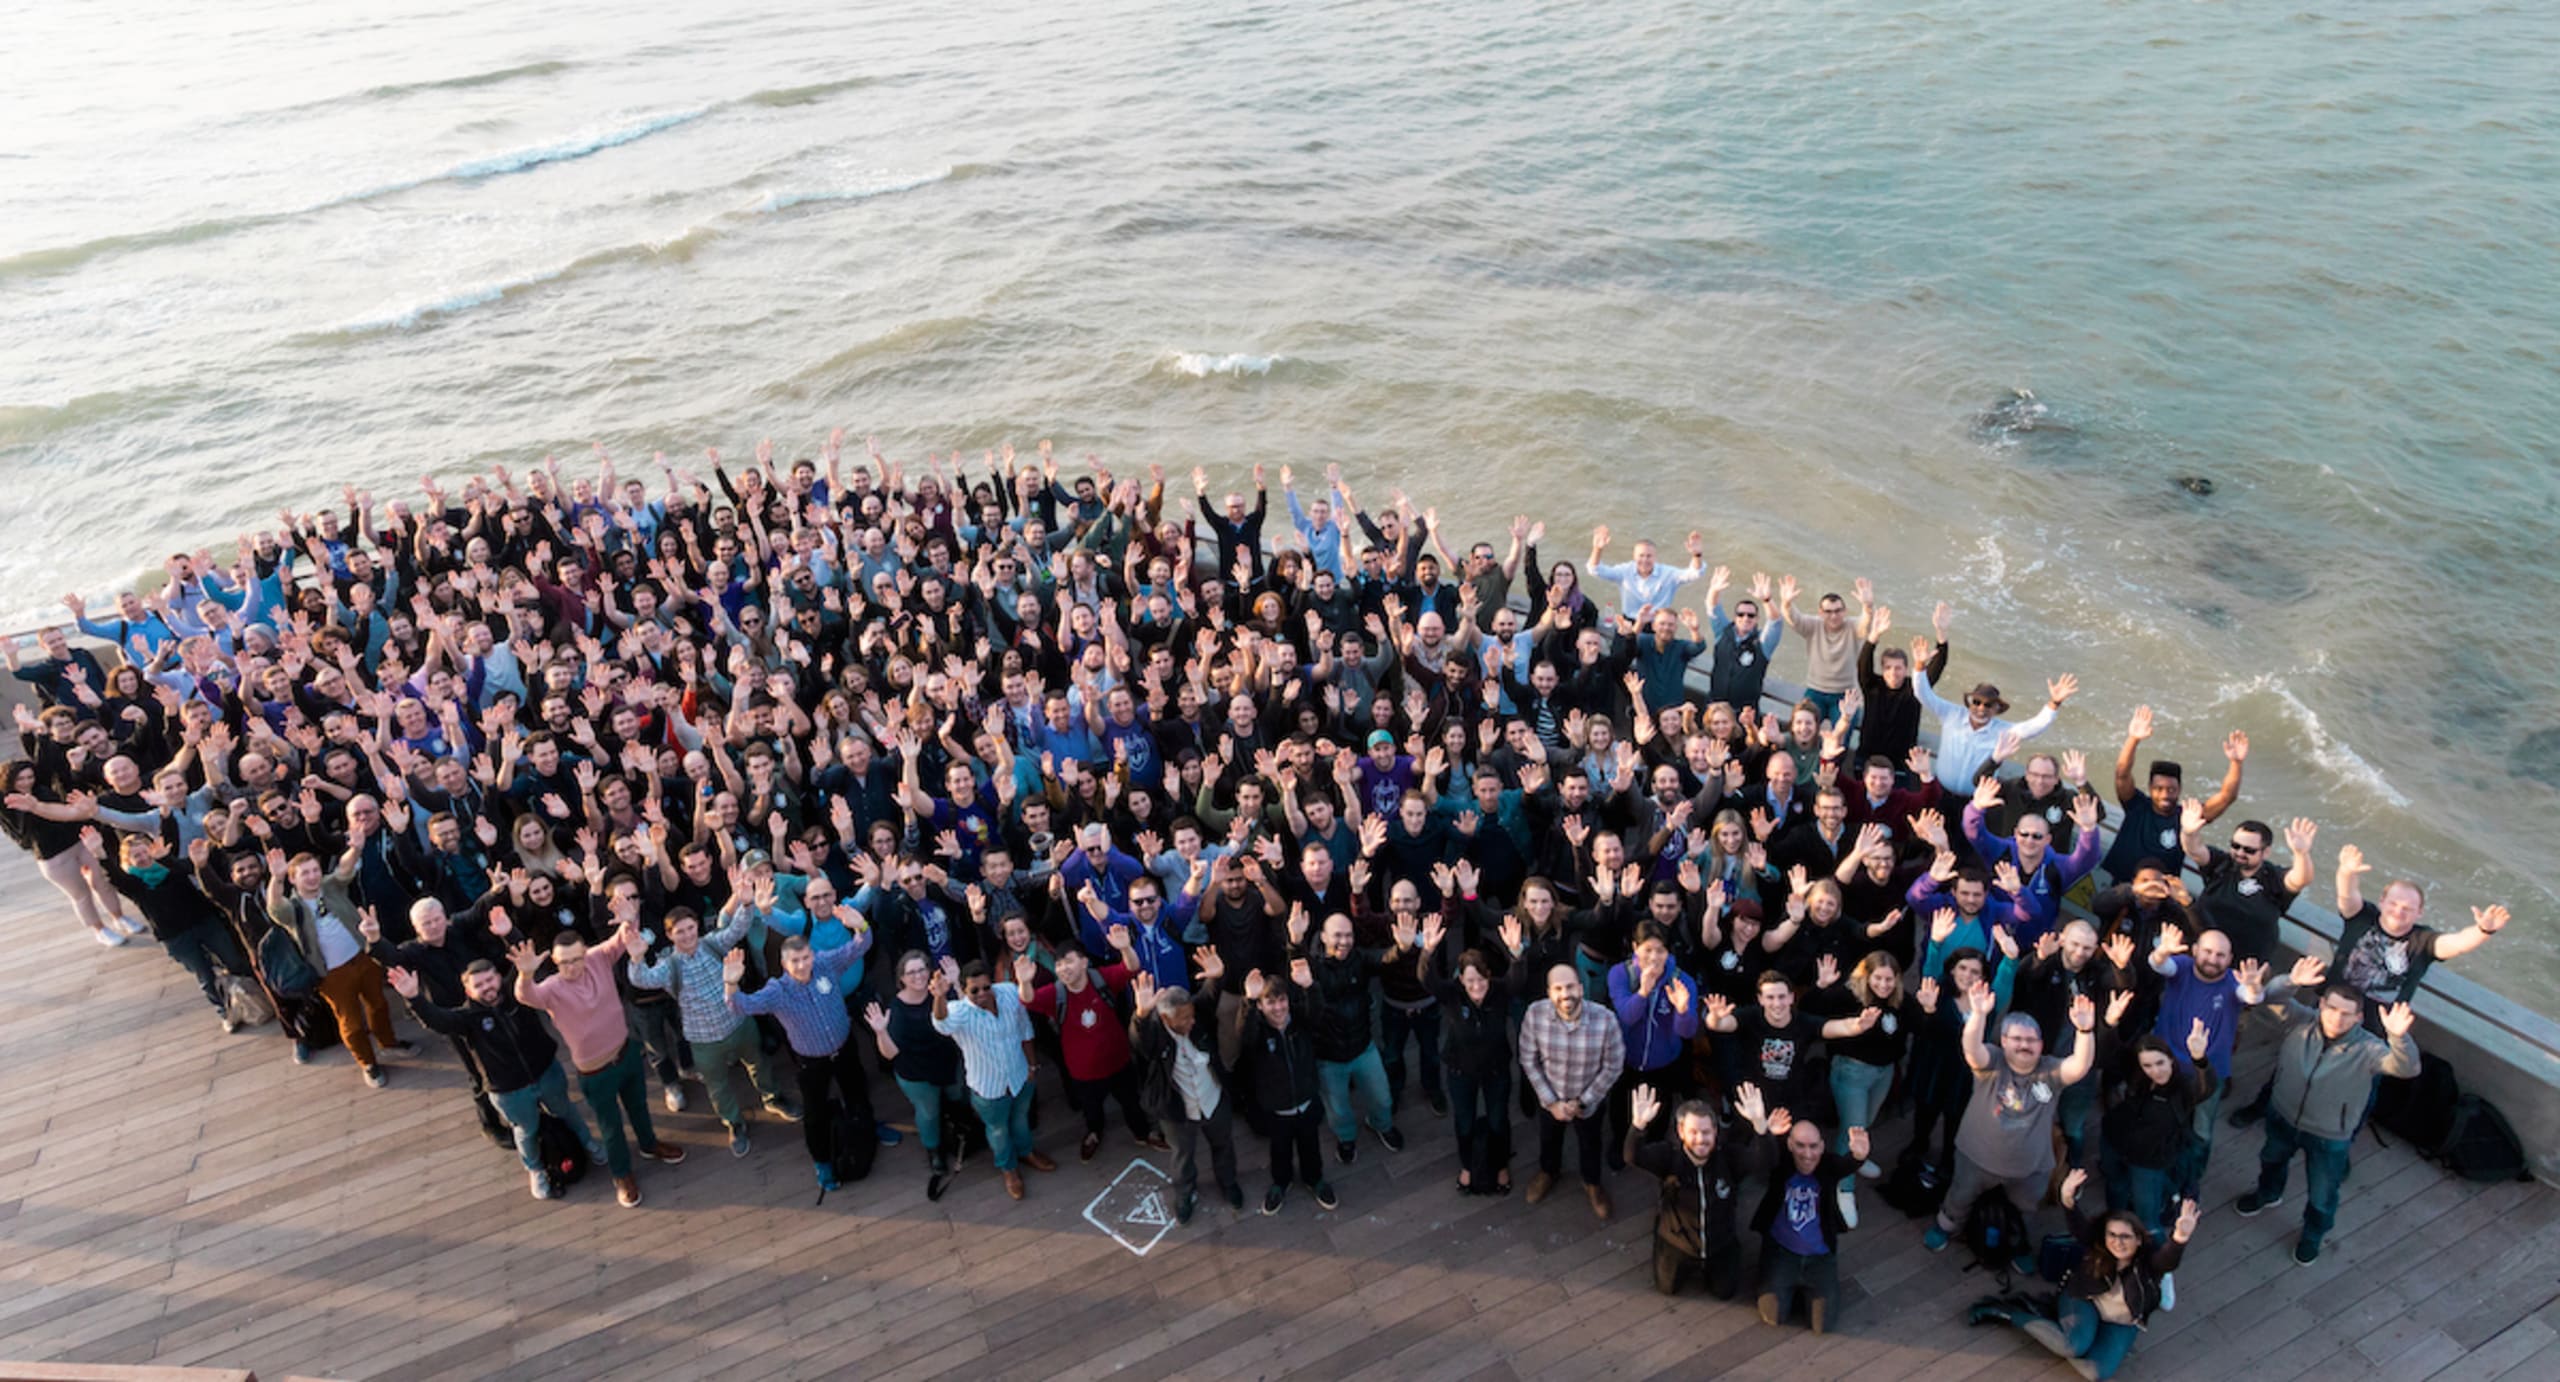
En enero, poco después de la reunión general de nuestra empresa en Tel Aviv (en la foto de abajo), Peter McKay, director ejecutivo de Snyk, anunció que habíamos cerrado una ronda de financiamiento de 150 millones de dólares para acelerar nuestra visión de ofrecer un nuevo enfoque de la seguridad de las aplicaciones.
Este nuevo enfoque amplía la perspectiva de lo que compone una aplicación moderna nativa de la nube. Antes, se consideraba que una aplicación estaba compuesta únicamente por código personalizado y bibliotecas de terceros que luego se implementaban en una plataforma. Hoy, en cambio, los desarrolladores mantienen el código de sus aplicaciones, las imágenes de contenedores y las configuraciones de infraestructura como código. Esta visión más amplia de lo que es una aplicación requiere una plataforma completa de herramientas que los desarrolladores puedan usar para satisfacer sus necesidades de seguridad. Recuerdo lo emocionado que me sentí al escuchar cómo aceleraríamos esta visión y, hoy, ¡me enorgullece ser parte de esta realidad!
Enero de 2020: Perspectivas sobre DevSecOps 2020
Ese mismo mes, Liran Tal, director de Developer Advocacy en Snyk, publicó un estudio sobre el estado de DevSecOps. En él, Liran comparte varias perspectivas basadas en el informe Puppet 2019 State of DevOps. Hubo dos conclusiones del informe que me parecieron particularmente interesantes y que quiero destacar. La primera estadística, que en cierta medida esperaba, fue que uno de cada tres desarrolladores (31 %) no rastreaba sus dependencias directas. Como industria, nunca lograremos que todos lo hagan, así que no es demasiado sorprendente. Sin embargo, si sumamos a esto el 38 % de los desarrolladores que solo rastrean las dependencias directas, resulta que la gran mayoría no prueba la mayoría de sus árboles de dependencias. Esto da bastante miedo. Bueno, estamos en 2020, así que no tanto, pero no es lo ideal.
La segunda estadística que quiero destacar es tan triste como frustrante. Uno de cada dos desarrolladores (48 %) considera que la seguridad es un obstáculo importante para entregar software rápidamente. ¿Qué significa esto? ¿Cómo puede la seguridad seguir siendo un impedimento tan grande? Las formas tradicionales de hacer pruebas de seguridad, como las auditorías o las pruebas periódicas que toman mucho tiempo y cuyos resultados se presentan en informes extensos, suelen causar retrasos innecesarios, como los que antes experimentábamos. En este nuevo mundo, con herramientas que se integran en las herramientas de desarrollo y los pipelines de DevOps existentes, las pruebas de seguridad deberían considerarse y tratarse como problemas funcionales de QA. Hacer pruebas mientras programas, al enviar pull requests, durante los pipelines de CI, etc., es muy común y rápido. Si formas parte del 48 % de los desarrolladores que quieren desarrollar de forma segura sin ralentizar su pipeline de entrega, ¿por qué no pruebas Snyk gratis y te unes al 52 % de desarrolladores satisfechos?
Febrero de 2020: Informe del ecosistema JVM 2020
En febrero publicamos nuestro informe anual del ecosistema JVM, que reveló varias tendencias recientes en el mundo de Java. El informe, basado en datos de más de 2,000 personas encuestadas, mostró que, durante el año anterior, el 36 % de los desarrolladores había dejado de usar Oracle JDK para cambiarse a una distribución alternativa de OpenJDK. Es una cifra significativa y probablemente una reacción a los cambios de licencia que Oracle hizo para Oracle JDK, frente a la disponibilidad de otras distribuciones de comunidades como Adopt OpenJDK y de empresas como Amazon, con su distribución Corretto.
¿Qué JDK de qué proveedor de Java usas actualmente en producción para tu aplicación principal?

Un decepcionante, aunque tristemente predecible, 64 % de los desarrolladores indicó que Java 8 seguía siendo la versión de JDK que usaba con mayor frecuencia. Hay que reconocer que es una gran versión de Java e incorporó muchas de sus mejores funciones recientes, como Streams y Lambdas, dos de las más populares. Sin embargo, aunque a todos nos gustan las versiones estables con muchas funciones útiles, también es importante mantenernos al día, al menos con las versiones LTS más recientes.
Una grata sorpresa es ver el éxito continuo de Kotlin. Los resultados de la encuesta muestran que este lenguaje de JVM desarrollado por JetBrains superó a Scala y Clojure y se convirtió en el segundo lenguaje más popular de la JVM.
Hubo algunas publicaciones más que no llegaron a la lista, pero merecen una mención honorífica. Entre ellas están la brecha de seguridad de Ghostcat, que afectó a todas las versiones de Tomcat disponibles en ese momento; una brecha de seguridad que filtró los datos personales de los 6.5 millones de votantes israelíes; y un par de excelentes guías de referencia sobre Django y Angular.
¡Gracias por leer! La próxima vez repasaremos las publicaciones que lanzamos durante el segundo trimestre de 2020.