Una brecha de seguridad expone los datos personales de los 6,5 millones de votantes israelíes

Ran Bar zik

12 de febrero de 2020
0 minutos de lecturaEl 10 de febrero de 2020, un problema de seguridad expuso los datos personales de los 6.453.254 votantes israelíes. La filtración expuso información de identificación personal (PII), incluidos nombres completos, números de identificación, género, direcciones e información electoral.
Ran Bar Zik, periodista especializado en seguridad de la información e ingeniero de software del grupo Verizon Media, mencionó que este era el problema de seguridad más grave y sin precedentes que había descubierto hasta la fecha.
En este artículo, Ran analiza más de cerca el incidente y sus implicaciones. Encuentra aquí la publicación original en hebreo.
Llevo muchos años trabajando como programador. A lo largo de mi carrera, he visto muchas cosas, pero nunca había visto una brecha de seguridad como esta. Ningún mecanismo pudo impedir que obtuviera acceso no autorizado, aunque me conecté desde una dirección de origen que no era israelí.
El 7 de febrero de 2020 recibí una pista anónima a través de la «bandeja de filtraciones» del pódcast israelí CyberCyber. En un mensaje escrito en inglés, recibí una prueba de concepto y orientación para revisar el sitio web de Elector, un sitio que cuenta con un elaborado sistema de gestión electoral utilizado por el partido Likud (un partido israelí de derecha) para administrar sus campañas. El mensaje incluía inquietudes y advertencias sobre este sistema. El sitio web de Elector contiene la PII completa de todos los votantes israelíes.
El abogado Shachar Ben Meir presentó una petición especial ante la Comisión Electoral para exigir que se cancelen las elecciones por motivos de privacidad. RaFa Refaella Goichman publicó un artículo interesante que relata las preocupaciones de activistas por la privacidad y otras personas ante un sistema que contiene los datos personales de todos nosotros.
Elector y su equipo editorial aseguraron al público que la seguridad del sitio web era muy sólida. Esta es una cita del director ejecutivo de la empresa sobre la seguridad del sitio:
«El sistema fue desarrollado por profesionales sénior en seguridad de la información y desarrolladores de sistemas de software. No escatimamos esfuerzos para crear un sistema que simplemente cumpliera su función: queríamos un sistema que funcionara bien y cumpliera con los estándares de seguridad más rigurosos»
Entonces, ¿fueron suficientes estos rigurosos estándares de seguridad, según la empresa? En menos de un minuto, pude ver la información de todos los votantes en el sitio web.
¿Qué hizo falta para «hackear» este sistema protegido y resguardado? Presta mucha atención:
1. Ve al sitio web y haz clic con el botón derecho en «Ver código fuente de la página» en el navegador.
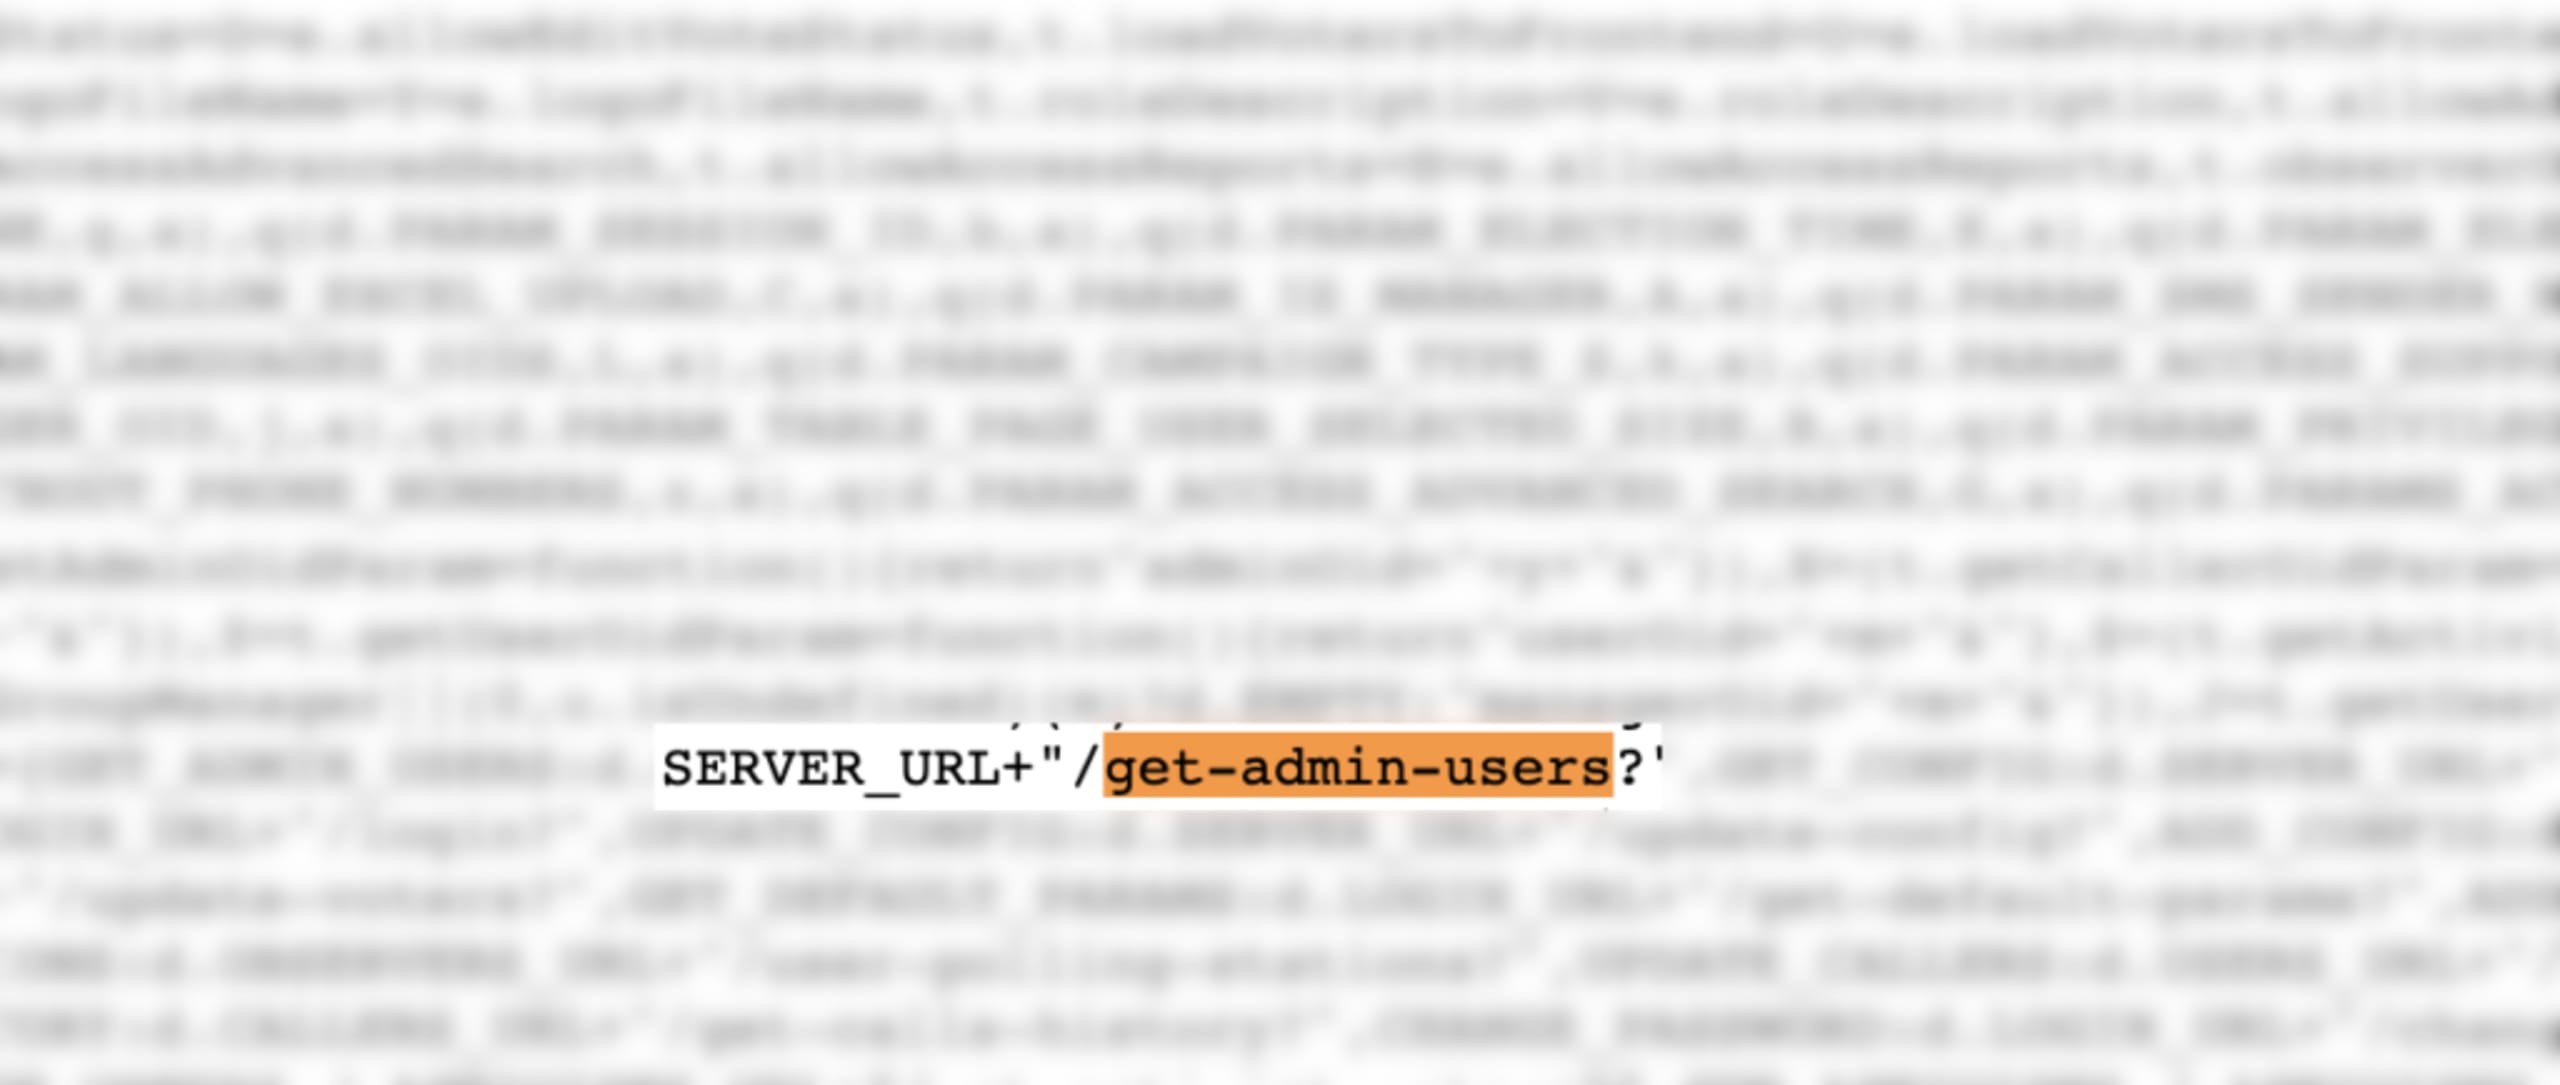
2. Busca esta llamada a la API: /get-admin-users, que aparece al principio del código:
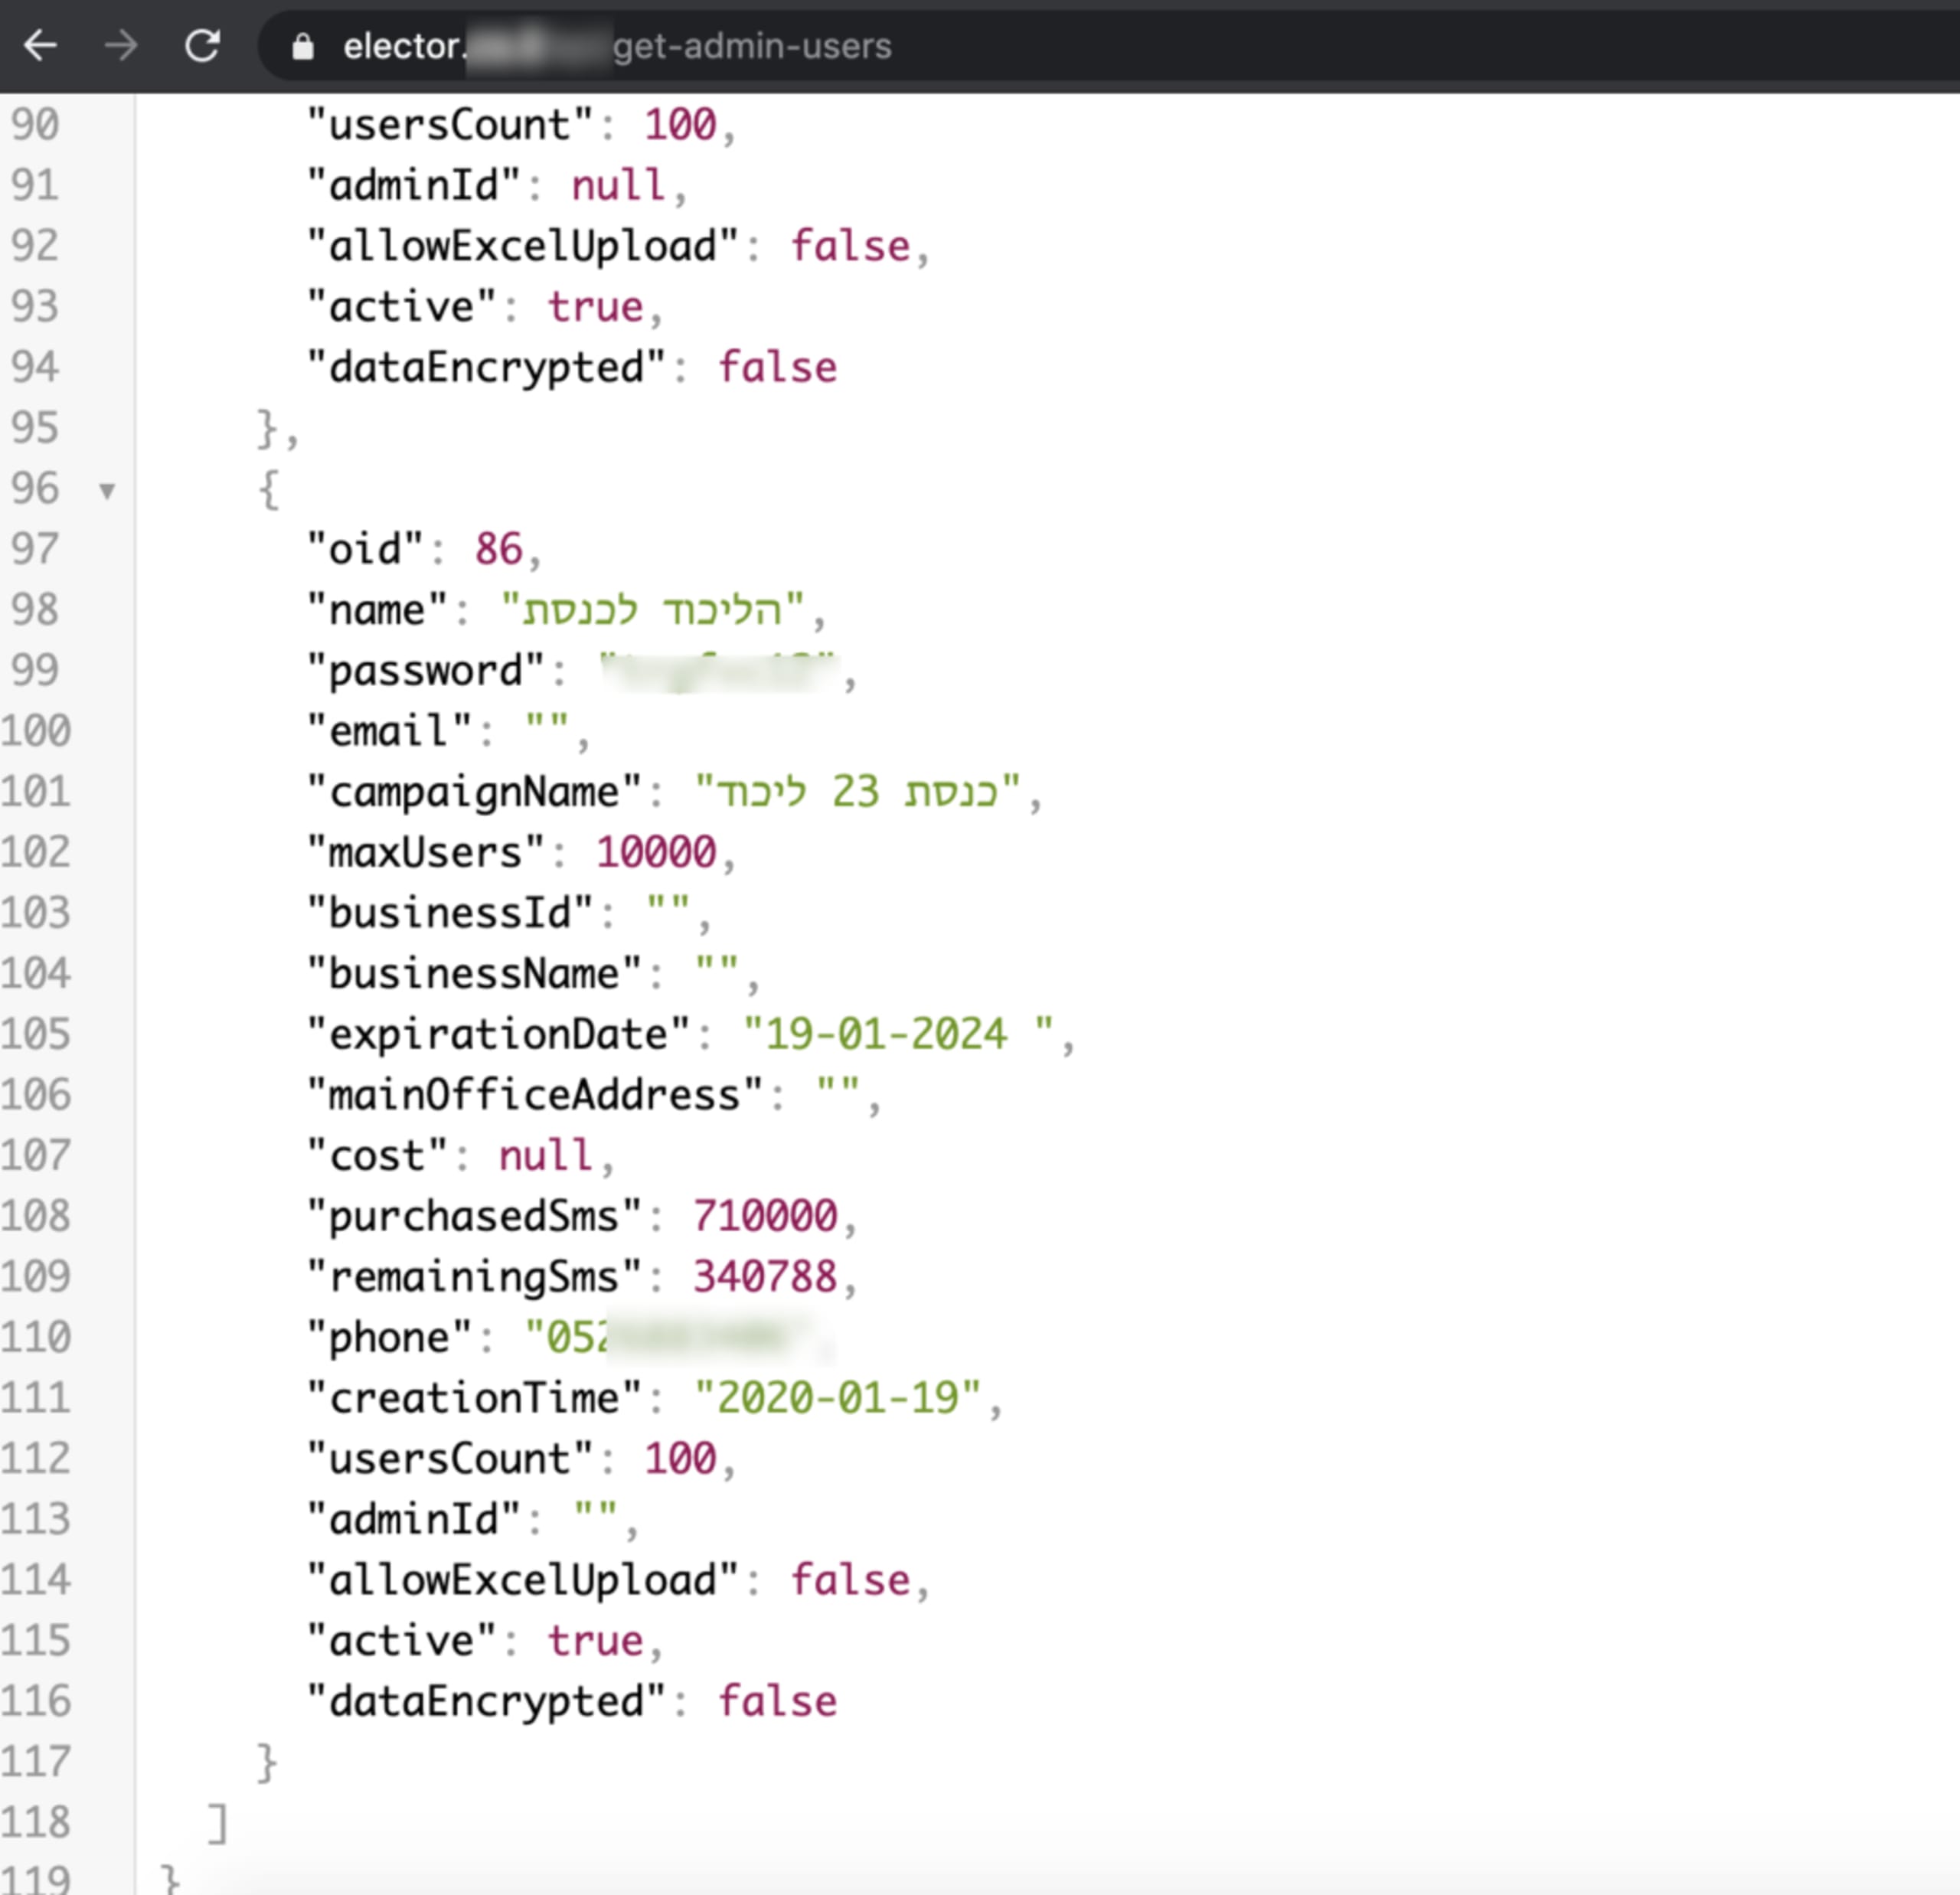
3. Esto devuelve una respuesta JSON con los siguientes datos, que incluyen contraseñas en texto sin formato que permiten iniciar sesión en el sistema:
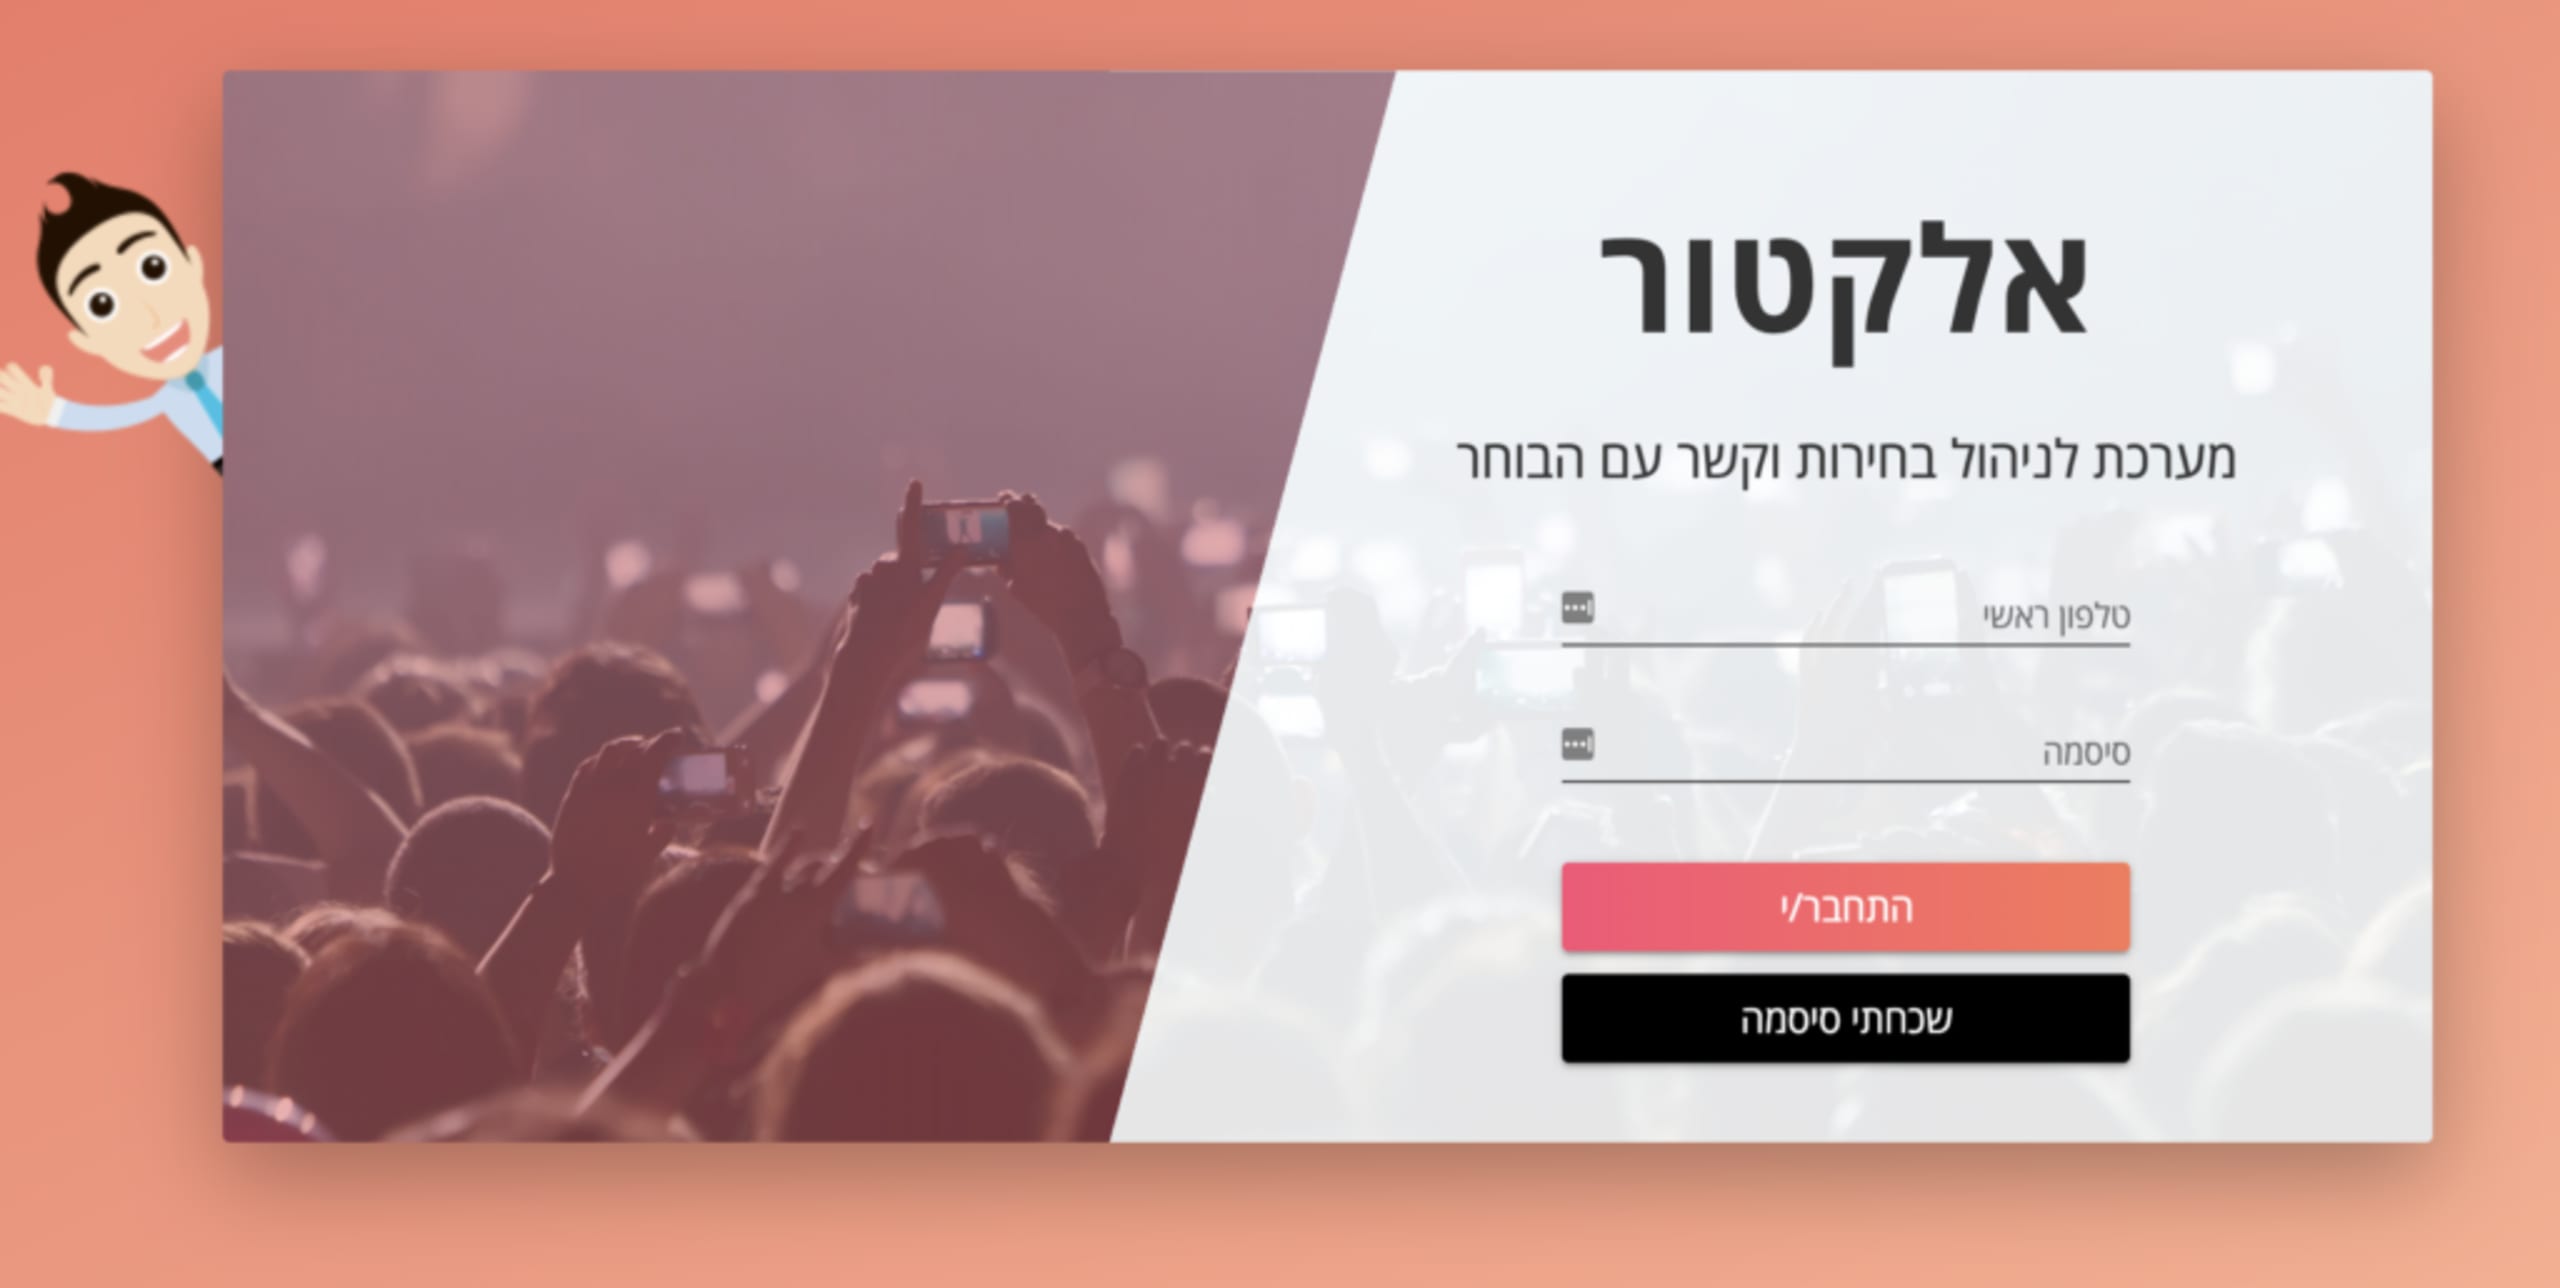
4. Inicia sesión en el sitio web de Elector con los datos anteriores:
5. Consulta la lista de administradores y sus contraseñas:
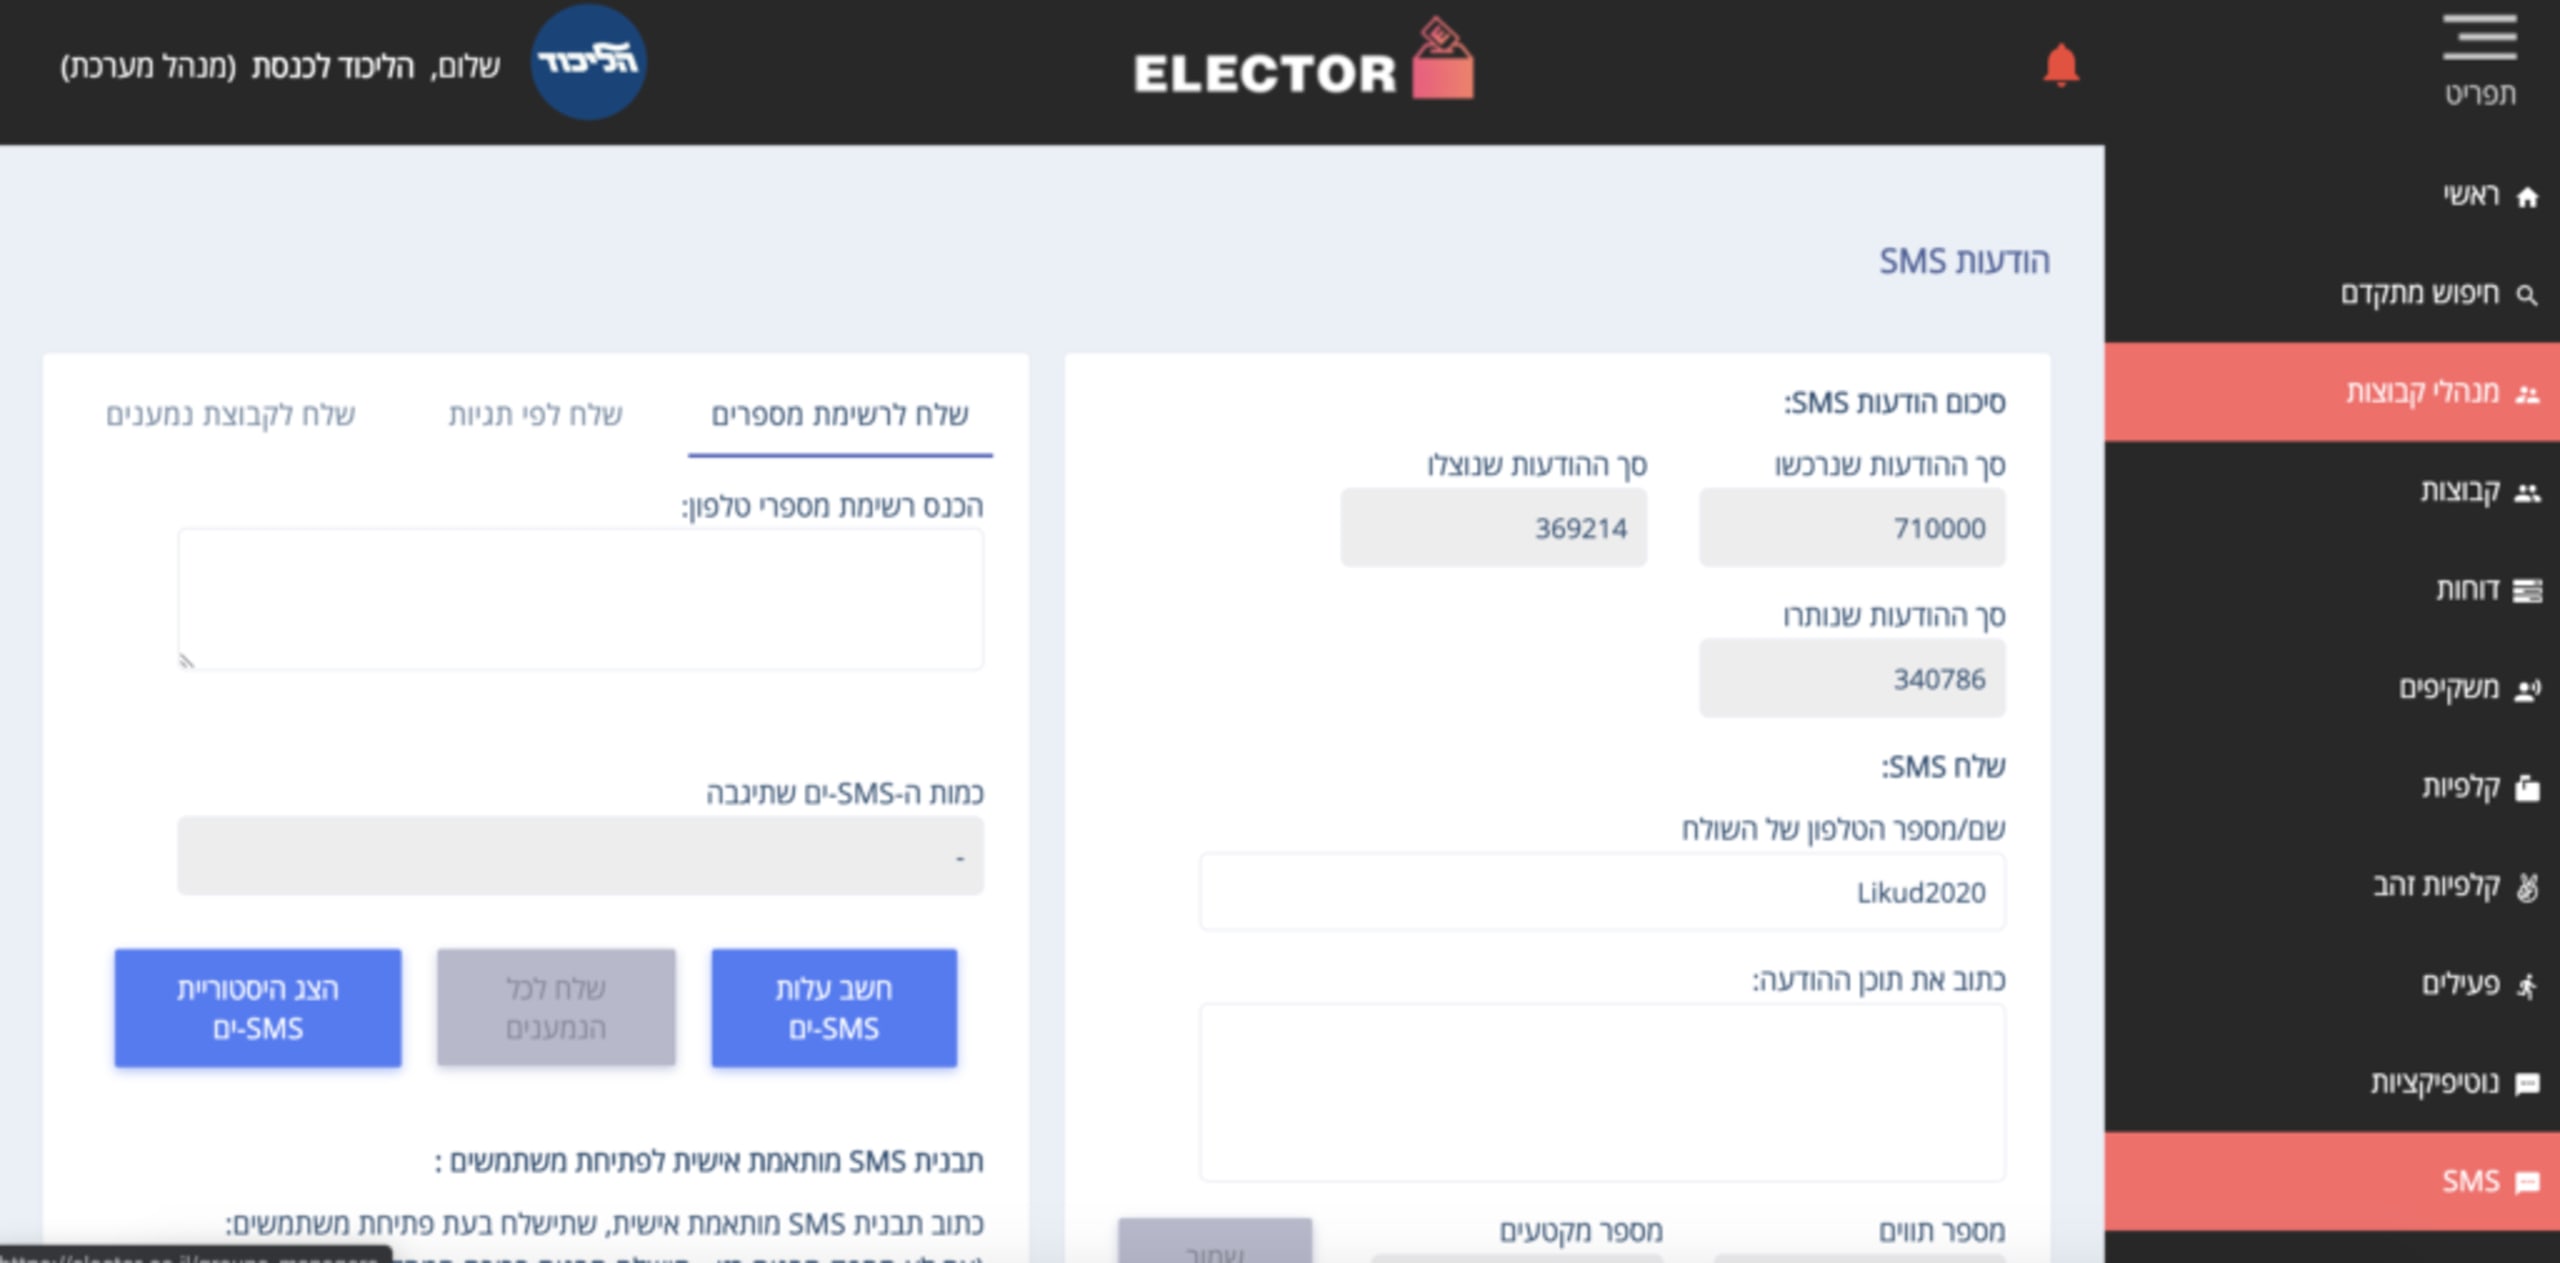
Todos los datos están aquí; eso es todo.
Quien hubiera «hackeado» este sitio web habría obtenido acceso completo a toda la información del sistema y acceso total y sin restricciones a la lista completa de votantes israelíes y sus datos personales.
Ten en cuenta que mi permanencia en el sitio fue limitada. Estoy sujeto a la Ley de Computadoras de 1995 y tuve mucho cuidado de no causar daños; solo entré al sitio para comprender el alcance del daño.
Mi única motivación fue el civismo, y nada más. En cuanto comprendí el alcance de esta brecha de seguridad, cerré sesión e informé de inmediato el problema a las autoridades de ciberseguridad pertinentes de Israel, que respondieron rápidamente.
Si te interesa conocer más sobre este incidente, sigue aquí la cobertura de la historia de Ran Bar Zik:


