190,000 usuarios afectados por la brecha de seguridad de Docker Hub. ¿Y ahora qué?

29 de abril de 2019
0 minutos de lecturaEl jueves 25 de abril de 2019, Docker Hub informó por correo electrónico sobre una brecha de seguridad causada por un acceso no autorizado a la base de datos que afectó a unos 190,000 usuarios. Docker Hub también publicó una sección de preguntas frecuentes sobre esta brecha: https://success.docker.com/article/docker-hub-user-notification
Correo electrónico completo enviado a usuarios de DockerHub. Recomiendo encarecidamente revisar los registros de seguridad de GitHub para detectar actividad sospechosa. pic.twitter.com/MtsIDyW8jM
— Kenn White (@kennwhite) 27 de abril de 2019
En nuestro informe recién publicado Cómo integrar la seguridad de Docker desde el inicio, compartimos las preocupaciones de seguridad sobre las imágenes de Docker que incluyen vulnerabilidades conocidas y descubrimos que las dos imágenes base de Docker más populares tienen más de 500 vulnerabilidades cada una.
Si usas imágenes de Docker, puedes probarlas gratis con Snyk, ya sea directamente desde Docker Hub o cómodamente desde la línea de comandos. Haz una prueba gratuita para comprobar si tus imágenes de Docker contienen vulnerabilidades y recibir recomendaciones para corregirlas en tus proyectos e imágenes base.
¿Qué información personal se vio afectada por la brecha de seguridad?
Es posible que la siguiente información confidencial haya quedado expuesta al atacante:
Nombres de usuario de Docker Hub
Contraseñas de Docker Hub en formato hash. Sin embargo, no tenemos detalles sobre cómo se generaron los hashes y solo podemos esperar que se haya usado un hash criptográfico seguro para proteger los datos de cada contraseña.
Tokens de GitHub y BitBucket
¿Qué medidas tomó Docker Hub para protegerte?
Es posible que Docker Hub haya restablecido los datos de tu cuenta si detectó que esta formaba parte de la brecha de datos.
Además, para mitigar posibles daños derivados de la integración entre el pipeline de tu repositorio y Docker Hub mediante tokens, Docker Hub restableció todos los tokens de compilación automática afectados.
¿Qué podría pasar?
Con frecuencia, los desarrolladores integran su pipeline de CI/CD con Docker Hub mediante tokens para activar compilaciones automáticas de imágenes y publicar imágenes nuevas directamente en el repositorio de Docker Hub como parte del flujo de trabajo de CI/CD. Si los atacantes logran descifrar la contraseña con hash de una cuenta, o acceder a proyectos con los tokens que obtuvieron y modificar las imágenes de Docker que se compilan, podrían comprometer esas imágenes. Además, si lograran acceder a las imágenes base sobre las que se crean muchas imágenes de Docker, podrían comprometer a una gran cantidad de usuarios.
Hasta el momento, no tenemos conocimiento de que algún ataque a la cadena de suministro haya logrado comprometer imágenes de Docker. Además, Docker Hub comunicó que ninguna de las imágenes oficiales de Docker se vio comprometida.
¿Qué debo hacer para proteger mi código?
1. Restablece la contraseña de tu cuenta
Te recomendamos restablecer tu contraseña de Docker Hub para asegurarte de que el atacante no pueda acceder a tu cuenta. Ve a https://cloud.docker.com/settings y actualiza tu contraseña:
2. Restablece los tokens de tu cuenta
Considera restablecer los tokens de tu cuenta en estos casos:
Si compartiste tus tokens de GitHub con Docker Hub, revisa tus repositorios de GitHub para confirmar que personas no autorizadas no hayan realizado commits sin autorización.
Puedes consultar los registros de auditoría de seguridad de GitHub en https://github.com/settings/security para revisar el registro y determinar si se realizaron acciones no autorizadas.
Aunque hayas generado tokens de GitHub de solo lectura para Docker Hub, estos podrían usarse para leer datos confidenciales en repositorios privados. Te recomendamos revocar todos los tokens existentes y crear otros nuevos.
Si guardas credenciales en tu código fuente, ya sea en texto sin formato o cifradas, restablécelas para evitar que tus tokens de GitHub expongan datos confidenciales.
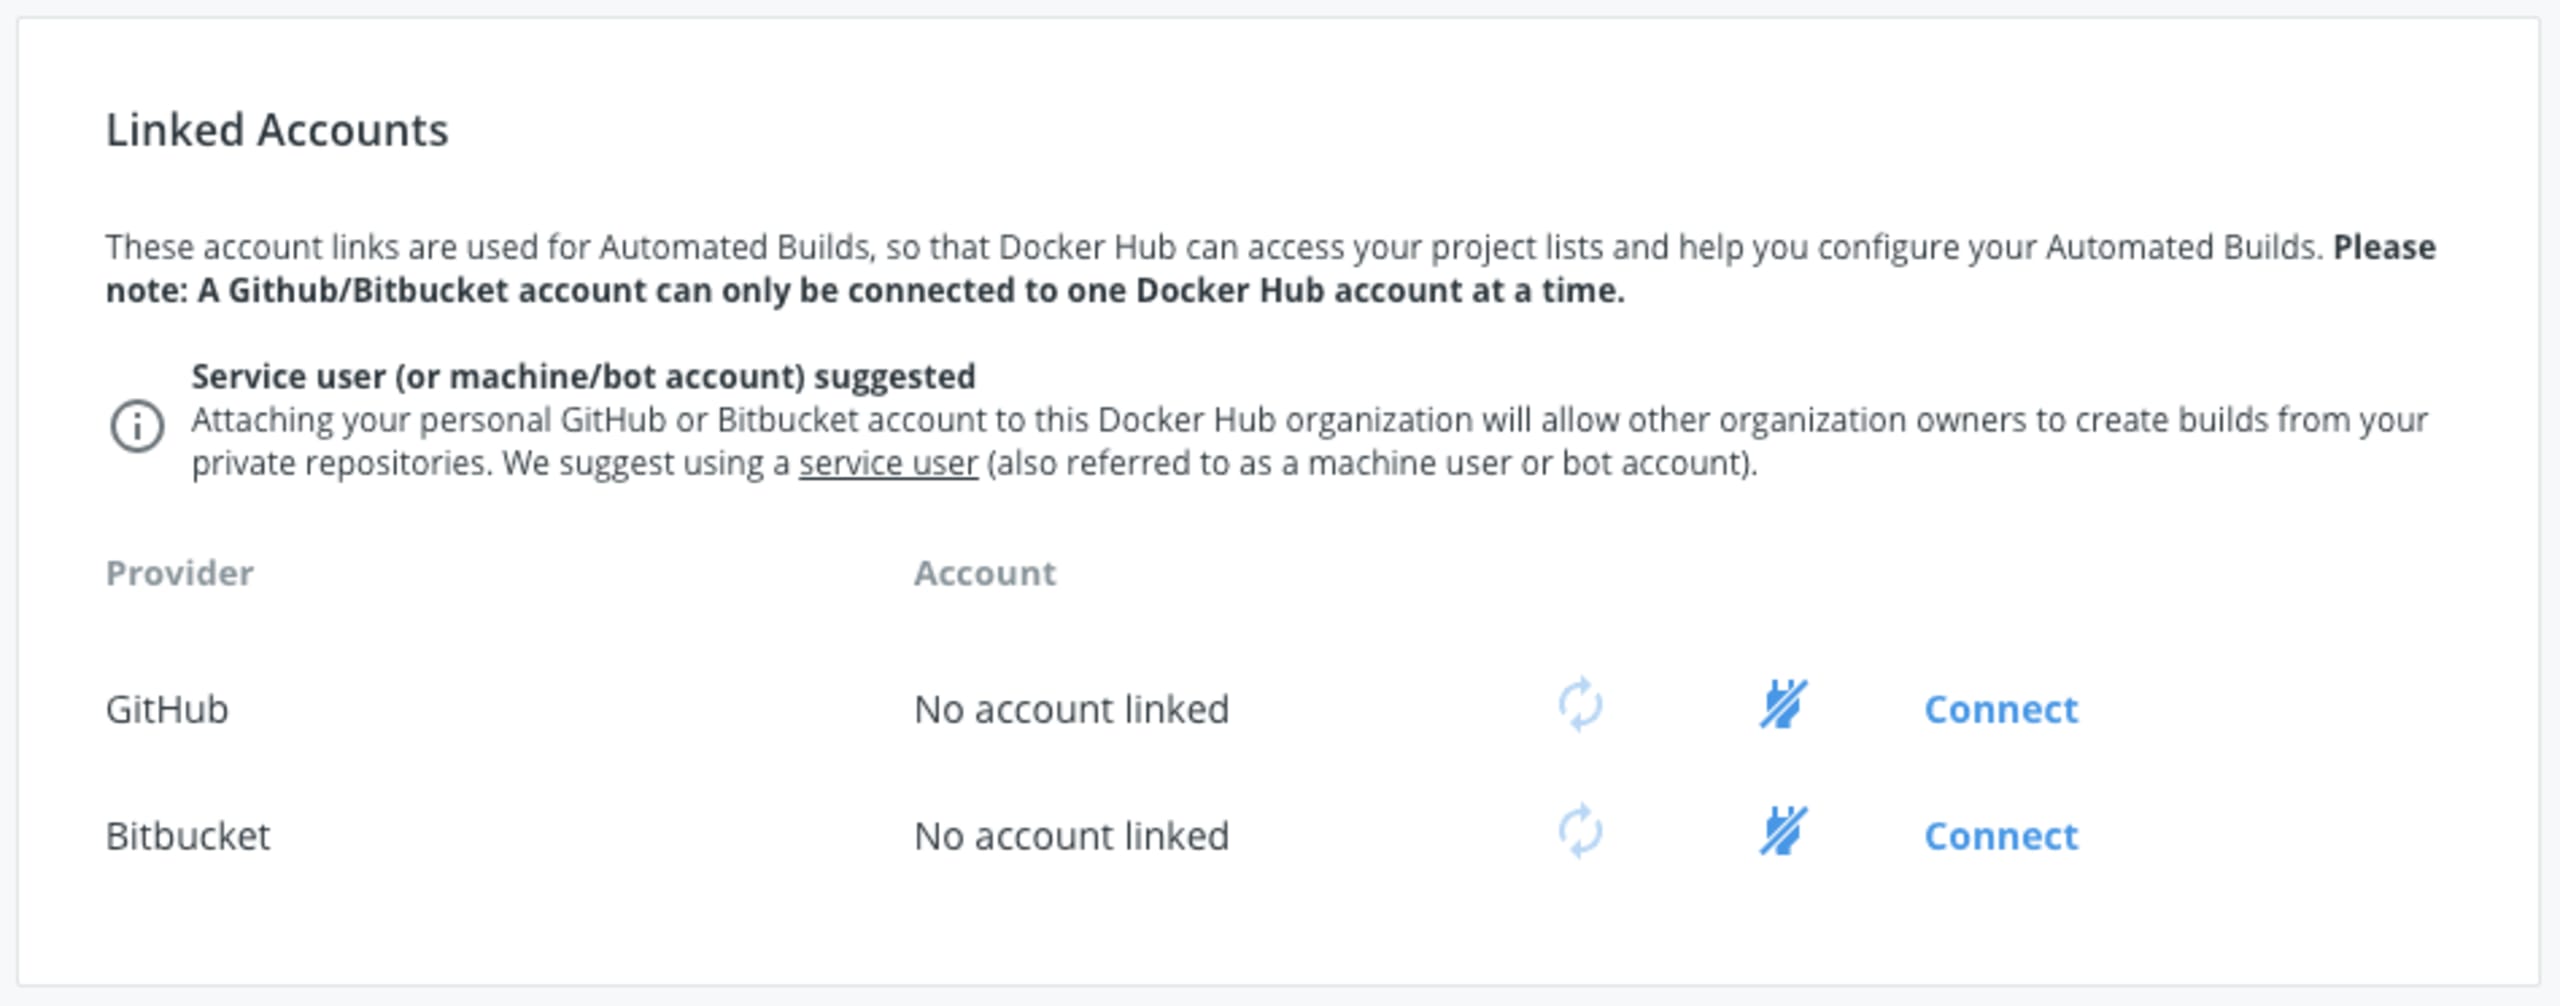
Ve a https://cloud.docker.com/settings y vuelve a conectar tus sistemas de administración de código fuente desde la sección Cuentas vinculadas que se muestra a continuación:
Toma el control de la seguridad de tus imágenes de Docker
La solución de Snyk para la gestión de vulnerabilidades en contenedores ofrece información y recomendaciones proactivas para corregir vulnerabilidades de seguridad conocidas públicamente en bibliotecas de terceros que se usan en tus imágenes de Docker.
Al integrarse con repositorios de código fuente y registros como Amazon Elastic Container Registry, Snyk analiza tus imágenes de Docker de forma rutinaria y detecta vulnerabilidades de seguridad en tu Dockerfile y tus imágenes base desde las primeras etapas del proceso de desarrollo, en cuanto se introducen.
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.